


Restakingの注目が高まるにつれ、市場にはEigenLayerを基盤とするRestakingプロジェクトが多数登場しました。Restakingは、イーサリアムBeaconチェーンのステーキング層が持つ信頼性を共有することで、ユーザーが自分のステークを他のプロジェクトと共有し、追加収益を得られるようにするものです。これにより、ユーザーは収益を増やしつつ、他のプロジェクトもETH Beaconレイヤーと同等のコンセンサス信頼性とセキュリティを享受できます。
さまざまなRestakingプロジェクト間の相互作用リスクをより深く理解していただくため、Coboセキュリティチームは市場で主流のRestakingプロトコルおよび主要なLST資産について調査を行い、関連リスクを整理しました。これにより、皆様が収益を得る一方で、対応するリスクを適切に管理できるようになります。
-
注:Coboセキュリティチームが提示する結論は、2024年2月5日0時(UTC)までの情報を基にしています。
リスクポイント概要
現在、市場に出回っているRestakingプロトコルのほとんどはEigenLayerを基盤として構築されています。ユーザーにとって、Restakingに参加することは以下のリスクにさらされることを意味します。
コントラクトリスク
-
現在、Restakingに参加するにはプロジェクト側のコントラクトとインタラクションする必要があり、ユーザーはコントラクト攻撃のリスクを負います。
-
EigenLayerを基盤とするプロジェクトの資金は最終的にすべてEigenLayerプロトコルのコントラクトに保管されます。もしEigenLayerのコントラクトが攻撃された場合、関連プロジェクトの資金にも損失が生じます。
-
EigenLayerでは、2種類のRestakingタイプがあります。すなわち「ネイティブETH Restaking」と「LST Restaking」です。LST Restakingの場合、資金は直接EigenLayerコントラクト内に保管されますが、ネイティブETH Restakingの場合は資金がETH Beaconチェーンに保管されます。つまり、LST Restakingを行うユーザーはEigenLayerコントラクトのリスクにより損失を被る可能性があります。
-
プロジェクト運営側が危険な権限を保持しており、特定の状況下でその権限を使ってユーザー資金を不正に移動させる可能性があります。
LSTリスク
-
LSTトークンはアンカー(価格安定性喪失)の可能性があり、またLSTコントラクトのアップグレードや攻撃により、LSTの価値にずれや損失が生じる恐れがあります。
退出リスク
-
現時点ではEigenLayer以外の主流Restakingプロトコルは出金機能をサポートしていません。プロジェクト側がコントラクトアップグレードによって出金ロジックを実装しない限り、ユーザーは資産を取り戻せなくなり、流動性確保のために二次市場での売却が必要になります。
上記のリスク点に基づき、Coboセキュリティチームは現在の市場にある主要なRestakingプロトコルを体系的に調査・整理しました。主に以下の点が挙げられます。
-
プロジェクト完成度が低く、大部分のプロジェクトが出金ロジックを実装していない。
-
中央集権化リスク:ユーザー資産がマルチシグウォレットによって制御されている。プロジェクト側がRug Pullを行う能力を持つ。
-
上記第2点の状況下で、内部悪用やマルチシグ秘密鍵の紛失が発生した場合、資産損失につながる可能性がある。
結果をより直感的に把握していただけるよう、Coboセキュリティチームは調査結果を分類・整理し、以下のようにまとめました。

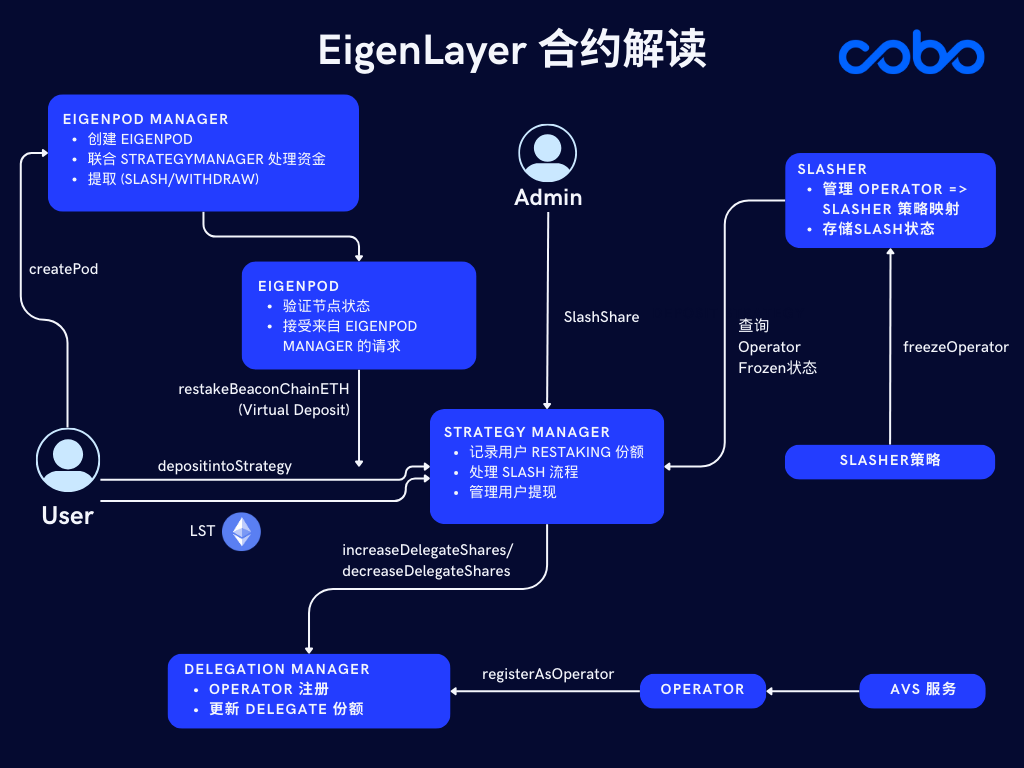
すべてのプロジェクトの基盤であるEigenLayerに関して、表に記載された内容以外にも、ユーザーが注意すべき以下の点があります。
-
現在メインネットに展開されているEigenLayerのコントラクトは、ホワイトペーパーで述べられている全機能(AVS、slash)をまだ完全に実装していません。特にslash機能については、関連インターフェースのみ実装されており、具体的な完全なロジックは未実装です。コントラクトコードによると、現在のslashはStrategyManagerコントラクトのowner(プロジェクト管理者権限)によってトリガーされ、実行方法が比較的中央集権的です。
-
EigenLayerにおけるネイティブETH Restakingを行う際には、Restaking資金管理用のEigenPodコントラクトを作成するだけでなく、Beaconチェーンノードサービスを自ら運営する必要があります。また、Beaconチェーンによるslashのリスクも負うことになります。ネイティブETH Restakingを行うユーザーは、信頼できるノードサービスプロバイダーを選択することをお勧めします。さらに、ETHはBeaconチェーン内に保管されるため、出金時にはユーザー自身の操作に加え、ノードサービスプロバイダーがBeaconチェーンから資金を引き出す作業を支援する必要があり、つまり出金プロセスには双方の合意が必要です。
-
EigenLayerは現時点で完全なAVSおよびSlashメカニズムを実装していないため、Coboセキュリティチームは、関連リスクを十分に理解しないままEigenLayerプロトコルでdelegate機能を有効にしないようユーザーに勧告します。そうしないと、資金損失のリスクがあります。
さらに、コードレビューを通じて、いくつかのプロジェクトにはユーザー資金の安全性に影響を与える可能性のあるコードレベルのリスクも見つかっています。Coboは関連リスクを発見次第、速やかにプロジェクトチームと連絡を取り確認を行いました。以下にリスクポイントおよびそのやり取りの結果を示します。
EigenPie
-
現在、プロトコルのすべてのコントラクトはアップグレード可能ですが、アップグレード権限は3/6 Gnosis Safeとなっています。ただし、MLRTトークンのうちcbETH、ethX、ankrETHのMLRTコントラクトのアップグレード権限はEOAアドレスにあります。
Coboは原稿締切前にEigenpieチームに連絡済みで、プロジェクト側は24時間以内にすべてのMLRTトークンのアップグレード権限をマルチシグウォレットに移管すると回答しています。
KelpDAO
-
入金時にユーザーが取得するshareの計算において、rsETHPriceの値を手動で更新するOracleが必要です。stETHを除き、各トークンのshare priceを価格ソースとして使用しています。stETHについては直接1:1換算を使用しています。stETHが二次市場で割引価格になっている場合、入金プロセスに一定の裁定取引の余地が生じます。
KelpDAOは2月5日に返答し、Lidoコントラクトの交換レートは1 stETH = 1 ETHと定義しているため、現時点ではKelpDAOが出金機能を提供していないため、裁定取引者はこの戦略を利用できないとしています。この問題に対して、KelpDAOチームは将来出金機能を導入する際に、熔断(フェイルセーフ)機構を追加し、stETHの市場価格をstETHのコントラクト価格と比較し、大きな乖離が生じた場合に必要な保護措置を適用する予定です。
Renzo
-
OperatorDelegatorはプロトコル資金をEigenLayerにルーティングし、異なる入金比率に対応します。しかし、OperatorDelegatorの設定プロセスで、すべてのOperatorDelegatorの比率の合計が100%を超えないかどうかのチェックがありません。そのため、OperatorDelegator-1(70%)とOperatorDelegator-2(70%)といった状況が発生する可能性があります。この問題は主にユーザー資金の出金に影響を与えます。出金ロジックがまだ完全ではないため、元本への具体的な影響は評価できません。
Renzoチームは、このような特定のケースでは資金が誤ったOperatorDelegatorコントラクトに預け入れまたは引き出される可能性があると説明しています。Renzoは、この技術的問題により、異なるオペレーターへの期待分配が一致しなくなる可能性はあるものの、総ロック価値(TVL)の計算や資金の安全性には影響しないとしています。また、Renzoチームは今後のコントラクトアップグレードでこの技術的問題を解決する予定です。
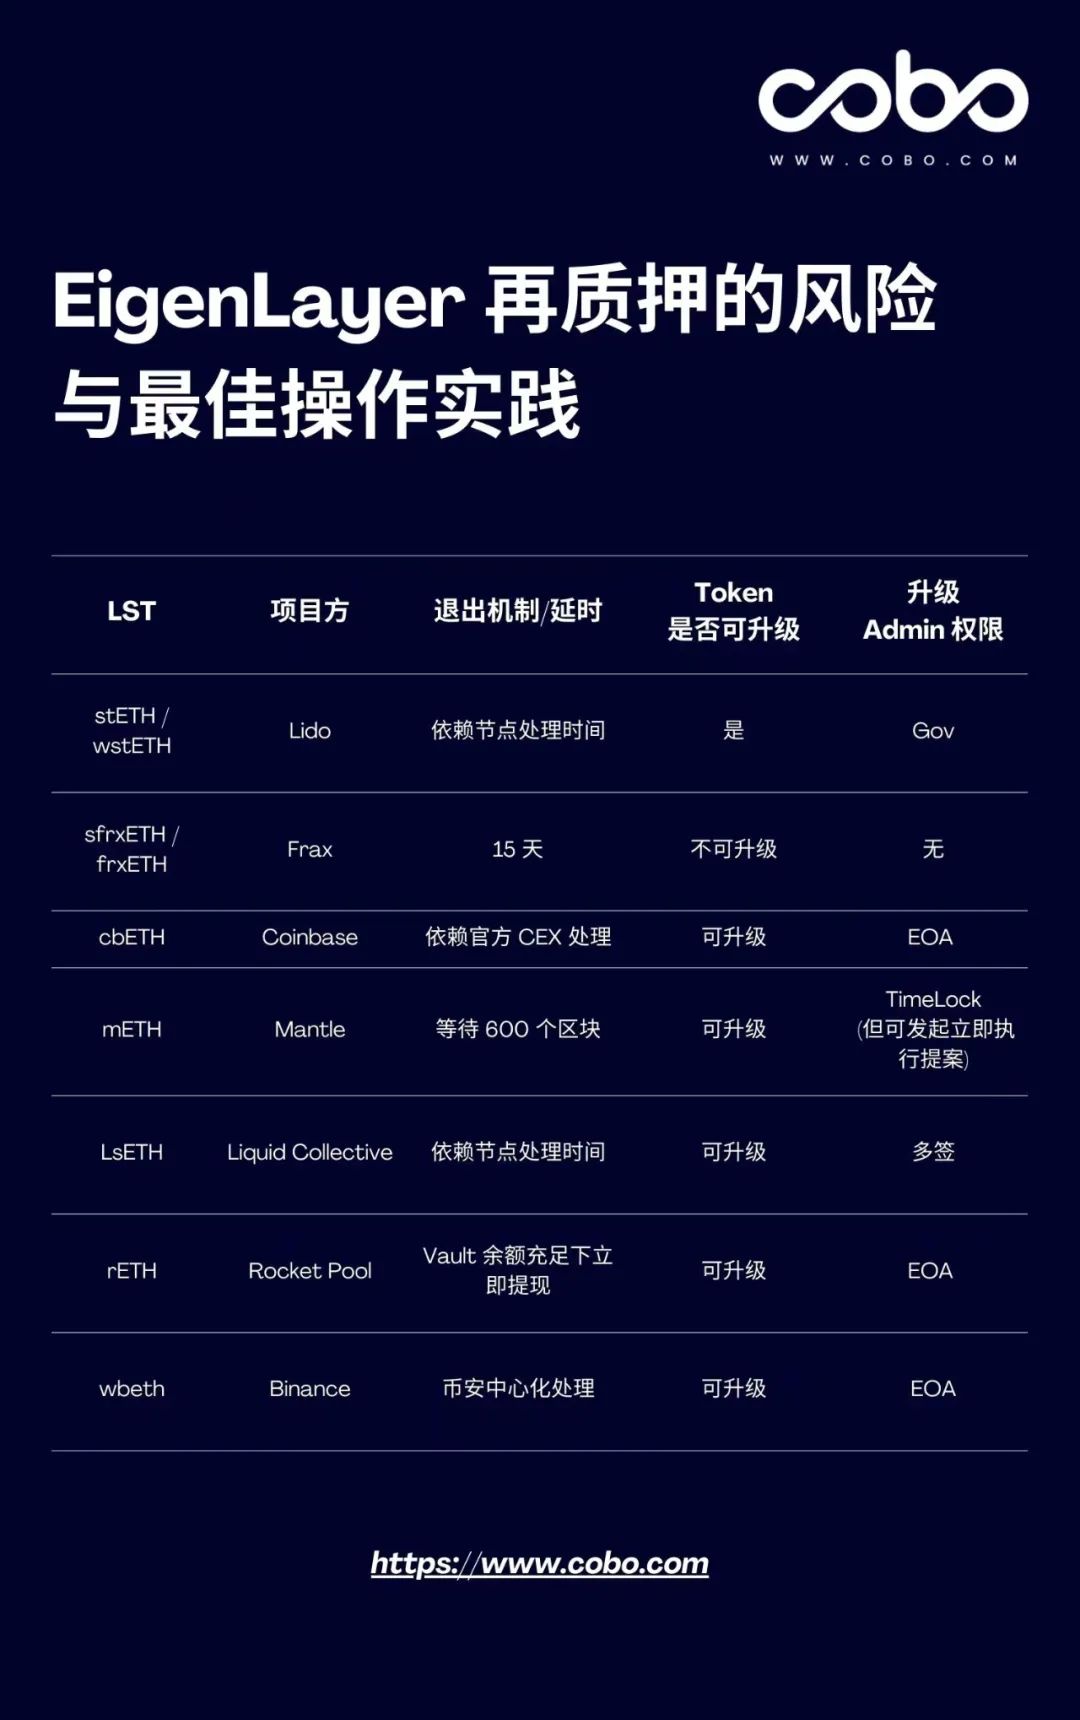
プロトコル自体のリスクに加えて、RestakingプロセスにおけるLSTリスクも無視できません。Coboセキュリティチームは市場で主流のLSTトークンについても調査を行い、その結果を以下のように整理しました。
Restaking参加リスクを効果的に低減する方法は?
Restakingは新しい概念であり、コントラクト層でもプロトコル層でも十分な時間的検証を受けておらず、上述のリスクに加えて未知のリスクが存在する可能性もあります。それでは、インタラクション過程のリスクを効果的に低下させることができる、比較的安全な最適なガイドラインは存在するのでしょうか?
現在の調査結果に基づき、Coboセキュリティチームは比較的安全なインタラクションパスを整理しました。
資金配分
大規模な資金を使ってRestakingに参加するユーザーにとっては、EigenLayerのネイティブETH Restakingに直接参加することが良い選択肢です。理由は、ネイティブETH Restakingの場合、入金されたETH資産はEigenLayerコントラクトではなくBeaconチェーンのコントラクトに保管されるため、仮に最も悪いケースでコントラクト攻撃が発生しても、攻撃者が即座にユーザー資産を奪うことはできません。
同様に大規模資金で参加したいが、長い解約期間を避けたいユーザーは、比較的安定したstETHを参加資産として直接EigenLayerに投入することを検討できます。
追加収益を得たいユーザーは、自身のリスク許容度に応じて、Puffer、KelpDAO、Eigenpie、RenzoなどEigenLayerを基盤とするプロジェクトに一部の資金を投入することも可能です。ただし、現在これらのプロジェクトはいずれも出金ロジックを実装していないため、こうしたプロトコルに参加するユーザーは退出リスクも同時に考慮する必要があります。投資にあたっては、関連LRTの二次市場での流動性も検討に入れるべきです。
監視設定
本文で言及したプロジェクトはすべてコントラクトのアップグレードや一時停止機能を持っており、またプロジェクト側のマルチシグも高リスク操作を実行可能です。上級ユーザーは、関連コントラクトのアップグレードやプロジェクト側の敏感な操作を監視するためのモニタリング設定を行うことができます。
また、ETHを投入してプロジェクトに参加するチームやユーザーは、Cobo ArgusのSafeマルチシグウォレット向け条件付き自動化ロボットおよび単独承認設定を活用することで、プールのTVL変動、ETH価格の変動、およびホエールの動きに基づいて、EigenLayerおよび各種再ステーキングプロトコルへの自動入金機能を設定できます。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 Cobo


