作者:Vitalik Buterin
編譯:深潮 TechFlow
深潮導讀:以太坊擴容的核心矛盾在於資源異構性:計算執行與網絡傳輸容易通過硬件迭代和並行化高效擴容,而全網狀態體積的無節制膨脹,卻直接受到硬件存儲與同步瓶頸的嚴格制約。
作為 Glamsterdam 升級的核心提案,EIP-8037 引入了狀態 Gas 蓄水池機制,大幅重定價新狀態創建成本,首次在機制上將執行擴容與狀態膨脹解耦。儘管這打破了部分硬編碼 Gas 的舊應用假設,但這是以太坊安全擴容唯一可行的工程路徑。
特別鳴謝 Binji、Lukasz Rozmej 等諸位同仁對本文的反饋與審閱。
EIP-8037 的核心目標在於解耦以太坊的擴容邊界:允許大幅增加容易擴容的執行計算量,同時嚴格限制難以擴容的狀態體積增長。這是在短期內兼顧擴容能力與系統安全最務實的解決方案。
本文將重點探討以下五個議題:
· 闡述推進 EIP-8037 的核心邏輯;
· 論證類似 EIP-8037 的機制為何是以太坊安全擴容的必由之路;
· 探討緩解 EIP-8037 潛在兼容問題的應對手段(包括已有進展、潛在方案與方案背後的根本制約);
· 剖析核心層與應用層之間的溝通斷層,反思未來 EVM 規則演進的預期錯配因何產生;
· 為編寫不可變(Immutable)合約與應用的開發者提供生存指南,說明如何在後續路線圖演進中保持合約安全。
背景:以太坊不同資源類型的承載上限
過去十年中,以太坊社區最廣泛認可的兩大核心目標可以總結為:保持去中心化與安全性,以及實現規模化擴容。
為了在不犧牲去中心化的前提下實現擴容,我們必須首先釐清以太坊底層各項資源的承載極限:如果我們僅僅粗暴地調高 Gas 上限而不做任何其他改進,系統究竟會在哪裡崩潰?
以下是目前以太坊網絡所承載的主要資源負載狀況:
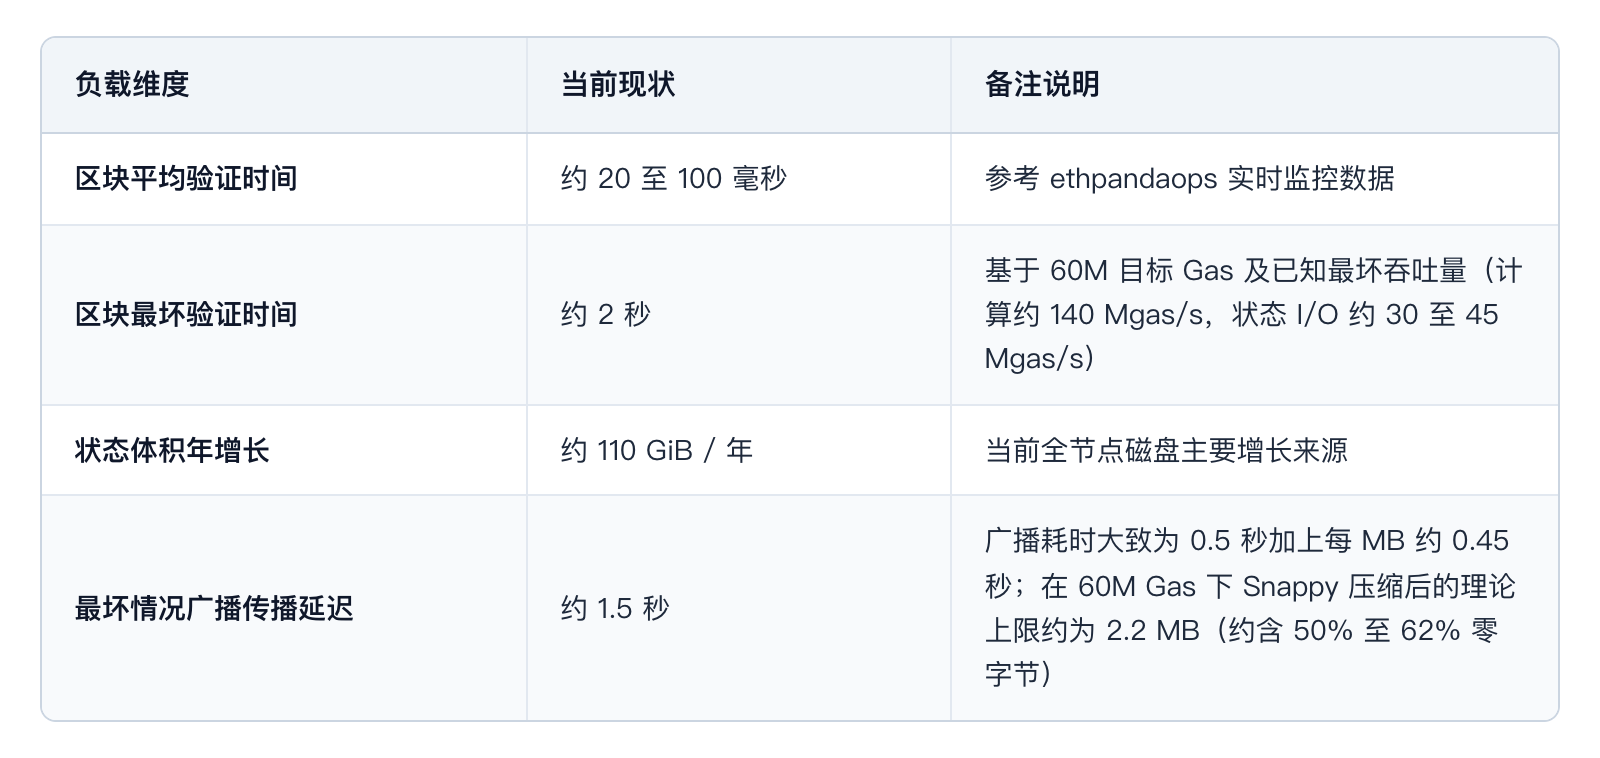
圖:以太坊當前主要資源維度的運行負載基線
如果按照最樸素的線性推演,將 Gas 上限直接提高 10 倍,以上所有數值都會同步增加 10 倍。
其中第一項(平均驗證時間)增加 10 倍尚在可承受範圍內(儘管會對在個人筆記本上運行的質押節點帶來一定壓力),但其餘三項若放大 10 倍則是網絡絕對無法容忍的災難。除 Blob 之外,以太坊執行層的任何擴容都會直接觸及這三道紅線:
· 擴容執行計算:直接推高最壞情況下的區塊驗證耗時;
· 擴容 Calldata:直接推高最壞情況下的全網廣播傳輸時間;
· 擴容狀態(特別是創建新狀態):直接導致狀態體積爆炸式膨脹。更龐大的狀態不僅會提高磁盤容量與性能門檻,大幅拉長全節點的初始同步耗時,還會削弱網絡對全量狀態同步成功的確定性保證,並在日常執行中拖慢所有的狀態 I/O 讀寫。
Glamsterdam 其他提案帶來的改變
在探討 EIP-8037 之前,我們先審視 Glamsterdam 升級中其他幾項核心提案帶來的改善:
· EIP-7976:將 Calldata 底線成本由過去的(非零字節 40、零字節 10)統一提高至每字節 64,有效壓縮了單區塊的最大 Calldata 尺寸;
· EIP-7928:引入區塊級訪問列表(BAL),支持並行化驗證,大幅縮短驗證耗時並提升同步速度;
· EIP-8038:提高狀態 I/O 操作的 Gas 成本;
· EIP-7732(ePBS):通過流水線處理機制,將單個區塊的安全驗證時間窗口從過去的大約 2 秒擴展至約半個 Slot(即 6 秒)。
讓我們將這些提案納入考量,重新評估當 Gas 上限提高 10 倍後的系統負載表現:
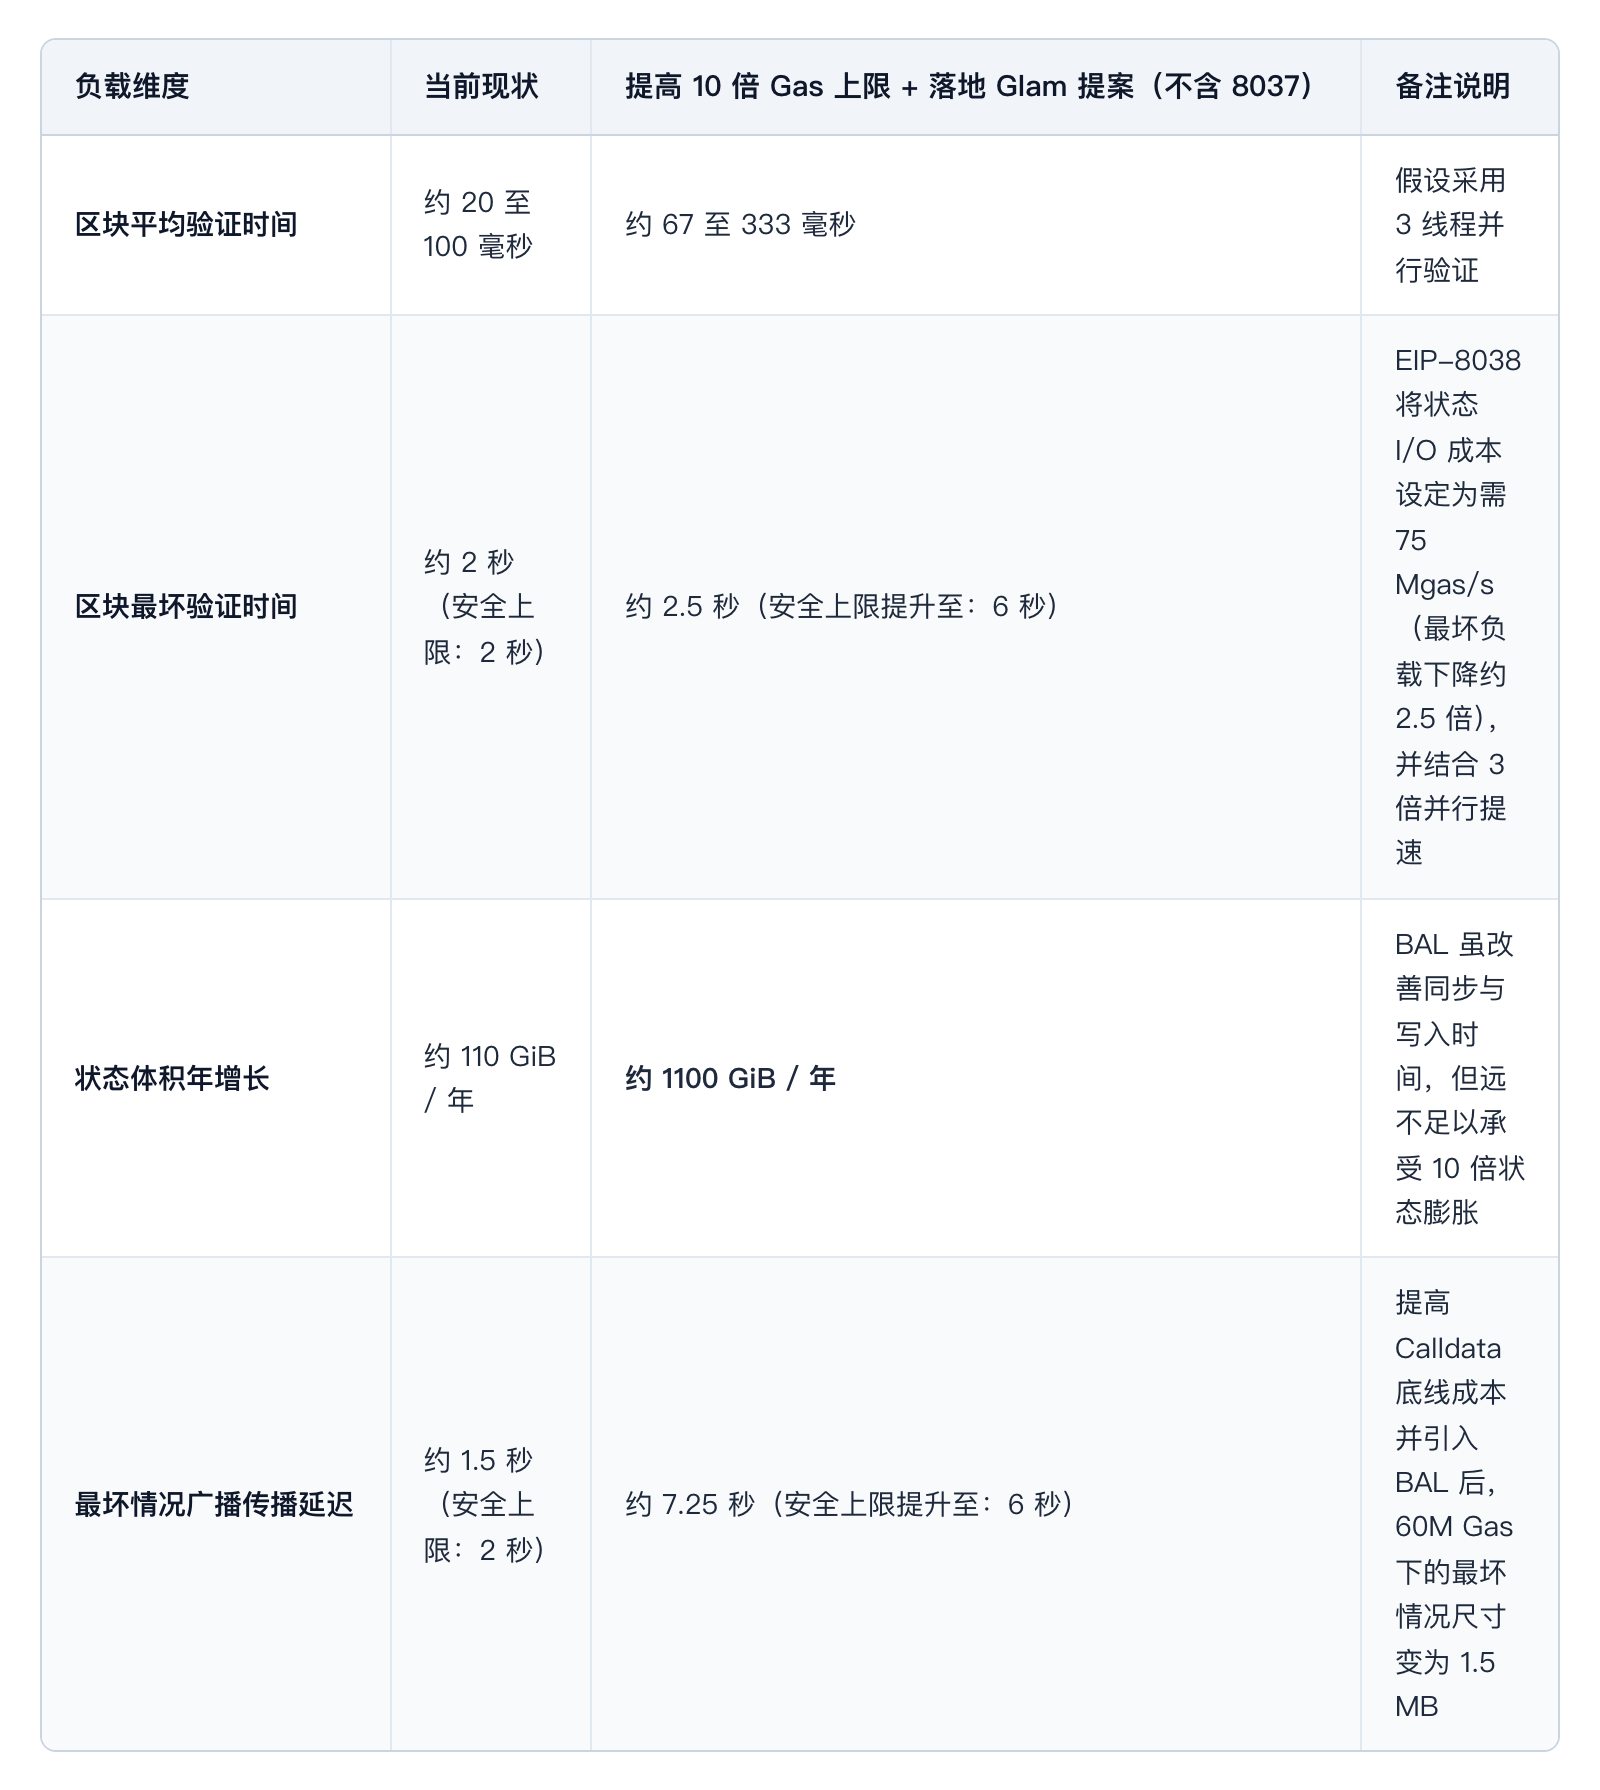
圖:落地 Glamsterdam 各項優化後 10 倍 Gas 上限壓力推演
從上述數據可以看出,計算執行層面已經沒有太大瓶頸。Calldata 傳輸也已接近達標,後續 Hegota 升級中的 EIP-8279 與 EIP-8131 將進一步把最壞體積降低約 1.6 倍。
加上正在規劃的 P2P 傳輸優化,網絡可以輕鬆獲得更多帶寬冗餘;若需要進一步拓展,EIP-8288 還將支持將簽名與證明剝離出 Calldata。
因此,在有了 Glamsterdam 與 Hegota 升級的加持後,以太坊在計算和網絡層面上完全有能力承受 10 倍乃至更高倍數的 Gas 上限提升。
整個系統中唯一的致命瓶頸,只剩下了狀態體積。
當資源約束不對稱時:重新定價的邏輯
近十年來,以太坊一直遵循著一條簡潔明瞭的鐵律:某種資源的 Gas 定價,必須如實反映其給底層網絡帶來的實際物理負擔。如果資源 A 對網絡構成的負擔是資源 B 的 10 倍,那麼 A 或 B 的 Gas 成本就必須動態調整,使 A 的花費達到 B 的 10 倍。
歷史上最典型的案例便是 SLOAD 指令:它最初僅需 50 Gas,隨後因為狀態讀寫的真實硬件瓶頸被逐步重定價為 200,隨後升至 800,最終調整為當前的 2100。
面對上述資源承載力的嚴重不對稱,EIP-8037 所做的事情完全一致:大幅提高創建新狀態的成本,無論是新增存儲槽、寫入新代碼還是創建新賬戶。
以下為 EIP-8037 所建議的成本調整對比(已折算為最終總開銷):
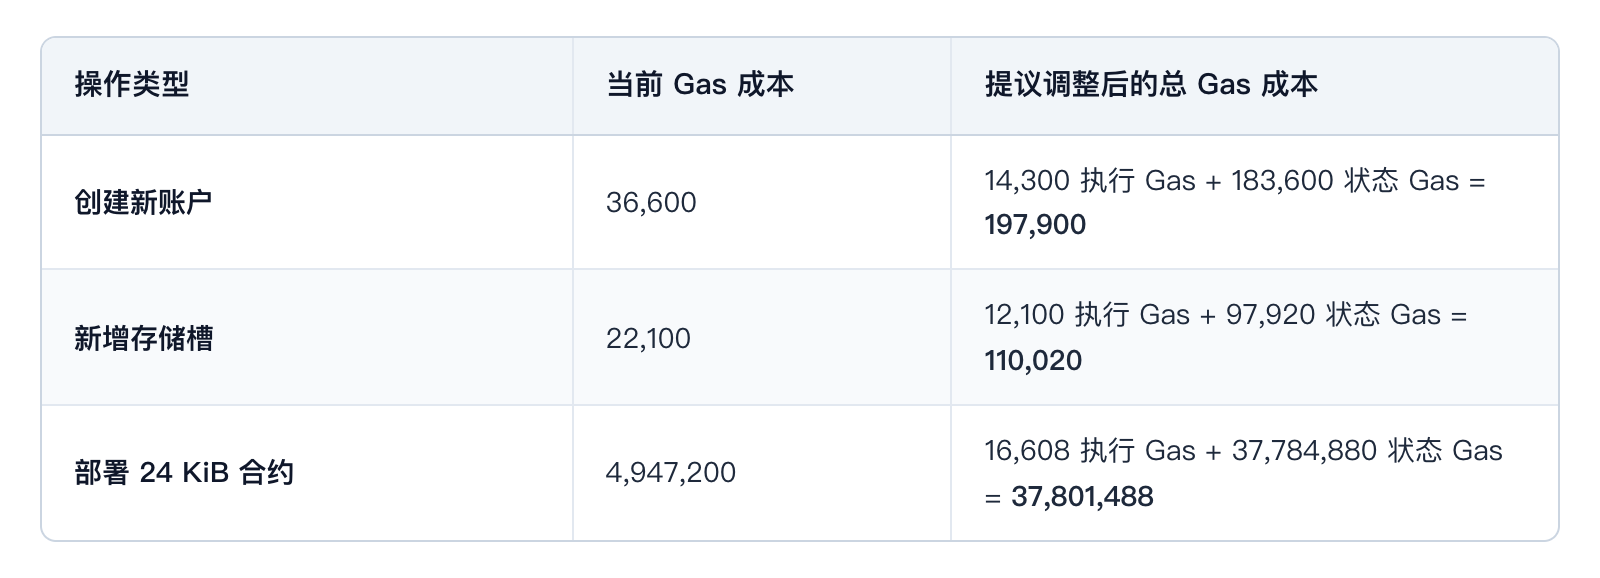
圖:EIP-8037 對狀態創建操作的重定價方案
需要說明的是,狀態 Gas 並不受單筆交易 16.7M 執行 Gas 上限的限制,因此部署 24 KiB 的完整尺寸合約依然能夠正常執行。
此外,EIP-8037 還補充了全新的邏輯以杜絕成本規避漏洞。例如在現有規則下,通過普通的 ETH 轉賬新建賬戶甚至不需要支付 25,000 的 NEWACCOUNT 開銷;而在 EIP-8037 落地後,無論通過何種路徑創建新賬戶,都必須無一例外地全額支付 183,600 狀態 Gas。
更深遠的是,EIP-8037 在設計上允許這些狀態開銷隨時間推移進一步上調。決定該成本的核心參數 CPSB 起始設定為 1530,後續將伴隨 Gas 上限的提升而同步調高。
這一設計反映了核心開發者群體的共識:計算與數據傳輸會變得越來越容易擴容,但狀態存儲的物理極限很難突破。在引入全新的狀態範式之前,每個字節的存儲佔用都是實打實的負擔,且狀態不能輕易進行分片,因為任何出塊者或重放節點都必須擁有完整的狀態數據才能正常工作。
替代方案的權衡
面對狀態膨脹的困境,除重新定價之外,在工程實踐中其實只有四種替代選擇:
· 永遠不對以太坊進行擴容;
· 坦然接受海量狀態帶來的節點中心化;
· 不增加狀態創建的成本,轉而大幅降低除狀態創建以外所有操作的成本;
· 引入專門機制將這筆額外的 Gas 開銷從執行路徑中剝離,允許用戶在獨立維度完成支付。
第一種選擇顯然嚴重違背了絕大多數以太坊社區成員的意願;第二種選擇則直接破壞了以太坊立網之本的安全承諾。
第三種方案曾被深入探討,但最終被否決,因為其破壞性遠比漲價更猛烈:大幅降低除狀態外所有維度的 Gas,引發的連鎖反應和未知風險難以估量。
此外,若想實現 3 倍以上擴容,諸如 ADD、PUSH 等基礎操作碼的成本將被迫降至 1 Gas 以下,迫使以太坊引入極度複雜的毫 Gas 機制。
因此,唯一的出路只剩下了第四種選擇:這也正是 EIP-8037 的破局思路,儘管它目前只能解決部分衍生問題。
蓄水池機制的設計與運作
EIP-8037 是以太坊邁向“多維 Gas”的重要一步。在該機制下,一筆交易可以同時指定多個維度的 Gas 上限:一部分用於執行 Gas,另一部分則作為狀態 Gas 蓄水池(Reservoir)。
默認情況下,單筆交易在 16.7M 執行上限之內的部分全部劃為執行 Gas,超出部分則自動注入蓄水池(後續的 EIP-8141 幀交易將允許用戶更顯式地定義這兩個數值,無需強行通過虛高的交易 Gas 上限來完成注資)。
任何涉及狀態創建的操作,必須優先從狀態 Gas 蓄水池中扣除費用;只有當蓄水池耗盡後,才會回落並扣除普通的執行 Gas。特別重要的是,狀態 Gas 蓄水池對子調用是完全透明開放的:父調用可以嚴格限制分給子調用的執行 Gas,但無法截斷子調用對狀態 Gas 蓄水池的訪問。
這一設計思路與當年 EIP-2930 引入的訪問列表機制高度相似:當年 EIP-2929 提高存儲讀取成本導致部分舊合約損壞,EIP-2930 允許用戶在交易頭部預先聲明並支付讀取開銷,從而讓執行路徑內的讀取恢復廉價。
蓄水池機制成功化解了以下核心難題:
· 允許單筆大合約部署消耗遠超 16.7M 執行上限的 Gas;
· 允許某些包含硬編碼固定 Gas 限制的外部調用正常運行,只要將整筆交易包裹在帶有蓄水池的更高 Gas 交易中即可;
· 允許父調用通過類似 gasleft - N 的方式調用子合約,確保即便子調用耗盡 Gas 發生異常,父調用依然能夠保留充足的 N Gas 完成必要的事後狀態清理。
從長遠來看,該機制允許以太坊針對不同資源維度(狀態創建、普通執行、狀態 I/O)分別計算全區塊維度的上限、目標容量乃至動態 Gas 定價,為解決多維 Gas 的架構挑戰提供了最小代價的工程解法。
蓄水池尚未解決的邊緣問題
然而,蓄水池並非靈丹妙藥,以下幾類兼容性難題依然存在:
· 構造超大 Gas 交易體驗繁瑣:在 EIP-8141 正式落地前,要求前端構造超過 16.7M Gas 的交易顯得頗為臃腫,需要應用開發者投入可觀的前端改造工作;
· 硬編碼配置無法升級:諸如跨鏈橋等核心應用,其交易構建或調用參數被寫死在難以升級的模塊中;
· 蓄水池注入純屬可選:以 OP Stack 跨鏈橋機制為例,其底層包含硬編碼的 40,000 Gas 限制。惡意攻擊者完全可以故意發送一筆不帶蓄水池的取款交易,惡意將調用 Gas 耗盡導致資金提現失敗,而外部邏輯卻可能誤將其標記為已處理完畢;
· 即時退款破壞 Gas 計量:提案改用即時退款機制而非在交易末尾統一結算,這導致 GAS 操作碼返回的剩餘 Gas 數值可能出現反常的大幅跳增;
· EIP-8038 缺乏蓄水池保護:EIP-8038 將 SSTORE 成本從 5,000 提升至 12,100 且未配置蓄水池,直接破壞了極少數舊應用;
· 阻礙賬戶抽象:使用蓄水池後,GAS 操作碼無法再準確追蹤子調用消耗的總能量,導致 ERC-4337 抽象賬戶難以順暢利用蓄水池 Gas。
針對這些痛點,社區曾探討過多種協議層補救措施:例如恢復交易末尾結算退款、取消 EIP-8038 並承受擴容空間收窄 2.4 倍的代價、以及為狀態 I/O 增設蓄水池。
其他構想還包括提前引入 EIP-8141 基礎框架、區分存儲槽空值與零值、強制子調用超額即回滾全幀,或是豁免舊合約(EIP-8488)等。
但客觀評估來看,上述每項補救措施都是大動干戈的深層修改,極易引出更多未曾預料的新漏洞。唯一相對溫和的即時退款調整,也只能挽救極少部分受影響的應用;在 Glamsterdam 升級進入後期測試的當下,任何協議層改動都會大幅推高運維和交付風險。
應用開發者今天應當如何應對?
以太坊的擴容本質上是一場非對稱的資源博弈。純計算執行最容易擴容,狀態 I/O 與 Calldata 次之,而狀態體積的擴張最為嚴苛。
為了能夠針對不同資源實施精準的差異化擴容,系統必須動態重置它們之間的相對 Gas 成本;而在當前的現實工程邊界下,EIP-8037 與 EIP-8038 已經是非常接近最優解的妥協方案。
核心開發者團隊評估認為:在協議層生搬硬套各種脆弱的補丁,不僅開發代價極其高昂,還會引入未知的系統性風險,並嚴重拖慢抗量子升級與主網擴容的整體節奏。
因此,更為務實的路徑是將主要精力聚焦在應用層協同上:全力協助廣大的應用層開發者,確保所有受 EIP-8037 與 EIP-8038 影響的應用與智能合約,在 Glamsterdam 升級正式主網上線前全部完成適配與修復。
這其中包括:
· 主動延後 Glamsterdam 的上線窗口(目前已執行);
· 全面公開透明地闡明這些潛在技術影響(已有多場公開研討與電話會議);
· 投入專門的生態資源協助摸排受影響項目並推動修補(相關工作正在鋪開)。
面向未來的不可變合約生存法則
面對此次風波,許多開發者提出了一個完全合理且深刻的疑問:以太坊最核心的價值,正是賦予用戶擁有強保障的去中心化應用;編寫沒有任何管理員升級私鑰的不可變(Immutable)合約,就是為了兌現這一承諾。如果下一輪硬分叉隨時可能打破舊規則,今後究竟該如何編寫安全永續的智能合約?
針對本次事件,答案其實只有一句話:永遠不要假設 Gas 開銷規則是永恆不變的。
在以太坊早期的核心開發者與安全審計圈內,這一直是一條不言自明的底層共識。然而,這一認知自 2021 年之後便鮮有被正式歸納和反覆宣講,導致許多在後續週期加入的新一代開發者,從未意識到這是整個核心開發者群體推進 EIP-8037 時默認的底層假設。
面向未來,我們必須將這些不言自明的潛規則正式化:在整個生態內就協議層哪些特性屬於易變區達成高度共識,並通過廣泛宣貫讓其成為全行業的公共常識。如今以太坊的發展路線圖(Strawmap)已經高度清晰成熟,我們可以對未來可能發生斷裂性調整的特性進行較為精確的預判。
以下是個人整理的一份以太坊未來預期會發生改變的特性清單:
任何形式的 Gas 機制
在設計智能合約時,任何具體的 Gas 上限都應當由因上限設定錯誤而承擔損失的一方來動態指定。在絕大多數場景下,應用其實已經在自然執行這一原則:若交易 Gas 不足,蒙受損失的是發送交易的用戶,因此交易 Gas 上限完全由用戶的錢包自主選擇與設置。
未來需要將動態設定推廣至所有環節,徹底摒棄在合約代碼中硬編碼任何具體 Gas 數值的做法。
同時建議開發者不要假設子調用能永遠以低於總 Gas 運行:EIP-8141 落地後,為極簡化協議,該機制可能被徹底移除,因其用例完全可在幀(Frame)內更優雅實現。
狀態樹與區塊哈希結構
當前的狀態樹很可能會重構為基於 Keccak 的二叉分區樹,區塊結構與交易收據也將全面轉向基於 Keccak 的 SSZ 序列化格式。
Blob 點求值所採用的數學有限域
當前系統採用的是約 253 位的 BLS-12-381 內域,未來大概率將遷移至 128 位二進制有限域。
Blob 數據結構的後續演進
伴隨有限域的變更,單個 Blob 的最大尺寸預計將規範調整為完整的 131,072 字節,後續甚至可能迎來更大幅度的結構重組。
ECRECOVER 預編譯合約
為了確保未來升級至抗量子密碼學的賬戶不會因歷史鏈下預授權漏洞遭到重放攻擊,ECRECOVER 預期將被改造為有狀態操作。
共識層的幾乎所有特性
在未來兩年內,以太坊共識層算法將迎來大刀闊斧的升級,包括驗證者質押參與門檻、懲罰與獎勵機制、分佈式驗證技術(DVT)以及輕客戶端驗證協議等都會發生顯著變更。
Slot 出塊時間
隨著 Slot 出塊時長的進一步壓縮縮短,直接依賴 block.slot 作為時間戳代理的方案將徹底失效。
分佈式區塊構建機制
伴隨 ePBS 與 FOCIL 等機制的推進,全網區塊構建模式將發生深層重塑。
交易序列化格式
舊有的歷史交易格式未來可能會被逐步淘汰;幾年之後,基於 SSZ 序列化的 EIP-8141 交易很可能會成為以太坊主網唯一受支持的標準交易格式。
值得特別說明的是,EVM 作為一個整體並未列入易變清單。即使未來以太坊底層引入全新的原生指令集(如 RISC-V),也完全可通過兼容層保證既有字節碼邏輯完全一致執行。
在這其中,唯一真正會發生動態調整的,依然只有各項操作碼的 Gas 計費開銷。
這份清單僅是經過幾個小時梳理後的初步總結。後續核心開發者團隊應協同制定出更詳盡的演進黑白名單,明確劃定易變區與向後兼容基石。
對於絕大多數標準應用(如 Uniswap 類 DEX),天然能夠免疫絕大部分升級衝擊。但面對不可變合約與複雜金融應用,全行業依然必須及早建立規則防線。
歡迎加入深潮 TechFlow 官方社群
Telegram 訂閱群:https://t.me/TechFlowDaily
Twitter 官方帳號:https://x.com/TechFlowPost
Twitter 英文帳號:https://x.com/BlockFlow_News
 @VitalikButerin