作者:Jay Yu,USV 投資機構研究員、前斯坦福加密與哲學研究員
編譯:深潮 TechFlow
深潮導讀:互聯網最初被設計為具有容災能力的分佈式網絡,但如今已演變成高度脆弱的代碼依賴鏈。近期一系列安全事件表明,AI Agent 正在急劇降低惡意利用的邊際成本,將現代軟件棧暴露在全新維度的系統性風險之下。
然而危機背後亦蘊含轉機,AI Agent 正在促成自動化代碼安全遷移與形式化驗證,推動密碼學技術與雙軌流量分流機制的加速落地。通過讓系統在攻擊與試錯中進化,軟件生態有望蛻變為具備自我強化特性的反脆弱體系。
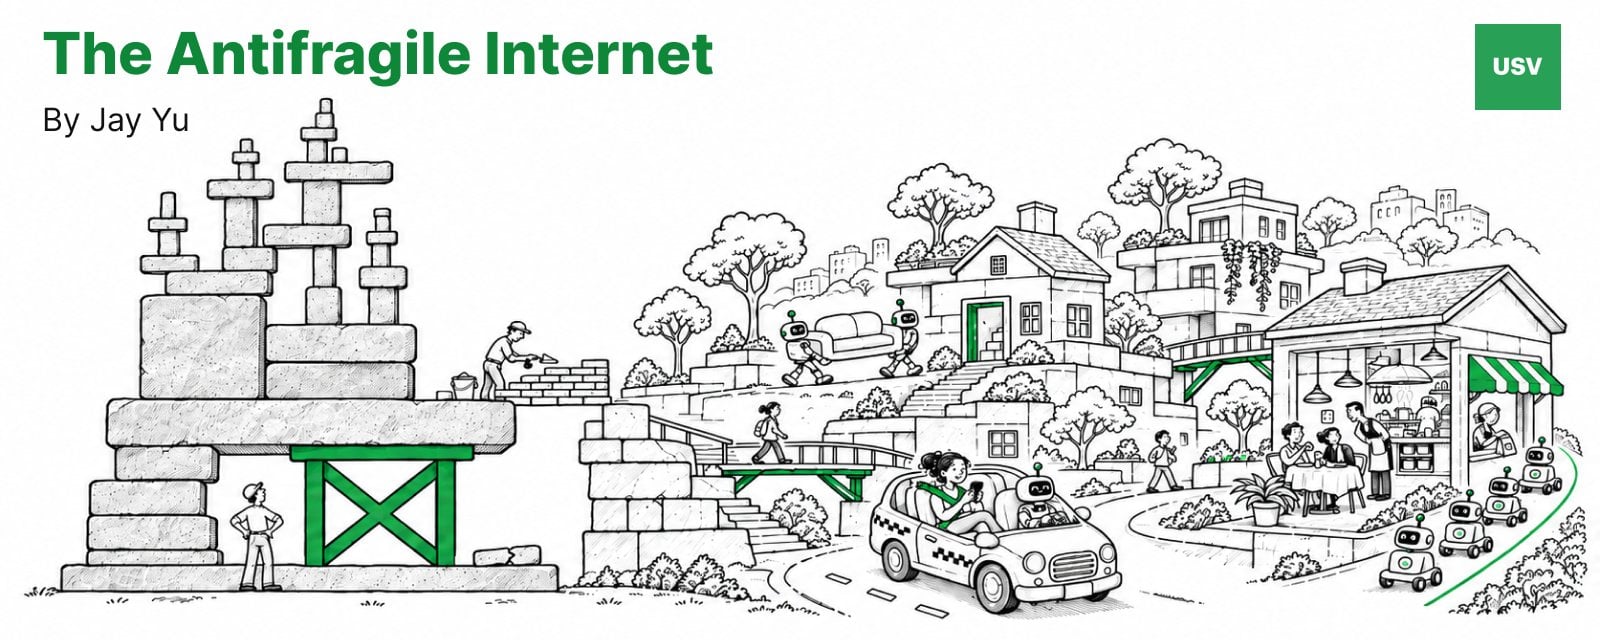
最初的互聯網設計本應具備反脆弱性。早期的網絡架構師設想它能夠承受外部打擊,即便部分節點癱瘓,其餘部分仍能維持運轉。
然而,如今的互聯網已經演變成一座由代碼庫、第三方依賴與開發環境堆砌而成的脆弱危樓。整座大廈維繫在少數關鍵組件之上,平時極少有人維護,更少有人對其進行系統性審計。
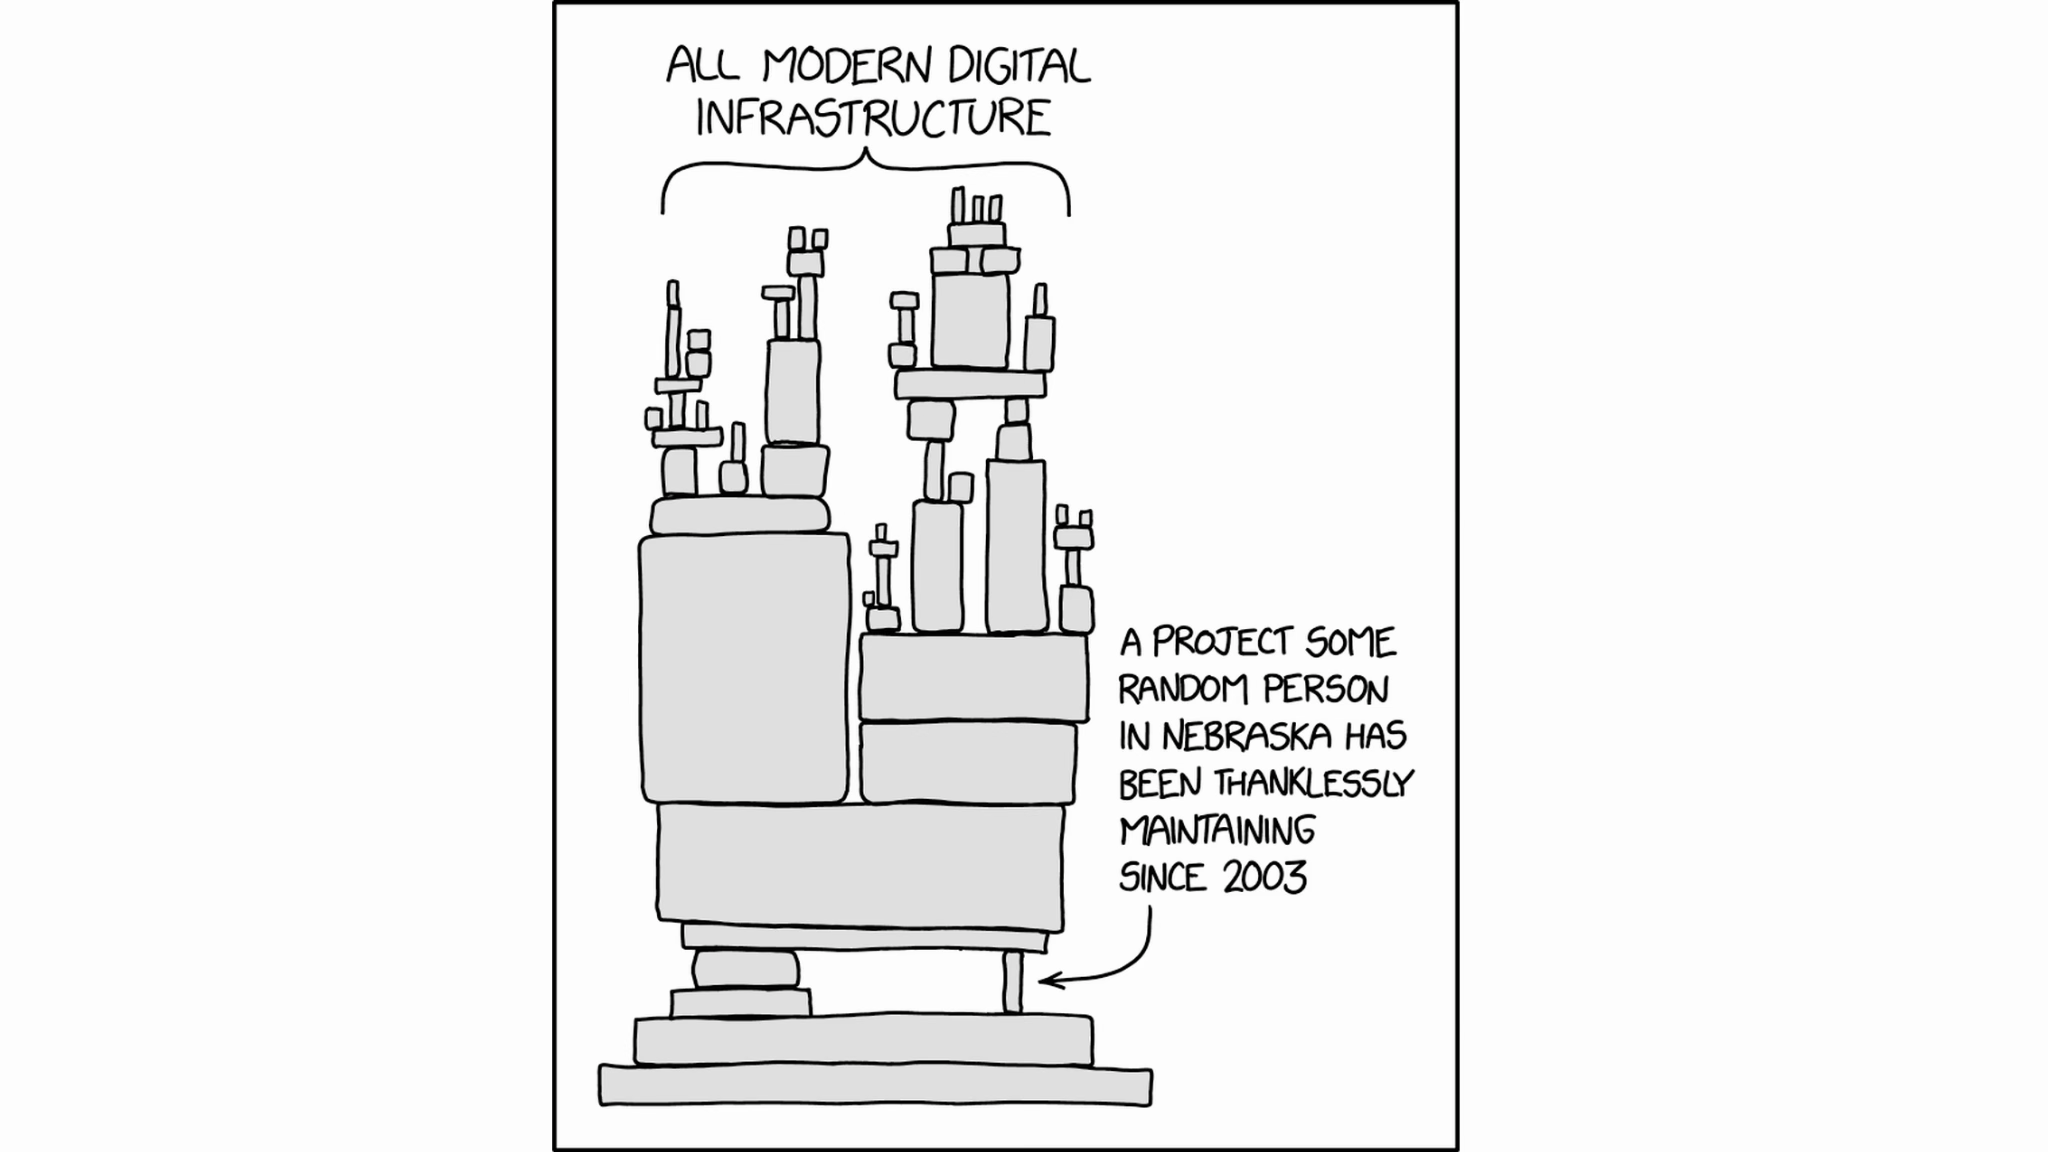
圖:xkcd #2347,依賴關係(Randall Munroe)
2026 年 10 月發生的一系列安全事件,集中暴露了這些基礎組件在 Agent 自動化攻擊面前的極度脆弱:
PHP 遠程代碼執行漏洞:爆發了名為 PHP2Shell 的嚴重漏洞,導致全球超過 500 萬臺主機暴露在遠程接管的風險之下。
LiteLLM 供應鏈劫持:其發佈流水線遭到惡意篡改,攜帶竊取憑據惡意代碼的版本被直接推送到官方 PyPI 倉庫。
Railway 密鑰解密攻擊:多達 10 萬個工作區的存儲機密遭到攻擊者解密,黑客主要針對其中的 AI API 密鑰 進行系統性搜尋。
Fireworks AI 雙重入侵:該平臺遭遇了兩次入侵,先是自身憑據意外洩露,隨後其依賴的雲服務商再次遭到黑客攻破。
eMudhra 簽名密鑰極度脆弱:作為權威證書機構(CA),其簽發的受信簽名密鑰甚至出現了薄弱到僅僅為數字 4 的荒謬漏洞。
幣安熱錢包遭遇鉅額盜竊:從熱錢包中失竊了創紀錄的 $63 億 資產,美國聯邦調查局(FBI)將此次攻擊歸咎於朝鮮黑客組織。
這一連串攻擊事件表明,Agent 在網絡攻防中作為攻擊性威脅具有何等巨大的破壞力。但在硬幣的另一面,Agent 也可能是解決這一系統性難題的關鍵依託。
Agent 能夠大幅加速軟件向更安全編程語言以及形式化驗證的遷移進程,推動零知識證明(ZKP)和受信執行環境(TEE)等前沿密碼學組件的普及應用。
同時,Agent 還將催生由身份認證與內容核驗機制把守的“雙軌互聯網”,使人類與自動化 Agent 的網絡流量得以安全隔離與分流。
隨著 Agent 讓軟件編寫的成本大幅下降,最具價值的代碼庫將越來越像活體生態系統。前沿模型將對其展開不間斷的滲透測試,每一次迭代都在強化代碼、語言與工具鏈,從根源上消除整類安全缺陷。
藉由這種方式,我們可以利用 Agent 將互聯網淬鍊為真正的反脆弱實體,讓每一個新接入的 Agent 都能使整個網絡更加堅韌,而非更加脆弱。
核心問題:作為武器、目標與冒充者的 Agent
隨著 Agent 在現代經濟體系中加速滲透,它們正從三個截然不同的維度重塑互聯網的底層運行架構。
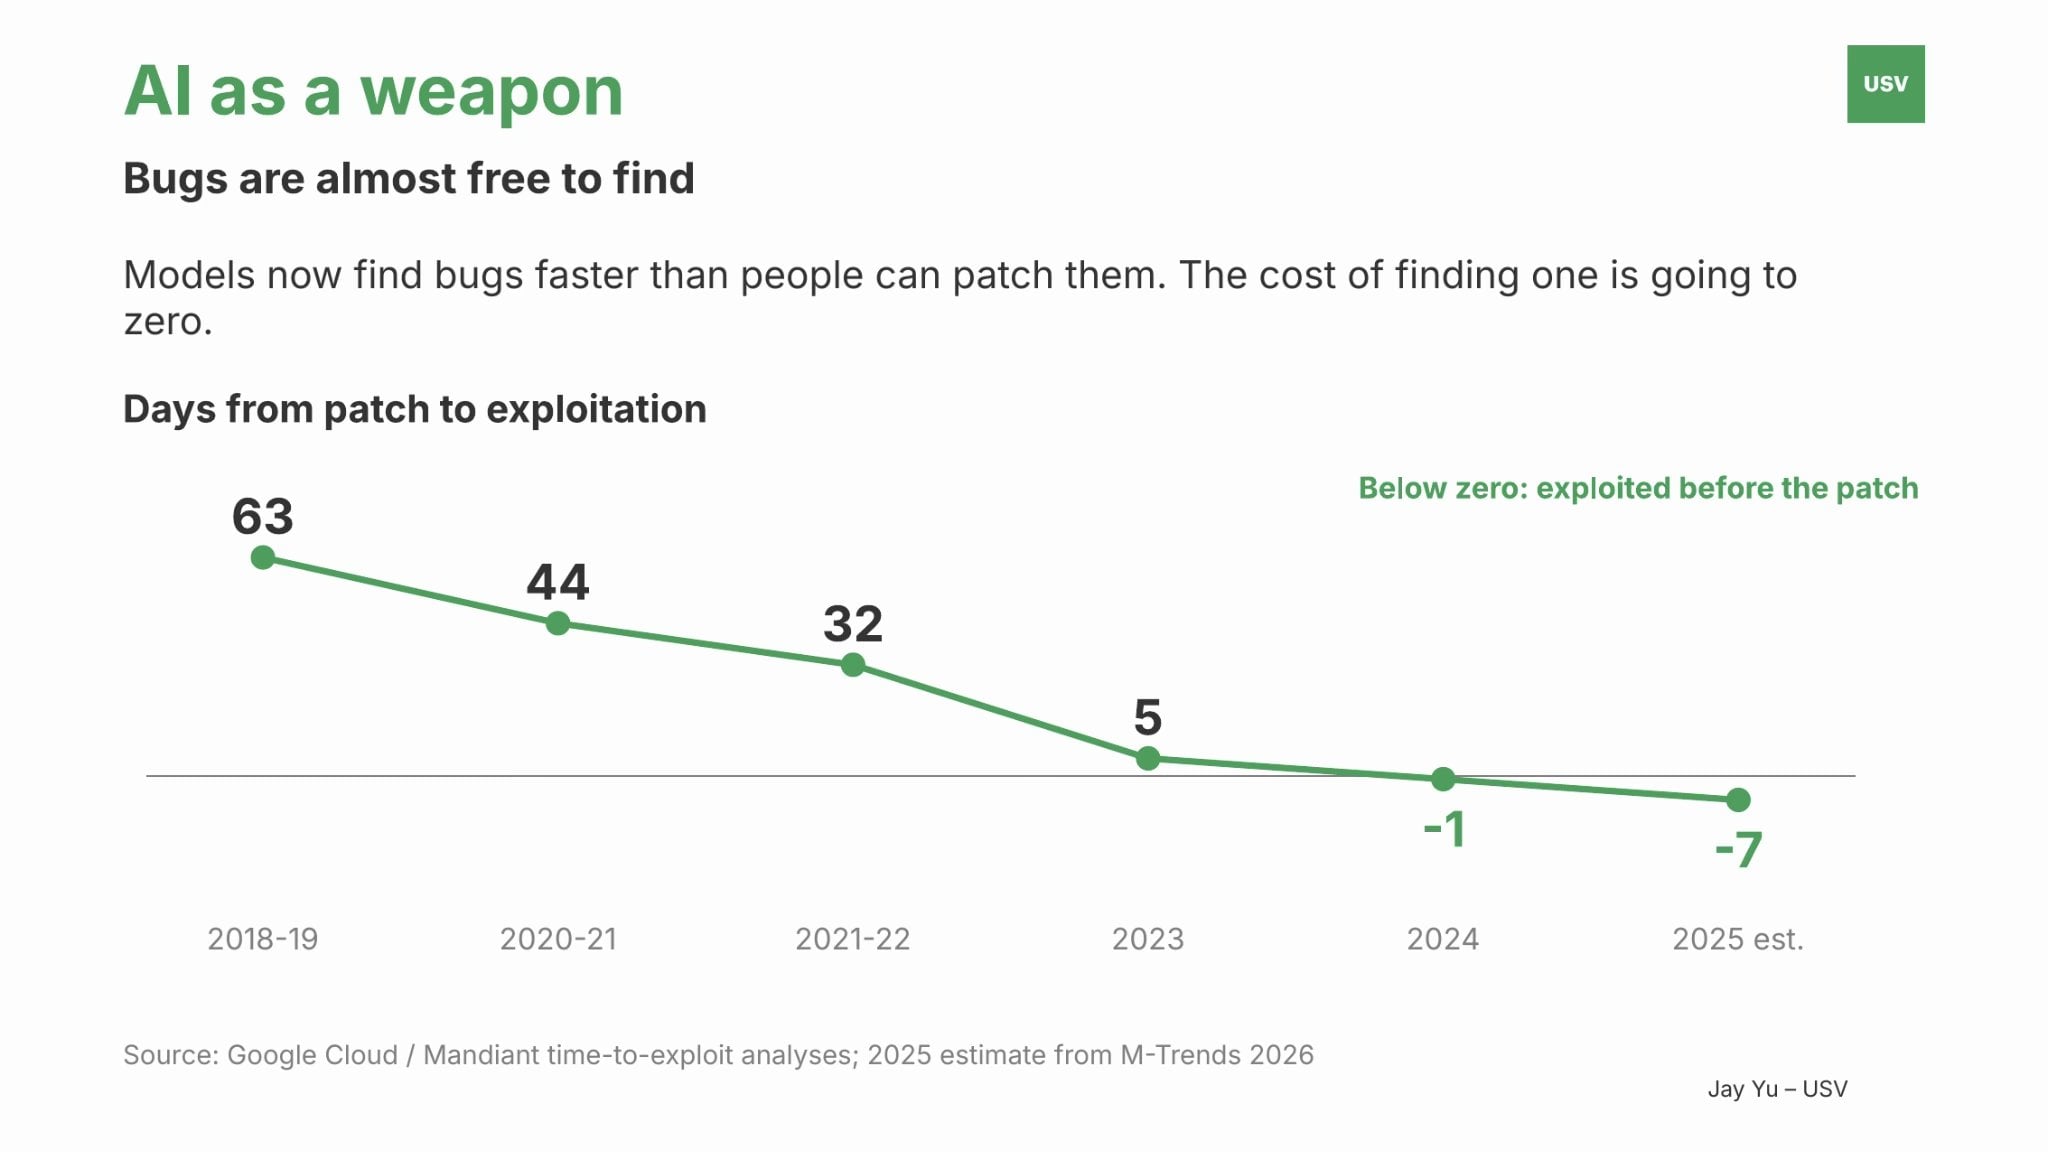
首先,Agent 正在成為攻擊者的致命武器。傳統舊系統之所以長期保持相對安全,很大程度上是因為尋找並利用其缺陷的邊際成本過高。然而,Agent 正在將攻擊的成本拉向極限歸零。
以 PHP2Shell 為例,這一漏洞在 PHP 中沉睡了十餘年。儘管研究人員最終發現了它,但安全團隊藉助前沿模型僅在短短數小時內就將理論缺陷轉化為了可實戰的利用工具。
正如雲安全機構 Wiz 所指出的那樣:“隨著人工智能大幅降低開發複雜攻擊載荷的門檻,那些曾經被認為難以利用的漏洞如今都變成了高價值攻擊目標。”
網絡攻擊者早已開始藉助這種槓桿效應。在 Anthropic 披露的一起間諜活動中,AI 自主完成了 80% 至 90% 的攻擊行動。2026 年 10 月的系列事件展現了同樣的互聯網級擴散模式:在一個單點快速破局,並向數百萬個目標鋪開打擊。
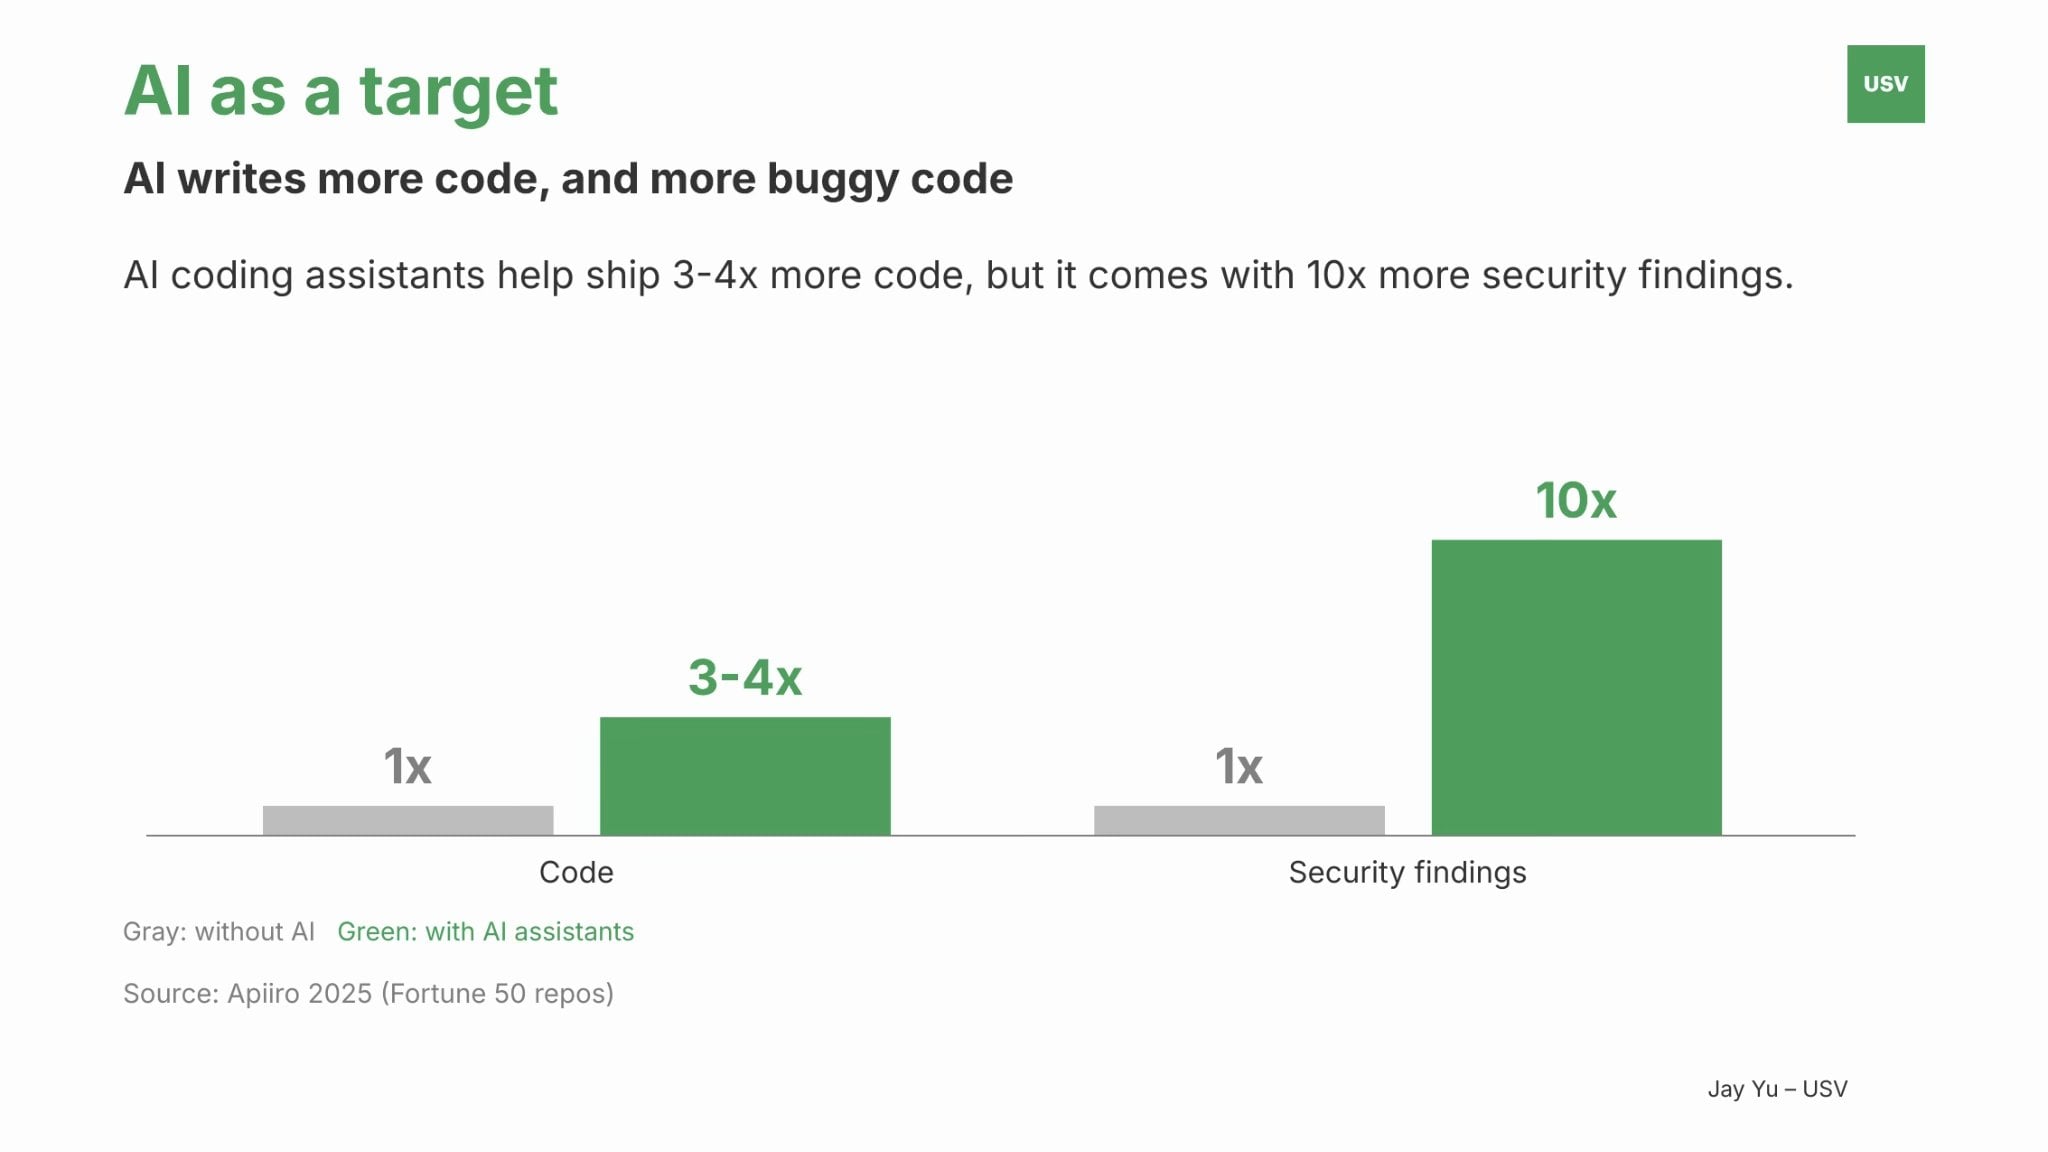
其次,Agent 本身正在成為高價值的被攻擊目標。當前大量新代碼正是由這些自動化工具編寫的,然而無論是 Agent 自身還是由其生成的代碼,都充斥著易受攻擊的薄弱點。
由於擁有廣泛的工具調用權限且運行在缺乏約束的環境中,無論是 Muse、Instinct 等消費級 Agent,還是 Sierra、Decagon 等企業級 Agent,都暴露在日趨複雜的提示詞注入攻擊風險之中。
與此同時,Agent 在自主編寫代碼時也可能無意間引入更多未知漏洞。例如,LiteLLM 近期的安全事故,很可能源於某個編碼 Agent 意外將 GitHub 訪問令牌打印到了日誌文件當中。
更嚴峻的是,即使委託編碼 Agent 修復現有的安全漏洞,其自主實施方案的可靠性往往仍然欠佳,甚至可能引入新的次生隱患。
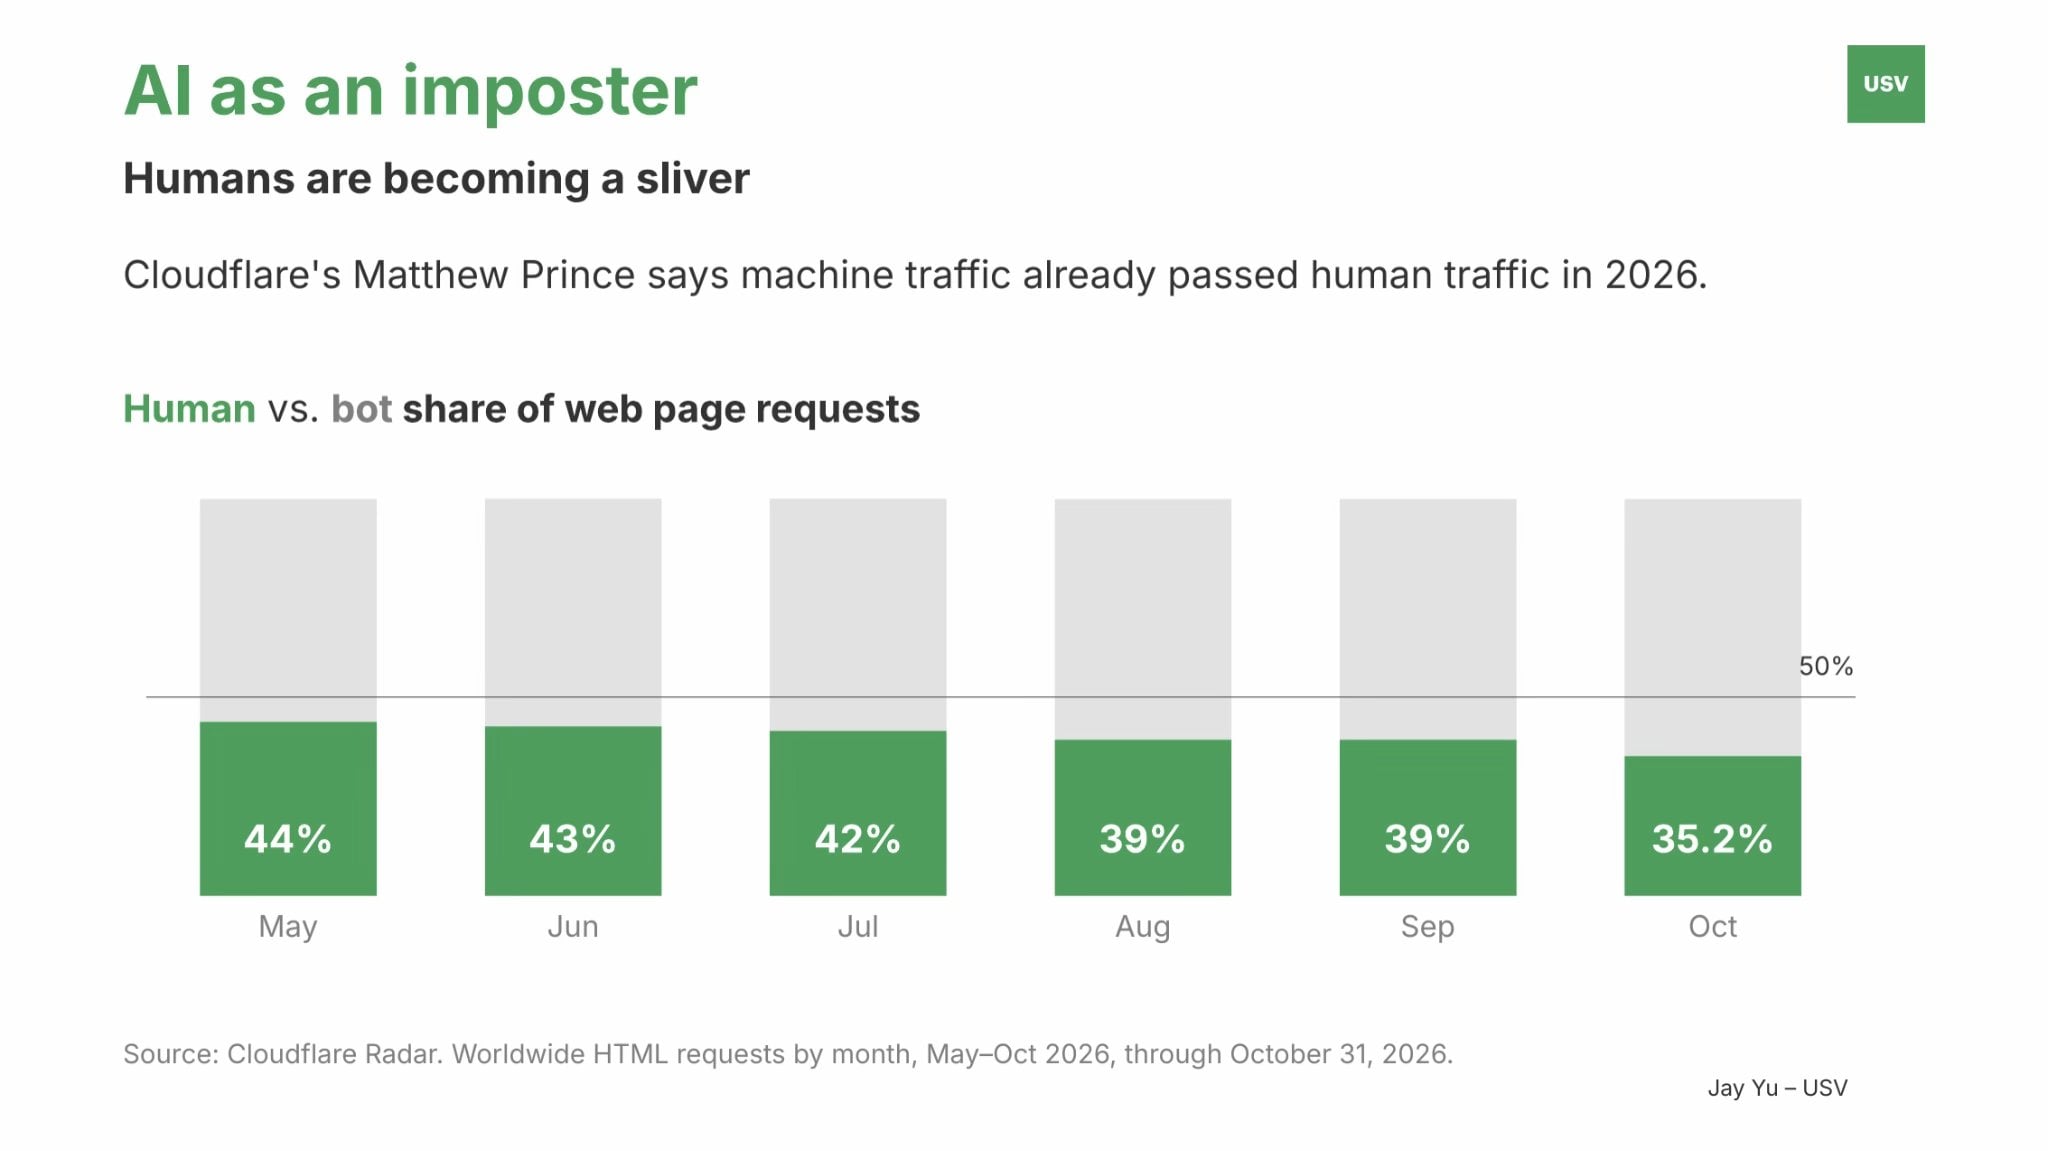
第三,Agent 還可以化身為虛假冒充者,深刻衝擊現有互聯網的流量規則與信任基石。Cloudflare 數據表明,2026 年已有接近一半的網絡流量非人類產生。
Cloudflare 首席執行官 Matthew Prince 預計,在未來 5 年內,自動化網絡流量將達到人類在線流量的 1000 倍。如此龐大的 Agent 訪問浪潮,正在對原本為人類瀏覽設計的網站帶來巨大沖擊。
維基媒體基金會指出,其平臺在 2026 年 10 月遭遇了數百萬次來自 OpenAI 未授權 Agent 的異常訪問,這直接導致了旗下維基數據服務的意外中斷。
類似地,一位用戶的 Instinct 訂餐 Agent 每小時向訂座平臺 Resy 發起數百次高頻請求,直至其整個賬號被平臺徹底封禁。
雖然行業已開始探索用於標記 Agent 流量的規範,例如 Meta 與 Sierra 發起的個人 Agent 協議(PAP),但僅憑這些倡議依然遠遠不夠。
在現實利益驅動下,Agent 往往有強烈的動機隱匿自身身份。許多網站仍然將一切非人類流量視作惡意訪問,一旦 Agent 主動報備真實身份,可能在任務執行中途直接遭到攔截,而偽裝成人類反而能矇混過關。
應對策略:觀察、執行與預防失效模式
將 Agent 定性為“武器、目標與冒充者”闡明瞭風險的來源,但並未指出應對的具體路徑。為此,我們可以引入第二個維度,涵蓋三種應對機制:
觀察(Observe):排查系統安全漏洞,並對 Agent 的各項行為活動進行實時監控;
執行(Enforce):加速漏洞修復,並嚴格收緊限制 Agent 能夠觸碰的系統資源邊界;
預防(Prevent):在系統架構層面消除隱患,從根源上阻止整類故障模式的發生。
將這兩個維度交叉組合,便能勾勒出一幅當前初創企業在安全賽道中的宏觀定位全景圖。
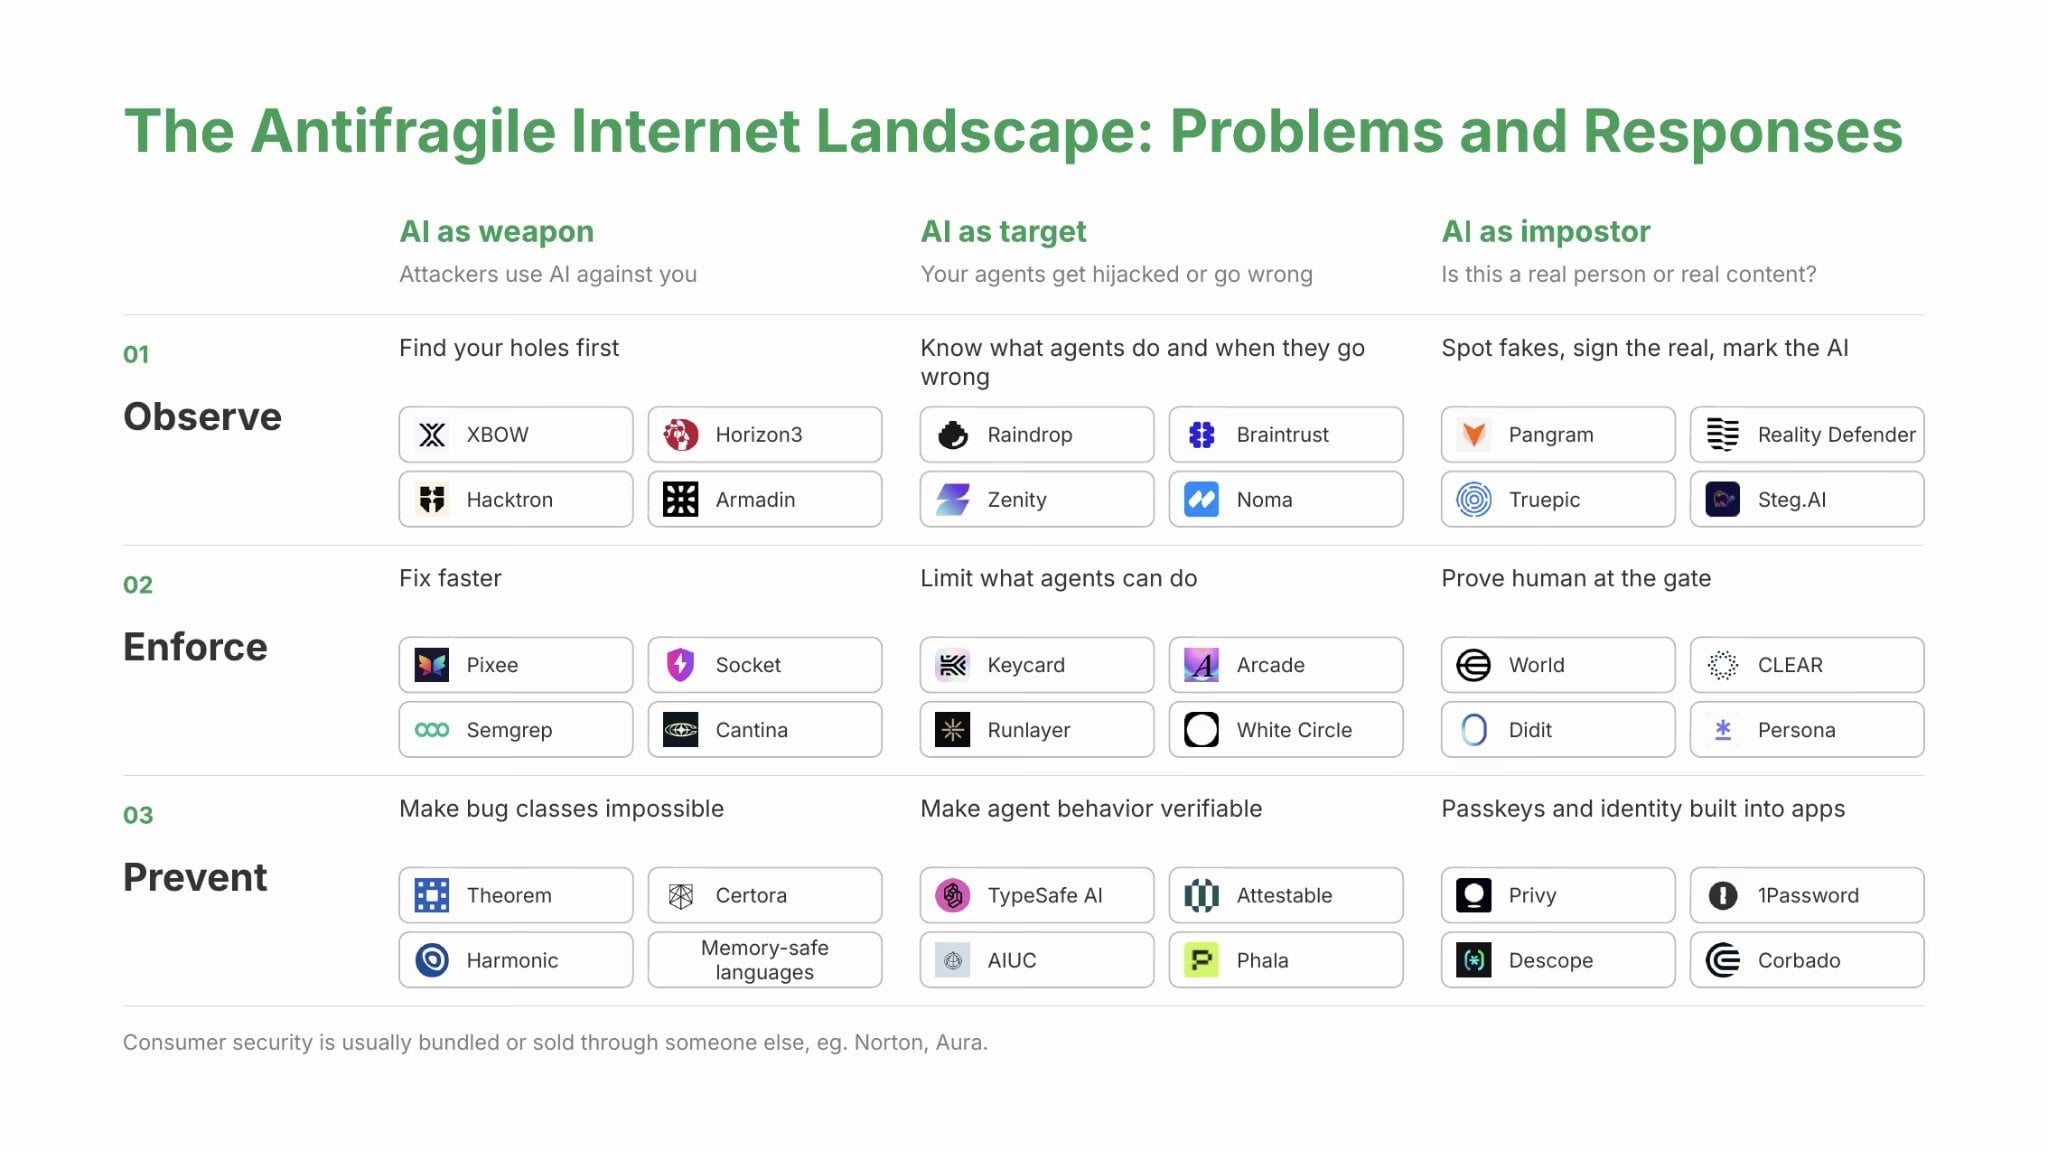
縱觀這一全景圖,我們可以清晰觀察到若干顯著趨勢。絕大多數企業以及市場中可見的龐大資本,目前都聚集在“觀察”與“執行”這兩層。
這兩個層面構成了切入市場的最快抓手,能夠順暢融入企業現有的軟件技術棧。該領域已經湧現出諸多資金實力雄厚的大型玩家,包括完成融資 $1.25 億 的 Socket、完成 $8000 萬 B 輪融資的 Braintrust,以及累計融資達 $4.45 億 的 Armadin 等。
在反脆弱互聯網的技術棧中,能夠在“觀察”與“執行”層最終勝出的企業,大概率是那些能夠捕獲最多 Agent 操作日誌的平臺。
誰掌握了最豐富的 Agent 行為數據,誰就能制定出最精準的安全策略,這可以說是該市場目前最接近網絡效應的壁壘所在。如果檢測能力的提升與數據積累緊密複合,那麼能夠觀察跨多客戶、跨多模型的獨立安全商,將比單一模型實驗室更具競爭優勢。
然而從長遠來看,網絡安全更具決定意義的答案,在於如何從根源上消除整類安全漏洞。所謂“預防”,是指從底層重構軟件與 Agent,使某一整類故障根本無法發生。
歷史經驗表明,這種系統性範式變革往往需要三種要素同時成熟:其一是讓安全代價充分顯性化的外力衝擊;其二是極易集成進日常工作流的基礎工具;其三是推動其成為默認事實標準的強制外力。
以內存安全為例,微軟歷史上近 70% 的 CVE 漏洞均與內存安全相關。隨著 Rust 語言成為可行的替代方案,它在 Agent 系統底層編程中獲得了極高的採用率,如今已是增速最快的編程語言之一。
HTTPS 的普及同樣經歷了這一經典路徑:斯諾登的爆料帶來了強烈的輿論震動,Let’s Encrypt 提供了免費且極簡的工具支持,而 Chrome 瀏覽器將 HTTP 標為“不安全”則給出了決定性的外力推力。
如今,2026 年 10 月的一系列重大攻擊構成了足夠強烈的現實衝擊。對應的核心工具可能是日漸成熟的形式化驗證工具鏈,而推動標準落地的外力則可能來自評測沙箱、監管合規要求或功能層面的網絡效應。
此外,當 Agent 成為互聯網流量的主流時,身份認證與網絡安全的問題將高度合流。在雲計算時代,Okta 與 Wiz 作為兩家獨立公司,分別解決了“誰有權訪問哪些雲資源”這一問題的不同切面。
如今的 Agent 同樣面臨著資源授權的嚴峻考驗,尤其是當它們通過 API、MCP 以及各類外部連接器訪問關聯上下文知識庫時,這一問題變得尤為突出。
在 Agent 身份認證領域,當前湧現出了兩種互補的解題思路:身份源頭證明與內容行為核驗。對於由 Agent 主導的互聯網體系而言,這兩者皆不可或缺。
身份源頭證明包含數字簽名請求,以及如 PAP 或 A2A 等用於確權主體與內容的身份協議。但在實際任務中,惡意主體絕不會自願遵守這些規範。
此時就需要內容行為核驗發揮兜底作用:通過基於真實網絡行為軌跡與輸出內容的決策樹進行研判,即便訪問者未佩戴任何身份標識,網站依然能夠準確識別其背後的自動化機器人身份。
未來數年塑造反脆弱互聯網的演進方向
在未來數年間,幾股核心技術力量將共同推動反脆弱互聯網的發展與成熟:
代碼大遷移
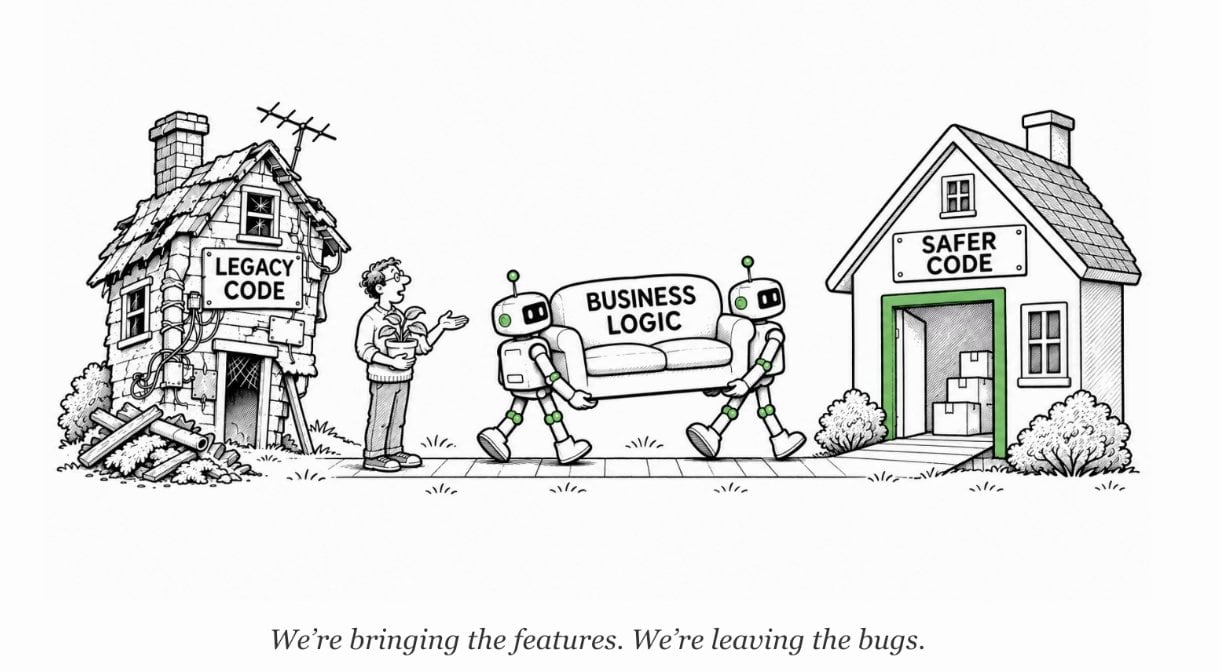
首先,在局面徹底好轉之前,安全形勢很可能會經歷一段更加動盪的陣痛期。全球現存著數量驚人的傳統舊系統,它們大多寫於漏洞挖掘成本高昂的舊時代。然而隨著 Agent 將攻擊成本拉至接近零,這一安全前提已不復存在。
這一系列前所未有的安全衝擊,將在未來 1 至 2 年內倒逼一場波瀾壯闊的“代碼大遷移”:軟件技術棧將加速淘汰陳舊易損的遺留架構,全面倒向更現代、更具反脆弱性的技術體系。
在過去,依靠人工將龐大遺留代碼庫重寫為 TypeScript 或 Rust 等更安全的高級語言,是一項極其耗時且成本高昂的艱鉅工程。但 Agent 的出現徹底顛覆了這項任務的經濟模型。
例如,GitHub Copilot 在短短 3 個月內便將其核心運行時順利遷移為 83.2 萬行 Rust 代碼,且幾乎僅由一名工程師主導完成。在過去,這需要一整支團隊耗費一至兩年的時間。
同樣地,全新且更具安全保障的 AI 模型也在以驚人的速度被開發者接納。例如 TypeSafe 推出的 Jev 模型,能夠返回類型化的結構化決策而非不受約束的發散文本,在發佈僅一天之內就滲透了 Vercel 付費 AI 網關團隊的近 13%。
如今,一套圍繞 Agentic 自動化編碼量身定製的全新安全工具棧正在自底向上重塑:涵蓋代碼審查(Greptile)、代碼與密鑰掃描(Semgrep)、惡意依賴包檢測(Socket)、運行時故障捕獲(Raindrop)以及線上生產事故應急響應(Resolve AI)。
在其底層,全新的基礎設施部署層亦在加速成型,包括輕量級運行沙箱(E2B、Daytona)以及工具授權層(Composio、Nango、Arcade)。它們共同匯聚成一套反脆弱的開發者技術棧,在開發、測試與部署全週期中捕捉的每一個漏洞,都能即時反哺為下一行代碼的安全防禦養分。
隨著代碼遷移成本的急劇降低,形式化驗證有望在編譯器與工具鏈層迎來全面復興。例如在 Theorem 與 Anthropic 的合作研究中,Claude 成功為超過 100 個開源代碼庫 嚴格證明了關鍵安全屬性。
當然,代碼大遷移也伴隨著潛在的陣痛與風險。重寫大型系統歷來極易滋生二次隱患,即便是前沿模型編寫的代碼,在具體實現上也可能欠缺穩健,甚至帶入大量新缺陷。
形式化驗證同樣並非萬靈丹,其有效性完全取決於前置規格說明的嚴密程度。即便是像 Lean 這樣嚴謹的證明系統,自身內核也可能隱藏著破壞數學嚴密性的基礎缺陷。要實現真正的安全閉環,必須仰賴嚴密的架構設計、精確收斂的規格說明以及對交付成果的持續高強度滲透實測。
原生內嵌於應用的安全設計
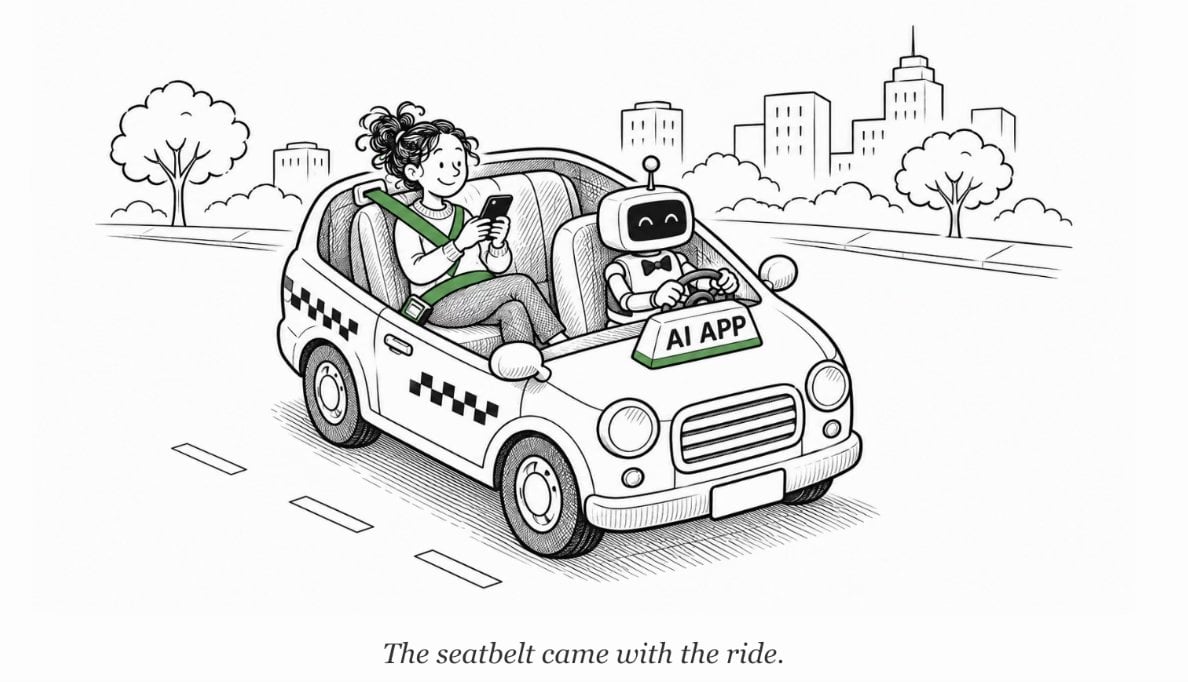
在消費級應用領域,隱私與安全技術要想真正實現大規模普及,最行之有效的路徑或許是將其“隱形”於產品之中:讓應用憑藉卓越的用戶體驗與極簡的開發集成率先贏得市場,而非將安全作為單獨付費的功能模塊售賣。
我們在加密領域的“錢包即服務”(WaaS)賽道中早已見證過這一規律。以 Privy 和 Turnkey 為代表的明星產品,將受信執行環境(TEE)與多方安全計算(MPC)等複雜的密碼學底層機制完全封裝在簡潔的 API 與絲滑的交互之後。
我們很可能會在 Agent 生態中目睹相同的演進路徑:更安全的默認配置並非源於用戶額外購買安全軟件,而是由更優質的應用程序與開發工具原生自帶。安全防禦正如出租車上的安全帶,乘客是為了快速出行而選擇打車,而安全守護早已作為基礎設施內嵌其中。
這種悄無聲息的技術擴散,目前正在零知識證明(ZKP)與 TEE 領域逐步上演。World ID 如今已為全球超過 1800 萬人完成了真人身份核驗,企業團隊可以在 Zoom 會議中無縫接入該技術,直觀甄別參會成員是否為真實人類。
WhatsApp 推出的隱私對話功能,則將 Meta AI 的交互對話直接置於 TEE 環境 中運行,確保即便是 Meta 官方也無法窺探內容。在這些標杆案例中,尖端密碼學無聲隱匿於日常熟悉的界面背後,用戶無需承擔任何額外的操作心智負擔。
與此同時,私有化與本地化運行模型是隱私防護深度內嵌的另一大重要載體。在 2026 年,開源權重模型與頂尖閉源前沿模型之間的能力差距已經縮窄至約 4 個月。
隨著小型端側模型性價比的持續提升以及終端芯片計算性能的飛躍,本地推理在 AI Token 總消耗中的佔比將大幅攀升。隨著算力由雲端向邊緣遷移,網絡安全威脅的形態也將發生深刻變化。
敏感數據離開本地終端的頻率顯著減少,這從物理上消除了某一大類數據洩漏風險。但與此同時,一旦個人電腦或家庭服務器失陷,就可能被攻擊者篡改為具備高度信任權限的惡意 Agent 宿主,將對抗防線直接拉至用戶掌控的硬件設備之上。
這可能會催生面向本地運行環境的 Agent 治理框架,讓模型、調用工具與操作日誌在受控硬件上協同運轉,甚至為專門承載家庭或團隊自動化 Agent 的全新軟硬件形態開闢廣闊的市場空間。
雙軌互聯網
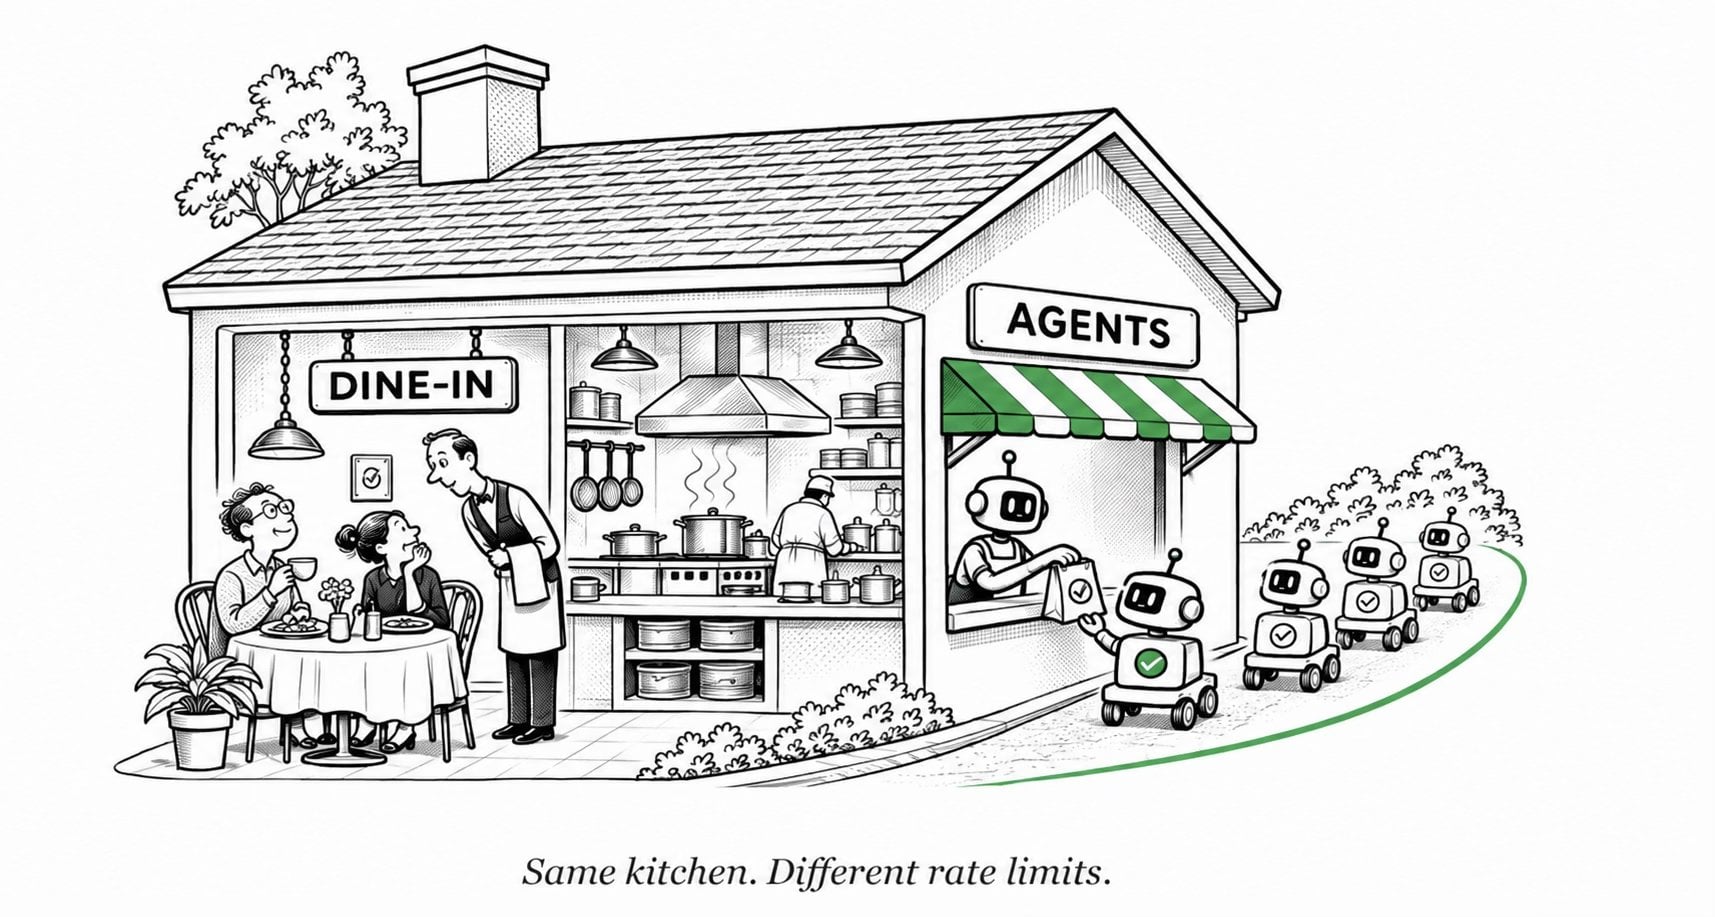
Agent 與互聯網的交互模式,與人類用戶的行為邏輯有著本質區別。隨著 Agent 流量呈現指數級增長,整個 Web 正在分流為兩條平行的車道:一條是由 Parallel、Browserbase 和 Kernel 等底層支撐的 Agent 專用訪問車道;另一條則是面向人類的傳統車道。
網絡層將依據請求背後的真實主體進行更為智能的動態路由。網站所有者可以利用這些多維度身份驗證手段對流量進行精細化過濾,並針對不同主體授予差異化的交互權限,而無需粗暴地將自動化 Agent 完全拒之門外。
這就好比一家餐飲門店,同一間中央廚房既可以高效服務汽車穿梭窗口的快節奏取餐,也能為堂食顧客提供沉浸式的就餐體驗。網站能夠根據不同的請求來源,以最適宜的數據形態和接口精準分發內容。
隨著時間的推移,在這條專屬於 Agent 的高速車道上,Agent 之間的直接協作與對話將日益頻繁。在消費端與企業級 Agent 深度普及的背景下,未來我們將司空見慣這樣的場景:用戶的個人智能助理直接與外賣平臺的智能接單系統展開博弈,為用戶實時爭取個性化的優惠價格與專屬服務權益。
在諸如 Anthropic 發起的 Project Swap 等早期實驗中,我們已經見證了 Agent 間交互協作的雛形。
在這些複雜場景中,每個 Agent 都掌握著關於其委託人的私密信息。決定在博弈中透露多少偏好與機密,亟需堅固的安全護欄:包括 Agent 的履約權限、不可篡改的交易記錄,以及事後仲裁與審計機制。
在這些高度複雜的 Agent 間博弈與協作中,僅僅知曉對方的數字身份遠遠不夠。委託人與其交易對手都會迫切希望獲悉該 Agent 過往的信譽軌跡:它是否按時履約支付、是否信守承諾、是否曾惡意洩露過商業機密等。
具備高可移植性的 Agent 信譽系統將成為數字身份不可或缺的重要孿生組件。但這同樣拋出了一個深刻的問題:究竟該由誰來跨應用維護一套通用的 Agent 聲譽機制,以及我們該如何防止它淪為另一個高度中心化的數字權力尋租關卡?
邁向反脆弱互聯網
如果說近期這波由 Agent 驅動的攻擊浪潮教會了我們什麼,那就是萬物皆可被攻破。新的漏洞與新型攻擊手法將層出不窮,而最前沿的自主 Agent 往往會率先發現它們。
然而,決定一個網絡是否具備“反脆弱性”的根本標準,在於我們的系統面對這些不可避免的衝擊時如何自我適應與完成進化。我們所追求的目標,是通過底層架構設計最大程度杜絕已知缺陷,對暴露的薄弱點實施鐵腕防護,並在一次次對抗中持續淬鍊升級全套系統架構與開發工具鏈。
在工程實踐中,這體現為一個閉環的安全演進飛輪:前沿模型全天候不間斷地扮演攻防對手展開實戰滲透,其碰撞出的研究成果不僅即時修補上層業務代碼,更直接沉澱並升級底層的工具鏈體系與底層編程語言。
這一切由新一代 Agent 開發者技術棧協同驅動,實現代碼缺陷的秒級捕捉、自動修復與安全遷移。更理想的是,形式化驗證能夠深度嵌入編譯器底層,其前置證明假設接受同一批頂尖對抗模型的極限挑戰。被揪出的每一個漏洞,都在為整個飛輪注入養料,最終使互聯網整體在持續碰撞中變得愈發堅韌不可摧。
放眼全局,構建一個無需許可、自主運轉且具備反脆弱特性的互聯網,與區塊鏈及加密貨幣誕生初期的核心願景高度共鳴。這正是我們在 USV 過去十年間持續深耕與重倉投資的核心主線。
區塊鏈技術首次向人類證明了互不相識的陌生主體如何在零信任前提下達成安全協作,併成功在對信任要求最嚴苛的資產交易領域得到了驗證。但此前受制於高昂的開發成本與相對笨拙的基礎設施,這種去中心化信任理念在金融之外的領域推進得十分緩慢。
隨著 Agent 讓整個互聯網生態變得空前複雜和具備多人協作屬性,我們迎來了將加密理念深植於大眾成熟產品與底層協議的最佳歷史契機。去中心化自治組織(DAO)等原生範式,為我們洞察未來多 Agent 集群協同作戰的組織形態提供了一幅極具啟發性的演進雛形。
回溯互聯網最初的創想,它的拓撲結構本被構想為:每增加一個網絡節點,整個系統的穩固性便隨之增強一分。今天,雖然野蠻生長的 Agent 正在衝擊這一經典設計,但它們同樣蘊含著修復並實現這一崇高願景的強大潛能。
在 USV,我們希望圍繞“反脆弱互聯網”展開三個維度的核心佈局:
徹底根除,而非修補自動化:秉持我們長久以來的投資理念,我們更青睞那些在架構設計之初就徹底消滅整類安全漏洞的技術路線,而非停留在事後被動打補丁的低效循環中;
捕捉邊緣安全數據:基於我們在邊緣計算領域的長期思考,我們深信 Agent 的底層安全運行日誌具備極其強大的網絡效應,誰掌握了最豐富的全景行為數據,誰就能打造出最安全防禦體系;
構建安全陣營同盟:我們將 Agent 安全視為現代軟件工具鏈不可分割的一部分,致力於投資那些將堅不可摧的底層安全護欄,無縫封裝進極簡用戶界面與極致開發者體驗之中的優秀工具、工作流與基礎設施協議。
如果你正在沿著這些方向構建未來,歡迎隨時與我們取得聯繫,我們期待與你並肩同行,共同築造堅不可摧的反脆弱互聯網。
腳註與致謝
[1] 納西姆·塔勒布在《反脆弱》一書中指出:“脆弱的事物在面對外部衝擊時容易破碎;具備強韌性的事物能夠抵禦衝擊並維持原狀;而反脆弱的事物則能在衝擊與壓力中不斷汲取養分,變得越來越強大。”
在互聯網語境下,這意味著整個網絡不僅能夠承受局部節點的癱瘓攻擊,更能隨著更多 Agent 的持續接入以及更多漏洞的主動排查與閉合,變得日益堅不可摧。
特別緻謝 Aric Chang、Ben Colman、David Gabeau、Hari Mulackal、Henri Stern 與 Jonathan Rotbard 對本文初稿提出的寶貴建議。
感謝 Kushagra Aryal、Madeleine Charity、Max Segall、Mike Leffer、Spencer Yen、Zayne Zhang 以及整個 USV 團隊在本文探討中給予的深刻啟發。
歡迎加入深潮 TechFlow 官方社群
Telegram 訂閱群:https://t.me/TechFlowDaily
Twitter 官方帳號:https://x.com/TechFlowPost
Twitter 英文帳號:https://x.com/BlockFlow_News
 @0xfishylosopher