


Атака повторного расходования средств на Litecoin привела к срочному откату транзакций; утверждения о «нулевой уязвимости» опровергли исследователи в области безопасности
Автор: Клод, TechFlow
TechFlow представляет: 25 апреля Litecoin подвергся координированной атаке. Уязвимость в приватном слое MWEB была использована злоумышленниками, которые в течение примерно 32 минут провели недействительные транзакции через непрограммированные узлы и осуществили двойное расходование средств на межцепочечных протоколах. Согласно отчёту NEAR Intents, объём риска составил около 600 тысяч долларов США. Для восстановления состояния цепочки был выполнен перестройка (reorg) длиной в 13 блоков; однако исследователи безопасности обнаружили, что данная уязвимость была закрыта приватно ещё за 37 дней до инцидента, что поставило под сомнение квалификацию атаки как «нулевого дня». После инцидента официальный аккаунт Litecoin насмешливо отозвался о критиках, назвав их «остающимися в мелководье», вызвав резкую негативную реакцию сообщества.
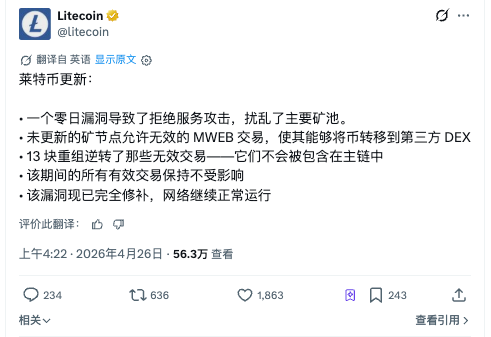
Сеть Litecoin пережила 25 апреля первое серьёзное безопасностное событие с момента активации MWEB (MimbleWimble Extension Blocks — расширенный блок протокола MimbleWimble, обеспечивающий приватность транзакций в Litecoin) в 2022 году. Злоумышленники воспользовались уязвимостью консенсуса в слое MWEB совместно с отказом в обслуживании (DoS) основных майнинг-пулов и в течение приблизительно 32 минут создали форк-цепочку, содержащую недействительные транзакции, а затем в окне этой уязвимости осуществили двойное расходование средств на нескольких межцепочечных протоколах.
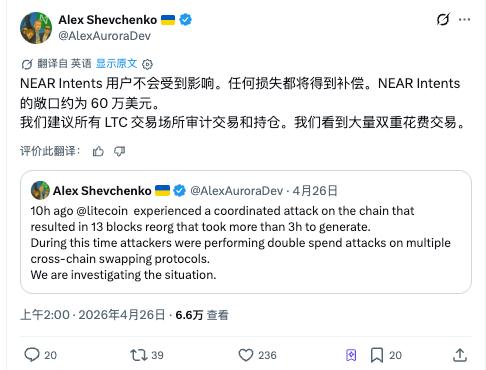
Согласно сообщению The Block от 26 апреля, CEO Aurora Labs Алекс Шевченко первым отметил аномалию в X (бывший Twitter), определив её как «координированную атаку», затронувшую блоки №3 095 930–№3 095 943; процесс восстановления занял более трёх часов.
Атака состояла из двух этапов: сначала парализация майнинг-пулов, затем использование непрограммированных узлов
Согласно официальному заявлению Фонда Litecoin от 25 апреля, путь атаки можно разделить на два этапа.
На первом этапе были предприняты попытки DoS-атаки против ключевых майнинг-пулов, чтобы снизить долю вычислительной мощности узлов, использующих обновлённый клиент. На втором этапе, воспользовавшись уязвимостью консенсуса в слое MWEB, злоумышленники направили недействительную транзакцию MWEB узлам, работающим со старой версией программного обеспечения. Эти непрограммированные узлы ошибочно приняли данную транзакцию за действительную и позволили злоумышленнику выполнить операцию «peg out» (перевод средств из приватного слоя в основную цепочку) и направить средства в сторонние децентрализованные биржи.
Шевченко дополнительно раскрыл следы злоумышленника в блокчейне: тот планировал обменять LTC на ETH, причём указанный адрес получил средства с Binance за 38 часов до начала атаки. По мнению Шевченко, злоумышленник заранее располагал информацией об уязвимости.
В нормальных условиях интервал генерации блоков Litecoin составляет около 2,5 минуты, поэтому 13 блоков должны были быть сгенерированы примерно за 32 минуты. Однако на этот раз на генерацию 13 блоков потребовалось более трёх часов. Данная аномалия первоначально привела некоторых наблюдателей к ошибочному выводу о попытке атаки 51 %. На самом деле, как только DoS-атака прекратилась, узлы с обновлённым ПО восстановили своё доминирование по вычислительной мощности, и сеть автоматически выполнила перестройку длиной в 13 блоков, удалив недействительные транзакции из основной цепочки. Фонд Litecoin заявил, что все законные транзакции, произведённые в ходе перестройки, остались неизменными.
Межцепочечные протоколы стали реальными жертвами: NEAR Intents сообщает о риске в 600 тысяч долларов США
Злоумышленники воспользовались временным окном форка для проведения двойного расходования средств на нескольких межцепочечных обменных протоколах. Данные протоколы приняли транзакции «peg out» из MWEB, которые позже были отменены в результате перестройки, что привело к фактическим потерям.
Шевченко в своём посте в X сообщил, что объём риска NEAR Intents составил около 600 тысяч долларов США, и его команда покроет потери пользователей. Он также призвал все платформы, принимающие LTC, проверить свои журналы транзакций и текущие позиции, поскольку в блокчейне зафиксировано значительное количество двойных расходов.
Согласно Bitcoin News, после подтверждения Litecoin удаления недействительных транзакций из основной цепочки фактические потери NEAR Intents могут оказаться ниже первоначальной оценки, однако на момент публикации данный протокол не выпустил никаких последующих заявлений. Другие межцепочечные протоколы, приостановившие операции с LTC, также пересматривают объём своих рисков.
Фонд Litecoin не раскрывает названия затронутых майнинг-пулов и не сообщает объём LTC, который злоумышленники пытались создать с помощью недействительной транзакции MWEB.
Старая проблема PoW-сетей: обновление добровольное, безопасность — вопрос удачи
После инцидента Зукко Уилкокс (Zooko Wilcox), основатель Zcash, отметил, что подобные атаки с перестройкой и двойным расходованием не являются уникальными для PoW-сетей: аналогичные инциденты происходили в Monero и Grin в последние годы. В сентябре 2025 года Monero пережил крупнейшую за 12 лет перестройку, в результате которой было отменено 18 блоков и 117 транзакций.
Согласно анализу CoinDesk, данный инцидент вскрыл структурное противоречие PoW-сетей: ни Bitcoin, ни Litecoin не имеют принудительного механизма обновления, и узлы могут неограниченно долго работать со старыми версиями программного обеспечения. Такой подход имеет ценность с точки зрения децентрализованной философии, однако когда выпуск исправления безопасности должен достичь всех участников до того, как уязвимость будет использована злоумышленниками, возникает критическое временное окно.
Согласно анализу Yahoo Finance, меньший объём вычислительной мощности и более скромный бюджет безопасности делают Litecoin более уязвимым к атакам по сравнению с Bitcoin. Чтобы выполнить перестройку глубиной в 13 блоков в сети Bitcoin, необходимо контролировать более 50 % вычислительной мощности — это стоит миллиарды долларов; в случае же Litecoin одной лишь уязвимости в сочетании с DoS-атакой достаточно для создания перестройки аналогичной глубины.
Неудачная PR-кампания: насмешка над критиками «оставайтесь в мелководье», ответ Solana
Последующее управление инцидентом, возможно, нанесло больший ущерб доверию, чем сама атака.
26 апреля официальный аккаунт Litecoin в X опубликовал пост: «Очевидно, что некоторые из вас совершенно ничего не понимают в PoW, вычислительной мощности, времени безотказной работы, перестройках и взаимоотношениях между майнерами и цепочкой. Оставайтесь в мелководье — там вам безопаснее».
Согласно Bitcoin News, этот пост вызвал сотни враждебных ответов. Пользователи называли его «высокомерным», «детским» и «непрофессиональным»; один из них написал: «Я владею вашими монетами уже несколько лет — вот что вы публикуете?». Сообщество ожидало технической прозрачности и подробного анализа после инцидента, а не насмешек.
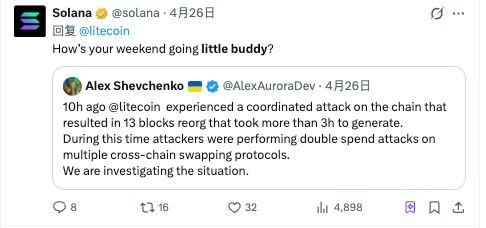
Официальный аккаунт Solana также присоединился к этой дискуссии. Под одним из постов, связанных с перестройкой от 25 апреля, @solana ответил: «Как прошёл у вас уик-энд, малыш?». Сообщество расценило это как прямой ответ на многократные насмешки Litecoin над историей сбоев Solana.
По состоянию на момент раскрытия инцидента цена LTC составляла около 56 долларов США, упав за день примерно на 1 %, а с начала года — примерно на 25 %. Реакция рынка на инцидент была относительно спокойной.
Безопасностной кризис DeFi в 2026 году: межцепочечная инфраструктура — главная точка атаки
Согласно данным The Block, с января по середину апреля 2026 года протоколы DeFi потеряли в результате различных атак более 750 миллионов долларов США. Среди них — атака на мост Kelp DAO 19 апреля (292 миллиона долларов США) и атака на платформу деривативов Solana Drift 1 апреля (285 миллионов долларов США). Большинство крупных инцидентов связаны с межцепочечной инфраструктурой, и методология злоумышленников в данном случае полностью совпадает с тем, как они использовали межцепочечные обменные протоколы для вывода средств после атаки на Litecoin.
Инцидент с Litecoin в очередной раз демонстрирует, что проблема количества подтверждений при принятии активов из PoW-цепочек межцепочечными протоколами оказалась гораздо острее, чем предполагалось ранее. Когда выпуск одного уязвимого клиента способен вызвать перестройку глубиной в 13 блоков, вопрос о том, достаточно ли шести подтверждений для обеспечения безопасности, уже давно перестал быть теоретическим.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 深潮TechFlow















