


Годовой совместный отчет BlockSec × Bitget | AI × Trading × Security: Эволюция рисков в эпоху интеллектуального трейдинга
Введение
За последний год роль ИИ в экосистеме Web3 претерпела фундаментальные изменения: он перестал быть лишь вспомогательным инструментом для более быстрого понимания информации и формирования аналитических выводов человеком, превратившись в ключевой драйвер повышения эффективности торговых операций и оптимизации качества решений, глубоко интегрируясь во весь процесс запуска сделок, их исполнения и движения средств. По мере совершенствования больших языковых моделей (LLM), AI Agent и систем автоматического исполнения торговый процесс постепенно эволюционирует от традиционной модели «инициация человеком, помощь машины» к совершенно новому формату «планирование машиной, исполнение машиной, контроль со стороны человека».
В то же время три ключевые особенности самой Web3 — открытые данные, композиционность протоколов и необратимость расчетов — придают этой автоматизации ярко выраженную двойственную природу: она обладает беспрецедентным потенциалом роста эффективности, но одновременно сопровождается крутой кривой нарастания рисков.
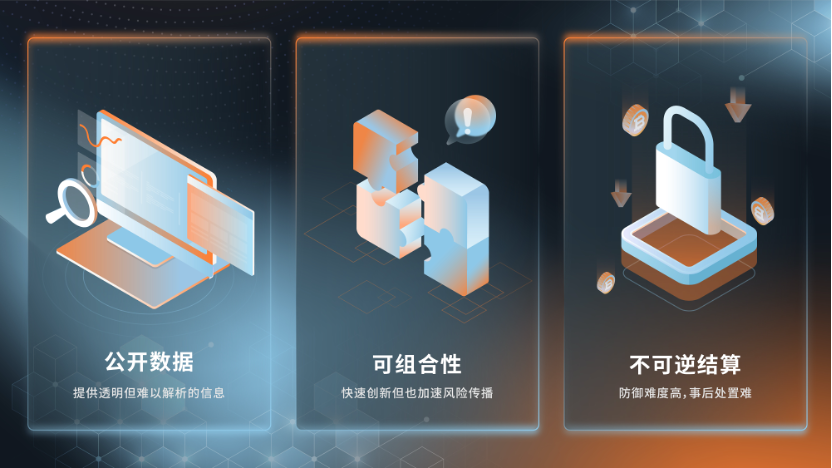
Этот переход одновременно формирует три совершенно новых реальных сценария:
Во-первых, кардинальные изменения в торговых сценариях: ИИ начинает самостоятельно выполнять ключевые функции принятия решений, такие как распознавание сигналов, генерация стратегий и выбор пути исполнения, и даже способен напрямую осуществлять платежи и вызовы между машинами с помощью таких инновационных механизмов, как x402, ускоряя формирование «системы машинно-исполняемых сделок»;
Во-вторых, эскалация рисков и форматов атак: когда весь процесс торговли и исполнения полностью автоматизирован, понимание уязвимостей, генерация векторов атак и отмывание незаконных средств также переходят на уровень автоматизации и масштабирования, а скорость распространения рисков впервые стабильно превышает пределы ручного вмешательства — то есть угрозы распространяются настолько быстро, что человек физически не успевает среагировать и предотвратить их;
В-третьих, новые возможности в области безопасности, управления рисками и комплаенса: только если эти функции будут также трансформированы на инженерном уровне, автоматизированы и переведены в формат API, система интеллектуальной торговли сможет сохранять управляемость наряду с ростом эффективности, обеспечивая устойчивое развитие.
Именно в этом отраслевом контексте BlockSec и Bitget совместно подготовили данный отчет. Мы намеренно избегаем базовой дискуссии о том, «следует ли использовать ИИ», а фокусируемся на более актуальном вопросе: какова глубокая эволюция структуры рисков в Web3, когда торговля, исполнение и платежи в полной мере переходят под контроль машин, и как отрасли следует переосмыслить фундаментальные возможности в сфере безопасности, риск-менеджмента и комплаенса для противодействия этим изменениям. В отчете рассматриваются три ключевых аспекта: формирование новых сценариев, усиление новых вызовов и возникновение новых возможностей, позволяющих системно описать важнейшие изменения на стыке ИИ, трейдинга и кибербезопасности, а также направления реакции отрасли.
Глава 1: Эволюция возможностей ИИ и логика интеграции с Web3
ИИ переходит от роли простого инструмента вспомогательной оценки к системе агентов (Agent), обладающей навыками планирования, вызова сторонних инструментов и замкнутого исполнения задач. Природа Web3 изначально опирается на три ключевые характеристики: открытые данные, композиционность протоколов и необратимость расчетов. Это обеспечивает более высокую отдачу от автоматизированных приложений, но одновременно увеличивает стоимость ошибок оператора и успешных злонамеренных атак. Именно эти фундаментальные особенности означают, что обсуждение вопросов защиты и комплаенса в Web3 подразумевает не простое внедрение ИИ-инструментов в существующие процессы, а полномасштабный перенос системной парадигмы — где торговля, управление рисками и безопасность одновременно движутся к модели машинно-исполняемых процессов.
1. Качественный скачок возможностей ИИ в финансовой торговле и управлении рисками: от «вспомогательного инструмента» до «автономной системы принятия решений»
Если рассматривать изменения роли ИИ в сфере финансовой торговли и риск-менеджмента как четкую эволюционную цепочку, то её важнейшей границей является наличие или отсутствие у системы способности к замкнутому исполнению.
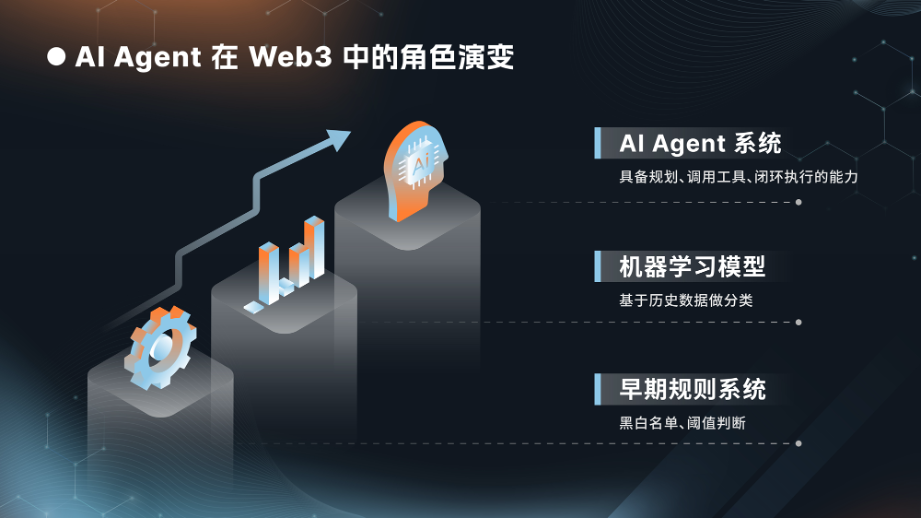
Ранние правиловые системы скорее напоминали «автоматизированные инструменты с тормозами»: их суть заключалась в преобразовании экспертных знаний в строгие пороговые значения, управление черными и белыми списками, а также применение фиксированных политик риск-менеджмента. Преимущество такого подхода заключается в интерпретируемости логики и низких затратах на управление, однако недостатки очевидны: крайне медленная реакция на новые бизнес-модели и адаптивные атаки. По мере усложнения бизнеса правила накапливаются, образуя непроходимую гору «стратегического долга», которая серьезно ограничивает гибкость системы и скорость её реагирования.
Затем технологии машинного обучения выдвинули риск-менеджмент на новый этап статистического распознавания паттернов: благодаря-feature engineering и алгоритмам обучения с учителем стали возможными скоринг рисков и классификация поведения, что существенно расширило охват выявления угроз. Однако такой подход критически зависит от исторических размеченных данных и стабильности распределения. Для него характерна проблема «дрейфа данных» (distribution drift): закономерности, выявленные в тренировочной выборке, часто теряют актуальность из-за изменений рыночной конъюнктуры или эволюции методов атак, что приводит к резкому падению точности прогнозов модели (по сути, исторический опыт перестает работать). Стоит атакующим сменить вектор нападения, перейти в другую сеть или дробить средства на мелкие части, как модель демонстрирует серьезные провалы в оценке.
Появление больших языковых моделей и AI Agent радикально изменило эту сферу. Главное преимущество агентов заключается не только в «интеллекте» — улучшенных когнитивных способностях и навыках рассуждения, но и в «дееспособности» — умении оркестровывать и исполнять комплексные рабочие процессы. Они переводят управление рисками с традиционного точечного прогнозирования на уровень сквозного замкнутого цикла: обнаружение аномальных сигналов, сбор подтверждающих доказательств, кластеризация адресов, анализ логики смарт-контрактов, оценка рисковых позиций, формирование рекомендаций по устранению угроз, запуск защитных действий и генерация аудиторских записей. Проще говоря, ИИ перешел от уровня «предупреждения о возможных проблемах» к уровню «доведения ситуации до рабочего состояния с конкретными действиями».
Эта эволюция столь же заметна в торговле: вместо ручного чтения аналитики, мониторинга индикаторов и написания торговых планов появился полный цикл автоматизации, когда ИИ самостоятельно агрегирует мультиисточниковые данные, генерирует стратегии, исполняет ордера и проводит бэктесты с последующей оптимизацией. Цепочки действий систем все ближе имитируют работу «автономной системы принятия решений».
Однако необходимо помнить: при переходе к парадигме автономного принятия решений риски синхронно масштабируются. Ошибки человека обычно редки и разнородны, тогда как сбои машин характеризуются высокой частотностью, тиражируемостью и возможностью одновременного массового срабатывания. Поэтому главная сложность применения ИИ в финансовых системах заключается не в вопросе «возможно ли это сделать», а в том, «можно ли это делать в контролируемых рамках». Эти рамки включают строгие лимиты прав, ограничения по объему средств, разрешенный перечень контрактов, а также способность автоматически снижать степень риска или применять аварийное останавливание (emergency stop). В Web3 эта проблема обостряется из-за необратимости on-chain транзакций: любая ошибка или успешная атака почти неизбежно ведут к безвозвратной потере средств.
2. Эффект усиления применения ИИ архитектурой Web3: открытость, композиционность, необратимость
По мере того как ИИ переходит от статуса «вспомогательного инструмента» к «автономной системе принятия решений», возникает фундаментальный вопрос: какой эффект даст сочетание этих технологий? Ответ очевиден: архитектура Web3 одновременно усиливает как эффективность, так и уязвимости ИИ — экспоненциально повышая скорость роботизированной торговли, но пропорционально расширяя масштаб потенциального ущерба. Этот эффект усиления обусловлен сочетанием трех структурных особенностей Web3: публичных данных, композиционной природы протоколов и необратимости расчетов.
С точки зрения преимуществ, главное притяжение Web3 для ИИ кроется в данных. On-chain информация изначально отличается публичностью, проверяемостью и прослеживаемостью, что дает риск-менеджменту и комплаенсу преимущества прозрачности, недоступные традиционным финансовым рынкам: в едином реестре наглядно отображается траектория движения средств, маршруты межпротокольных взаимодействий и процессы дробления/консолидации ликвидности.
Однако обработка on-chain данных сопряжена со значительными трудностями из-за «семантической разреженности» адресов (отсутствие четких идентификаторов, затрудняющее привязку к реальным субъектам), огромного объема информационного шума и сильной фрагментации кроссчейн информации. Если легитимная операционная деятельность переплетается с практиками маскировки происхождения средств, простые правиловые фильтры бессильны. Понимание блокчейн-данных само по себе требует масштабных инженерных усилий: необходимо глубокое объединение последовательностей транзакций, логики вызовов контрактов, кроссчейн-сообщений и оффчейн-разведданных для получения интерпретируемых и достоверных выводов.
Более существенное влияние оказывают композиционность и необратимость протоколов Web3. Композиционная природа многократно ускоряет финансовые инновации: торговая стратегия может гибко собирать модули кредитования, децентрализованных бирж (DEX), деривативов и кроссчейн-мостов, подобно конструктору LEGO, создавая принципиально новые продукты. Одновременно это резко ускоряет распространение рисков: мелкий дефект одного компонента быстро масштабироваться вдоль «цепочки поставок» протоколов, становясь готовым шаблоном для злоумышленников.
Необратимость расчетов многократно усложняет постфактум реституцию. В традиционных финансах при ошибочных сделках или мошенничестве можно прибегнуть к аннулированию транзакций, chargeback или межбанковским компенсациям. В Web3, как только средства проходят через мосты, смешиваются в Mixing Service или распыляются по тысячам адресов, шансы на возврат падают практически до нуля. Это вынуждает отрасль смещать фокус безопасности и риск-менеджмента с ретроспективного анализа на превентивное оповещение и блокировку в реальном времени: эффективным остается только упреждающее вмешательство.
3. Дифференцированные пути интеграции CEX и DeFi: одни и те же ИИ-технологии, разные контрольные поверхности
Понимая эффект усиления архитектуры Web3, мы сталкиваемся с практическим вопросом: несмотря на использование одних и тех же ИИ-технологий, точки их внедрения в централизованных биржах (CEX) и децентрализованных финансовых протоколах (DeFi) различаются. Ключевая причина кроется в фундаментальном отличии уровней контроля (control plane, термин сетевой инженерии, подразумевающий возможность вмешательства в движение средств и взаимодействие протоколов).
Применение ИИ для торговли и риск-менеджмента имеет естественно различный фокус в зависимости от платформы. Благодаря полнофункциональной системе учета и жесткому контролю, CEX могут проводить процедуры KYC/KYB, устанавливать торговые лимиты и запускать автоматизированные процессы блокировки и отката транзакций. Ценность ИИ в CEX проявляется в ускорении проверки, раннем выявлении подозрительных операций, автоматической генерации комплаенс-документации и ведении аудиторских логов.
DeFi-протоколы, обладая ядром децентрализации, работают в условиях ограниченности средств воздействия (слабой control plane): они не могут напрямую морозить кошельки пользователей, функционируя как открытая среда «слабый контроль + высокая композиционность». Большинство протоколов лишено встроенных функций принудительной заморозки, поэтому узлы фактического контроля распределены по фронтендам, API-шлюзам, этапам wallet-авторизации и промежуточному комплаенс-слою (риск-API, блокчерные списки, сети on-chain мониторинга).
Это означает, что ИИ-решения в DeFi делают ставку на непрерывный анализ и превентивные алерты: быстрое обнаружение аномальных маршрутов, оценка downstream рисков и моментальная передача сигналов субъектам с реальным управлением (биржам, стейблкоин-эмитентам, правоохранительным органам или DAO-командам). Классический пример — сканирование KYA (Know Your Address) адресов отправителей, как делает Tokenlon, которое автоматически блокирует доступ из черных списков, предотвращая попадание средств в неконтролируемую зону.
С инженерной точки зрения, различие в уровнях контроля диктует специфику ИИ-моделей: для CEX ИИ выступает высокопропускной системой поддержки принятия решений и автоматизированного операционного менеджмента, цель которой — оптимизация существующих процессов; для DeFi он представляет собой систему непрерывного on-chain ситуационного осознания и распределения разведданных, нацеленную на раннее обнаружение угроз. Хотя обе среды движутся к агентной архитектуре, механики ограничений сильно разнятся: в CEX они задаются внутренними политиками и матрицей доступа, в DeFi — программируемыми разрешениями, симуляциями транзакций и whitelisting-подходом к вызываемому адресу контрактов.
4. AI Agent, x402 и формирование машинно-исполняемой торговой экосистемы: от ботов к агентным сетям
Традиционные торговые боты представляли собой жесткие комбинации заранее заданных стратегий и API, с довольно линейной логикой автоматизации. AI Agent — это более универсальный исполнитель, способный самостоятельно выбирать инструменты, комбинировать шаги и самооптимизироваться на основе обратной связи. Для полноценного воплощения экономических действий агенту требуются два условия: четко определенные программные границы авторизации и риск-контроля, а также нативные машинные интерфейсы платежей и расчетов. Появление протокола x402 закрыло вторую задачу: интегрировав платежный слой в стандарт HTTP-семантики, он исключил человека из процесса оплаты, позволив клиенту (агенту) и серверу эффективно совершать peer-to-peer транзакции без регистрации аккаунтов, подписок или использования API-ключей.
Стандартизация платежных и вызовных потоков рождает новую организационную форму machine economy: агенты выходят за рамки точечных задач, замыкая циклы «оплата вызова → получение данных → генерация решения → исполнение сделки». Параллельно стандартизация унифицирует и угрозы: автоматизация платежей стимулирует массовые мошеннические схемы и аутсорсинг отмывания, а стандартизация генерации стратегий облегчает тиражирование векторов атак.
Ключевой вывод: интеграция ИИ и Web3 — это не просто подключение нейросети к блокчейн-датам, а глубокий сдвиг системной парадигмы. Торговля и риск-менеджмент параллельно переходят в статус машинно-исполняемых процессов. В мире машинных сделок необходимо одновременно создать инфраструктуру, обеспечивающую actionable status, enforceability constraints, audit trails и emergency stop capabilities. Без этого экономия от роста эффективности будет полностью съедена убытками от экзосомации рисков.
Глава 2: Как ИИ трансформирует эффективность торговли и логику принятия решений в Web3
1. Ключевые вызовы торговой среды Web3 и точки входа ИИ
Одной из фундаментальных проблем архитектуры Web3 остается фрагментация ликвидности на фоне сосуществования CEX и DEX. Ликвидность рассредоточена по разным площадкам и L1/L2 сетям, из-за чего видимая пользователем цена регулярно расходится с ценой исполнения и доступным объемом. На этом поле ИИ выполняет критически важную функцию оркестратора: анализируя глубину рынка, проскальзывание, комиссии, маршрутизацию и задержки, система предлагает оптимальную дистрибуцию ордеров, многократно повышая вероятность удачного исполнения.
Высокая волатильность, повышенный риск и информационная асимметрия криптовалютных рынков являются хроническими явлениями, усиливающимися в период событийного волатилизации. Одна из главных ценностей ИИ в данном контексте — расширение горизонта информированности: структурированный сбор и анализ пресс-релизов проектов, ончейн-метрик, социальных настроений и профессиональных исследований позволяет инвесторам быстрее формировать понимание фундаментала и скрытых угроз, минимизируя когнитивные искажения.
Хотя помощники на базе ИИ не нова, их роль смещается от пассивного анализа информации к активному управлению на этапе «распознавание сигналов — анализ настроений — генерация стратегий». Реалтайм-мониторинг аномальных потоков и движений китов, квантификация соцсетей и нарративов, автоматическая классификация рыночных режимов (тренд, флэт, волатильный пробой) находят идеальную среду для масштабирования в высокоскоростной коммуникационной среде Web3.
Важно строго очерчивать границы применения ИИ: эффективность ценообразования и качество информации на крипторынках остаются нестабильными. Любые шумы, манипуляции или ошибки атрибуции на входе неизбежно приводят к принципу «garbage in, garbage out». При оценке торговых сигналов критически важны надежность источников, полнота логики доказательств, детерминированный уровень уверенности (confidence score) и механизмы контрфактуального тестирования, что объективно ценнее абстрактного понятия «силы сигнала».
2. Отраслевые форматы AI-инструментов для торговли в Web3 и векторы развития
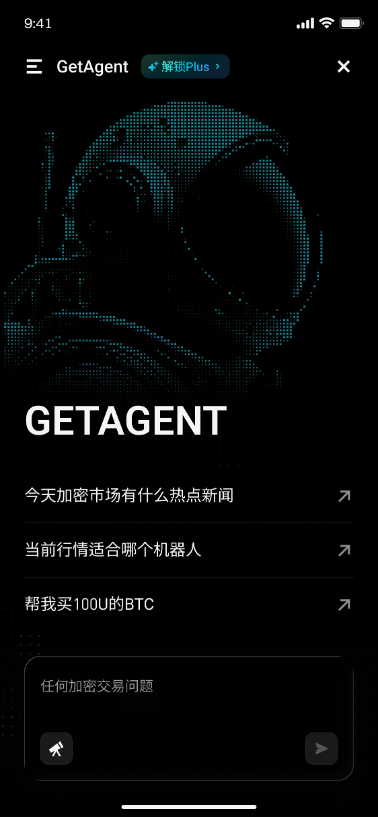
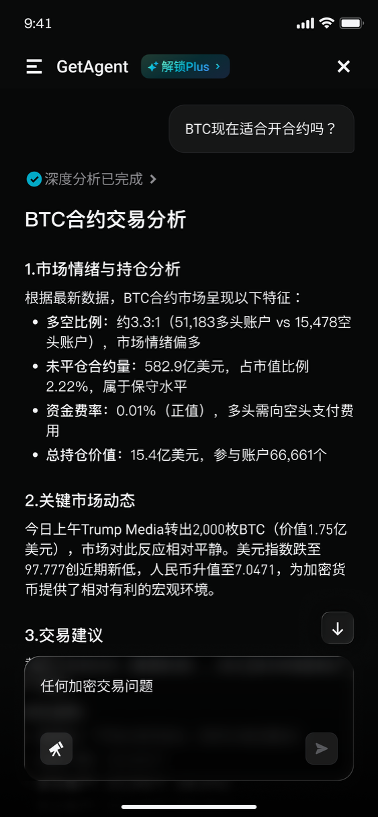
Встроенные торговые AI сегодня эволюционируют от базового технического анализа к поддержке всего торгового цикла, делая упор на консолидацию данных и скорость их доставки. Примером служит GetAgent от Bitget, позиционируемый как универсальный ассистент по инвестиционной информации. За счет визуализации ключевых рыночных переменных, триггеров риска и инфоповодов в доступном формате, инструмент успешно снижает барьер входа для розничных участников.
On-chain боты и копирование сделок (Copy Trading) отражают тренд на автоматизацию исполнения: они стандартизируют сложные pro-стратегии, упрощая участие рознице. В будущем топ-объектами для копирования станут ИИ-квантовые команды и системные алго-трейдеры. Это трансформирует вопрос «качества стратегии» в более сложный запрос на ее устойчивость и интерпретируемость: пользователям требуется знать не только историческую доходность, но и архитектурную логику, сценарии применения и допустимые просадки.
Особое внимание заслуживает проблема емкости рынка и стратегического скучивания (crowding trade): одновременный выход множества капиталов по похожим сигналам быстро съедает альфу, резко увеличивая маркет-импакт и просадки. В on-chain среде проскальзывание, извлечение максимума извлекаемой стоимости (MEV), неопределенность маршрутизации и мгновенные колебания ликвидности кратно умножают негативные внешние эффекты скучивания, приводя к результативности значительно ниже расчетной.
Объективный вывод звучит так: чем выше степень автономности AI-инструментов, тем строже должны коррелировать описание их функционала с системами ограничений. Эти ограничения включают спецификацию применимости стратегии, жесткие лимиты просадок, автоматические правила приостановки работы при аномалиях рынка и аудит трекинга данных/генерации сигналов. Иначе гонка за эффективностью сама становится каналом дестабилизации, нанося ущерб участникам.
3. Роль Bitget GetAgent в архитектуре AI-трейдинга
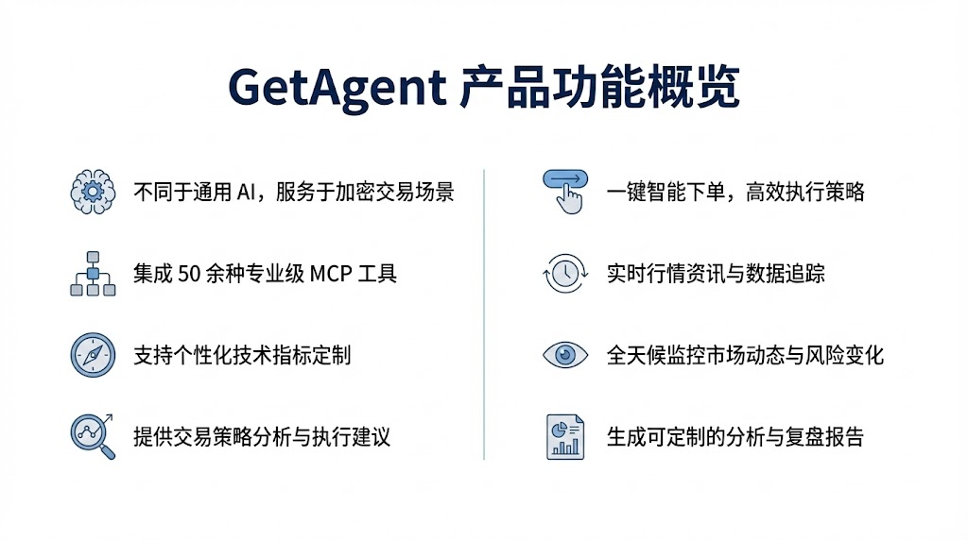
GetAgent позиционируется не как простой чат-бот, а как «второй мозг» трейдера в условиях сложной ликвидности. Архитектурная логика базируется на плотной интеграции ИИ-алгоритмов с многомерными данными реалтайм для создания замкнутого цикла «данные — стратегия — исполнение». Его ценность раскрывается в четырех ключевых плоскостях:
(1) Оперативный мониторинг информации и отслеживание метрик
Традиционный мониторинг требует продвинутых навыков веб-скрейпинга и поиска, что создает высокий порог входа. Интегрируя более 50 профессиональных инструментов, GetAgent осуществляет real-time даунстрим рынка: динамический анализ профильных СМИ, глубокий охват социальных сетей и фундаментальных обновлений от команд проектов гарантирует нулевой информационный вакуум.
Параллельно система мощно фильтрует маркетинговый шум, выделяя фундаментальные драйверы волатильности (например, предупреждения о багах безопасности или планы крупных разблокировок токенов). На финальном этапе агрегации он конвертирует разрозненные ончейн-флоу и публикации в наглядные выводы, сразу сигнализируя о дисбалансах вроде «высокий хайп в соцсетях при持续增长 выводе средств разработчиков».
(2) Генерация торговых стратегий и поддержка исполнения
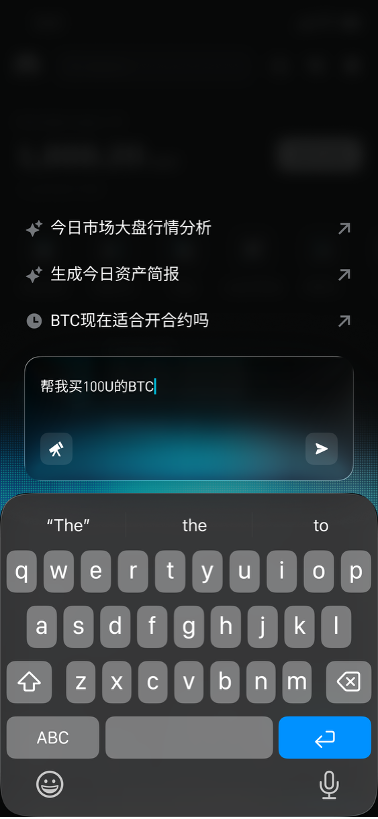
Адаптируясь к индивидуальному профилю пользователя, система генерирует персонализированные стратегии, трансформируя принятие решений из сложных технических команд в точное выражение торговых намерений. Опираясь на историю портфеля, толерантность к риску и текущую экспозицию, GetAgent формирует таргетированные указания (например, настройку конкретных диапазонов грид-трейдинга для текущей позиции BTC в условиях заданной волатильности).
Сложные кросс-валиютные и кросс-протокольные операции сводятся к естественному языку: пользователь озвучивает намерение, а система на бэкенде подбирает оптимальный маршрут, оптимизируя depth и проскальзывание, что радикально демократизирует доступ к сложным веб3-транзакциям.
(3) Координация с автоматизированными торговыми системами
GetAgent работает не изолированно, а как центральный узок координации в экосистеме автоматизации. На инпуте он потребляет ончейн-метрики, тиковые данные, соцсети и исследования; обрабатывает их через агрегацию и графовый анализ, формируя системный фреймворк решений; на outupte предоставляет точные параметры и верификацию для алго-трейдинга, квантовых агентов и копирования сделок, обеспечивая бесшовную синхронизацию всей инфраструктуры.
(4) Риски и ограничения на фоне роста эффективности
Несмотря на прирост эффективности, недопустимо снижение внимания к рискам. Вне зависимости от силы сигнала, фундаментальный принцип «рекомендация ИИ требует человеческого подтверждения» остается абсолютным. Команда Bitget при развитии продукта стремится не только к максимальной точности рекомендаций, но и к прозрачности доказательной базы: почему предложен вход именно здесь? Из-за технизанальтикой конвергенции или аномального пополнения кошельков крупными игроками?
Долгосрочная ценность GetAgent видится не в предоставлении стопроцентных гарантий прибыли, а в формировании четкого понимания типа принимаемого риска и его соответствия текущему рыночному циклу, что позволяет участникам принимать взвешенные и рациональные решения.
4. Баланс эффективности и рисков: безопасность от BlockSec
За автоматизированным ростом эффективности всегда присутствует неизменный приоритет риск-контроля. Опираясь на глубокое понимание угроз Web3, BlockSec предоставляет комплексную защиту, позволяющую безопасно использовать AI-трейдинг:
Для фильтрации информационных шумов и ложных атрибуций Phalcon Explorer обеспечивает мощную симуляцию транзакций и cross-validation данных, отсеивая манипулятивный шум и подтверждая реальные рыночные паттерны;
В случаях перегрузки стратегий MetaSleuth отслеживает концентрацию капитала по схожим сценариям в реальном времени, заблаговременно предупреждая о рисках liquidity crunch и помогая корректировать позицию;
На уровне исполнения MetaSuites Approval Diagnosis мониторит anomalous approve-операции, позволяя моментально отзывать опасные разрешения и предотвращать потерю средств из-за злоупотреблений правами или случайных срабатываний.
Глава 3: Эволюция атак и обороны в Web3 в эпоху ИИ и новая парадигма безопасности
ИИ не только ускоряет торговлю, но и радикально повышает скорость, скрытность и разрушительный потенциал атак. Децентрализованная архитектура Web3 размывает ответственность, композиционность смарт-контрактов создает предпосылки для системного каскадного ущерба, а доступность LLM снижает барьеры к пониманию уязвимостей и генерации векторов атак, переводя вредоносную активность в стадию полной автоматизации.
Соответственно, защита обязана перейти от реактивного «улучшенного обнаружения» к исполняемым замкнутым циклам оперативного реагирования. В условиях машинного исполнения сделок требуется инженерный подход к управлению разрешениями, профилактике ошибочных транзакций и минимизации системных каскадов для построения новой парадигмы кибербезопасности Web3.
1. Трансформация тактик атак и профилей рисков Web3 под влиянием ИИ
Фундаментальная слабость Web3 кроется не столько в наличии багов, сколько в структурном размывании ответственности. Код пишут проекты, фронтенды поддерживают независимые команды, транзакции инициируются через кошельки и маршрутизаторы, а ликвидность течет сквозь DEX, кредитование, мосты и оракулы до централизованных фиатных шлюзов. При инциденте каждое звено ссылается на локальную control plane, отказываясь от глобальной ответственности. Злоумышленники искусно эксплуатируют эту фрагментацию, находя слабые стыки между компонентами и создавая ситуации тотального отсутствия надзора.
Интеграция ИИ обнажает эти уязвимости: векторы атак теперь системно сканируются, генерируются и масштабируются машинах, а скорость распространения угрозы стабильно превосходит лимиты человеческой координации, дискредитируя классические IR-процедуры. В контексте смарт-контрактов последствия ошибок носят системный характер: композиция DeFi позволяет мелкому defect'у экспоненциально масштабироваться по dependency graph, становясь катастрофой экосистемного уровня, а необратимость расчетов сужает окно для реагирования до минут.
Согласно аналитике BlockSec, только за 2024 год криптоиндустрия понесла убытки свыше $2 млрд из-за хакерских атак и эксплуатаций уязвимостей, при этом DeFi-протоколы остаются главными целями. Несмотря на растущие инвестиции в безопасность, инциденты продолжают происходить с высокой средней суммой потерь и критическим уровнем разрушения. Уязвимости смарт-контрактов, будучи ядром финтех-инфраструктуры, трансформировались из обычных кодовых багов в активные элементы системных финансовых рисков.
Перестройка attack surface также видна в тотальной автоматизации этапов, ранее зависевших от экспертизы и ручного труда пентестеров:
Во-первых, автоматизация аудита и поиска уязвимостей: сильные модели способны читать код, извлекать семантику и строить логические выводы, быстро выявляя слабые места в сложной архитектуре контрактов и генерируя precise trigger conditions, sequence of transactions и call stacks, что резко демонтажит технические барьеры эксплуатации.
Во-вторых, автоматизация генерации attack paths: современные исследования превращают LLM в end-to-end generators exploit code. Интеграция нейросети с инструментарием позволяет автоматически собирать telemetry целевого контракта, понимать логику взаимодействия, компилировать payload и валидировать их на исторических состояниях блокчейна. Доступные векторы перестают зависеть от ручного туши少数 экспертов, превращаясь в тиражируемые attack pipelines.
Широкий исследовательский консенсус подтверждает этот тренд: в тестах GPT-4 способна генерировать работающие PoC-эксплойты из текстовых описаний CVE с впечатляющей частотой. Снижение порога перевода лингвистических дескрипторов в executable code делает массовые атаки технически и экономически обоснованными.
Масштабируемое воздействие атак в Web3 манифестирует двумя типичными паттернами:
Первый — парадигматические атаки (paradigm attacks), когда злоумышленники используют единый набор техник для массовой охоты, сканирования и эксплуатации контрактов с идентичными архитектурными паттернами и уязвимостями;
Второй — криминализация supply chain для отмывания и мошенничества, исключающая необходимость самостоятельного развертывания инфраструктуры. Рынки вроде Huiwang и Xinbi Guarantee в Telegram создали зрелый сервисный ландшафт: с 2021 года через них прошло более $35 млрд стейблкоинов для отмывания, продажи украденных баз данных и других противоправных услуг. Появление там специализированных инструментов (включая deepfake-генераторы) доказывает: злоумышленники получили не только ускоренную генерацию эксплойтов, но и готовые воркфлоу для легализации добычи, трансформируя единичные техно-инциденты в целостные Black Market Infrastructures.
2. Системы безопасности, управляемые ИИ
В ответ на эскалацию угроз ядро ценности ИИ для защиты заключается в трансформации ручной экспертизы в масштабируемые инженерные системы. Триада основных компетенций выглядит следующим образом:
(1) Анализ смарт-контрактов и автоматизированный аудит
Главный плюс ИИ в аудите — структурная организация разрозненных знаний. Традиционные статические анализаторы и формальные верификаторы отлично справляются с детерминированными правилами, но тонут в сложных бизнес-логиках, multi-contract calls и неявных условиях, страдая от false negatives и positives. LLM доминируют в семантической интерпретации, паттерн-матчинге и cross-file reasoning, выступая идеальным front-line слоем для быстрой декомпозиции контрактов и первичного алертинга.
ИИ не заменяет legacy tools, а органично связывает их в high-throughput pipeline. Схема: LLM делает semantic summary, localize suspicious nodes, выдвигает attack hypotheses; затем передает метрики статическим/динамическим валидаторам для точного check'а; финальный stage — формирование standardizable audit reports с evidence chains и fix recommendations. Формат «AI понимает — инструменты верифицируют — люди решают» станет эталоном инженерного процесса.
(2) Распознавание аномальных транзакций и ончейн-паттернов
Фокус задачи: конвертация публичного, но зашумленного on-chain потока в actionable threat intel. Главная боль — перегруз информацией, а не её дефицит. Высокая частота роботов, split-трансферы, кроссчейн-хоппинги и сложные маршруты делают пороговые фильтры бесполезными.
Архитектуры на базе sequence modeling и graph analytics идеально подходят для извлечения паттернов: они точно вычленяют pre-attack behavior (anomalous approvals, spike в плотности вызовов, косвенные связи с risk entities), непрерывно калкулируя downstream exposure. Это дает командам безопасности четкую карту движения фондов, оценку зоны поражения и тайминг для оперативного interceprt.
(3) Непрерывный мониторинг и автоматизированное реагирование
В продакшене реализация требует постоянно работающих платформ, а не одноразовых скриптов. Платформа Phalcon Security от BlockSec спроектирована не для post-mortem разбора, а для three core functions: real-time on-chain / mempool monitoring, anomaly detection и automated response, стремясь заблокировать угрозы в window, пока транзакция еще pending.
На реальных кейсах платформа заране распознала векторы атак через непрерывный парсинг поведения, логики вызовов и сенситивных операций, позволинув настроить автоматические playbooks (пауза контракта, холд подозрительных txns), эффективно cutting off propagation до finalization. Ценность лежит не в объеме найденных артефактов, а в сопоставимой скорости реакции с machine-speed атаками, двигая индустрию от реактивного аудита к proactive real-time defense.
3. Вызовы безопасности в эпоху смарт-трейдинга и машинного исполнения
С переходом от ручного подтверждения к замкнутому машинному исполнению фокус рисков смещается с багов смарт-контрактов на governance разрешений и integrity execution pipelines.
Во-первых, критически возрастают риски wallet security, custody и permissioning. Частые вызовы инструментов требуют агрессивного signing и complex allowance management. Утечка private key, excess approval scope или hijacked allow-list leads to instant drained funds. Старый совет «будьте внимательнее» умирает: системы проектированы для zero-interaction, исключая manual supervision.
Во-вторых, integration AI Agents с machine-payments like x402 порождает скрытые угрозы abuse и false executions. x402, позволяющий HTTP-агентам спонтанно оплачивать услуги стейблкоинами, делегирует машинам автономные billing и API-calls. Атакующие упаковывают诱导-фрод (paywall traps, rogue callbacks, phishing authorizations) под легитимный business flow, обходя heuristic defenses.
Параллельно сами нейросети уязвимы к prompt injection, data poisoning и adversarial examples, провоцируя внешне легальные, но фактические destructive actions. Проблема не в protocol health, а в inverse correlation: чем плавнее automation и лучше UX, тем жестче нужны strict boundaries, kill-switches, revocable permits и immutable replay logs. Иначе микро-ошибка масштабируется в systemic cascade failure.
В-четвертых, алгоритмический homogeneity провоцирует systemic cascades. Синхронные действия тысяч агентов по общим сигналам вызывают market resonance: массовые buy/sell/wall removals/crosschain flights, экстремально усиливающие volatility и triggering liquidation waterfalls. Злоумышленники weaponize этот trait: публикуя fake signals, pumping local pools или targeting critical routers, они запускают cross-layer cascade breakdowns.
Машины эволюционируют индивидуальную operational risk в коллективную behavioral risk. Угроза может исходить не только от malice, но и от hyper-consistent autonomous «rationality» — когда uniform logic triggers global synchronization, рождающую structural fragility.
Устойчивая парадигма безопасности требует уйти от общих лозунгов «нужен мониторинг» к concrete engineering implementations:
Во-первых, tiered authorization и automatic downgrading строго limit loss caps по взломанным permissions, изолируя инциденты;
Во-вторых, pre-execution simulation и Chain-of-Thought auditing эффективно блокируют false positives и manipulated calls, гарантируя traceable rationale для каждой авто-сделки;
В-третьих, dehomogenization steering, circuit breaker design и cross-entity cooperation подавляют cascade effects, сохраняя изолированными isolated volatility spikes от ecosystemic crises.
Только так защита синхронизируется с machine-speed execution, обеспечивая early, stable и actionable braking на critical nodes, гарантируя integrity intelligent trading stack.
Глава 4: Применение ИИ в риск-менеджменте, AML и идентификации угроз в Web3
Комплаенс-вызовы Web3 обусловлены не анонимностью, а сложным mix: парадоксом прозрачности/неидентифицируемости, combinatorial explosion кросс-протокольных путей и divergence enforcement из-за разницы control planes CEX/DeFi. Ядро value Proposition ИИ — сжатие ончейн-шума в actionable risk facts через end-to-end闭环 entity profiling, UTXO/path tracing и contract/agent risk scoring. Продуктивизация этих модулей создает real-time alerting, orchestration и immutable audit trails.
Переход к AI-Agents и машинным платежам добавляет новые слои: protocol compatibility и attribution liability. Эволюция RegTech toward API-first и automation становится unavoidable macro trend.
1. Структурные вызовы риск-менеджмента и комплаенса в Web3
(1) Противоречие анонимности и прослеживаемости
Первое противоречие: совместное существование privacy и transparency. Ончейн записи immutable и публичны, теоретически traces exist для каждого flow. Однако адреса не отождествляются с legal entities. Участники активно используют rotation, fragmentation, intermediate smart contracts и bridges, трансформируя traceability в «tracable but non-attributable» — visible paths скрывают ultimate beneficial owners.
AML/RFM в Web3 не могут полагаться на KYC/Clearing. Необходима behavior & flow-centric model: clustering address graphs, origin-destination mapping, protocol interaction typing и intent inference формируют ядро factual risk assessment.
(2) Регуляторная сложность кроссчейн и мультипротокольных взаимодействий
Capital rarely closes loops on single chains. Typical flows: bridge → DEX swap → leverage/flashloan → derivatives → relayer bridge. Expansion transforms suspicion from isolated txs to holistic cross-domain intent mapping. Challenge: individual steps look benign (normal swaps, LP add/remove), но aggregated they form layering/pouching patterns. Composite analysis required.
(3) Сценарная фрагментация: регуляторный диссонанс DeFi и CEX
Третья проблема: regulatory divergence. CEX обладает intrinsic strong control plane, centralized ledger, hard fiat gateways, concentrated RF policies, и direct freeze powers. Compliance easily maps onto obligated entity frameworks.
DeFi — это public infra с weak control plane + high composability. Protocols часто не умеют морозить средства. Controls рассеяны по frontend UIs, routers, wallet signers, stablecoin issuers и on-chain monitors.
Из-за этого one risk manifests как suspicious fiat on/off ramps в CEX, но как anomalous routing/contract calls/approvals в DeFi. Unified compliance demands cross-scenario intent understanding и dynamic action mapping across heterogeneous control planes.
2. Практика AML, управляемая ИИ
Против структурных вызовов ценность ИИ в AML не в auto-reporting, а в сжатии сложной ончейн логики в executable compliance loop: earlier anomaly detection, clear causal explainability, faster containment triggers и immutable audit trails.
Address profiling & behavioral analysis — foundational step. Profiling implies contextual embedding:高频 interaction targets, concentration of inflows, splitting/concentrate rhythms typical of layering, direct/indirect links to sanctioned/toxic entities. ML + Graph learning aggregate fragmented txs into coherent entity clusters, shifting focus from single-address watchlists to ultimate beneficiary tracking, drastically boosting efficiency.
Fund flow tracing & cross-chain forensics link intent to impact. Cross-chain isn't just token bridging; it brings format normalization, path obfuscation, и new intermediary risks. Core AI task: autonomous persistent downstream mapping. As dirty funds move, systems track hops precisely и predict proximity to actionable chokepoints (exchange hot wallets, issuer mints). Real-time alerting beats post-mortem потому что irreversible diffusion exponentially increases recovery cost и drops success rates.
Smart contract & Agent behavioral risk expands RF view beyond flows to execution logic. Complexity of business rules & frequent composition breaks static/rule-based analyzers (hidden assumptions across functions/protocols are missed). NLP/semantic understanding shines here: extracting state variables, access controls, fund routing rules, external dependencies first; then generating adversarial hypotheses и simulating anomalous call sequences для pinpointing latent compliance vulnerabilities.
Agent risk assessment focuses на policy & permission governance: What actions under what scopes? Abnormal frequency/volume spikes? Persistence trading под adverse slippage/low liquidity? Alignment с preset guardrails? All metrics logged, scored в real-time, triggering auto-degradation либо circuit breakers upon threshold breach.
Commercialization requires layered architecture: Data Intelligence Layer (multi-chain & threat intel fusion); Analytics Engine (entity profiling & path tracing); Orchestration UI (real-time alerting & workflow automation); Audit Export (standardized reporting & evidence archiving). Productization is mandatory потому что compliance thrives не на snapshot accuracy, а на continuous adaptability: regulations shift, threat actors evolve, ecosystems iterate. Only self-learning, updatable, auditable platforms survive volatility.
Success depends не на isolated model precision, а на deployment как continuous, auditable, collaborative engineering systems. Phalcon Compliance by BlockSec exemplifies это: moving beyond basic blacklisting via dynamic labeling, behavioral embeddings, cross-chain tracing, и multi-dimensional scoring чтобы создать end-to-end closed-loop для detection, evidence preservation, и response—a turnkey framework для modern Web3 compliance.
Под эгидой AI/Agent proliferation relevance scales: threats originate не только от malicious actors, но также от erroneous auto-strategies либо unauthorized privilege escalation. Embedding compliance gates upstream в trade/execution lifecycles чтобы flag/contain pre-settlement represents cornerstone next-gen risk infrastructure.
3. Новые регуляторные парадигмы эпохи машинного трейдинга
Shift от GUI interaction к programmatic API calls генерирует novel regulatory constructs: oversight extends beyond transaction outcomes к underlying protocols & automation mechanisms. x402 gains prominence не просто ради frictionless machine-to-machine payments, а ради embedding settlement natively в HTTP request/response cycles, enabling autonomous Agent economies.
При scale compliance pivot к attribution constrained execution: Which agent? Под каким financial caps & strategy bounds? Paying whom/resources для? Anomalous recursive loops либо诱骗 callbacks? Complete provenance logging и verifiable audit trails становятся mandatory.
Attribution liability follows inherently. Agents缺乏 legal personhood, yet execute trades на behalf principalov, generate significant financial/compliance exposure. Dependency на third-party tools, data feeds, либо paid endpoints fractures accountability среди devs, operators, users, exchanges, и vendors, complicating litigation frameworks.
Pragmatic engineering solution: bake traceability в system DNA. Mandatory structured Chain-of-Thought для high-impact actions (signal origins, risk assessments, simulation results, permission boundaries, executed parameters). Version-controlled strategies & parameters с полным state replay capability enable rapid root cause analysis distinguishing между flawed logic, poisoned inputs, misconfigured allowlists, либо compromised toolchains.
Ultimately, RegTech evolves от post-hoc screening к continuous monitoring & executable control infrastructure. Compliance becomes embedded platform capabilities: Policy Layer encodes rules в policy-as-code; Runtime Layer observes flows & actor behaviors; Control Layer enforces delays, caps, isolation, и freezes; Collaboration Layer pushes cryptographically verifiable proofs к action-taking entities (exchanges, issuers, law enforcement).
Standardizing machine payments/trading signaling что compliance должен undergoing identical API-first & automation upgrades. Mismatched speeds (machine execution vs human compliance) would создавать unbridgeable structural gaps. AI positions risk management & AML как preemptive infrastructure: leveraging earlier alerts, tighter coordination, и actionable controls чтобы compress risk windows, forming bedrock для sustainable Web3 regulation.
Заключение
Анализ демонстрирует: интеграция ИИ и Web3 — не точечная апгрейд, а разворачивающийся сдвиг системной парадигмы. Торговля движется к машинному исполнению, атаки — к машинной автоматизации. Безопасность, риск-менеджмент и комплаенс эволюционируют из вспомогательных функций в критические пре-инфраструктуры. Эффективность и риски больше не последовательны; они синхронно масштабируются, формируя прямую корреляцию: чем выше скорость, тем жестче требования к контролю.
Спрос растет на нижнем уровне: AI/Agents снижают барьеры входа, меняя паттерны участия, но провоцируя crowding и false executions. На уровне безопасности автоматизация finds/exploits/washing concentrates и accelerates threats, demanding faster response loops. В risk/compliance domains profiling, tracing, behavioral analytics mature в real-time execution systems. Machine-pay standards like x402 push compliance deeper в вопросы authorization bounds, enforceability constraints, и auditability.
Вывод однозначен: в эпоху смарт-трейдинга дефицитом становятся не speed of decisions либо radical automation, а safety/control/compliance capabilities matching machine throughput. These must be architected как actionable, composable, auditable systems, а не reactive post-factum patches.
Для площадок это значит embedding risk boundaries, evidence chains и human-in-the-loop governance directly в AI cores для dual optimization. Для провайдеров infra означает смещение мониторинга, алертинга и blocking upstream of loss events, строя proactive, real-time response perimeters.
Совместный тезис BlockSec и Bitget: конкурентное преимущество в ближайшие годы определит не скорость внедрения AI, а способность одновременно deploy "machines-executable" и "machines-constrainable" architectures. Лишь параллельный эволюционный путь роста производительности и tightening constraints превратит ИИ в долгосрочный net-positive фактор Web3, а не катализатор системных кризисов.
Конвергенция Web3 и ИИ — неизбежный макротренд. Безопасность, риск-менеджмент и комплаенс выступают гарантом устойчивого движения вперед. BlockSec продолжит углублять экспертизу в Web3 security, внедряя инновации и итерации продуктов для предоставления надежной protection & compliance backbone, сотрудничая с Bitget и партнерами отрасли для продвижения здорового и устойчивого развития смарт-трейдинговой экосистемы.















