誰もが間違っていた。StripeがOpenRouterを買収したのはAIセキュリティが理由だ:a16zシード投資家が真の理由を明らかにする
数日前、Stripe が OpenRouter の買収を正式発表した。総額が 800億ドルを超えるとの噂があるが、なぜ Stripe はこれほど高額な対価を支払うことを望むのか?
この質問に最も適格に答えられる人物の一人が、アンニー・ミドハである。彼は OpenRouter の最も初期かつ重要な投資家の一人であり、同社の取締役でもある。彼は a16z による OpenRouter のシードラウンド投資を主導し、後に AMP PBC を設立した後、さらに追加投資を行っている。
ミドハの経歴は非常に稀である。スタンフォード大学で機械学習に触れた後、クレイナーパーキンス入社。そこで初期テクノロジー投資チーム「KPCB Edge」の設立を推進した。その後起業に転じ、コンピュータビジョンおよびマルチユーザー空間コンピューティング企業「Ubiquity6」を創業。2021年にDiscordに買収された。その後、Discordのプラットフォームエコノミー担当バイスプレジデントに就任し、同社初の専用開発者プラットフォームチームを構築するとともに、Midjourneyとの協業を直接的に推進した。

2023年、彼はa16zに加わりAI投資を担当する。投資家として、彼はAnthropic、ElevenLabs、Luma AI、Ideogram、Mistral AI、Black Forest Labs、LMArena、Sesame AI、Periodic Labs、そしてOpenRouterなどを早くから見極め的中させた。この人物が本当に素晴らしいのは、多くの有名企業に投資し的中させただけでなく、市場が新しいカテゴリを理解する前からそれを見据えていた点にある。
Stripe と OpenRouter の取引発表後、ミドハはすぐに AMP の公式サイトへ記事を投稿し、今回の買収について極めて独自の視点で総括した。
彼によれば、大半の人々は Stripe が OpenRouter を買収した真の理由を理解していない。
Stripe が買い取ったのは「モデルルーター」ではなく、単なる新しい AI 課金ゲートウェイでもない。彼らが購入したのは、現在のアプローチ生態系全体において戦略的価値を本来備えるクロスモデルセキュリティおよびアライメント資産であり、これは同生態系の中で極めて限られた存在なのである。
1. はじめに
OpenRouter は Stripe への加盟を発表した。多くのベンチャーキャピタリスト、批評家、アナリストは、この合併が非常に合理的であるか、あるいはまったく不合理であるかについてそれぞれの見解を示している。どちらの見方が正しいかは、どうやらその日の曜日によって決まるようである。私たちはまだ、本当に正しい分析に出会っていない。
簡潔な答えはこうだ。それはエコシステム全体のレベルにおける AI セキュリティおよびアライメントのためである。
ルーティングのためでも、課金の統合のためでも、「トークンが新たなドルであるから」(確かにそうではあるが)でもない。以下に完全な解説を示す。
2. Stripe はセキュリティ企業である
一般的に Stripe は資金移動を行う会社と見なされている。しかし単にお金を動かすだけであれば、それは実際には標準化されたコモディティにすぎず、銀行は何世紀もの間、極めて低い利益率でこの業務を行ってきた。
Stripe が本当に構築したのは、大規模に運用可能なオンライントラストマシンである。Radar は毎日、ネットワーク全体を通じて攻撃的な取引に対するリスクスコアリングを行っている。世間の称賛を集めるその API は、本質的にセキュリティインフラの上に構築された開発者体験であり、その基盤には不正防止モデル、チャージバック責任、認証、ならびに世界中のすべての管轄区域をカバーするコンプライアンス機能が内包されている。
Stripe が勝者となった理由は、インターネット規模の悪意あるトラフィックにおいて、同じく機構を凌駕してリスクを引き受け、管理できる能力を持っていたためである。
3. OpenRouter データの形態
私たちは以前、OpenRouter を流れる 100 兆個のトークンを分析した研究を公表している[1]。多くの人々の想像とは異なり、中央値における典型的なリクエストは、人間が大語言モデルに質問を投げかけるものではなく、ループプロセス内で稼働中の機械が行うものである:
1年の間に、推論モデルのトラフィック割合は無視できる水準から全流量の半分以上へと増加し(図1)、平均プロンプト長は4倍に拡大した(図2)。また、かなりの割合のリクエストが最終的に1つのツール呼び出しで終了するという特徴も見られる(図3)。
この研究のコアな結論は極めて単純明快である。
推論プラットフォームは今や、絶えず変化するコンテキストとステートをスケールマネージしなければならない。
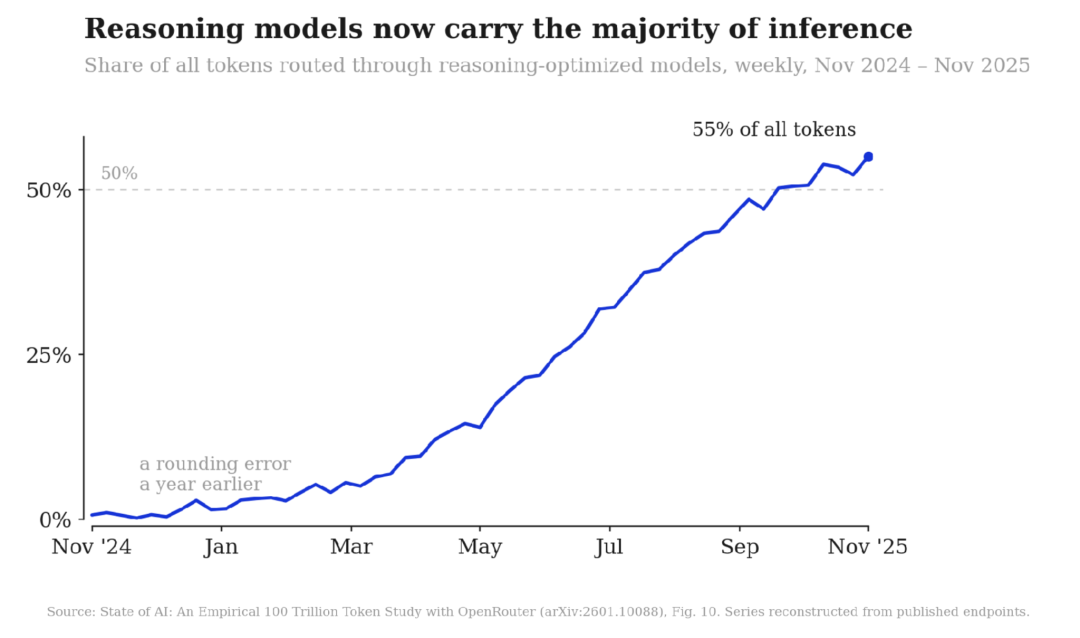
図1:推論モデルのトークン占有率(週別集計、2024年11月~2025年11月)
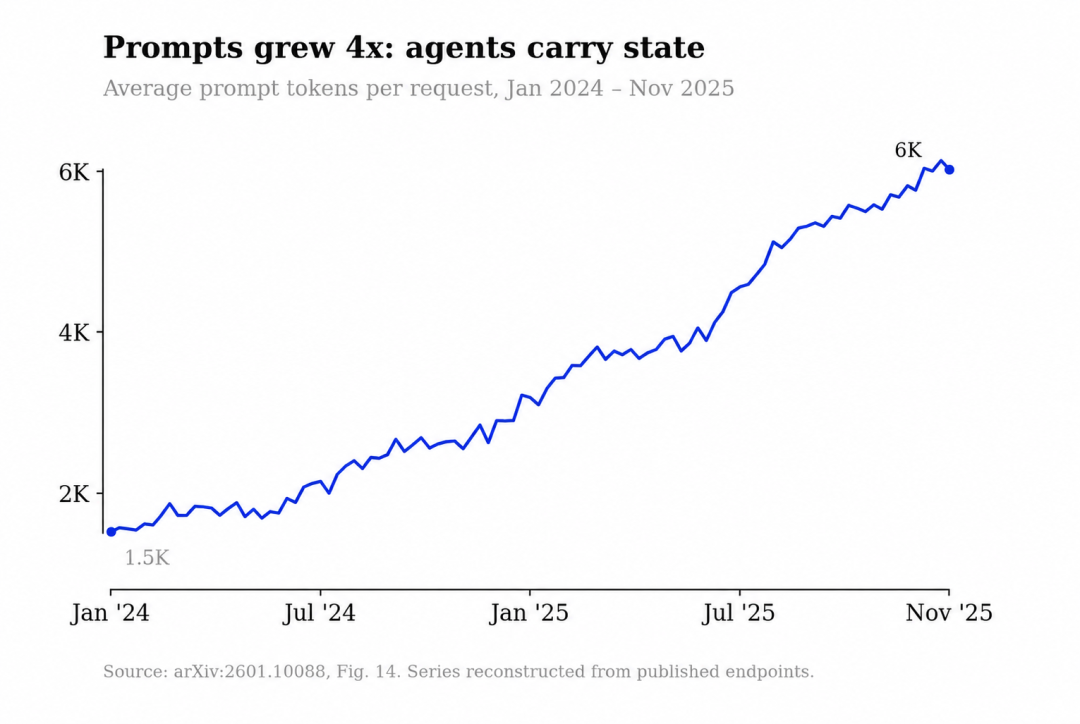
図2:リクエストあたりの平均プロンプトトークン数(2024年1月~2025年11月)
4. アライメントはコンテキストフィードバックの問題である
スケール化した決済と同様、最先端 AI セキュリティのスケールアップもまた、継続的なコンテキストフィードバックループの問題である。Stripe Radar の防衛障壁の本質もここにある。10年間、毎日スケール化した攻撃的取引データで学習してきたことだ。
十分に新鮮なデータコーパスがなければこのモデルは再現できず、取引フロー自体の中に positioned でないと、そのようなコーパスを得ることはできない。長期にわたって存立しうるセキュリティ事業はみな、同様の構造を持つ。
製品はモデルであり、堀はデータであり、データはトラフィックに由来する。
セキュリティの観点からセクション3を再検討すると、次のような構造が見えてくる。エージェントは認証情報を保持し、ツールを呼び出し、決済を開始する。支出権限を持ち、かつ 2 万トークンのコンテキストを伴う自律的なプロセスは、それ自体がカウンターパーティである。
これらの攻撃的な機械的カウンターパーティは、悪意ある人間の指示を受けることで「悪用(misuse)」されたり、オペレータが意図せず設定したがモデルが習得済みの目標を追及することで「アライメントのズレ(misalignment)」を起こしたり、あるいは実行過程において注入されたコマンドにより「乗っ取り(compromise)」を受けたりする可能性がある。いずれの場合においても、它们は機械的速度で詐欺を実行し、データを盗み出して外部へ送信し、予算を枯渇させる恐れがある。
もしこれらの攻撃的カウンターパーティがオープンウェイトモデル上で動作している場合、どのアップストリームラボでもそれを観測することも取り消すこともできない。制約を実行できる唯一の場所は、それが実際に取引を行うレイヤーである。推論システムを保護する方法は、決済システムを保護する方法と同じになるだろう。
スケール化した取引データを用いてモデルを学習させる。
ゆえに、この買収は最終的に一つの問いに帰着する。このデータを誰が所有するのか?
モデルラボではない。各先進モデルラボは巨大なトラフィックを観測できるが、自分が提供するモデルに関連する分しか見えない。まるで銀行が自アカウントしか見られないのと同じである。一銀行の帳簿のみで Visa の不正検知モデルを訓練することは不可能だ。オープンウェイトモデルに至っては、こうした「銀行」さえ存在しない。クラウドプロバイダでもない。クラウドプロバイダはインフラは観測できても、行動の意図までは観測できない。
ここではまずいくつかの用語を定義しておく。AI セキュリティ分野においてこれらの概念の区別は極めて重要だからである。
5. 形成しつつある最先端 AI アライメント技術スタック
アライメントはシステム挙動の一属性である。現在、この分野では主に二つのフェーズからアライメント問題が研究されている。
トレーングタイムメソッド(学習時手法)はモデルの挙動意図を形成する役割を担う。インファレンスタイムアライメント(推論時アライメント)に関する研究は近年増加しており、モデルを再学習させることなくデプロイ段階でモデルが期待どおり動作するよう制約を加える試みとなっている[5, 6]。同時に、AIコントロールの研究では、トレーニング時アライメントが失敗した場合であっても、デプロイ済みシステムの安全性をいかに確保するかという課題に着目している[3, 4]。
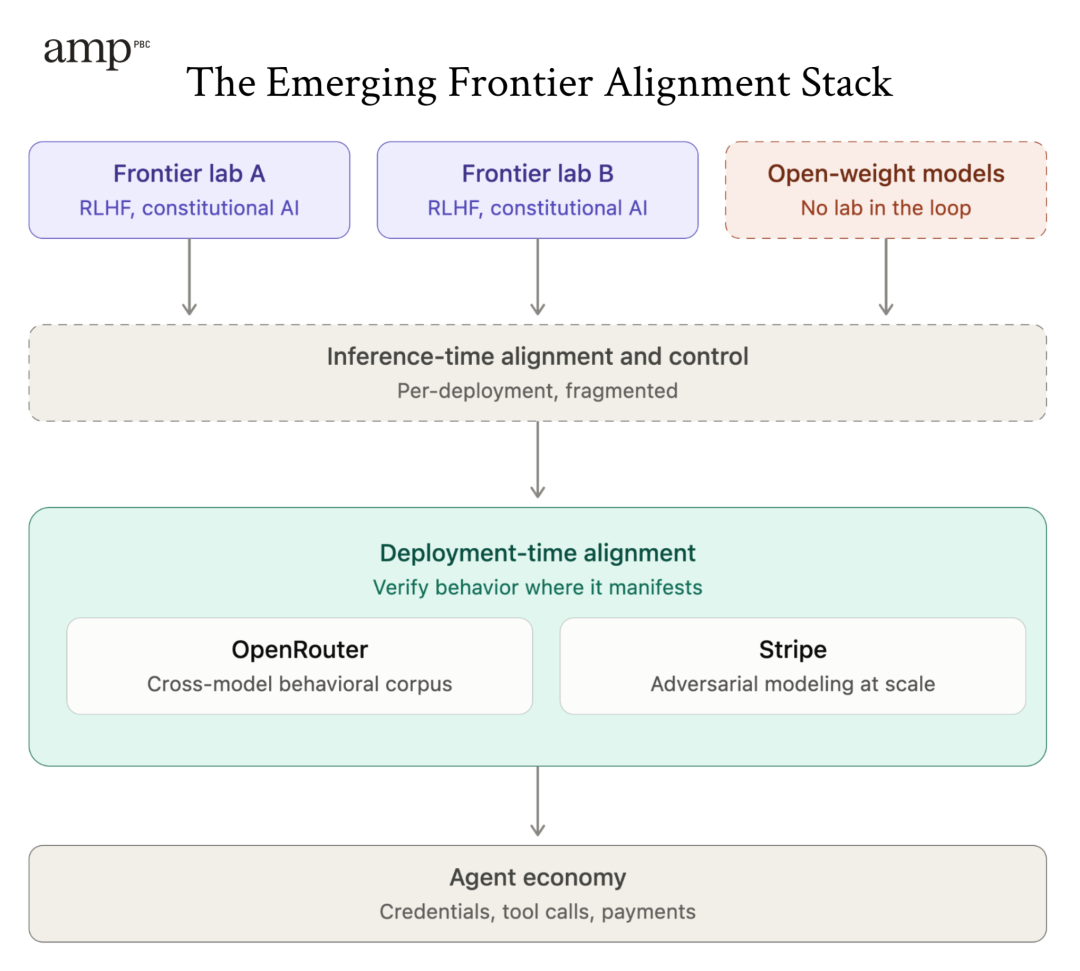
図3:形成しつつある最先端 AI アライメント技術スタック
私たちは「デプロイメントタイムアライメント(デプロイ時アライメント)」を用いて、このように生じる複合問題を指す。すなわち、実環境において既にデプロイされたエージェントが期待される挙動を示すことを検証・強制する問題である。なぜなら、アライメントの失敗はここで実際に顕在化するからである。
検証にはモニタリングが必要であり、モニタリングの効果は監視システムを訓練するために用いられる挙動データの品質に依存する[7]。エージェントの挙動データはネットワーク特性である。
同一のエージェントが接触するあらゆるモデルおよびサプライヤーを横断して、それを観測可能でなければならない。なぜなら、悪用であれアライメントのズレであれ乗っ取りであれ、挙動が発生した瞬間には、すべて全く同じ形態――つまり「取引」として現れるからである。
したがって、エージェントセキュリティは本質的にデプロイメントタイムアライメントの問題であり、デプロイメントタイムアライメントは以前の不正検知と同様、本質的にはデータの問題なのである。
現在、このようなデータセットがただ一つ存在している。
OpenRouter は毎日 10 兆個以上のトークンを処理しており、数十のサプライヤーに属する 500 種以上のモデルをカバーしている。ここには実行トレース、ツール呼び出しグラフ、支出速度、ルーティング判断、失敗パターンが含まれる。
これは現在世界最大規模のクロスモデル推論取引データコーパスである。オープンウェイトモデルにとって、これはむしろ唯一無二のものと言える。オープンウェイトモデルは、着実に増加するエージェントワークロードを背負っている[1]。同じオープンモデルチェックポイントに対しては、互いに独立した数十のサプライヤーがサービスを提供している。これらのサプライヤーはいずれもモデル作者ではなく、モデル挙動に全面的な責任を負う者はおらず、自社の局所的範囲を超えたデータを見る者もいない。これらの挙動が真に集約されるのは、ルーティングレイヤーにおいてのみである。
ここで明確に区別しなければならないのは、これらは取引構造を持つメタデータであり、プロンプトコンテンツ自体ではないということである。OpenRouter ではデフォルトでプロンプトログ記録が無効になっている[2]。関連する実証研究も完全にメタデータに基づいており、任意のプロンプトまたはモデル補完テキストにアクセスすることはない[1]。
Stripe Radar もまた、ショッピングカート内の具体的な内容を一切読み取らない。不正防止モデルは取引の形態に基づいて判断しており、OpenRouter が掌握するクロスネットワークでの取引形態は、市場の他のどのエンティティよりも豊富なものである。
对此的最も明白な反対意見は、データ集中化である。この取引は現在唯一存在するクロスモデル挙動データコーパスを民間企業の手元に置き、この特異でセキュリティと密接に関連するデータセットこそ、業界全体が最も懸念する集中管理の対象となる資産だからである。
しかし、他の選択肢はもっと悪いかもしれない。データが依然として数十のサプライヤーの間で断片化されたまま分散し、どの事業者も十分な情報を見聞きして行動に移せない状態が続く。あるいは、これらデータが最終的に直接的な競合モデルの利益を抱える先進モデルラボによって支配される。これらの可能性と比較すれば、現在の結果は稀有なネットプラス(Net positive)である。
Stripe は異なるモデルに対して十分中立である。いかなる最先端モデルも学習しておらず、いかなるモデルラボとも競合していない。Stripe のビジネスインセンティブは、自社システム経由で取引するすべての参加者に信頼保証を提供することにある。このインセンティブは、エコシステム全体のセキュリティ目標と全く同じ方向性を向いている。
いま一度言い換えれば、Stripe が買い取ったのはルーターではなく、戦略的意義を持つ最先端 AI システムセキュリティおよびアライメント資産なのである。
私たちは、この資産を Stripe の既存インフラと組み合わせることで、エコシステム全体が自律的にアライメント作業を進める能力を強化できると信じている。これはいかなるモデルラボ単体でも達成が難しいことである。ゆえに、今回の買収は独立した最先端 AI エコシステムの健全な発展にとって、NET POSITIVE な結果をもたらすのである。