作者:Vitalik Buterin
翻訳:TechFlow
TechFlow 解説:イーサリアム拡張の核心的な課題はリソースの異質性にある。計算実行とネットワーク転送はハードウェアの進化や並列化によって効率的に拡張可能であるのに対し、ネットワーク全体のステートサイズが無秩序に膨張することは、ハードウェアのストレージ能力と同期プロセスの厳格な制約に直接起因している。
Glamsterdamアップグレードの中核提案であるEIP-8037は、ステートGasリザーバーメカニズムを導入し、新規ステートの作成コストを大幅に見直し、初めてメカニズム上にて計算側の拡張とステートの膨張を分離した。これは一部のハードコードされたGasに関する既存の前提条件を崩すものではあるが、イーサリアムの安全なスケーリングを実現するための唯一現実的なエンジニアリングの道筋である。
Binji氏、Lukasz Rozmej氏ら関係者各位の皆様には、本稿へのフィードバックと査読に特別に感謝いたします。
EIP-8037の中核目標は、イーサリアムの拡張限界を分離することである。容易に拡張可能な計算実行量を大幅に増加させつつ、拡張が困難なステート容量の成長を厳格に制限する。これは短期的に拡張能力とシステムの安全性を両立させる最も実用的な解決策である。
本稿では以下の5つの議題に重点的に取り組む。
· EIP-8037推進の核心的論理の明示;
· EIP-8037のようなメカニズムがなぜイーサリアムの安全なスケーリングに不可欠なのかの実証;
· EIP-8037がもたらす潜在的な互換性問題を緩和するための対応手段の探求(既知の進展、潜在的なソリューション、およびその背後にある根本的な制約を含む);
· コアレイヤーとアプリケーション層間のコミュニケーションギャップの分析、将来のEVMルール進化において期待の乖離が生じる要因の考察;
· 不変(Immutable)コントラクトおよびアプリケーションを開発する開発者向けサバイバルガイドの提供、今後のロードマップ進化の中でコントラクトのセキュリティを維持する方法の解説。
背景:イーサリアムの各リソースタイプの許容限界
過去10年間、イーサリアムコミュニティで最も広く支持されてきた2つの核心的目標は、「デセンタライゼーションとセキュリティの維持」および「スケーリングの実現」に要約できる。
デセンタライゼーションを犠牲にせずスケーリングを実現するには、まずイーサリアムの各層におけるリソースの許容限界を明確にする必要がある。もし他の改善を行わず、単にGas上限を盲目的に引き上げただけの場合、システムは具体的にどこで破綻するのか?
現在のイーサリアムネットワークが負担している主要リソースの状況は以下の通りである。
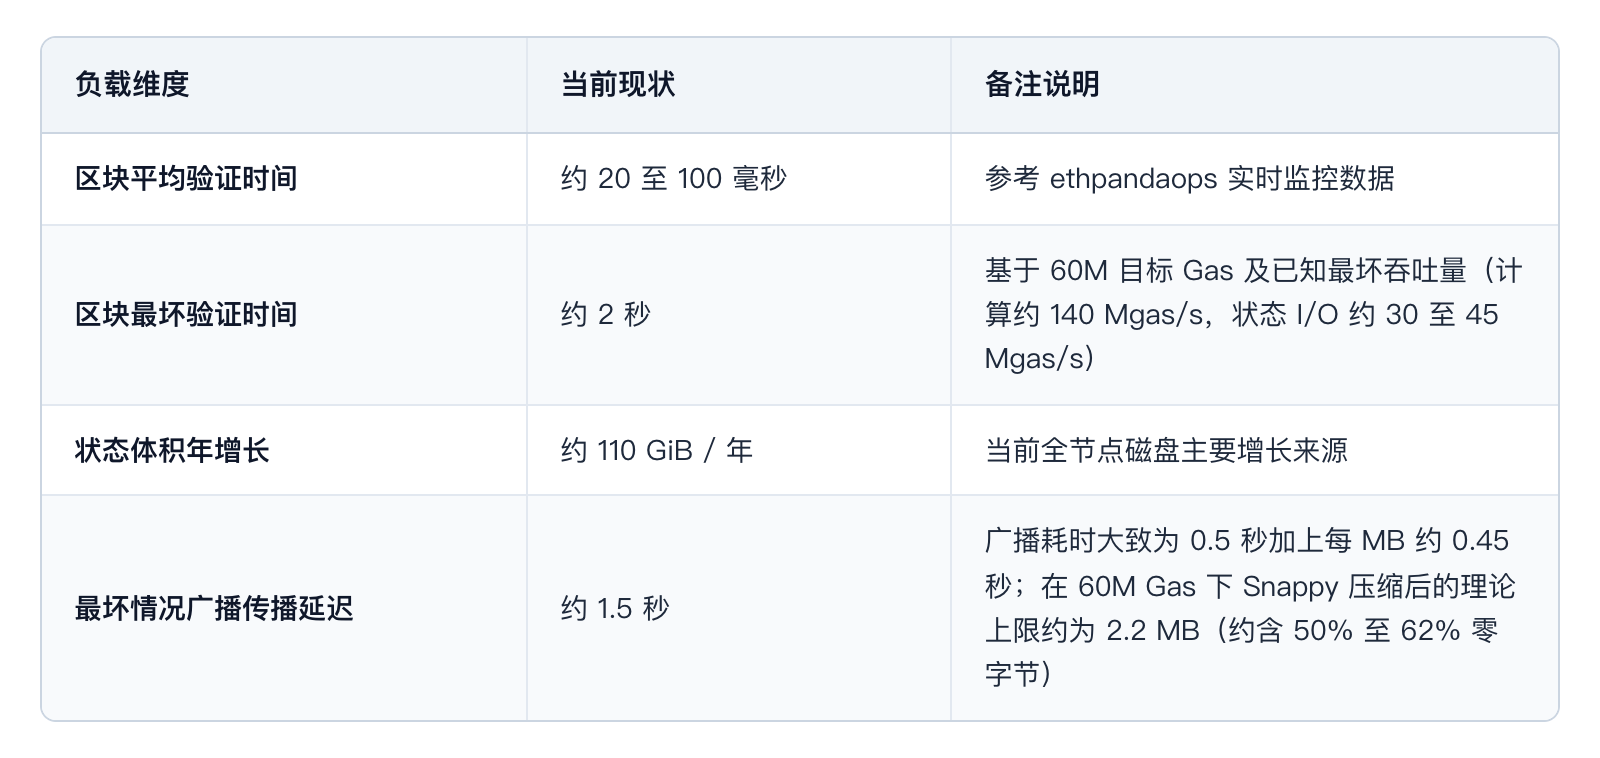
図:イーサリアムの現在主要リソース次元における運用負荷のベースライン
最も素朴な線形外挿に従えば、Gas上限を直接的に10倍に引き上げた場合、上記の数値すべてが同時に10倍になる。
最初の項目(平均検証時間)は10倍になってもまだ許容範囲内である(ただし、個人のノートパソコンで稼働するバリデーションノードには一定の負荷がかかる)。しかし残りの3項目が10倍になれば、ネットワークが絶対に受け入れられない破壊的な事態となる。Blobを除き、イーサリアム実行層のスケーリングはこの3つの赤線を直接引き起こすことになる。
· 実行計算のスケーリング:ワーストケースにおけるブロック検証時間を直接的に押し上げ;
· Calldataのスケーリング:ワーストケースにおけるネットワーク全体へのブロードキャスト伝送時間を直接的に押し上げ;
· ステートのスケーリング(特に新規ステートの作成):ステートサイズが爆発的に膨張することを直接導く。より巨大なステートはディスク容量とパフォーマンスのハードルを高め、フルノードのイニシャル同期にかかる時間を大幅に延ばし、さらにネットワーク全体が全量ステートを同期成功させることに対する決定論的保証を弱体化させ、日常の実行においてすべてのステートI/O読み書きを低下させる。
Glamsterdam 他の提案による変化
EIP-8037を検討する前に、Glamsterdamアップグレードにおける他の主要提案にもたらされた改善をまず検証する。
· EIP-7976:Calldataの基本コストを過去の(非ゼロバイト40、ゼロバイト10)から一律バイトあたり64へ引き上げ、1ブロック当たりの最大Calldataサイズを効果的に圧縮;
· EIP-7928:ブロックレベルアクセスリスト(BAL)を導入し、並列検証をサポートし、検証時間を大幅に短縮して同期速度を向上;
· EIP-8038:ステートI/O操作のGasコストを引き上げ;
· EIP-7732(ePBS):パイプライン処理メカニズムにより、単一ブロックのセキュア検証タイムウィンドウを過去の大よそ2秒から約半分のスロット(つまり6秒)まで拡大。
これらの提案を考慮に入れ、Gas上限を10倍にした後のシステム負荷状況を見直す。
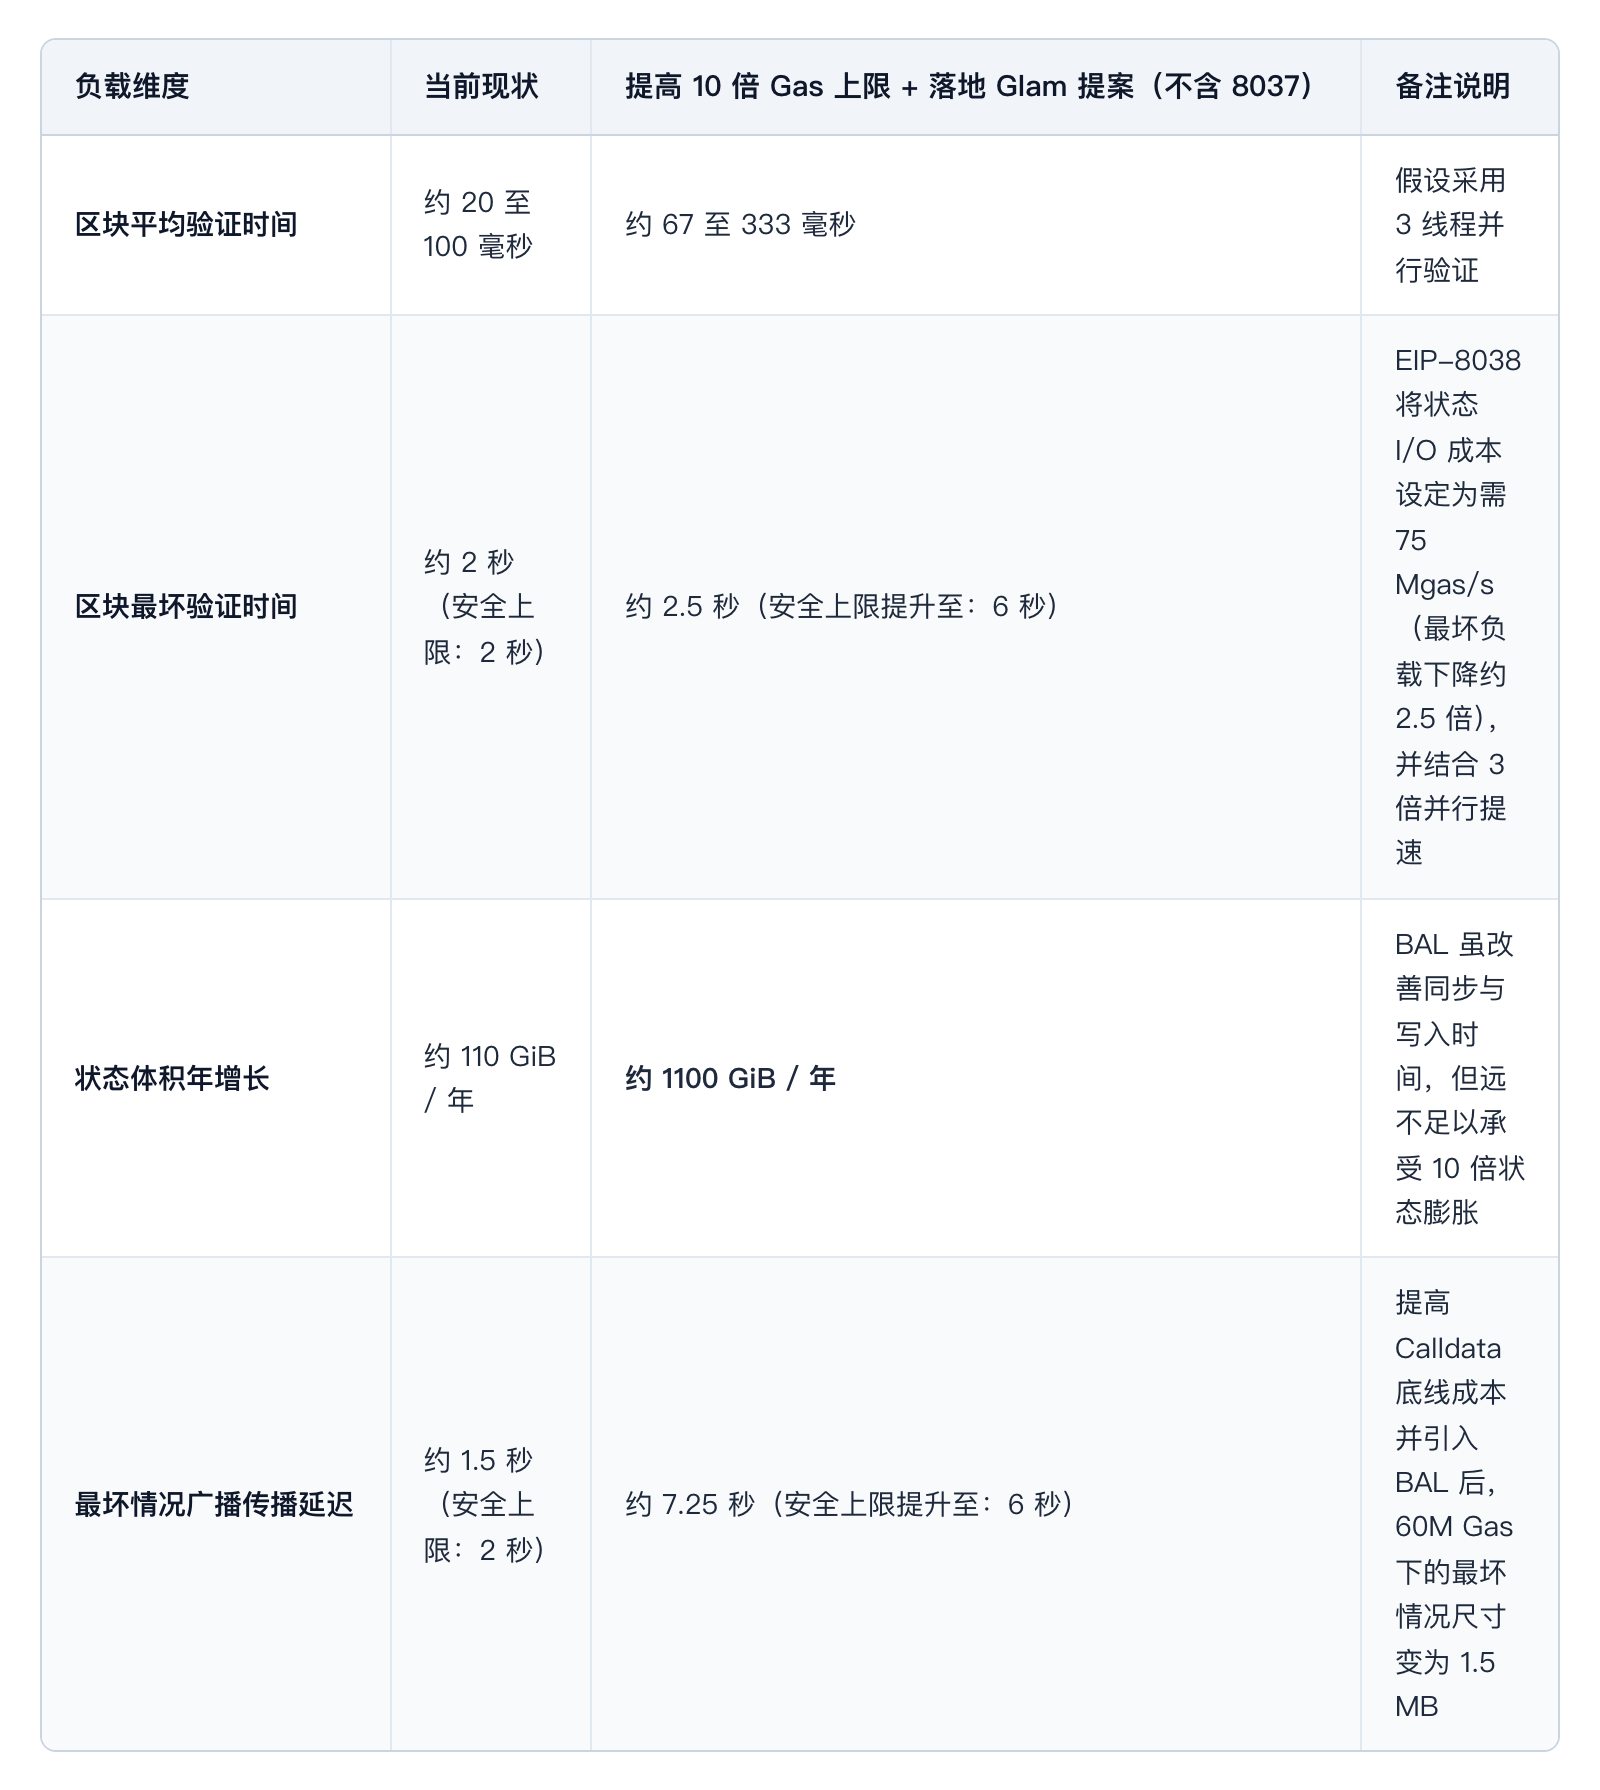
図:Glamsterdam各項の最適化適用後のGas上限10倍時負荷シミュレーション
上記データから、計算実行面にはほとんどボトルネックが残っていないことがわかる。Calldata転送もほぼ基準を満たしており、次回のHegotaアップグレードにおけるEIP-8279とEIP-8131がさらにワーストケースサイズを約1.6倍低減させる。
計画中のP2P転送最適化を加えれば、ネットワークは容易にさらなる帯域幅の余裕を得られる。さらに拡張が必要な場合は、EIP-8288 が署名と証明をCalldataから分離することをサポートする。
したがって、Glamsterdam と Hegota アップグレードの強化により、イーサリアムは計算およびネットワーク層面で10倍乃至それ以上のGas上限引き上げに完全に耐える能力を備えている。
システム全体で唯一致命的なボトルネックは、相変わらずステートサイズのみである。
リソース制約の非対称性時:再評価の論理
過去10年間、イーサリアムは一貫して明確な鉄則を堅持してきた。あるリソースのGas価格は、そのリソースが基盤ネットワークに実際に課す物理的負担を率直に反映しなければならない。リソースAがネットワークに課す負担がリソースBの10倍であるなら、AあるいはBのGasコストは動的に調整され、AのコストがBの10倍となるようにしなければならない。
歴史上最も典型的なケースはSLOAD命令である。当初50Gasでしかかからなかったものが、その後ステート読み書きの実際のハードウェアボトルネックにより段階的に200、次に800へ見直しされ、最終的に現在の2100に調整された。
上記のリソース許容力の深刻な非対称性面前、EIP-8037 が行うことは全く同じである。新規ステートの作成コスト、すなわち新規ストレージスロットの追加、新規コードの書き込み、または新規アカウントの作成について、大幅にコストを引き上げる。
以下はEIP-8037 が提案するコスト調整対照表である(最終的な総費用に換算済み)。
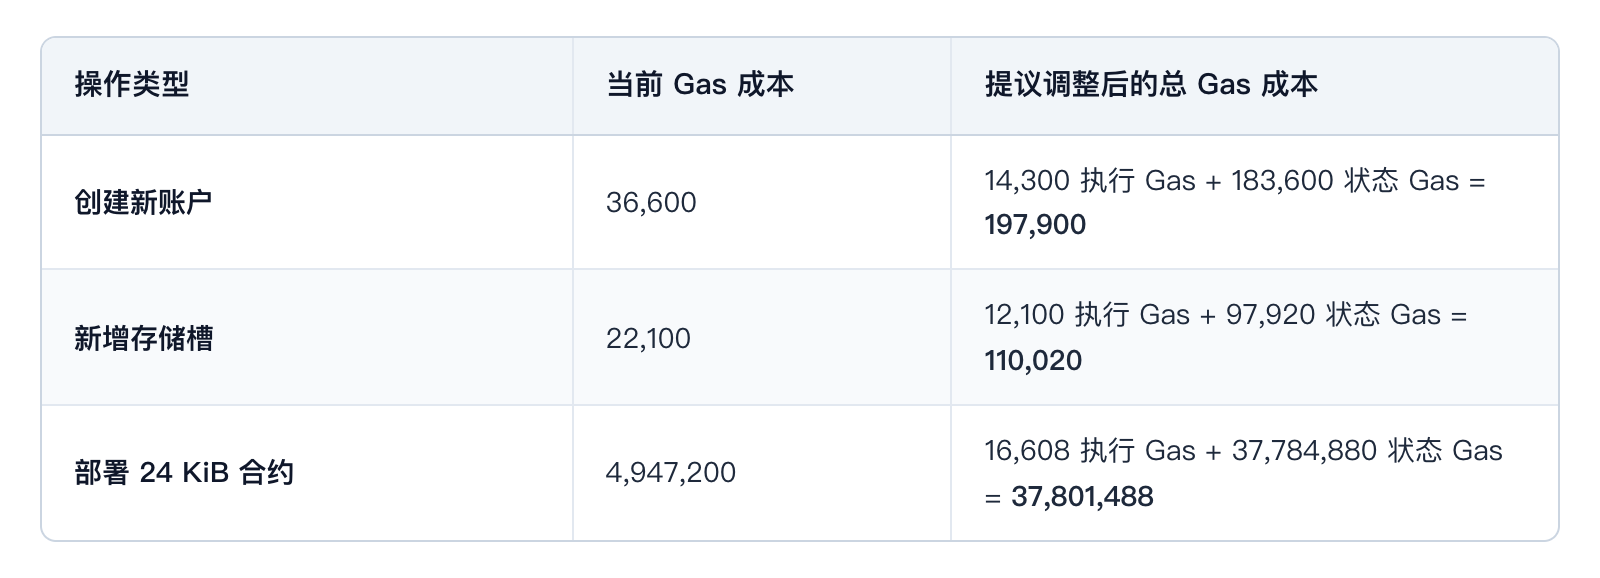
図:EIP-8037 の状態作成操作に対する再評価案
注記するに、ステートGasは単一トランザクションの16.7M実行Gas上限の影響を受けないため、24 KiB の完全サイズのコントラクト展開依然として正常に実行可能である。
加えて、EIP-8037 はコスト回避バグを防ぐための全新ロジックも補足した。例えば現在のルール下では、通常のETH送金により新規アカウントを作成しても、NEWACCOUNT コストである25,000を支払う必要すらなかった。EIP-8037 実施後は、いかなる経路で新規アカウントを作成した場合でも、例外なく183,600 のステートGasを全額支払わなければならない。
より深遠な点は、EIP-8037 は設計的にこれらの状態コストが時間の経過とともにさらに上昇できるよう許可している。このコストを決定する中核パラメータCPSBは初期設定1530であり、今後Gas上限の引き上げに伴って同期的に高めていく。
この設計はコア開発者コミュニティの合意を反映している。計算とデータ転送はますますスケーリングが容易になるが、ステート保存の物理的限界を突破するのは難しい。完全に新たなステート范式を導入するまで、1バイトあたりの保存占用率は実質的な負担であり、ステートを簡単にシャーディングできない。なぜなら、すべてのブロッカーやリバプレイノードは通常動作するために完全なステートデータを保持していなければならないからである。
代替案の比較検討
ステート膨張の困局面前、再評価以外に、エンジニアリング現場では実際には4つの代替選択しかない。
· イーサリアムを永遠にスケーリングしない;
· 巨大量のステートがもたらすノードの中央化を潔く受容する;
· ステート作成のコストを増やさず、ステート作成以外のすべての操作コストを大幅に引き下げる;
· この余分なGas負担を実行パスから分離する専用メカニズムを導入し、ユーザーが独立した次元で支払いを完了できるようにする。
第一の選択肢は明らかに大多数のイーサリアムコミュニティメンバーの意向に严重违背;第二の選択肢はイーサリアムのネット設立之本たるセキュリティコミットメントを直接的に破壊する。
第三のシナリオは深入探讨されたが、最終的に却下された。その破壊性が値上げよりも遥かに猛烈だからである。ステート以外のすべての次元のGasを大幅に引き下げると、連鎖反応と未知リスクは推し計れない規模になる。
加えて、3倍以上のスケーリングを実現しようとすれば、ADD、PUSHといった基本オペコードのコストは強制的に1Gas未満まで引き下げられ、イーサリアムに極めて複雑なミクロGasメカニズムの導入を余儀なくさせる。
したがって、残された唯一の出口は第四の選択肢である。これこそがEIP-8037 の決断の思路であり、現時点では部分的な派生問題しか解決できないものの。
リザーバーメカニズムの設計と運用
EIP-8037 はイーサリアムが「多次元Gas」へ向かう重要の一歩である。このメカニズム下では、1トランザクションが複数の次元のGas上限を同時に指定できる。一部は実行Gasに充てられ、別の部分はステートGasリザーバーとして機能する。
デフォルトでは、単一トランザクションの16.7M実行上限内の部分はすべて実行Gasに割り当てられ、超過部分は自動的にリザーバーに注入される(次回のEIP-8141 フレームトランザクションでは、ユーザーがこの2数値をより明示的に定義可能となり、不自然に高いトランザクションGas上限を通じて無理やり資金注入する必要がなくなる)。
ステート作成に関わるあらゆる操作は、優先してステートGasリザーバーから料金を差し引かれる必要がある。リザーバーが枯渇して初めて、通常の Gas へ戻り実行Gasを差し引かれる。特に重要なのは、ステートGasリザーバーはサブ呼び出しに対して完全に透明かつ開放されているということだ。親呼び出しはサブ呼び出しに配分する実行Gasを厳しく制限できるが、サブ呼び出しのリザーバーへのアクセスを遮断することはできない。
この設計思路は往年 EIP-2930 で導入されたアクセスリストメカニズムと高度に類似している。当時 EIP-2929 がストレージ読み取りコストを引き上げた結果、一部の古参コントラクトが破損したため、EIP-2930 はユーザーがトランザクションヘッダー内で事前に宣言し読み取りコストを支払うことを許可し、それにより実行パス内の読み取りを廉価に戻したのである。
リザーバーメカニズムは以下の核心的難題を見事に解決した。
· 単一の大規模コントラクト展開が16.7M実行上限を大幅に超えるGas消費を許可;
· ハードコードされた固定Gas制限を含む外部呼び出しの一部を正常に動作させる。単に整トランザクションをリザーバー付きのより高位Gasトランザクションでラップすればよい;
· 親呼び出しがgasleft - N 等の方式でサブコントラクトを呼び出すことを許可し、仮にサブ呼び出しでGasが枯渇して異常が発生しても、親呼び出しが必ず必要な事後ステートクリーンアップを完了するための十分なN Gasを残すことを確保。
長期的に見れば、このメカニズムによりイーサリアムは異なるリソース次元(状態作成、通常実行、ステートI/O)に対してそれぞれブロック全体の上限、目標容量、ひいては動的Gas価格を計算することを可能にし、多次元Gasのアーキテクチャ課題に対する最小コストのエンジニアリング解法を提供した。
リザーバーが未だに解決していない端点問題
ただし、リザーバー万能薬ではなく、以下の類の互換性課題はいまだに残っている。
· 超大規模Gasトランザクションの構築体験が煩雑。EIP-8141正式導入前においては、フロントエンド側で16.7Mを超えるGasのトランザクション構築を要求するのは颇为臃腫であり、アプリ開発者が相当なフロントエンド改修作業を負担する必要がある;
· ハードコードされた設定はアップグレード不可能。クロスチェーンブリッジなどの中核アプリは、トランザクション構築や呼び出しパラメータがアップグレードの困難なモジュールに埋め込まれている;
· リザーバー注入は完全に任意。OP Stack クロスチェーンブリッジメカニズムを例にとると、其底层にはハードコードされた40,000 Gas制限が含まれる。悪意を持つ攻撃者は意図的にリザーバーを伴わない引出トランザクションを送信し、呼び出しGasを悪意をもって枯渇させて資金引き出しに失敗させ、外部ロジックが誤って処理完了とマークしてしまう可能性がある;
· 即時返金がGas計測を破壊する。提案は取引末尾での一括決済ではなく即時返金メカニズムを採用しており、これによりGASオペコードが返す残Gas数値に異常な大幅な跳躍が生じる可能性があります;
· EIP-8038はリザーバー保護がない。EIP-8038 は SSTORE コストを 5,000 から 12,100 へ引き上げたがリザーバーが設定されておらず、少数の舊態アプリを直接的に破壊しました;
· アカウントの抽象化を阻害。リザーバー使用後、GAS オペコードはサブ呼び出しが消費した総エネルギーを正確に追跡できなくなり、ERC-4337 抽象アカウントがリザーバーGasをスムーズに利用するのを難しくします。
これらの痛点对応して、コミュニティはプロトコル層の補救措置多種を探讨了。例えば、トランザクション末尾での返金決済の復旧、EIP-8038 を取消し拡張空間が2.4倍狭まる代償を受け入れること、ステートI/O 用のリザーバー追加などが挙げられる。
その他の構想としては、EIP-8141基礎フレームワークの早期導入、ストレージスロットの空値と零値の区別、サブ呼び出しの超過強制全体ロールバック、旧コントラクトの豁免(EIP-8488)などが含まれる。
しかし客観的に評価すると、上記の各補救措置はいずれも大げさな深层修改であり、予期せぬ新しいバグを引き起こしやすい。比較的穏やかな即時返金調整であっても、影響を受けたアプリの極小部分を救うのが精一杯である。Glamsterdamアップグレードが後期テスト段階に入った今、プロトコル層の変更は運用および納品のリスクを大幅に推し上げるだろう。
アプリ開発者が今直面すべき対応とは?
イーサリアムのスケーリングは本質的に非対称なリソースバトルである。純粋な計算実行はスケーリングが最も容易であり、ステートI/OとCalldataが次点、そしてステートサイズ拡大が最も厳しい制約を受ける。
異なるリソースに対して精密な差別化スケーリングを実施するためには、システムが相互の相対的なGasコストを動的にリセットしなければならない。現在の現実的なエンジニアリング限界下において、EIP-8037 と EIP-8038 はすでに最適解に近い妥協案である。
コア開発者チームの評価では、プロトコル層に脆いパッチを生硬に套用するのは、開発コストが極めて高額であるだけでなく、未知のシステムリスクをもたらし、耐量子暗号アップグレードおよびメインネットスケーリングの全体的な進行リズムを嚴重拖慢する。
したがって、より現実的なパスは主要な精力をアプリ層の協調作業に集中させることである。広大なアプリ層の開発者を全力で支援し、EIP-8037 と EIP-8038 の影響を受けるすべてのアプリおよびスマートコントラクトが、Glamsterdamアップグレードの本番メインネット上线前に順次適合と修復を完了するように確保する。
これには以下が含まれる。
· Glamsterdamの上线ウィンド主动延期(既に実行済み);
· これらの潜在的技術影響を全面的に公開透明に説明(既に複数の公開研讨会やテレカンファレンスが実施済み);
· 影響を受けるプロジェクトの摸排と修正推動のために専属のエコシステムリソースを投入(関連作業が展開中)。
未来を見据えた不変コントラクトのサバイバルルール
今回の騒動を受けて、多くの開発者が完全に合理的且つ深い疑問を投げかけた。イーサリアムが提供する中核価値は、まさにユーザーが強固な保障持つ decentralized アプリケーションを所有できるようにすることである。管理権限アップグレード用の秘密鍵を持たない不変(Immutable)コントラクトを書くことは、まさにこのコミットメントを実現するためである。次のハードフォークが随时古いルールを壊すかもしれないならば、今後どのように安全かつ永続的なスマートコントラクトを書けばよいのか。
今回の事案に対する答えは実は一言だけだ。Gasコストの規則は永久不変であると決して仮定するな。
イーサリアム初期のコア開発者およびセキュリティ監査業界内で、これは自明の底层共识一直存在。しかし、この認識は2021年以降公式にまとめられ反復宣揚される機会は非常に少なくなり、多くの後続サイクルに参加した新一代開発者は、これがコア開発者コミュニティがEIP-8037を進める際にデフォルトとしていた底層 assumptions であることを一度も認識していなかったのである。
未来に向け、我々はこれらの自明の潜规则正式化する必要がある。エコシステム全体において、プロトコル層のどの特性が可変エリアに属するかについて高度的 な consensus を形成し、広範な宣貫を通じて業界共通の常识 にするよう努めるべきである。現在のイーサリアム発展ロジック(Strawmap)はすでに高度に明確かつ成熟しており、今後断裂的な調整が起きやすい特性に対して比較的精度の高い予測が可能である。
以下は個人が整理した、イーサリアムで将来的に変更されると予想される特性のリストである。
あらゆる形態のGasメカニズム
スマートコントラクトを設計する際、具体的なGas上限は上限設定ミスによって損失を被る側が動的に指定すべきである。大多数のシーンにおいて、実際にはすでにこの原則を自然実行している。トランザクションGasが不足すれば、損失を被るのはトランザクション送信ユーザであるため、トランザクションGas上限は完全にユーザーのウォレットが自主的に選択・設定するのである。
今後は動的設定を全环节に広げ、コントラクトコード内に具体的なGas数値をハードコードする行為を彻底摒弃すべきである。
同時に、サブ呼び出しが常に総Gas未満で実行されると仮定しないことを推奨する。EIP-8141導入後、プロトコル簡素化のため、该メカニズムは完全に削除される可能性があり、其用例はフレーム内でより優雅に実現可能だからである。
状態ツリーとブロックハッシュ構造
現状の状態ツリーはKeccakベースの二分パーティションツリーへと再構築される可能性が高く、ブロック構造およびトランザクションレシートも全面的にKeccakベースのSSZシリアライズフォーマットへ移行する。
Blob点評価に採用される数学有限体
現在のシステムは約253ビットのBLS-12-381内部体を用いているが、今後128ビットの二項有限体へ移行する可能性が極めて高い。
Blobデータ構造の後続進化
有限体の变更に伴い、単一Blobの最大サイズは正規化され完整的な131,072バイトに調整されると予想され、その後はより大幅な構造重组を迎える可能性もある。
ECRECOVER プリコンソールドコントラクト
将来の耐量子暗号へのアップグレードアカウントが、履歴のオフチェーン事前承認バグによりリプレイ攻撃を受けないよう確保するため、ECRECOVER は状態付き操作へと改造されると予想される。
コンセンサス層のほぼ全特性
未来2年内に、イーサリアムコンセンサス層アルゴリズムは大胆なアップグレードを迎える。バリデーターの质押参加ハードル、ペナルティと報酬メカニズム、分散型バリデーター技術(DVT)、および軽量クライアント検証プロトコルなど、すべてが顕著に変更される。
スロット出塊時間
スロット出塊時間のさらなる圧縮・短縮に伴い、block.slot をタイムスタンプ代理として直接使用するスキームは完全に無力化する。
分散型ブロック構築メカニズム
ePBS や FOCIL などのメカニズム推進に伴い、ネットワーク全体のブロック構築模式が深层重塑される。
トランザクションシリアライズフォーマット
旧来の歴史トランザクション形式は今後段階的に淘汰される可能性がある。数年後にはSSZシリアライズに基づくEIP-8141トランザクションがイーサリアムメインネットで唯一サポートされる標準トランザクションフォーマットとなる可能性が高い。
特筆すべきは、EVM そのものは可変リストに列入されていない点である。たとえ将来イーサリアム底層に全新なネイティブ命令セット(RISC-Vなど)が導入されたとしても、互換レイヤーを通じて既存バイトコードロジックの完全一致実行を完全に保証できる。
その中で、 truly に動的調整が起きるのは依然として各项オペコードのGas課金負担のみである。
このリストは数時間の梳理后经初步总结形成的。今後コア開発者チームはより詳細なエボルション白黒名单を共同で作成し、可変エリアと後方互換性の基盤を明確に画定するべきである。
大多数の標準アプリ(Uniswap 様のDEXなど)には天然に大部分のアップグレード衝撃を免疫する能力がある。しかし不変コントラクトおよび複雑な金融應用面對の場合は、業界全体が早くからルール防線建立する必要がある。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @VitalikButerin