ハッカーがAIを用いて攻撃コストをゼロにまで下げており、インターネットはどう自己救済を図るべきか?
著者:Jay Yu、USV 投資機関リサーチ担当、スタンフォード大学暗号通貨・哲学元研究員
翻訳:TechFlow
TechFlow ガイド:インターネットは当初、災害復旧機能を備えた分散型ネットワークとして設計されたが、現在では極めて脆弱なコード依存チェーンへと変貌している。ここ最近の一連のセキュリティインシデントは、AIエージェントが悪意ある攻撃のエッジコストを劇的に下げ、現代のソフトウェアスタックを新しい次元のシステムリスクにさらしていることを示している。
しかし危機には転機も潜んでおり、AIエージェントは自動化されたコードの安全な移行と形式検証を促進し、暗号技術とデュアルトレック(二層)トラフィック分離メカニズムの普及を加速させている。攻撃や試行錯誤の中でシステムを進化させることで、ソフトウェアエコシステムは自己強化特性を持つアンチフラジリティ(反脆弱性)システムへと脱皮することが期待できる。
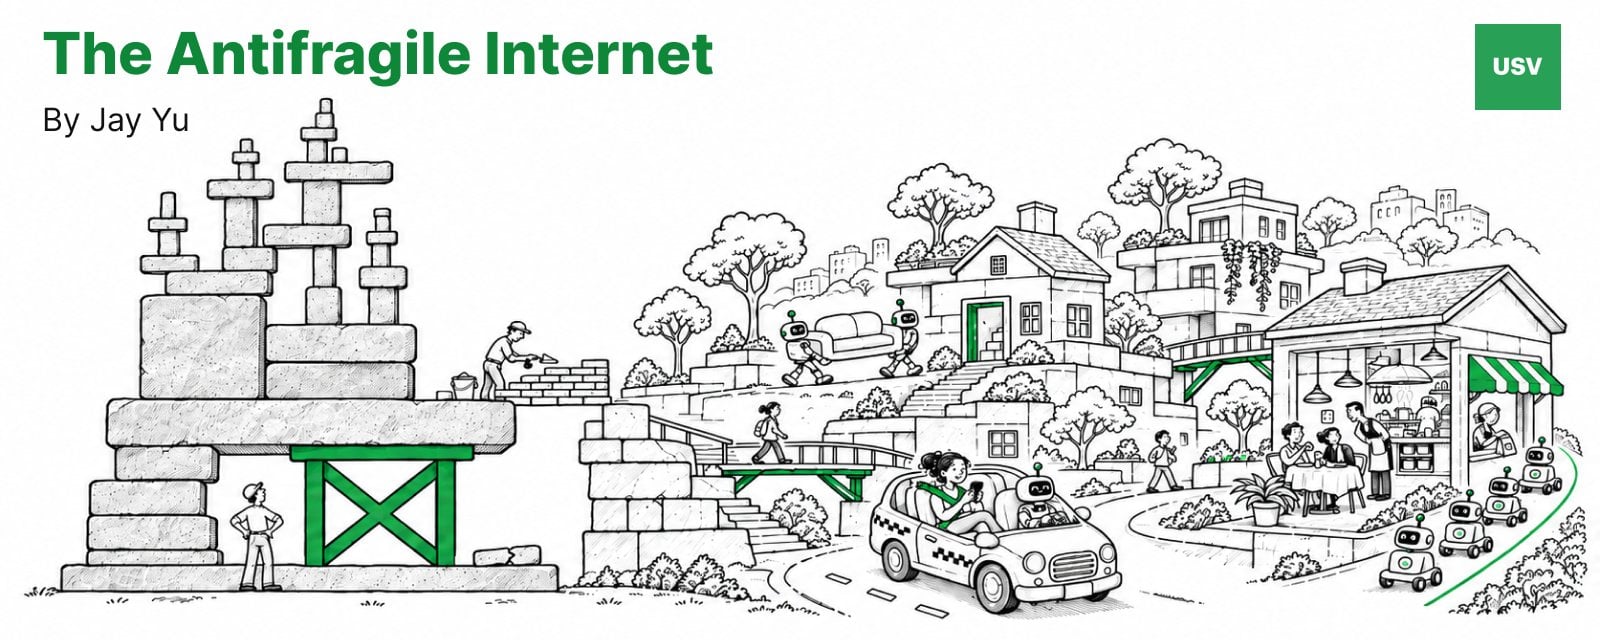
当初のインターネット設計は本来、アンチフラジリティを備えるべきだった。初期のネットワークアーキテクトは、外部からの打撃にも耐え得ることを想定しており、一部のノードがダウンしても他の部分が稼働し続けると考えていた。
しかし現在のインターネットは、レポジトリ、サードパーティ製依存関係、開発環境を積み重ねて造られた脆く危険な建造物へと進化してしまった。建物の全体がわずかな重要コンポーネントに支えられており、日常的にメンテナンスを手掛ける者はほとんどおらず、体系的な監査を行う者はさらに少ない。
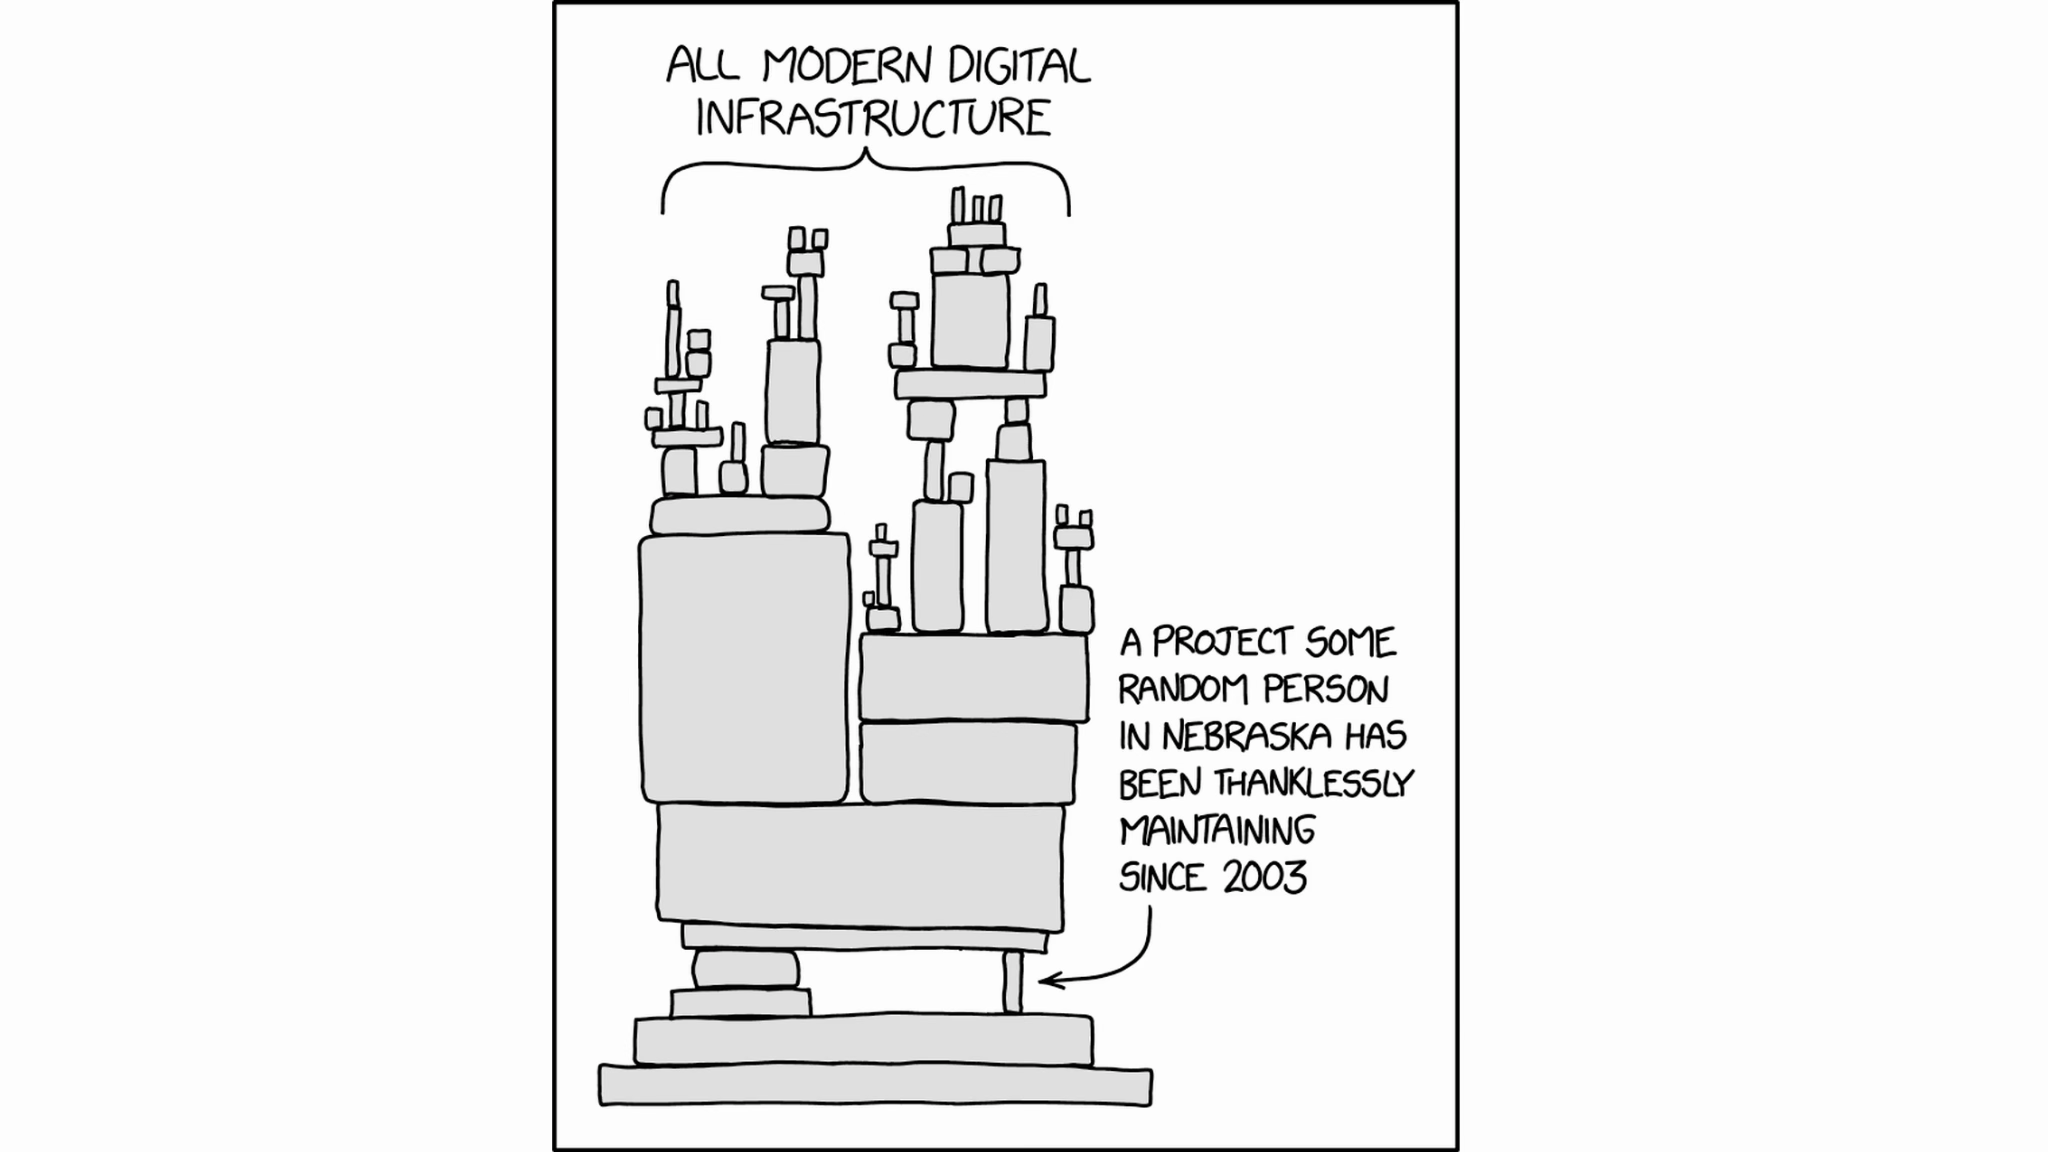
図:xkcd #2347、依存関係(Randall Munroe)
2026年10月に発生した一連のセキュリティインシデントは、これらの基盤コンポーネントがエージェントの自動化攻撃に対してどれほど極端に脆弱であるかを集中的に露呈させた。
PHP リモートコード実行(RCE)脆弱性:「PHP2Shell」と呼ばれる深刻な脆弱性が発覚し、全世界で500万台以上のホストが遠隔操作されるリスクに晒された。
LiteLLM サプライチェーンハイジャック:そのリリースパイプラインが悪意を持って改ざんされ、機密情報を盗むマルウェアコードを含むバージョンが公式PyPI レジストリへ直接プッシュされた。
Railway 秘密鍵解読攻撃:最大10万个工作空間の保存済みシークレットが攻撃者に解読され、ハッカーはその中のAI API キーを主目的として体系的に検索していた。
Fireworks AI 二重侵攻:同プラットフォームは2回の侵入被害を受けた。まず自前の認証情報が不意に漏洩し、その後依存するクラウドサービスプロバイダが再びハッキングされた。
eMudhra 署名鍵の極端な脆弱性:権威ある認証局(CA)としてその役割を果たしてきた同社は、発行した信頼済み署名鍵に桁値4というばかげた脆弱性を抱えてしまった。
バイナンス ウォームウォレットにおける巨額盗難:ウォームウォレットから過去最高の63億ドル相当の資産が盗難され、米国連邦捜査局(FBI)はこの攻撃を朝鮮系ハッカー組織によるものと断定している。
この一連の攻撃事象は、エージェントがネットワーク上の攻防において攻撃脅威としてどれほどの破壊力を持つかを示している。しかし裏を返せば、エージェントこそがこのシステム的な課題を解決するための重要な柱となり得る。
エージェントは、より安全なプログラミング言語および形式検証への移行プロセスを大幅に加速し、ゼロ知識証明(ZKP)や信頼実行環境(TEE)といった最先端の暗号コンポーネントの実用化を推進するだろう。
同時に、エージェントは認証とコンテンツ検証機制によって guarded される「デュアルトレックインターネット」を生み出し、人間のネットワークトラフィックと自動化エージェントのトラフィックを安全に隔離・分離するようになる。
エージェントによりソフトウェア開発のコストが大幅に下落するにつれ、最も価値の高いレポジトリは生きた生態系のように振る舞っていくだろう。最先端モデルはこれらに対して継続的なペネトレーションテストを実施し、各イテレーションがコード、言語、ツールチェーンを強化し、システム型のセキュリティ欠陥を根本から排除していく。
この方法を通じて、私たちはエージェントを活用してインターネットを真のアンチフラジリティ実体へと鍛え上げ、新たに接続されるあらゆるエージェントがネットワークをより脆くするのではなく、より堅牢なものにするようにできる。
核心的な課題:兵器・標的・なりすまし手としてのエージェント
現代経済システムにおけるエージェントの浸透が加速するにつれ、それらはインターネットの基盤アーキテクチャを3つの明確に異なる次元から再構築しつつある。
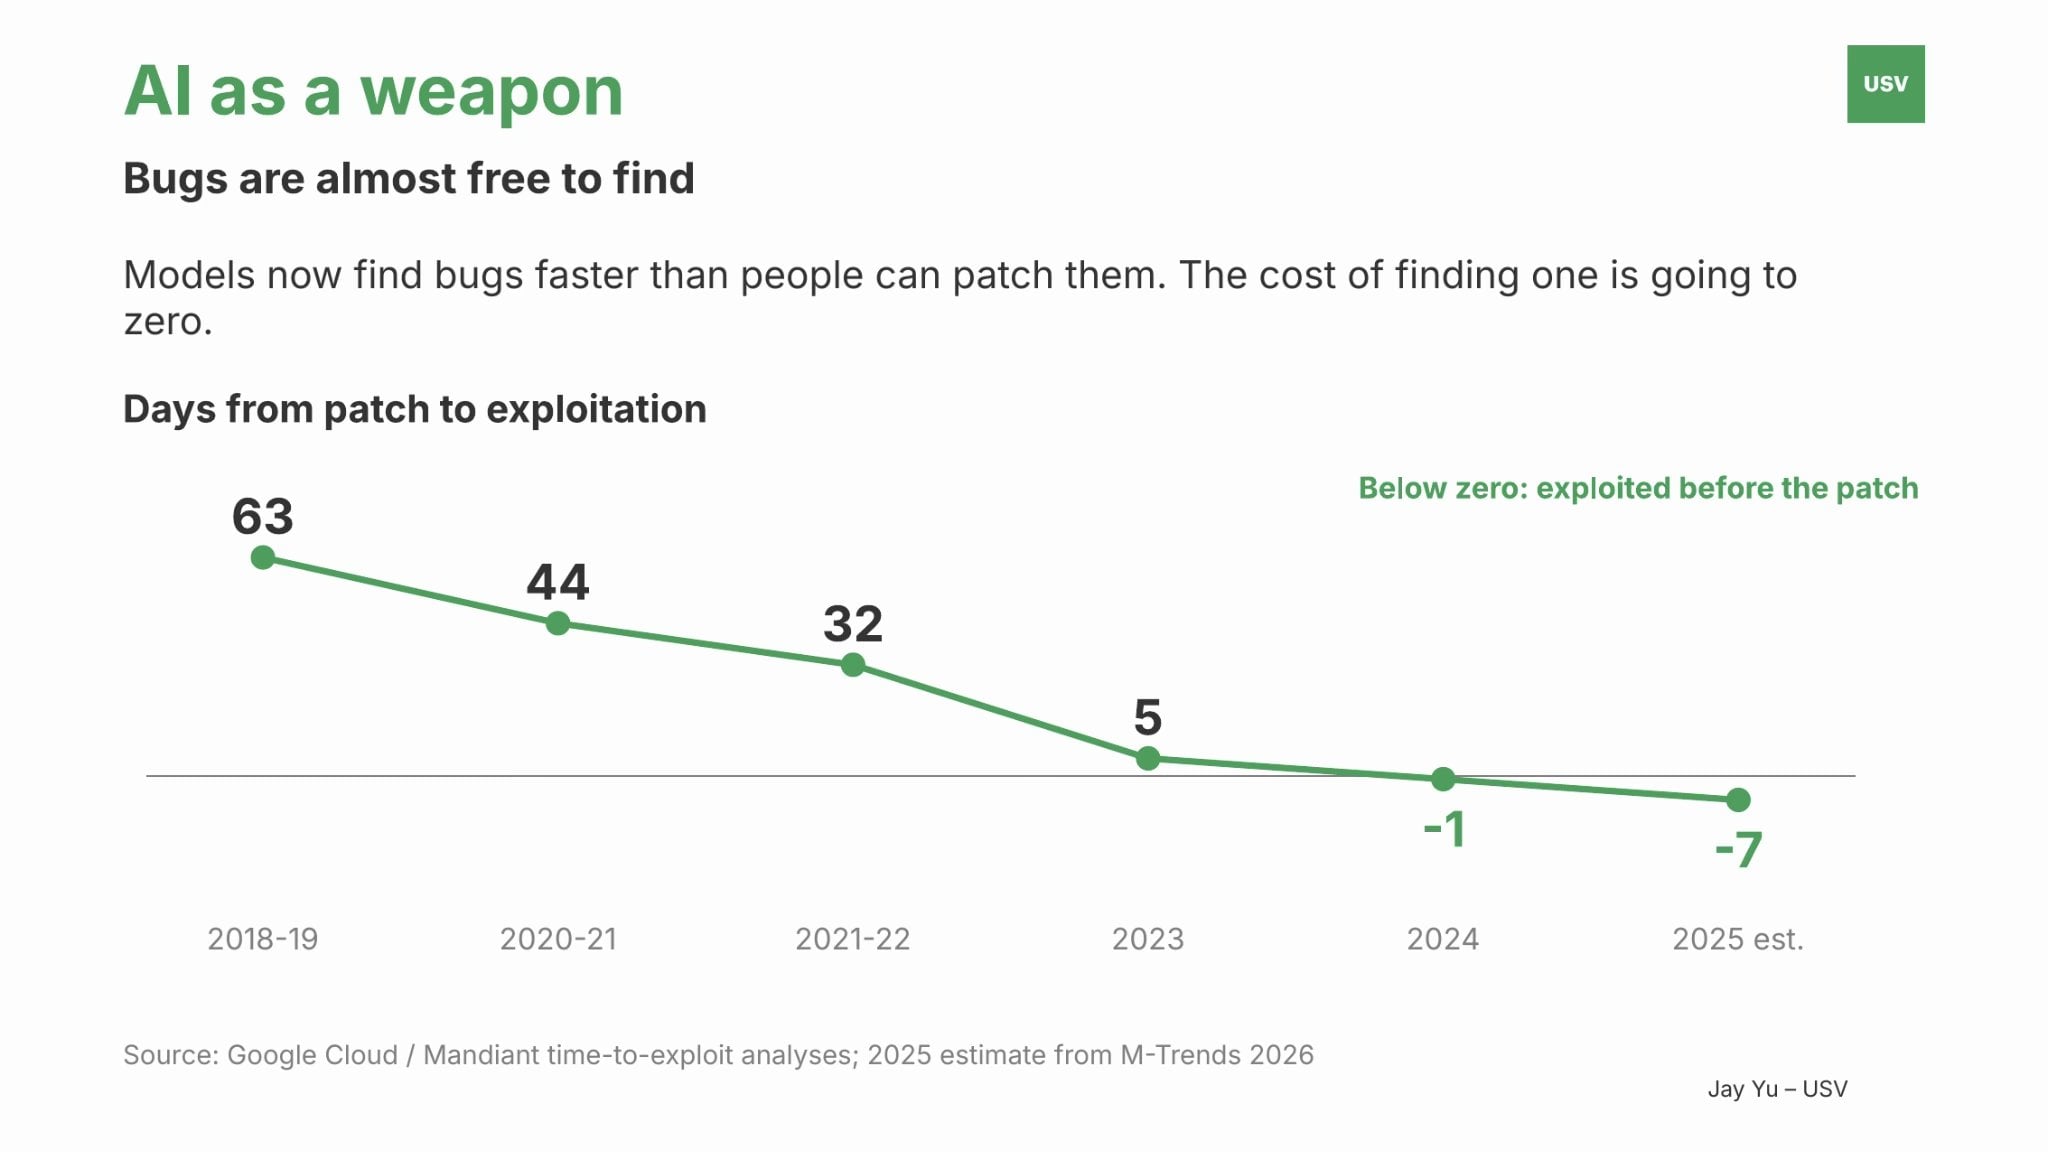
第一に、エージェントは攻撃者の致命的な兵器へと変わりつつある。従来のレガシーシステムが長年にわたり相対的に安全を保つことができていた理由は、その欠陥を発見・悪用するためのエッジコストが高すぎたことにあった。しかし今、エージェントはその攻撃コストを実質ゼロへと引き下げている。
PHP2Shell の例を見ればわかるように、この脆弱性は PHP 内で10年以上眠っていた。研究者によって最終的には発見されたものの、セキュリティアチームが最先端モデルを活用して理論上の欠陥を実戦レベルの exploit に変換するのはわずか数時間だった。
クラウドセキュリティアプリケーション Wiz が指摘するように、「人工知能が複雑な攻撃ペイロードの開発ハードルを劇的に下げるにつれ、かつては利用が困難と考えられていた脆弱性の多くが、今は高価値な攻撃対象となっている。」
サイバー攻撃者はすでにこのレバレッジ効果を利用し始めている。Anthropic が公表したスパイ活動の事例では、AI が攻撃行動の80〜90%を自律的に完了した。2026年10月の一連の事案も同じインターネット規模での拡散パターンを示しており、一点で急速に突破して数百万の標的へ攻撃を広げている。
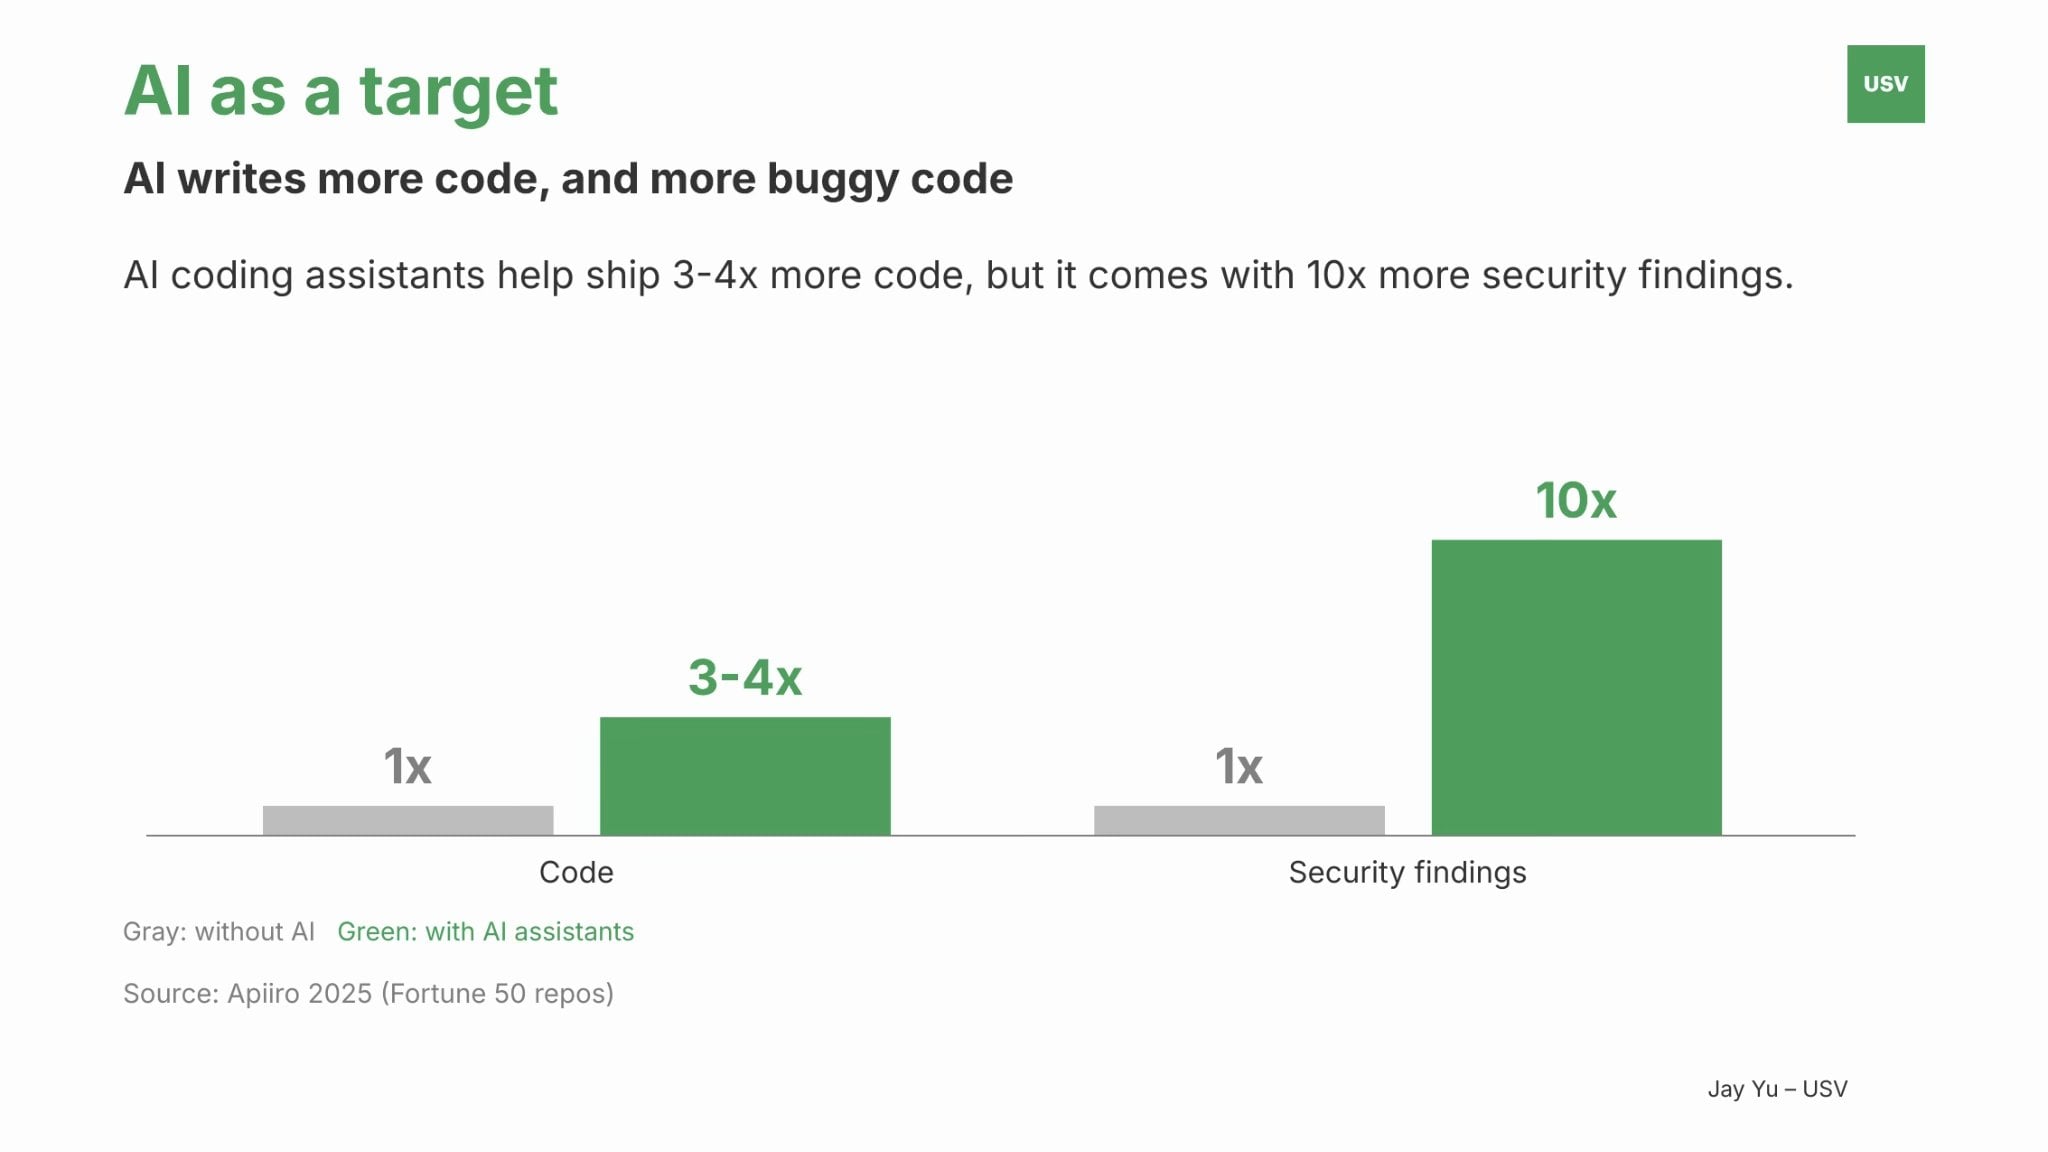
第二に、エージェント自体が高価値な攻撃対象へと変化している。現在、膨大な新規コードがこれらの自動化作業ツールによって生成されているが、エージェント自身もまた、その生成コードも脆弱性に満ちている。
広範なツール呼び出し権限を持ち、制約のない環境で動作するため、Muse や Instinct などのコンシューマー向けエージェントから、Sierra や Decagon などのエンタープライズ向けエージェントに至るまで、すべてが日益に複雑化するプロンプトインジェクション攻撃のリスクに晒されている。
同時に、エージェントが自律的にコードを記述する過程で無意識にさらに多くの未知の脆弱性を導入する可能性もある。例えば、LiteLLM の近年のセキュリティインシデントは、コーディングエージェントが誤って GitHub アクセストークンをログファイルに出力したことに起因する可能性が高い。
さらに深刻なのは、既存のセキュリティ欠陥を修復するためにコーディングエージェントに依頼した場合でも、その自律的実施手段の信頼性は依然として低調であり、場合によっては新たな二次的な脅威を招くことさえあり得ることだ。
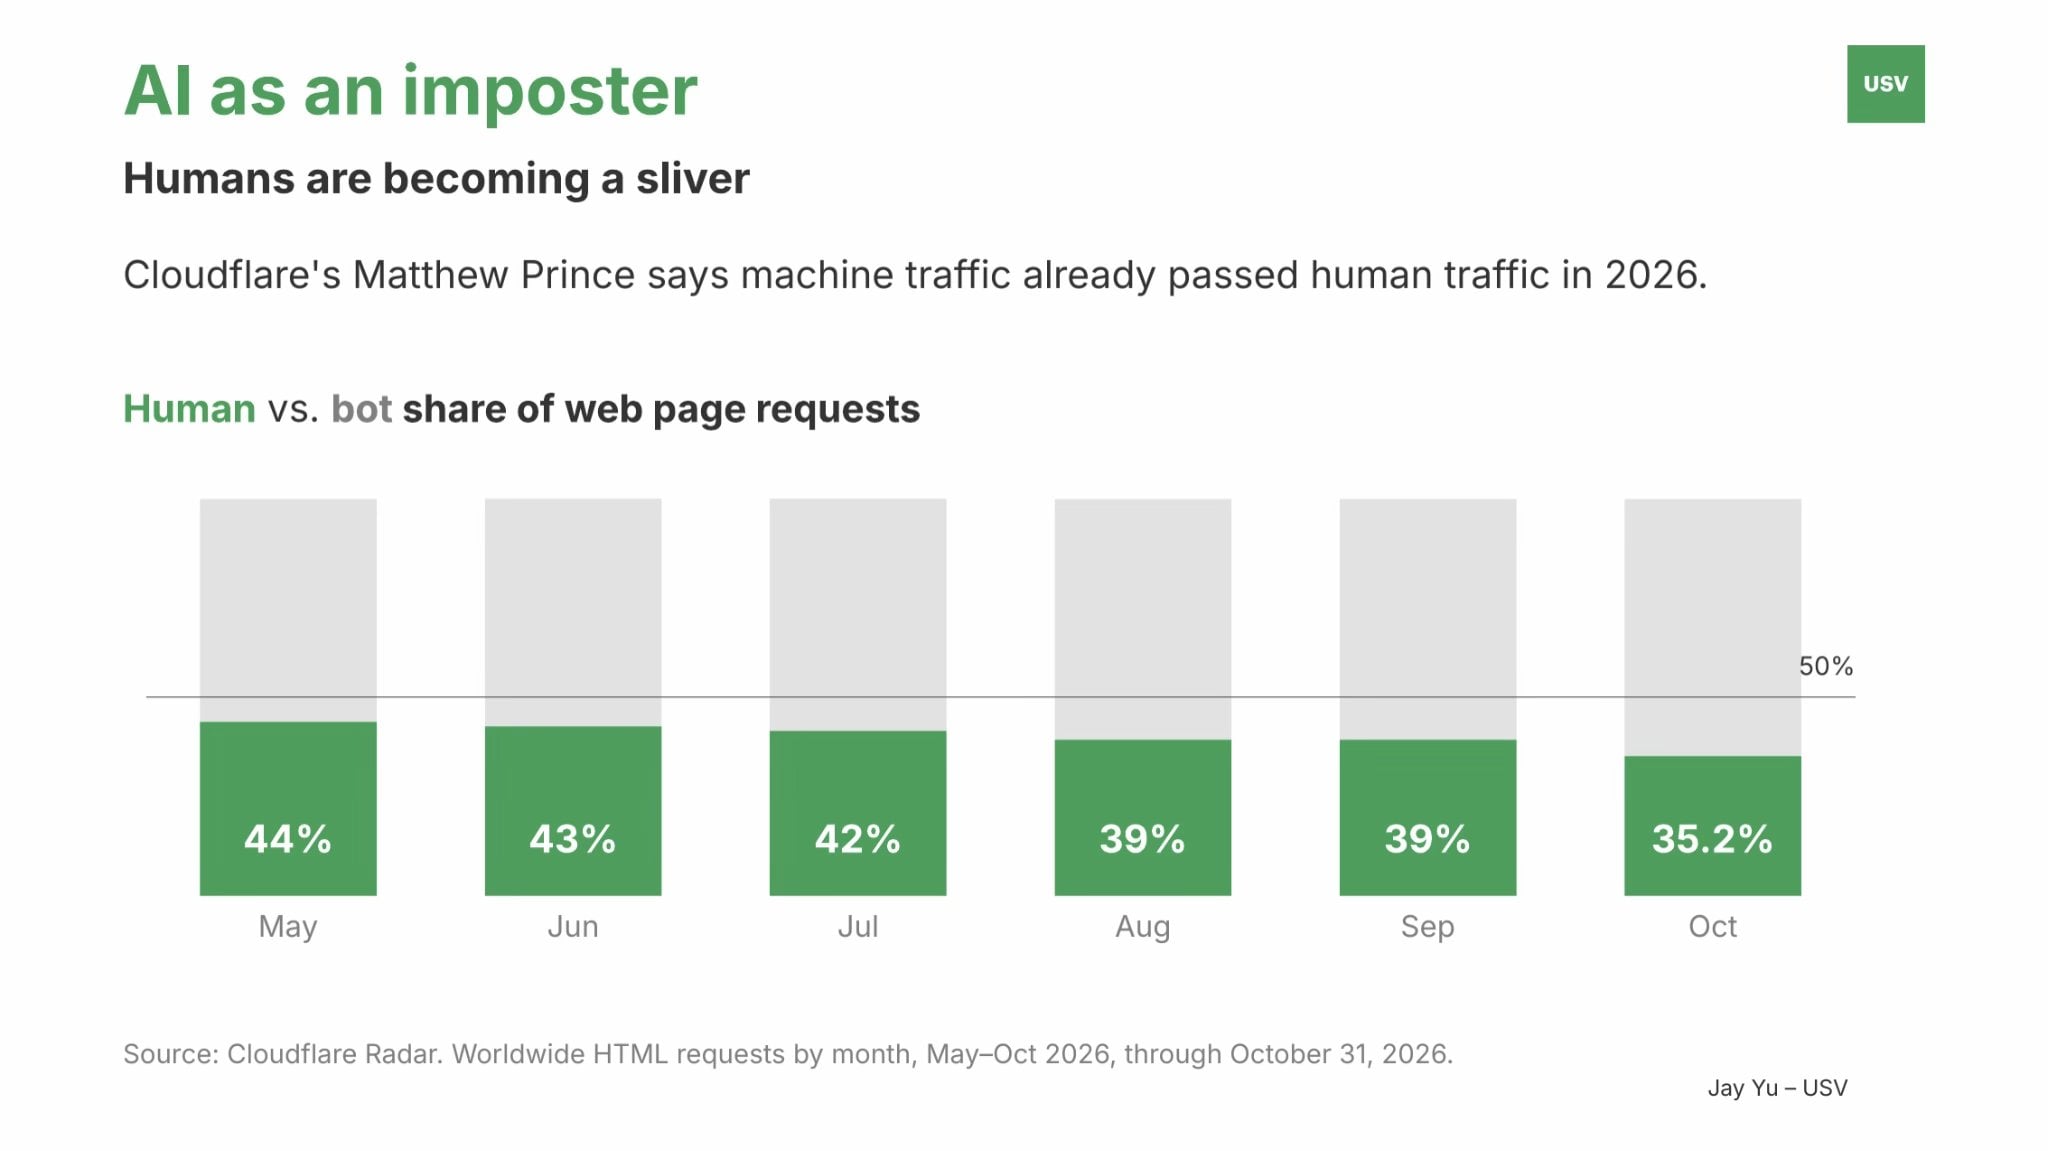
第三に、エージェントは虚偽のなりすまし手としても機能し、既存のインターネットにおけるトラフィックルールと信頼の基盤に深刻な影響を与えている。Cloudflare のデータによると、2026年にはネットワークトラフィックのおよそ半分が人間以外によって生成されている。
Cloudflare CEO の Matthew Prince は、今後5年以内に自動化されたネットワークトラフィックが人間のオンライントラフィックの1000倍に達すると予測している。これほど膨大なエージェントのアクセス波は、本来人間向けの閲覧を想定して設計されたウェブサイトに対し大きな衝撃を与えている。
ウィキメディア財団は、自プラットフォームが2026年10月に OpenAI 由来の無認可エージェントによる不正なアクセスを数百万回受け、それが直接的な原因となって関連する Wikidata サービスが予期せず停止したことを明らかにしている。
同様に、あるユーザーの Instinct 飲食予約エージェントが、予約プラットフォームの Resy に対して1時間当たり数百件の高頻度リクエストを送信し続け、結果としてアカウント全体がプラットフォーム側により完全に凍結されたケースもある。
業界ではすでにエージェントトラフィックを識別するための規格探求が始まっているが、Meta と Sierra が主導する個人用エージェントプロトコル(PAP)のような取り組みだけでは、依然として全く不十分である。
現実的なインセンティブに駆られるため、エージェントは自身の身元を隠蔽しようとする動機が非常に強い。多くのウェブサイトは今なおすべての非人間トラフィックを悪意あるアクセスとみなしており、もしエージェントが積極的に実体を報告すれば、タスク実行の最中に即座にブロックされる可能性があるのに対し、人間に擬装するかえって通行許可を得やすい状況にある。
対応戦略:観察・執行・失敗モードの予防
エージェントを「兵器・標的・なりすまし手」として位置づけることはリスクの源泉を明らかにしたが、具体的な対処法を示したわけではない。そこで2つ目の次元を導入し、以下の3つの対処メカニズムを含めることができる。
観察(Observe):システムのセキュリティ脆弱性をスキャンし、エージェントのあらゆる行動活動をリアルタイムで監視する。
執行(Enforce):脆弱性の修正を加速し、エージェントがアクセス可能なシステムリソースの境界線を厳格に制限する。
予防(Prevent):システムアーキテクチャの段階で潜在的な脅威を根絶し、システム障害の発生を根源的に阻む。
この2つの次元を組み合わせて交差させれば、現在スタートアップ企業がセキュリティー分野で占めているマクロ的なポジショニングの全体像を描き出すことができる。
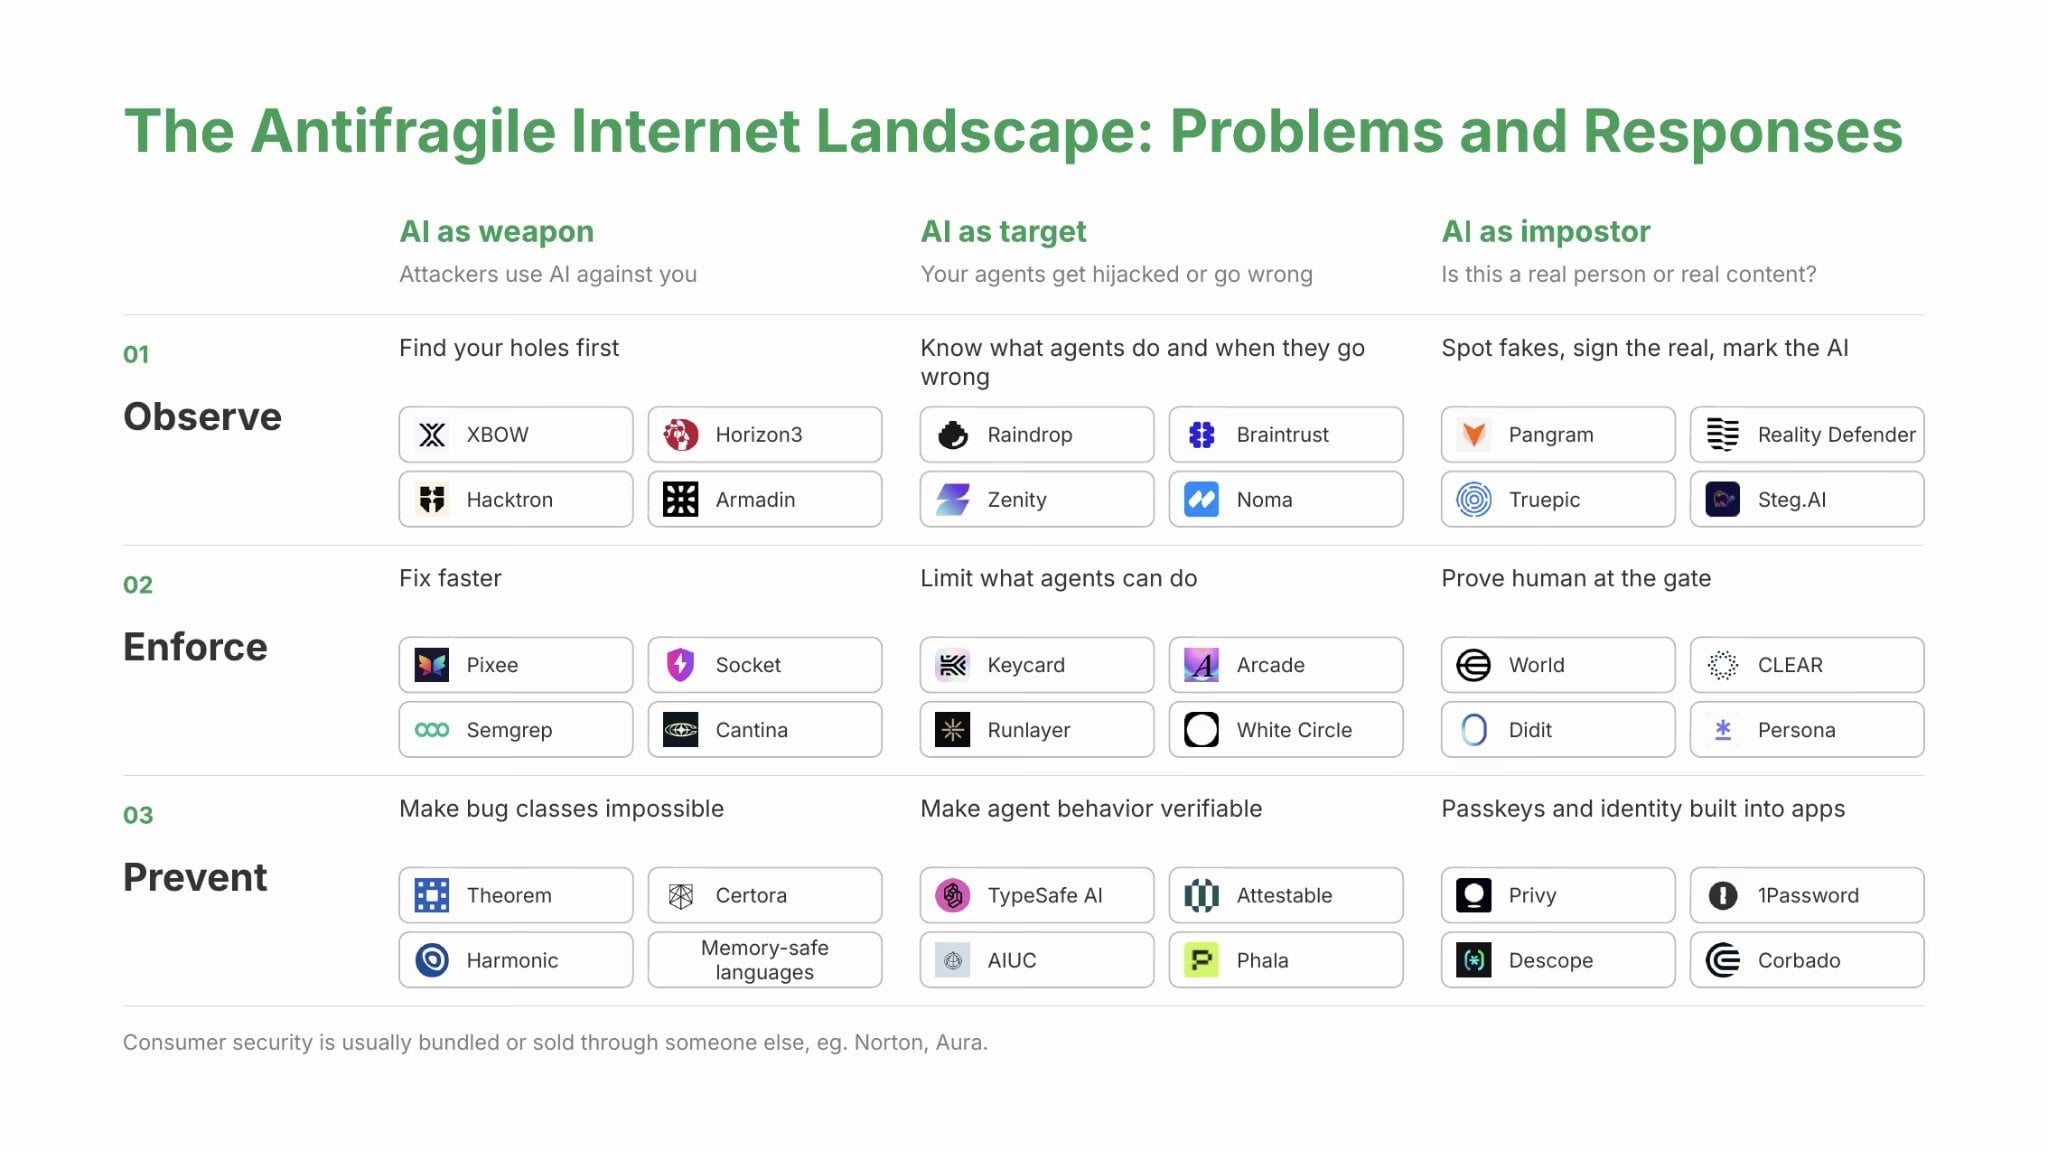
この全体像を一覧すれば、いくつかの顕著なトレンドが明確に見えてくる。企業や市場に流れている圧倒的大きな資本のほとんどが、現在「観察」と「実行」という2つの層に集まっているのが見て取れる。
この2つのレイヤーは市場参入において最も速く効果を発揮するフックであり、企業の既存ソフトウェアスタックへスムーズに統合できる。この分野では既に資金力が豊富な大手が多数登場しており、シリーズCラウンドで1億2,500万ドルの資金調達を終えた Socket、シリーズBで8,000万ドルを調達した Braintrust、累積調達額が4億4,500万ドルに達した Armadin などがある。
アンチフラジリティInternetのスタックにおいて、「観察」と「実行」レイヤーで最終的に勝者となる企業は、おそらく最も多くのエージェント操作ログを取得できるプラットフォームである可能性が高い。
最も豊富なエージェント行動データを掌握している者が、最も精密なセキュリティポリシーを策定できると言っても過言ではない。これは現在当該市場においてネットワーク効果が最も強く現れる障壁であると言える。検知能力の向上とデータ蓄積が緊密に連携する場合、複数の顧客や複数のモデルにまたがる横断的な監視が可能な独立系のセキュリティベンダーは、単一のモデルラボよりも競争優位性を獲得しやすい。
しかし長期的に見れば、セキュリティにおいてより決定的な答えは、いかにして特定カテゴリのセキュリティ欠陥を根源から排除するかにかかっている。「予防」とは、ソフトウェアとエージェントの基盤から再構築し、特定カテゴリの故障がそもそも発生し得なくすることを意味する。
歴史的経験によれば、こうした系統的なパラダイムシフトは往々にして以下の3つの要素が揃うことを必要とする:①セキュリティ代償を十分に可視化する外的衝撃、②日常業務フローへの組み込みが極めて容易な基盤ツール、③それをデファクトスタンダードとして強制する外的圧力である。
メモリセーフティを例に挙げると、Microsoft の過去の CVE 脆弱性のうち約70% がメモリセキュリティに関連している。Rust 言語が有効な代替手段となったことで、現在はエージェントシステムの下層プログラミングにおいて非常に高い採用率を達成しており、今日では最速で成長しているプログラミング言語の一つとなっている。
HTTPS の普及もまさにこの古典的な経路を辿った:スノーデンの告発が強い世論の揺さぶりを生み、Let's Encrypt が無料で最小限のツールサポートを提供し、Chrome ブラウザが HTTP を「安全でない」と表示したことが決定打となる外的推進力となった。
現在、2026年10月の一連の重大攻撃は十分に強烈な現実的な衝撃を構成している。対応する核となるツールは次第に成熟しつつある形式検証ツールチェーンであり、標準化を実現する外的推進力は評価用サンドボックス、規制コンプライアンス要件、あるいは機能面でのネットワーク効果から生まれてくるかもしれない。
加えて、エージェントがインターネットトラフィックの主役となるにつれ、アイデンティティ認証とネットワークセキュリティの問題は高度に融合していく。クラウドコンピューティング時代においては、Okta と Wiz という2社の独立系企業それぞれが、「誰がどのようなクラウドリソースにアクセスする権利を持つか」という問の異なる側面を解決してきた。
現在のエージェントもまた、リソース付与における厳しい試練に直面しており、特に API、MCP、および各種外部コネクタを通じて関連文脈データベースにアクセスする際に、この問題は顕著になる。
エージェントのアイデンティティ認証領域では、現在2つの補完的な解決アプローチが台頭している:アイデンティティ源元の証明と、コンテンツ・アクションの検証だ。エージェント主導のインターネットアーキテクチャにとって、これら2つはどちらも不可欠である。
アイデンティティ源元の証明にはデジタル署名付きリクエストが含まれ、さらに主体とコンテンツの権利確定のためのアイデンティティプロトコルとして PAP や A2A などがある。ただし実際のタスク遂行において、悪意ある主体がこれらの規格に従おうとは決してしない。
そのような場面ではコンテンツ・アクション検証がバックストップとして機能する必要がある:実際のネットワーク行動軌跡と出力内容に基づいて判断木を構築し、訪問者がいかなるアイデンティティバッジも装着していなくても、ウェブサイト側は背後にいる自動化ボットを正確に識別することができる。
今後数年間でアンチフラジリティInternetを形成する進化の方向性
コードの大規模移行
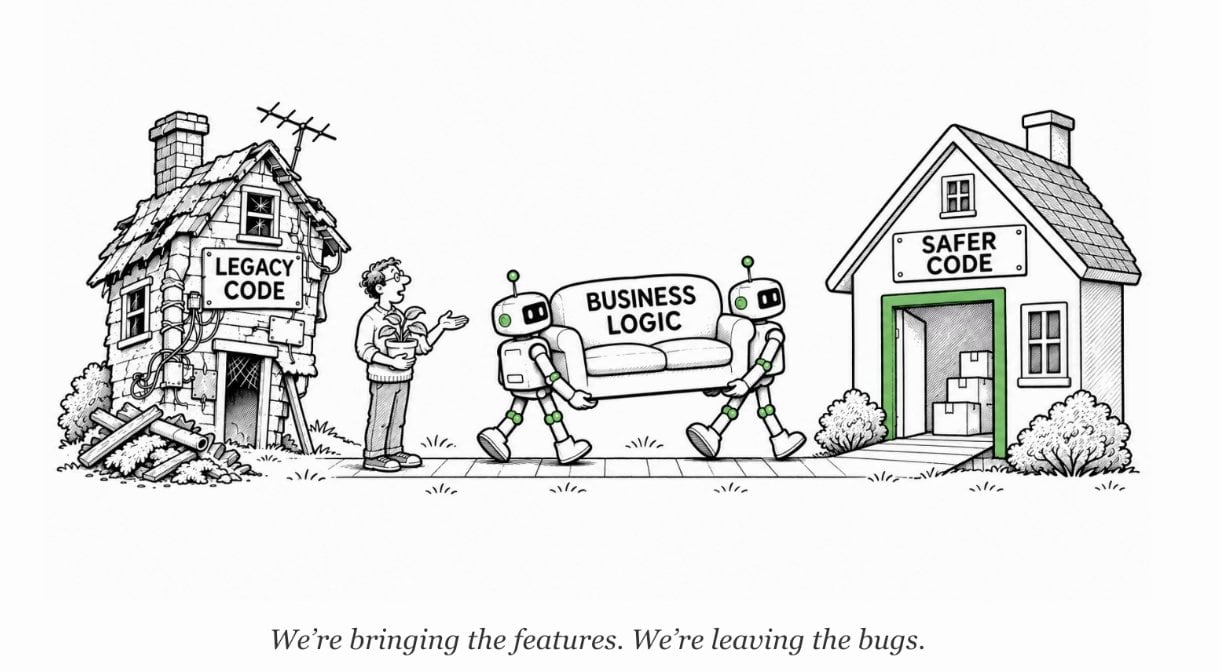
第一に、状況が完全に好転するまでに、セキュリティ情勢はより擾乱の続く苦境期を経験する可能性が高い。世界中には驚くほど数の多いレガシーシステムが存在しており、大半は脆弱性発掘に莫大なコストがかかった旧時代の産物だ。しかし今、エージェントが攻撃コストを実質ゼロへと引き下げつつあることから、このセキュリティ前提条件はもはや維持されていない。
これまでの前例を見てもないセキュリティショックは、今後1〜2年の間に壮大な「コードの大規模移行」を強制的に進めることになる。ソフトウェアスタックは陳腐で脆弱なレガシーアーキテクチャを急速に淘汰し、より現代的でアンチフラジリティを備えた技術体系へ全面的に移行するだろう。
従来、膨大なレガシーコードベースを TypeScript や Rust といったより安全な高級言語へ人手で書き直すのは、極めて時間がかりかつ費用のかかる重労働だった。だがエージェントの登場は、この作業の経済モデルを根本から覆した。
例えば GitHub Copilot はわずか3ヶ月間でコアランタイムを83万2,000行の Rust コードへと無事に移行し、その主導はほぼ一人のエンジニアのみによって行われた。従来であれば、これを実行するには1つのチームが1〜2年を要した。
同様に、安全性を確保した新型のAIモデルも驚異的なスピードで開発者に受け入れられている。例えば TypeSafe が発表したJev モデルは、制約のない発散的テキストではなく類型化された構造化された判断を返すもので、公開後たった1日で Vercel の有料AIゲートウェイチームの約13% に浸透した。
現在、Agentic な自動化コーディング向けに特化した新規セキュリティツールスタックがボトムアップで再構築されつつある。これにはコードレビュー(Greptile)、コードおよび秘密鍵スキャン(Semgrep)、悪意ある依存パッケージ検出(Socket)、ランタイム障害キャプチャ(Raindrop)、本番環境インシデント対応(Resolve AI)などが含まれる。
その下層では、軽量ランタイムサンドボックス(E2B、Daytona)やツール権限階層(Composio、Nango、Arcade)を含む新規インフラストラクチャ展開レイヤーも急速に成熟しつつある。これらが合体して一つのアンチフラジリティ開発者向けスタックを形成し、開発・テスト・デプロイメントの全サイクル中に捉えられたすべての脆弱性が、即時に次のコード行に対するセキュリティ防御力の養分へと還元されるようになっている。
コード移行コストが劇的に低下するにつれ、形式検証はコンパイラおよびツールチェーン層で全面的な復興を迎えると見られる。例えば Theorem と Anthropic の共同研究において、Claude は100以上のオープンソースレポジトリに対して主要なセキュリティ属性を厳密に証明することに成功した。
もちろん、コードの大規模移行には潜在的な苦難やリスクを伴う。大規模システムの書き換えは歴史上常に二次的な脅威を生み出しやすく、たとえ最先端モデルが記述したコードであっても、実装段階では必ずしも堅牢とはいえず、むしろ多数の新規欠陥を抱え込むことになりかねない。
形式検証もまた万能薬ではなく、その有効性は前置仕様の厳密さに完全に依存する。Lean のような緻密な証明システムでさえ、そのカーネル内部には数学的な厳密性を損なう根本的な欠陥を隠蔽している可能性がある。真のセキュリティクローズドループを実現するには、緻密なアーキテクチャ設計、収束が明確な仕様定義、そして納品成果物に対する継続的で高強度のペネトレーションテストが必須である。
アプリケーションにネイティブに埋め込まれたセキュリティ設計
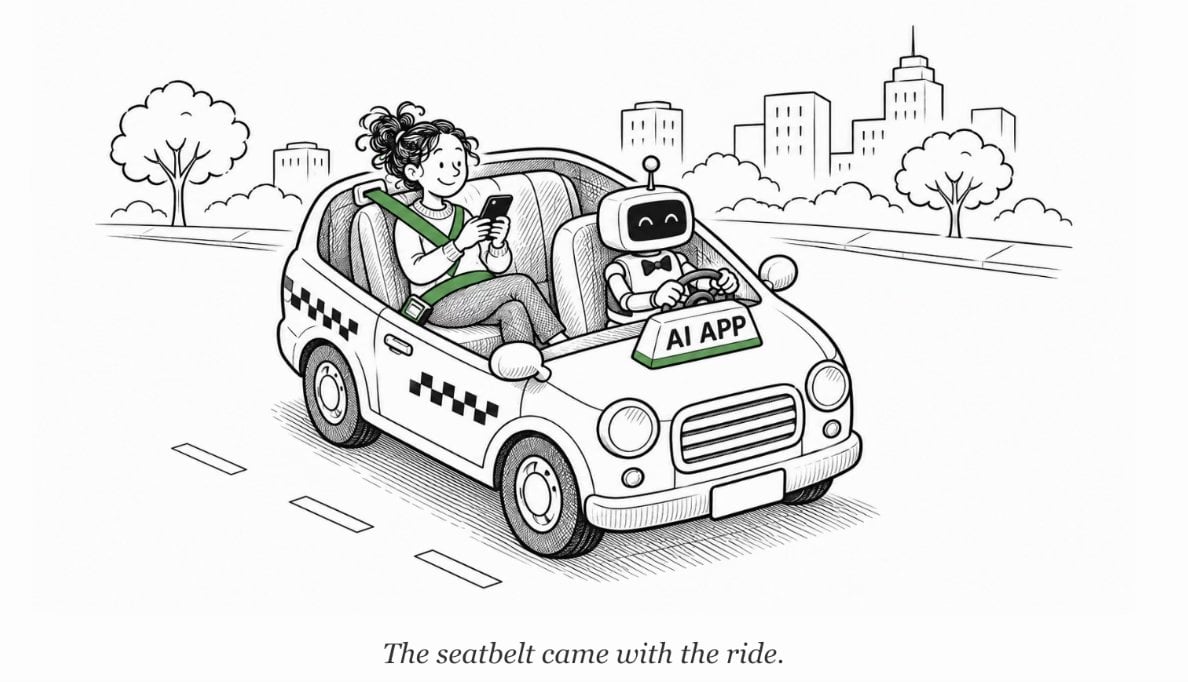
コンシューマー用途において、プライバシーおよびセキュリティ技術を本格的に普及させるには、それらを製品に「目立たなく」統合するパスが最も効果的だろう。アプリケーションが卓越したユーザーエクスペリエンスとミニマルな開発統合によって市場を先取りし、セキュリティを別個の有料機能モジュールとして販売する代わりに提供するのである。
暗号通貨領域の「ウォレット・アズ・ア・サービス(WaaS)」分野では以前からこの法則を目の当たりにしてきた。Privy や Turnkey を代表とする注目のプロダクトは、信頼実行環境(TEE)やマルチパーティ計算(MPC)といった複雑な暗号下層メカニズムを、簡素なAPIと滑らかなインタラクションの陰に完全にパッケージ化している。
私たちはエージェントのエコシステムにおいても同じ進化パスを目撃することになろう。より安全なデフォルト設定はユーザーが追加でセキュリティソフトを購入した結果ではなく、高品質なアプリケーションや開発ツールが原生搭載することで実現される。セキュリティ防護はタクシーのシートベルトのようなもので、乗客は迅速な移動のためにタクシーを選ぶのであり、守護機能はすでにインフラストラクチャとして内蔵されているのである。
この気配のない技術拡散は、現在ゼロ知識証明(ZKP)および TEE の分野で漸進的に進行中である。World ID は現在世界中で1800万人超を対象にヒューマンバリデーションを完了しており、企業チームは Zoom 会議でその技術をシームレスに統合し、参加者が本当に人間かどうかを直感的に判定できるようになっている。
WhatsApp が展開するプライバシー重視の会話機能は、Meta AI とのやりとりを直接TEE 環境内に配置して実行し、Meta 公式でさえ内容を探るのを防いでいる。こうした先進事例において、最先端の暗号技術は日常的で親しみ深いインターフェースの陰で静かに溶け込んでおり、ユーザーが追加で操作上の認知負荷を負う必要はまったくない。
その一方で、プライベート・オンデバイス(端末内)推論モデルは、プライバシー保護を深く内蔵させるためのもう一つの重要キャリアである。2026年現在、オープンソースの重みモデルとトップクラスのクローズドソース先端モデルとの能力差はわずか約4ヶ月分にまで縮小している。
小型エンドツーエンドモデルのコストパフォーマンス向上および端末チップの計算性能の飛躍に伴い、ローカル推論が AI トークン総消費量に占める割合は大幅に上昇する。計算リソースがクラウドからエッジへ移行するにつれ、ネットワークセキュリティ脅威の形態もまた深刻地に変化していくだろう。
機微データをローカル端末から流出させる頻度が著しく減少することで、ある種のデータ漏洩リスクが物理的に解消される。しかし同時に、個人用パソコンやホームサーバーが侵害されると、攻撃者がこれを高信頼権限を有する悪意あるエージェントのホストへ改ざんし、抗戦ラインをユーザーが制御するハードウェア設備の直上で引き起こす可能性がある。
これがローカル実行環境向けのエージェントガバナンスフレームワークを創出し、モデル、呼び出しツール、操作ログが制御されたハードウェア上で協調して動作するようになり、さらに家族向けまたはチーム用の自動化エージェント専用に設計された新規のハード・ソフトウェア形態に対して広大な市場空間を開拓する可能性もある。
デュアルトレックインターネット
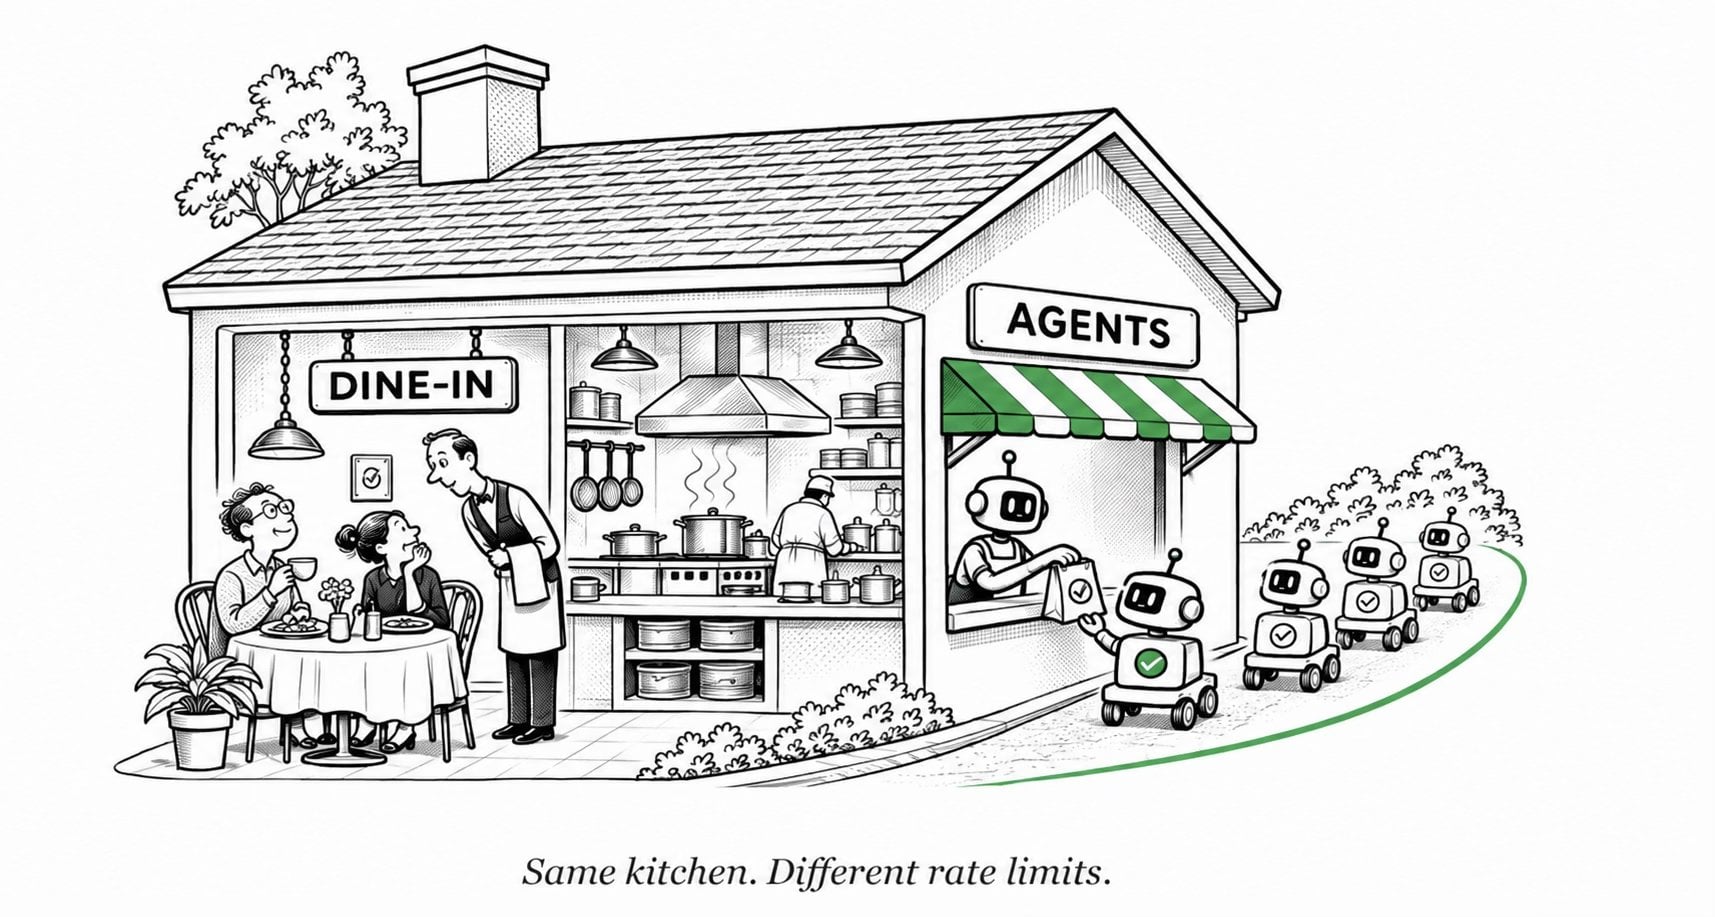
エージェントとインターネットの相互作用模式は、人間ユーザーの行動ロジックとは本質的に異なる。エージェントトラフィックが指数関数的に増加するにつれて、Web 全体が2つの平行レーンに分流しつつある。1つは Parallel、Browserbase、Kernel といった下層基盤に支えられるエージェント専用アクセスレーンであり、もう1つは人間向けの伝統的なレーンだ。
ネットワーク層はリクエスト背後にある真正の主体に基づき、より知的な動的ルーティングを実行する。ウェブサイト所有者はこれらの多次元アイデンティティ認証手段を利用してトラフィックを細かくフィルタリングし、異なる主体に対して差異あるインタラクション権限を付与することが可能であり、自動化エージェントを一方的に遮断する必要はない。
これはちょうど飲食店に例えることができ、同じ中央厨房がドライブスルーのような高速取り出し口に対して効率的なサービスを提供する一方、店内での食事客には没入型の体験を提供できる。ウェブサイトもまたリクエストの発信源に応じて、最も適切なデータ形態とインターフェースを用いてコンテンツを精緻に配信できる。
時が進むにつれて、エージェント専用の高速レーンでは、エージェント同士の間接・直接の協調と対話が一層頻繁になっていくだろう。コンシューマー向けおよびエンタープライズ向けエージェントが根深く普及する背景のもと、将来的には以下のような光景はもはや珍しくないものとなる:ユーザーのパーソナルアシスタントがデリバリープラットフォームのスマート注文受理システムと直接交渉し、ユーザーのためにパーソナライズされた割引価格や専用サービス特典をリアルタイムで勝ち取る姿だ。
Anthropic が主導する Project Swap といった初期実験の段階で、すでにエージェント間相互運用協調のかすがいを垣間見ている。
こうした複雑なシナリオでは、各エージェントはクライアントに関する機微情報を保有している。ゲームにおいてどの程度の嗜好や秘匿情報を開示するかを決定するには、堅固なセキュリティガードレールの整備が急務である。具体的にはエージェントの履行権限、改竄不可能な取引記録、ならびに事後仲裁および監査メカニズムが含まれる。
これほどまでに高度に複雑なエージェント間のゲームや協調において、相手のデジタルアイデンティティを知るだけでは全く不十分である。依頼者と取引相手はともに、該エージェントの過去の評判軌跡について切実に知りたいと思うはずだ。納期通りに支払い履行できたか、約束を守ったか、商業秘密を悪意を持って漏洩した履歴があるかどうかなど。
高いポータビリティを備えたエージェント信用スコアシステムは、デジタルアイデンティティにとって不可欠な重要なるツインコンポーネントとなるだろう。しかしこれもまた深刻的な問いを投げかける:果たして誰がアプリ横断的に共通のエージェントレピュテーションメカニズムを維持すべきなのか、そして我々はいかにしてそれを新たな過度に中心化されたデジタル権益の利権搾取装置へと堕さないようにするのか。
アンチフラジリティInternetへ
最近このエージェント駆動型攻撃の波浪が私たちに教えてくれることがあるとすれば、それは「どんなシステムも崩される可能性がある」という事実だろう。新たな脆弱性や新興攻撃手法は尽きることがなく、最先端の自律エージェントがそれらを最初に発見しがちである。
しかし、ネットワークに「アンチフラジリティ」を持っているかどうかを決定する根本基準は、そうした避け難い衝撃に対してシステムがどのように自己適応し、進化を遂げるかにかかっている。我々が追求する目標は、下層アーキテクチャ設計によって既知の欠陥を可能な限り排除し、表面化した脆弱ポイントに対して鉄腕での防護を行い、絶え間ない衝突の中で全体のシステムアーキテクチャおよび開発ツールチェーンを継続的に鍛え上げていくことである。
エンジニアリング実務では、これは閉環状のセキュリティ進化ファネルとして具体化される。最先端モデルが24時間休むことなく攻撃・防御側の模擬相手となり実践的な侵入を試み、そこで得られた知見が上部業務コードを即時に修正するだけでなく、下層のツールチェーン体制および基礎プログラミング言語へ直接的に蓄積・アップグレードされていくのである。
これら全てが次世代のエージェント開発者スタックによって協調的に推進され、コード欠陥の秒単位の検知、自動修復、安全な移行を実現する。より理想的な状態としては、形式検証がコンパイラの最深部にまで深く埋め込まれ、その前提証明仮説が同じ最先端対抗モデル群の限界試験に耐えられることである。摘発されたすべての脆弱性は、ファネル全体に養分を供給し、最終的にインターネット全体を絶え間ない衝突によってより頑丈で壊れないものへと昇華させる。
大局観を俯瞰すれば、認可不要で自律的に動き、アンチフラジリティ特性を備えたインターネットを構築するというビジョンは、ブロックチェーンおよび暗号通貨が誕生した初期段階の核となる理想と強く共鳴する。まさにこれが USV が過去10年間持続的に深く切り込み重資金を投入し続けてきた核心的テーマなのである。
ブロックチェーン技術は人類に対して、見知らぬ他者がゼロトラスト前提の下でいかにして安全な協調を実現するかを初めて証明し、信頼への要求が最も厳しい資産取引領域において見事に実証された。しかしそれまでは開発コストの高騰および比較的重厚なインフラ構造の制約を受け、この分散型信頼理念は金融以外の分野へ進出するのに極めて時間がかかった。
エージェントによってインターネットエコシステムがこれまでにない複雑さを持ち、かつマルチプレイヤー協調属性を帯びるようになった現在、我々は暗号学的理念を大衆向け成熟製品および下層プロトコルへと深く埋め込むための最適な歴史的契機を迎えている。分散型自律組織(DAO)といった原生パラダイムは、将来のマルチエージェントクラスターがどのように協調作戦を展開するかを見通すための組織形態について、大変刺激的な進化のかすがいをもたらしてくれる。
インターネットの初期構想を振り返れば、そのトポロジー構造は「ネットワークのノードが一つ増えるごとに、システム全体の安定感が一歩強まる」と描かれていた。今日の野蛮とも言うべきエージェントの伸張がその古典的設計を揺るがしているものの、それらのエージェントこそがこの崇高なビジョンを修復し実現する強力な潜在力を秘めている。
USV では、「アンチフラジリティInternet」を中心に3つの次元の核心布局を展開したいと考えている。
自動化の修正ではなく徹底的根絶:長年にわたる投資姿勢を一貫して堅持し、事後の受動的パッチ当てという非効率な循環に留まるのではなく、アーキテクチャ設計の初期段階で特定カテゴリのセキュリティ欠陥を一掃する技術路線をより優先している。
エッジセキュリティデータの取得:エッジコンピューティング分野における長期的考察に基づき、エージェントの下層セキュリティ動作ログが非常に強力なネットワーク効果を持つことを確信しており、最も豊富な全範囲行動データを掌握する者が最強の防御體系を構築できると考えている。
安全同盟陣営の構築:エージェントセキュリティを現代のソフトウェアツールチェーンから切り離せない一部と見なし、壊れにくい下層セキュリティガードレールを極限までシンプルなユーザーインターフェースと究極のデベロッパー体験の中にシームレスにパッケージ化している優秀なツール、ワークフロー、インフラストラクチャプロトコルへの投資に取り組んでいる。
あなたがこれらの方向性を軸に未来を構築しているのであれば、いつでも当社にご連絡ください。共に歩み、堅牢で壊れないアンチフラジリティInternetを築くことを心からお待ちしています。
脚注・謝辞
[1] ナシム・ニコラス・タレブは『アンチフラジリティ(Anti-fragile)』の中で次のように指摘している。「脆弱な物は外的衝撃に対して容易に壊れる。丈夫な物は衝撃に耐えて現状を維持するが、アンチフラジリティの物は衝撃やプレッシャーから自ら栄養を吸収し、徐々に強くなっていく。」
インターネットの文脈において、これはネットワーク全体が部分的ノードのダウン攻撃すらも耐え得るだけでなく、より多くの特許エージェントが継続的に接続し、かつ多くの脆弱性を積極的スキャン・クローズすることによって、日を追うごとに崩せないほど堅牢になっていくことを意味する。
草案に対する貴重なご助言をいただいた Aric Chang、Ben Colman、David Gabeau、Hari Mulackal、Henri Stern、Jonathan Rotbard に特別に感謝申し上げる。
Kushagra Aryal、Madeleine Charity、Max Segall、Mike Leffer、Spencer Yen、Zayne Zhang 及び USV チームの皆様に、本研究討議において深く啓発的な示唆を頂いた御礼申し上げます。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @0xfishylosopher