Même avec les licences en main, pourquoi les paiements par cryptomonnaie ne parviennent-ils toujours pas à se déployer concrètement ?
Auteur : Shao Jiadian
À un stade avancé d'un projet de paiement crypto, le manque de licence n'est généralement pas le premier problème qui se manifeste. Une entreprise peut déjà obtenir une autorisation CASP, achever son immatriculation MSB auprès du FinCEN et s'intégrer à des prestataires de paiement agréés à l'étranger, mais ses activités restent malgré tout confrontées à des blocages précis concernant les fonds clients, le contrôle des portefeuilles, les comptes en devises fiduciaires et le règlement des commerçants.
Dès que les activités sont réellement mises en place, plusieurs problèmes apparaissent rapidement : une institution capable de traiter les actifs numériques n'est pas nécessairement habilitée à effectuer des paiements en euros ; une banque peut accepter d'ouvrir un compte opérationnel sans pour autant tolérer qu'il centralise pendant longtemps des fonds clients tiers ; l'entité responsable du développement client, de la signature des contrats, du contrôle des portefeuilles et de l'exécution des transactions peut également appartenir à différentes sociétés du groupe.
Ainsi, même si chaque société du groupe possède sa propre identité réglementaire, une transaction complète reste difficile à mener à bien. Le nombre de licences ne résout pas ce problème ; l'essentiel est de savoir si les clients, les actifs, les devises fiduciaires et les responsabilités sont concentrés sur une seule chaîne d'opérations exécutable.
Une licence ne répond qu'à une seule question : une entité donnée est-elle autorisée à exercer une activité réglementée ? Qui accueille le client ? Qui contrôle le stablecoin ? Qui effectue le paiement en euros ? Pourquoi la banque accepte-t-elle ces fonds ? Qui gère les remboursements ou les gelés ? Toutes ces questions doivent être rattachées à une entité précise, validée par un contrat, un compte bancaire et des accès systèmes.
Dans les articles précédents, nous avons successivement abordé les MSB américain et canadien, le DCE australien, le statut CASP au titre de MiCA dans l'UE, la licence VARA à Dubaï, les stablecoins à Hong Kong ainsi que les partenariats avec des prestataires agréés. Revenir à la réalité opérationnelle des paiements crypto ramène le sujet à une question simple : pourquoi les transactions échouent-elles alors que chaque maillon dispose de dispositifs de conformité ?
L'élément clé pour évaluer la situation réside dans la connaissance précise des entités, comptes et systèmes effectivement sollicités lors d'une transaction, et non le simple relevé des licences détenues.
Le projet doit décomposer point par point les portefeuilles clients, la gestion des actifs, le swap de stablecoins, les transferts on-chain, les paiements fiduciaires et le règlement commercial. Il doit préciser clairement quelle entité exerce chaque fonction, sur quelle base juridique ou habilitation elle repose, et quelle entité assume la responsabilité en cas de problème.
Le projet nécessite une matrice correspondant aux fonctions opérationnelles aux identités réglementaires : portefeuilles clients, conservation des actifs, conversion de stablecoins, transferts on-chain, paiements en devise fiduciaire et règlements marchands. Pour chacune, il faut identifier l'entité chargée de l'exécution, l'autorisation applicable et la partie responsable en cas d'incident.
La liste des licences ne reflète pas les activités réelles
L'erreur la plus fréquente commise par les projets consiste à regrouper toutes les autorisations réglementaires obtenues par le groupe sur une même page promotionnelle, puis à supposer que ce parc de licences couvre l'intégralité des activités.
Par exemple, le groupe peut détenir une immatriculation MSB aux États-Unis, une autorisation CASP en Europe, et nouer des partenariats avec des prestataires de paiement agréés dans d'autres régions. Ces statuts réglementaires ont indéniablement de la valeur, mais ils ne sauraient être additionnés de manière linéaire.
L'inscription MSB auprès du FinCEN américain ne constitue pas un permis d'exploitation unique couvrant l'ensemble des activités de transmission de fonds sur le territoire national ; la légalité des activités spécifiques doit être évaluée au regard des législations étatiques.
Le statut CASP de l'UE peut, grâce au mécanisme de passeportage de MiCA, pénétrer sur d'autres marchés membres après avoir fourni les notifications transfrontalières requises, mais il permet uniquement de fournir des services sur actifs numériques relevant de l'autorisation initiale. Le passeportage ne confère pas automatiquement l'ensemble des prérogatives d'un établissement de paiement ou d'une émission de monnaie électronique.
Pour les projets axés sur le paiement par stablecoins, la complexité peut encore s'accroître. Le 2 mars 2026 prendra fin la période transitoire mise en place par l'Autorité bancaire européenne (EBA) pour harmoniser MiCA et PSD2. Certains transferts liés aux jetons de monnaie électronique (EMT) et certains services de portefeuille de conservation pourraient dès lors devoir résoudre simultanément des questions d'autorisation de service de paiement.
Cela signifie que le projet ne doit pas se contenter de compter le nombre de licences du groupe, mais vérifier point par point sous quelle autorisation spécifique de quelle entité relèvent les portefeuilles clients, la conservation d'actifs, la conversion de stablecoins, les transferts on-chain, les paiements fiduciaires et les règlements commerciaux.
Le projet a besoin d'une correspondance entre les fonctions opérationnelles et les identités réglementaires, et non d'une simple liste exhaustive des titres de permission du groupe.
Incohérence entre relation client, contrôle des actifs et flux de trésorerie
Prenons l'hypothèse d'un client corporatif souhaitant régler une facture auprès d'un commerçant européen.
Après s'être inscrit sur le site web du projet, téléchargé ses documents corporate et validé sa procédure KYC/KYB, le client transfère des stablecoins vers un portefeuille désigné par la plateforme. Celle-ci effectue la conversion, puis, via un partenaire de paiement, verse des euros sur le compte bancaire du commerçant.
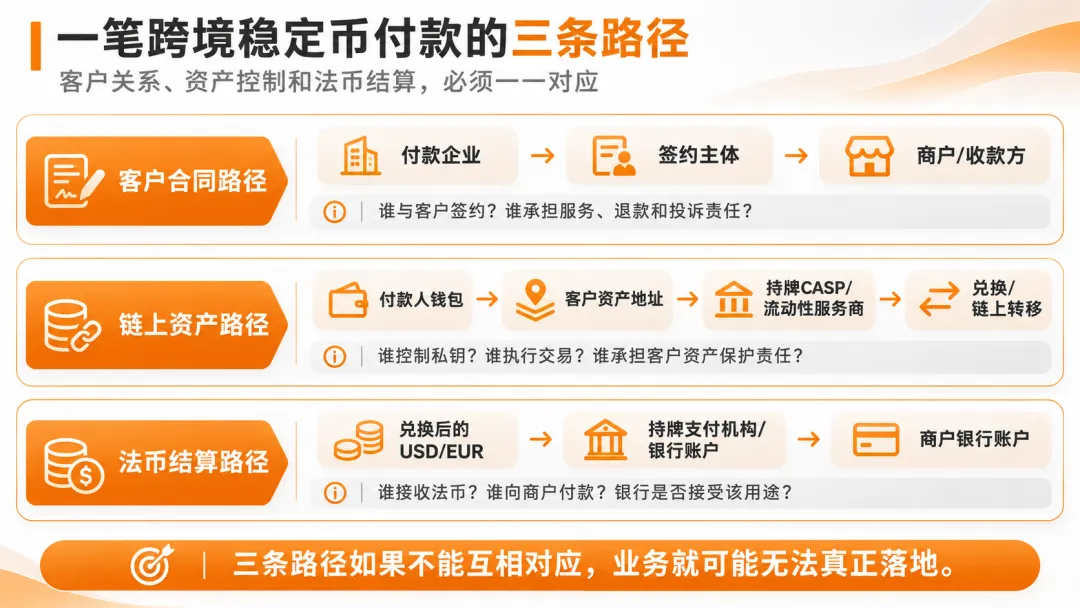
Ce que l'utilisateur perçoit comme une simple transaction de paiement doit être reconstitué par les autorités réglementaires et les banques lors de leurs vérifications en au moins trois parcours distincts.
Premier itinéraire : la relation client. Avec quelle filiale du groupe le client signe-t-il le contrat de prestation ? Achete-t-il un service de conversion d'actifs numériques, un service de transfert de fonds ou une solution intégrale de paiement transfrontalier ? En cas de remboursement ou de réclamation, quelle entité en porte la responsabilité ?
Deuxième itinéraire : le contrôle des actifs numériques. Vers quelle adresse les stablecoins du client sont-ils dirigés ? Qui détient la clé privée ? À quel moment les actifs sont-ils transférés au CASP ou au fournisseur de liquidité ? Qui décide de l'exécution des trades et qui assure la protection des fonds clients ?
Troisième itinéraire : le flux de trésorerie fiduciaire. Sur quel compte atterrissent les dollars ou euros issus de la conversion des stablecoins ? Le compte est-il autorisé à recevoir ces fonds ? Quelle entité effectue finalement le paiement au commerçant, et la banque parvient-elle à identifier le payeur réel et le bénéficiaire ?
Si le client signe avec un CASP européen mais que les actifs et les devises fiduciaires restent longuement contrôlés par d'autres entités dépourvues des habilitations correspondantes, le projet doit reconsidérer l'identité effective du prestataire de services ainsi que les implications légales.
Même si un contrat qualifie la prestation de « services techniques », si c'est effectivement la société technique qui reçoit les fonds clients et arbitre les transactions, il est impossible de conclure à une absence totale d'incidence réglementaire financière sur la base du seul intitulé contractuel.
Avoir des licences ne garantit pas l'acceptation des transactions par les banques
C'est là que se cristallisent inévitablement les dysfonctionnements évoqués précédemment.
Une entreprise peut déjà détenir les autorisations réglementaires nécessaires et avoir trouvé des partenaires capables de proposer des services fiduciaires, sans toutefois parvenir à établir des comptes de paiement fiables.
Cette difficulté ne découle pas forcément d'un refus global du secteur crypto par les banques, mais bien souvent d'une destination déclarée des comptes proposée par le projet jugée incompatible.
Par exemple, le fait qu'une banque autorise une entreprise à ouvrir un compte pour les salaires, les loyers et les charges courantes ne signifie nullement que ce même compte peut directement absorber les flux de paiement provenant de multiples clients tiers.
La capacité d'un titulaire de licence à traiter certaines catégories de transactions financières n'implique pas que son partenaire bancaire ait validé l'ensemble des zones géographiques clientes, les montants opérés, les sources de fonds et les types de commerçants.
L'Autorité bancaire européenne (EBA) souligne que les institutions financières doivent évaluer les risques concrets propres à chaque client et éviter une pratique abusive de de-risking face à une catégorie entière. Néanmoins, les banques doivent rester strictement conformes aux obligations de lutte contre le blanchiment et déterminer, au cas par cas, la poursuite ou l'établissement d'une relation commerciale lorsque la maîtrise des risques associés devient insuffisante.
Dès lors, même muni de licences, le projet devra expliquer à la banque : l'usage précis du compte, la genèse des fonds clients, l'adéquation des transactions avec des activités économiques réelles, les étapes traversées par les actifs on-chain, et les modalités de détection et de traitement des opérations anormales.
Si cette démonstration reste irréfutable, l'accumulation successive de nouvelles licences ne résoudra probablement pas le verrouillage de l'ouverture de compte.
Une licence atteste d'un fondement légal pour exercer une activité, mais la banque conserve toute latitude pour évaluer si elle est prête à absorber les risques découlant de l'intégration de cette activité dans son infrastructure comptable.
Par conséquent, une stratégie de licence véritablement mature ne doit pas différer la recherche de partenaires bancaires jusqu'à l'obtention finale des agréments.
Les typologies de comptes, les parcours de débit/crédit, les méthodes de compensation ainsi que le périmètre d'admissibilité des partenaires bancaires doivent être pris en compte simultanément dès la conception des architectures de licences et des entités du groupe.
Nombreux partenaires agréés, mais aucune entité n'assume la responsabilité globale de la transaction
Le secteur des paiements crypto a vu naître de nombreux modèles éprouvés de coopération d'infrastructure.
Un portefeuille peut intégrer des solutions tierces, la vérification d'identité peut faire appel à des prestataires KYC, la conversion peut être déléguée à des fournisseurs de liquidité, et le paiement fiduciaire peut être pris en charge par un ETP, un EME ou une banque.
Cette spécialisation par elle-même n'a rien d'inquiétant. Pour les entreprises n'ayant pas vocation à détenir des licences autonomes sur tous les marchés, le recours intelligent à des intermédiaires agréés représente même un choix opérationnel potentiellement plus efficace.
Plus le réseau de partenaires s'étend, plus la dilution des responsabilités tend à s'accroître.
Prenons l'exemple d'un paiement client suspendu suite à une alerte déclenchée par une adresse on-chain. Le prestataire de portefeuille se réclame d'une pure prestation technique, le CASP estime que la KYC relève du platform frontend, l'établissement de paiement conteste relever de sa sphère d'analyse l'origine des actifs, tandis que le porteur du projet considère que l'intégralité de la procédure est désormais externalisée à ses partenaires agréés.
Si ce n'est qu'en situation de dysfonctionnement que les parties s'interrogent sur la légitimité du gel, le droit de rendre des comptes ou le canal de communication client, cela témoigne d'un défaut d'arrangement responsable véritablement opérationnel.
L'article 73 de MiCA impose des exigences claires en matière de sous-traitance pour les CASP : bien qu'une entreprise puisse externaliser certaines fonctions opérationnelles, elle ne saurait par ce biais transmettre sa responsabilité réglementaire, ni modifier par la sous-traitance la nature de la relation entre le CASP et son client, ni altérer les conditions de son agrément.
Les accords de partenariat avec des entités agréées doivent gérer les connexions API et les modèles de partage des revenus, mais aussi délimiter précisément les frontières de responsabilité.
Les contrats de partenariat doivent également fixer les critères d'éligibilité des clients, les instructions de trade, le contrôle des actifs, la surveillance de conformité, la gestion des incidents, le partage de données, le traitement des réclamations et remboursements, les audits réglementaires, ainsi que les protocoles de migration clientèle en cas de rupture conventionnelle.
Pour les services réglementés effectivement fournis par l'entreprise elle-même, il est interdit de recouvrir simplement les agréments obligatoires derrière la bannière d'un partenaire collaborateur.
La capacité à déléguer l'exécution d'un service et celle à transférer la charge réglementaire associée constituent deux problématiques strictement distinctes.
Premiers succès opérationnels, mais incapacité à instaurer un contrôle des risques continu
Certains projets réussissent à finaliser des transactions pilotes et offrent des services de transfert et de conversion à une poignée de clients, mais ils se heurtent à des obstacles majeurs une fois leur phase de scaling engagée.
La raison tient au fait que réussir une transaction isolée et piloter durablement une activité financière ne mobilisent pas les mêmes exigences.
Au stade initial, le projet cible éventuellement un petit noyau de clients corporatifs, dont les origines de fonds et destinations d'investissements paraissent relativement transparentes. Mais dès que la plateforme élargit sa couverture géographique, densifie son réseau marchands, intègre des portefeuilles auto-custodioires ou multiplie les fournisseurs de liquidité, les impératifs de gestion des risques s'alourdissent proportionnellement.
En juillet 2026, le Groupe d'action financière (FATF) publiera sa septième mise à jour sur la mise en œuvre réglementaire relative aux actifs virtuels et prestataires, attirant particulièrement l'attention sur les dérives d'usage des stablecoins, les opérations liées aux portefeuilles auto-custodioires, les VASP offshore, les architectures DeFi et les frictions persistantes dans l'application concrète de la Travel Rule.
Pour les projets de paiement crypto, cela implique une conformité qui ne saurait se limiter à un unique audit KYC réalisé lors de l'ouverture de compte ou à l'acquisition ponctuelle d'outils d'analyse on-chain.
Le projet doit pouvoir identifier en continu ses clients et contreparties, surveiller les opérations suspectes, satisfaire aux obligations d'information Travel Rule applicables, et traiter les risques liés aux sanctions, à la fraude et aux flux financiers douteux.
Une question plus pragmatique se pose : comment procéder lorsque les fonds clients ont été injectés dans la plateforme mais qu'une transaction échoue ou qu'une banque refuse le règlement ? En cas d'interruption brutale d'un service partenaire, la plateforme parviendra-t-elle à identifier promptement les actifs clients impactés et à orchestrer des remboursements ou toute autre mesure légale appropriée ?
Un dispositif de contrôle des risques véritablement mature doit embrasser les phases précédant le lancement d'un trade, son exécution effective et la gestion post-mortem d'un échec transactionnel.
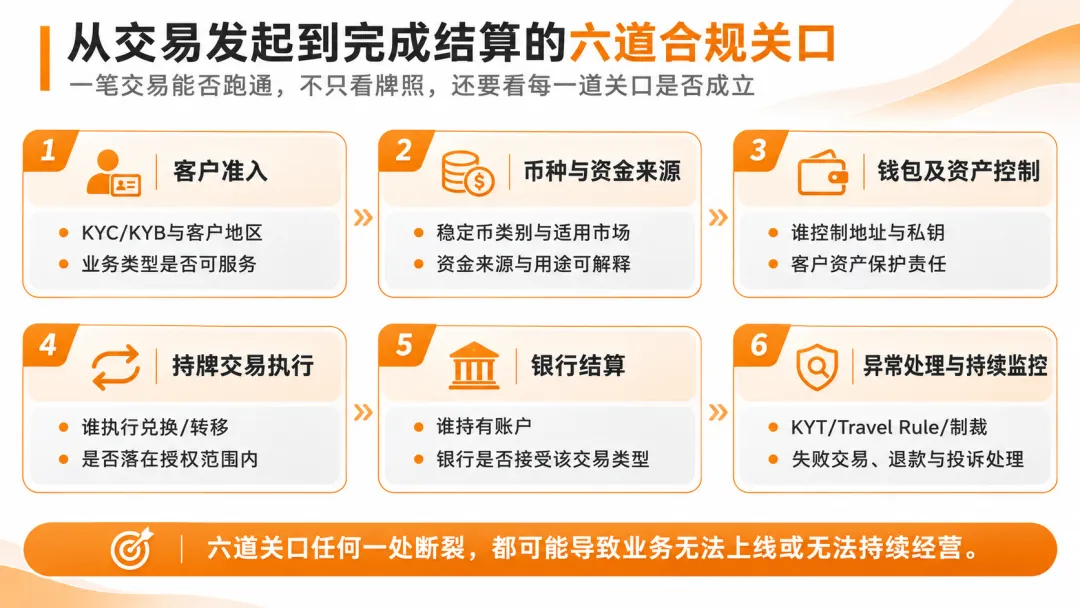
Avant le lancement : soumettre une transaction type à un test de stress exhaustif
Plutôt que de vérifier méthodiquement l'accumulation des titres d'agrément et dossiers réglementaires, mieux vaut sélectionner un scénario opérationnel représentatif du projet imminent et le simuler de bout en bout.
Par exemple, une entreprise asiatique règle une facture à un fournisseur européen en utilisant des stablecoins conformes aux exigencies réglementaires en vigueur, et le destinataire final perçoit des euros.
Conformément à son workflow réel, le projet doit apporter des réponses systématiques aux interrogations ci-dessous.
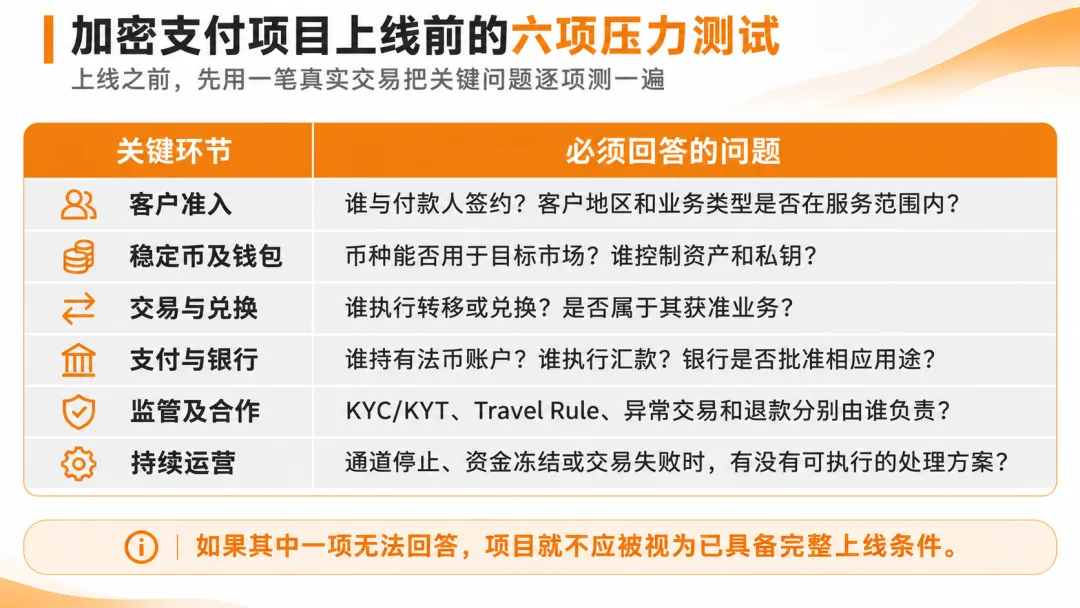
Toute lacune dans ces réponses invaliderait une prétendue maturité de déploiement et empêcherait de masquer cette brèche sous prétexte que d'autres maillons disposeraient de licences.
Certains obstacles ne se résolvent pas par l'adjonction d'une nouvelle licence. Le rejet par une banque de flux clients spécifiques peut exiger une refonte architecturale des comptes et schémas transactionnels ; une imbrication interne mal définie peut nécessiter le recalibrage des entités signataires et gestionnaires ; l'insuffisance d'accès aux données transactionnelles chez un partenaire impose de rectifier les habilitations systèmes et les cadres contractuels.
Pour les entités commerciales, cette méthode d'audit rapproche beaucoup plus la réalité opérationnelle qu'une comparaison naïve des volumes de licences accumulées.
Synergie multicarte : trois matrices indispensables
Une firme envisageant d'exploiter durablement des services de paiement crypto à l'échelle planétaire n'est pas tenue d'ériger des structures métiers totalement hermétiques dans chaque juridiction.
Elle doit toutefois certifier la capacité des différentes autorités réglementaires à coexister et coopérer selon des règles transparentes.
Une approche de planification plus rationnelle s'articule autour de trois phases distinctes.
Phase 1 : structurer le modèle métier avant d'opter pour les trajectoires réglementaires.
Le projet doit cartographier la localisation des clients prioritaires, les sources de capitalisation, les destinations finales de règlement, et préciser si son offre intègre de l'émission, de la conservation, de l'échange, du transfert de fonds ou des services de paiement classiques.
À cette base, il devient possible de trancher quels agrégats de compétences le groupe doit internaliser et quelles activités peuvent être déléguées à des réseaux de partenaires agréés.
Phase 2 : concevoir simultanément licences, comptes et itinéraires de trésorerie.
Dès la phase d'architecturation organisationnelle, l'entreprise doit figer l'entité contractuelle cliente, les modalités de contrôle des actifs, les affectations de comptes bancaires, les co-traitants de paiement et les pactes d'accord internes/externes, évitant ainsi la multiplication anarchique des filiales à chaque obtention de titre.
Pour les initiatives visant un déploiement poly-juridictionnel, une antévision des critères d'éligibilité locaux, des restrictions transfrontalières et des périmètres d'activité autorisés s'impose.
Phase 3 : éprouver l'édifice complet sur le terrain transactionnel.
Avant le déploiement industriel définitif, il convient de sélectionner des profils clients et typologies transactionnels représentatifs, et de vérifier, selon des protocoles de simulation validés, la convergence des flux de capitaux, d'informations et de responsabilités, tout en testant les mécanismes de réponse face aux anomalies, ruptures de partenariat, remboursements et litiges.
L'enjeu ne réside pas dans la réussite d'un unique virement, mais dans la confirmation de la viabilité et de la pérennité d'exécution de l'architecture complète en contexte opérationnel réel.
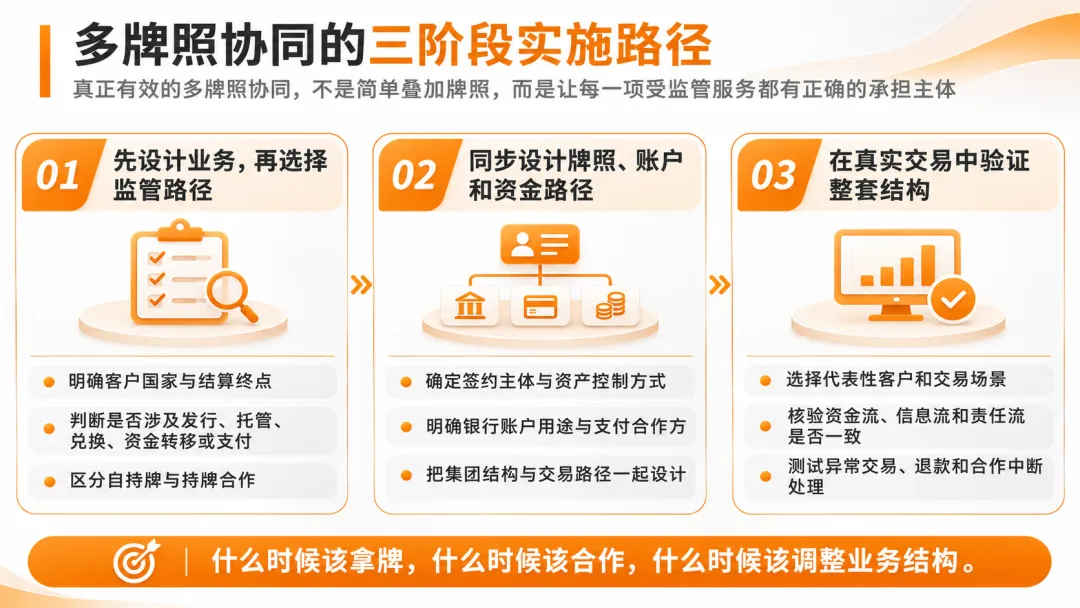
Définir le timing opportun entre acquisition de licences, contractualisation partenariale et réallocation structurale.
Conclusion : les licences doivent in fine se métamorphoser en itinéraires de paiement actionnables
Des MSB américains et canadiens aux DCE australiens, en passant par les DASP salvadoriens et VASP des Îles Caïmans, jusqu'à MiCA eurasienne, VARA dubaïote, stablecoins hongkongais et synergies multicarte, la série Cartographie mondiale de la conformité des paiements crypto a exploré les architectures réglementaires territoriales.
Chaque régime présente sa spécificité, calquée sur des impératifs de marché et de modèle économique propres.
Pourtant, lu dans sa continuité, l'ensemble révèle une problématique transversale :
Un projet de paiement crypto ne doit pas seulement vérifier ce que telle juridiction lui autorise ; il doit surtout maîtriser l'articulation entre pays hétérogènes, établissements financiers variés et pôles fonctionnels disparates.
Une inscription MSB prime pas sur les concessions étatiques, un CASP ne balaye pas nativement l'entièreté des prestations fiduciaires, un feu vert VARA n'écœuse pas instantanément les vulnérabilités tokenisées payantes, et cumuler des co-traitants licenciés n'induit aucune obligation d'admission absolue de la part des banques.
L'objectif prioritaire du projet ne doit pas viser le cumul numérique de certificats, mais la cohérence intrinsèque de son organigramme opérationnel.
Identifier le prestataire officiel du client, l'entité détentrice et transfératrice licite, l'exécutant swap/paiement, le rationale d'acceptation bancaire des flux, et la partie responsable en cas de sinistre.
Ce n'est qu'à condition de disposer de réponses limpides à chacune de ces interrogations qu'un titre réglementaire se transforme véritablement en levier de compétitivité.
L'ambition ultime de la conformité dans les paiements crypto mondiaux ne vise pas l'optimisation quantitative des habilitations par firme, mais la fluidité garantie, transparente et durable de chaque flux financier jusqu'à son achèvement transactionnel.
Tel est précisément le cœur battant auquel tente de répondre l'intégralité de la série Cartographie mondiale de la conformité des paiements crypto.