Эпоха квантовых вычислений: безопасны ли криптоактивы? Начнем с постквантовой дорожной карты Ethereum
Автор: imToken
Если однажды квантовый компьютер сможет за считанные мгновения восстановить закрытый ключ по открытому ключу, уже скомпрометированному в блокчейне, останется ли в силе сегодня построенная на криптографии система безопасности криптоактивов?
В течение долгого времени дискуссии о квантовых вычислениях в индустрии криптоактивов ограничивались теоретическими рассуждениями: отрасль признавала, что криптография на эллиптических кривых, широко используемая в основных блокчейнах, таких как Bitcoin и Ethereum, в будущем может быть взломана квантовыми компьютерами с достаточной вычислительной мощностью, однако до этого ещё далеко.
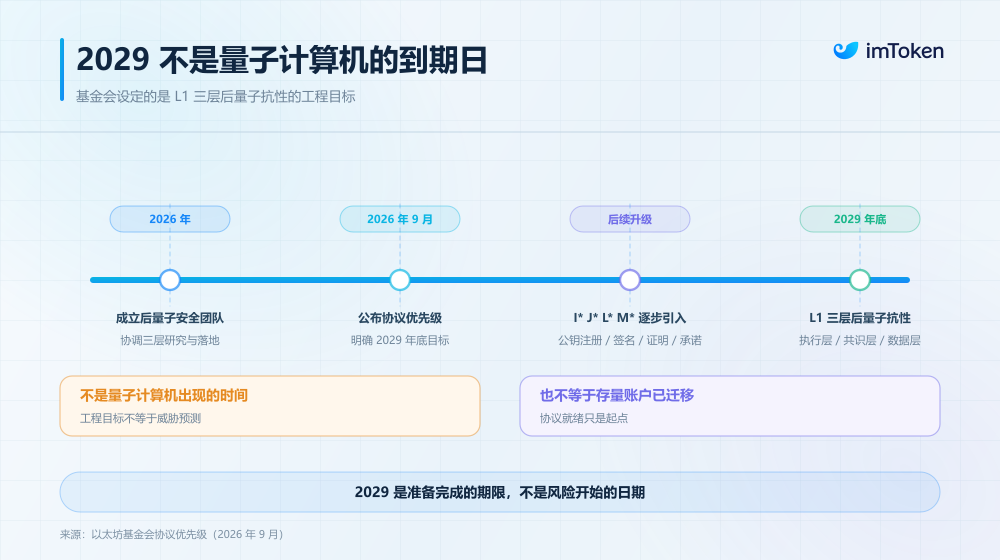
На деле к 2026 году эта тема официально перешла в стадию практической реализации: Фонд Ethereum не только создал специальную исследовательскую группу по постквантовой безопасности, но и установил в рамках новейшего плана протокола цель полностью обеспечить постквантовую устойчивость для L1 на уровнях выполнения, консенсуса и данных к концу 2029 года.
Для открытой сети с сотнями миллионов учетных записей, колоссальными объемами активов и сложной экосистемой приложений замена криптографической системы явно не сводится к простому обновлению программного обеспечения.
Особенно с точки зрения обычных пользователей главная проблема заключается не в «том, как создать новый постквантовый закрытый ключ», а в том, как безопасно и бесшовно сохранить контроль над прежними счетами и активами при замене алгоритма подписи.
Чему именно угрожают квантовые вычисления?
Чтобы понять влияние квантовых вычислений на криптоактивы, прежде всего необходимо разобрать систему безопасности блокчейна на составляющие.
Сейчас Ethereum опирается в основном на четыре криптографических компонента, обслуживающих уровни счетов, консенсуса, доступности данных и доказательств на уровне приложений, они решают разные задачи, а их уязвимость перед квантовыми атаками различается:
- ECDSA: алгоритм цифровой подписи на эллиптических кривых, используемый обычными счетами для подтверждения права собственности отправителя транзакции;
- BLS: алгоритм подписи, применяемый на уровне консенсуса Ethereum PoS, позволяющий эффективно агрегировать голоса сотен тысяч валидаторов в единую подпись;
- ZK-proof systems: системы доказательства с нулевым разглашением, применяемые в приложениях, таких как Rollup;
- KZG: схема полиномиальных обязательств, используемая для проверки доступности данных (DA) в Blob и Rollup;
Среди них под первую удар попадают асимметричные криптографические системы, такие как ECDSA и BLS, основанные на задаче дискретного логарифмирования на эллиптических кривых.
Как известно, традиционным компьютерам практически невыгодно восстанавливать закрытый ключ из открытого, однако отказоустойчивые квантовые компьютеры, запускающие алгоритм Шора, в теории способны решать задачу дискретного логарифмирования на эллиптических кривых за полиномиальное время, тем самым нарушая безопасность pubkey-криптографии, основанной на соответствующих математических предположениях, включая ECDSA и BLS.
После восстановления закрытого ключа злоумышленнику не нужно ни красть мнемоническую фразу, ни взламывать клиент кошелька — он может напрямую подделывать легитимные подписи для перевода средств. Аналогичным образом долгосрочные испытания ждут и ключи валидаторов, права доступа к мультиподписным управлениям протоколов, а также контрольные ключи межсетевых мостов.
По сравнению с ними хеш-функции, такие как Keccak-256, демонстрируют большую устойчивость к квантовым вычислениям. Алгоритм Гровера действительно обеспечивает квадратичное ускорение, но не превращает задачу из экспоненциально сложной в решаемую за полиномиальное время, как это делает алгоритм Шора.
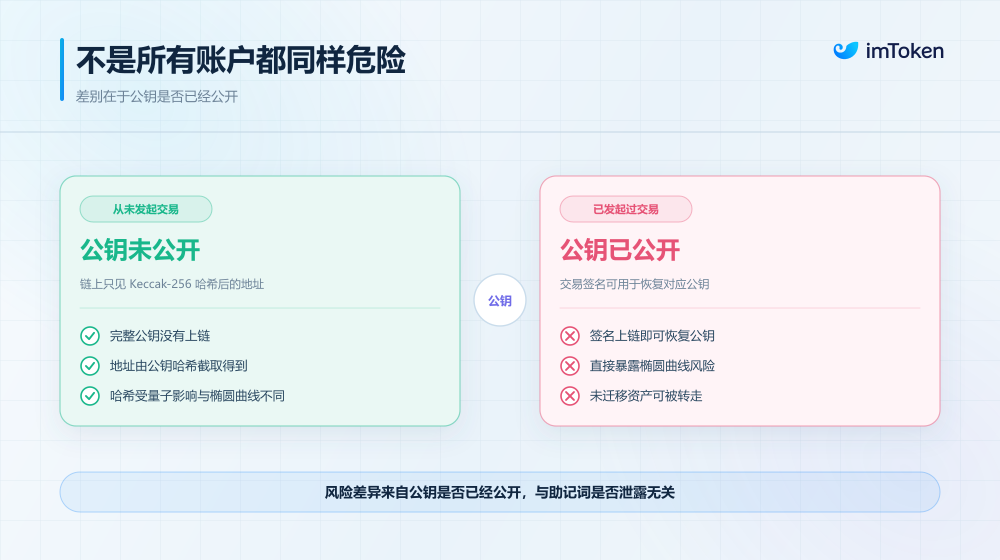
Это подводит нас к важной детали, которую часто упускают из виду: не все счета Ethereum находятся в одинаковой зоне риска перед квантовой угрозой.
Адрес обычного EOA в Ethereum получается путем усечения хеша от открытого ключа, обработанного через Keccak-256.
Таким образом, если ваш холодный кошелек никогда не инициировал цепочечных транзакций и не публиковал подписи вне цепи, то в блокчейне хранится лишь хешированный адрес, а полный открытый ключ никогда не раскрывается и остается защищенным односторонним свойством хеш-функции; однако стоит этому адресу совершить хотя бы один перевод или авторизовать смарт-контракт, как злоумышленник сможет восстановить полный открытый ключ по публичной подписи транзакции, подвергнув его риску взлома через эллиптические кривые в будущем.
Безусловно, к настоящему моменту в мире еще не существует квантового компьютера, способного на криптографический взлом, поэтому обычным пользователям вовсе не стоит панически переводить свои активы.
Команда по постквантовой безопасности фонда Ethereum неоднократно подчеркивала, что квантовые компьютеры с реальной угрозой все еще должны преодолеть огромные инженерные барьеры в части аппаратного масштабирования и коррекции квантовых ошибок (рекомендуем прочитать: Откуда исходит реальная угроза квантовых вычислений? Руководство пользователя Crypto для перехода к постквантовой эре).
Проблема же в том, что сама миграция криптографии требует множества лет; если начать подготовку лишь после наступления реальной угрозы, может оказаться слишком поздно.
Какие приготовления предпринимает Ethereum?
В 2026 году Фонд Ethereum учредил отдельную команду Post-Quantum Security, которая будет координировать исследования и практическую реализацию постквантовой криптографии на уровне протокола.
В отличие от простого поиска нового алгоритма подписи, Ethereum пытается одновременно продвигать обновление криптографической системы сразу по трем направлениям: уровню выполнения, уровню консенсуса и уровню данных.
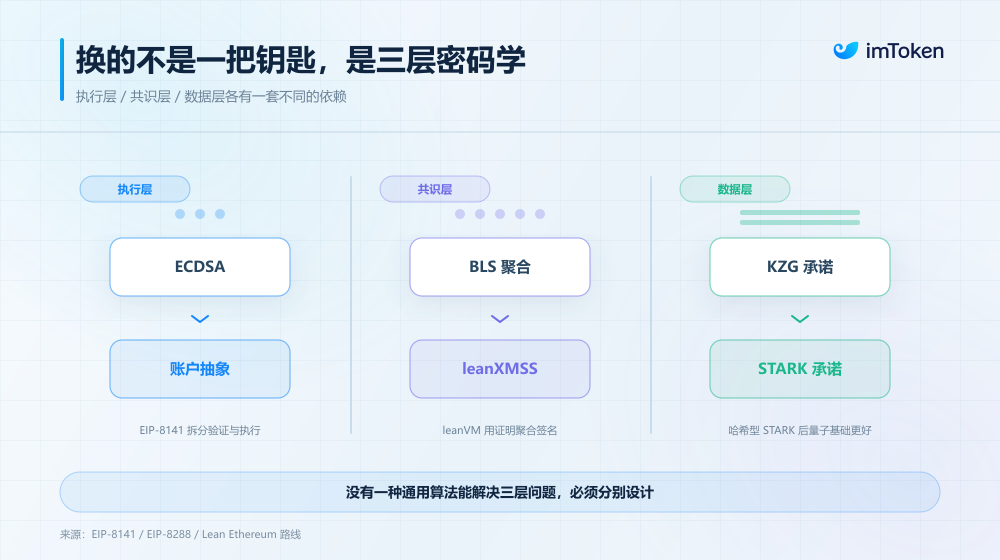
Уровень выполнения: избавление счетов от вечной привязки к одному закрытому ключу
Для рядовых пользователей самые очевидные изменения коснутся уровня выполнения.
Логика авторизации традиционного EOA в Ethereum довольно жесткая: пользователь формирует подпись своим закрытым ключом secp256k1, а сеть проверяет её легитимность через ECDSA.
Хотя такой дизайн отличается простотой и прошел проверку временем, он жестко привязывает идентичность счета к конкретной системе подписывания. Если в будущем ECDSA станет небезопасным, пользователям придется менять алгоритм, но простая замена на новый закрытый ключ обычно означает создание нового адреса счета, что повлечет необходимость ремиграции всех прежних активов, истории взаимодействий со смарт-контрактами и связей с приложениями.
Ясно, что это далеко не идеальное решение.
Чтобы разорвать эти оковы, Ethereum ускоряет внедрение нативной абстракции счетов, ярким примером которой служит EIP-8141 (рекомендуем прочитать: Нативная абстракция счетов и защита от квантовых угроз: почему EIP-8141 пока не стала главным приоритетом Ethereum?).
Он предполагает разделение процессов валидации транзакций, их фактического выполнения и оплаты Gas на отдельные этапы, позволяя счету через программируемую логику определять действительность операции. Это поможет постепенно ослабить фиксированную зависимость от секретного ключа ECDSA, обеспечит нативную ротацию ключей и оставит пространство для внедрения иных алгоритмов верификации подписей в будущем.
Параллельно исследуется механизм предварительно скомпилированных проверок постквантовых подписей, благодаря которому смарт-контракты и логики верификации счетов смогут более эффективно выполнять нативную проверку новых типов подписей.
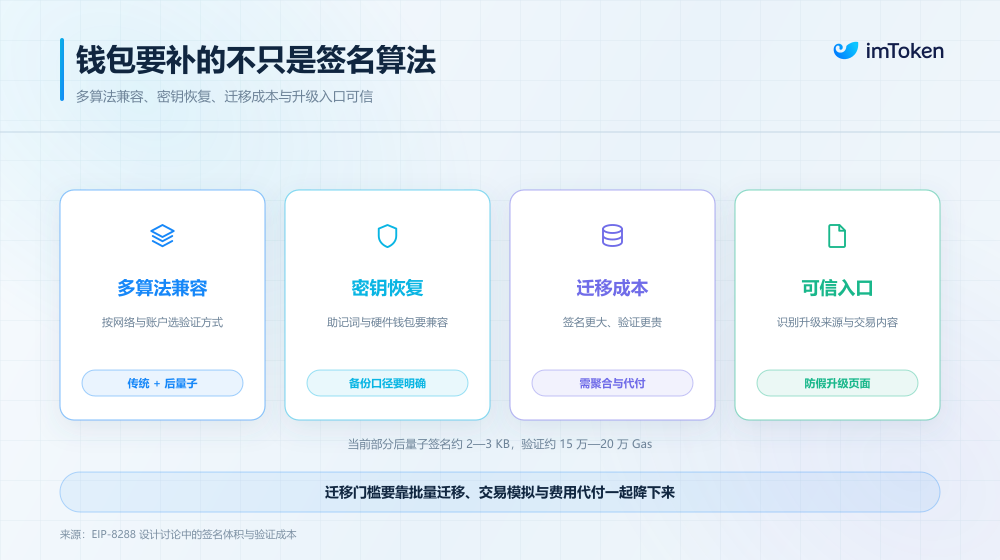
Однако это лишь первый шаг. Поскольку постквантовые подписи обычно значительно крупнее традиционных ECDSA/BLS, Ethereum предстоит решить связанные с этим проблемы затрат на хранение данных и вычисления. Так, в EIP-8288 предлагается использовать агрегацию рекурсивных STARK для сжатия результатов проверки множества постквантовых подписей в более компактные доказательства, тем самым снижая нагрузку на данные и верификацию в сети.
Уровень консенсуса: замена традиционного BLS хэш-подписями
Помимо уровня выполнения, уровень консенсуса напрямую затрагивает базовый механизм работы сети Ethereum на основе PoS.
Текущий консенсус PoS сильно зависит от возможности агрегации подписей BLS; прямая замена на обычные постквантовые подписи привела бы к значительному увеличению объемов самих подписей, что резко повысило бы затраты узлов на P2P-распространение, хранение и проверку.
В связи с этим архитектура Lean Ethereum предлагает два перспективных технических направления.
- leanXMSS: постквантовая схема подписи на базе хэш-функций, запланированная к замене текущего BLS у валидаторов, чтобы устранить зависимость от эллиптических кривых на фундаментальном уровне;
- leanVM: сверхлегкая нуль-разглашающая виртуальная машина, созданная специально для эффективной агрегации постквантовых подписей; она пытается посредством рекурсивных STARK и иных антиквантовых доказательств нулевого разглашения сжимать множество хэш-подписей валидаторов в компактное доказательство, обеспечивая постквантовую безопасность без потери производительности консенсуса.
Это также подтверждает, что не существует универсального алгоритма для постквантового обновления: инструменты для консенсуса валидаторов и кошельков обычных пользователей должны подобраться индивидуально под наиболее подходящие криптографические решения.
Уровень данных: KZG и ZK-доказательства также требуют внимания к квантовой безопасности
Помимо подписей счетов и валидаторов, уровень данных сталкивается с аналогичными долгосрочными вызовами.
За последние годы Ethereum активно внедряет механизм полиномиальных обязательств KZG, особенно в аспекте доступности данных для Blob и Rollup, и поскольку безопасность KZG опирается на математические предположения, связанные с спариванием эллиптических кривых, ей также предстоит учесть влияние будущих квантовых вычислений.
Кроме того, на прикладном уровне часть ZK-доказательств, используемых в системах вроде Rollup, сталкивается с похожими проблемами: в частности, некоторые SNARK, полагающиеся на спаривание эллиптических кривых, могут стать уязвимыми под воздействием алгоритма Шора. В противовес им STARK, построенные на хэш-функциях и не требующие предположения о дискретном логарифмировании на эллиптических кривых, обладают более выраженными характеристиками постквантовой безопасности.
Это означает, что постквантовая миграция касается не только L1 Ethereum, но в будущем ее последствия будут последовательно распространяться на L2, Rollup и различные on-chain приложения.
С точки зрения графика, в опубликованных 9 сентября 2026 года приоритетах протокола Фонд Ethereum четко обозначил цель обеспечить постквантовую устойчивость Ethereum L1 на уровнях выполнения, консенсуса и данных до декабря 2029 года. В последующих узлах обновления также поэтапно появятся такие инфраструктурные компоненты, как регистрация постквантовых открытых ключей, верификация подписей, консенсусные доказательства и гарантии данных.
Это окажется масштабной долгосрочной задачей для всей экосистемы.
Как пользователям безопасно завершить миграцию активов?
Если первые две секции посвящены тому, как Ethereum решает базовые криптографические вопросы, то для рядовых пользователей наибольшее значение имеет вопрос что именно должен делать наш кошелёк, когда существующая система подписи требует обновления?
Этот процесс куда сложнее простого создания нового закрытого ключа.
Первоначально требуется решить проблему идентичности счета.
В случае традиционного EOA адрес счета математически прямо связан с открытым ключом, поэтому при переходе на новую постквантовую систему пользователю чаще всего приходится формировать новый идентификатор счета и лишь затем переводить туда прежние активы.
Однако это порождает целый ряд проблем. Помимо ETH и токенов ERC-20, пользователи могут владеть NFT, депозитами и позициями в DeFi-протоколах, а также активами на различных сетях L2. Многие приложения фиксируют права, очки, историю взаимодействий и социальные связи, привязывая их к конкретному адресу пользователя.
При необходимости смены адреса счета каждый раз во время криптографического обновления пользователю придется заново оформлять эти активы и связи с приложениями, что сделает процесс миграции крайне трудоемким.
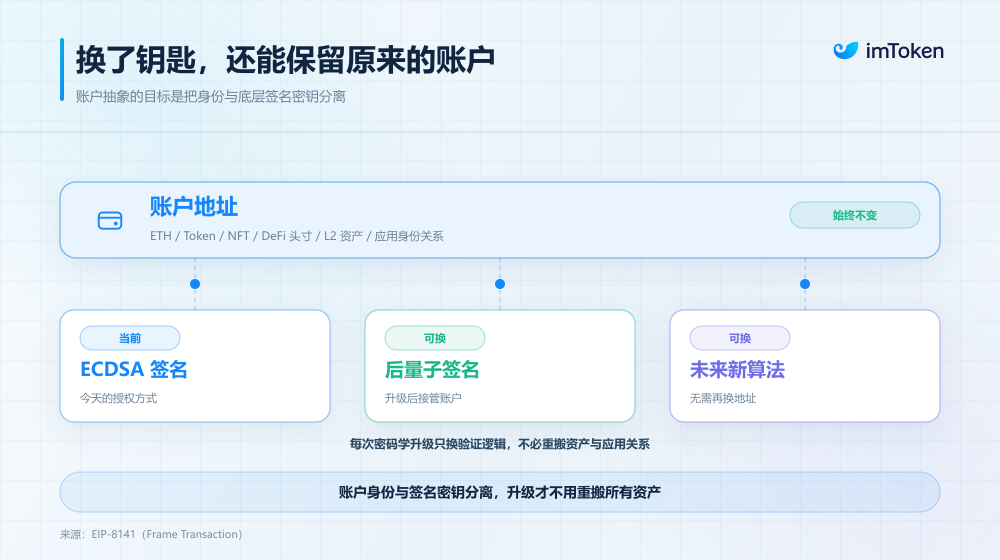
Именно здесь проявляется важность абстракции счетов: она позволяет насколько возможно развязать идентичность счета с базовыми криптографическими ключами, давая возможность счету через программируемую логику верификации самостоятельно определять, кто обладает правом распоряжаться активами.
В теории это дает пользователям шанс в будущем заменить базовый алгоритм подписи, не меняя текущий адрес счета, и избавляет от необходимости переносить весь портфель на новый адрес.
Именно эту функциональность стремится реализовать EIP-8141.
Во-вторых, речь идет о миграции между старыми и новыми ключами. Оптимальный процесс должен включать добровольную инициацию пользователем передачи управления счетом новому постквантовому ключу на фоне сохранения безопасности действующей криптографии.
Например, кошелек может сначала сгенерировать новый постквантовый ключ в безопасной среде, а затем с помощью легитимной подписи текущего счета дать разрешение на обновление правил верификации.
Если старый закрытый ключ ECDSA всё ещё в безопасности, процедура протекает в штатном режиме, но появление квантового компьютера, способного взломать действующий ключ, кардинально меняет ситуацию.
В этот момент и злоумышленник, и законный владелец потенциально получат возможность подделки подписей прежнего счета, из-за чего система вряд ли сможет достоверно определить правообладателя, полагаясь исключительно на старые ключи.
Именно поэтому так критически важна заблаговременная миграция.
Кроме того, выделяются особо сложные категории счетов: заброшенные активы, утерянные приватные ключи или владельцы, которые даже не подозревают о необходимости обновления своих кошельков. Эти счета могут хранить огромные объемы средств, но не способны самостоятельно инициировать процесс миграции.
До сих пор ведутся споры о том, следует ли дозволять таким активам оставаться на прежних адресах навсегда, либо в будущем прибегнуть к механизмам протокольного голосования для заморозки подобных счетов.
Наконец, самый незаметный аспект заключается в том, что сам процесс безопасной миграции не должен стать новым вектором атаки.
Когда вся индустрия обсуждает квантовые угрозы, злоумышленники с высокой вероятностью воспользуются паникой пользователей, создав фейковые страницы для «квантово-безопасных обновлений», «верификации закрытых ключей» или «миграции активов», с целью вынудить людей ввести мнемонические фразы или подписать вредоносные разрешения.
В результате будущим кошелькам предстоит не просто предоставлять инструменты миграции, но и обеспечивать понятную идентификацию источника обновления, контроль содержимого транзакций и четкое подтверждение того, какие именно активы контролируются новой логикой авторизации.
Заключение
Глядя на сегодняшний день, квантовые вычисления еще находятся чрезвычайно далеко от стадии, когда они могли бы непосредственно ставить под угрозу криптографические системы mainstream-блокчейнов.
Тем не менее, это вовсе не оправдывает игнорирование этой темы индустрией.
Сама дорожная карта постквантового развития, разрабатываемая Ethereum, фактически демонстрирует, что безопасность блокчейнов будущего не должна строиться на иллюзии абсолютной неуязвимости конкретного алгоритма, а опираться на способность всей инфраструктуры к непрерывному обновлению и безопасной миграции.
Для рядовых пользователей это неизбежно трансформирует роль самих кошельков.
Ранее главной функцией кошелька являлось содействие пользователям в создании, сохранении и эксплуатации приватных ключей; в будущем ему также предстоит обучать людей оценке рисков счетов, управлять криптографическими ключами в рамках разных архитектур и безопасно осуществлять обновления в нужные моменты.
Это выступает не просто заменой алгоритма подписывания, но и качественной эволюцией кошельков от простых утилит контроля приватных ключей к фундаментальной инфраструктуре для долгосрочной безопасности активов.
По крайней мере сегодня пользователям совсем не обязательно панически бежать переводить средства ради защиты от квантовых машин, однако для разработчиков кошельков и криптоиндустрии в целом срок заблаговременной подготовки уже наступил.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @imTokenOfficial