Права доступа к кошельку в Hyperliquid API расширяются: при атаке на AI Agent существует риск полного опустошения основного аккаунта.
Автор: Deven Matthews (@DevenMat)
Подготовка материала: TechFlow
TechFlow: По мере того как персональные AI-агенты всё активнее берут на себя повседневные финансовые решения, Hyperliquid, сочетающий глубокую ликвидность и высокую компонуемость, рассматривается в качестве самой идеальной децентрализованной торговой платформы. Однако фундаментальный элемент автоматизированной торговли — API-кошельки — в ходе множества обновлений сети за прошлый год незаметно столкнулся с угрозой размывания границ безопасности.
В отсутствие стратегий контроля доступа с высокой детализацией, скомпрометированные API-кошельки могут напрямую инициировать конфискацию стейковых активов, блокировку спотовых средств и сжигание приоритетных комиссий, подвергая основной аккаунт риску полной ликвидации. Статья глубоко разбирает корни утраты контроля над правами доступа и предлагает внедрить легковесную политику на базе битовой маски на нативном уровне HyperCore для создания надежного щита финансовой экосистемы агентов.
Используя Hyperliquid в качестве ликвидностного бэкенда, персональные AI-агенты способны на единой базовой архитектуре создавать для конечных пользователей полный сквозной финансовый опыт.
Hyperliquid занимает незаменимую ключевую позицию, достигая идеального баланса между насыщенной ликвидностью, высокой компонуемостью, программируемостью и нейтральной финансовой инфраструктурой.
Однако HyperCore на данный момент лишен ключевого барьера безопасности, без которого не может существовать агент, а именно политиков авторизации. Политика представляет собой контролируемый доступ с четко определенной областью применения.
Она позволяет агенту торговать только на определенных рынках, требовать ручного подтверждения для открытия позиций, запрещать переводы на неизвестные адреса и т.д., что является ключевой опорой для массового распространения нефинансовых личных AI-агентов в настоящее время.
Современные личные агенты сильно зависят от кроссплатформенного контроля доступа через API scope, тогда как Hyperliquid в прошлом году незаметно ослаблял эту ключевую поддержку.
Безопасные границы API-кошельков после нескольких обновлений постоянно деградировали, и теперь они даже не подходят для выдачи контролируемого доступа личным агентам. Данная статья призвана предложить осуществимый путь для восстановления линии обороны безопасности в Hyperliquid.
Агенты в кошельках: будущее персональных финансов и проблемы авторизации
Персональные агенты являются основным каналом дистрибуции, двигающим Hyperliquid к реализации видения «AWS в сфере ликвидности», и в будущем станут прочным фундаментом финансовой жизни миллиардов людей.
Высшая форма управления личными финансами представляет собой умный агент, способный бесшовно интегрироваться с портфелем активов пользователя. Агент действует от имени пользователя, обладая контролируемым доступом к средствам, учетным данным и информации.
Если Hyperliquid хочет стать финансовым слоем, поддерживающим этих агентов, он обязан предоставить контроль доступа с высокой детализацией на уровне аккаунтов, позволяя выделять независимые ограниченные возможности для интеллектуальных агентов.
В текущей архитектуре такой контроль может быть реализован только косвенно через CoreWriter, однако значительная задержка делает это решение недостаточно полноценным без поддержки нативного контрольного уровня HyperCore.
При нынешнем положении дел прямое доверение API-кошельков внешним агентам создает колоссальный и постоянно возрастающий системный вектор киберрисков.
Деградация границ безопасности: скрытое расширение полномочий API-кошельков
Первоначально установленные границы безопасности API-кошельков были существенно подточены в ходе последовательных, внешне не связанных друг с другом обновлений сети, и практически утратили свою эффективность.
В текущем состоянии сети, если основной аккаунт хранит активов свыше 40 миллионов долларов, злонамеренно измененный API-кошелек может напрямую купить 500 тысяч токенов HYPE для стейкинга на узле.
Затем атакующий может привязать эти стейковые активы к злонамеренному рынку HIP-3, подвергнув их немедленной конфискации и заблокировав средства на основном счете пользователя на срок до 183 дней.
Вернувшись к исторической модели дизайна, первоначальные API-кошельки обладали максимально строгим scope и не могли инициировать вывод средств напрямую с основного аккаунта или переводить их на внешние адреса.
Но система никогда не устанавливала лимитов на размер маржи, которую мог задействовать API-кошелек. Скомпрометированный API-кошелек полностью способен вывести активы через спекуляции на низколиквидных парах с высоким плечом.
Еще более опасным является то, что со временем границы API-кошельков расширялись до множества ранее невиданных сложных операций, что кратно увеличило общую поверхность атаки.
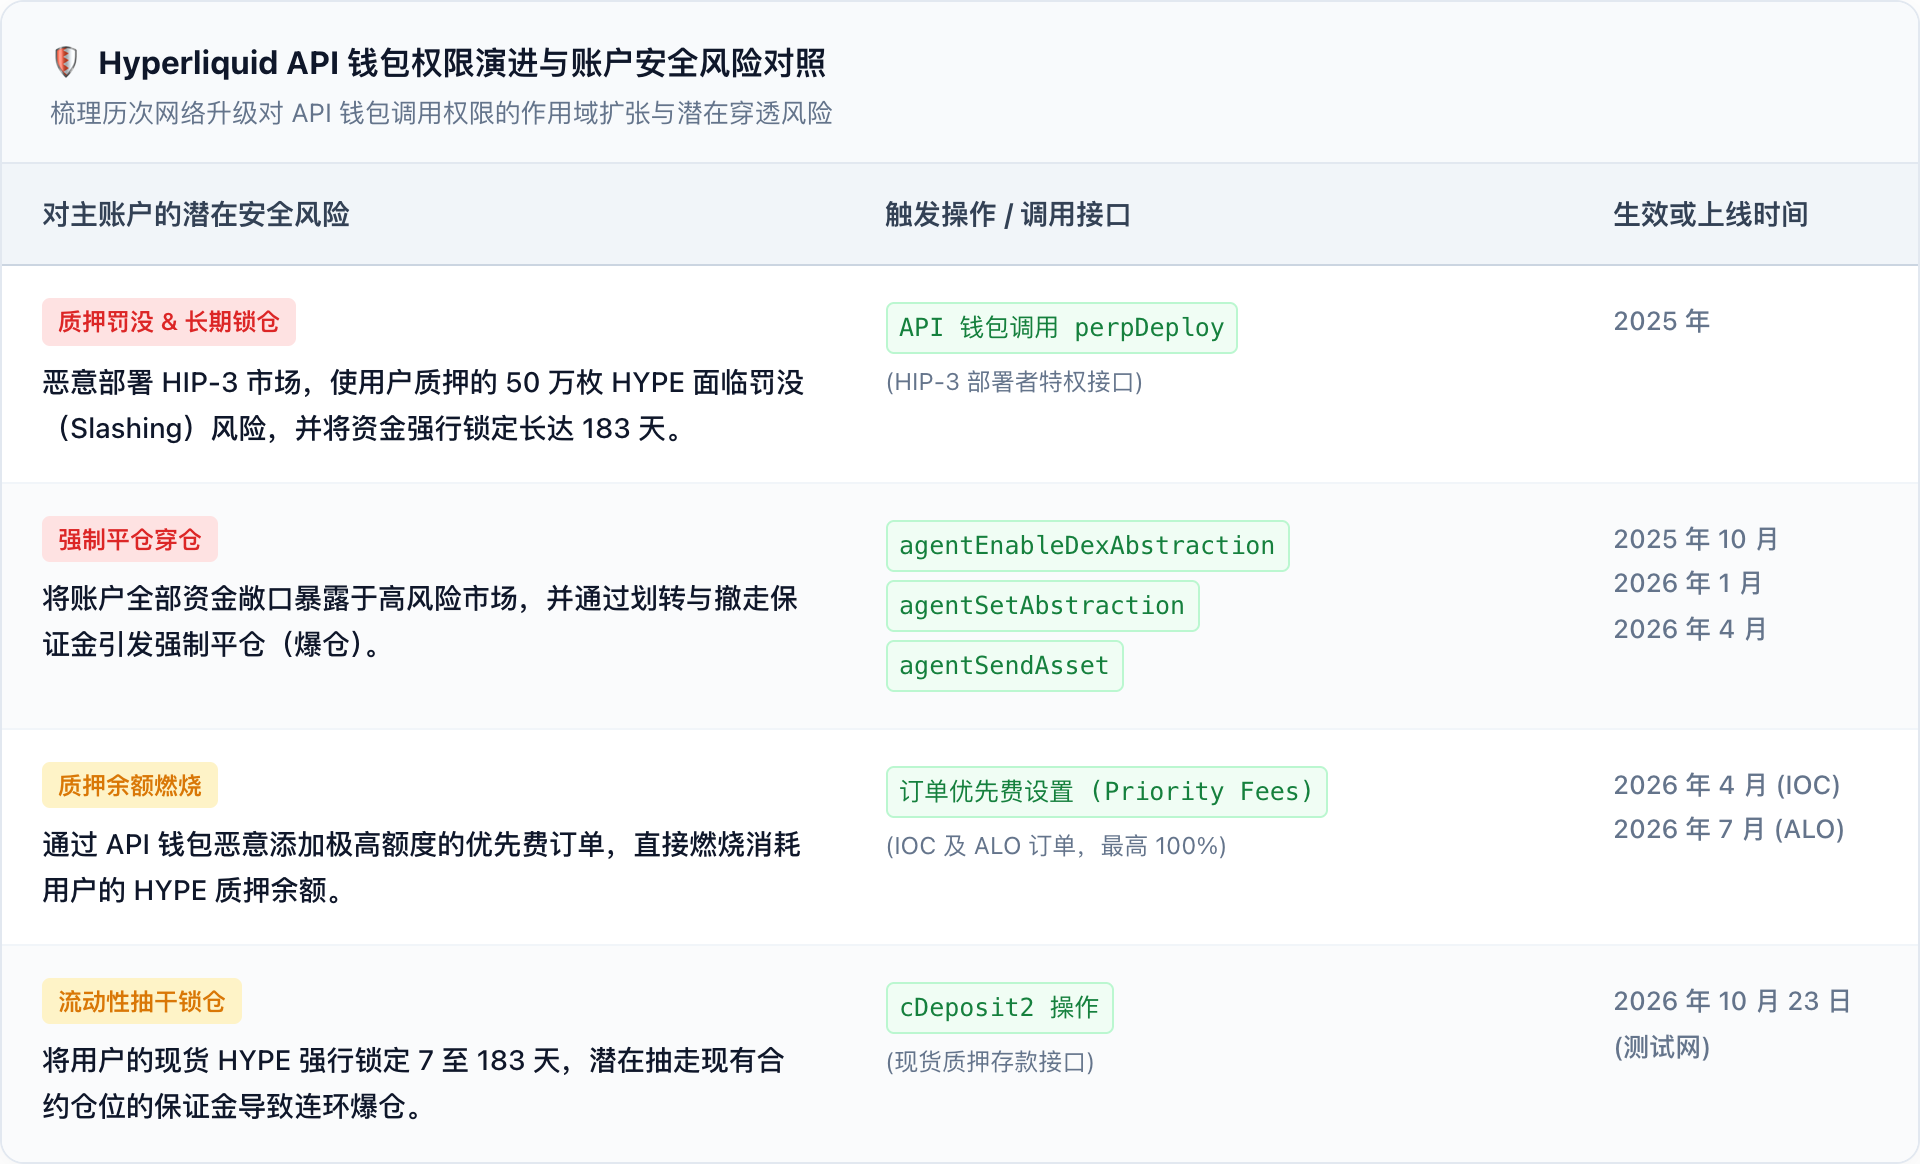
Рисунок: Эволюция прав доступа API-кошельков Hyperliquid и риски безопасности аккаунтов
Проникающие риски: возможные пути получения агентом избыточных прав и опустошения средств
На сегодня API-кошельки стали стандартным методом торговли через фронтенд Hyperliquid для пользователей, а большинство популярных сторонних приложений и мобильных кошельков автоматически генерируют соответствующие API-кошельки на низовом уровне.
В фиксированных торговых сценариях, управляемых проверенными командами, расширение контроля доступа, возможно, можно считать приемлемым компромиссом, однако в эру открытых агентов это предположение совершенно несостоятельно.
Персональные агенты часто требуют постоянного прямого взаимодействия с недоверенной внешней средой интернета, что заставляет всю систему постоянно сталкиваться с угрозами инъекций промптов и утечки приватных ключей.
Хакерам даже не нужно красть приватный ключ API-кошелька: достаточно внедрить вредоносные инструкции в контекстную среду, где агент формирует торговые решения, чтобы побудить его самостоятельно выполнить операцию по выводу всех средств.
Глубинные факторы утраты контроля над правами: почему постоянно разрастается спектр полномочий API-кошельков?
С точки зрения архитектурных принципов, смарт-контракты HyperEVM взаимодействуют с HyperCore посредством CoreWriter, что официально рассматривается как стандартная рамка для реализации программируемого контроля.
Однако прямое постоянное добавление новых полномочий для API-кошельков зачастую является самым простым способом сохранить функциональное соответствие смарт-контрактов и обычных пользователей, торгующих на платформе.
Между тем вся торговая инфраструктура HyperCore строится по схожей логике: системы с низкой задержкой взаимодействуют напрямую с HyperCore, а системы с высокой безопасностью используют коммуникацию через смарт-контракты.
Поскольку требования разработчиков варьируются в зависимости от сценариев использования, API-кошельки были вынуждены взять на себя слишком много смешанных функций, что в итоге заставило все приложения, подключенные к Hyperliquid, нести идентичные увеличенные риски.
Текущее положение и узкие места: почему существующая модель авторизации Hyperliquid не подходит для высокочастотных агентов?
На сегодняшний день лучшим решением для реализации контроля действий с высокой детализацией в Hyperliquid является развертывание смарт-контрактных аккаунтов в HyperEVM, которые будут проверять суммы переводов и пороги множественных подписей.
Однако данная архитектура полностью упирается в узкие места при работе с высокочастотными непрерывными сделками. Такие транзакции обязаны пройти проверку Solidity в исполняемой среде HyperEVM перед тем, как смогут достичь HyperCore.
Значительная задержка полностью нарушает требования к своевременности торговых стратегий, таких как арбитраж и маркет-мейкинг. Если требуется минимальная задержка, разработчикам приходится обходить контракты и обращаться напрямую к API-кошелькам, сталкиваясь с открытой экспозицией рисков.
Хотя подобные хостинговые решения, такие как Privy, позволяют применять проверки политик перед локальным подписанием, по сути это означает передачу базового доверия безопасности на аутсорсинг централизованному middleware, что далеко не является долгосрочным решением.
Ключевое предложение: внедрение контроля прав доступа на основе битовой маски для API-кошельков на нативном уровне HyperCore
Непосредственное создание на нижнем уровне полноценного слоя политик, включающего лимиты маржи и белые списки рынков, с большой долей вероятности нарушит архитектурные принципы Hyperliquid, направленные на предельную легкость и минимальное состояние машины.
Однако уже существует рабочее и предельно простое решение реализации: достаточно ввести легковесное поле битовой маски при создании API-кошелька, чтобы четко фиксировать конкретные типы операций, разрешение на выполнение которых дано данному кошельку.
Фактически, эта архитектура уже применяется в механизме деплоеров HIP-3 в Hyperliquid, где через список суб-деплоеров внешним адресам точно выдаются права только на чтение или ограниченные права деплоя.
Перенос аналогичного механизма в API-кошельки происходит абсолютно гладко: при сопоставлении сделок и расчете необходимо лишь подтвердить подпись и проверить в битовой карте основного счета, отмечена ли данная операция как разрешенная, что не порождает практически никаких дополнительных затрат.
Ключевая особенность данного дизайна заключается в следующем: независимо от того, какие обновления сети произойдут на уровне L1 в будущем, уже созданные устаревшие API-кошельки никогда не будут автоматически наследовать новые операционные права, что полностью пресекает хаотичное расширение доступов.
Данное улучшение не только безопасно освободит интерфейсы стейкинга и перевода средств, но и позволит HyperCore избавиться от зависимости от централизованного хостинга, расчищая окончательный путь для масштабного внедрения персональных AI-агентов.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @DevenMat