


Модель, которую Anthropic не решается обнародовать, способна обнаружить тысячи уязвимостей: рекомендуем сохранить чек-лист из 15 правил цифровой безопасности
Автор: Ole Lehmann
Перевод: TechFlow
TechFlow: Anthropic выпустила новейшую модель передового уровня Claude Mythos Preview, которая обнаружила тысячи уязвимостей нулевого дня во всех основных операционных системах и браузерах. Она настолько мощная, что сама Anthropic не решилась выпустить её открыто из страха неконтролируемого ущерба. Плохая новость в том, что модели подобного класса рано или поздно попадут в руки злоумышленников. В прошлом году сооснователь OpenAI Karpathy подготовил свод правил цифровой безопасности, и пришло время Seriously к ним прислушаться.
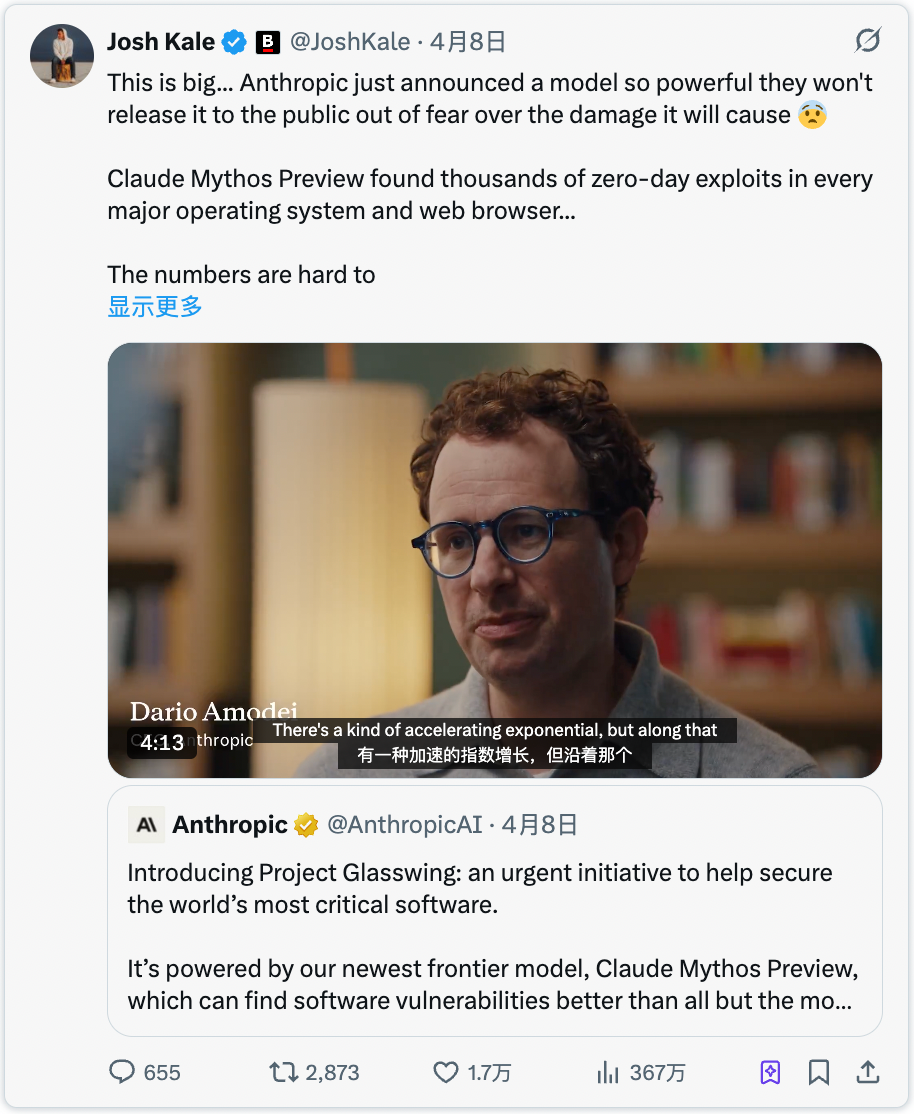
Как обстоят дела на самом деле: вчера Anthropic анонсировала Claude Mythos Preview.
Насколько же он могуч? Модель обнаружила тысячи уязвимостей нулевого дня во всех популярных ОС и браузерах. Её возможностей хватило бы на катастрофические последствия, из-за чего Anthropic сама отказалась от публичного релиза, чтобы избежать хаоса.
Пока данная модель не распространяется открыто, но как только злоумышленники将获得 аналоги схожей мощности (а это лишь вопрос времени), кибератаки станут настолько развитыми, что большинство даже не заподозрит факт взлома своих систем.
Это напоминает пандемию в мире программного обеспечения.
Поэтому вашу линию обороны в цифровом пространстве необходимо укреплять немедленно.
Руководство по цифровой безопасности от Karpathy
В прошлом году сооснователь OpenAI Karpathy подготовил руководство по защите данных, охватывающее фундаментальные аспекты личной безопасности в эпоху ИИ.
Это один из лучших стартовых списков, которые мне встречались. Вот 15 шагов, которые стоит предпринять уже сейчас:
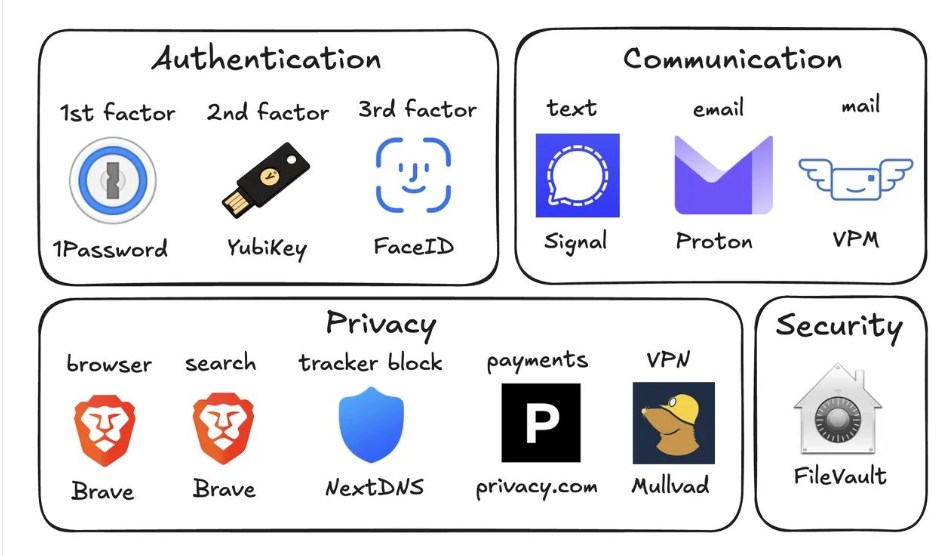
1. Используйте менеджер паролей (например, 1Password)
Генерируйте уникальный случайный пароль для каждого вашего аккаунта.
При компрометации одного сервиса злоумышленники начнут пробовать эти же учётные данные на остальных платформах. Менеджер паролей полностью устраняет этот вектор атаки и автоматически подставляет данные, что фактически быстрее ручного ввода.
2. Обзаведитесь аппаратным ключом безопасности (например, YubiKey)
Это физическое устройство, выполняющее роль второго фактора аутентификации. Чтобы войти в ваш аккаунт, злоумышленник должен физически завладеть этим девайсом.
Смс-коды на мобильный телефоне крайне ненадёжны. Перехват SIM-карты (когда кто-то звонит оператору, выдавая себя за вас, и перенаправляет ваши входящие на свой аппарат) выполняется гораздо проще, чем принято думать.
Купите 2–3 ключа YubiKey и храните их в разных местах, чтобы потеря одного не приводила к потере доступа ко всем сервисам.
3. Активируйте биометрию на всех устройствах
Face ID, сканер отпечатков — включайте всё, что поддерживается вашим гаджетом. Настройте биометрический вход для менеджера паролей, банковских приложений и любой конфиденциальной софтину.
Это третий уровень верификации: «кто вы есть». Укрести черты лица пользователя из базы данных невозможно.
4. Относитесь к секретным вопросам как к паролям
На подобные вопросы, как «Какая девичья фамилия у вашей мамы?», в Google находится ответ за секунды.
Генерируйте бессмысленные ответы на секретные вопросы и храните их вместе с паролем в менеджере паролей. Никогда не отвечайте на них правдиво.
5. Включите шифрование диска
В macOS это FileVault, в Windows — BitLocker.
Если ваш ноутбук крадут, шифрование диска означает, что вор получит просто бесполезный кусок пластика и металла, а не ваши данные. Включение занимает около двух минут и работает полностью бесшумно в фоне.
6. Сократите количество устройств умного дома
Любое «умное» устройство по своей природе представляет собой подключённый к интернету компьютер с микрофоном, находящийся у вас в доме.
Они непрерывно собирают телеметрию, транслируют её на серверы и регулярно становятся жертвами атак. Ваш Wi-Fi-датчик качества воздуха из Amazon не обязан знать ваши точные GPS-координаты.
Чем меньше подключённых к сети девайсов, тем меньше у хакеров точек входа.
7. Переключитесь на Signal для ежедневной коммуникации
Signal использует сквозное шифрование сообщений: никто (включая компанию Signal, вашего мобильного оператора или перехватчиков трафика) не может прочитать вашу переписку.
Обычные SMS и даже iMessage сохраняют метаданные (кто с кем общался, когда и продолжительность диалога), которые легко анализируются лицами с соответствующими полномочиями.
Рекомендуется активировать автоудаление сообщений. 90 дней — оптимальный дефолтный период, исключающий накопление рисков в старых диалогах.
8. Используйте браузер, ориентированный на приватность (например, Brave)
Brave построен на движке Chromium, полностью поддерживает расширения из каталога Chrome и предоставляет практически идентичный пользовательский интерфейс.
9. Измените поисковую систему по умолчанию на Brave Search
Причина в наличии собственного независимого индекса, тогда как DuckDuckGo по факту является оболочкой над Bing.
Если результаты поиска вас не устраивают, добавьте в конец запроса префикс «!g» для принудительного перенаправления выдачи на Google.
Премимум стоит $3 в месяц. Платить деньги за защиту собственных данных всегда лучше, чем бесплатно предоставлять себя рекламодателям.
10. Используйте виртуальные кредитные карты (например, Privacy.com)
Генерируйте уникальный номер карты для каждого онлайн-магазина. Для каждой виртуальной карты можно установить жёсткий лимит трат, а в поля имени владельца и адреса доставки вносить любые вымышленные данные.
При взломе базы данных продавца злоумышленники получат лишь одноразовый реквизит, а не ваши реальные финансовые данные. Плюс, ни один ритейлер не узнает вашего настоящего домашнего адреса.
11. Заведите виртуальный почтовый адрес
Сервисы типа Virtual Post Mail принимают физические письма, оцифровывают их и предоставляют доступ онлайн. Вы лично принимаете решение, какие корреспонденции уничтожать, а какие перенаправлять на реальную почту.
Таким образом, вам не придётся при каждом заказе передавать продавцам в интернете ваши настоящие домашние адреса.
12. Не переходите по ссылкам в электронных письмах
Подделать адрес отправителя невероятно просто. С развитием ИИ фишинговые рассылки теперь выглядят идентично легитимным уведомлениям.
Вместо клика по ссылке безопаснее самостоятельно открывать окно браузера и вводить URL вручную.
Также рекомендуется отключить автоматическую загрузку картинок в настройках почтового клиента: скрытые изображения используются маркетологами и мошенниками для отслеживания факта чтения письма.
13. Выборочно применяйте VPN (например, Mullvad)
VPN маскирует ваш IP-адрес (уникальный сетевой идентификатор вашего оборудования и геолокации), делая ваши запросы нечитаемыми для посещаемых сервисов.
Держать его активным 24/7 необязательно, но обязательно включайте в общественных сетях Wi-Fi или при работе с недоверенными ресурсами.
14. Настройте фильтрацию трафика на уровне DNS (например, NextDNS)
DNS-сервер работает как телефонная книга интернета, помогая устройствам находить сайты. Блокировка рекламы и трекеров на этом уровне гарантирует их удаление до этапа загрузки контента.
Данная настройка защищает все приложения и веб-обозреватели одновременно.
15. Установите утилиту сетевого мониторинга (для Mac рекомендуем Little Snitch)
Она визуализирует, какие приложения активно связываются с внешними серверами, какой объём данных передаётся и какова их конечная точка.
Любой процесс, чья исходящая активность значительно превышает норму, должен настораживать и, вероятнее всего, подлежит немедленному удалению.
На данный момент доступ к архетипу Mythos ограничен строго кругом разработчиков проекта Project Glasswing (Anthropic, Apple, Google и партнёры).
Однако у злоумышленников подобные архитектуры появятся в кратчайшие сроки — ориентировочно в течение полугодия, возможно, и вовсе раньше. Поэтому экстренное укрепление защиты стало абсолютным приоритетом.
Уделите пятнадцать минут базовой настройке сегодня, чтобы избавить себя от серьёзных проблем завтра.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @itsolelehmann














