À l'ère du calcul quantique, les crypto-actifs sont-ils encore en sécurité ? La feuille de route post-quantique d'Ethereum
Rédaction : imToken
Si un jour un ordinateur quantique parvenait à dériver une clé privée à partir d'une clé publique exposée sur la chaîne en un temps infime, le système de sécurité des actifs numériques fondé aujourd'hui sur la cryptographie parviendrait-il encore à subsister ?
Pendant longtemps, les débats de l'écosystème crypto sur l'informatique quantique sont restés confinés à la réflexion théorique : bien que l'on reconnaisse que la cryptographie par courbes elliptiques, massivement employée par les blockchains dominantes telles que Bitcoin et Ethereum, pourrait un jour être vaincue par des machines quantiques disposant d'une puissance de calcul suffisante, ce scénario semble encore lointain.
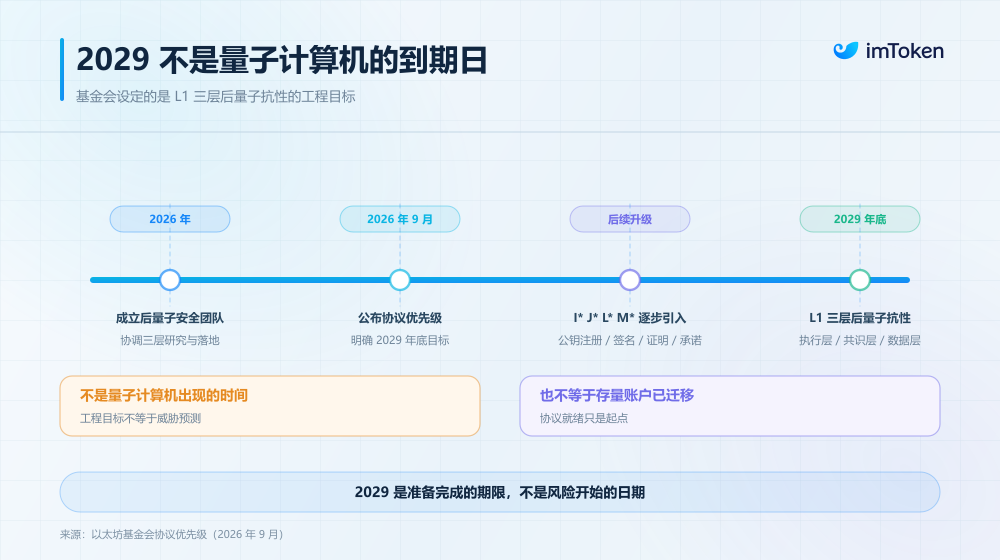
En réalité, en 2026, cet enjeu franchit officiellement le seuil de la mise en œuvre technique. **La Fondation Ethereum a non seulement constitué une équipe de recherche dédiée à la sécurité post-quantique, mais a également inscrit fin 2029 comme objectif opérationnel visant une résistance post-quantique intégrale au L1 aux niveaux de l'exécution, du consensus et des données.**
Pour un réseau ouvert comptant des centaines de millions de comptes, un volume massif d'actifs et un écosystème d'applications complexe, remplacer le socle cryptographique va bien au-delà d'une simple mise à jour logicielle.
Depuis le prisme de l'utilisateur lambda, le véritable défi réside rarement dans la « génération d'une nouvelle clé privée résistante au quantique », mais dans la manière de préserver un contrôle sûr et transparent sur les comptes et avoirs existants lors du remplacement des algorithmes de signature.
Que menace réellement l'informatique quantique ?
Pour comprendre l'impact de l'informatique quantique sur les actifs numériques, il convient d'abord de décomposer le système de sécurité des blockchains.
Ethereum s'appuie actuellement sur quatre catégories de composants cryptologiques pour assurer son fonctionnement, chacune servant respectivement les comptes, le consensus, la disponibilité des données et les preuves au niveau applicatif. **Ces briques répondent à des problématiques distinctes et leur exposition au risque quantique n'est absolument pas uniforme :**
- ECDSA : algorithme de signature numérique par courbe elliptique utilisé par les comptes des utilisateurs standards, permettant de prouver la propriété de l'initiateur d'une transaction ;
- BLS : algorithme de signature de la couche de consensus PoS d'Ethereum, capable d'agréger efficacement les votes de centaines de milliers de validateurs en une unique signature ;
- ZK-proof systems : systèmes de preuve à connaissance nulle exploités par les Rollups et autres applications ;
- KZG : schéma d'engagement polynomial dédié à la vérification de la disponibilité des données (DA) des Blobs et des Rollups ;
Ainsi, **ce sont précisément l'ECDSA et le BLS, ces cryptosystèmes asymétriques fondés sur la difficulté du problème du logarithme discret sur les courbes elliptiques, qui seront les premiers visés.**
Il est bien établi qu'il est pratiquement insoluble sur le plan computationnel pour un ordinateur classique de reconstituer une clé privée depuis une clé publique. Un ordinateur quantique tolérant aux fautes exécutant l'algorithme de Shor pourrait, en théorie, résoudre le problème du logarithme discret sur les courbes elliptiques en temps polynomial, compromettant ainsi la sécurité des systèmes à clé publique tels que ECDSA et BLS reposant sur ces postulats mathématiques.
Dès lors qu'une clé privée est reconstruite, un attaquant peut directement falsifier des signatures légitimes pour détourner des avoirs, sans voler de phrase mnémonique ni pirater le client portefeuille. De la même façon, les clés des validateurs, les autorisations de gestion multisignature du protocole et les clefs de contrôle des ponts inter-chaînes subissent toutes ce type de test à long terme.
A contrario, les fonctions de hachage comme Keccak-256 témoignent d'une résilience supérieure face au quantique. Si l'algorithme de Grover procure une accélération quadratique, il ne transformera pas un problème de sécurité exponentiel en un problème résoluble en temps polynomial, contrairement à l'algorithme de Shor.
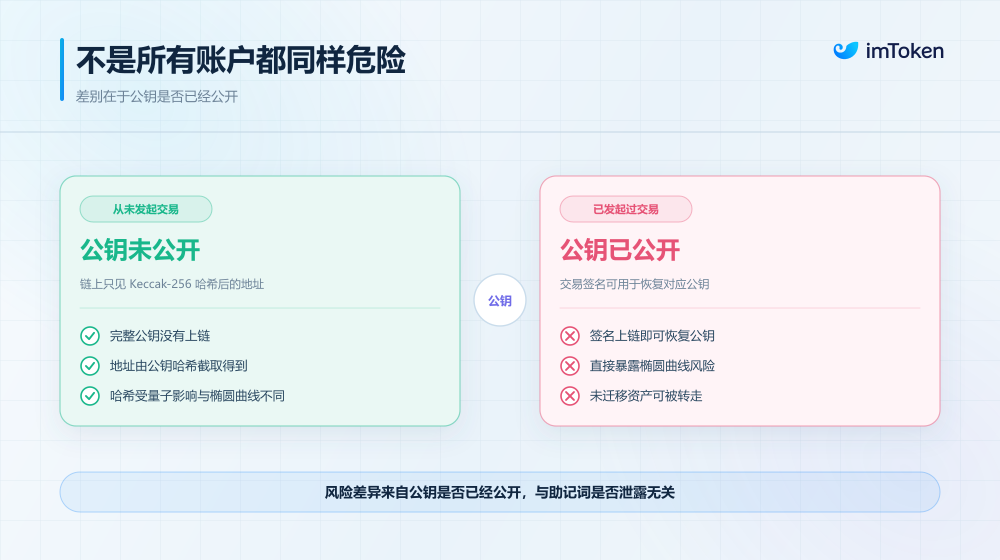
Ceci révèle par ailleurs un détail souvent méconnu : tous les comptes Ethereum n'affichent pas le même degré de vulnérabilité face à la menace quantique.
L'adresse d'un compte EOA standard sur Ethereum résulte d'une troncation opérée après un hachage Keccak-256 de la clé publique.
Dès lors, **si votre portefeuille froid n'a jamais initié la moindre transaction on-chain ni publié la moindre signature hors chaîne, seule l'adresse hachée figure en clair sur le registre, la clé publique intégrale n'ayant jamais fui et bénéficiant encore de l'unidirectionnalité inhérente au hachage ;** dès que cette adresse procède à un unique transfert ou à une autorisation contractuelle, un adversaire pourra reconstituer la clé publique complète depuis la signature de transaction publique, l'exposant ainsi directement au risque futur d'un effondrement des courbes elliptiques.
Force est de constater qu'aucun ordinateur quantique apte à briser les fondements cryptographiques n'est encore déployé à l'échelle mondiale, et les détenteurs ordinaires n'ont aucune raison de procéder à des transferts d'actifs déclenchés par la panique.
L'équipe Post-Quantum de la Fondation Ethereum a également rappelé à maintes reprises qu'un ordinateur quantique tolérant aux fauses représentant une menace avérée doit encore franchir un gouffre technologique majeur en matière de mise à l'échelle matérielle et de correction d'erreurs quantiques (lecture complémentaire : « De quelle menace parle-t-on exactement avec l'informatique quantique ? Le guide crypto pour aborder l'ère post-quantique »).
Cependant, le nœud du problème réside dans le constat que **la migration cryptographique absorbe elle-même de multiples années. Attendre la maturation concrète de la menace avant d'amorcer les préparatifs risquerait d'être irrémédiablement trop tard.**
Quelles dispositions Ethereum met-il en place ?
En 2026, la Fondation Ethereum a structuré une unité spécialisée Post-Quantum Security, chargée d'orchestrer la recherche et l'intégration technique de la cryptologie post-quantique au niveau protocolaire.
Loin de se contenter de rechercher un algorithme de signature alternatif, **Ethereum travaille simultanément sur trois fronts : la couche d'exécution, la couche de consensus et la couche de données, afin de faire évoluer l'ensemble de l'architecture cryptologique.**
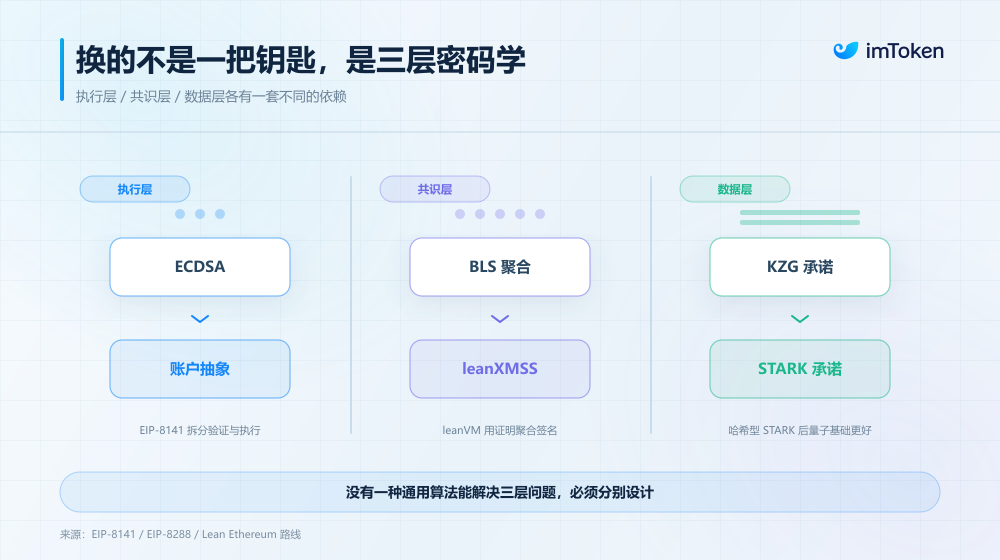
Couche d'exécution : libérer les comptes de l'attachement rigide à une clé privée
Pour les utilisateurs conventionnels, le bouleversement le plus immédiat provient de la couche d'exécution.
Le mécanisme d'autorisation des comptes EOA traditionnels sur Ethereum demeure relativement figé : l'utilisateur génère une signature avec sa clé privée secp256k1, et le réseau en certifie la légitimité via l'ECDSA.
Cette conception, certes simplifiée et endeuillée par l'épreuve du temps, soude étroitement l'identité du compte à un schéma signature précis. À l'avenir, si l'ECDSA révélait des failles, les titulaires devraient adopter un autre algorithme. Remplacer systématiquement une clé privée par une neuve induirait quasi inévitablement la création d'une nouvelle adresse de compte, entraînant le déplacement obligatoire des avoirs, de l'historique des interactions contractuelles et des relations applicatives.
Un tel scenario ne constitue évidemment pas une réponse idéale.
Pour briser ces chaînes, Ethereum intensifie le déploiement de l'abstraction native de compte, dont l'EIP-8141 incarne la déclinaison majeure (lecture complémentaire : « Abstraction native de compte + défense contre le quantique : pourquoi l'EIP-8141 n'est-elle pas encore le sujet vedette d'Hegotá sur Ethereum ? »).
Cet EIP vise à dissocier la vérification transactionnelle, l'exécution effective et le règlement du Gas en phases distinctes, conférant au compte la capacité d'évaluer la validité d'une opération via une logique programmable. Cette approche permet au compte de désolidariser graduellement sa dépendance exclusive vis-à-vis de la clé privée ECDSA, d'instaurer un roulement natif des clés et de réserver l'espace nécessaire à l'incorporation future d'algorithmes de validation signaturale alternatifs.
Parallèlement, Ethereum explore les précompilations dédiées à la vérification de signatures post-quantique, afin d'optimiser la validation native des nouveaux formats signataires par les contrats intelligents et les mécanismes de vérification de compte.
Ce n'est toutefois qu'une première marche. Les signatures post-quantique affichaant un gabarit bien plus colossal que leurs homologues ECDSA/BLS classiques, Ethereum doit nécessairement amortir les surcoûts en bande passante et en calcul qu'elles induisent. C'est précisément l'objet de l'EIP-8288, qui projette d'utiliser l'agrégation récursive de STARK pour condenser la validation de multiples signatures post-quantique en des preuves plus aéronautiques, allégeant ainsi la charge on-chain en termes de données et de vérifications.
Couche de consensus : substituer le BLS traditionnel par des signatures orientées hachage
Outre la couche d'exécution, la couche de consensus constitue le pilier fondateur du fonctionnement Proof of Stake (PoS) du réseau.
Le consensus PoS actuel prospère sur la capacité d'agrégation propre aux signatures BLS. Les remplacer linéairement par des signatures post-quantique standard alourdirait drastiquement les frais de propagation, de persistance et de validation sur le maillage P2P des nœuts, en raison du volume colossal de ces nouveaux formats.
Face à cette contrainte, la feuille de route Lean Ethereum d'Ethereau esquisse deux orientations technologiques prometteuses.
- leanXMSS : un schéma de signature post-quantique calqué sur les fonctions de hachage, voué à remplacer les signatures BLS actuelles des validateurs, supprimant ainsi radicalement toute dépendance structurelle aux courbes elliptiques ;
- leanVM : une machine virtuelle zero-knowledge ultra-légère conçue spécifiquement pour agréger efficacement les signatures post-quantique, tentant de comprimer les signatures hachées de milliers de validateurs en des preuves compactes via des preuves zéro-knowledge résistantes au quantique (comme les STARK récursifs), préservant ainsi le seuil de performance du consensus tout en assurant une sécurité post-quantique inébranlable ;
Ce positionnement confirme qu'aucune formule magique universelle ne suffira à opérer la transition post-quantique : la validation de consensus et les portefeuilles des particuliers exigeront chacun des outils cryptologiques strictement adaptés à leurs impératifs.
Couche de données : KZG et les preuves ZK intègrent也必须 la sécurité quantique
Au-delà des signatures de compte et de validation, la couche de données affronte elle aussi des défis de fond.
Récemment, Ethereum a massivement adopté le mécanisme d'engagement polynomial KZG, singulièrement pour la disponibilité des données (DA) des Blobs et des Rollups. **La sécurité inhérente à KZG reposant sur des hypothèses mathématiques liées aux appariements de courbes elliptiques, son adaptabilité face aux futurs effets de l'informatique quantique s'avère primordiale.**
Parallèlement, au niveau applicatif, certaines preuves ZK utilisées par les Rollups et architectures similaires se heurtent à des problématiques comparables, en particulier certains SNARK dépendant des appariements de courbes elliptiques, dont les garanties de sécurité pourraient elles aussi être neutralisées par l'algorithme de Shor. En revanche, les STARK bâtis exclusivement sur des primitives de hachage s'affranchissent du problème du logarithme discret sur les courbes elliptiques et affichent donc une résilience post-quantique supérieure.
Cela signifie que la migration post-quantique ne saurait se limiter au seul L1 d'Ethereum ; elle devra progressivement rayonner vers les L2, les Rollups et les innombrables applications déployées on-chain.
À l'aune du calendrier, les priorités protocolaires dévoilées par la Fondation Ethereum en septembre 2026 fixent clairement l'ambition d'atteindre une résistance post-quantique totale sur le L1 d'Ethereum (extraction, consensus et données) avant décembre 2029. Les jalons suivants intégreront graduellement des infrastructures de dépôt de clés publiques post-quantiques, de vérification signataire, de preuve de consensus et d'engagement de données.
Une telle entreprise représentera un chantier de longue haleine mobilisant l'ensemble de l'écosystème.
Comment permettre aux détenteurs de migrer leurs avoirs en toute sécurité ?
Tandis que les chapitres précédents examinaient comment Ethereum entendrait neutraliser les vulnérabilités cryptologiques sous-jacentes, la priorité absolue pour les utilisateurs profanes réside bel et bien dans cette interrogation : **quelles manœuvres nos portefeuilles devront-ils effectuer lorsque le socle signatureal actuel exigera une montée en version ?**
Une telle opération se révèle infiniment plus complexe qu'une simple régénération de clé privée.
Le premier verrou à aborder concerne l'identité du compte.
Pour un EOA conventionnel, l'adresse du compte entretient un lien mathématique direct avec sa clé publique. L'adoption immédiate d'un stack post-quantique obligerait généralement à instancier une nouvelle identité de compte avant de rediriger les avoirs préexistants.
Un tel mouvement déclencherait néanmoins une cascade de complications. Aux côtés de l'ETH et des tokens ERC-20, les utilisateurs conservent parfois des NFT, des positions et apports sur des protocoles DeFi, ou encore des liquidités réparties sur des réseaux L2 disparates. Certaines plateformes lient par ailleurs permissions, scores de fidélité, historiques d'interactions et relations identitaires strictement à l'adresse du titulaire.
Si chaque avancée cryptologique imposait un changement d'adresse, les détenteurs devraient réorganiser manuellement ces actifs et liens applicatifs, rendant le coût de migration prohibitif.
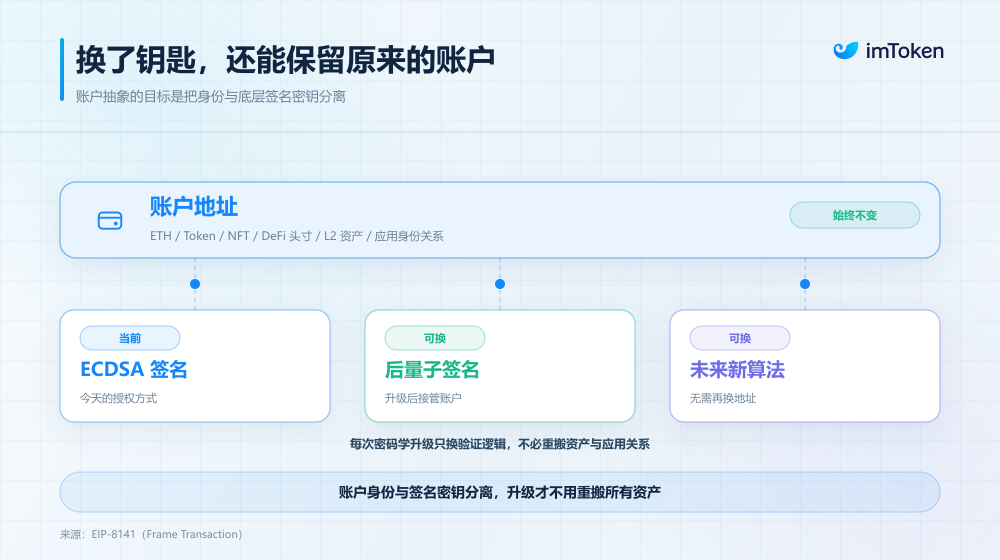
L'utilité de l'abstraction de compte apparaît dès lors décisive : elle permet de **dissocier au maximum l'identité du compte du secret signataire sous-jacent, laissant au compte la maîtrise, via une logique de vérification scriptable, de qui détient effectivement la mainmise sur les actifs.**
Conceptuellement, cela offre aux utilisateurs la perspective de faire muter l'algorithme de signature sous-jacent tout en préservant leur adresse originelle, évitant ainsi de devoir recompressionner l'entièreté de leurs avoirs vers une nouvelle destination.
Telle est précisément l'une des capacités que poursuit l'EIP-8141.
Le second verrou réside dans la transition entre l'ancien et le nouveau jeu de clés. Un processus de migration optimal consisterait à **permettre à l'utilisateur d'octroyer proactivement un mandat à une clé post-quantique pour reprendre le contrôle du compte, tant que le système cryptologique hérité demeure opérationnel et sûr.**
Par exemple, le portefeuille pourrait préalablement générer une nouvelle clé post-quantique dans un environnement isolé, puis valider cette évolution des règles de vérification du compte grâce à une signature valide provenant du compte en vigueur.
Tant que la clé privée ECDSA historique reste inviolée, l'opération s'inscrit dans un flux de mise à jour standard. Mais si un ordinateur quantique parvenait à casser cette clé, la dynamique basculerait instantanément.
Dans ce contexte, attaquants comme propriétaires légitimes bénéficieraient simultanément de la faculté de produire des signatures usurpées pour le compte originel, rendant pratiquement impossible pour le réseau de départager, sur la seule foi de l'ancienne clé, le véritable titulaire.
C'est pourquoi anticiper la migration revêt une urgence vitale.
Il existe par ailleurs une catégorie de comptes particulièrement ingrats : comptes dormant depuis des lustres, dont les clés privées sont irrémédiablement perdues, ou dont les ayants droit ignorent purement et simplement la nécessité d'actualiser leurs portefeuilles. Ces comptes renferment parfois des trésors substantiels mais se révèlent incapables d'amorcer un transfert actif.
Le sort à réserver à ces avoirs suscite toujours débat : faut-il les tolérer sur leurs adresses initiales ou privilégier, à l'horizon, des contre-mesures telles que le blocage via la gouvernance protocolaire ? La question demeure ouverte.
Enfin, et c'est sans doute l'angle le plus frecemment omis, l'opération de migration sécurisée ne doit absolument pas devenir un nouveau vecteur d'exploitation.
Lorsque l'industrie entière débute ses réflexions sur les périls quantiques, les prédateurs numériques chercheront inévitablement à instrumentaler l'anxiété collective en multipliant les portes dérobées fictives « Mise à niveau anti-quantique », « Validation de clé privée » ou « Migration d'actifs », incitant les détenteurs à révéler leurs phrases mnémoniques ou à signer des délégations malveillantes.
Les portefeuilles de demain devront dès lors non seulement fournir des outils de transition robustes, mais également garantir une traçabilité absolue sur l'origine des mises à jour, permettre un examen minutieux des payload transactions et confirmer avec certitude quels actifs tombent sous l'emprise des nouvelles logiques de délégation.
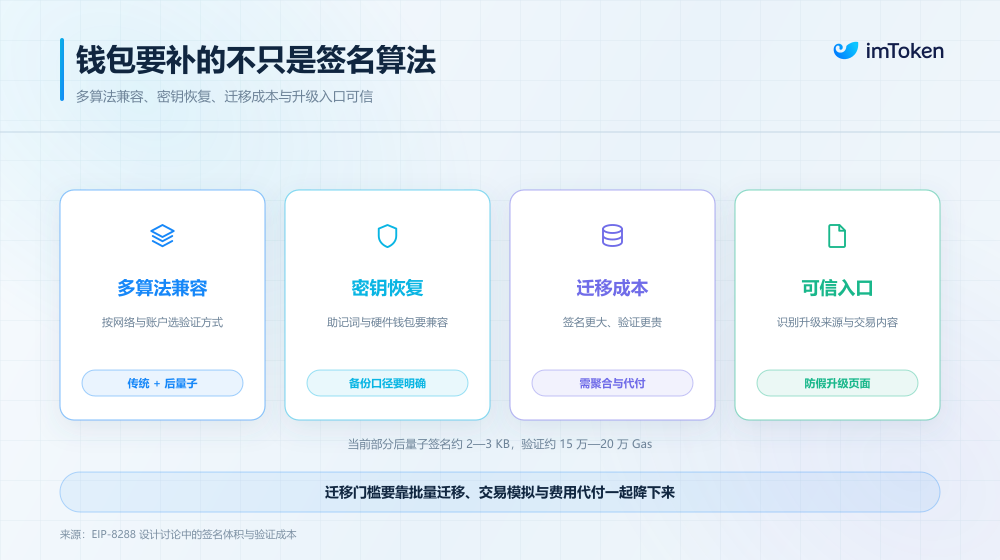
Mot de la fin
À date, l'informatique quantique est loin d'avoir cristallisé une menace frontale suffisante pour ébranler les architectures cryptologiques des blockchains dominantes.
Cela ne dispense pourtant nullement l'industrie d'en mesurer la portée.
La feuille de route post-quantique actuellement tracée par Ethereum démontre clairement que **la sécurité blockchain de demain ne saurait reposer sur l'illusion qu'un algorithme spécifique sera indestructible ; elle doit impérativement s'ancrer dans la capacité intrinsèque d'un système global à bénéficier d'évolutions continues et de transitions sécurisées.**
Pour les détenteurs ordinaires, la vocation des portefeuilles numériques va par conséquent muter.
Alors qu'hier le cœur de métier d'un portefeuille se bornait à faciliter la génération, la conservation et l'utilisation des clés privées, il devra demain assister les utilisateurs dans l'appréhension des risques liés à leurs comptes, piloter des stacks de clés hétérogènes selon les paradigmes cryptologiques émergents et, advenant le cas, orchestrer en toute sécurité la montée en version de leurs comptes.
Cette métamorphose ne se limite pas au simple renouvellement d'un algorithme signatureal ; elle marque l'ascension du portefeuille, passant du statut d'outil de gestion de clés privées à celui d'infrastructure pérenne de sécurisation des patrimoines numériques.
Même si les détenteurs n'ont pour l'instant nullement besoin de précipiter des déplacements de fonds motivés par l'essor du quantique, **la fenêtre stratégique exigeant une préparation concertée vient tout juste de s'ouvrir pour les éditeurs de portefeuilles et l'ensemble de l'écosystème crypto.**
Bienvenue dans la communauté officielle TechFlow
Groupe Telegram :https://t.me/TechFlowDaily
Compte Twitter officiel :https://x.com/TechFlowPost
Compte Twitter anglais :https://x.com/BlockFlow_News
 @imTokenOfficial