Kỷ nguyên tính toán lượng tử, tài sản mã hóa còn an toàn không? Nhìn từ lộ trình hậu lượng tử của Ethereum
Tác giả: imToken
Nếu một ngày nào đó, một máy tính lượng tử có thể trong thời gian cực ngắn suy luận ra khóa riêng từ khóa công khai đã bị lộ trên chuỗi, thì hệ thống an toàn tài sản mã hóa dựa trên nền tảng mật mã học của ngày nay còn tồn tại hay không?
Trong một khoảng thời gian dài trước đây, các cuộc thảo luận trong ngành về máy tính lượng tử chủ yếu dừng lại ở mức độ diễn giải lý thuyết, tức là thừa nhận rằng mật mã đường cong elliptic đang được sử dụng rộng rãi trên các chuỗi khối chính thống như Bitcoin và Ethereum có thể sẽ bị các máy tính lượng tử có đủ sức mạnh tính toán phá vỡ trong tương lai, nhưng điều đó vẫn còn khá xa.
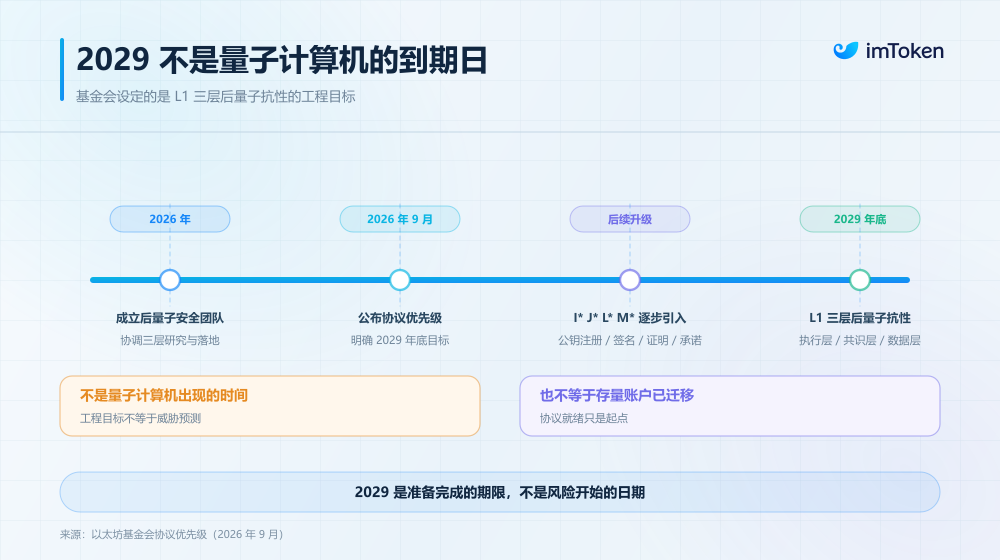
Trên thực tế, đến năm 2026, vấn đề này đã chính thức bước vào giai đoạn triển khai kỹ thuật. Quỹ Ethereum không chỉ thành lập nhóm nghiên cứu chuyên biệt về bảo mật hậu lượng tử mà còn đặt mục tiêu kỹ thuật vào cuối năm 2029 để Layer 1 hoàn toàn đạt khả năng kháng lượng tử ở lớp thực thi, lớp đồng thuận và lớp dữ liệu.
Đối với một mạng mở sở hữu hàng trăm triệu tài khoản, quy mô tài sản khổng lồ và hệ sinh thái ứng dụng phức tạp, việc thay thế hệ thống mật mã học chắc chắn không chỉ là một bản nâng cấp phần mềm đơn giản.
Đặc biệt khi đứng ở góc độ người dùng phổ thông, thách thức thực sự thường không nằm ở chỗ «làm thế nào để tạo ra một khóa riêng kháng lượng tử mới», mà nằm ở việc làm sao duy trì khả năng kiểm soát an toàn và liền mạch đối với tài khoản và tài sản hiện có trong quá trình thay đổi thuật toán ký.
Máy tính lượng tử thực sự đe dọa điều gì?
Để hiểu tác động của máy tính lượng tử đối với tài sản mã hóa, trước tiên cần phân tích hệ thống an toàn chuỗi khối dưới dạng các thành phần riêng lẻ.
Hiện tại, Ethereum chủ yếu dựa vào bốn loại thành phần mật mã để vận hành, phục vụ lần lượt cho tài khoản, đồng thuận, tính sẵn sàng của dữ liệu và bằng chứng ở lớp ứng dụng, mỗi loại giải quyết các vấn đề khác nhau và mức độ phơi nhiễm rủi ro trước máy tính lượng tử cũng không đồng đều:
- ECDSA: Thuật toán ký số đường cong elliptic dùng cho tài khoản người dùng phổ thông, nhằm xác minh quyền sở hữu của bên khởi tạo giao dịch;
- BLS: Thuật toán ký được sử dụng ở lớp đồng thuận PoS của Ethereum, có thể tổng hợp hiệu quả lá phiếu của hàng trăm ngàn bộ xác thực thành một chữ ký duy nhất;
- Hệ thống bằng chứng kiến thức bằng không (ZK-proof): Hệ thống được các ứng dụng như Rollup sử dụng;
- KZG: Sơ đồ cam kết đa thức dùng để xác minh tính sẵn sàng dữ liệu (DA) cho Blob và Rollup;
Trong đó, nhóm đầu tiên chịu ảnh hưởng trực tiếp là mật mã không đối xứng dựa trên bài toán logarit rời rạc đường cong elliptic như ECDSA và BLS.
Như chúng ta đã biết, máy tính truyền thống muốn suy ngược khóa riêng từ khóa công khai gần như bất khả thi về mặt tính toán, nhưng máy tính lượng tử chịu lỗi chạy thuật toán Shor về mặt lý thuyết có thể giải quyết bài toán logarit rời rạc đường cong elliptic trong thời gian đa thức, từ đó phá vỡ tính bảo mật của mật mã khóa công khai dựa trên các giả thiết toán học liên quan như ECDSA và BLS.
Vì khóa riêng bị khôi phục, kẻ tấn công không cần ăn cắp từ ghi nhớ hay phải vượt qua tường lửa máy ví, mà có thể trực tiếp mạo nhận chữ ký hợp pháp để chuyển dịch tài sản. Tương tự như vậy, khóa bộ xác thực, quyền quản trị đa ký trên giao thức và khóa kiểm soát cầu nối chéo chuỗi cũng đang đối mặt với những thử thách dài hạn tương tự.
Ngược lại, các hàm băm đại diện cho Keccak-256 có khả năng chống chịu tốt hơn trước máy tính lượng tử. Mặc dù thuật toán Grover có thể mang lại tốc độ tăng bậc hai, nó sẽ không biến các vấn đề bảo mật cấp số nhân thành vấn đề có thể giải được trong thời gian đa thức giống như thuật toán Shor.
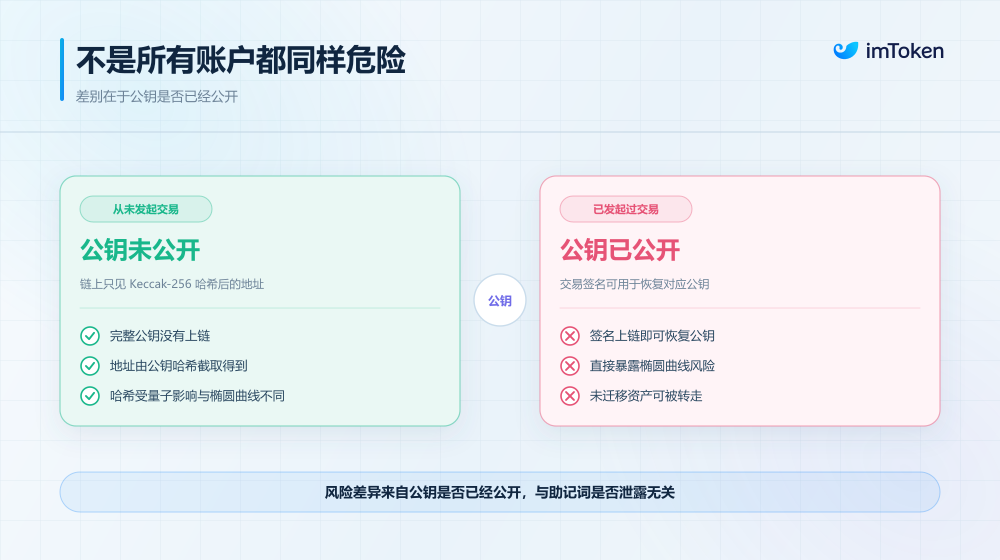
Điều này dẫn đến một chi tiết then chốt thường bị bỏ qua, đó là không phải tất cả tài khoản Ethereum đều đối mặt với mức độ rủi ro như nhau trước mối đe dọa lượng tử.
Địa chỉ EOA thông thường của Ethereum được lấy ra bằng cách cắt ngắn giá trị băm Keccak-256 của khóa công khai.
Vì vậy, nếu ví lạnh của bạn chưa bao giờ gửi đi bất kỳ giao dịch on-chain nào hay công khai chữ ký off-chain, thì trên chuỗi chỉ ghi lại địa chỉ sau khi băm, khóa công khai đầy đủ chưa từng bị lộ và vẫn được bảo vệ bởi tính đơn hướng của hàm băm; tuy nhiên, chỉ cần địa chỉ này thực hiện ít nhất một lệnh chuyển tiền hoặc ủy quyền hợp đồng, kẻ tấn công sẽ có thể khôi phục khóa công khai đầy đủ thông qua chữ ký giao dịch công khai, khiến nó trực tiếp rơi vào nguy cơ bị phá vỡ bởi đường cong elliptic trong tương lai.
Tất nhiên, ở giai đoạn hiện tại, toàn cầu chưa xuất hiện máy tính lượng tử đủ khả năng phá vỡ mật mã học, người dùng phổ thông hoàn toàn không cần di dời tài sản trong hoảng loạn vì lý do này.
Nhóm nghiên cứu hậu lượng tử của Quỹ Ethereum cũng nhiều lần nhấn mạnh, máy tính lượng tử chịu lỗi có mối đe dọa thực tế vẫn cần vượt qua những khoảng trống kỹ thuật lớn về quy mô phần cứng và sửa lỗi lượng tử (Đọc thêm: Máy tính lượng tử thực sự đe dọa điều gì? Hướng dẫn dành cho người dùng Crypto tiến tới kỷ nguyên hậu lượng tử).
Nhưng vấn đề nằm ở chỗ, bản thân quá trình chuyển đổi mật mã học đòi hỏi nhiều năm, nếu đợi đến khi mối đe dọa thực sự xảy ra mới bắt đầu chuẩn bị, rất có thể đã quá muộn.
Ethereum đang chuẩn bị những gì?
Năm 2026, Quỹ Ethereum đã thành lập đội ngũ chuyên trách về Bảo mật Hậu lượng tử (Post-Quantum Security), chịu trách nhiệm phối hợp nghiên cứu mật mã hậu lượng tử ở tầng giao thức và đưa vào triển khai kỹ thuật.
Khác với việc đơn thuần tìm kiếm một thuật toán ký mới, Ethereum đang nỗ lực thúc đẩy nâng cấp hệ thống mật mã học đồng thời theo ba hướng: lớp thực thi, lớp đồng thuận và lớp dữ liệu.
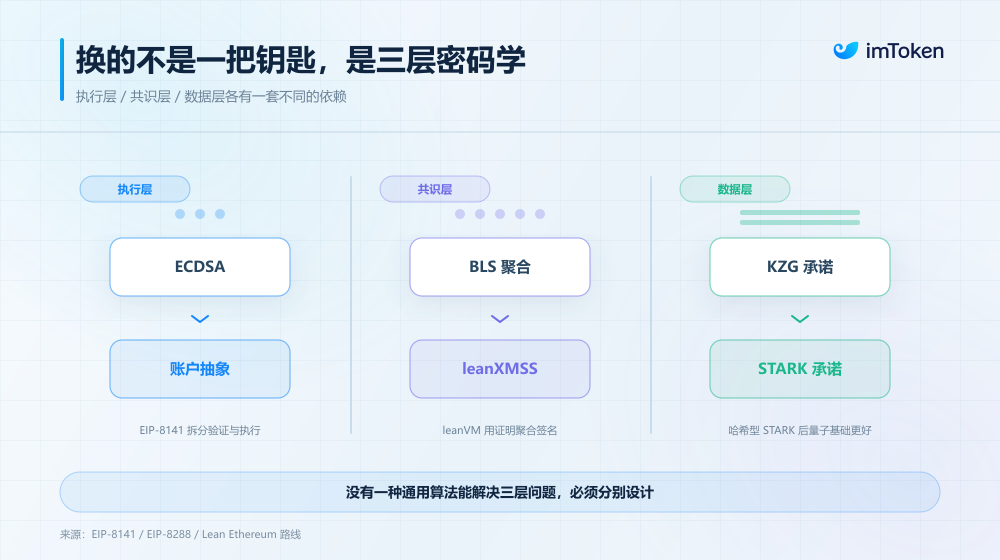
Lớp thực thi: Giúp tài khoản không còn bị ràng buộc vĩnh viễn bởi một khóa riêng
Đối với người dùng phổ thông, thay đổi trực tiếp nhất đến từ lớp thực thi.
Logic xác thực tài khoản EOA truyền thống của Ethereum khá cố định, nghĩa là người dùng tạo chữ ký thông qua khóa riêng secp256k1, và mạng lưới sử dụng ECDSA để xác minh tính hợp lệ của chữ ký đó.
Thiết kế này đủ đơn giản và đã được kiểm chứng lâu dài, nhưng lại gắn bó chặt chẽ giữa danh tính tài khoản với một hệ thống ký cụ thể. Nếu trong tương lai ECDSA mất đi tính bảo mật, người dùng buộc phải chuyển sang thuật toán ký khác; tuy nhiên, nếu chỉ đơn giản thay bằng một khóa riêng mới, thường đồng nghĩa với việc tạo địa chỉ tài khoản mới, khiến tài sản hiện có, lịch sử tương tác hợp đồng và các mối quan hệ ứng dụng cũng có thể cần phải di dời lại.
Rõ ràng đây không phải là một giải pháp lý tưởng.
Để phá vỡ xiềng xích này, Ethereum đang tăng tốc thúc đẩy trừu tượng hóa tài khoản gốc (native account abstraction), nổi bật nhất là EIP-8141 (Đọc thêm: Trừu tượng hóa tài khoản gốc + Chống đe dọa lượng tử: Tại sao EIP-8141 chưa trở thành ưu tiên hàng đầu của Ethereum?).
Sản phẩm này cố gắng tách biệt quá trình xác minh giao dịch, thực thi và thanh toán Gas thành các giai đoạn xử lý khác nhau, cho phép tài khoản quyết định tính hợp lệ của một giao dịch thông qua logic lập trìnhable. Nhờ đó, tài khoản dần thoát khỏi sự phụ thuộc cố định vào khóa riêng ECDSA, thực hiện xoay vòng khóa gốc và预留 không gian để giới thiệu các thuật toán xác minh chữ ký khác trong tương lai.
Đồng thời, Ethereum cũng đang nghiên cứu tiền biên dịch (precompile) cho xác minh chữ ký hậu lượng tử, giúp hợp đồng thông minh và logic xác minh tài khoản xác thực hiệu quả hơn các kiểu chữ ký mới.
Nhưng đây mới chỉ là bước đầu tiên. Vì chữ ký hậu lượng tử thường lớn hơn rất nhiều so với chữ ký ECDSA/BLS truyền thống, Ethereum còn cần giải quyết các vấn đề chi phí dữ liệu và tính toán phát sinh. Chẳng hạn như EIP-8288 đề xuất sử dụng tổng hợp STARK đệ quy, nén kết quả xác minh hàng loạt chữ ký hậu lượng tử thành các chứng cớ gọn nhẹ hơn, qua đó giảm tải dữ liệu trên chuỗi và gánh nặng xác minh.
Lớp đồng thuận: Thay thế BLS truyền thống bằng chữ ký băm
Bên cạnh lớp thực thi, lớp đồng thuận còn liên quan trực tiếp đến cơ chế vận hành cốt lõi PoS của mạng lưới Ethereum.
Và cơ chế đồng thuận PoS hiện tại phụ thuộc rất nhiều vào đặc tính tổng hợp của chữ ký BLS. Việc thay thế trực tiếp bằng chữ ký hậu lượng tử thông thường sẽ khiến kích thước chữ ký khổng lồ làm tăng đáng kể chi phí truyền tải P2P, lưu trữ và xác minh giữa các nút.
Nhằm khắc phục điều này, lộ trình Lean Ethereum của Ethereum đã đề xuất hai hướng kỹ thuật đáng chú ý.
- leanXMSS: Một lược đồ chữ ký hậu lượng tử dựa trên hàm băm, dự kiến thay thế chữ ký BLS mà các bộ xác thực đang dùng, loại bỏ triệt để sự phụ thuộc vào đường cong elliptic;
- leanVM: Siêu máy ảo kiến thức bằng không tối giản chuyên thiết kế để tổng hợp hiệu quả chữ ký hậu lượng tử, nỗ lực sử dụng các bằng chứng kiến thức bằng không kháng lượng tử như STARK đệ quy để nén hàng loạt chữ ký băm của bộ xác thực thành chứng cớ gọn nhẹ, vừa đảm bảo an ninh kháng lượng tử vừa giữ vững nền tảng hiệu suất đồng thuận;
Điều này cũng cho thấy, việc nâng cấp lên hậu lượng tử không tồn tại một thuật toán chung «giải quyết mọi thứ», bộ xác thực đồng thuận và ví người dùng phổ thông đều cần phải được trang bị các công cụ mật mã phù hợp nhất với mình.
Lớp dữ liệu: Chữ ký KZG và bằng chứng ZK cũng cần cân nhắc an ninh lượng tử
Bên cạnh chữ ký tài khoản và chữ ký bộ xác thực, lớp dữ liệu cũng đối mặt với những thách thức dài hạn tương tự.
Năm gần đây, Ethereum áp dụng rộng rãi cơ chế cam kết đa thức KZG, đặc biệt là trong tính sẵn sàng dữ liệu cho Blob và Rollup. Do tính bảo mật của KZG phụ thuộc vào các giả thiết toán học liên quan đến ghép cặp đường cong elliptic, nên cũng cần tính đến những tác động từ máy tính lượng tử trong tương lai.
Hơn nữa, ở lớp ứng dụng, một số bằng chứng ZK được sử dụng bởi các hệ thống như Rollup cũng gặp phải vấn đề tương tự, đặc biệt là các SNARK dựa trên ghép cặp đường cong elliptic, nơi các giả thiết bảo mật cũng có thể bị ảnh hưởng bởi thuật toán Shor. Ngược lại, STARK được xây dựng dựa trên hàm băm, không phụ thuộc vào giả thiết logarit rời rạc đường cong elliptic, do đó sở hữu thuộc tính an ninh hậu lượng tử tốt hơn.
Có nghĩa là, việc chuyển đổi sang hậu lượng tử không chỉ là vấn đề của Ethereum L1, mà trong tương lai còn cần mở rộng dần sang L2, Rollup và vô số ứng dụng on-chain khác.
Xét về khung thời gian, trong danh sách ưu tiên giao thức công bố tháng 9 năm 2026, Quỹ Ethereum đã nêu rõ mục tiêu phấn đấu trước tháng 12 năm 2029, giúp Ethereum L1 đạt khả năng kháng lượng tử ở lớp thực thi, lớp đồng thuận và lớp dữ liệu. Các phiên bản nâng cấp nút trong tương lai sẽ dần đưa vào vận hành các hạ tầng như đăng ký khóa công khai hậu lượng tử, xác minh chữ ký, chứng nhận đồng thuận và cam kết dữ liệu.
Đây sẽ là một dự án dài hạn liên quan đến toàn bộ hệ sinh thái.
Làm thế nào để người dùng hoàn tất quá trình di dời tài sản một cách an toàn?
Nếu hai phần trước bàn về cách Ethereum giải quyết các vấn đề mật mã học nền tảng, thì với người dùng phổ thông, điểm đáng quan tâm nhất thực chất là khi hệ thống ký hiện tại cần được nâng cấp, ví của chúng ta nên phản ứng như thế nào?
Chuyện này phức tạp hơn rất nhiều so với việc đơn thuần tạo lại một khóa riêng.
Trước tiên cần giải quyết vấn đề danh tính tài khoản.
Với EOA truyền thống, địa chỉ tài khoản có mối liên hệ toán học trực tiếp với khóa công khai. Nếu người dùng sử dụng ngay hệ thống khóa hậu lượng tử mới, họ thường phải tạo danh tính tài khoản mới rồi chuyển dịch tài sản cũ sang.
Nhưng điều này kéo theo hàng loạt vấn đề. Ngoài ETH và token ERC-20, người dùng có thể nắm giữ NFT, tiền gửi và vị thế trên các giao thức DeFi, cùng tài sản trên nhiều mạng L2 khác nhau. Một số ứng dụng còn ghi nhận quyền truy cập, điểm thưởng, lịch sử tương tác và mối quan hệ danh tính dựa trên địa chỉ người dùng.
Nếu mỗi lần nâng cấp mật mã học đều yêu cầu thay đổi địa chỉ tài khoản, người dùng buộc phải xử lý lại toàn bộ tài sản và các mối quan hệ ứng dụng, dẫn đến chi phí di dời cực kỳ cao.
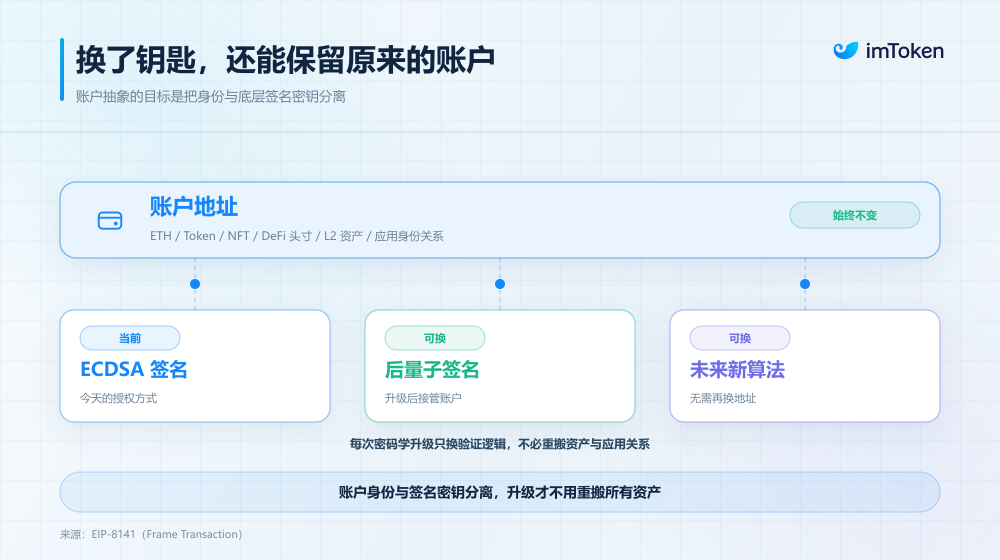
Do đó, tầm quan trọng của việc trừu tượng hóa tài khoản được bộc lộ rõ rệt. Nó cố gắng tách rời tối đa danh tính tài khoản khỏi khóa ký底层, cho phép tài khoản thông qua logic xác minh lập trìnhable để quyết định ai có thẩm quyền kiểm soát tài sản.
Về mặt lý thuyết, điều này có nghĩa là người dùng trong tương lai có cơ hội thay đổi thuật toán ký底层 mà vẫn giữ nguyên địa chỉ tài khoản, không cần phải chuyển tất cả tài sản sang một địa chỉ mới.
Đây cũng là một trong những khả năng mà EIP-8141 mong muốn mang lại.
Thứ hai là quá trình chuyển đổi giữa khóa cũ và mới. Một quy trình di dời lý tưởng nên là người dùng tự chủ động ủy quyền khóa hậu lượng tử mới tiếp quản tài khoản khi hệ thống mật mã học hiện tại vẫn còn an toàn.
Chẳng hạn, ví có thể sinh khóa hậu lượng tử mới trong môi trường an toàn, sau đó dùng chữ ký hợp lệ từ tài khoản hiện tại để ủy quyền cập nhật quy tắc xác minh tài khoản.
Nếu khóa riêng ECDSA gốc vẫn an toàn, quá trình này có thể vận hành bình thường theo luồng nâng cấp tài khoản; nhưng nếu máy tính lượng tử đã具备 khả năng phá khóa riêng hiện tại, tình huống sẽ hoàn toàn khác.
Lúc này, cả kẻ tấn công lẫn người dùng chính chủ đều có khả năng mạo nhận chữ ký tài khoản cũ, khiến hệ thống khó lòng chỉ dựa vào khóa cũ để xác định đích thị ai là chủ sở hữu hợp pháp.
Đó cũng là lý do vì sao việc di dời sớm lại cực kỳ quan trọng.
Ngoài ra, còn tồn tại một loại tài khoản khó xử lý hơn:那些长期 не hoạt động, mất khóa riêng, hoặc chủ sở hữu hoàn toàn mù tạt về việc nâng cấp ví. Những tài khoản này có thể vẫn nắm giữ khối lượng tài sản lớn nhưng bất lực trong việc tự hoàn tất di dời.
Về loại tài sản này, liệu có nên cho phép chúng tiếp tục trú ngụ tại địa chỉ gốc, hay trong tương lai sẽ áp dụng biện pháp đóng băng thông qua quản trị giao thức, hiện vẫn còn nhiều tranh cãi.
Cuối cùng, và cũng là điểm dễ bị lãng quên nhất, chính bản thân quá trình di dời an toàn tuyệt đối không được trở thành điểm xâm nhập tấn công mới.
Khi cả ngành bắt đầu thảo luận về mối đe dọa lượng tử, kẻ tấn công rất lợi dụng tâm lý hoảng sợ của người dùng để tạo ra những trang web «nâng cấp an toàn lượng tử», «xác minh khóa riêng» hoặc «di dời tài sản» giả mạo, lừa người dùng nhập từ ghi nhớ hoặc ký các lệnh ủy quyền độc hại.
Vì vậy, ví trong tương lai không chỉ cần cung cấp công cụ di dời, mà còn phải giúp người dùng phân biệt rõ nguồn gốc nâng cấp, xác minh nội dung giao dịch và khẳng định logic ủy quyền mới thực sự kiểm soát những tài sản nào.
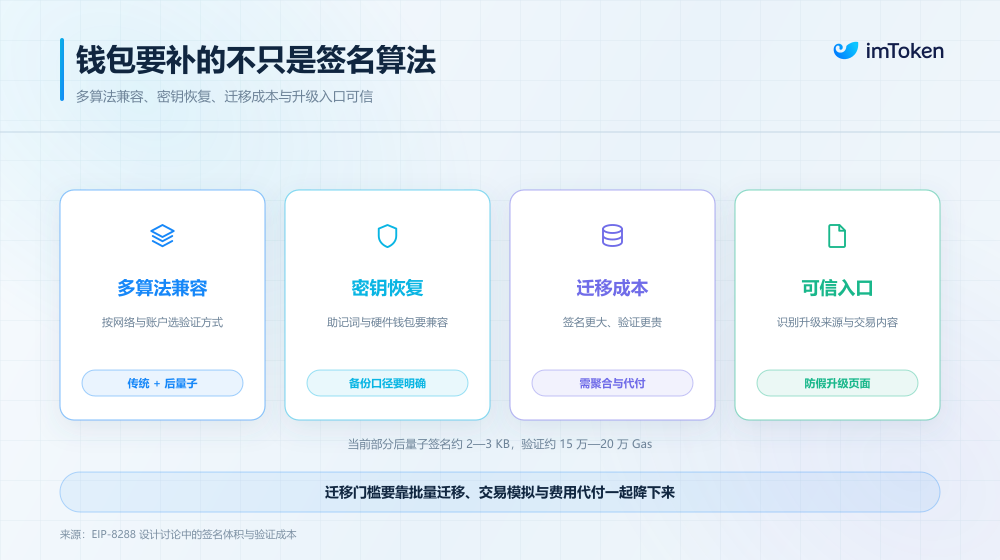
Lời kết
Tính đến hôm nay, máy tính lượng tử vẫn chưa đạt đến mức độ có thể trực tiếp đe dọa hệ thống mật mã học của các chuỗi khối chính thống.
Nhưng điều đó không có nghĩa là ngành có thể phớt lờ nó.
Lộ trình hậu lượng tử mà Ethereum đang đẩy mạnh thực chất cũng phản ánh một chân lý: an ninh chuỗi khối tương lai không nên dựa trên giả thiết rằng một thuật toán mật mã học nào đó sẽ không bao giờ bị phá vỡ, mà phải dựa trên khả năng của toàn hệ thống trong việc liên tục nâng cấp và di dời an toàn.
Đối với người dùng phổ thông, vai trò của ví tiền cũng sẽ thay đổi theo.
Trong quá khứ, công việc cốt lõi nhất của ví là hỗ trợ người dùng tạo ra, lưu trữ và sử dụng khóa riêng; trong tương lai, nó còn cần giúp người dùng hiểu rõ rủi ro tài khoản, quản lý khóa trong các hệ thống mật mã khác nhau và hoàn tất việc nâng cấp tài khoản một cách an toàn khi cần thiết.
Đây không chỉ đơn thuần là việc thay thế thuật toán ký, mà còn là bước tiến hóa của ví từ công cụ quản lý khóa riêng sang hạ tầng quản lý an ninh tài sản dài hạn.
Ít nhất là ngày hôm nay, người dùng vẫn chưa cần vội vàng di dời tài sản vì máy tính lượng tử, nhưng với nhà phát triển ví và toàn bộ ngành mã hóa, thời gian thực sự đáng để chuẩn bị trước đã chính thức bắt đầu.
Chào mừng tham gia cộng đồng chính thức TechFlow
Nhóm Telegram:https://t.me/TechFlowDaily
Tài khoản Twitter chính thức:https://x.com/TechFlowPost
Tài khoản Twitter tiếng Anh:https://x.com/BlockFlow_News
 @imTokenOfficial