Báo cáo mới nhất của Google: Hacker bắt đầu sử dụng AI Agent để tự động tấn công, bản vá bảo mật chỉ trong vài giờ đã có thể trở thành vũ khí tấn công
Tác giả: Nhóm Tình báo Mối đe dọa của Google (GTIG)
Biên tập: TechFlow
TechFlow: Cân bằng giữa tấn công và phòng thủ trên không gian mạng đang bị đảo lộn hoàn toàn bởi xu hướng tự chủ hóa của AI tạo sinh. Báo cáo giám sát toàn cầu mới nhất được Nhóm Tình báo Mối đe dọa của Google (GTIG) công bố cho thấy các nhóm tin tặc đã chính thức vượt qua giai đoạn cơ bản “đưa câu hỏi đơn giản cho AI”, chuyển đổi hoàn toàn sang vũ kiện mạng tự động hóa end-to-end, do sự phối hợp của hệ thống đa tác nhân điều khiển.
Trong một vụ xâm nhập thực tế vừa được tiết lộ gần đây, đối tượng tấn công đã triển khai quy trình khai thác lỗ hổng tự động dựa trên khung đa tác nhân mã nguồn mở, ngay lập tức biến bản vá bảo mật PHP do nhà phát hành vừa công bố thành mã tấn công đã được vũ khí hóa, đồng thời tiến hành thâm nhập tự động và đánh cắp dữ liệu vào các trang web của chính phủ Pháp cùng doanh nghiệp trong một khoảng thời gian cực ngắn.
Bài viết này tổng quan toàn cảnh quá trình tiến hóa của khung thâm nhập đa tác nhân, hệ sinh thái kinh doanh trái phép (LLMJacking) chuyên bán lại sức mạnh tính toán của mô hình lớn trên đám mây, cũng như cách các bên phòng thủ tại tuyến đầu tái cấu trúc đường dây an ninh tự động trong kỷ nguyên của các tác nhân AI.
Tóm tắt thực thi: Đối tượng tấn công chính thức bước vào kỷ nguyên đa tác nhân tự chủ
Khi các tổ chức tin tặc chuyển dịch nhanh chóng từ việc sử dụng Prompt cơ bản sang triển khai quy trình làm việc (workflow) với các tác nhân AI (Agent) hoàn toàn tự chủ, việc ứng dụng chiến thuật của AI tạo sinh (GenAI) trong các cuộc tấn công mạng thực tế đang bước vào một điểm ngoặt quan trọng.
Dựa trên kinh nghiệm xử lý ứng phó sự cố trực tiếp tại tuyến đầu từ Mandiant cùng dữ liệu viễn thám toàn cầu, GTIG đã tổng kết năm xu hướng cốt lõi trong diễn biến mối đe dọa AI toàn cầu trong quý vừa qua:
1. Chuyển dịch sang quy trình làm việc tự chủ và khung đa tác nhân: Đối tượng tấn công không chỉ dùng mô hình ngôn ngữ lớn (LLM) như công cụ hỗ trợ năng suất, mà còn bắt đầu tích hợp các tác nhân thực thi hoàn toàn tự chủ để phối hợp nhiều mô hình chạy song song, thực hiện trinh thám, rà soát mã nguồn và khai thác lỗ hổng.
2. Khai thác lỗ hổng tự động và kỹ thuật đảo ngược bản vá: Tin tặc đang tận dụng mô hình lớn để phân tích có hệ thống các bản vá bảo mật mới nhất, suy luận logic kích hoạt lỗ hổng theo chiều ngược lại trong vòng vài giờ, qua đó triệt tiêu hoàn toàn cửa sổ thời gian vá lỗi của phía phòng thủ.
3. Cướp đoạt sức mạnh tính toán và thương mại hóa chứng chỉ AI (LLMJacking): Bọn tội phạm mạng vì trục lợi đã đồng loạt tấn công môi trường đám mây doanh nghiệp, ăn cắp khóa API LLM có giá trị cao và hạn mức tính toán, rồi thiết lập "hệ thống trộn/xáo trộn mô hình" trên darknet để bán lại và chuyển đổi ra tiền mặt với mức giá chỉ bằng 30% giá chính thức.
4. Tự động hóa end-to-end cho chiến tranh nhận thức giả mạo (IO): Tin tặc cấp quốc gia và các nhà thầu chiến tranh dư luận thương mại đã nhúng sâu mô hình lớn vào ma trận đội quân mạng ảo, đạt được khả năng đăng ký tài khoản giả hoàn toàn tự động, tạo ảnh đời sống chân thực và phân phối thông tin nhắm mục tiêu cá nhân hóa cao độ.
5. Thâm nhập nhắm mục tiêu vào các doanh nghiệp tiền điện tử và công nghệ cao: Triều Tiên cùng các hacker mang đặc thù bối cảnh nhất định lạm dụng rộng rãi công cụ tạo CV AI và giả giọng nói để ngụy trang thành ứng viên, liên tục sinh đáp án trong lúc phỏng vấn kỹ thuật, và thực hiện đầu độc chuỗi cung ứng sâu xa sau khi trúng tuyển.
Khung đa tác nhân trong xâm nhập mạng
Trong các nghiên cứu giám sát trước đây, GTIG ghi nhận phần lớn chỉ là những nỗ lực lẻ tẻ của tin tặc thử nghiệm LLM ở quy mô nhỏ; tuy nhiên, việc đối tượng tấn công áp dụng khung đa tác nhân tự chủ một cách bài bản hiện nay đánh dấu cuộc chiến mạng chính thức chuyển sang giai đoạn phối hợp tự chủ quy mô lớn.
Hạnh mẫu cốt lõi của khung tấn công này nằm ở việc đưa vào vòng lặp tác chiến OODA kinh điển (Quan sát, Đánh giá, Quyết định, Hành động), trong đó tác nhân chủ quản chịu phân phối nhiệm vụ, còn các tác nhân chuyên biệt con chạy song song thực hiện quét topology mạng, nhận dạng dấu vân tay, viết script và di chuyển ngang (lateral movement).
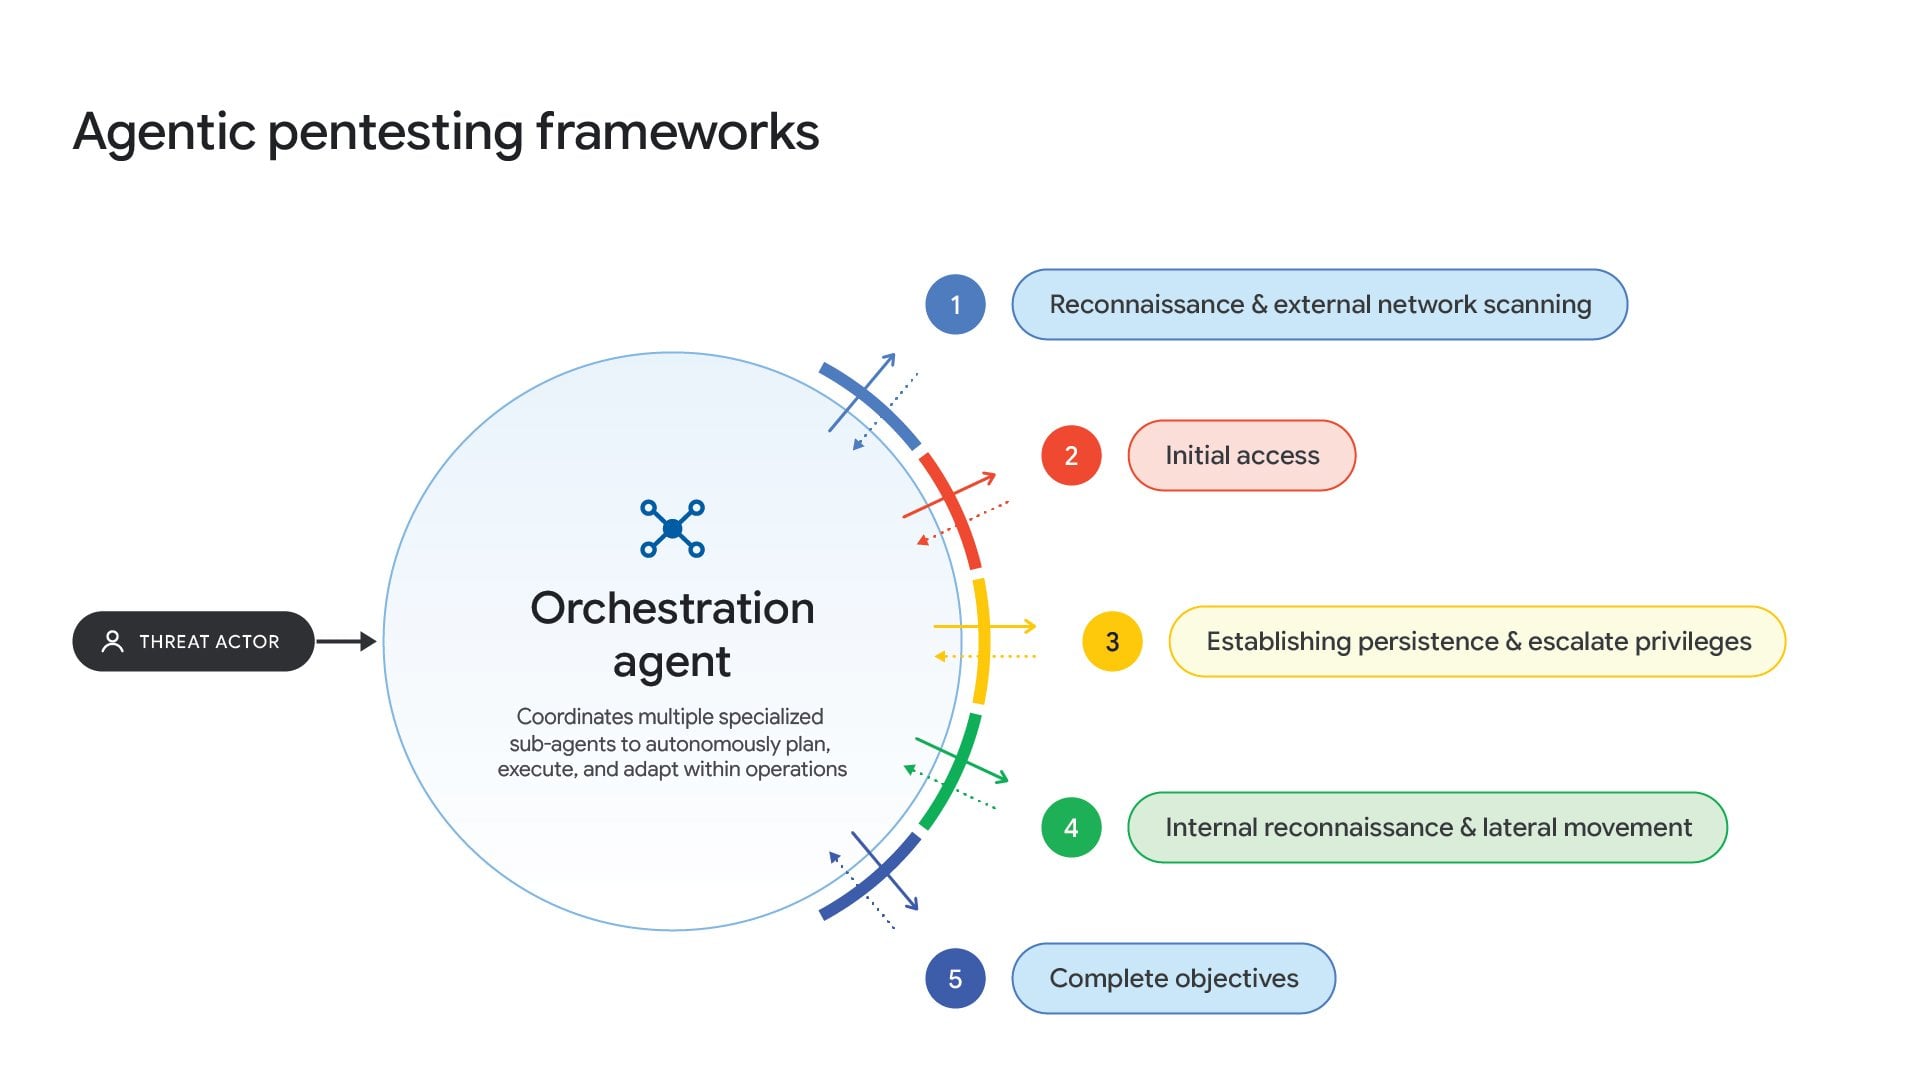
Hình: Quy trình phối hợp thực thi khung tấn công LLM đa tác nhân
Ngoài công cụ kiểm tra thâm nhập ARTEX đang thu hút nhiều sự chú ý trong cộng đồng an ninh gần đây, GTIG còn ghi nhận độc lập trong quá trình phòng thủ thực tế nhiều công cụ tấn công mã nguồn mở dạng tác nhân khác mà đối tượng tấn công trực tiếp sử dụng để xâm nhập tuyến đầu:
• CAIRN: Một khung kiểm tra thâm nhập mã nguồn mở đa tác nhân dựa trên vòng kín OODA, có thể tự động quét độc lập các máy chủ nội bộ chưa được bảo vệ mà không cần sự can thiệp của con người, đồng thời sinh ra mã khai thác (Exploit) theo thời gian thực.
• CyberStrikeAI: Một khung tấn công được thiết kế riêng cho LLM, tích hợp sẵn các agent phụ trách duy trì quyền truy cập và ăn cắp chứng chỉ.
• HexStrike AI: Công cụ tấn công chủ động tích hợp sâu Giao thức Ngữ cảnh Mô hình (MCP), có khả năng chuyển mạch không ngừng nghỉ mọi dòng lệnh thâm nhập của hacker sang mô hình lớn thương mại.
• PentAGI: Công cụ tự động hóa nhằm hạ thấp đáng kể ngưỡng kỹ thuật tấn công cho hacker, ngay cả những scripting kid mới entry hoàn toàn không hiểu nguyên lý lỗ hổng tầng nền tảng cũng có thể nhờ đó truyền tải chỉ thị xâm nhập phức tạp.
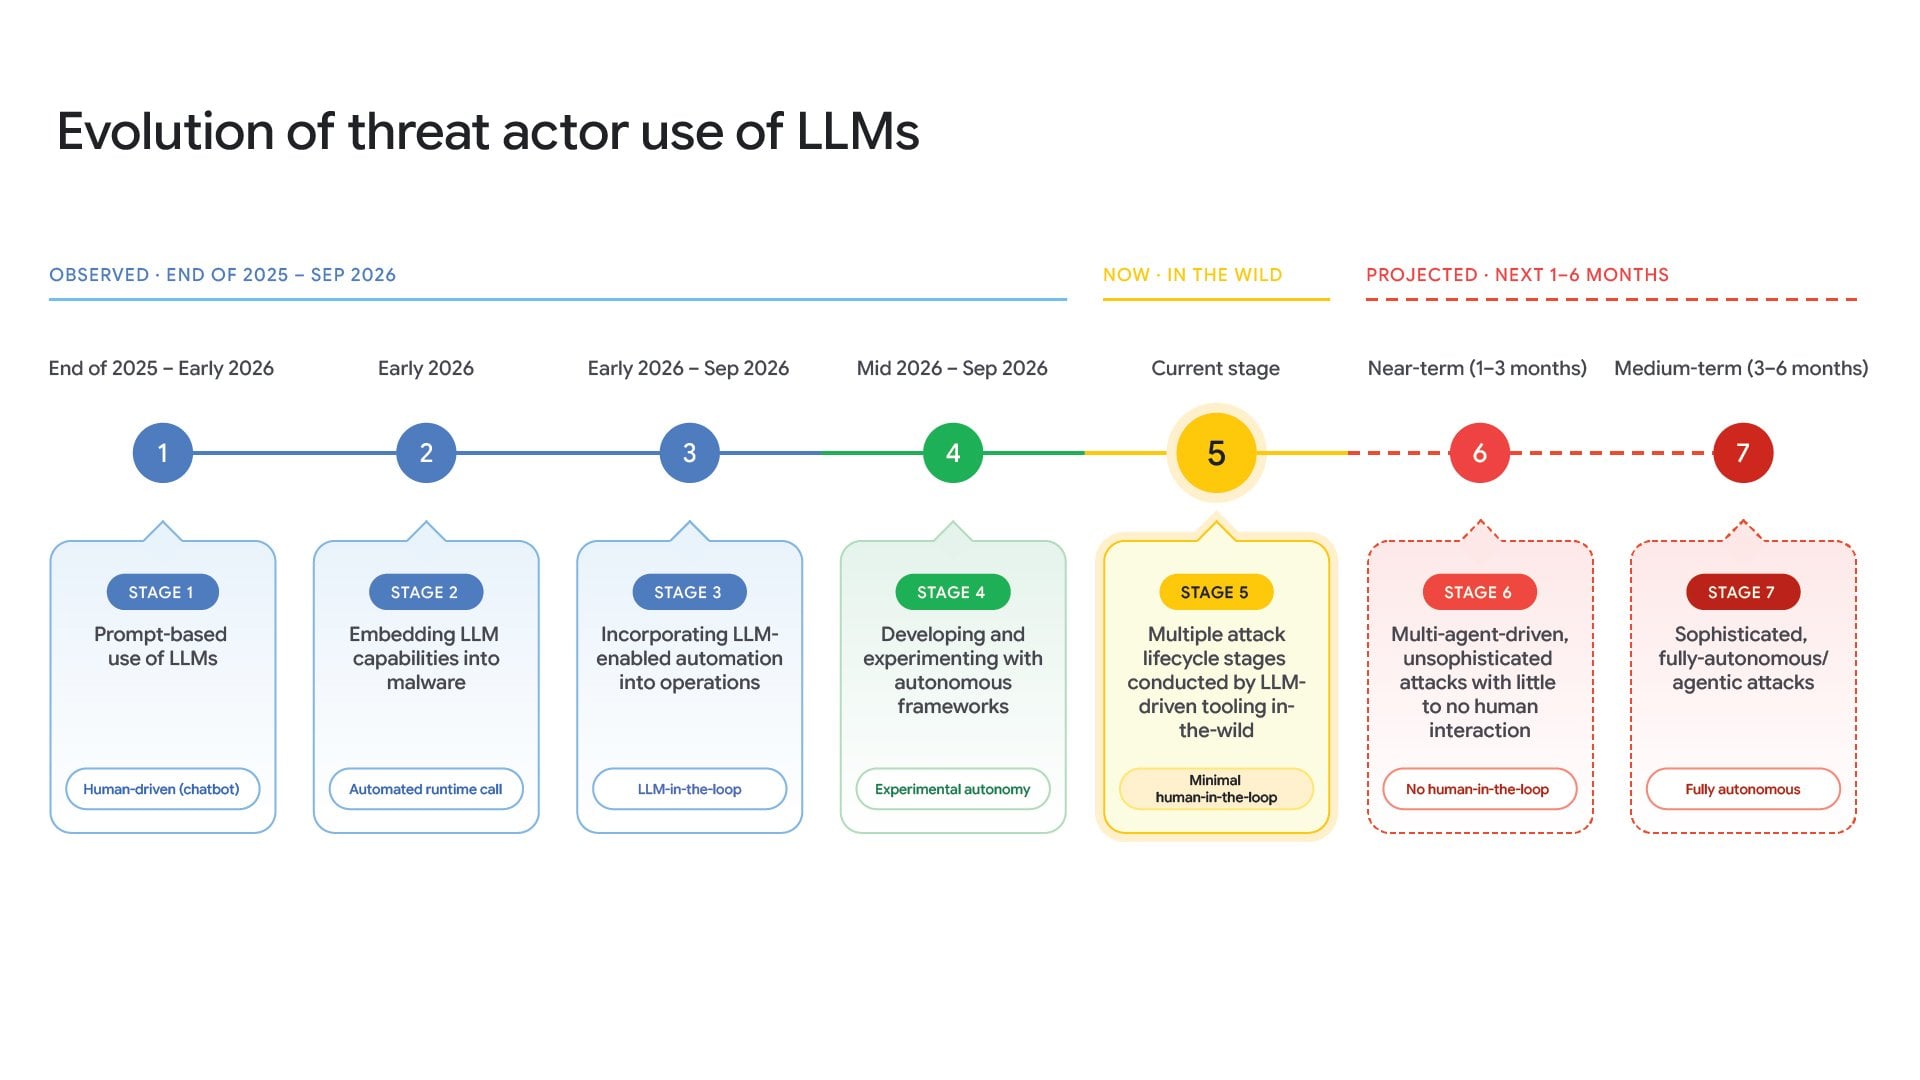
Hình: Lộ trình tiến hóa mức độ trưởng thành của LLM trong cuộc đấu trí phòng thủ và tấn công mạng thực tế
Ứng dụng tác nhân AI trong nghiên cứu và phát hiện lỗ hổng: Biến bản vá thành công cụ tấn công
Mối đe dọa thực tế đáng báo động nhất của công nghệ đa tác nhân nằm ở khả năng nén thời gian khai thác lỗ hổng và nghiên cứu vũ khí hóa xuống từ vài ngày còn vài phút.
Các đối tượng tấn công tự động trích xuất đoạn mã bản vá mã nguồn mở từ GitHub, nạp vào tác nhân AI phân tích mã, nhờ đó mô hình so sánh Diff theo thời gian thực để xác định chính xác logic thiếu sót tầng nền tảng vốn chưa được cập nhật rộng rãi.
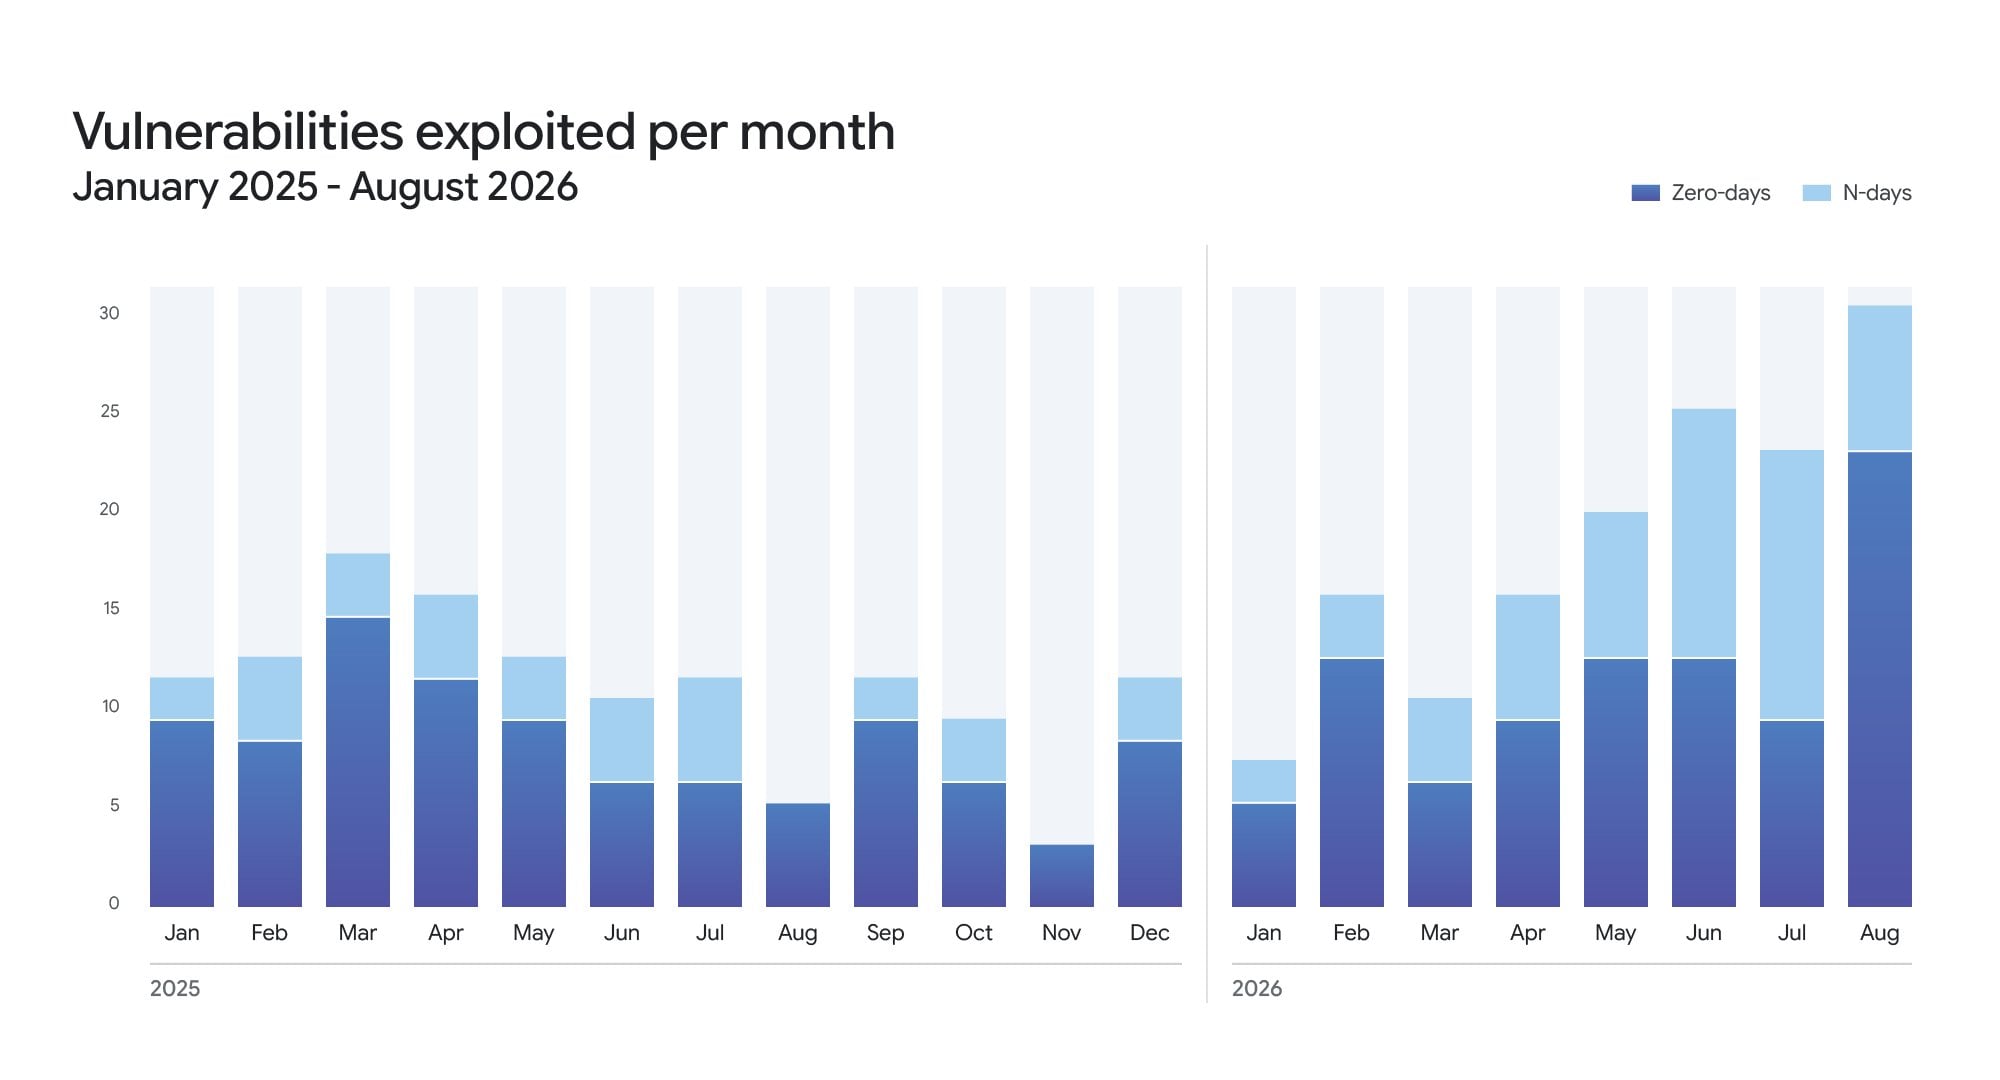
Hình: So sánh số lượng lỗ hổng N-Day và 0-Day đã bị tin tặc khai thác trong thực địa từ năm 2024 đến nay
Trong một vụ việc an ninh thực tế vừa mới giải quyết gần đây, GTIG đã truy vết và chặn đứng một máy chủ tạm trữ tấn công đang phơi bày công khai trên internet. Máy chủ này vận hành một khung khai thác lỗ hổng tự động hoàn toàn dựa trên LLM, với những dòng nhật ký phát triển bằng tiếng Nga được khắc ghi rõ rệt trong phần chú thích mã:
# Khóa API LLM dùng cho khai thác lỗ hổng tự động (dự án thí điểm exploit_agent)
# Bắt buộc điền thủ công khóa vào biến môi trường, nghiêm cấm nhập vào cửa sổ trò chuyện chung, hai dòng cấu hình này đều là bắt buộc
Tổ chức tin tặc này (mã danh Emad) đã sử dụng khung này để thực hiện biên dịch ngược tự động hoàn toàn nhắm vào các lỗ hổng lõi PHP mới được công bố gần đây (CVE-2026-109618 và CVE-2026-109619), đồng thời sinh ra payload tấn công thực chiến chỉ trong vài giờ sau khi bản vá được phát hành. Sau đó, cụm tấn công tự động này đã phát động đợt dò tìm password quy mô lớn nhắm vào nhiều cổng thông tin chính phủ và doanh nghiệp châu Âu, bao gồm cả Pháp, và thành công trong việc đánh cắp dữ liệu nhạy cảm tầng nền tảng.
Cướp đoạt sức mạnh tính toán (LLMJacking): Tin tặc chuyển đổi mô hình đám mây bị đánh cắp thành tiền tệ như thế nào
Kèm theo xu hướng doanh nghiệp chuyển đổi toàn diện lên đám mây và hạ tầng AI tạo sinh phổ cập, tác hại của việc chứng chỉ đám mây bị đánh cắp đang lan rộng nhanh chóng sang khía cạnh sức mạnh tính toán của mô hình.
Theo đội ngũ xử lý sự cố trực tiếp của Mandiant, trong vài tháng qua họ đã xử lý nhiều vụ án thuộc ngành công nghiệp đen kiểu mới mang tên “LLMJacking (cướp đoạt sức mạnh tính toán mô hình lớn)”. Sau khi xâm nhập môi trường AWS hoặc Google Cloud của doanh nghiệp, tin tặc không còn ưu tiên triển khai Trojan đào coin nữa, mà lập tức kích hoạt quyền truy cập API cấp cao vào mô hình lớn của doanh nghiệp nạn nhân.
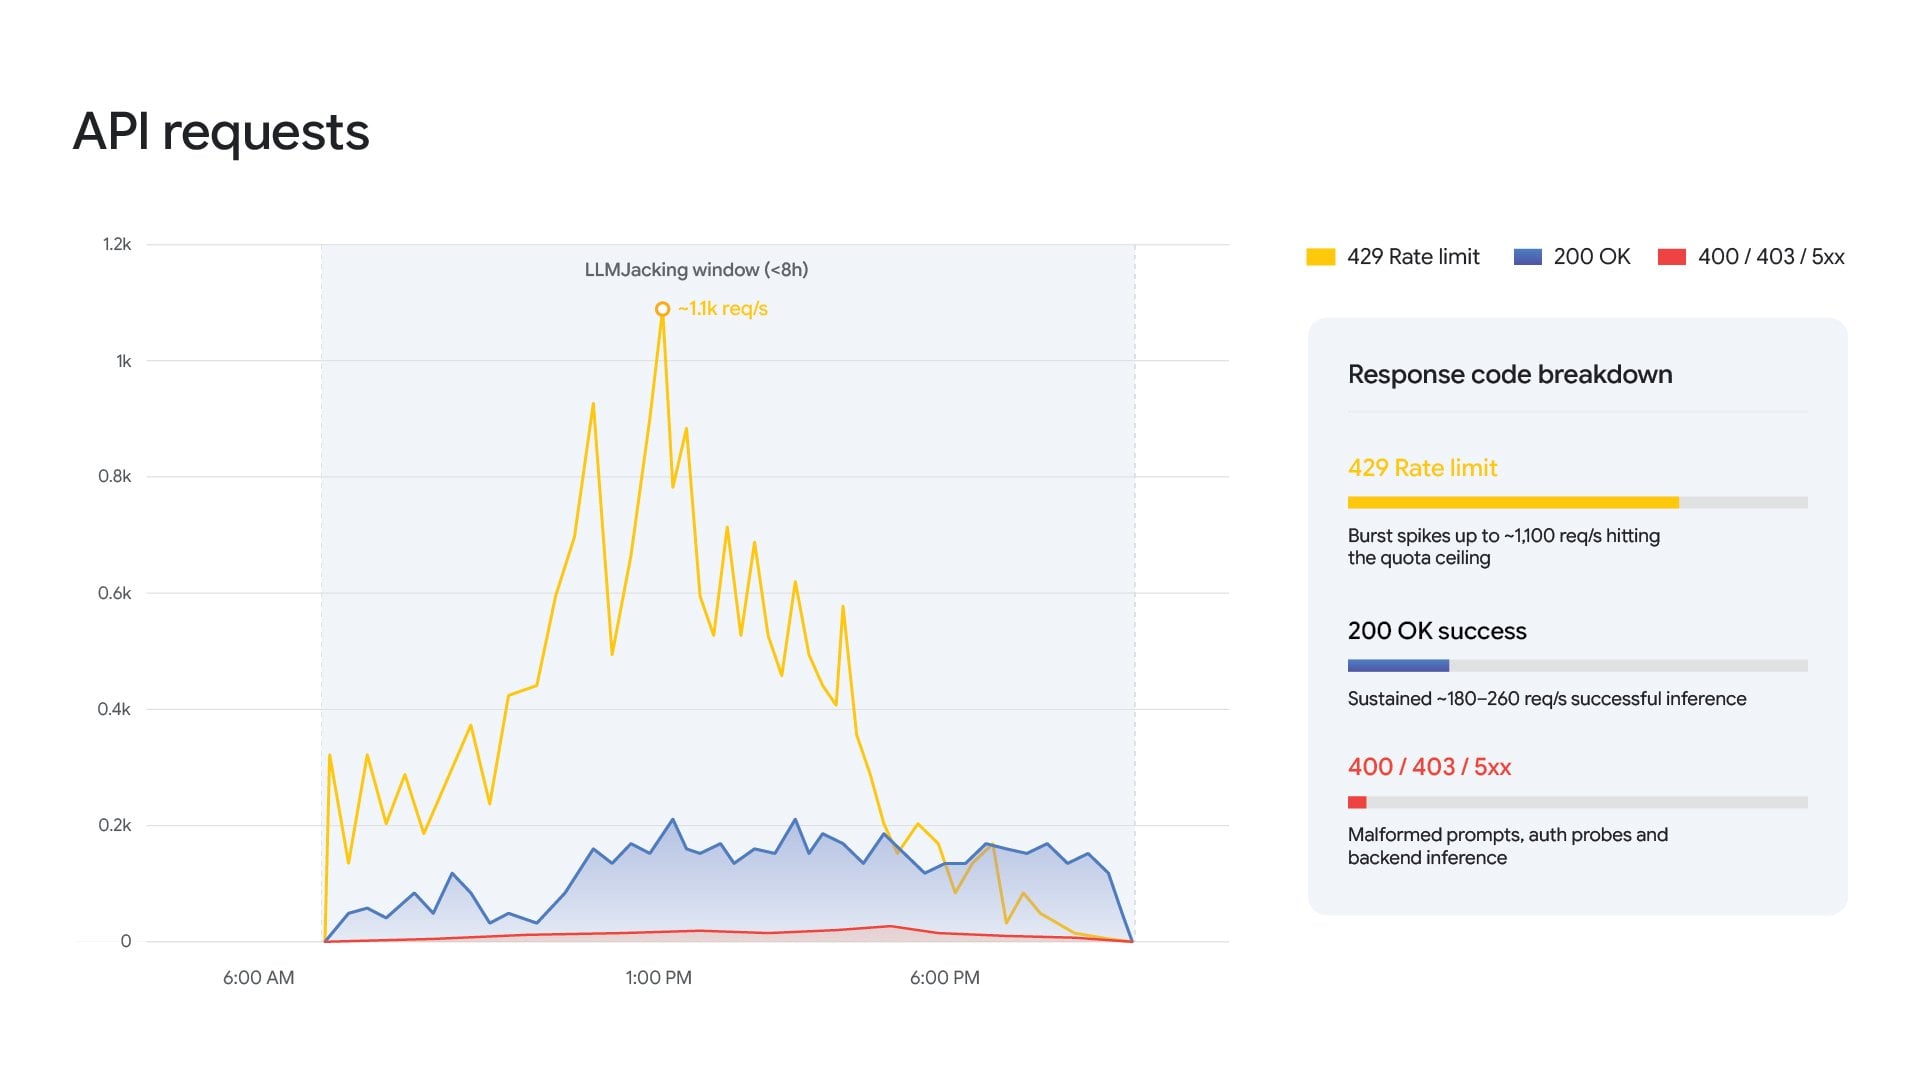
Hình: Lưu lượng gọi API mô hình lớn trên đám mây của doanh nghiệp nạn nhân tăng đột biến thảm khốc do bị tấn công LLMJacking
Tin tặc lợi dụng chứng chỉ quản trị viên bị ăn cắp để tạo vai trò IAM và tài khoản dịch vụ ẩn mình bên trong nội bộ doanh nghiệp, sau đó kết nối chúng với "Cổng dịch vụ trộn LLM (LLM Mixer)" trên darknet.
Thị trường ngầm darknet đã nổi lên hàng loạt nền tảng bán lại trái phép tương tự APIMart. Tin tặc công khai bán lại cho các tội phạm mạng khác các API mô hình lớn thương mại chính hãng bị ăn cắp với mức giá rẻ bèo chỉ bằng 20% đến 30% giá chính thức. Doanh nghiệp nạn nhân không chỉ đối mặt nguy cơ rò rỉ dữ liệu cốt lõi, mà mỗi tháng còn phải gánh trả hóa đơn khổng lồ hàng trăm nghìn đô la Mỹ cho lượng gọi điên cuồng của tin tặc.
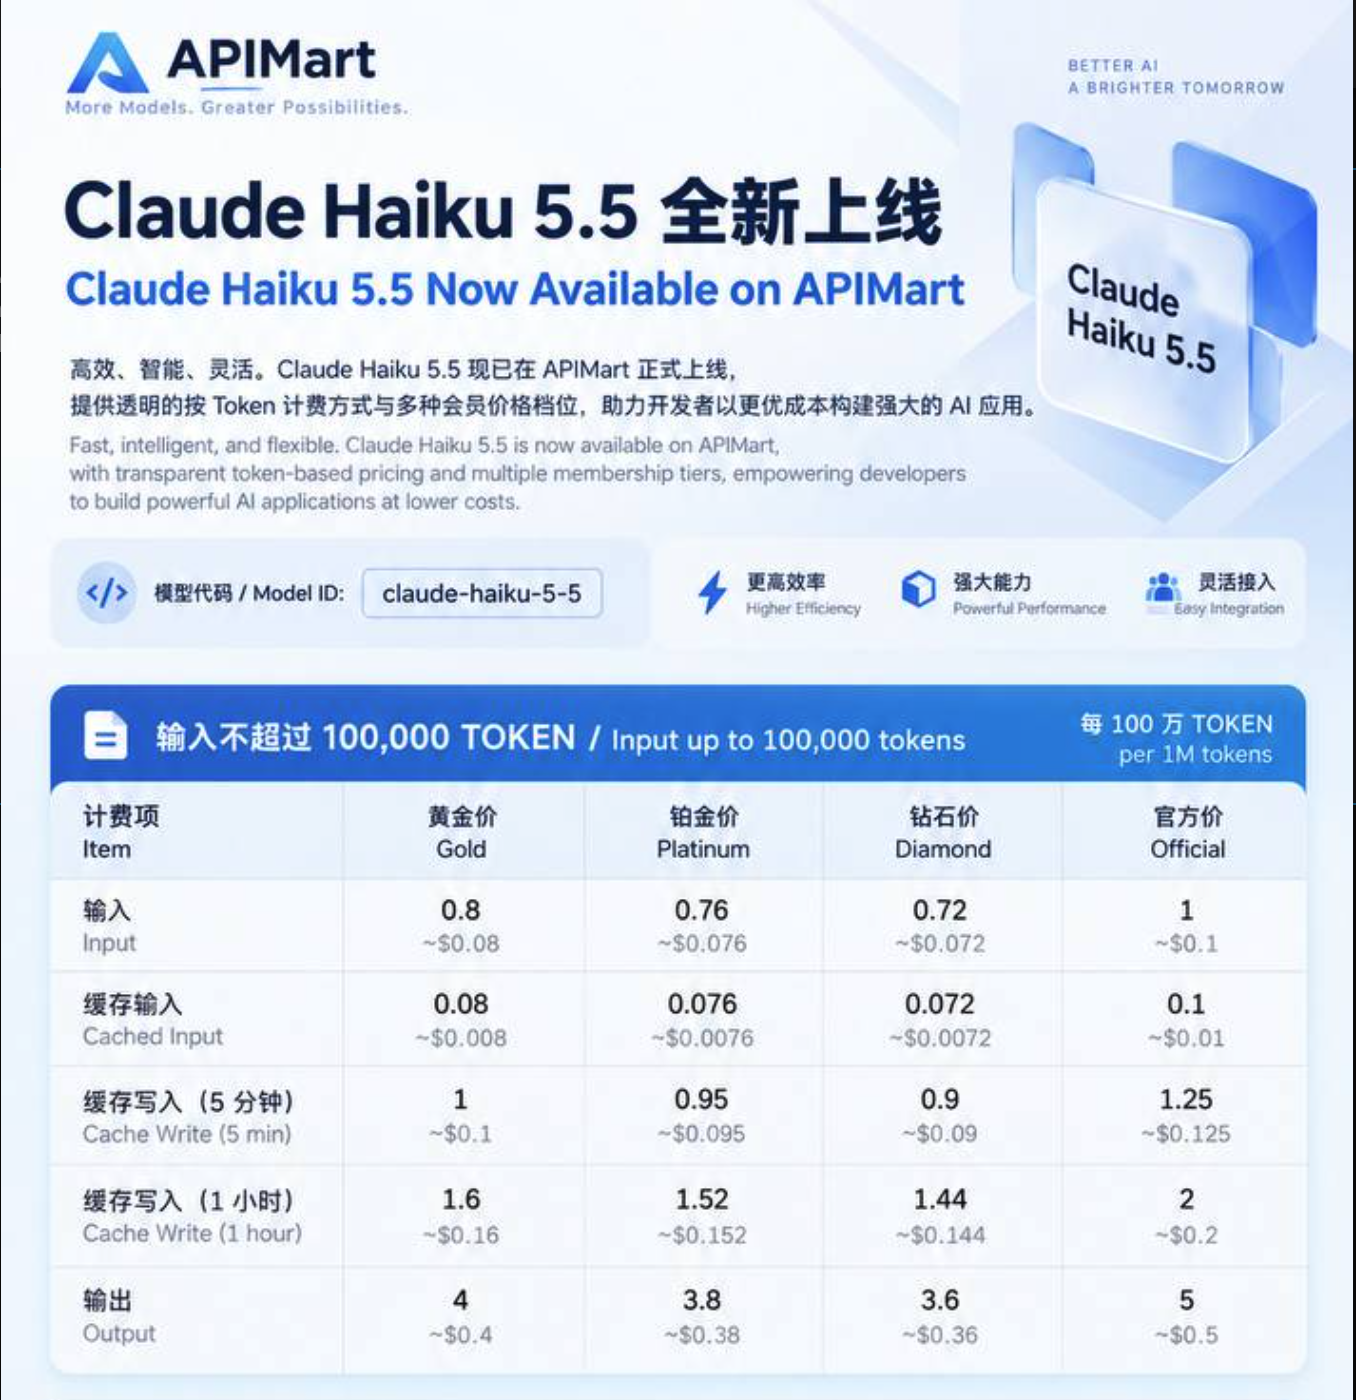
Hình: Giá niêm yết thời gian thực trên nền tảng bất hợp pháp darknet APIMart về việc bán lại API mô hình lớn thương mại bị trộm
Mô hình lớn tích hợp toàn diện vào thông tin giả và chiến tranh dư luận
Trong lĩnh vực đối kháng nhận thức và đội quân mạng ảo, LLM đã trở thành đòn bẩy cốt lõi khiến cấu trúc chi phí của các xưởng dịch vụ đội quân ảo truyền thống bị đảo lộn.
Các băng đảng công nghiệp đen thương mại hóa "Quyền Ảnh hưởng dưới dạng Dịch vụ (IaaS)" đã phát triển hệ thống thao túng dư luận tự động dạng "cắm điện là chạy". Hệ thống tự động gán văn phong và phương ngữ địa phương phù hợp với từng nhóm khán giả mục tiêu nhỏ lẻ cho tài khoản giả mạo, thậm chí khi dùng mô hình khuếch tán (diffusion model) tạo ảnh minh họa, chúng cố tình chèn nhiễu hạt camera nhẹ, hiện tượng mất nét và nghiêng góc, nhằm mô phỏng chân thực ảnh chụp đời sống bằng điện thoại thường dân, qua đó dễ dàng vượt qua thuật toán phát hiện giả mạo AI của các mạng xã hội chủ lưu.
Đồng thời, nhằm né tránh lệnh khóa IP của nền tảng mạng xã hội, bên thứ ba điều hành đã định tuyến lưu lượng qua hệ thống proxy nhà dân trải khắp toàn cầu, kết hợp với việc đăng ký tự động hàng loạt bằng số điện thoại tạm thời một lần, xây dựng nên ma trận đội quân bot hoàn toàn phi tập trung, có khả năng tái tạo bất cứ lúc nào.
Phòng thủ an ninh chủ động và tăng cường hệ sinh thái của Google
Trước thách thức ngày càng trầm trọng về việc vũ khí hóa các tác nhân AI, Google đang tận dụng triệt để tình báo mối đe dọa từ tuyến đầu để bù đắp cho việc căn chỉnh an ninh tầng nền tảng của mô hình, kiến tạo chiều sâu phòng thủ chủ động đa tầng lớp:
1. Củng cố mô hình thời gian thực và miễn nhiễm với mẫu đối kháng: Các Prompt của tin tặc mới nhất cùng logic tấn công đa tác nhân do Mandiant ghi nhận ngoài thực địa sẽ lập tức được tích tụ làm dữ liệu huấn luyện đối kháng cho Google DeepMind và đội ngũ an ninh, từ đó ngăn chặn ở tầng nền tảng phản hồi của mô hình với mã độc và chỉ lệnh thâm nhập.
2. Nền tảng truy vết mối đe dọa Google AI Threat Tracker: Cung cấp giám sát hành vi độc hại của tác nhân AI theo thời gian thực và cảnh báo bất thường về lưu lượng gọi cho khách hàng doanh nghiệp toàn cầu, chặn đứng luồng data bất thường LLMJacking không được ủy quyền trong vòng vài giây.
3. Tự động hóa Vận hành An ninh (SecOps): Triển khai mô hình giám sát hành vi tác nhân chuyên dụng tại Trung tâm An ninh Đám mây, lấy AI chống lại AI, nhận diện chính xác dấu vết ẩn nấp của phần mềm độc hại tự chủ từ topology truyền thông mạng và chuỗi gọi hệ thống.
Chào mừng tham gia cộng đồng chính thức TechFlow
Nhóm Telegram:https://t.me/TechFlowDaily
Tài khoản Twitter chính thức:https://x.com/TechFlowPost
Tài khoản Twitter tiếng Anh:https://x.com/BlockFlow_News
 @Mandiant