Quyền hạn ví API Hyperliquid ngày càng mở rộng: AI Agent một khi bị tấn công có thể rút cạn tài khoản chính
Tác giả: Deven Matthews (@DevenMat)
Biên dịch: TechFlow
TechFlow dẫn dắt: Khi các Agent AI cá nhân dần接管 các quyết định tài chính thường ngày, Hyperliquid với thanh khoản sâu và khả năng giao lập cao được coi là nền tảng giao dịch phi tập trung lý tưởng nhất. Tuy nhiên, nền tảng cốt lõi hỗ trợ giao dịch tự động, đó là ví API, đã âm thầm đối mặt với nguy cơ ranh giới bảo vệ sụp đổ trong nhiều đợt nâng cấp mạng lưới của năm qua.
Do thiếu các chiến lược quyền hạn chi tiết, một ví API bị xâm phạm thậm chí có thể trực tiếp kích hoạt việc phạt staking, khóa spot và đốt phí ưu tiên, khiến tài khoản chính đối mặt với rủi ro vỡ vốn toàn bộ. Bài viết này đi sâu phân tích gốc rễ của việc mất kiểm soát quyền hạn, đề xuất việc áp dụng chiến lược bitmap nhẹ ở lớp gốc HyperCore để xây dựng hàng phòng thủ vững chắc cho hệ sinh thái tài chính Agent.
Khi lấy Hyperliquid làm backend thanh khoản, Agent AI cá nhân có thể tạo ra trải nghiệm tài chính trọn vẹn, liền mạch cho người dùng cuối trên cùng một hạ tầng chung.
Hyperliquid nắm giữ vị thế nền tảng không thể thay thế: đạt được sự cân bằng lý tưởng giữa thanh khoản dồi dào, khả năng giao lập cao, tính lập trình được và cơ sở hạ tầng tài chính trung lập.
Tuy nhiên, HyperCore hiện đang thiếu rào cản an ninh cốt lõi mà Agent cần để tồn tại, đó là quyền hạn theo chiến lược (policy permission). Chính sách là một loại quyền hạn được kiểm soát, xác định rõ phạm vi tác động.
Nó cho phép Agent chỉ giao dịch trên thị trường cụ thể, yêu cầu xác nhận thủ công khi mở vị thế, cấm chuyển tiền đến địa chỉ chưa biết, v.v., đây là nền tảng then chốt quan trọng cho sự phổ biến của các Agent cá nhân phi tài chính trong giai đoạn hiện nay.
Các Agent cá nhân ngày nay phụ thuộc rất lớn vào việc kiểm soát truy cập phạm vi API liên nền tảng, trong khi Hyperliquid đã và đang âm thầm làm suy yếu sự hỗ trợ cốt lõi này trong suốt năm qua.
Ranh giới bảo mật của ví API liên tục thoái hóa sau nhiều đợt nâng cấp, thậm chí trở nên không phù hợp để cấp quyền truy cập có kiểm soát cho Agent cá nhân nữa. Bài viết này nhằm cung cấp các hướng khả thi giúp Hyperliquid tái thiết tuyến phòng thủ an ninh.
Agent trong ví: Tương lai tài chính cá nhân và thách thức về quyền hạn
Agent cá nhân là kênh phân phối cốt lõi thúc đẩy Hyperliquid hiện thực hóa tầm nhìn “AWS của lĩnh vực thanh khoản”, và trong tương lai sẽ trở thành nền tảng vững chắc cho cuộc sống tài chính thường nhật của hàng tỷ người.
Dạng hoàn thiện nhất của quản lý tài chính cá nhân là các smart contracts/AI agent có thể kết nối liền mạch với danh mục tài sản cá nhân. Agent hành sự thay mặt người dùng và sở hữu quyền hạn kiểm soát đối với vốn, chứng từ và dữ liệu.
Nếu Hyperliquid muốn trở thành lớp tài chính đảm đương các Agent này, họ bắt buộc phải cung cấp khả năng kiểm soát quyền hạn chi tiết ở cấp độ tài khoản, cho phép phân chia các khả năng bị hạn chế riêng biệt cho từng agent.
Trong kiến trúc hiện tại, khả năng kiểm soát này chỉ có thể được thực hiện gián tiếp thông qua CoreWriter, nhưng độ trễ cao khiến giải pháp này trở nên chưa hoàn chỉnh nếu thiếu sự phối hợp của lớp điều khiển gốc HyperCore.
Ở tình trạng hiện tại, việc直接把 ví API giao cho Agent bên ngoài quản lý đang gây ra lỗ hổng an ninh hệ thống lớn và ngày càng trầm trọng hơn.
Sự thoái hóa ranh giới an ninh: Quyền hạn ví API đang âm thầm bị mở rộng
Ranh giới bảo mật ban đầu được thiết lập cho ví API đã bị ăn mòn đáng kể, thậm chí gần như vô hiệu hóa, qua một loạt các đợt nâng cấp mạng lưới dường như không liên quan sau đó.
Trong trạng thái mạng hiện tại, nếu một tài khoản chính nắm giữ khối tài sản vượt quá khoảng 40 triệu USD, một ví API bị can thiệp độc hại có thể trực tiếp mua 500.000 token HYPE để stake nút.
Sau đó, kẻ tấn công có thể liên kết tài sản staking này với thị trường HIP-3 độc hại, khiến nó đối mặt trực tiếp hình phạt slashed, đồng thời khóa vốn tài khoản chính của người dùng lên đến 183 ngày.
Quay lại thiết kế ban đầu, ví API nguyên thủy chỉ sở hữu phạm vi nghiêm ngặt nhất, không thể rút tiền trực tiếp từ tài khoản chính hoặc chuyển đến địa chỉ bên ngoài.
Nhưng hệ thống luôn không đặt giới hạn về quy mô margin mà ví API có thể sử dụng, do đó ví API bị hỏng hoàn toàn có thể trục lợi và chuyển dịch tài sản thông qua giao dịch cross-market đòn bẩy cao trên các thị trường ngách.
Nguy hiểm hơn nữa, theo thời gian, ranh giới của ví API đã được mở rộng sang nhiều thao tác phức tạp kiểu mới chưa từng thấy, khiến bề mặt tấn công tổng thể tăng gấp bội.
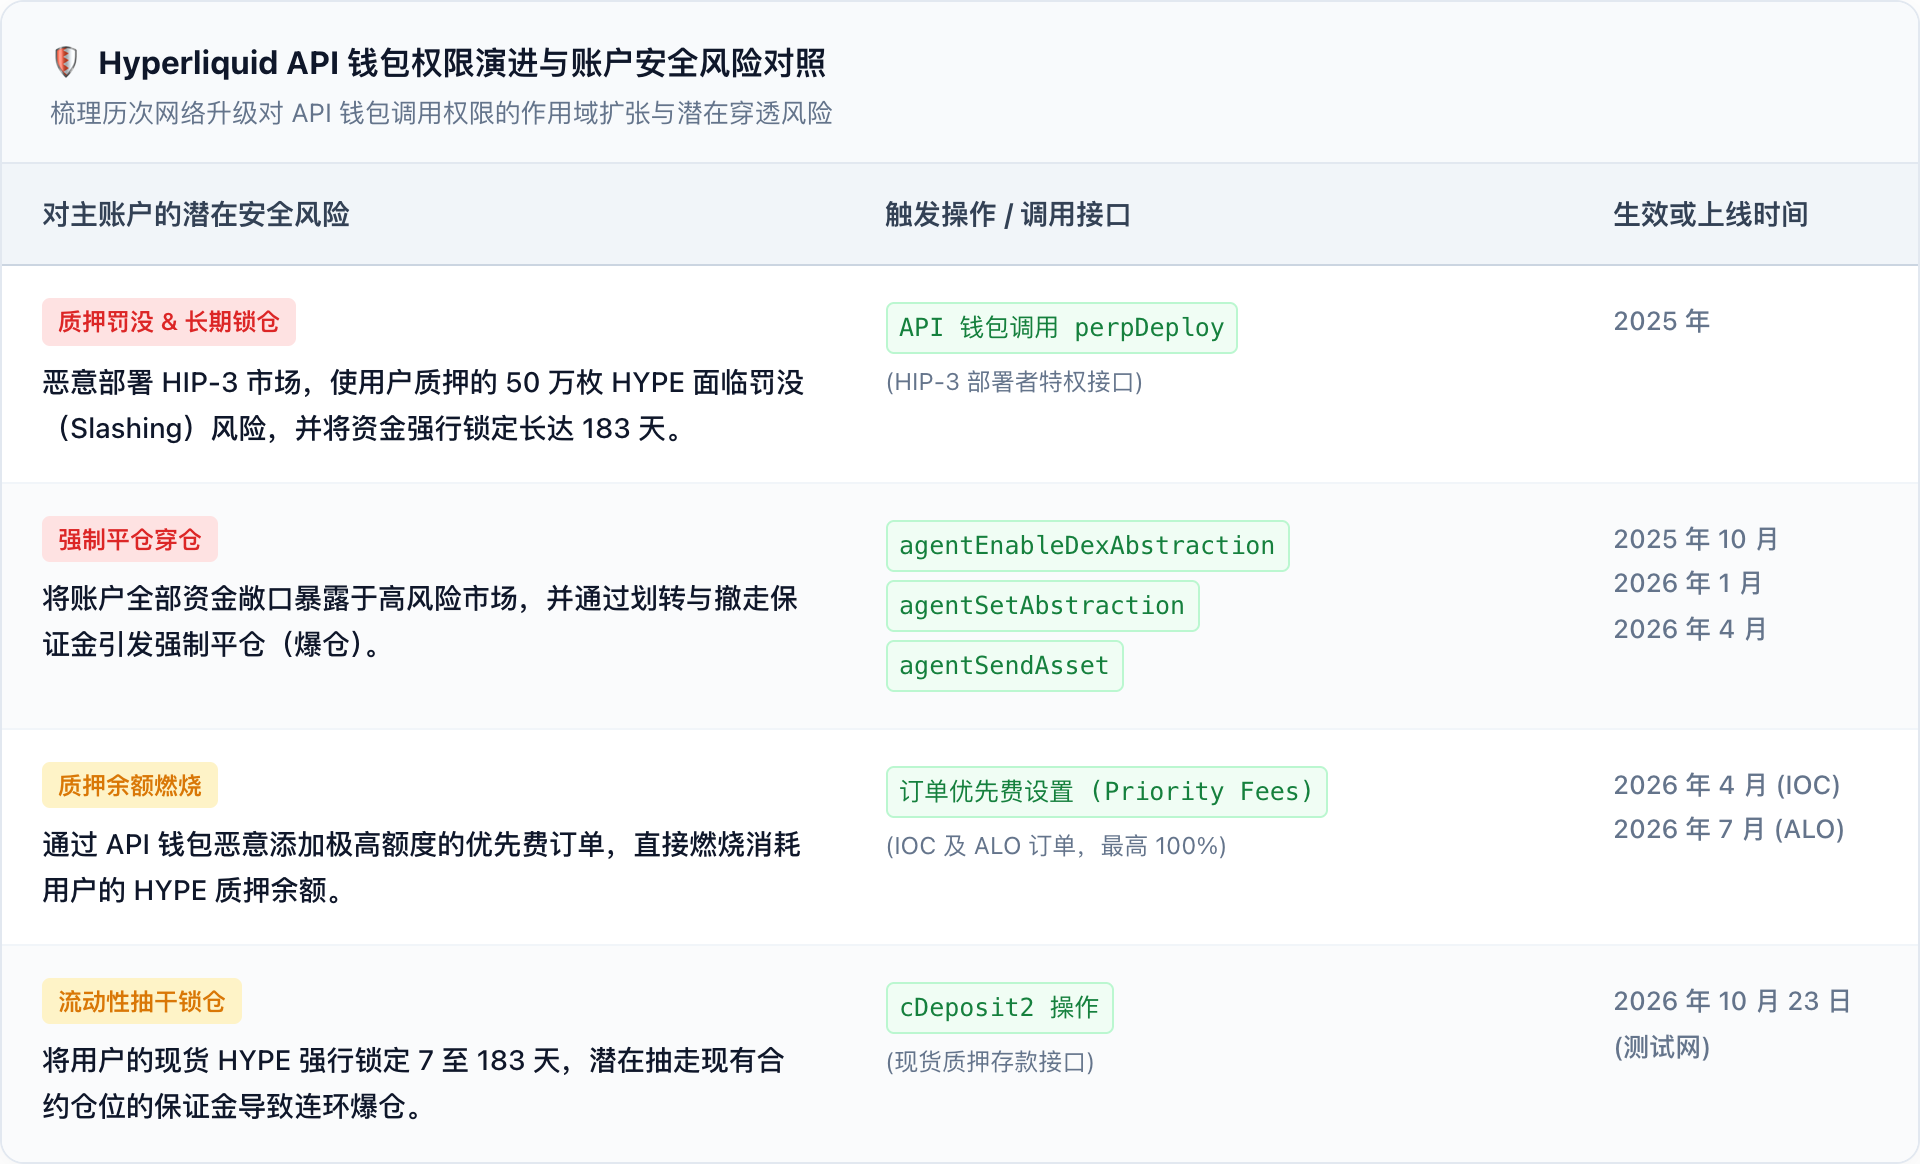
Hình: So sánh tiến hóa quyền hạn ví API Hyperliquid với rủi ro tài khoản
Rủi ro xuyên thấu: Các lộ trình tiềm ẩn khiến Agent vi phạm quyền hạn và rút cạn vốn
Ví API giờ đã trở thành phương thức mặc định để người dùng giao dịch trên giao diện front-end của Hyperliquid, và hầu hết các ứng dụng bên thứ ba phổ biến cũng như ví di động đều tự động sinh ra ví API tương ứng ở lớp nền.
Trong các kịch bản giao dịch cố định do nhóm tin cậy vận hành, việc mở rộng quyền kiểm soát có lẽ là thỏa hiệp còn chấp nhận được, nhưng giả định này hoàn toàn tan biến trong kỷ nguyên Agent mở.
Agent cá nhân thường cần tương tác trực tiếp và liên tục với môi trường internet bên ngoài không tin cậy, khiến toàn bộ hệ thống luôn đối mặt với mối đe dọa từ tấn công tiêm prompt và rò rỉ khóa riêng.
Hacker thậm chí không cần đánh cắp khóa riêng của ví API, chỉ cần cấy lệnh độc hại vào ngữ cảnh khi Agent đưa ra quyết định giao dịch, là có thể khiến Agent tự động khởi động thao tác rút cạn vốn.
Lực đẩy ngầm đằng sau mất kiểm soát quyền hạn: Tại sao phạm vi ví API liên tục phình to?
Về mặt triết lý thiết kế, hợp đồng thông minh HyperEVM tương tác với HyperCore thông qua CoreWriter, và được dự án coi là khung tiêu chuẩn để hiện thực hóa kiểm soát lập trình được.
Tuy nhiên, việc trực tiếp thêm cấp các quyền hạn mới liên tục cho ví API thường là phương pháp đơn giản nhất để giữ hợp đồng thông minh đồng bộ chức năng với người dùng giao dịch bình thường.
Đồng thời, mọi hạ tầng giao dịch trên HyperCore đều tuân theo logic tương tự: hệ thống độ trễ thấp giao tiếp trực tiếp với HyperCore, trong khi hệ thống bảo mật cao giao tiếp thông qua hợp đồng thông minh.
Do nhu cầu của nhà phát triển khác nhau tùy theo ngữ cảnh sử dụng, ví API bị buộc phải đảm nhận quá nhiều nhiệm vụ trộn lẫn, cuối cùng dẫn đến việc mọi ứng dụng kết nối Hyperliquid đều phải chịu cùng một mức rủi ro đã được khuếch đại.
Tình trạng hiện tại và nút thắt: Tại sao giải pháp quyền hạn hiện tại của Hyperliquid không thể thích ứng với Agent tần suất cao?
Hiện tại, giải pháp tối ưu để thực hiện kiểm soát thao tác chi tiết trên Hyperliquid là triển khai tài khoản hợp đồng thông minh trên HyperEVM, nơi nó sẽ xác minh các giao dịch chuyển tiền và ngưỡng chữ ký đa phương.
Tuy nhiên, toàn bộ giải pháp sẽ hoàn toàn mắc kẹt ở nút thắt khi xử lý các giao dịch liên tục tần suất cao. Những giao dịch này bắt buộc phải trải qua bước kiểm tra Solidity trên HyperEVM trước khi có thể tới được HyperCore.
Độ trễ cao đã phá hủy hoàn toàn yêu cầu về thời gian của các chiến lược giao dịch như arbitrage và làm market maker. Nếu theo đuổi độ trễ thấp, nhà phát triển buộc phải bỏ qua hợp đồng và gọi trực tiếp ví API, đối diện thẳng với lỗ hổng an ninh.
Mặc dù các giải pháp custody như Privy có thể áp dụng kiểm tra chiến lược trước khi ký cục bộ, nhưng về bản chất đây là việc thuê ngoài niềm tin an ninh cơ sở cho middleware tập trung, tuyệt đối không phải là giải pháp lâu dài.
Đề xuất cốt lõi: Áp dụng kiểm soát quyền hạn dạng bitmap ở lớp gốc HyperCore cho ví API
Xây dựng trực tiếp ở lớp nền một lớp chiến lược toàn diện bao gồm giới hạn margin và danh sách trắng thị trường rất dễ làm xáo trộn các nguyên tắc thiết kế hướng tới độ nhẹ tối đa và state machine nhỏ gọn mà Hyperliquid theo đuổi.
Nhưng các giải pháp khả thi và cực kỳ đơn giản đã có sẵn: chỉ cần thêm một trường bitmap nhẹ khi tạo ví API, ghi chép rõ ràng các loại thao tác cụ thể mà ví đó được phép kích hoạt.
Trên thực tế, Hyperliquid đã áp dụng kiến trúc này trong cơ chế deployer của HIP-3, thông qua danh sách sub-deployer để chính thức cấp quyền chỉ đọc hoặc deploy hạn chế cho các địa chỉ bên ngoài.
Việc chuyển giao cơ chế tương tự sang ví API diễn ra rất mượt mà: xác minh signer khi khớp lệnh và thanh toán, chỉ cần kiểm tra xem thao tác đó có được tick authorize trong bitmap tài khoản chính hay thôi, hầu như không phát sinh chi phí bù đắp nào.
Thiết kế cốt lõi nhất của giải pháp này nằm ở chỗ: bất kể L1 xảy ra nâng cấp mạng lưới nào trong tương lai, phiên bản cũ của ví API đã được sinh ra sẽ tuyệt đối không tự động thừa hưởng các quyền thao tác mới, cắt đứt hoàn toàn việc mở rộng quyền hạn không kiểm soát.
Bước cải tiến này không chỉ giúp giải phóng an toàn các interface staking và transfer, mà còn kéo HyperCore thoát khỏi sự phụ thuộc vào custody tập trung, dọn đường tối hậu cho việc áp dụng quy mô lớn Agent AI cá nhân.
Chào mừng tham gia cộng đồng chính thức TechFlow
Nhóm Telegram:https://t.me/TechFlowDaily
Tài khoản Twitter chính thức:https://x.com/TechFlowPost
Tài khoản Twitter tiếng Anh:https://x.com/BlockFlow_News
 @DevenMat