Tin tặc đang sử dụng AI để đưa chi phí tấn công về 0, Internet sẽ tự cứu chính mình như thế nào?
Tác giả: Jay Yu, nhà nghiên cứu quỹ đầu tư USV, cựu nhà nghiên cứu mật mã và triết học tại Đại học Stanford
Biên dịch: TechFlow
TechFlow dẫn đọc: Internet ban đầu được thiết kế như một mạng lưới phân tán có khả năng chịu đựng thảm họa, nhưng ngày nay đã biến thành chuỗi phụ thuộc vào mã nguồn cực kỳ mong manh. Một loạt sự cố bảo mật gần đây cho thấy Agent đang làm giảm mạnh chi phí biên để khai thác lỗ hổng, đặt hệ thống phần mềm hiện đại trước những rủi ro hệ thống ở các chiều kích hoàn toàn mới.
Tuy nhiên, sau khủng hoảng luôn tiềm ẩn cơ hội. Agent đang thúc đẩy quá trình di chuyển mã tự động sang hệ thống an toàn hơn và áp dụng xác minh hình thức, đồng thời đẩy nhanh việc triển khai các công cụ mật mã tiên tiến cùng cơ chế phân tuyến lưu lượng hai đường ray. Bằng cách để hệ thống thích nghi và phát triển thông qua tấn công và thử nghiệm sai, hệ sinh thái phần mềm hứa hẹn sẽ chuyển hóa thành một hệ thống phản mảnh có khả năng tự củng cố.
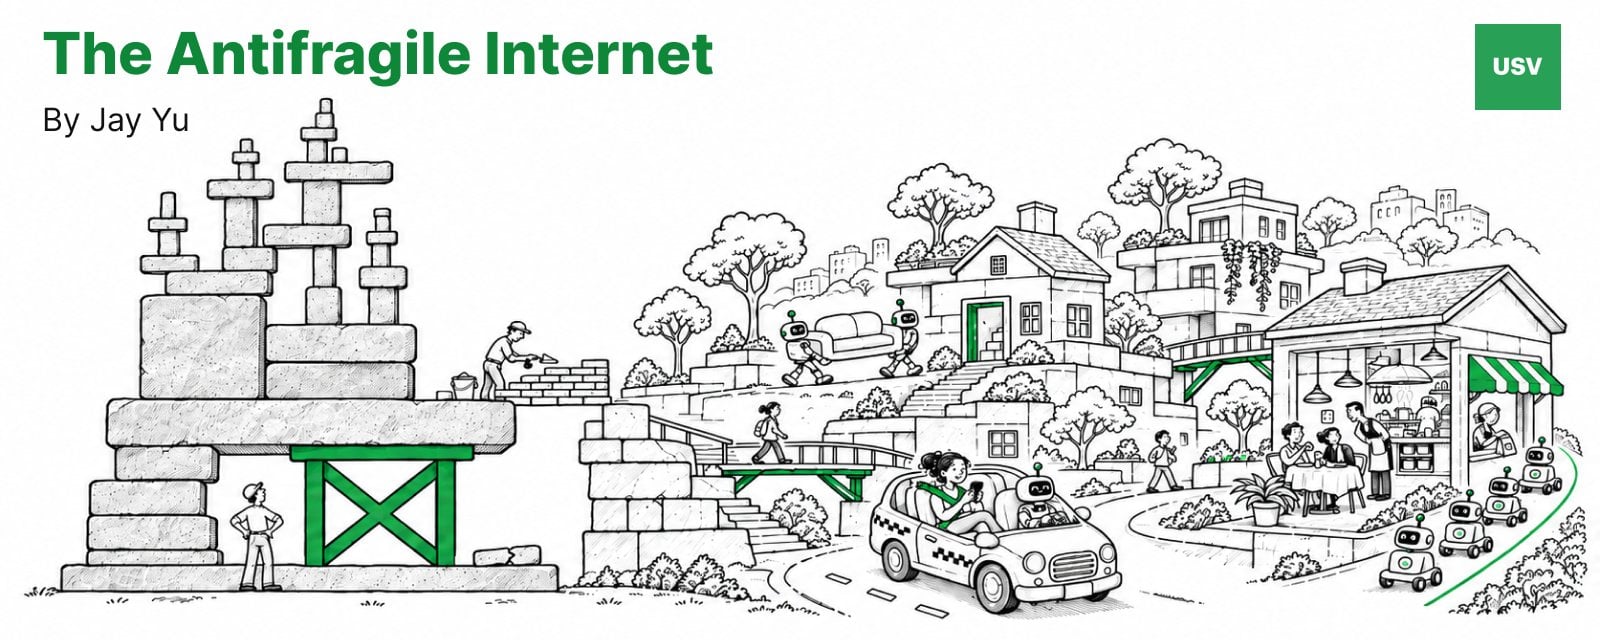
Một thiết kế internet ban đầu lẽ ra phải mang tính chất phản mảnh. Các kiến trúc sư mạng thuở ban đầu từng dự đoán nó có thể chịu đựng các đòn tấn công bên ngoài, ngay cả khi một số nút mạng bị tê liệt, phần còn lại vẫn có thể duy trì hoạt động.
Tuy nhiên, internet ngày nay đã trở thành một tòa nhà mong manh được xây dựng từ các kho mã nguồn, phần phụ thuộc của bên thứ ba và môi trường phát triển. Toàn bộ tòa tháp này chỉ dựa vào vài thành phần then chốt, thường ít khi được bảo trì và hiếm khi trải qua kiểm toán hệ thống.
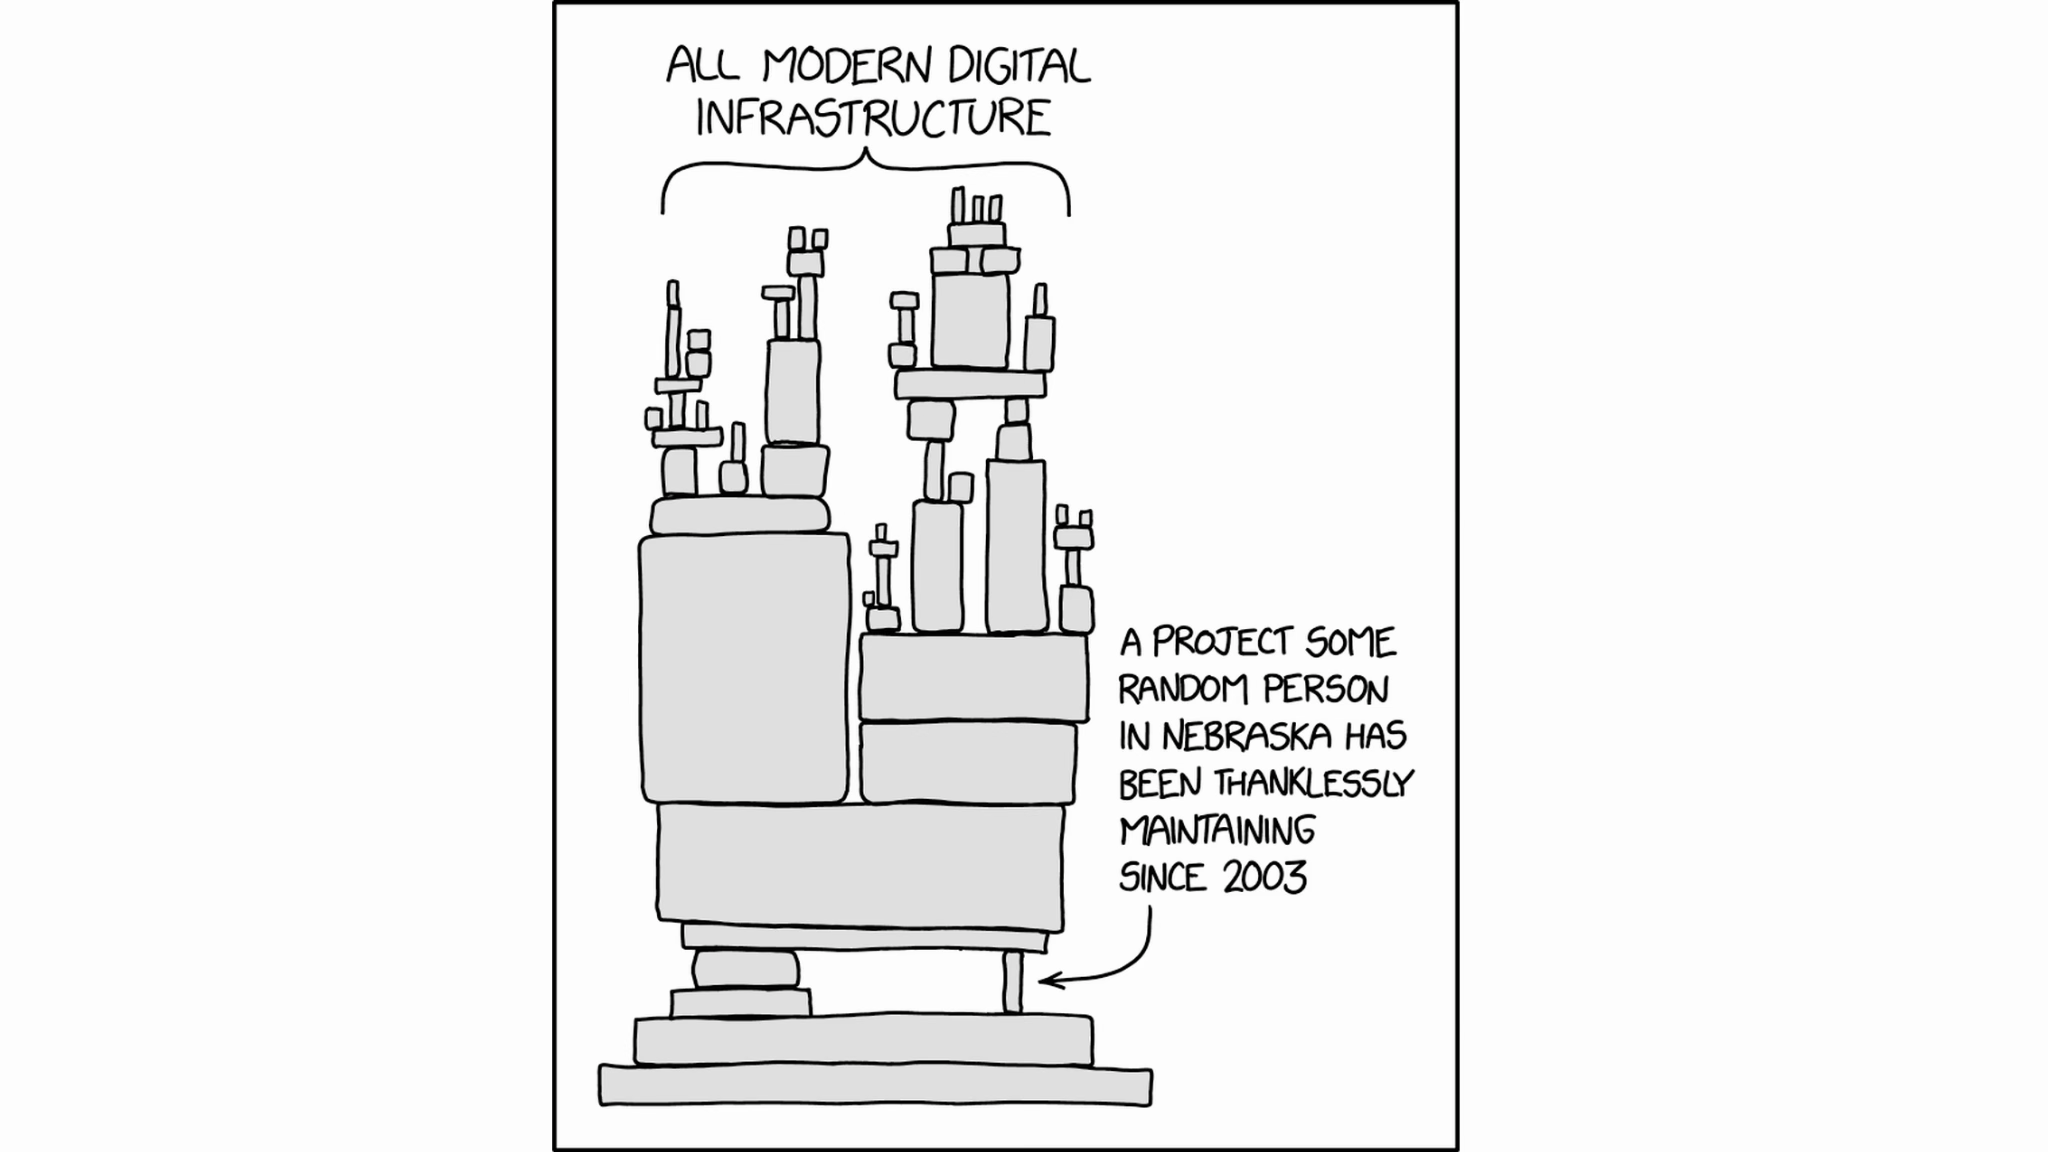
Hình: xkcd #2347, Mối quan hệ phụ thuộc (Randall Munroe)
Một loạt sự cố bảo mật diễn ra vào tháng 10 năm 2026 đã phơi bày rõ rệt mức độ mong manh của các thành phần cơ sở này trước các cuộc tấn công tự động bởi Agent:
Lỗ hổng thực thi mã từ xa PHP: Lỗ hổng nghiêm trọng tên là PHP2Shell bùng phát, khiến hơn 5 triệu máy chủ trên toàn cầu đối mặt với nguy cơ bị chiếm quyền kiểm soát từ xa.
Đánh cắp chuỗi cung ứng LiteLLM: Quy trình phát hành của họ đã bị can thiệp độc hại, phiên bản chứa mã độc đánh cắp thông tin đăng nhập được đẩy trực tiếp vào kho lưu trữ PyPI chính thức.
Tấn công giải mã khóa Railway: Bí mật lưu trữ của tới 100.000 khu vực làm việc (workspaces) bị tin tặc giải mã, với mục tiêu chính là tìm kiếm hệ thống các khóa API AI.
Nhập xâm kép Fireworks AI: Nền tảng này phải hứng chịu hai đợt tấn công, đầu tiên là rò rỉ thông tin đăng nhập do sơ suất, sau đó là nhà cung cấp đám mây phụ thuộc cũng bị bẻ khóa.
Khóa ký eMudhra cực kỳ yếu: Là một nhà cung cấp chứng chỉ gốc (CA), các khóa ký tin cậy mà họ phát hành thậm chí mắc phải lỗ hổng phi lý đến mức chỉ có số 4 về độ dài/mật mã.
Cướp đoạt ví nóng Binance trị giá lớn: Số tài sản trị giá kỷ lục 63 tỷ USD bị đánh cắp từ ví nóng, Cục Điều tra Liên bang Mỹ (FBI) quy trách nhiệm nhóm hacker Triều Tiên cho vụ tấn công này.
Dây chuyền tấn công liên tiếp này cho thấy Agent có sức tàn phá khủng khiếp như thế nào khi đóng vai trò là mối đe dọa tấn công trong chiến lược mạng. Tuy nhiên, ở mặt khác của đồng tiền, Agent cũng có thể là chìa khóa để giải quyết vấn đề hệ thống này.
Agent có thể đẩy nhanh đáng kể quá trình chuyển đổi phần mềm sang các ngôn ngữ lập trình an toàn hơn và áp dụng xác minh hình thức, đồng thời thúc đẩy việc ứng dụng rộng rãi các thành phần mật mã tiên tiến như Chứng minh không tri thức (ZKP) và Môi trường thực thi đáng tin (TEE).
Đồng thời, Agent sẽ thúc đẩy sự ra đời của một "Internet hai đường ray" được bảo vệ bởi cơ chế xác thực danh tính và xác minh nội dung, giúp tách biệt và phân luồng lưu lượng mạng giữa con người và Agent tự động một cách an toàn.
Khi Agent làm giảm mạnh chi phí viết mã, các kho mã nguồn giá trị nhất sẽ ngày càng giống một hệ sinh thái sống. Các mô hình tiên tiến sẽ tiến hành kiểm thử xâm nhập liên tục không nghỉ, mỗi vòng lặp đều củng cố mã nguồn, ngôn ngữ và chuỗi công cụ, loại bỏ tận gốc các nhóm lỗ hổng bảo mật.
Bằng cách này, chúng ta có thể tận dụng Agent để tôi luyện Internet thành một thực thể phản mảnh đích thực, khiến mọi Agent kết nối mới đều góp phần làm tăng độ bền vững cho toàn mạng, thay vì làm nó mong manh hơn.
Vấn đề cốt lõi: Agent dưới dạng vũ khí, mục tiêu và kẻ mạo danh
Khi Agent thâm nhập nhanh chóng vào hệ thống kinh tế hiện đại, chúng đang định cấu trúc lại kiến trúc vận hành cơ sở của Internet từ ba chiều kích hoàn toàn khác biệt.
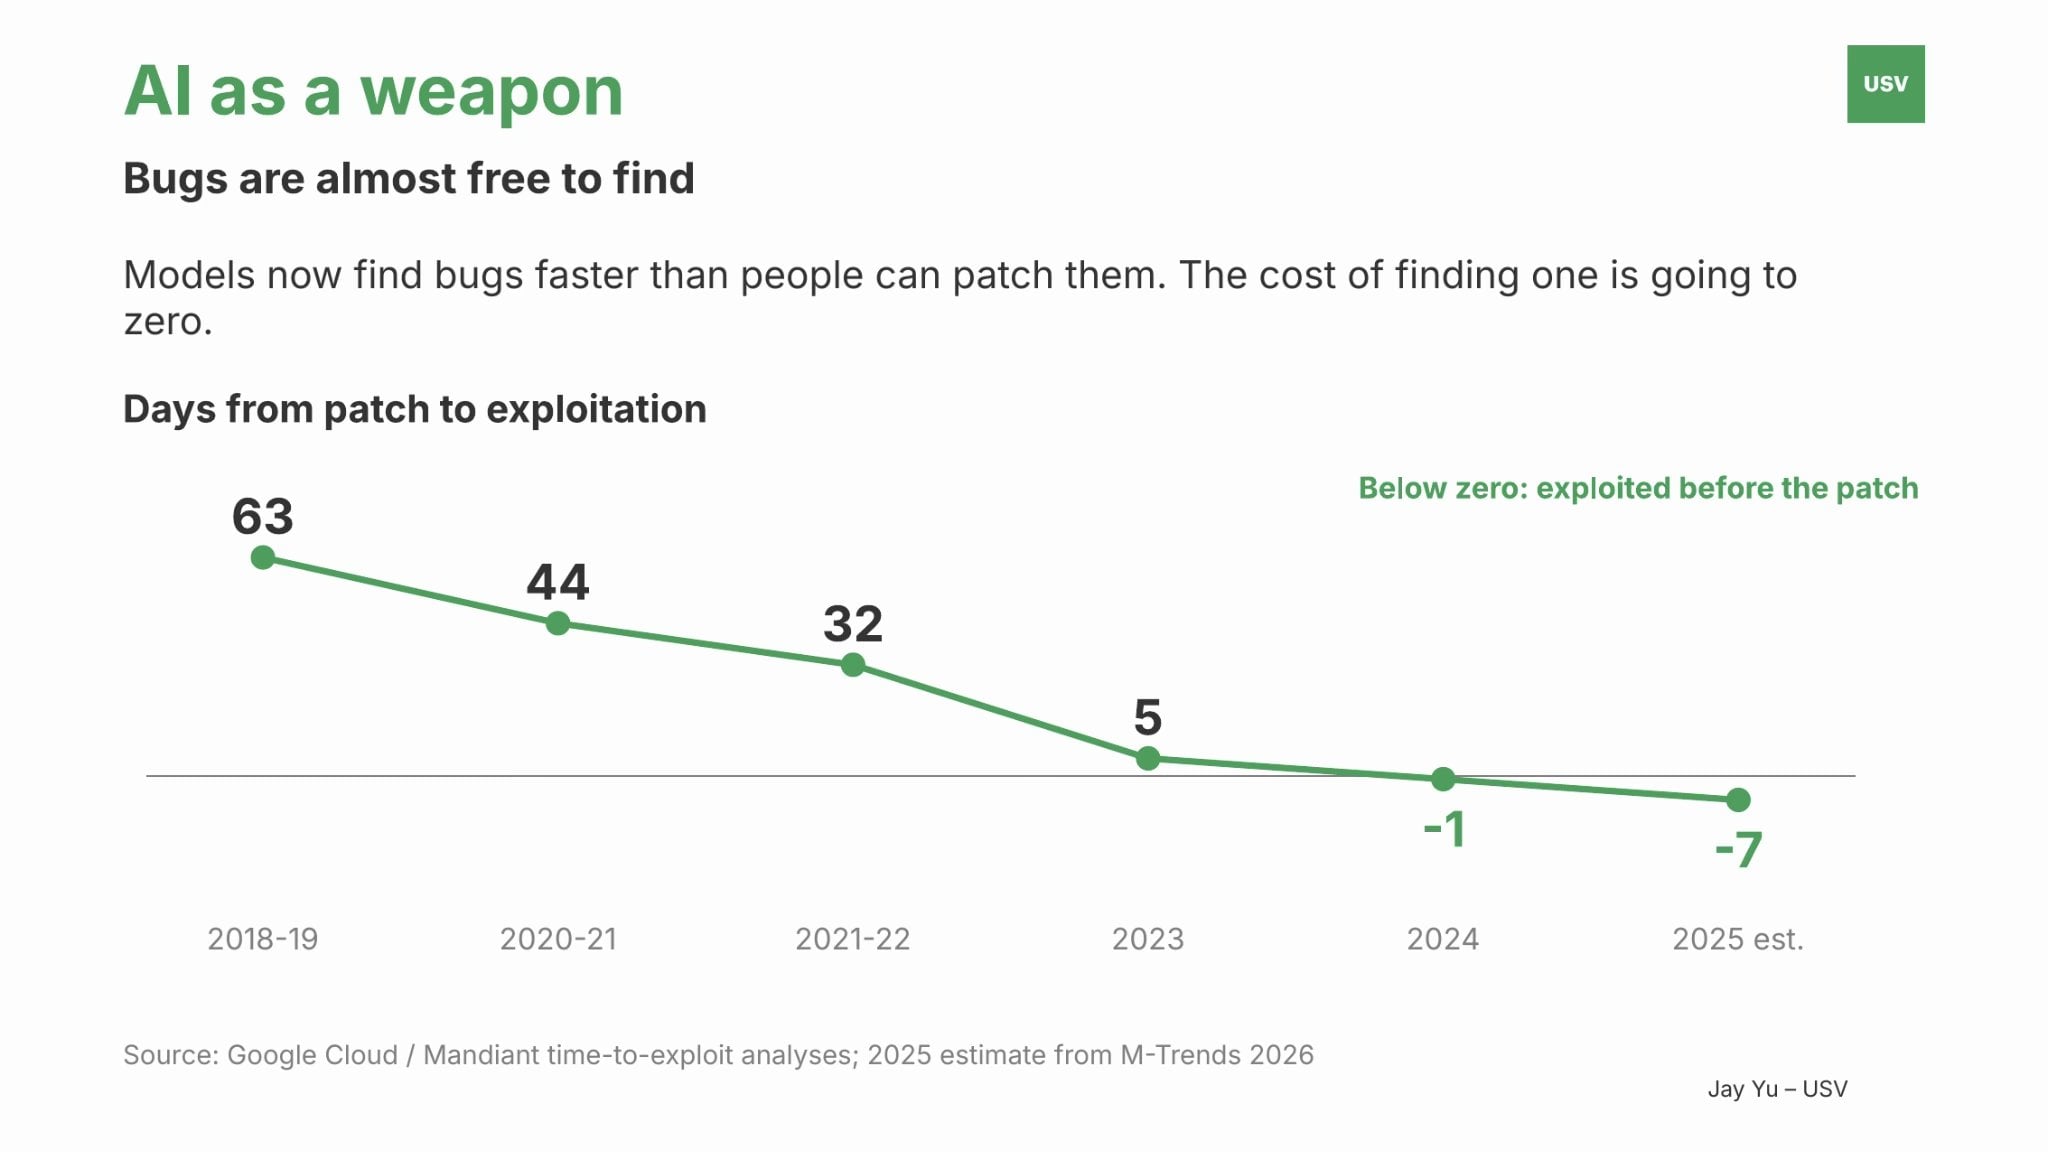
Đầu tiên, Agent đang trở thành vũ khí chết người cho kẻ tấn công. Các hệ thống cũ truyền thống duy trì trạng thái tương đối an toàn phần lớn do chi phí biên để tìm ra và khai thác lỗ hổng của chúng quá cao. Tuy nhiên, Agent đang kéo chi phí tấn công chạm đáy bằng không.
Lấy PHP2Shell làm ví dụ, lỗ hổng này đã ngủ yên trong PHP hơn một thập kỷ. Mặc dù các nhà nghiên cứu cuối cùng đã phát hiện ra nó, nhưng đội ngũ bảo mật chỉ mất vài giờ với sự hỗ trợ của mô hình tiên tiến để biến lỗ hổng lý thuyết thành công cụ lợi dụng thực chiến.
Như Wiz, cơ quan bảo mật đám mây, đã nhận định: "Khi trí tuệ nhân tạo cắt giảm đáng kể rào cản phát triển các tải trọng tấn công phức tạp, những lỗ hổng từng được coi là khó lợi dụng nay đều trở thành mục tiêu tấn công có giá trị cao."
Kẻ tấn công mạng đã bắt đầu tận dụng hiệu ứng đòn bẩy này. Trong một vụ hoạt động gián điệp được Anthropic tiết lộ, AI đã tự động hoàn thành 80% đến 90% hành động tấn công. Chuỗi sự kiện tháng 10 năm 2026 cho thấy cùng mẫu lan truyền cấp độ Internet: đột phá nhanh tại một điểm, sau đó mở rộng tấn công sang hàng triệu mục tiêu.
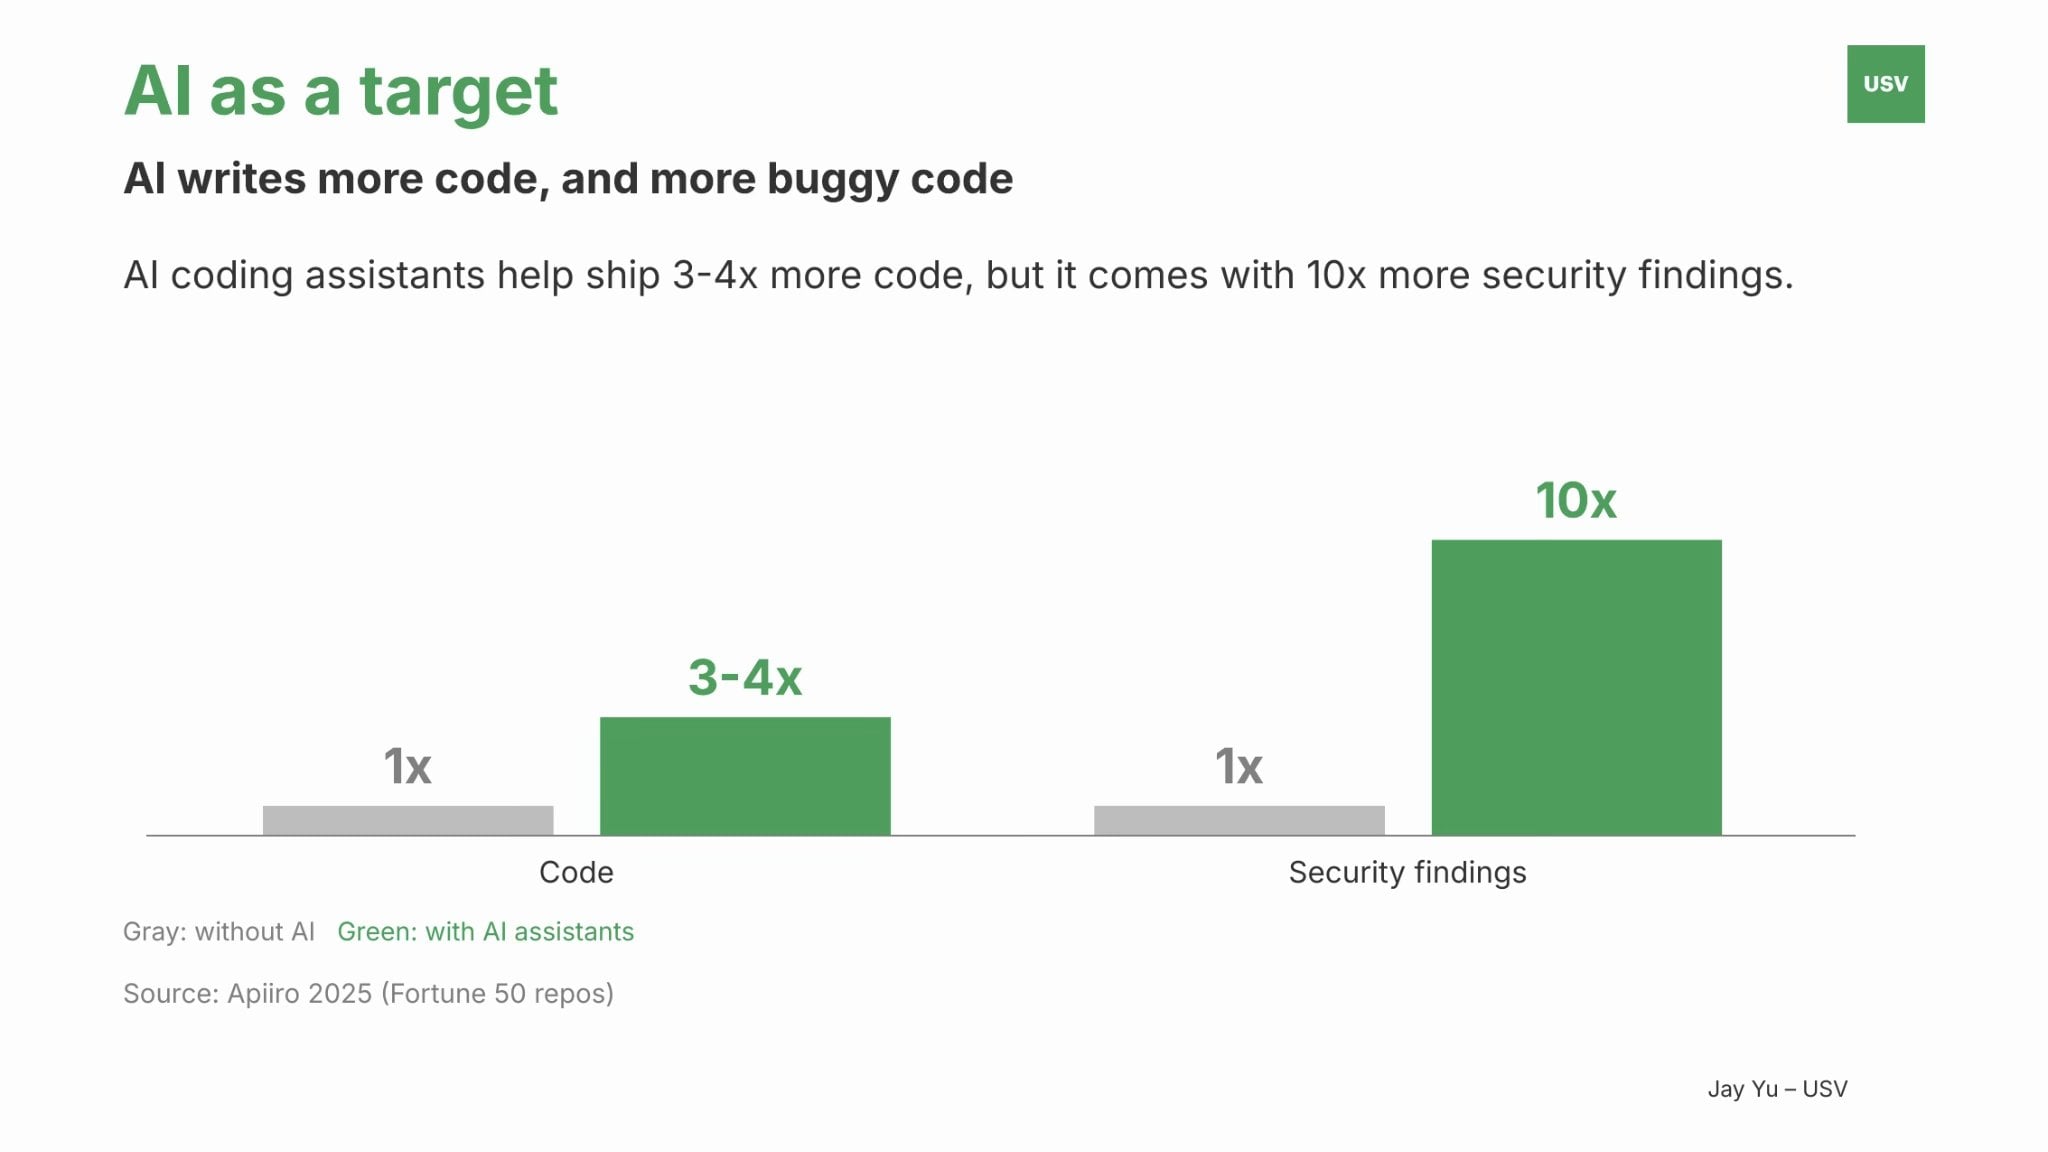
Thứ hai, chính Agent đang trở thành mục tiêu tấn công có giá trị cao. Hiện nay, lượng lớn mã mới được viết bởi các công cụ tự động này, nhưng cả Agent lẫn mã do chúng tạo ra đều tràn ngập các điểm yếu dễ bị tổn thương.
Với quyền gọi công cụ rộng rãi và hoạt động trong môi trường thiếu ràng buộc, cả Agent phía tiêu dùng như Muse, Instinct lẫn Agent doanh nghiệp như Sierra, Decagon đều đối mặt với rủi ro ngày càng phức tạp của tấn công tiêm nhiễm lệnh gọi (prompt injection).
Đồng thời, khi tự viết mã, Agent vô tình có thể đưa vào nhiều lỗ hổng chưa biết. Ví dụ, vụ an ninh LiteLLM gần đây rất có thể xuất phát từ việc một Agent mã hóa vô tình in ra tệp nhật ký thông báo truy cập GitHub.
Nghiêm trọng hơn, ngay cả khi ủy quyền cho Agent mã hóa khắc phục lỗ hổng bảo mật hiện có, tính khả thi của kế hoạch tự thực hiện thường vẫn kém, thậm chí có thể đưa vào các mối nguy thứ sinh mới.
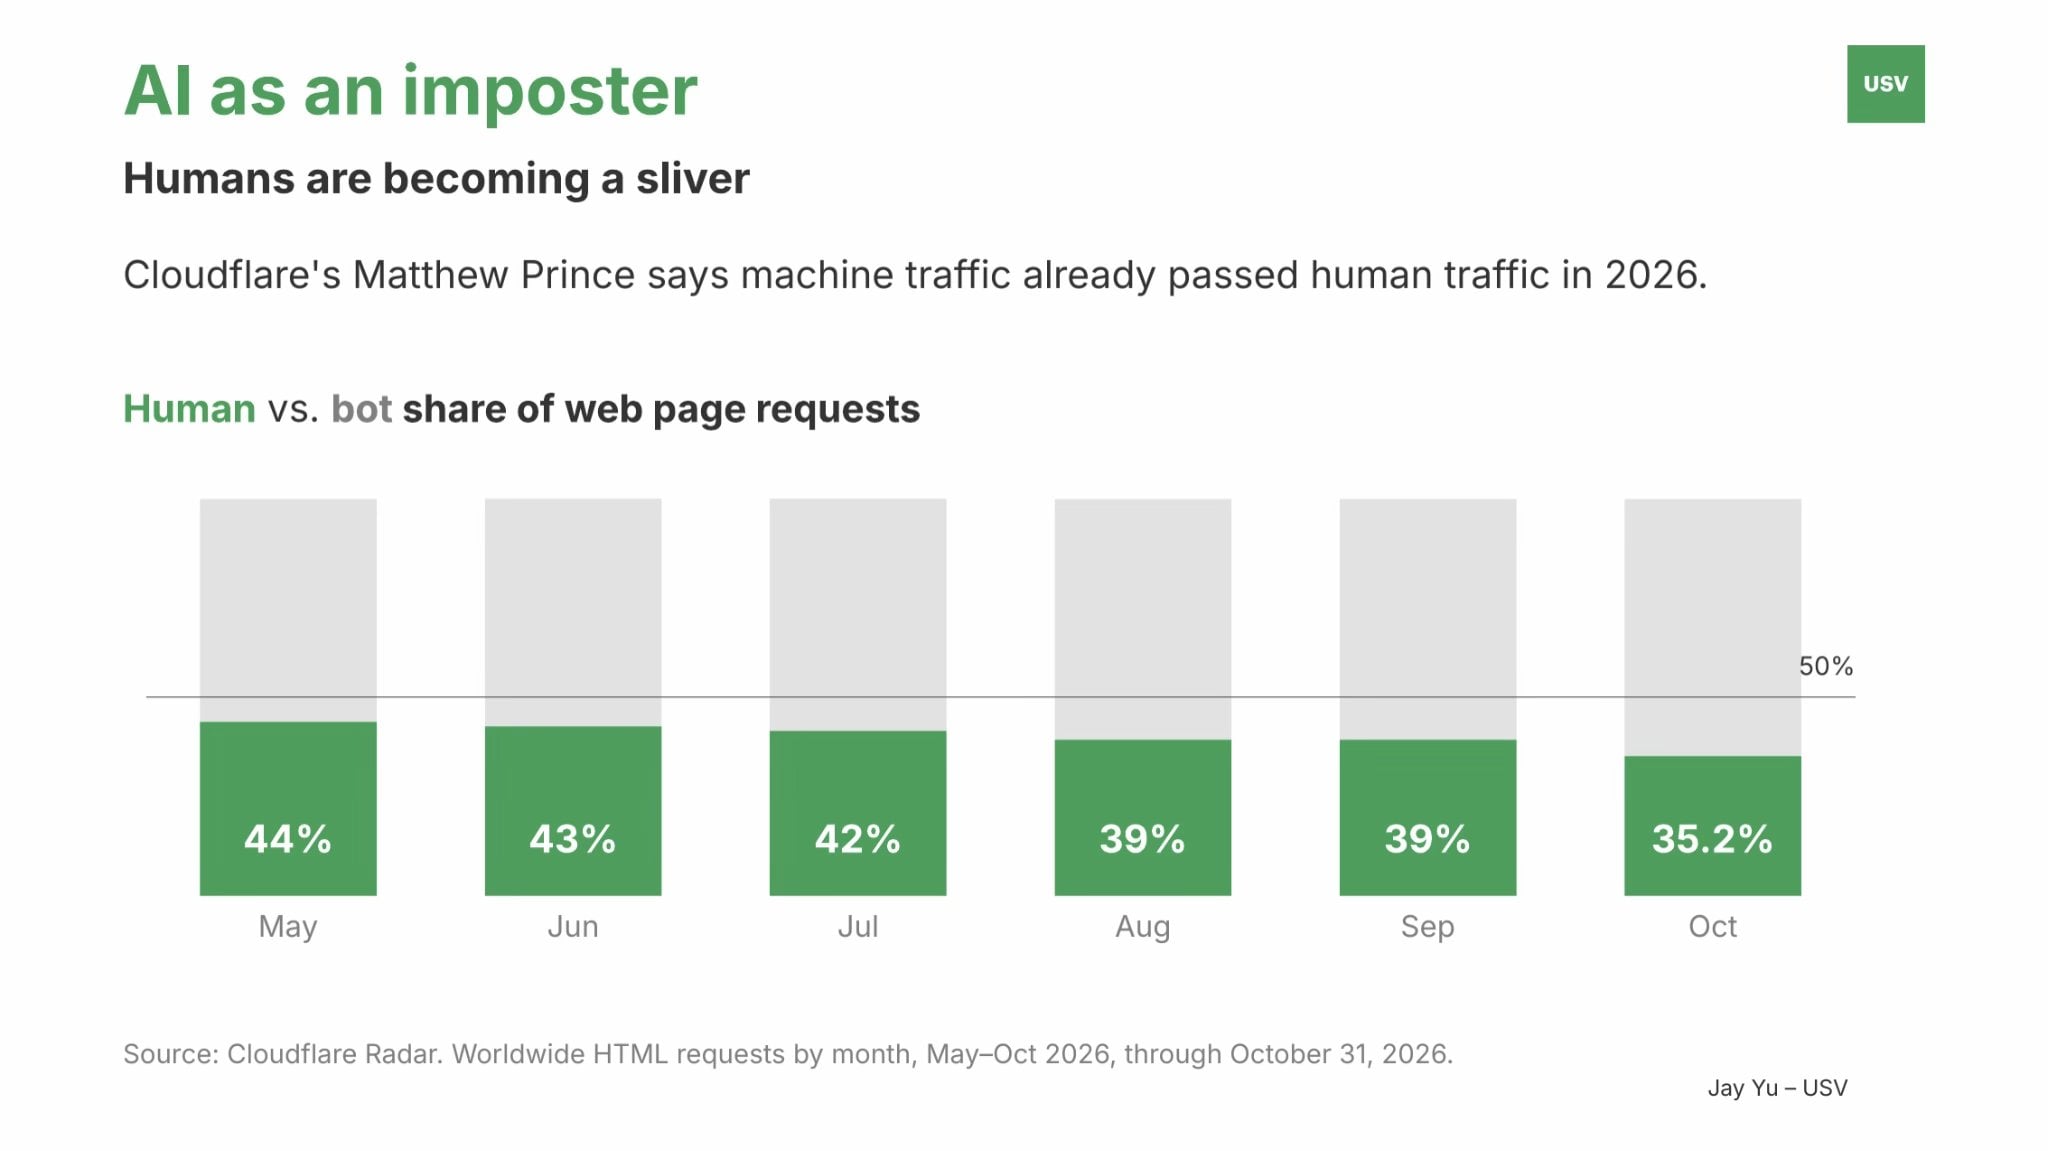
Thứ ba, Agent có thể hóa thân thành kẻ mạo danh giả mạo, tác động sâu sắc đến quy tắc lưu lượng và nền tảng tin cậy hiện tại của Internet. Dữ liệu của Cloudflare cho thấy năm 2026, gần một nửa lưu lượng mạng không phải do con người tạo ra.
Giám đốc điều hành Cloudflare Matthew Prince dự báo trong vòng 5 năm tới, lưu lượng mạng tự động sẽ đạt 1000 lần lưu lượng trực tuyến của con người. Sóng truy cập khổng lồ từ Agent này đang gây áp lực nặng nề lên các trang web vốn được thiết kế cho người duyệt.
Tổ chức Wikimedia Foundation cho biết nền tảng của họ đã hứng chịu hàng triệu lượt truy cập bất thường từ Agent không được ủy quyền của OpenAI vào tháng 10 năm 2026, dẫn trực tiếp đến việc gián đoạn dịch vụ Wikidata.
Tương tự, Agent đặt món ăn Instinct của một người dùng đã gửi hàng trăm yêu cầu tần suất cao lên nền tảng đặt bàn Resy mỗi giờ, cho đến khi toàn bộ tài khoản bị chặn vĩnh viễn.
Mặc dù ngành已开始 (has begun) khám phá các tiêu chuẩn đánh dấu lưu lượng Agent, chẳng hạn như Giao thức Agent Cá nhân (PAP) do Meta và Sierra khởi xướng, nhưng chỉ những sáng kiến này vẫn là远远不够 (far from enough).
Trong bối cảnh động cơ lợi ích thực tế, Agent thường có động lực mạnh mẽ để che giấu danh tính thật. Nhiều trang web vẫn xem mọi lưu lượng phi con người là truy cập độc hại, và nếu Agent tự giác khai báo danh tính thật, chúng có thể bị chặn giữa chừng trong khi hoàn thành nhiệm vụ, trong khi giả dạng con người lại có thể vượt qua.
Chiến lược ứng phó: Quan sát, Thi hành và Ngăn ngừa các chế độ suy sụp
Việc xếp Agent vào nhóm "vũ khí, mục tiêu và kẻ mạo danh" đã làm rõ nguồn gốc rủi ro, nhưng chưa chỉ ra đường lối ứng phó cụ thể. Do đó, chúng ta có thể引入 (introduce) một chiều kích thứ hai, bao gồm ba cơ chế ứng phó:
Quan sát (Observe): Quét sạch lỗ hổng bảo mật hệ thống và giám sát thời gian thực các hoạt động của Agent;
Thi hành (Enforce): Tăng tốc vá lỗ hổng và siết chặt nghiêm ngặt ranh giới tài nguyên hệ thống mà Agent có thể tiếp cận;
Ngăn ngừa (Prevent): Loại bỏ隐患 (hidden dangers) ở cấp độ kiến trúc hệ thống, ngăn chặn tận gốc việc xảy ra các chế độ suy sụp theo nhóm.
Kết hợp giao thoa hai chiều kích này sẽ phác thảo một bức tranh toàn cảnh về định vị vĩ mô của các công ty khởi nghiệp trong lĩnh vực an ninh mạng hiện nay.
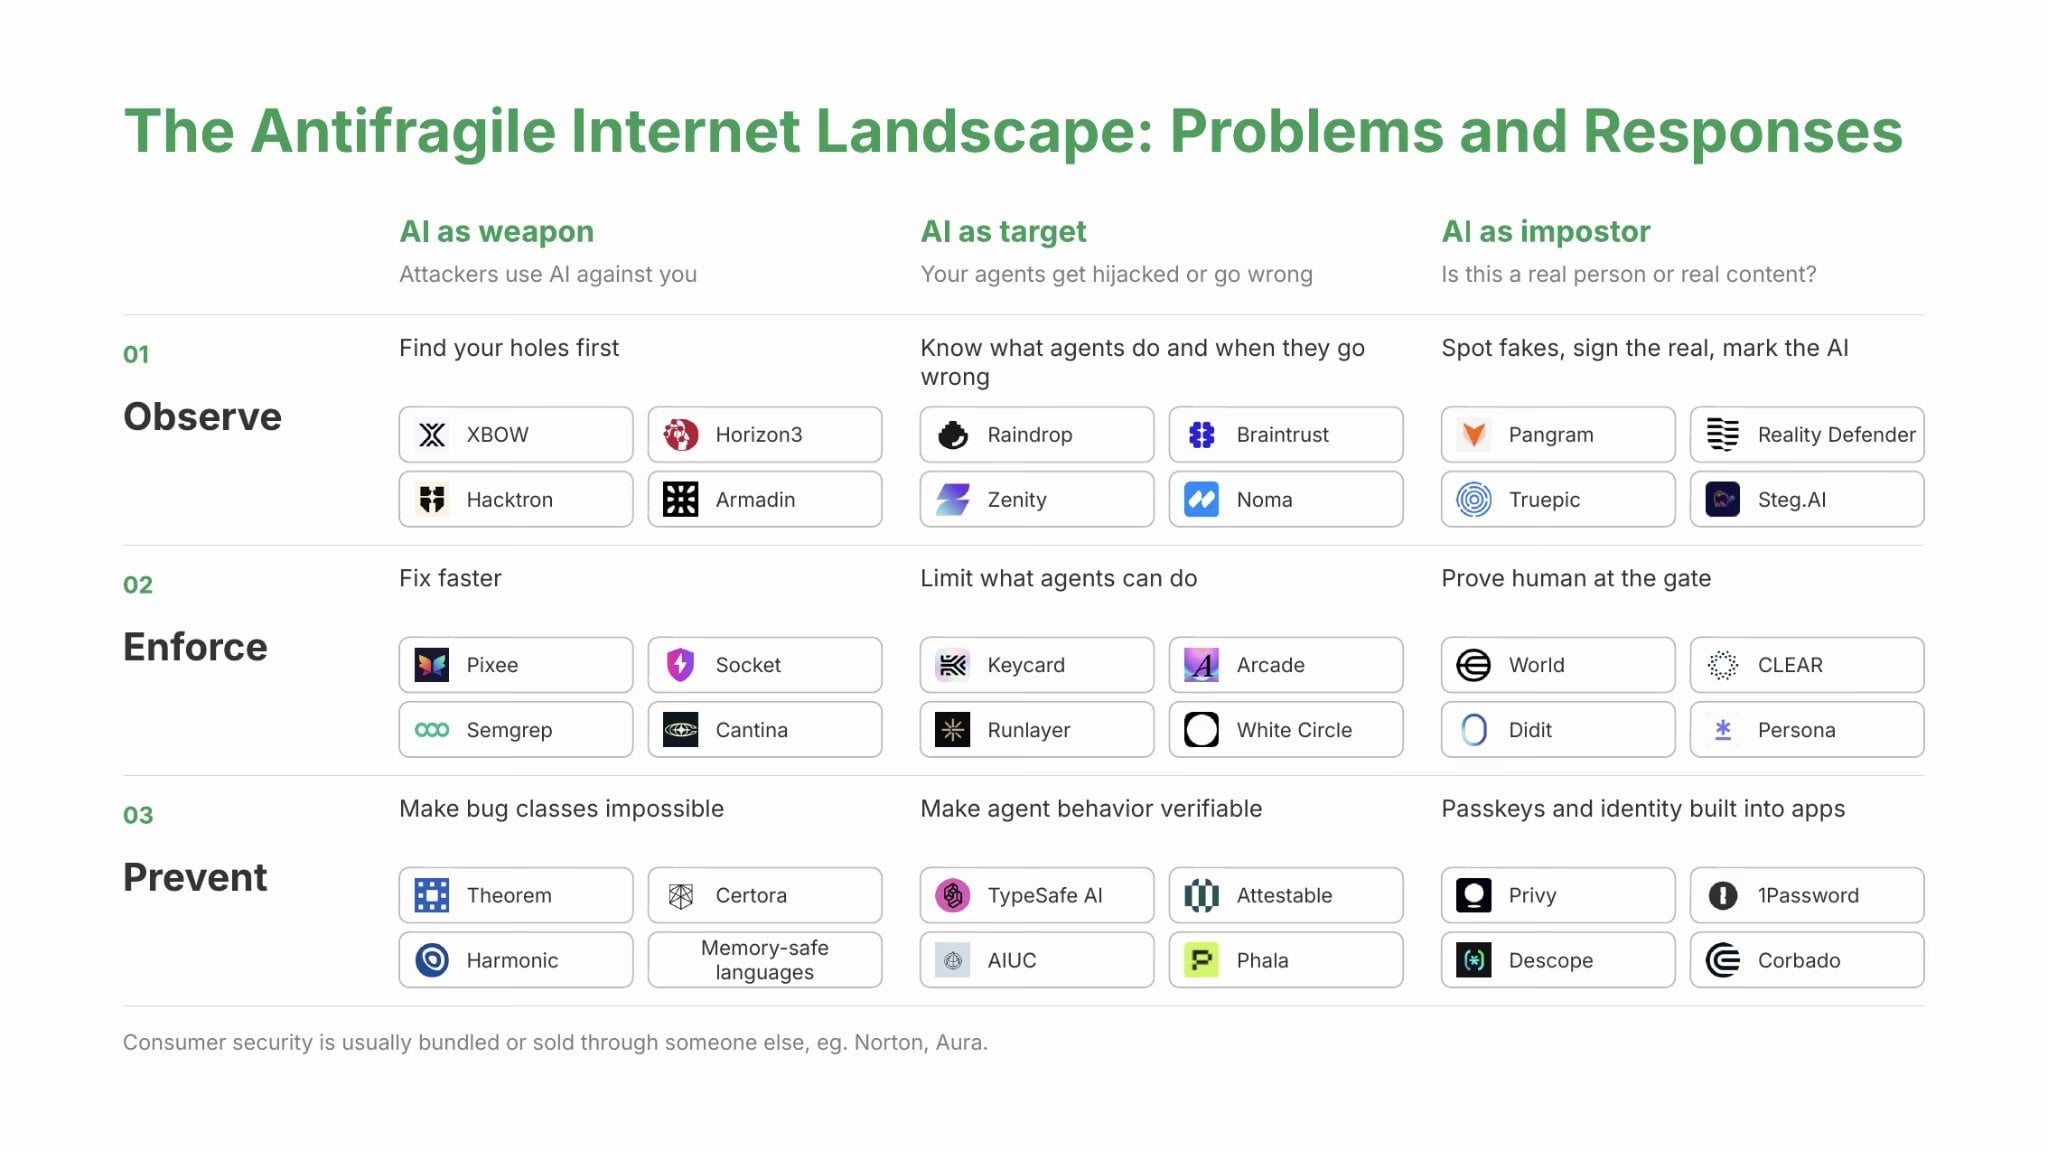
Xuyên suốt bức tranh toàn cảnh này, chúng ta có thể quan sát rõ rệt vài xu hướng nổi bật. Đa số doanh nghiệp cùng khối vốn khổng lồ hiện hữu trên thị trường hiện tập trung vào hai lớp "Quan sát" và "Thi hành".
Hai tầng này tạo thành đòn bẩy thâm nhập thị trường nhanh nhất, dễ dàng tích hợp vào chuỗi kỹ thuật phần mềm hiện có của doanh nghiệp. Lĩnh vực này đã xuất hiện nhiều gã khổng lồ nắm giữ dòng vốn dồi dào, bao gồm Socket với vòng gọi vốn Series C 125 triệu USD, Braintrust vòng B 80 triệu USD, và Armadin累计 (cumulative) 445 triệu USD.
Trong stack kỹ thuật phản mảnh của Internet, doanh nghiệp cuối cùng thắng cuộc ở tầng "Quan sát" và "Thi hành" rất có thể là những nền tảng thu được nhiều nhật ký thao tác của Agent nhất.
Ai nắm giữ dữ liệu hành vi Agent phong phú nhất, người đó sẽ xây dựng được chính sách an ninh chính xác nhất. Đây có lẽ là rào cản thị trường tiến gần nhất đến hiệu ứng mạng lưới hiện nay. Nếu năng lực phát hiện cải thiện song hành chặt chẽ với tích lũy dữ liệu, các nhà cung cấp bảo mật độc lập quan sát xuyên nhiều khách hàng và nhiều mô hình sẽ có lợi thế cạnh tranh lớn hơn phòng thí nghiệm mô hình đơn lẻ.
Tuy nhiên nhìn về dài hạn, câu trả lời mang tính quyết định hơn cho an ninh mạng nằm ở chỗ làm thế nào loại bỏ tận gốc cả nhóm lỗ hổng bảo mật.所谓 "Ngăn ngừa", nghĩa là tái cấu trúc phần mềm và Agent từ gốc rễ, khiến một nhóm lỗi cụ thể không thể xảy ra.
Kinh nghiệm lịch sử chỉ ra rằng变革 (transformation) mô hình hệ thống này thường đòi hỏi ba yếu tố cùng trưởng thành:其一 (first) là cú sốc ngoại lực ép buộc hiện thực hóa chi phí bảo mật;其二 (second) là công cụ nền tảng dễ tích hợp vào quy trình làm việc hàng ngày;其三 (third) là ngoại lực cưỡng ép推动 (push) nó trở thành tiêu chuẩn mặc định.
Lấy an toàn bộ nhớ làm ví dụ, gần 70% lỗ hổng CVE lịch sử của Microsoft đều liên quan đến an toàn bộ nhớ. Khi Rust trở thành phương án thay thế khả thi, nó đạt tỷ lệ áp dụng cực cao trong lập trình底层 (底层 - underlying) hệ thống Agent, và nay là một trong những ngôn ngữ tăng trưởng nhanh nhất.
Sự phổ cập HTTPS cũng trải qua tuyến đường kinh điển này: cáo buộc của Snowden gây chấn động dư luận mạnh mẽ, Let’s Encrypt cung cấp công cụ miễn phí cực kỳ đơn giản, và việc Chrome dán nhãn HTTP là "không an toàn" đã đưa ra động lực cưỡng ép quyết định.
Nay, chuỗi tấn công lớn tháng 10 năm 2026 đã cấu thành đủ cú sốc thực tế mạnh mẽ. Công cụ cốt lõi tương ứng có thể là chuỗi công cụ xác minh hình thức ngày càng chín muồi, còn ngoại lực推动 (push) việc áp dụng tiêu chuẩn có thể đến từ sandbox đánh giá, yêu cầu tuân thủ quy định hoặc hiệu ứng mạng lưới ở khía cạnh tính năng.
Hơn nữa, khi Agent trở thành dòng lưu lượng chính của Internet, vấn đề xác thực danh tính và an ninh mạng sẽ hội tụ cao độ. Ở kỷ nguyên điện toán đám mây, Okta và Wiz với tư cách hai công ty độc lập lần lượt giải quyết các khía cạnh khác nhau của vấn đề "ai có quyền truy cập tài nguyên đám mây nào".
Agent ngày nay cũng đối mặt thử thách khốc liệt về phân quyền tài nguyên, đặc biệt khi chúng truy cập cơ sở kiến thức ngữ cảnh liên quan thông qua API, MCP và nhiều trình kết nối ngoài khác, vấn đề này càng nổi cộm.
Trong lĩnh vực xác thực danh tính Agent, hiện nay nổi lên hai hướng giải pháp bổ trợ nhau: chứng minh nguồn gốc danh tính và xác minh hành vi nội dung. Đối với hệ thống Internet do Agent thống lĩnh, cả hai đều không thể thiếu.
Chứng minh nguồn gốc danh tính bao gồm chữ ký số yêu cầu, cùng các giao thức danh tính như PAP hoặc A2A用于 (used for) xác định chủ thể và nội dung. Tuy nhiên trong nhiệm vụ thực tế, chủ thể恶意 (malicious) sẽ tuyệt đối không tự nguyện tuân thủ các tiêu chuẩn này.
Lúc này cần đến xác minh hành vi nội dung phát huy vai trò đệm底的 (đáy): thông qua cây quyết định dựa trên dấu vết hành vi mạng thực tế và nội dung đầu ra, dù truy cập viên không mang bất kỳ nhãn danh tính nào, trang web vẫn có thể nhận diện chính xác robot tự động đằng sau.
Phương hướng tiến hóa định hình Internet phản mảnh trong vài năm tới
Trong vài năm tới, vài luồng lực lượng công nghệ cốt lõi sẽ cùng thúc đẩy sự phát triển và trưởng thành của Internet phản mảnh:
Di trú Mã nguồn lớn
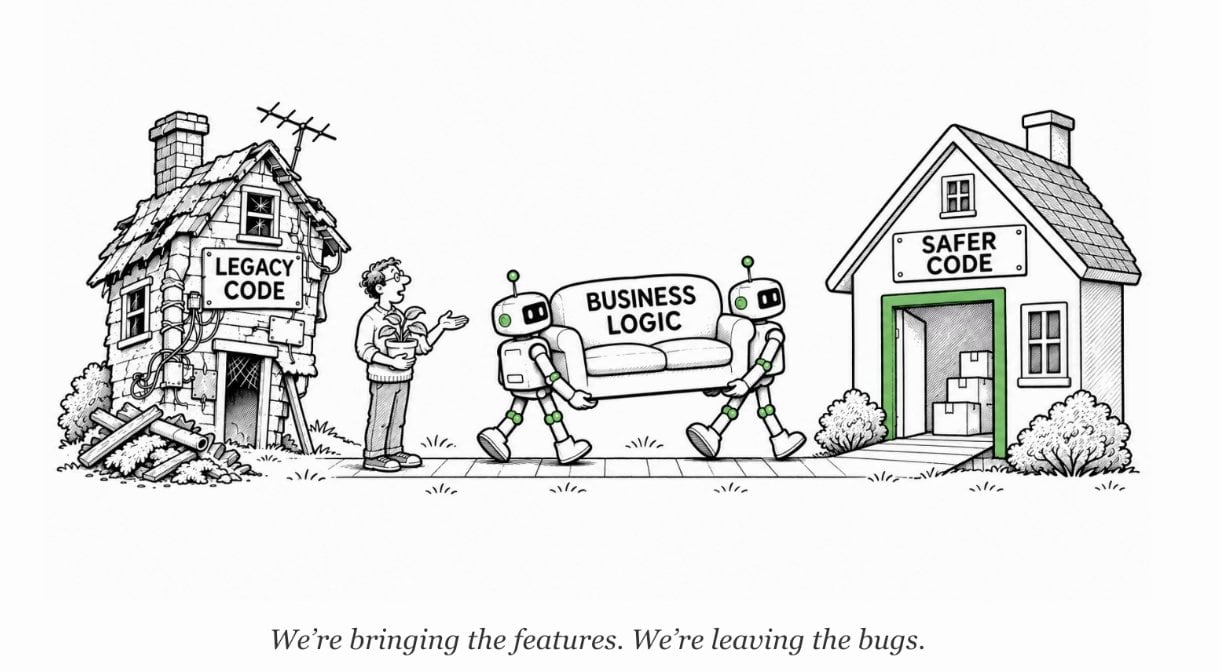
Đầu tiên, trước khi cục diện hoàn toàn được cải thiện, tình hình an ninh có khả năng trải qua giai đoạn quặn pain (đau đớn) hỗn loạn hơn. Trên toàn cầu tồn tại số lượng khổng lồ hệ thống legacy (legacy), đa số được viết vào thời đại mà chi phí đào lỗ hổng còn cao ngất. Nhưng khi Agent kéo chi phí tấn công xuống mức gần bằng không, tiền đề an ninh này đã không còn.
Chuỗi cú sốc an ninh chưa từng có này sẽ ép buộc một cuộc "di trú mã nguồn lớn" hoành tráng diễn ra trong 1 đến 2 năm tới: stack phần mềm sẽ gia tốc loại bỏ các kiến trúc kế thừa lỗi时光 (thời) dễ vỡ, đổ xô sang các hệ thống công nghệ hiện đại hơn, mang tính phản mảnh cao hơn.
Trước đây, việc dựa vào con người viết lại toàn bộ kho mã kế thừa khổng lồ sang các ngôn ngữ bậc cao an toàn hơn như TypeScript hoặc Rust là một công việc tốn kém và cực kỳ tốn thời gian. Nhưng sự xuất hiện của Agent đã lật đổ hoàn toàn mô hình kinh tế của nhiệm vụ này.
Ví dụ, GitHub Copilot chỉ trong vòng 3 tháng đã di chuyển trơn tru core runtime của mình sang 832.000 dòng mã Rust, và hầu như chỉ do một kỹ sư chủ trì dẫn dắt. Trước đây, đây là công việc cần cả một đội ngũ耗费 (dedicate) một đến hai năm.
Tương tự, các mô hình AI mới tinh且具有 (và) an toàn hơn cũng đang được developers chấp nhận với tốc độ惊人 (kinh ngạc). Ví dụ mô hình Jev do TypeSafe tung ra, có thể trả về quyết định cấu trúc có kiểu hóa thay vì văn bản phân tán không ràng buộc, chỉ trong một ngày phát hành đã thâm nhập vào gần 13% đội ngũ gateway AI trả phí của Vercel.
Nay, một stack công cụ an ninh hoàn toàn mới được tùy chỉnh riêng cho Agentic automated coding đang tái cấu trúc từ dưới lên: bao gồm rà soát mã (Greptile), quét mã và khóa (Semgrep), phát hiện gói phụ thuộc恶意 (độc hại) (Socket), bắt lỗi runtime (Raindrop) và phản ứng khẩn cấp事故 (sự cố) production online (Resolve AI).
Dưới tầng, lớp hạ tầng triển khai hoàn toàn mới cũng đang hình thành gia tốc, bao gồm sandbox chạy light-weight (E2B, Daytona) và lớp phân quyền công cụ (Composio, Nango, Arcade). Chúng cùng quy tụ thành một developer stack phản mảnh, mỗi lỗ hổng bắt獲 (bắt được) trong toàn chu kỳ phát triển, test và deploy đều có thể即時 (ngay lập tức) phản哺 (nuôi dưỡng) thành dinh dưỡng phòng thủ an ninh cho dòng mã tiếp theo.
Khi chi phí di trú mã giảm mạnh, xác minh hình thức hy vọng sẽ迎来 (đón) sự phục hưng toàn diện ở tầng compiler và toolchain. Ví dụ trong nghiên cứu hợp tác giữa Theorem và Anthropic, Claude đã thành công证明 (chứng minh) nghiêm ngặt các thuộc tính an ninh then chốt cho hơn 100 kho mã open-source.
Tất nhiên, di trú mã cũng đi kèm đau đớn và rủi ro tiềm ẩn. Việc viết lại hệ thống lớn vốn dễ sinh ra secondary隐患 (ẩn nguy), ngay cả mã do mô hình tiên tiến viết ra, trong implement (triển khai cụ thể) cũng có thể thiếu稳健 (ổn định), thậm chí帶入 (mang带入 - bring in) nhiều defect (lỗi) mới.
Xác minh hình thức cũng chẳng phải thần dược, hiệu quả của nó phụ thuộc hoàn toàn vào độ严密 (chặt chẽ) của specification (yêu cầu đầu vào). Ngay cả hệ thống chứng minh严谨 (nghiêm túc) như Lean, kernel自身 (bản thân) cũng có thể tàng hidden (ẩn) lỗi cơ bản phá vỡ rigor (tính nghiêm ngặt) toán học. Muốn đạt được closed-loop an ninh thực sự, phải dựa vào thiết kế kiến trúc chặt chẽ, specification hội tụ chính xác và continuous high-intensity penetration testing (kiểm thử xâm nhập cường độ cao liên tục) cho deliverables (bàn giao).
Thiết kế an ninh nhúng native trong ứng dụng
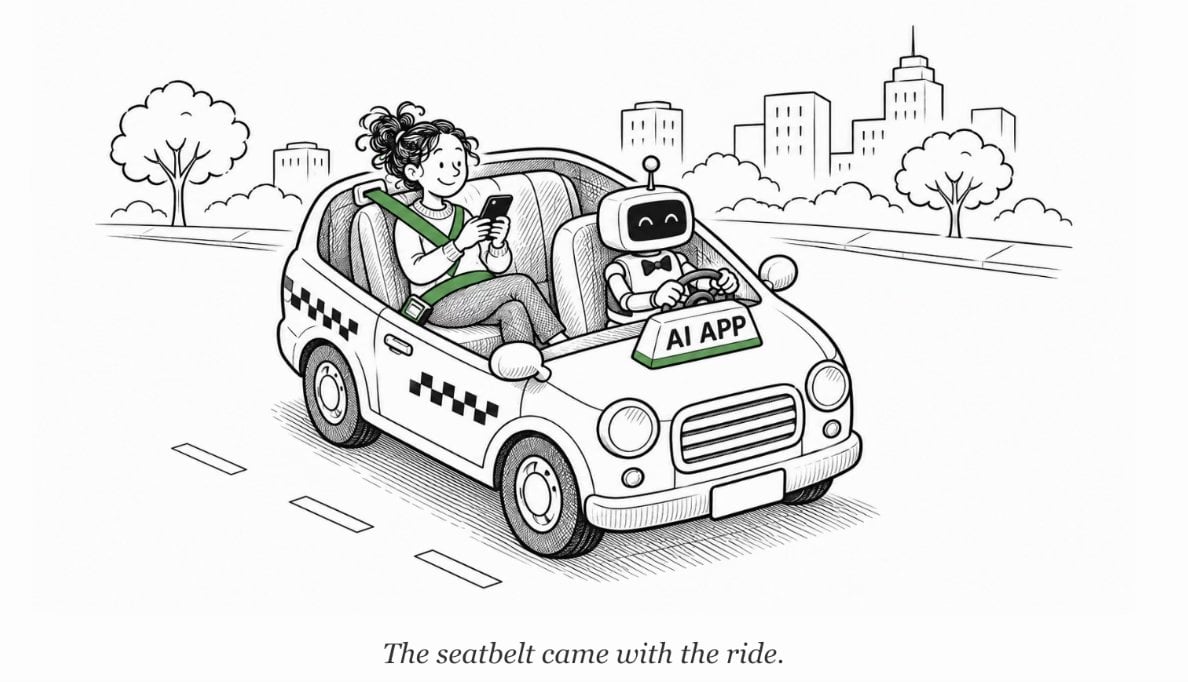
Ở phân khúc consumer-grade (tiêu dùng), muốn privacy và security technologies truly phổ cập大规模 (quy mô lớn),路径 (con đường) hiệu quả nhất có lẽ là "ẩn mình" chúng trong product (sản phẩm):让 (khiến) app (ứng dụng) win (chiến thắng) thị trường trước nhờ UX xuất sắc và integration (tích hợp) dev (nhà phát triển) đơn giản, chứ không phải bán security như module (module) tính phí riêng.
Chúng ta早已 (đã sớm) chứng kiến pattern (mô hình) này trong赛道 (làn đua) "Wallet-as-a-Service" (WaaS) của mảng encryption (mã hóa). Các sản phẩm sao như Privy và Turnkey, encapsulate (bao bọc) hoàn toàn các cơ chế底层 (nền tảng) mật mã phức tạp như TEE và MPC sau API tối giản và interaction (tương tác) mượt mà.
Rất có thể chúng ta sẽ chứng kiến evolutionary path (lộ trình tiến hóa) tương tự trong hệ sinh thái Agent: secure defaults (mặc định an toàn) không xuất phát từ user (người dùng) mua thêm software bảo mật, mà do app tốt hơn và dev tools được natived built-in (xây dựng sẵn). Phòng thủ an ninh giống như seatbelt (đai an toàn) trên taxi, passenger (hành khách) chọn taxi để di chuyển nhanh, còn guard (bảo vệ) an ninh đã được embedded (nhúng) sẵn trong infrastructure (hạ tầng).
Sự khuếch tán công nghệ im lặng này hiện đang diễn ra từng bước trong lĩnh vực zero-knowledge proofs (ZKP) và TEE. World ID nay đã hoàn thành xác minh danh tính thật cho hơn 18 triệu người worldwide (toàn cầu), đội ngũ enterprise (doanh nghiệp) có thể seamlessly integrate (tích hợp liền mạch) tech (công nghệ) này vào meeting họp Zoom, để直观 (trực quan)甄别 (chọn lọc) thành viên tham dự có phải human thật (con người thật) không.
WhatsApp launch (ra mắt) incognito chat feature (tính năng trò chuyện ẩn danh), đặt trực tiếp interactive conversation của Meta AI trong môi trường TEE, đảm bảo ngay cả official Meta (chính thức Meta) cũng không thể peek (nhòm trộm) nội dung. Trong các标杆案例 (ví dụ tiên phong) này, cutting-edge cryptography (mật mã tiên phong) ẩn mình im lặng sau familiar interfaces (giao diện quen thuộc), user không cần承担 (chịu)任何 (bất kỳ) cognitive load (gánh nặng nhận thức) operation (vận hành) extra (thêm).
Đồng thời, private and localized deployment (triển khai riêng và địa phương) models (mô hình) là carrier (giá đỡ) quan trọng khác cho deep embedding (nhúng sâu) phòng vệ privacy (riêng tư). Năm 2026, gap (khoảng cách) capability (khả năng) giữa open-weight models (mô hình trọng lượng mở) và top-tier frontier closed-source models (mô hình đóng nguồn tiên phong hàng đầu) đã nẹp hẹp xuống còn khoảng 4 tháng.
Khi性价比 (tỷ lệ hiệu năng/giá thành)持续提升 (liên tục nâng cao) của small edge models (mô hình cạnh nhỏ) và computing performance (hiệu suất tính toán) leapfrog (nhảy vọt) của terminal chips (chip thiết bị đầu cuối), local inference (suy luận cục bộ) proportion (tỷ trọng) trong tổng consumption (tiêu thụ) token AI sẽ skyrocket (tăng vọt). Khi compute power (sức mạnh tính toán) dịch chuyển từ cloud (đám mây) to edge (ranh giới), form (dạng) of cybersecurity threats (đe dọa an ninh mạng) cũng will undergo profound change (thay đổi sâu sắc).
Frequency (tần suất) sensitive data leaves local terminal giảm đáng kể, điều này vật lý xóa bỏ large-class data leak risk (rủi ro rò rỉ dữ liệu nhóm lớn). Nhưng đồng thời, once personal computer hoặc home server bị compromised (bị xâm phạm), có thể bị attacker (kẻ tấn công) tamper (thao túng) thành malicious agent host (máy chủ agent độc hại) quyền hạn trust cao, kéo对抗 phòng tuyến (đường dây kháng cự đối kháng) trực tiếp lên hardware device (thiết bị phần cứng) trong user control (kiểm soát người dùng).
Điều này có thể spawn (sinh ra) agent governance framework (khung quản trị agent) cho local-running environments (môi trường chạy cục bộ),讓 (cho) model, tool invocation (gọi công cụ) và operation log (nhật ký vận hành) collaborate (hợp tác)运转 (chạy) trên controlled hardware (phần cứng được kiểm soát), thậm chí开辟 (mở ra)广阔 market space (không gian thị trường rộng lớn) cho全新 hardware/software form factor (dạng hình phần cứng/mềm mới) chuyên gánh vác home hoặc team automated agents.
Internet hai đường ray
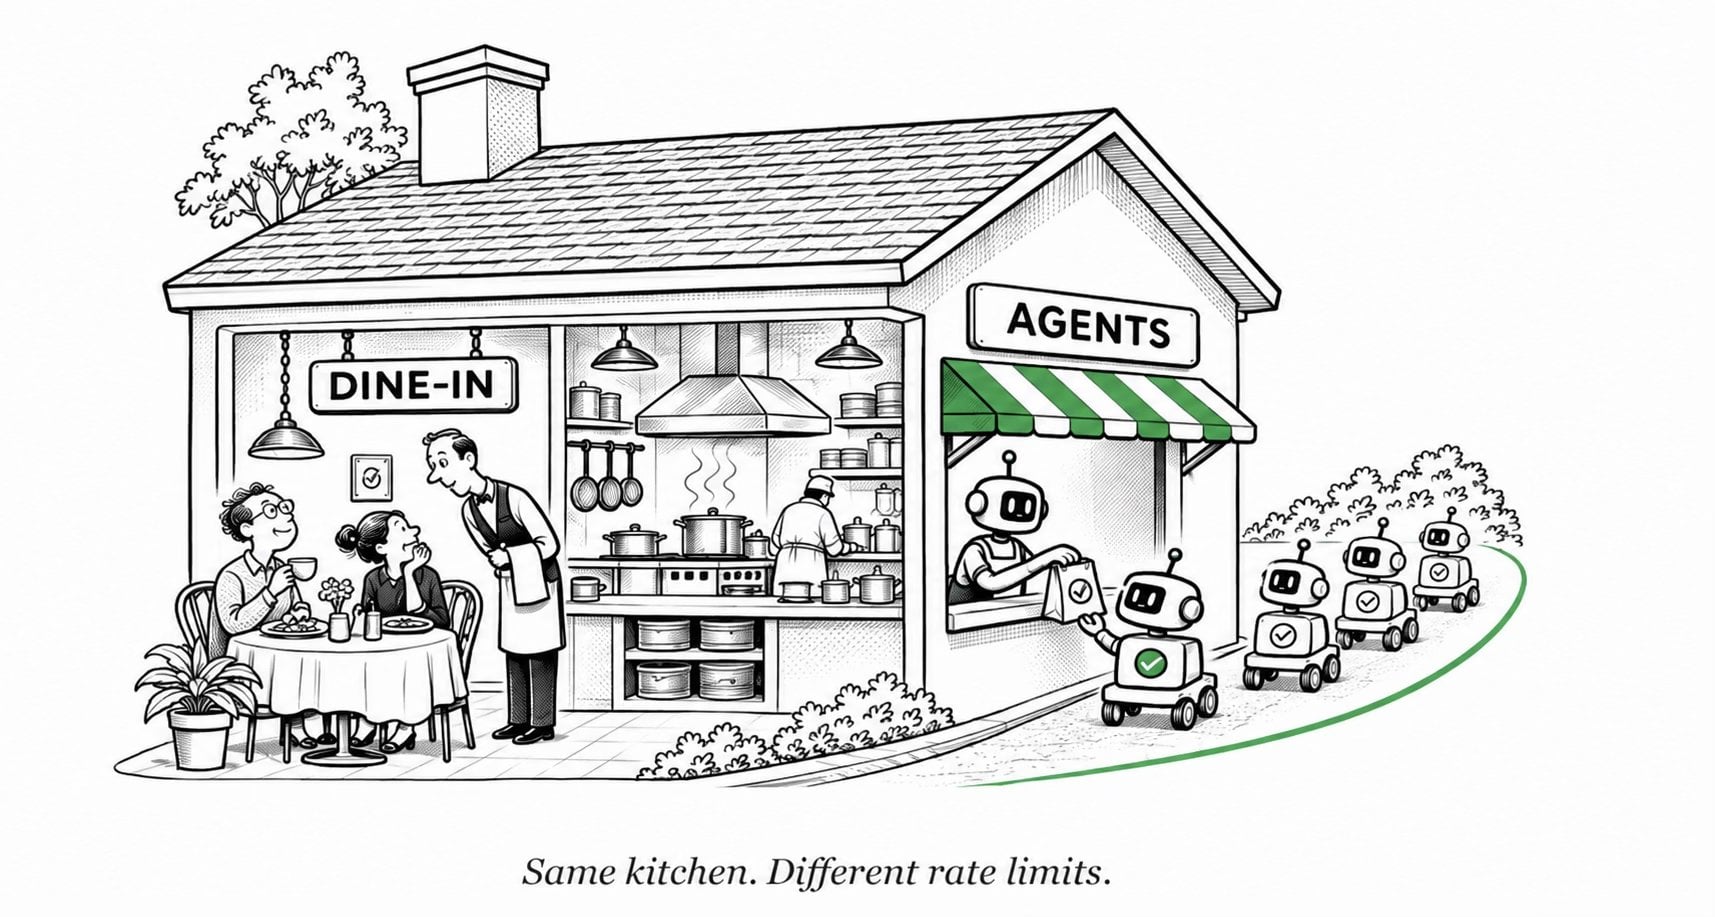
Interaction mode (tương tác) của Agent với Internet khác bản chất với logic behavior (hành vi) của human user. Khi agent traffic tăng exponential (theo cấp số nhân), toàn bộ Web đang được分流 (phân luồng) thành hai làn xe parallel (song song): một là lane (làn) dành riêng cho agent access (truy cập agent) supported bởi底层 (nền tảng) như Parallel, Browserbase, Kernel; còn một là traditional lane (làn truyền thống) hướng tới human (con người).
Network layer (tầng mạng) will route dynamically (định tuyến động) more intelligently (thông minh hơn) dựa trên real entity (entity thật) đằng sau request (yêu cầu). Website owners (chủ trang web) có thể utilize (tận dụng) these multi-dimensional identity verification methods (các phương thức xác minh danh tính đa chiều này) để refine filter (lọc tinh chỉnh) traffic, grant differentiated interaction permissions (phân quyền tương tác khác biệt) cho các实体 (entity) khác nhau, without needlessly blanket blocking (mà không cần chặn trắng đen vô lý) automated agent.
Điều này giống như một restaurant venue (địa điểm nhà hàng), cùng một central kitchen (bếp trung tâm) có thể高效 (hiệu quả) serve lấy đồ nhanh qua drive-thru window (cửa sổ lái xe), vừa cung cấp immersive dining experience (trải nghiệm ẩm thực沉浸式) cho dine-in customers (khách ăn tại chỗ). Trang web có thể theo different request origin (nguồn yêu cầu khác nhau), phân phối content chính xác nhất thông qua data format (dạng dữ liệu) và interface phù hợp nhất.
Theo time trôi qua (theo thời gian), trên lane tốc độ专属 (độc quyền) cho agent này, direct collaboration and dialogue between agents will日益 frequent (ngày càng thường xuyên). Under background (bối cảnh) deep popularization (phổ cập sâu rộng) of consumer và enterprise agents, in future chúng ta sẽ see commonplace scenes (chỉ xem những cảnh phổ biến): personal assistant user trực tiếp博弈 (đấu giá/lập lại) với smart order system platform delivery,爭取 real-time personalized discount price và exclusive service rights for user.
Trong early experiments như Project Swap khởi xướng bởi Anthropic, we have already witnessed雏形 (manh mối/sơ khai) of agent-to-agent interaction collaboration.
In these complex scenes, each agent holds private info regarding委托人 (người ủy thác). Quyết định透露 (tiết lộ) bao nhiêu preference (sở thích) và confidential (bí mật) trong game博弈 (trò chơi đối kháng), urgently needs robust safety rails including: agent fulfillment permission, tamper-proof transaction ledger, và post-game arbitration và audit mechanisms.
In these highly complex agent博弈 (trò chơi) và协作 (hợp tác), merely knowing对方 digital identity (danh tính số) là far from enough (xa vời). Chủ ủy thác và counterparty交易 (giao dịch) cùng will迫切 (náo nức/nhớ rứt) muốn获悉 (biết được) past reputation trajectory (lộ trình uy tín quá khứ) của agent đó: nó có fulfill payment on time (thanh toán đúng hạn) không? Có keep promise (giữ lời hứa) không? Đã từng maliciously leak commercial secrets (rò rỉ bí mật thương mại ác ý) không?
High-portability agent reputation system sẽ trở thành indispensable twin component (thành phần cặp đôi không thể thiếu) của digital identity (danh tính số). Nhưng điều này cũng抛出一个深刻 question (đưa ra một câu hỏi sâu sắc): rốt cuộc ai should maintain across-app universal agent reputation mechanism (cơ chế uy tín agent phổ quát xuyên ứng dụng), và chúng ta该如何 prevent it从沦为另一個 highly centralized digital rent-seeking checkpoint (trốn tránh việc nó trượt thành关卡 tìm kiếm lợi ích số siêu tập đoàn)?
Hướng tới Internet phản mảnh
Nếu wave tấn công-driven bởi Agent recent này dạy chúng ta điều gì,那就是 (đó là) everything can be breached (mọi thứ đều bị xâm phạm). Lỗ hổng mới và attack vectors (tia tấn công) mới sẽ层出不穷 (mòn mỏi),而 frontier autonomous agents (agents tự trị tiên phong)往往会率先发现 (sẽ thường phát hiện sớm).
Tuy nhiên, tiêu chí fundamental (cốt lõi) quyết định một network có "anti-fragile" (phản mảnh) hay không,在于 our systems self-adapt và hoàn tất evolution (tiến hóa) như thế nào khi đối diện những inevitable shocks (sốc tất yếu). Mục tiêu chúng ta pursuit (theo đuổi) là thông qua bottom-layer architecture design loại trừ tối đa known defects (lỗi đã biết),實施 iron-clad protection (bảo vệ sắt đá) cho exposed weak points (điểm yếu lộ), và continuously forge upgrade toàn bộ hệ thống架构 (kiến trúc) và dev toolchain (chuỗi công cụ phát triển) thông qua一次次 confrontation (đối đầu).
In engineering practice, điều này体现 (thể hiện) một closed-loop security evolutionary flywheel (bánh đà tiến hóa an ninh vòng kín): frontier models đóng vai trò adversarial opponent (đối thủ đối kháng) 24/7 không nghỉ, collision研究成果 (kết quả nghiên cứu va chạm) của chúng not only hotfix upper-business code (sửa nóng mã nghiệp vụ trên)即时 (ngay lập tức), mà trực沉淀 (lắng đọng) và upgrade底层 toolchain system và底层 programming language (ngôn ngữ lập trình nền tảng).
Toàn bộ这一切 (nội dung này) được新一代 agent developer stack (stack nhà phát triển agent thế hệ mới) coordinated drive (điều khiển phối hợp), realize second-level capture, auto-fix và secure migration of code defects. Ideal hơn nữa, formal verification có thể deeply embedded trong底层 compiler (compiler nền tảng), precondition proof assumptions (giả định chứng minh điều kiện tiên quyết)接受的同一批顶尖 adversarial models (nhóm mô hình đối kháng hàng đầu) extreme challenge (thử thách cực hạn). Mỗi漏洞 (lỗ hổng)被揪出 (bị phát hiện), đều inject fuel (bơm nhiên liệu) vào cả hệ thống flywheel, cuối cùng khiến toàn Internet resilient不可摧 (không thể phá hủy) trong continuous collision (va chạm liên tục).
Nhìn全局 (toàn cục), xây dựng một无需许可 (không cần phép), tự vận hành且具备反脆弱特性 (có tính chất phản mảnh) internet, highly resonates with (khớp nhịp cao) với核心 vision (tầm nhìn cốt lõi) lúc birth of blockchain và cryptocurrency (sự ra đời của blockchain và tiền điện tử). Đây chính là core主线 (dây chuyền cốt lõi) mà chúng ta tại USV深耕 (canh tác sâu) và overweigh investment (đầu tư quá trọng) trong 10 năm qua.
Blockchain lần đầu tiên证明了人类 (chứng minh cho loài người)陌生主体如何在零信任前提下达成安全协作 (các thực thể lạ mặt làm thế nào để đạt được hợp tác an前提下 không tin cậy), và successfully validated (xác thực thành công) trong lĩnh vực asset trading đòi hỏi trust requirement cao nhất. But previously constrained bởi高昂 development cost (chi phí phát triển đắt đỏ) và relatively clumsy infrastructure (hạ tầng tương đối vụng về), this decentralized trust理念 (lý tưởng tin cậy phân quyền)推进得十分缓慢 (tiến triển rất chậm chạp) outside finance (ngoài lĩnh vực tài chính).
When agent makes entire internet ecosystem unprecedentedly complex và具备多人协作属性 (có thuộc tính hợp tác đa người), we welcome best historical opportunity to deeply implantcrypto理念 (lý tưởng mật mã) vào mainstream mature products và底层 protocols (các giao thức nền tảng). Paradigm native như DAO (Tổ chức tự trị phi tập thể) provides us với highly inspirational evolutionary prototype (nguyên mẫu tiến hóa mang tính truyền cảm hứng cao) để insight future multi-agent cluster collaborative warfare organizational form (cấu trúc tổ chức chiến đấu hợp tác cụm đa agent tương lai).
Nhìn back lại original conception của internet, its topology was构想 (xây dựng构想) originally as: every increased network node, entire system resilience tăng一分 (tăng một phân). Today,雖然 wild-growing agents đang冲击 (tấn công) classic design này, nhưng chúng同样蕴含着 powerful potential (cũng ẩn chứa tiềm năng mạnh mẽ) để修复 (sửa chữa) và realize崇高愿景 (hiện thực hóa tầm nhìn cao đẹp).
At USV, we hope展开 three dimensional core布局 (triển khai bố trí cốt lõi ba chiều)围绕 "反脆弱互联网" (xung quanh "Internet phản mảnh"):
彻底根除,而非修补自动化:Giữ vữnginvestment philosophy lâu dài của chúng tôi, chúng tôi偏好 (ưa chuộng)那些在architecture design之初就彻底消灭整类安全漏洞的技术路线 (lối công nghệ xóa bỏ triệt để nhóm lỗi an ninh từ lúc thiết kế kiến trúc), hơn停留在事后被动打补丁的低效循环中 (đứng ở vòng lặp kém hiệu quả vá vá被动 sau sự cố);
捕捉边缘安全数据:Dựa vàolong-term thinking (tư duy dài hạn) của chúng tôi trongedge computing (điện toán biên), chúng tôi firmly believe底层安全运行日志 của Agent具有极其强大的网络效应 (có hiệu ứng mạng cực mạnh), ai掌握最丰富的全景行为数据 (nắm dữ liệu hành vi toàn cảnh phong phú nhất), ai才能打造最安全防御体系 (mới xây dựng hệ thống phòng thủ an toàn nhất);
构建安全阵营同盟:We view agent security as inseparable part của modern software toolchain,致力于 invest那些将坚不可摧的底层安全护栏 (cam kết đầu tư những nơi rào chắn an ninh nền tảng vững vàng), seamless封装进极简用户界面与极致开发者体验之中的优秀工具、工作流与基础设施协议 (bao gói liền mạch vào giao diện người dùng tối giản và trải nghiệm dev đỉnh cao các công cụ xuất sắc, workflow và giao thức hạ tầng).
If you đang沿着这些方向构建未来 (dựng tương lai dọc theo những hướng này), hãy随时联系我们 (li lạc与我们联系 anytime), chúng tôi期待与你并肩同行 (mong chờ sánh bước cùng bạn),共同筑造坚不可摧的反脆弱互联网 (cùng nhau xây dựng Internet phản mảnh bất khả xâm phạm).
Ghi chú và Lời cảm ơn
[1] Nassim Taleb, trong cuốn "The Antifragile" (Phản mảnh),指出 ("chỉ ra rằng"): "Things fragile break easily under external shock; things resilient withstand shock và giữ nguyên trạng;而 antifragile things则在冲击与压力中不断汲取养分,变得越来越强大。" (những thứ phản mảnh hấp thụ dần dưỡng chất trong xung kích và áp lực, trở nên mạnh mẽ hơn.)
Trong ngữ cảnh internet, điều này means toàn mạng不仅能够承受局部节点瘫痪攻击 (không chỉ chịu được tấn công tê liệt nút cục bộ),还能随着更多 Agent持续接入以及更多漏洞主动排查与闭合 (mà còn trở nên bất khả xâm phạm hơn khi nhiều Agent kết nối liên tục và nhiều lỗ hổng được chủ động rà soát, khép kín).
Special thanks to Aric Chang, Ben Colman, David Gabeau, Hari Mulackal, Henri Stern và Jonathan Rotbard for valuable suggestions提出的对初稿 (đưa ra đối với bản thảo đầu).
Cảm ơn Kushagra Aryal, Madeleine Charity, Max Segall, Mike Leffer, Spencer Yen, Zayne Zhang sowie整個 USV团队 (toàn bộ đội ngũ USV) for深刻启发给予 (trao gợi ý sâu sắc) trong bài discussion (thảo luận này).
Chào mừng tham gia cộng đồng chính thức TechFlow
Nhóm Telegram:https://t.me/TechFlowDaily
Tài khoản Twitter chính thức:https://x.com/TechFlowPost
Tài khoản Twitter tiếng Anh:https://x.com/BlockFlow_News
 @0xfishylosopher