

Когда аккаунты становятся «программируемыми»: от EIP-7702 и ERC-4337 к Native AA — сдержанность и компромиссы
Автор: imToken
Если в последние десять лет основной задачей криптокошельков было управление приватными ключами, подпись транзакций и отображение активов, то в будущем кошелькам, возможно, предстоит выполнять еще больше функций.
Пользователи хотят больше не платить Gas за каждую отдельную транзакцию, предпочитают совершать многошаговые операции одной подписью, хотели бы оплачивать комиссии стейблкоинами, а также стремятся с помощью социального восстановления, сессионных ключей и гибкого управления правами доступа полностью уйти от абсолютной зависимости от одного приватного ключа.
За всеми этими потребностями скрывается одно общее технологическое направление: абстракция учетных записей (Account Abstraction, AA).
По мере развития таких решений, как EIP-7702 и ERC-4337, учетные записи Ethereum постепенно переходят от относительно жесткой модели выполнения транзакций прошлого к более гибким и программируемым системам учета.
Однако вместе с этим возникают и проблемы.
Когда учетная запись способна не только принимать активы и подписывать транзакции, но и выполнять сложную логику смарт-контрактов, управлять авторизацией на разных уровнях и даже позволять третьим сторонам оплачивать Gas, действительно ли пользователь получает больший контроль или же сталкивается с еще большими рисками безопасности, понимание которых ему недоступно?
От EOA к AA: почему учетные записи Ethereum должны стать «программируемыми»?
Чтобы понять абстракцию учетных записей, прежде всего нужно вернуться к базовой модели учетных записей Ethereum.
Долгое время основные пользователи оперировали EOA (Externally Owned Account, внешние учетные записи), управление которыми осуществляется через приватный ключ. Пользователь подписывает транзакции этим ключом, общая архитектура учетной записи проста, права доступа прозрачны, а логика исполнения транзакций достаточно понятна.
Однако такой дизайн имеет определенные ограничения с точки зрения пользовательского опыта.
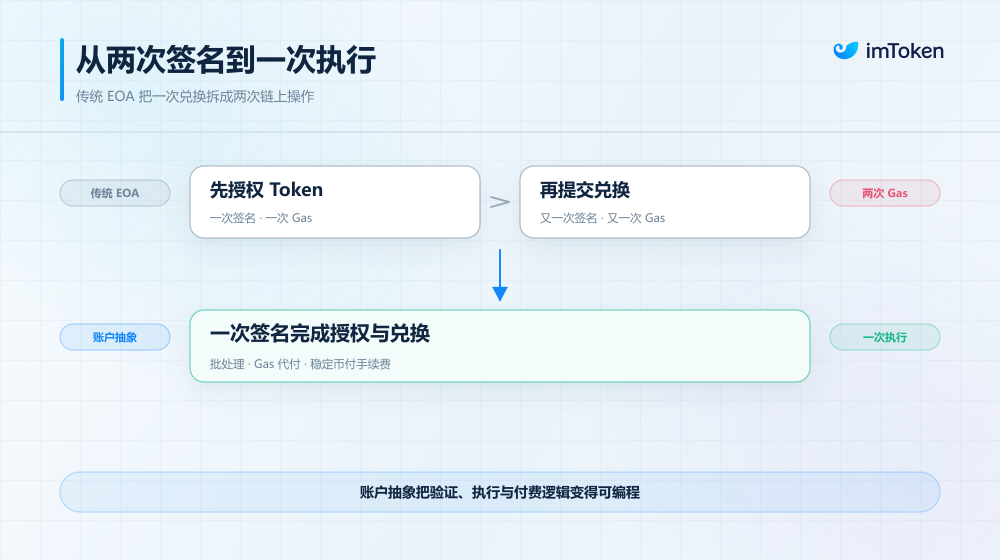
Например, чтобы обменять один токен на другой в Uniswap, пользователю часто сначала необходимо утвердить allowance для ERC-20 токена, а затем отправить саму транзакцию обмена. Это означает два отдельных обращения к блокчейну, две подписи и две оплаты Gas.
Кроме того, если пользователь хочет оплатить Gas в USDT или поручить приложению покрыть комиссии за него, традиционная EOA не позволяет решить эти задачи напрямую через встроенную логику проверки учетной записи.
Важнее то, что владение приватным ключом по сути дает полный контроль над учетной записью. Пользователю крайне сложно установить дневные лимиты расходов, ограничить права доступа приложений или настроить разные правила подписания для различных сценариев использования непосредственно на уровне учетной записи.
Именно эти ограничения призвана изменить AA.
Её основная идея заключается в том, чтобы сделать программируемой логику проверки подлинности, исполнения операций и оплаты комиссий. Это позволяет пользователям выйти за рамки единого правила подписи приватным ключом и самостоятельно определять, как учетная запись будет подтверждать личность, выполнять действия и оплачивать расходы (см. статью: ««Налог на учетные записи» объемом $3,35 млрд: когда EOA становится системными расходами, что может предложить AA для Web3?»)
По сути, главная ценность абстракции учетных записей состоит в том, чтобы позволить кошелькам выполнять ранее невозможные операции, однако именно здесь, с точки зрения безопасности, и кроются проблемы.
Ведь раньше пользователю нужно было лишь убедиться, что он подписывает правильную транзакцию, и что его подпись не будет использована во зло; тогда как в системе умных учетных записей одна, казалось бы, стандартная авторизация может вовлекать код исполнения учетной записи, модули прав доступа, сервисы оплаты со стороны третьих лиц и взаимодействие множества различных участников.
То, что пользователь видит как простое подтверждение, на самом деле может означать изменение всей логики управления учетной записью.
С диалектической точки зрения, традиционные учетные записи EOA действительно кажутся громоздкими с точки зрения UX, однако они на протяжении длительного времени предоставляли всему криптомиру важную, но часто недооцениваемую безопасность: относительную определённость отношений контроля и правил верификации учетных записей.
Пользователь владеет приватным ключом и напрямую подписывает транзакции. Несмотря на постоянные риски утечки ключа, вредоносной авторизации и фишинга, сама учетная запись не нуждается в загрузке сложной логики смарт-контрактов для оценки каждой транзакции.
AA разрушает эту унифицированную структуру.
Обратная сторона удобства AA: когда учетные записи теряют «определённость»
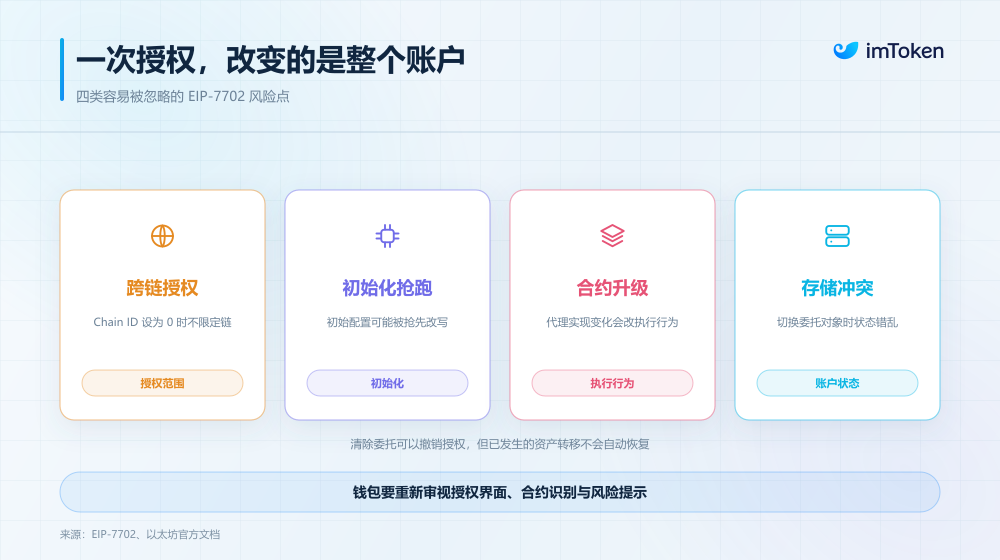
По мере усиления возможностей учетных записей по программированию и пакетному исполнению, объектом ошибочной подписи пользователя могут перестать быть просто разрешения на токены. Они могут включать делегирование учетной записи, модули исполнения и более широкие права операций. Как только эти полномочия лишаются четких границ, риск мгновенно распространяется с единичной транзакции на всю учетную запись.
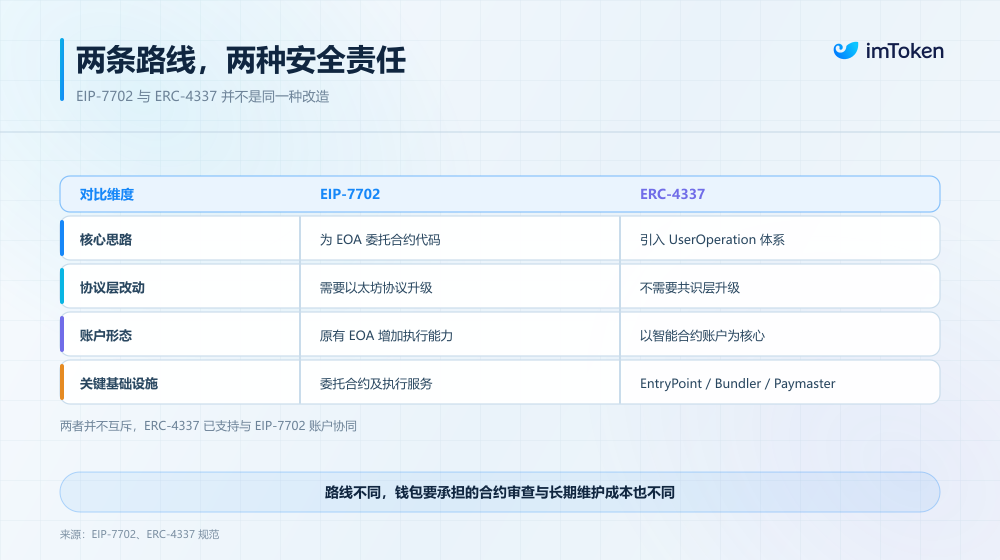
Именно поэтому, хотя и EIP-7702, и ERC-4337 на пути AA улучшают пользовательский опыт, уровни риска и уязвимости, раскрываемые на уровне безопасности кошелька, у них совершенно разные. Следует отметить, что эти решения не являются полностью взаимоисключающими: второе уже включает поддержку совместимости с первым. Здесь мы рассматриваем их раздельно главным образом для понимания их типовых архитектур реализаций учетных записей и различных вызовов в области продуктовой безопасности.
EIP-7702: одна авторизация может изменить границы поведения всей учетной записи
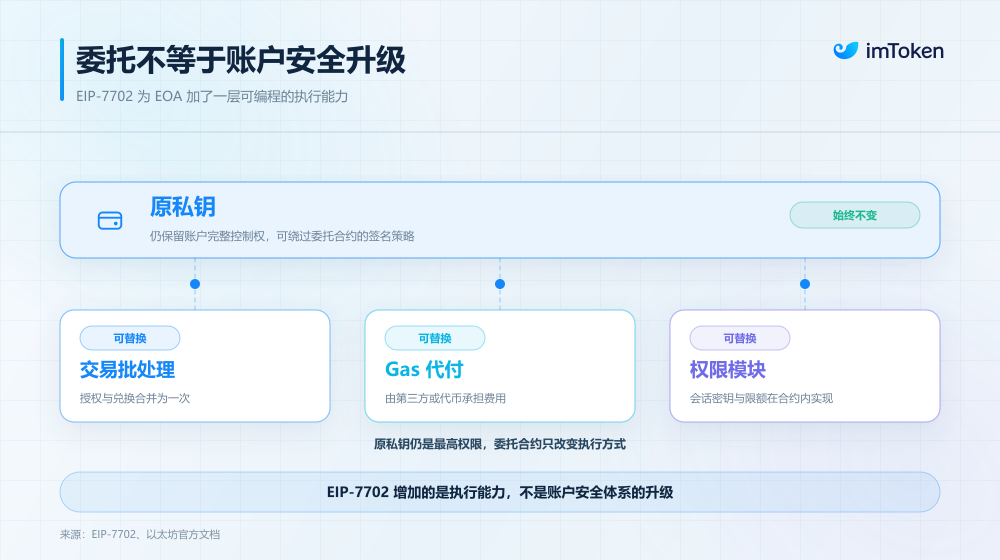
Наиболее тревожным аспектом безопасности в контексте EIP-7702 является делегирование учетной записи (Delegation).
Подписав сообщение о разрешении, фиксированная по правилам EOA может делегировать свои права заранее развернутому адресу смарт-контракта и начать работать строго в соответствии с его кодом.
Контракты с тщательным аудитом и строгими настройками прав действительно позволяют на низком coste добавлять функционал пакетных транзакций и оплаты Gas со стороны третьих лиц к существующим счетам. Однако если делегирование ошибочно передано вредоносному контракту или контракту с серьезными уязвимостями, риск напрямую ударит по активам счета.
Это существенно отличается от обычного взаимодействия с DApp. При случайной подписи вредоносного разрешения в DeFi-приложениях риск обычно ограничен конкретным токеном, суммой allowance и полномочиями целевого контракта. Но если пользователь одобрил неограниченный лимит, потери тоже могут оказаться катастрофическими.
В сценарии делегирования EIP-7702 доверенный код выполняется непосредственно в контексте учетной записи. Если этот код обладает неограниченными возможностями передачи активов или вызова контрактов, риск способен перекинуться с конкретного токена на всю учетную запись, затронув ETH, различные активы ERC-20 и последующие транзакции.
Тем не менее, EIP-7702 не лишает исходный приватный ключ контроля над EOA. Даже если пользователь делегирует управление контракту с многоподписной логикой, исходный ключ все равно способен контролировать счет напрямую, игнорируя некоторые правила подписания, установленные в контракте-делегате.
Иными словами, добавление возможности исполнения смарт-контрактов к EOA не означает автоматического ужесточения ограничений прав доступа на уровне приватного ключа. Аналогично, хотя пользователь может снять делегирование, повторно одобрив пустой адрес, это действие не способно откатить уже совершенные переводы активов и изменения состояния в блокчейне.
Это диктует кошелькам категорически не относиться к EIP-7702 как к новому методу подписания. Необходимо пересобрать весь комплекс мер безопасности вокруг интерфейса авторизации, идентификации контрактов, отображения прав, отзыва делегирования и предупреждений о рисках.
ERC-4337: риск исчисляется не только контрактом учетной записи
В отличие от модернизации существующих EOA, ERC-4337 разделяет верификацию учетных записей, исполнение транзакций и оплату Gas на независимые модули, давая разработчикам пространство для гибкой компоновки, но одновременно нагружая кошельки значительно более высокими затратами на управление компонентами.
От создания до попадания в блок UserOperation обычно проходит длинную цепочку взаимодействий: кошелек генерирует операцию и подписывает её → Bundler принимает UserOperation и проводит оффчейн-проверку через эмуляционную логику верификации EntryPoint → Bundler группирует прошедшие проверку операции и отправляет их on-chain в EntryPoint → EntryPoint вторично проверяет логику верификации учетной записи и плательщика, и после успеха выполняет фактические действия.
Если требуется оплата комиссий со стороны третьих лиц, к процессу верификации и расчетов подключается Paymaster. Если же необходимо создать новую умную учетную запись, могут задействоваться процессы развертывания и инициализации контракта Factory.
По мере экспоненциального роста числа компонентов, кошельки вынуждены параллельно решать задачи повышенной сложности в области совместимости, надежности работы и аудита безопасности. Более того, поскольку умная учетная запись не представляет собой простую «переключалку», добавленную поверх текущей EOA, специфика реализации контрактов, методы проверки подписей, конфигурация модулей, версия EntryPoint и сопутствующая инфраструктура глубоко повлияют на траекторию будущих обновлений.
По мере постепенного перехода Ethereum к Native AA, необходимо заранее учитывать такие вопросы, как совместимость существующих учетных записей с новыми протоколами, миграция прежних прав доступа и обеспечение непрерывности адреса учетной записи вместе с ее активами.
В конечном итоге, для кошельков реальная стоимость внедрения технологии сегодня заключается не только в разработке и релизе, но и в многолетнем сопровождении и обеспечении резервного покрытия рисков в будущем.
От прикладного AA к Native AA: сдержанность и выбор технологических путей
Разобравшись в безопасностной сложности и затратах на поддержку, стоящих за двумя путями, продукт кошелька должен выбрать правильный курс. Ответ постепенно проясняется: решение о внедрении технологии не должно опираться исключительно на количество реализуемых функций. Нужно взвешивать зрелость технологии, порог пользовательского восприятия и долгосрочную устойчивость архитектуры.
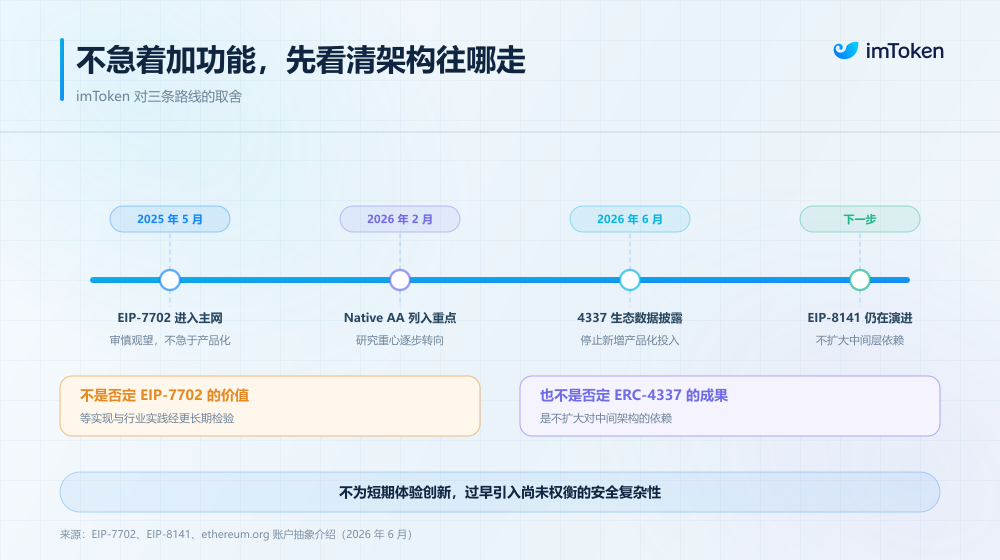
Возьмем в пример практику имплементации абстракции учетных записей в imToken: команда, оценив несколько направлений, сделала четкий выбор — соблюдать осторожность и выжидательную позицию по EIP-7702, прекратить дополнительные инвестиции в продуктовую реализацию ERC-4337 и постепенно сместить исследовательский фокус на нативную абстракцию учетных записей Ethereum (Native AA).
Прежде всего, касаемо EIP-7702: технические возможности заслуживают признания, но спешить с полным продуктовым внедрением не стоит.
Если смотреть правде в глаза, уже внедренный в mainnet Ethereum EIP-7702 действительно позволяет традиционным счетам приобретать функции пакетных транзакций и оплаты Gas со стороны третьих лиц, а его инженерный дизайн и улучшение UX не вызывают сомнений.
Однако до настоящего открытия для массового пользователя остаются некоторые несформировавшиеся фундаментальные предпосылки: смогут ли обычные пользователи интуитивно различать «делегирование учетной записи» и обычную подпись? Сформировало ли индустрии надежное соглашение по аудиту безопасности контрактов-делегатов, стандартам отображения прав и процедурам экстренного восстановления?
Эти вопросы особенно критичны в контексте EIP-7702. Если рядовой пользователь не осознает четко, что скрывается за его подписанным разрешением, то даже наличие технических механизмов для сложных стратегий безопасности не гарантирует реального роста уровня защищенности пользователей.
Поэтому imToken выбрал осторожную выжидательную позицию по EIP-7702, временно отказываясь от его скорейшего полного внедрения в продуктовую экосистему. Команда планирует спокойно ждать, пока соответствующие реализации, механизмы управления правами и отраслевые практики пройдут более долгое тестирование. Такая позиция направлена на построение более надежного барьера безопасности между техническими возможностями и фактической способностью пользователей их осваивать.
Для сравнения, ERC-4337 уже доказала свою жизнеспособность через обширную производственную эксплуатацию, накопив бесценный опыт для отрасли.
Однако, рассматривая ситуацию сквозь призму более длинного технологического цикла, когда вектор развития Ethereum всё отчетливее указывает на нативную поддержку на уровне протокола, дальнейшее увеличение инвестиций в продуктовую реализацию прикладной архитектуры абстракции учетных записей требует пересмотра затрат на постоянное обслуживание внешней инфраструктуры, а также потенциальных издержек на совместимость и миграцию при последующем сопряжении с нативными возможностями протокола.
Следовательно, решение imToken прекратить новые продуктовые инвестиции в ERC-4337 и плавно сместить исследовательский акцент на Native AA не является отрицанием технологической ценности ERC-4337. Напротив, это попытка избежать постоянного усложнения существующей архитектуры и перераспределить ограниченные инженерные и исследовательские ресурсы в сфере безопасности на развитие нативной абстракции учетных записей, обладающей большим долгосрочным потенциалом.
Этот выбор также резонирует с собственным направлением протокольной эволюции Ethereum.
В феврале 2026 года Ethereum Foundation, обновляя приоритеты развития протокола, прямо определил Native AA как одну из ключевых задач в рамках направления «Improve UX». Его долгосрочная цель — превратить кошельки на базе смарт-контрактов в стандарт де-факто, одновременно снизив зависимость от сторонней инфраструктуры вроде Bundler и Relayer, а также сократив сопутствующие издержки на Gas.
В сфере конкретных технических предложений EIP-8141 (Frame Transactions) выступает в настоящее время одним из показательных направлений. Он стремится разделить этапы верификации транзакции, авторизации оплаты комиссий и фактического исполнения операций, позволяя учетным записям самостоятельно задавать правила проверки и способы оплаты через внутреннюю логику, тем самым открывая новый путь для нативной поддержки умных счетов на уровне протокола.
Конечно, EIP-8141 пока находится на стадии Draft (черновика), и до официальной деплойментации и массового применения ещё далеко. Внедрение Native AA также не гарантирует автоматического исчезновения рисков безопасности: код верификации учетных записей всё так же нуждается в строгом аудите, а новые механизмы проверки транзакций и оплаты комиссий требуют исчерпывающего тестирования.
Однако, глядя на долгосрочную архитектуру, размещение защитных структур заблаговременно на более нативном и унифицированном фундаменте протокола явно лучше отвечает принципам долгосрочной безопасности кошельков imToken по сравнению с постоянным добавлением новых функций поверх существующего промежуточного слоя и поддержанием сложных зависимостей совместимости.
Заключение
От первичной подписи приватным ключом до сегодняшних пакетных транзакций, оплаты Gas со стороны третьих лиц, сессионных ключей и умных счетов, абстракция учетных записей постоянно расширяет пределы возможностей криптокошельков.
Но независимо от того, как развивается технологическая форма, фундаментальная ценность кошелька неизменна: важно не только дать пользователю возможность выполнять больше действий, но и гарантировать, чтобы в каждом взаимодействии он оставался уверенным в том, какие именно разрешения он предоставил и кто фактически контролирует его активы.
Возвращаясь к практическому внедрению продуктов, именно эта философия стала базовым обоснованием чёткого выбора imToken в вопросах технологической траектории абстракции учетных записей: выжидательная осторожная позиция по EIP-7702 в ожидании долгосрочной стабильности протоколов и парадигм безопасности, а также прекращение дополнительных продуктовых инвестиций в ERC-4337 с плавным смещением исследовательского фокуса на Native AA.
Это вовсе не отказ от инноваций в абстракции учетных записей. Наоборот, это прагматичное решение, основанное на безопасности активов пользователей, технической зрелости и долгосрочной архитектурной эволюции — отказ от преждевременного превращения комплексности протоколов на переходном этапе в прямые риски для активов рядовых пользователей и затраты на миграцию.
Эволюция учетных записей Ethereum представляет собой марафон, и на пути к нативной абстракции учетных записей взвешенная оценка технической зрелости и потенциальных рисков безопасности, возможно, важнее гонки за скорейшим внедрением новых функций.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @imTokenOfficial

















