Последний отчет Google: хакеры начали использовать ИИ-агентов для автоматических атак, а патчи безопасности превращаются в оружие всего за несколько часов.
Автор: Google Threat Intelligence Group (GTIG)
Перевод: TechFlow
Обзор TechFlow: Баланс между атакой и защитой в киберпространстве полностью переворачивается благодаря автономизации генеративного ИИ. В новейшем глобальном отчете о мониторинге угроз группы Google Threat Intelligence Group (GTIG) отмечается, что хакеры официально перешли от начального этапа «простых запросов к ИИ» к полному развертыванию сквозных полностью автоматизированных кибероружийных средств, управляемых взаимодействием мультиагентных систем.
В ходе последнего раскрытого инцидента реального вторжения злоумышленники развернули пайплайн автоматизированного поиска уязвимостей на основе открытой мультиагентной платформы, непосредственно трансформировав только что опубликованные официальные патчи безопасности для PHP в оружиезированные атакующие коды, и в кратчайшие сроки провели автоматизированное проникновение и кражу данных на правительственные и коммерческие веб-сайты Франции.
В данной статье представлен полный анализ хронологии эволюции мультиагентных фреймворков проникновения, экосистемы нелегальных перепродаж вычислительных мощностей облачных больших языковых моделей (LLMJacking), а также того, как специалисты по защите информации на переднем крае реконструируют автоматизированные линии безопасности в эпоху агентов.
Резюме: Злоумышленники официально переходят в эру автономных мультиагентных систем
По мере того как хакерские организации ускоряют переход от базового использования промптов к развертыванию полностью автономных рабочих процессов интеллектуальных агентов (Agent), тактическое применение генеративного искусственного интеллекта (GenAI) в реальных кибератаках достигло важного рубежа.
Опираясь на практический опыт реагирования на инциденты на передовой со стороны Mandiant и глобальные данные телеметрии, GTIG выделил пять ключевых тенденций развития глобальных ИИ-угроз за последний квартал:
1. Переход к автономным рабочим процессам и мультиагентным фреймворкам: Атакующие используют большие языковые модели (LLM) не только как вспомогательные инструменты повышения производительности, но и начинают интегрировать полностью автономные исполнительные агенты для координации параллельного выполнения разведки, аудита кода и эксплуатации уязвимостей с участием нескольких моделей.
2. Автоматизированный поиск уязвимостей и обратная инженерия патчей: Хакеры используют большие модели для систематического анализа последних выпущенных патчей безопасности, выявляя логику активации уязвимостей методом обратной инженерии всего за несколько часов, что окончательно ликвидировало окно обновления для сторон защиты.
3. Хищение вычислительных мощностей и монетизация AI-учетных данных (LLMJacking): Движимые прибылью киберпреступники массово внедряются в корпоративные облачные среды, крадут высокоценные API-ключи LLM и квоты вычислительных ресурсов, а затем создают на темном рынке «миксеры перемешивания моделей» для перепродажи активов по сниженным ценам и их обналичивания.
4. Концеопережение информационных и когнитивных операций (IO): Государственные хакерские группы и коммерческие подрядчики по информационным войнам глубоко интегрировали большие модели в ботнет-матрицы, обеспечивая автоматическую регистрацию фейковых учетных записей, генерацию правдоподобных бытовых фотографий и персонализированную рассылку целевого контента.
5. Таргетированное проникновение в криптовалютные компании и высокотехнологические предприятия: Кибероператоры из Северной Кореи и лица с определенными профилями широко злоупотребляют инструментами подделки AI-резюме и голоса, маскируясь под соискателей, генерируя ответы в реальном времени на технических собеседованиях и осуществляя глубокое заражение цепочек поставок после выхода на рабочее место.
Мультиагентные фреймворки в кибервторжениях
В предыдущих исследованиях мониторинга GTIG в основном фиксировались единичные попытки хакторов провести небольшие эксперименты с LLM; однако текущее инженерное внедрение автономных мультиагентных платформ атакующими свидетельствует об официальном переходе кибервойн к масштабируемому автономному взаимодействию.
Ключевой парадигмой такого атакующего фреймворка является внедрение классического цикла ООДД (Наблюдение, Оценка, Решение, Действие), при котором главный агент распределяет задачи, а специализированные субагенты выполняют параллельно обнаружение сетевой топологии, идентификацию цифровых отпечатков, написание скриптов и горизонтальное перемещение.
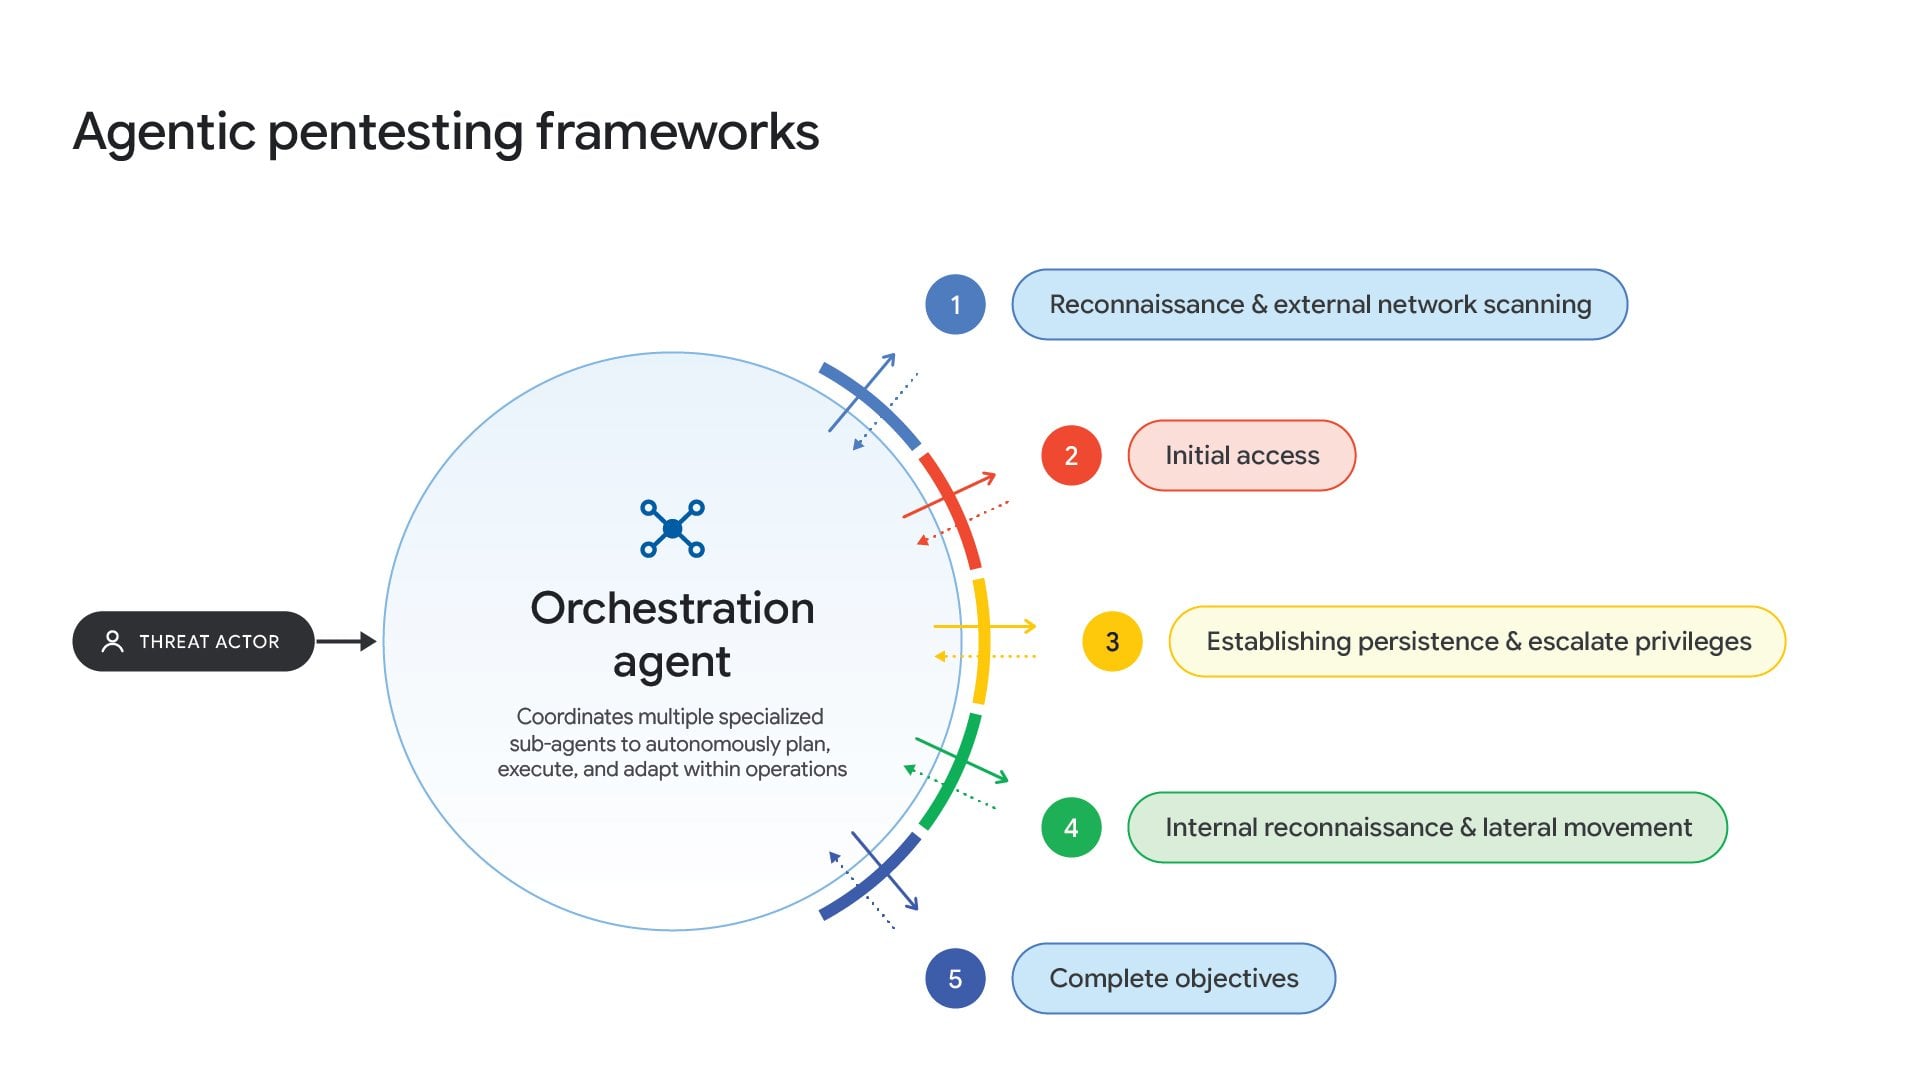
Рисунок: Процесс скоординированного исполнения мультиагентного LLM-фреймворка атаки
Помимо инструмента тестирования на проникновение ARTEX, привлекающего внимание сообщества безопасности в последнее время, GTIG самостоятельно выявил в практике защиты несколько открытых атакующих агентов, которые хакторы напрямую использовали в операциях первой линии:
• CAIRN: Открытая мультиагентная платформа для тестирования на проникновение, работающая в замкнутом цикле OODA, способная полностью автоматически сканировать незащищенные узлы внутренней сети без вмешательства человека и динамически генерировать эксплойты.
• CyberStrikeAI: Атакующая платформа, изначально спроектированная для LLM, оснащенная встроенными субагентами, специально предназначенными для поддержания привилегий доступа и кражи учетных данных.
• HexStrike AI: Инструмент активного нападения с глубокой интеграцией протокола контекста моделей (MCP), позволяющий беспрепятственно связывать разнообразные командные строки хакерского проникновения с коммерческими большими моделями.
• PentAGI: Автоматизированный инструмент, направленный на значительное снижение порога входа для хакеров, позволяющий даже начинающим скрипт-кидди, не разбирающимся в принципах уязвимостей, отдавать сложные команды на вторжение.
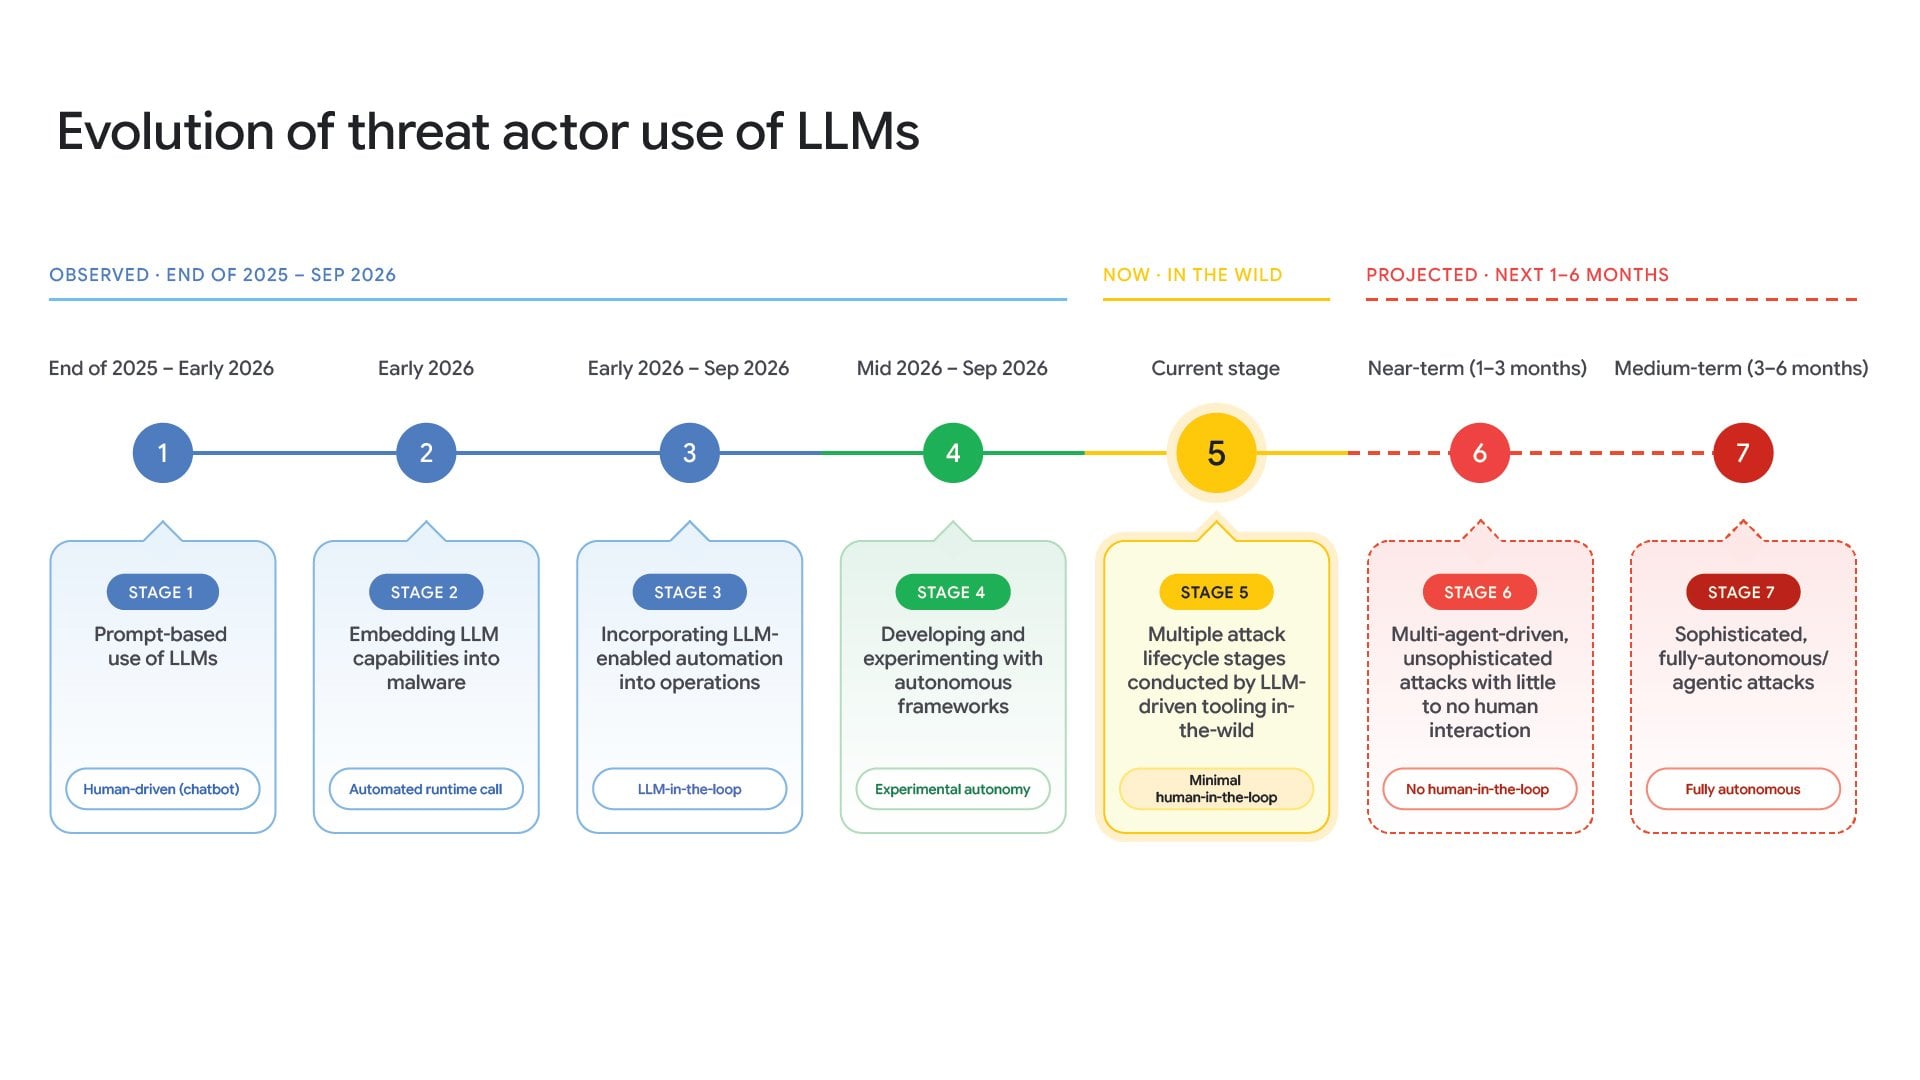
Рисунок: Карта эволюции зрелости LLM в реальной киберзащите и атаке
Применение агентов для исследований уязвимостей и разработки: трансформация патчей в средства атаки
Самая тревожная практическая угроза технологии мультиагентности заключается в способности сжимать время поиска уязвимостей и создания оружия с дней до минут.
Атакующие автоматически захватывают код официальных открытых патчей с GitHub и загружают его в агенты анализа кода, где модель в реальном времени сравнивает изменения Diff, точно локализуя логику дефектов нижнего уровня, которые еще не получили повсеместного обновления патча.
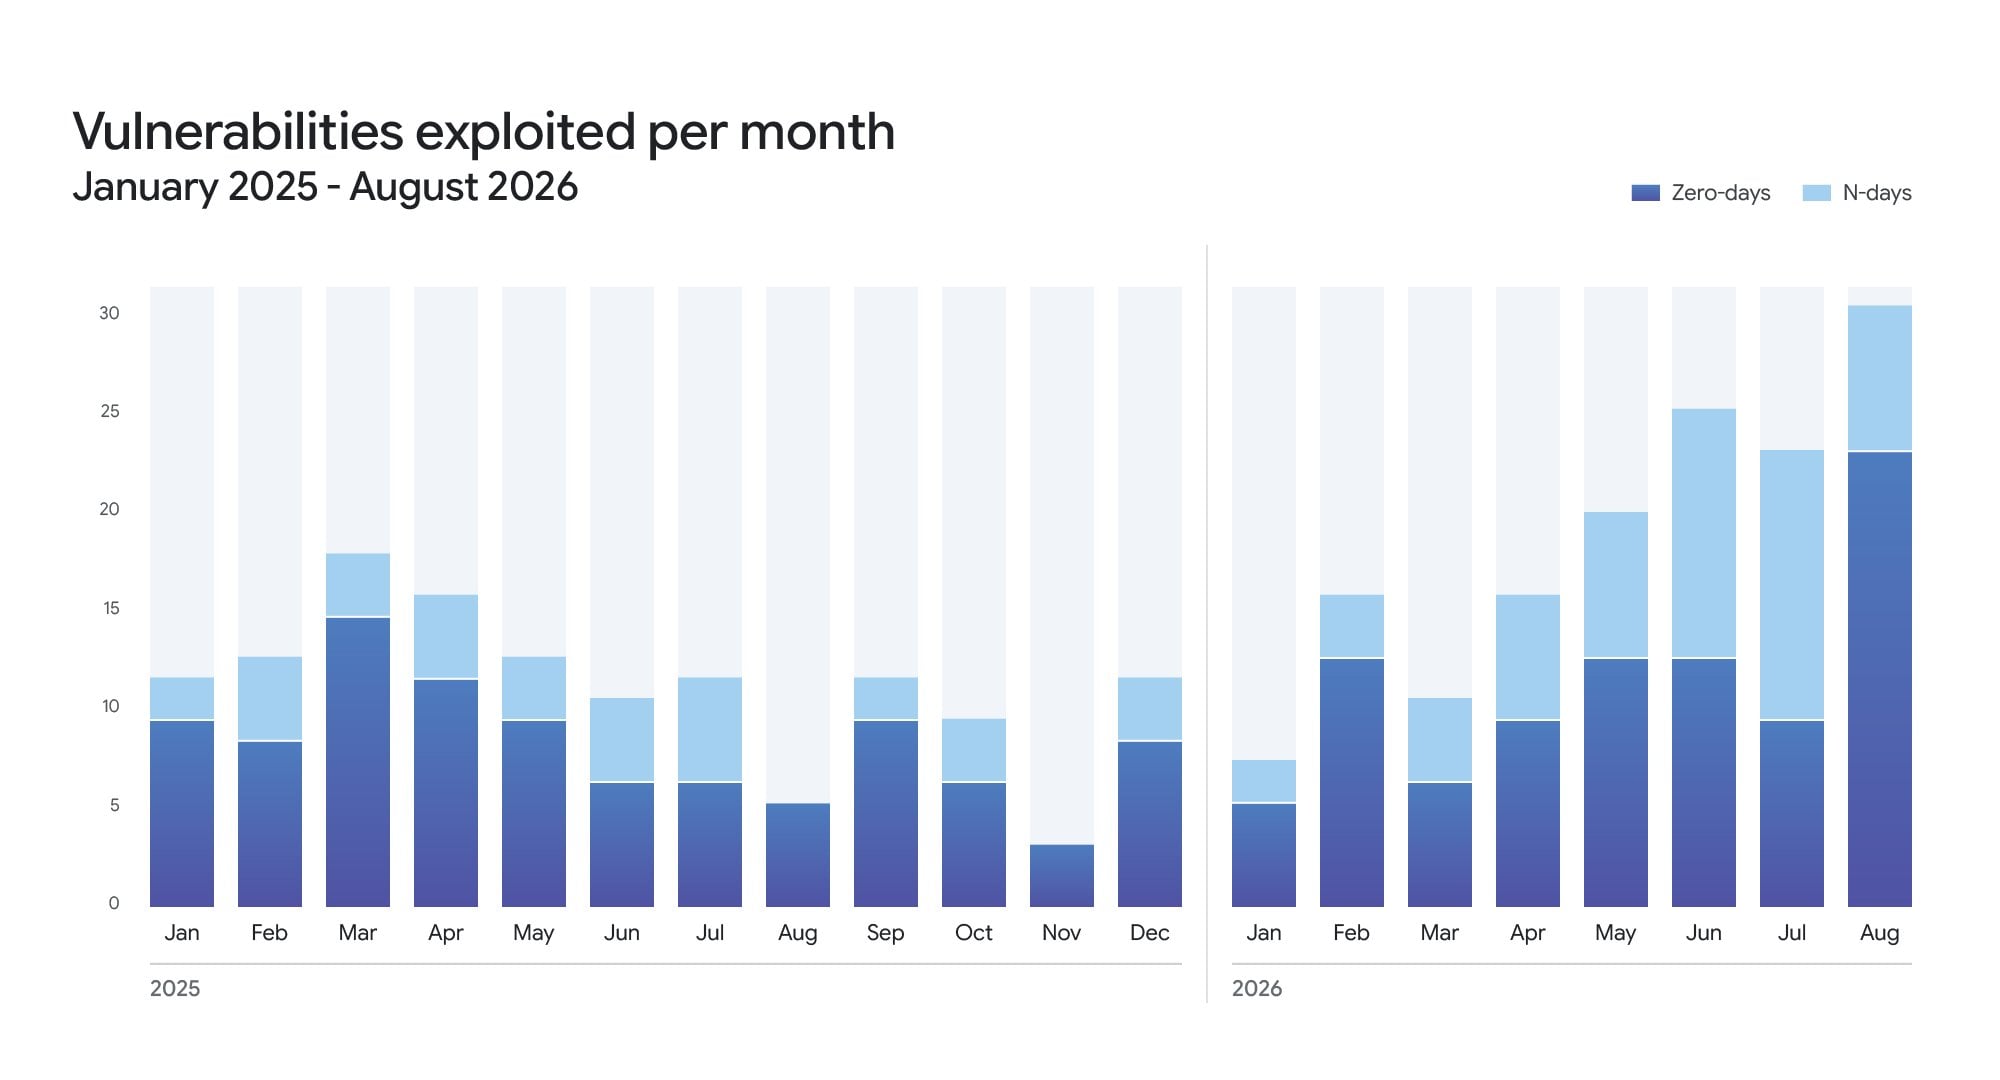
Рисунок: Сравнение количества уязвимостей N-Day и 0-Day, эксплуатировавшихся хакторами в реальных условиях с начала 2024 года
В ходе расследования одного недавнего реального инцидента безопасности GTIG отслежил и заблокировал сервер хранения атак, открытый в публичном доступе в интернете. На этом сервере была развернута система автономного поиска уязвимостей на базе LLM, в комментариях к коду которой выделялись записи логов разработки на русском языке:
# Ключ API LLM используется для автоматизированной эксплуатации уязвимостей (пилотный проект exploit_agent)
# Необходимо вручную указать ключ в переменные окружения, категорически запрещено вводить в публичные окна чатов, обе строки конфигурации обязательны
Эта хакерская организация (кодовое название Emad) использовала данную платформу для полностью автоматизированной обратной компиляции относительно недавно раскрытых критических уязвимостей ядра PHP (CVE-2026-109618 и CVE-2026-109619), а также сгенерировала боевые атакующие полез нагрузки в течение нескольких часов после выхода патча. Затем данный кластер автоматизации запустил масштабную бесцелевую атаку перебором учётных данных (credential stuffing) против множества европейских правительственных и коммерческих порталов, включая Францию, успешно похитив конфиденциальные базовые данные.
Хищение вычислительных мощностей (LLMJacking): как хакторы конвертируют украденные облачные большие модели
По мере тотального перехода предприятий в облака и распространения инфраструктуры генеративного ИИ, последствия кражи облачных учетных данных быстро выходят на уровень хищения вычислительных мощностей моделей.
Команда прямой поддержки Mandiant за последние месяцы обработала множество новых уголовных дел, названных «LLMJacking (хищение вычислительных мощностей больших моделей)». После проникновения в корпоративные среды AWS или Google Cloud хакторы больше не устанавливают майнеры в приоритетном порядке, а быстро активируют права доступа к премиальным API больших моделей пострадавшей компании.
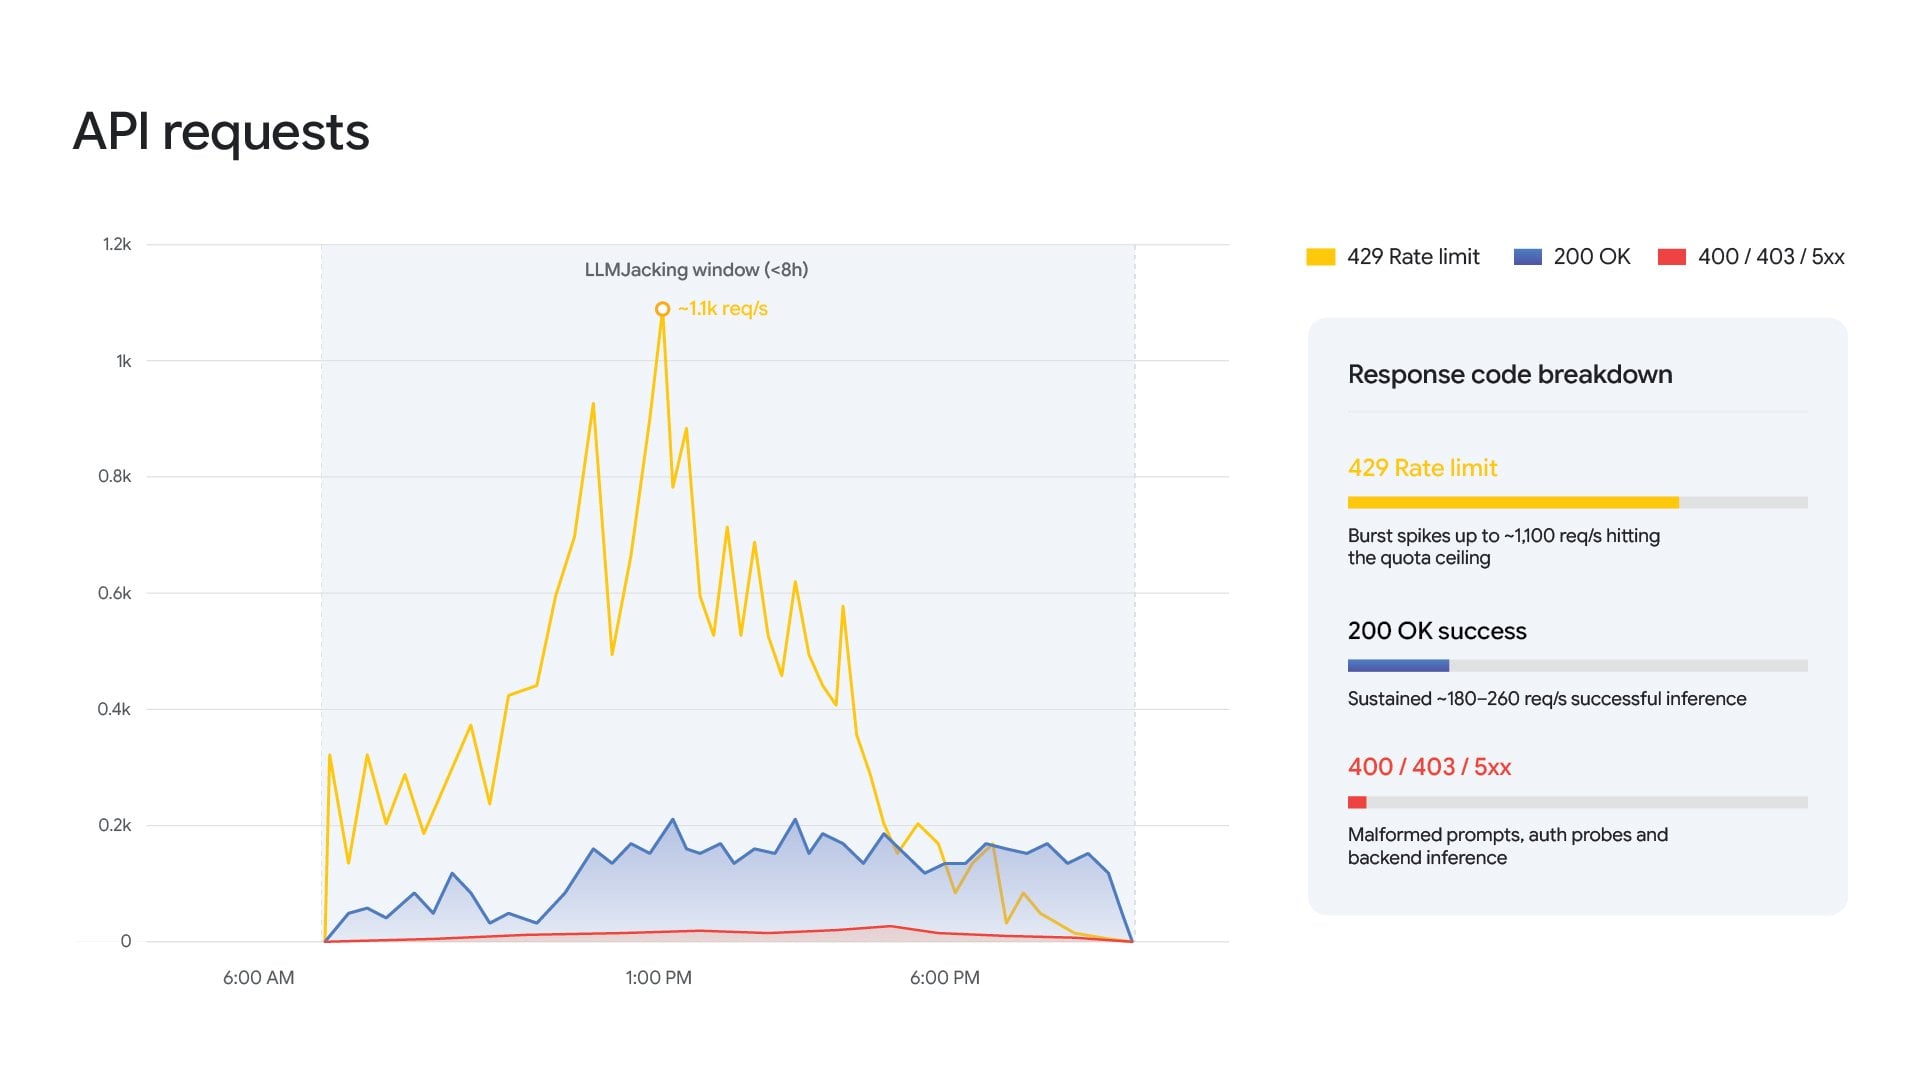
Рисунок: Катастрофический всплеск вызовов API больших моделей в облаке компании-жертвы вследствие LLMJacking
Злоумышленники, используя украденные учетные данные администраторов, создают скрытые роли IAM и служебные аккаунты внутри корпоративной сети, после чего подключают их к шлюзу услуг LLM Mixer (микшеру LLM) в сети Tor.
На подземном рынке даркнета появилось множество незаконных платформ перепродажи, подобных APIMart. Хакторы открыто реализуют украденные легитимные коммерческие API больших моделей другим киберпреступникам по демпинговым ценам (всего 20–30% от официальной стоимости). Пострадавшие компании сталкиваются не только с риском утечки критических данных, но и обязаны ежемесячно оплачивать счета на сотни тысяч долларов за безумные объемы вызовов, инициированных злоумышленниками.
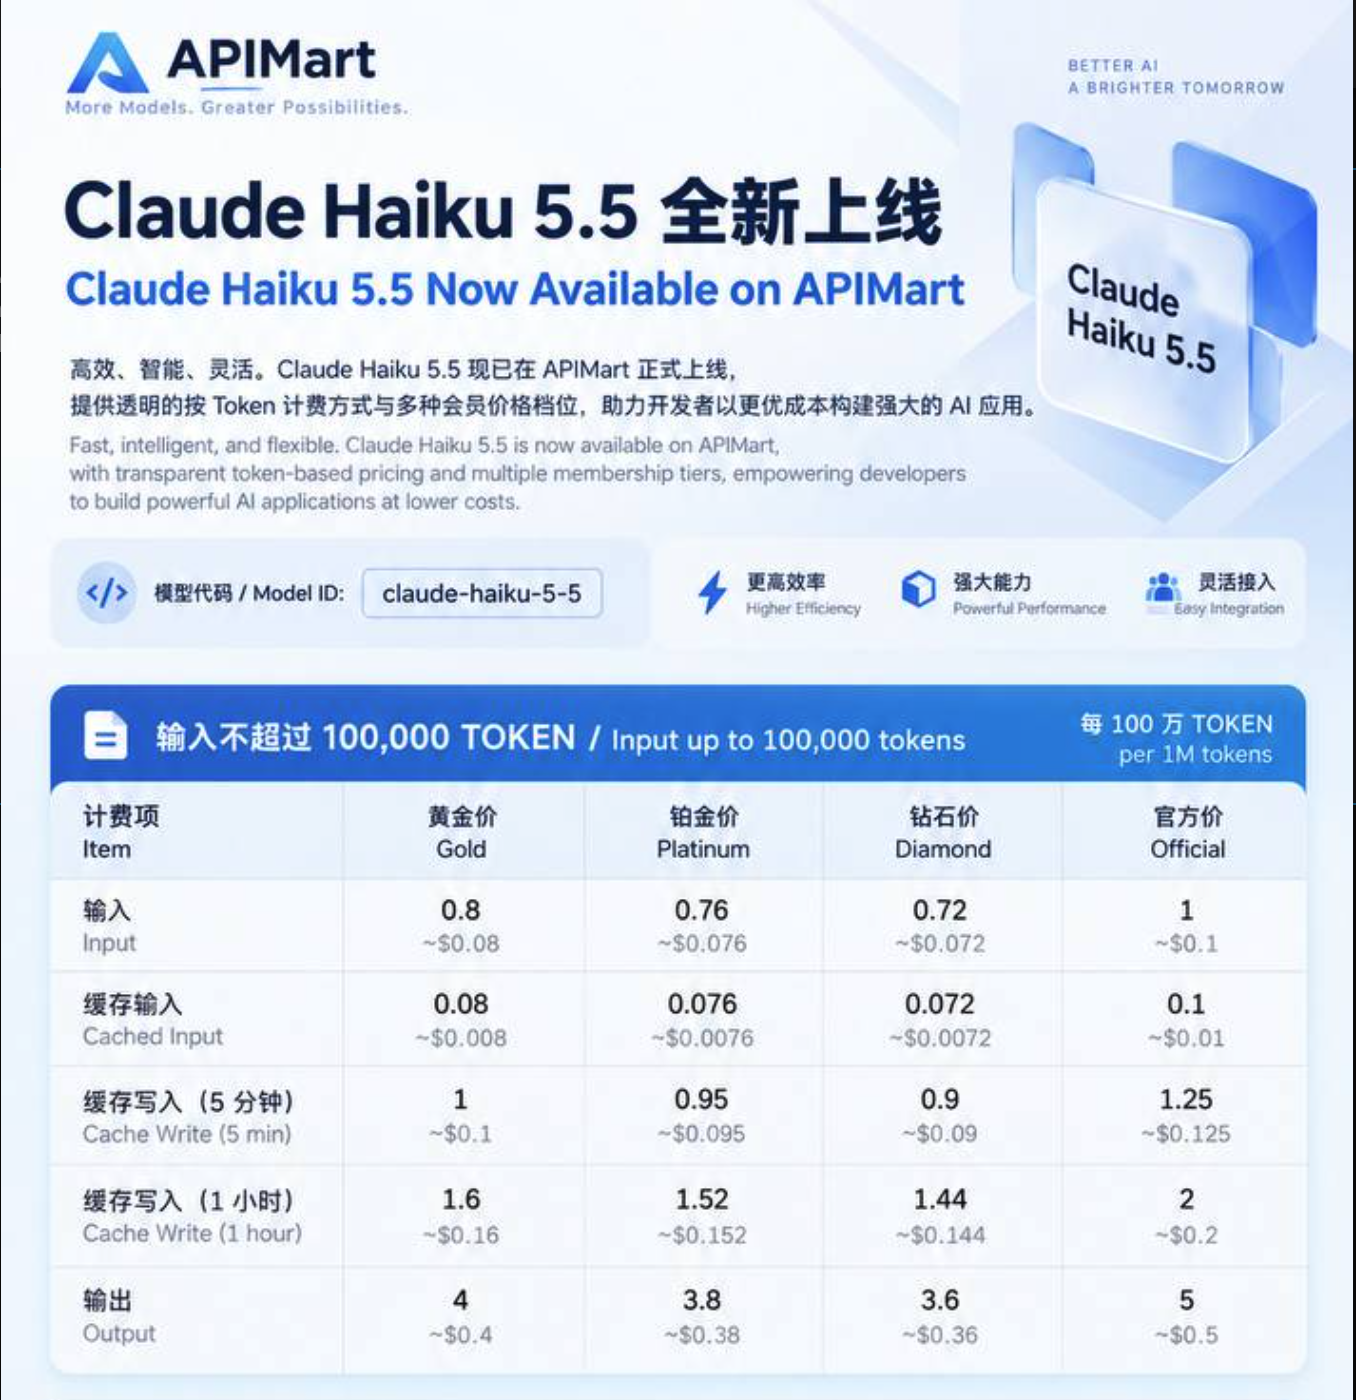
Рисунок: Реальная стоимость продажи украденных коммерческих API больших моделей на нелегальной платформе Darknet APIMart
Полная интеграция больших моделей в дезинформацию и информационные войны
В сфере когнитивного противостояния и работы сетевых ботов-троллей LLM стала ключевым рычагом, разрушающим традиционную структуру затрат студий троллинга.
Коммерческие группировки нелегального рынка «Влияние как услуга (IaaS)» уже разработали системы автоматизированного управления общественным мнением, готовые к немедленному использованию. Система автоматически подбирает тон общения и региональные сленговые выражения для фиктивных аккаунтов под конкретные сегменты аудитории; при генерации изображений с помощью диффузионных моделей она намеренно добавляет слабую зернистость кадра, расфокус и легкий наклон угла, чтобы имитировать повседневные снимки, сделанные на обычный смартфон, и легко обходить алгоритмы выявления подделок ИИ в основных социальных сетях.
Тем временем, чтобы избежать блокировки IP-адресов социальными платформами, организаторы маршрутизируют трафик через глобальную сеть домашних прокси-серверов, сочетая это с массовой автоматизированной регистрацией аккаунтов с использованием одноразовых номеров для приема SMS, создавая полностью децентрализованную матрицу ботов-роботов, готовую к мгновенному восстановлению.
Активная кибербезопасность и укрепление экосистемы Google
В условиях растущей серьезности проблемы вооружения агентов, Google полностью задействует оперативные данные об угрозах для корректировки базовой безопасности моделей, формируя многоуровневый эшелон активной защиты:
1. Интеграция в реальном времени и иммунитет к состязательным образцам: Последние перехваченные на передовой промпты хакторов и логики мультиагентных атак, собранные Mandiant, немедленно используются в качестве корпусов состязательного обучения командами Google DeepMind и специалистов по безопасности для блокирования на базовом уровне реакций моделей на вредоносный код и инструкции проникновения.
2. Платформа отслеживания угроз Google AI Threat Tracker: Обеспечивает корпоративных клиентов по всему миру мониторингом злонамеренного поведения агентов в реальном времени и оповещениями об аномальных объемах вызовов, предотвращая несанкционированную аномальную трафику LLMJacking за секунды.
3. Автоматизация процессов безопасности (SecOps): Развертывание специализированных моделей мониторинга поведения агентов в центрах облачной безопасности для противодействия ИИ ИИ, позволяющих точно выявлять признаки присутствия автономного вредоносного программного обеспечения в топологии сетевых коммуникаций и последовательностях системных вызовов.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @Mandiant