


У Infini украли 50 миллионов долларов: подозревается внутренний сотрудник, инженер по смарт-контрактам ликвидирован при торговле с плечом 100x
Автор: Мао Ди, WuSay Blockchain
Контекст
24 февраля проект Web3 кредитных карт и управления активами Infini был взломан, средства на сумму 49,5 млн долларов были выведены из Morpho MEVCapital Usual USDC Vault. Основатель Infini Кристиан тогда заявил: «70% из 50 млн украденных долларов принадлежали крупным инвесторам из моего окружения, я уже связался с каждым из них и лично покрою возможные убытки. Оставшиеся средства будут возвращены в Infini vault до следующего понедельника, всё продолжится как обычно». Он также заявил, что готов выплатить хакерам 20% от украденной суммы в качестве выкупа и пообещал не предпринимать юридических действий, если средства будут возвращены.
24 февраля в 20:00 команда Infini отправила ончейн-сообщение адресу Infini Exploiter 2: 0xfc…6e49:
Настоящим уведомляем вас, что мы получили ключевую информацию об IP-адресе и устройстве, использованных вами для атаки на Infini. Это стало возможным благодаря поддержке ведущих бирж, агентств безопасности, партнеров и нашего сообщества. Мы внимательно отслеживаем соответствующие адреса и готовы в любой момент заморозить украденные средства. Для мирного решения этого вопроса мы готовы предложить 20% от украденных активов в качестве вознаграждения при условии возврата средств. Как только мы получим возвращенные средства, мы прекратим дальнейшее отслеживание или анализ, и вы не будете нести никакой ответственности. Мы настоятельно просим вас предпринять действия в течение следующих 48 часов, чтобы как можно скорее достичь решения. Если мы не получим вашего ответа в течение срока, у нас не будет иного выбора, кроме как продолжить сотрудничество с местными правоохранительными органами для глубокого расследования этого инцидента. Мы искренне надеемся достичь решения, наиболее выгодного для всех сторон.
26 февраля команда Infini снова отправила ему ончейн-сообщение:
С момента атаки прошло более 48 часов, настоящим предоставляем вам последний шанс вернуть украденные средства. Если вы решите вернуть средства, мы немедленно прекратим все отслеживание и анализ, и вы не столкнетесь с какими-либо последствиями. Пожалуйста, отправьте 14156 ETH (80% от украденных средств) на наш кастодиальный кошелек Cobo:
Адрес кошелька: 0x7e857de437a4dda3a98cf3fd37d6b36c139594e8
27 февраля Кристиан заявил, что дело о взломе Infini официально зарегистрировано в Гонконге.
Что касается средств, хакерский адрес 0x3a…5Ed0 24-го числа обменял 49,52 млн USDC на эквивалентное количество DAI через Sky (MakerDAO), а затем обменял DAI на Uniswap несколькими транзакциями на примерно 17,7 тыс. ETH и отправил их на новый адрес 0xfcC8Ad911976d752890f2140D9F4edd2c64a6e49. После этого эти средства не перемещались (предположительно, подозреваемый был сразу взят под контроль правоохранительными органами), но из-за недавнего падения цены ETH, эти ETH сейчас стоят всего 35,15 млн долларов.
https://intel.arkm.com/explorer/address/0xfcC8Ad911976d752890f2140D9F4edd2c64a6e49
Содержание иска
20 марта в 18:00 команда Infini отправила ончейн-сообщение адресу Infini Exploiter 2: 0xfc…6e49, отправив предупреждение на соответствующий адрес, указав, что 50 млн долларов, потерянных в результате предыдущей атаки на Infini, находятся в процессе продолжающегося юридического спора и являются предметом разногласий, и любые последующие держатели криптоактивов (если таковые имеются), которые когда-либо хранились в вышеуказанном кошельке, не могут заявлять о себе как о добросовестных покупателях.
Кроме того, в сообщении была приложена ссылка на судебные документы,具体内容如下:
Истец — генеральный директор зарегистрированной в Гонконге компании BP SG Investment Holding Limited, полностью принадлежащей Infini Labs, Чжоу Кристиан-Лонг. Первый ответчик — Чэнь Шаньсюань, работающий удаленно и постоянно проживающий в Фошане, провинция Гуандун. Также есть второй-четвертый ответчики, чья личность временно не может быть подтверждена.
Истец совместно с BP Singapore разработал смарт-контракт для управления средствами компании и клиентов, написанием которого руководил первый ответчик. Изначально в этом контракте были установлены права мультиподписи (multi-signature) для строгого контроля любых выводов средств.
При запуске контракта в мейннет первый ответчик, как утверждается, сохранил высшие права super admin, но солгал другим членам команды, заявив, что передал или удалил эти права.
В конце февраля 2025 года истец обнаружил, что криптоактивы на сумму около 49 516 662,977 USDC были выведены на несколько неизвестных адресов кошельков (кошельки, контролируемые вторым-четвертым ответчиками) без разрешения мультиподписи.
Опасаясь, что ответчики или лица с неустановленной личностью进一步 переведут или отмывают активы, истец подал в суд ходатайство:
-
Наложить «запретительный приказ» (injunction) на имущество первого ответчика и соответствующих неустановленных лиц, ограничив их право переводить или распоряжаться украденными активами;
-
Обязать ответчиков или лиц, фактически контролирующих соответствующие кошельки, раскрыть свою личность;
-
Выдать различные обязательные приказы о запрете распоряжения активами первому ответчику и другим неизвестным держателям кошельков;
-
Потребовать от противоположной стороны раскрытия информации о транзакциях и активах;
-
Разрешить истцу «экстерриториальную доставку» (то есть доставку юридических документов ответчикам за рубежом), а также доставку альтернативными способами.
В тексте одного из аффидевитов истец заявил: «Недавно я узнал, что у первого ответчика есть серьезная привычка к азартным играм, возможно, из-за этого он накопил огромные долги. Я считаю, что это побудило его украсть активы, фигурирующие в деле, чтобы облегчить свои долги». Истец также предоставил скриншоты соответствующих сообщений, чтобы доказать, что первый ответчик может быть вовлечен в огромные долги. (Истец указал, что впоследствии ответчик «сошел с ума», ежедневно открывая контракты с 100-кратным плечом)
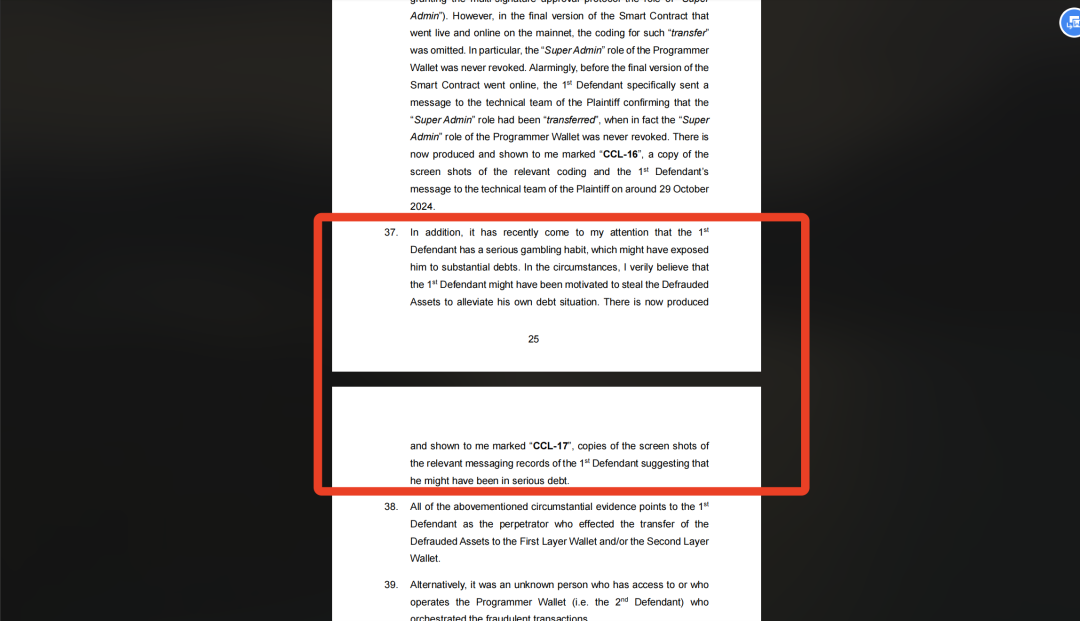
Согласно утверждениям в аффидевите, первый ответчик также за относительно короткое время занимал средства из разных каналов, даже предположительно контактировал с подпольными банкирами или так называемыми «ростовщиками» (Loan shark), что привело к давлению из-за высоких процентов и звонков коллекторов. В Exhibit CCL-17 упоминается, что в чате он просил помощи у других, заявляя, что несет бремя процентов от нескольких сторон, и постоянно спрашивал, можно ли занять еще денег, чтобы пережить трудности, или просил собеседника помочь найти новые источники финансирования.
Незадолго до инцидента первый ответчик в рабочих чатах или в личном общении с коллегами/друзьями упоминал, что его финансовое положение очень напряженное, даже выражал тревогу, что если он не достанет денег, случится что-то плохое. Эти заявления почти совпали по времени с последующим несанкционированным переводом криптоактивов компании, что усилило уверенность стороны истца в мотивах первого ответчика: возможно, он пошел на риск из-за давления огромных долгов.
Согласно заявлениям истца, первый ответчик при вопросах о личных финансах или азартных играх неоднократно уклонялся от ответа или давал лишь общие ответы, неясно выражаясь о том, сколько именно он должен и продолжает ли играть. В аффидевите утверждается, что первый ответчик с конца октября до инцидента постоянно утверждал, что нет больших проблем, но его содержание разговоров с другими в мессенджерах явно противоречило этому.
Истец опасается, что если первый ответчик срочно попытается погасить долги по азартным играм или отыграться, он может продолжить быстро перевести украденные цифровые активы на другие кошельки или даже обналичить их вне биржи, что затруднит расследование. Поэтому он срочно подал в суд ходатайство о глобальном приказе о заморозке активов и потребовал, чтобы первый ответчик и другие неизвестные держатели кошельков раскрыли и вернули криптоактивы, фигурирующие в деле.
Партнер Kronos Research Бейн заявил, что у команды также есть много абсурдных материалов, связанных с личной жизнью, которые не были представлены в судебных документах, но более или менее не имеют прямого отношения к делу, мы все еще больше сосредоточены на возврате самих средств. Когда все доказательства указывают на человека, которому все в команде когда-то очень доверяли, все были удивлены. Но мотив есть мотив, все основано на фактах, верим, что закон принесет справедливый результат. До официального вынесения решения он все еще подозреваемый.
Бейн заявил, что команда всегда считала, что супер-права были переданы мультиподписи, но он использовал библиотеку прав openzeppelin, которая всегда была «многие ко многим», поэтому права初始ального dev-кошелька никогда не были отозваны. При развертывании все обычно используют eoa, после развертывания передают права мультиподписи. Контролируемый им dev-кошелек после создания контракта, на основе初始альных настроек библиотеки прав openzeppelin, по умолчанию имел права super admin[0]. Позже он передал эти права super admin мультиподписи и солгал в чате, что отозвал права eoa, но на самом деле транзакция revoke никогда не была отправлена. Позже он сказал, что думал, что управление правами было «один к одному», а не «многие ко многим», то есть он солгал, что как только права были предоставлены мультиподписи, права dev-кошелька автоматически отозвались. Из-за доверительных отношений, никто не проверил состояние контракта во второй раз, что привело к трагедии.
Ответчик после инцидента заявил: «Моя проблема, забыл отозвать права, очень-очень низкая ошибка».
В настоящее время по делу еще не вынесено решение, в поданных судебных документах приложено большое количество чатов первого ответчика, заинтересованные читатели могут скачать оригинальный файл:
Ссылка: https://howsewilliams-my.sharepoint.com/:f:/p/regulatory/EtrvPWcvev1An5eEDMRNoRgBc1Ih7x0l6dR-Cf-0E-rC8Q?e=1g9OPJ
Пароль для доступа: D1234@5##
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 吴说区块链










