量子コンピュータ時代、暗号資産は今なお安全か?――イーサリアムのポスト量子ロードマップから考える
執筆:imToken
もしやがて、量子コンピュータが極めて短時間でチェーン上にすでに公開されている公開鍵から秘密鍵を導き出せるようになったら、現在暗号学に基づいて構築されている暗号資産のセキュリティ体制は、引き続き成り立ち得るだろうか?
過去長い間、暗号資産業界における量子コンピューティングの議論は主に理論的な検証の段階にとどまっており、ビットコインやイーサリアムなどの主流ブロックチェーンで広く採用されている楕円曲線暗号が、将来十分な計算能力を持つ量子コンピュータによって解かれる可能性があることを認めていたものの、それが現実化するのはまだ先のことだと考えられてきた。
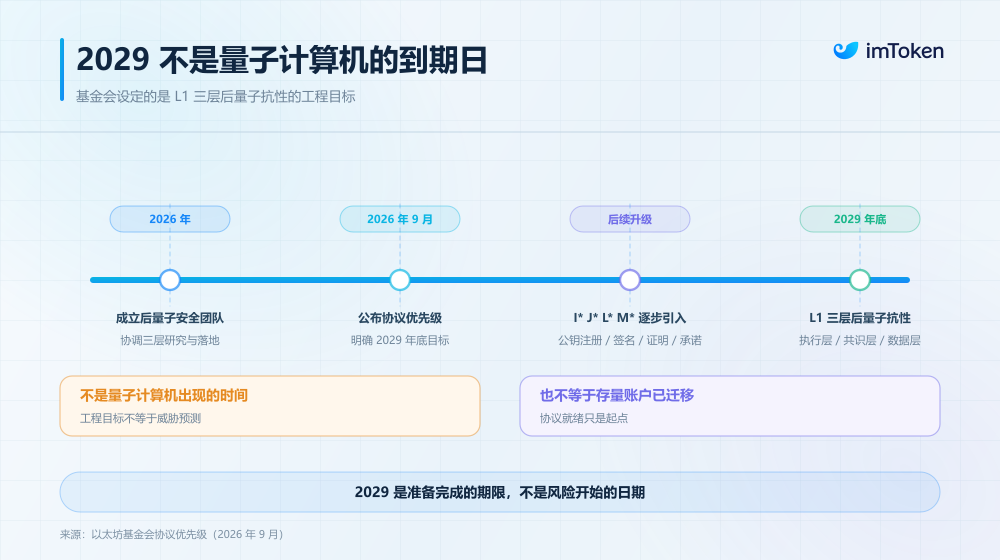
実際、2026年を迎えた今、この課題は正式にエンジニアリング・実装フェーズへ移行しており、イーサリアム財団は専用のPost-Quantum Security研究チームを設置するだけでなく、最新のプロトコル計画において、L1の実行層、コンセンサス層、データ層でのポスト量子耐性の全面的な達成を2029年末までに目指すというエンジニアリング目標を設定した。
数億のアカウント、膨大な資産規模、そして複雑なアプリケーションエコシステムを擁するオープンネットワークにおいて、暗号スイートの変更は単なるソフトウェアアップデートとは比べ物にならないほど重大なものだ。
特に一般ユーザーの視点に立てば、真の課題は「新しい耐量子秘密鍵をどのように生成するか」ではなく、署名アルゴリズムを変更する過程で、従来通りのアカウントと資産をいかに安全かつシームレスに管理し続けるかにある。
量子コンピュータが実際に脅威をもたらすのは何か?
量子コンピュータが暗号資産に与える影響を理解するには、まずブロックチェーンのセキュリティ体制を構成要素ごとに分解して眺める必要がある。
現在のイーサリアムは主に4種類の暗号的コンポーネントに依存して稼働しており、それぞれがアカウント、コンセンサス、データの可用性、アプリケーション層の証明を担当している。これらが解決する課題は異なり、量子コンピュータに対するリスクエクスポージャーも均等ではない。
- ECDSA:一般ユーザーのアカウントで使用される楕円曲線デジタル署名アルゴリズムであり、取引発行者の所有権を検証するために用いられる;
- BLS:イーサリアムPoSコンセンサス層で使用される署名アルゴリズムであり、数十万に及ぶバリデーターの投票を効率的に1つの署名へ集約する;
- ZK-proof systems:Rollupなどのアプリケーションで利用されるゼロ知識証明システム;
- KZG:BlobおよびRollupデータの可用性(DA)検証に用いられる多項式コミットメントスキーム;
その中で最も先に攻撃を受けるのが、楕円曲線離散対数問題に基づく非対称暗号であるECDSAとBLSである。
よく知られているように、従来のコンピュータが公開鍵から秘密鍵を逆算するには、計算量的にほぼ不可能である。しかし、Shorアルゴリズムを実行する誤り補正量子コンピュータは、理論的に多項式時間で楕円曲線離散対数問題を解くことが可能であり、それにより関連する数学的仮定に基づくECDSAやBLSなどの公開鍵暗号のセキュリティを破綻させることになる。
一度秘密鍵が復元されてしまうと、攻撃者はニーモニックコードを盗む必要もウォレットクライアントをハッキングする必要もなく、正当な署名を偽造して直ちに資産を移転できる。同様に、バリデーターキー、プロトコルのマルチシグ管理権限、クロスチェーンブリッジの制御キーなども、同様の長期的な試練に直面することになる。
一方で、Keccak-256を代表とするハッシュ関数は量子計算に対してより強靭である。Groverアルゴリズムは平方根レベルの高速化をもたらしうるものの、Shorアルゴリズムのように指数時間の問題を多項式時間で解ける問題に直接変換してしまうわけではない。
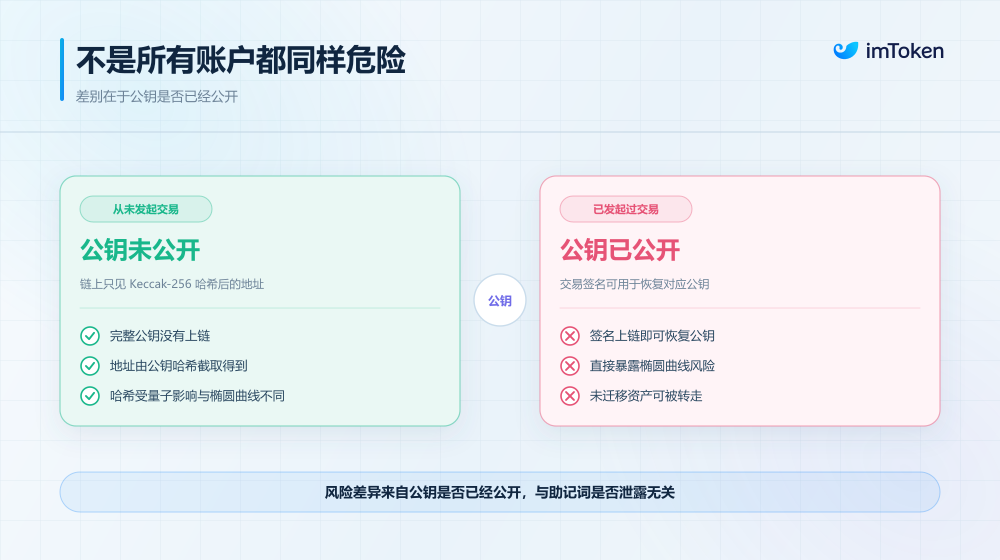
これはまた、しばしば見逃されがちな重要な詳細を浮き彫りにする。それは、全てのイーサリアムアカウントが量子脅威に対して同じリスク状態にあるわけではないということだ。
イーサリアムの通常EOAアドレスは、公開鍵をKeccak-256でハッシュ化した値を切り詰めることで取得される。
したがって、あなたの保有する某コールドウォレットがオンチェーンへの取引を一度も送信しておらず、オフチェーンでも署名を公開していない場合、オンチェーンに残るのはハッシュ化されたアドレスのみであり、完全な公開鍵は一切曝露されていないため、ハッシュ関数の一方向性によって依然として保護される。;しかし、そのアドレスがたとえ1回の送金またはコントラクト承認であったとしても実行すれば、攻撃者は公開されている取引署名から完全な公開鍵を逆算することが可能になり、将来的に楕円曲線が解読されるリスクに直接晒されることになる。
もちろん、現時点では世界中に暗号解読能力を持つ量子コンピュータは存在しておらず、一般ユーザーがこれを理由に資産をパニック移転する必要は全くない。
イーサリアム財団のポスト量子チームも度々強調している通り、実際に脅威となりうる誤り補正量子コンピュータを実現するには、依然として大規模なハードウェアスケールと量子誤り訂正のエンジニアリングの大きな壁を乗り越える必要がある(関連記事:『量子コンピュータは本当に何を脅かすのか?ポスト量子時代に向けた暗号資産ユーザーガイド』)。
ただし問題なのは、暗号スイートの変遷自体に数年を要するため、実際の脅威が顕在化してから準備を始めていたら、もう手遅れになっている可能性が高いということだ。
イーサリアムはどのような準備を進めているのか?
2026年、イーサリアム財団は専用のPost-Quantum Securityチームを設立し、プロトコル層におけるポスト量子暗号の研究とエンジニアリング実装の調整を担当している。
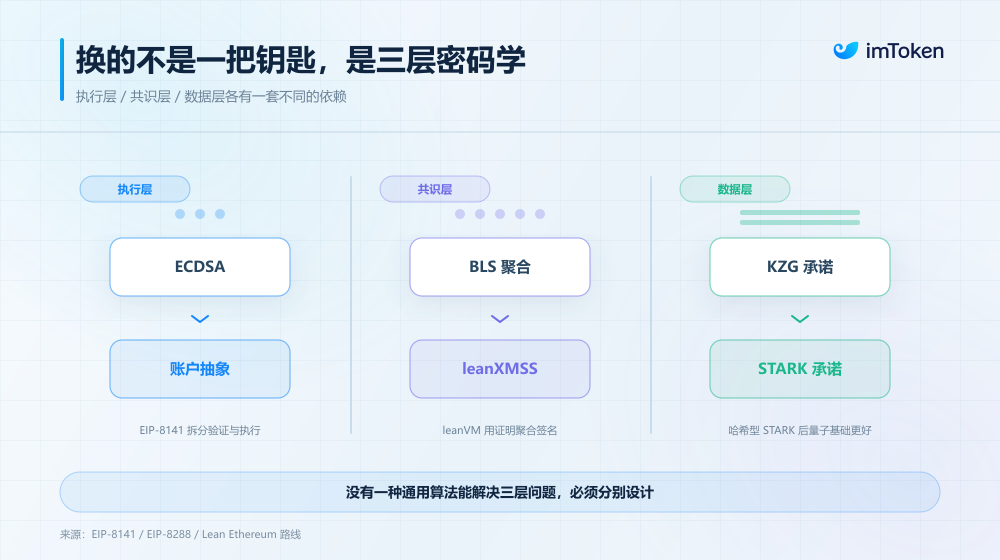
単純に新たな署名アルゴリズムを探すのと異なり、イーサリアムは実行層、コンセンサス層、データ層の3方向から同時に暗号スイートのアップグレードを推進しようとしている。
実行層:アカウントが単一の秘密鍵に永久に縛られないようにする
一般ユーザーにとって、最も直接的な変化は実行層からもたらされる。
従来のイーサリアムEOAにおけるアカウント認可ロジックは比較的固定されており、ユーザーがsecp256k1秘密鍵で署名を生成し、ネットワーク側がECDSAを用いてその署名の有効性を検証するという仕組みだ。
この設計は十分にシンプルであり、長期にわたって実証済みだが、結果としてアカウントのアイデンティティが特定の署名体系と強く結び付いてしまう。もし将来ECDSAが安全でなくなれば、ユーザーは署名アルゴリズムを変更する必要が生じるが、単に新しい秘密鍵へ置き換えるだけの場合、往々にして新しいアカウントアドレスの生成を意味し、既存の資産、コントラクトインタラクション履歴、アプリとの関係性なども再マイグレーションせざるを得なくなる。
これは明らかに理想的な解決策とは言えない。
この制約を打破するために、イーサリアムはネイティブアカウント抽象(Account Abstraction)の推進を加速させており、その中でも最も代表的なのがEIP-8141である(関連記事:『ネイティブアカウント抽象+量子耐性:EIP-8141はなぜイーサリアムのHegotáの最重要議題になっていないのか?』)。
これは取引検証、実際の処理、Gas支払いを別々の実行フェーズに分割することを目的としており、アカウントがプログラム可能なロジックを通じて取引の有効性を決定できるようにすることで、アカウントがECDSA秘密鍵への固定依存から徐々に脱し、ネイティブな鍵ローテーションを実現するとともに、将来異なる署名検証アルゴリズムを導入するための余地を残すことを狙っている。
同時に、イーサリアムはポスト量子署名検証のプリコンパイルに関する調査も進めており、スマートコントラクトやアカウント検証ロジックが新しい署名タイプをより効率的にネイティブに検証できるようにしている。
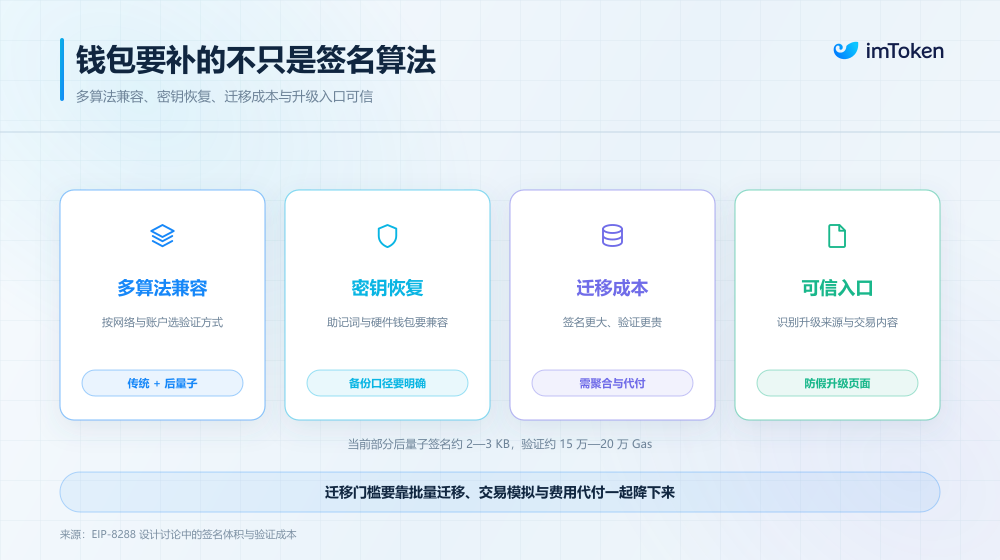
しかし、これはあくまで第一歩に過ぎない。ポスト量子署名は通常従来のECDSA/BLS署名よりも大幅に大きいため、イーサリアムはその結果生じるデータコストと計算コストの問題を解決する必要がある。例えばEIP-8288は、再帰型STARKを集約して大量のポスト量子署名の検証結果をよりコンパクトな証明書に圧縮することで、オンチェーンのデータおよび検証負荷を下げる方法を提案している。
コンセンサス層:従来のBLSに代わるハッシュベース署名
実行層に加え、コンセンサス層はイーサリアムネットワークの中核となるPoS(プルーフ・オブ・ステーク)の稼働メカニズムにかかわる最重要領域である。
現在のPoSコンセンサスはBLS署名の集約機能に強く依存しており、もしこれを通常のポスト量子署名に直接置き換えると、巨大な署名サイズがノード間のP2Pネットワーク伝播、ストレージ、検証のコストを著しく増加させることになる。
これを踏まえ、イーサリアムのLean Ethereum路線では、注目すべき2つの技術的方向性が提案されている。
- leanXMSS:ハッシュ関数に基づくポスト量子署名方式であり、バリデーターが現在使用するBLS署名に代わって適用される予定で、根本的に楕円曲線依存を排除する;
- leanVM:ポスト量子署名の効率的な集約を目的として設計された最小限のゼロ知識VMであり、再帰STARKなどの耐量子ゼロ知識証明を通じて多数のバリデーターのハッシュ署名をコンパクトな証明へと圧縮し、耐量子セキュリティを確保しつつコンセンサスパフォーマンスの最低ラインを維持する試みである;
これはつまり、ポスト量子アップグレードに万能のアルゴリズムはなく、バリデーターのコンセンサス処理と一般ユーザーのウォレットそれぞれに、最適な暗号ツールをマッチさせる必要があることを示している。
データ層:KZGとZK証明にも量子耐性が必要
アカウント署名とバリデーター署名に加え、データ層にも長期的な課題が存在する。
近年イーサリアムでは、特にBlobおよびRollupデータの可用性担保においてKZG多項式コミットメントメカニズムが多用されており、KZGのセキュリティは楕円曲線ペアリングに関連する数学的仮定に依存しているため、将来の量子計算による影響も考慮する必要がある。
加えて、アプリケーション層においても、Rollupなどのシステムが利用する一部ZK証明には類似の問題が存在し、特に楕円曲線ペアリングに依存するSNARKの多くは、そのセキュリティ仮定がShorアルゴリズムの影響を受ける可能性がある。一方、ハッシュ関数ベースで構築されたSTARKは楕円曲線離散対数問題に依存しないため、より優れたポスト量子セキュリティ特性を備えている。
これはつまり、ポスト量子マイグレーションはイーサリアムL1だけの課題ではなく、将来的にはL2、Rollup、そして各種オンチェーンアプリケーションへと段階的に拡大していく必要があることを意味する。
スケジュール面で見ると、イーサリアム財団が2026年9月に発表したプロトコル優先度リストにおいて、2029年12月までにイーサリアムL1の実行層、コンセンサス層、データ層でポスト量子耐性を実現することを明確に掲げている。以降のアップグレードノードにおいても、順次ポスト量子公開鍵登録、署名検証、コンセンサス証明書、データコミットメントなどのインフラが導入されていく見込みだ。
これは生態系全体に関わる長期プロジェクトとなる。
ユーザーがいかにして安全に資産のマイグレーションを完了するのか?
前半部でイーサリアムが基礎的な暗号学的課題をどのように解決するかについて論じてきたが、一般ユーザーにとって最も注目すべきは、既存の署名体系のアップグレードが必要となった際、ウォレットがどのように対応すべきかである。
この課題は単に秘密鍵を再生成するよりもはるかに複雑だ。
最初に解決すべきはアカウントのアイデンティティ問題である。
従来のEOAにおいて、アカウントアドレスは公開鍵と直接的な数学的関係を持っている。ユーザーが新しいポスト量子キーペアを直接使用する場合、通常は新しいアカウントアイデンティティを生成し、その後既存の資産をそこに移転する必要がある。
しかし、これは一連の問題を引き起こす。ETHやERC-20トークンに加えて、ユーザーはNFT、DeFiプロトコル内の預け入れ金やポジション、あるいは異なるL2ネットワーク上の資産を保持している可能性がある。さらに一部のアプリケーションでは、ユーザーアドレスに基づいて権限、ポイント、過去のインタラクション履歴、アイデンティティ関係などが記録されている。
暗号スイートの変革ごとにアカウントアドレスを変更しなければならないとすれば、ユーザーはこれらの資産やアプリとの関係性をすべて再構築する必要があり、マイグレーションコストは非常に高くなってしまう。
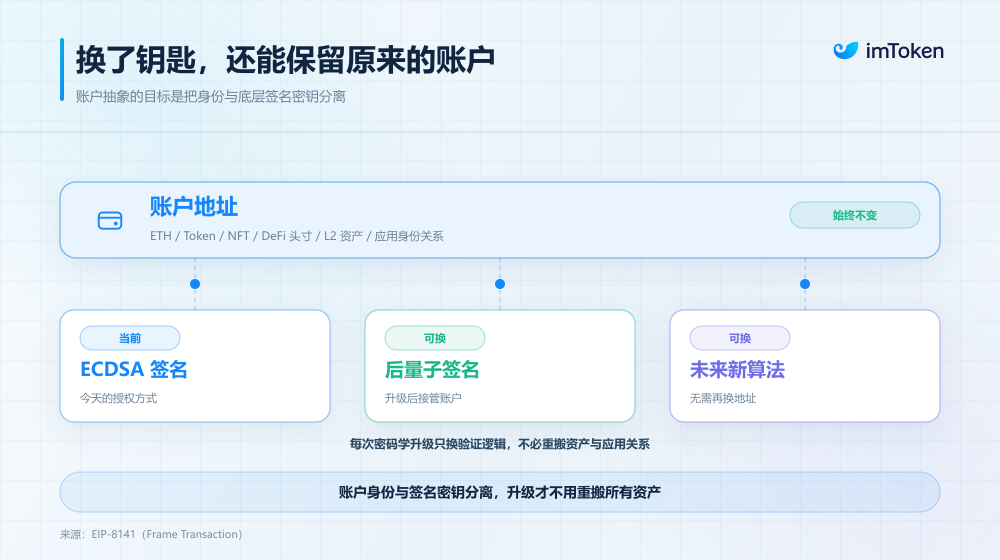
そのため、アカウントアブストラクションの重要性が浮上する。それは可能な限りアカウントのアイデンティティと基盤層の署名秘密鍵を分離し、アカウントがプログラム可能な検証ロジックを通じて資産を制御する権利を持つ主体を決定できるようにするものである。
理論的には、これは将来ユーザーが既存のアカウントアドレスを保持したまま基盤層の署名アルゴリズムを変更でき、すべての資産を別のアドレスへ引越し直す必要がないということを意味する。
これもまたEIP-8141が目指す機能の一つである。
次に重要なのが、新旧キー間のマイグレーションだ。理想的なマイグレーションフローとは、既存の暗号スイートがまだ安全なうちに、ユーザーが自発的に承認して新しいポスト量子キーがアカウントを継承するプロセスである。
例えば、ウォレットはまず安全な環境内で新しいポスト量子キーを生成し、既存アカウントの有効な署名を通じて、アカウントの検証ルールを更新する権限を承認するという手順になる。
既存のECDSA秘密鍵がまだ安全であれば、このプロセスは通常のアカウントアップグレード手順に従って進められるが、量子コンピュータが既存の秘密鍵を解読する能力を既に持っている場合、状況は全く異なってくる。
この時、攻撃者と正規ユーザーの両方が既存アカウントの署名を偽造する能力を持っており、システムは旧秘密鍵のみを頼りに誰が合法な所有者なのかを判別することが極めて困難になる。
まさにこれが早期マイグレーションが極めて重要な理由である。
加えて、さらに厄介なタイプのアカウントも存在する。長期間未使用で秘密鍵が紛失している場合や、所有者自身がアップグレード対象のウォレットであることを認識していない場合などがそれにあたり、これらのアカウントには依然として多額の資産が残っている可能性が高いが、自らマイグレーションを完了させることができない。
こうした資産に対しては、既存のアドレスへ残存させ続けるべきか、それとも将来的にプロトコルガバナンスを通じて凍結などの措置を取るべきかについては、現在も議論が続いている。
最後に、最も見落とされがちな点として、安全なマイグレーションの過程そのものが新たな攻撃経路とならないよう注意する必要がある。
業界全体が量子脅威の議論を始めた際、攻撃者がユーザーのパニック感情につけ込んで、「量子セキュリティアップグレード」「秘密鍵認証」「資産マイグレーション」などのフェイクページを製造し、ユーザーにニーモニックコードの入力や悪意ある承認署名を促す事態が予想される。
そのため、将来のウォレットは単にマイグレーションツールの提供を行うだけでなく、アップグレードの出所を明確に識別できるようにし、取引内容を検証可能とし、新たな承認ロジックが実際にどの資産を制御するものなのかを確認できるようにする責任がある。
最後に
現状を見ても、量子計算はまだ主流ブロックチェーンの暗号体系を直接脅かす段階には至っていない。
しかし、これは業界が無視してよいことを意味するものではない。
イーサリアムが進めているポスト量子ロードマップは、実は将来のブロックチェーンセキュリティは、特定の一つの暗号アルゴリズムが永遠に解読されないという仮定の上に立つべきではなく、システム全体が持続的なアップグレードと安全なマイグレーションを遂行する能力を備えることに based すべきであることを示している。
一般ユーザーにとっても、ウォレットの役割はこれによって変化するだろう。
過去、ウォレットの最も中核的な業務はユーザーの秘密鍵の生成・保管・利用を支援することにあったが、将来はアカウントリスクの理解支援や、異なる暗号スイート下でのキー管理、さらには必要に応じてアカウントのアップグレードを安全に行う支援までも担うようになる。
これは単なる署名アルゴリズムの変更ではなく、ウォレットが秘密鍵管理ツールから、長期の資産安全管理インフラへと進化する契機でもある。
少なくとも今日現在、ユーザーが量子計算を理由に焦って資産をマイグレートする必要はないが、ウォレット開発者や暗号資産業界全体にとって、事前に真に準備を進めるべき時間がすでに始まっていると言える。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @imTokenOfficial