ライセンスはすでに取得済みなのに、なぜ暗号資産決済は一向に事業として成立しないのでしょうか?
執筆者:邵嘉碘
暗号資産決済プロジェクトはある段階に達すると、ライセンスは通常最初に顕在化する課題ではありません。企業は既にCASPの認可を取得し、FinCEN MSBの登録を完了させ、海外のライセンス保有決済機関とも連携している場合でも、顧客資金、ウォレットの管理、法定通貨口座、マーチャント決済といった具体的ない環節でビジネスが停滞することがあります。
実際に業務が稼働し始めると、いくつかの問題がすぐに浮上します。デジタルアセットを取り扱える機関が必ずしもユーロ決済を担当できるわけではないからです。銀行は運用用の口座開設には同意しても、第三者顧客資金を長期間プールすることを認めることはありません。また、顧客開拓、契約締結、ウォレット管理、取引執行を担当する企業が、グループ内で異なる会社である可能性もあります。
そのため、グループ内の各社がそれぞれ異なる規制上の地位を持っていても、一連の取引が完遂できない場合があります。ライセンスの数がこの問題を解決するわけではなく、重要なのは顧客、資産、法定通貨、責任がすべて実行可能な同じ事業フローに沿って一元化されているかどうかです。
ライセンスはあくまで特定の主体がある規制対象業務に従事できるかという点しか答えられません。顧客を誰が受け取るか、ステーブルコインを誰が管理するか、ユーロを誰が出金するか、銀行がなぜその資金を受け入れるのか、返金や凍結が発生した場合に誰が対応するかについては、すべて具体的な主体、契約、口座、システム権限に落とし込まなければなりません。
過去の記事では、米国のMSB、カナダのMSB、豪州のDCE、EUのMiCAに基づくCASP、ドバイのVARA、香港のステーブルコイン、そしてライセンス提携について個別に解説してきました。暗号資産決済の実務に戻ると、問題は非常に素朴です。すべての工程にコンプライアンス措置を講じているのに、なぜ取引が成立しないのでしょうか。
重要な判断基準は、実際にはどの主体、口座、システムを通して取引が処理されるかであり、ライセンス一覧表だけを眺めていてはなりません。
プロジェクトは顧客ウォレット、資産信託、ステーブルコイン交換、オンチェーン転送、法定通貨決済、マーチャント決済を項目ごとに分解し、各機能がどの主体によって行われ、どの認可に基づき、問題発生時に誰が責任を負うかを明確に記載する必要があります。
プロジェクトには、事業機能と規制上の地位のマッピング表が必要です。顧客ウォレット、資産信託、ステーブルコイン交換、オンチェーン転送、法定通貨決済、マーチャント決済について、それぞれどの主体が担当し、どの認可に基づくか、問題発生時の責任所在を明示します。
ライセンス一覧表だけでは実務に対応できない
プロジェクトが最も犯しやすい誤ちは、グループが取得したすべての規制資格を同一のプロモーションページに掲載し、それらのライセンスですべての業務がカバーできると考えてしまうことです。
例えば、グループが米国でMSB登録を持ち、欧州でCASP認可を取得し、他の地域ではライセンス付き決済機関と連携している場合。これらの規制上の地位には確かに価値がありますが、単に加算できるものではありません。
米国のFinCENにおけるMSB登録は、全米のマネー伝送業務を網羅する統一の営業許可ではなく、具体的な活動内容については州法の適用が必要となります。
EUのCASPはMiCAのパスポート権制度を通じて所定の越境通知を完了すれば他加盟国に進出できますが、越境提供できるのは依然として既存の認可範囲内の暗号資産サービスに限られます。パスポート権を完了したからといって、自動的に支払機関または電子貨幣機関としての全ての業務権限が付与されるわけではありません。
ステーブルコイン決済プロジェクトの場合、問題がさらに複雑になる可能性があります。2026年3月2日までに、EBAが設定していたMiCAとPSD2の移行期間が終了し、一部のエレクトロニックマネートークン(EMT)の移転およびトラスト型ウォレットサービスについては、決済サービスに関する認可を同時に取得する必要が生じる可能性があります。
つまり、プロジェクトはグループがいくつのライセンスを持っているかと問うだけでなく、顧客ウォレット、資産信託、ステーブルコイン交換、オンチェーン転送、法定通貨決済、マーチャント決済がそれぞれどの主体のどの認可に基づくかを項目ごとに確認する必要があります。
プロジェクトが必要なのはグループのライセンス一覧表ではなく、事業機能と規制上の地位の対応表です。
顧客関係、資産管理、資金経路が整合していない
ある企業顧客が欧州のマーチャントに対して貨品代金を支払う準備をしていると仮定します。
顧客はプロジェクトの公式ウェブサイトで登録し、企業資料をアップロードしてKYC/KYBを完了した後、プラットフォームが指定するウォレットにステーブルコインを送金します。プラットフォームは交換処理を行った後、決済提携先を通じてユーロをマーチャントの銀行口座に入金します。
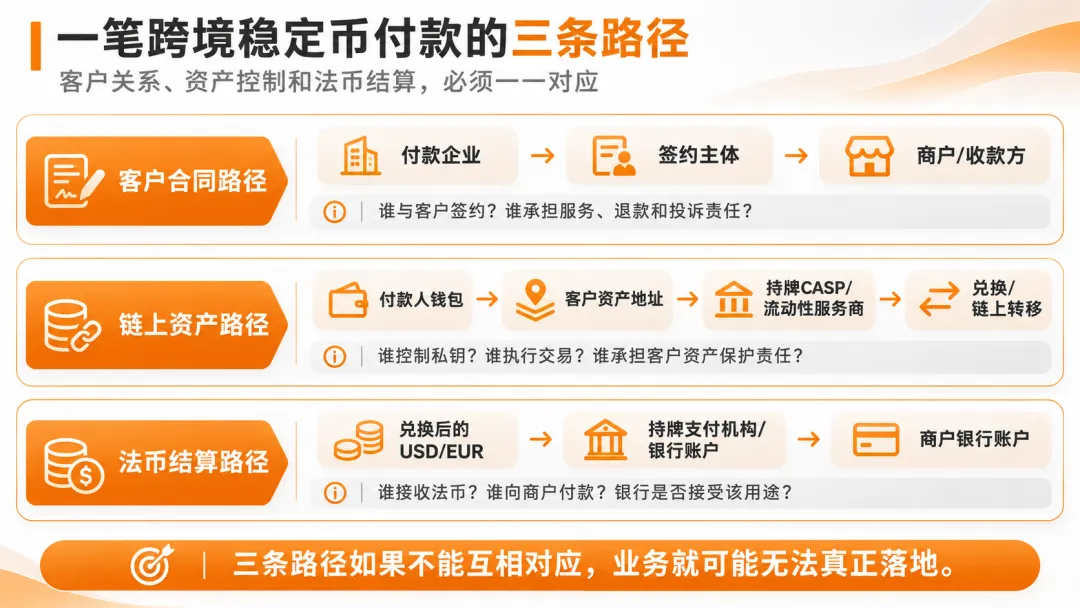
ユーザーが見るのは単なる一度の支払い行為かもしれませんが、規制当局や銀行のデューデリジェンスでは、少なくとも3つの異なる経路を実際に追跡する必要があります。
第1の経路は顧客関係経路です。顧客はグループ内のどの企業とサービス契約を締結しているのか。顧客が購入するのはデジタル資産交換サービスなのか、資金送金サービスなのか、それとも包括的な越境決済サービスなのか。返金や苦情が発生した場合、どの主体が責任を負うべきでしょうか。
第2の経路は暗号資産の管理経路です。顧客のステーブルコインはどのアドレスに入金されるのか。秘密鍵を誰が管理するのか。資産はいつCASPまたは流動性プロバイダーに移転するのか。取引実行を決定する権限を持つのは誰か、そして顧客資産保護の責任を誰が負うのか。これらも明確にする必要があります。
第3の経路は法定通貨の資金経路です。ステーブルコインの交換後のUSDまたはEURは誰の口座に入るのか。その口座はその資金の受信を許可されているのか。最終的にマーチャントへの支払いを実行するのは誰か、銀行は実際の支払人と受取人を認識できるのか。
顧客が欧州のCASPと契約していても、資産と法定通貨が長期間にわたって該当する業務権限を持たない他の主体によって管理されている場合、プロジェクトは実際のサービス提供主体と法的責任を再審する必要があります。
契約書が技術サービスと記載していても、実際には技術会社が顧客資金を受領し取引を決定しているのであれば、契約書の名称だけで金融規制の対象外であると断定することはできません。
ライセンスの有無が銀行の取引受諾を保証するわけではない
これは前述の諸問題が最終的に集中して顕在化しやすい箇所です。
企業はすでに規制当局からの許可を得ており、法定通貨サービスを提供できる提携機関も見つかったものの、安定的な受払用口座の開設が一向に進まない場合があります。
その理由が必ずしも銀行が暗号資産業界を受け入れていないわけではなく、むしろプロジェクトが提示する口座の使用目的が銀行側から承認されていない可能性があります。
例えば、銀行が企業に対し給与、家賃、通常の業務支出用の口座開設を許可しても、その口座が複数の第三者顧客からの決済資金を直接受信するために使用できることを意味するものではありません。
ライセンス保持機関が特定の種類の金融取引を取り扱えるとしても、その銀行提携先がすべての顧客地域、取引金額、資金源、マーチャントカテゴリを認可済みであることを意味するわけではありません。
欧州銀行管理局(EBA)は、金融機関は顧客の実態リスクに基づいて評価すべきであり、十分な根拠なしに一括で顧客カテゴリに対する過度のリスク回避措置を講じるべきではないと強調しています。ただし、銀行は依然としてAML要件を遵守する必要があり、関連リスクを効果的に管理できない場合は業務関係の開始または継続を判断しなければなりません。
したがって、プロジェクトがライセンスを保有していたとしても、銀行に対して以下を説明する必要があります。口座が具体的に何に使用されるのか、顧客資金がどのように組成されるのか、取引が現実の商業活動に対応しているのか、オンチェーン資産がどの工程を経るのか、そして企業が異常取引をどのように識別・処理するのか。
これらの説明が銀行側で認められない場合、ライセンスを追加し続けたからといって口座開設の問題が解決するとは限りません。
ライセンスはその業務に合法的な営業基盤があることを証明できますが、銀行側はその業務が口座システムに組み入れられた後のリスクを自社が引き受けることができるかどうかを依然として判断する必要があります。
つまり、真に成熟したライセンス戦略では、認可の発行を待ってから銀行を探すべきではありません。
口座の種類、受払経路、清算方法、銀行側の業務参入範囲などは、ライセンス設計やグループ本体の構築段階から同時に考慮されるべきです。
ライセンス保持提携先は多数存在するが、完全な取引に対して責任を取る主体が不在となるケース
暗号資産決済業界では、成熟したインフラストラクチャーの連携パターンが既に多数確立されています。
ウォレットはサードパーティに接続でき、本人確認にはKYCサービスプロバイダーを利用でき、交換処理は流動性プロバイダーに委託でき、法定通貨決済はPI、EMI、または銀行が担当することができます。
このような分業そのものに問題はありません。すべての市場で自前のライセンスを取得する予定のない企業にとって、ライセンス保持機関を合理的に活用することは、むしろ効率的な事業選択になり得ます。
しかし、提携先が増えれば増えるほど、責任は分散しやすくなります。
例えば、顧客の支払いがオンチェーンアドレスのリスク警報発動により一時停止された場合。ウォレットサービス社は自身は技術面のみを担当すると考え、CASP は KYC をフロントエンドプラットフォームが処理していると見なし、決済機関は資産の源泉が自身の審査範囲外であるため、プロジェクト側は全体のワークフローがライセンスパートナーに委ねられていると解釈する状況になります。
取引に異常が生じた場合に初めて、「誰が凍結権を持つか」「誰が発言責任を負うか」「誰が顧客に連絡するか」を話し合うようであれば、この連携体制がまだ実際に実行可能な責任分配構成に至っていないことを示しています。
MiCA第73条はCASPのアウトソーシングに対し明確な要請を設けています。企業は運用機能を外部委託できますが、それによって自らの規制責任を譲渡することはできず、またアウトソーシングによってCASPと顧客の関係や認可条件を変更してはならないと定められています。
ライセンスを基調とした提携ではAPI連携や収益配分を處理するだけでなく、責任の境界線も明確に記載する必要があります。
提携契約では、顧客の参入条件、取引指令、資産管理、コンプライアンス監視、異常対応、データ共有、苦情・返金処理、規制当局の検査対応、そして提携終了時の顧客データ・アセットの移行方法までも明確にする必要があります。
企業自身が実際に提供している規制対象サービスについても、単に提携先のライセンス名義を借用して必要な認可に代えることは許されません。
サービスを他者に委託して実行できるか否かと、規制責任を他者に移譲できるか否かは、全く別の問題です。
業務は回せるものの、持続的なリスクコントロールが構築できない
一部のプロジェクトではテスト取引を完了させ、少数の顧客に対して送金や交換サービスを提供できますが、スケールアップフェーズに入っても明らかな障害に直面する可能性があります。
その理由は、取引を一件処理することと金融業務を長期的に運営することは求められる水準が異なるからです。
初期のプロジェクトでは少数の企業顧客のみを対象とし、取引の出所や資金の利用目的が比較的明確であることが一般的です。しかし、プラットフォームがより多くの国々へ拡大し、マーチャント数を増加させ、セルフ custody ウォレットをサポートしたり複数の流動性プロバイダーに接続したりし始めると、リスク管理の要件も必然的に変化します。
2026年7月、FATFは第7回の仮想資産および事業者に関する規制実施状況の更新を発表し、ステーブルコインの濫用、セルフ custody ウォレット関連取引、オフショアVASP、DeFi アーキテクチャ、および Travel Rule の実装における困難さに特に注目しています。
これは暗号資産決済プロジェクトにとって、コンプライアンスが口座開設時の一回きりのKYC実施やオンチェーン分析ツールの購入だけで済むものではないことを意味します。
プロジェクトは顧客および取引カウンターパーティの継続的な識別、異常取引のモニタリング、適用されるTravel Ruleの情報要件の履行、制裁・詐欺・疑わしい資金に関するリスクの処理を能够通过行う能力を持っていなければなりません。
より現実的な課題は、顧客資金がすでにプラットフォームに入り込んだ状態で、取引実行が不可能になった場合や銀行が決済を拒否した場合の対処法です。また、提携機関が突如サービス停止に追い込まれた場合、プラットフォームは影響を受ける顧客資産を迅速に識別し、返金その他の法的な処理を手配できるでしょうか。
真に成熟したリスク管理システムは、取引開始前、実行中、そして取引失敗後に至るまでをカバーすべきです。
ローンチ前に単一の取引で完全なストレステストを実施する
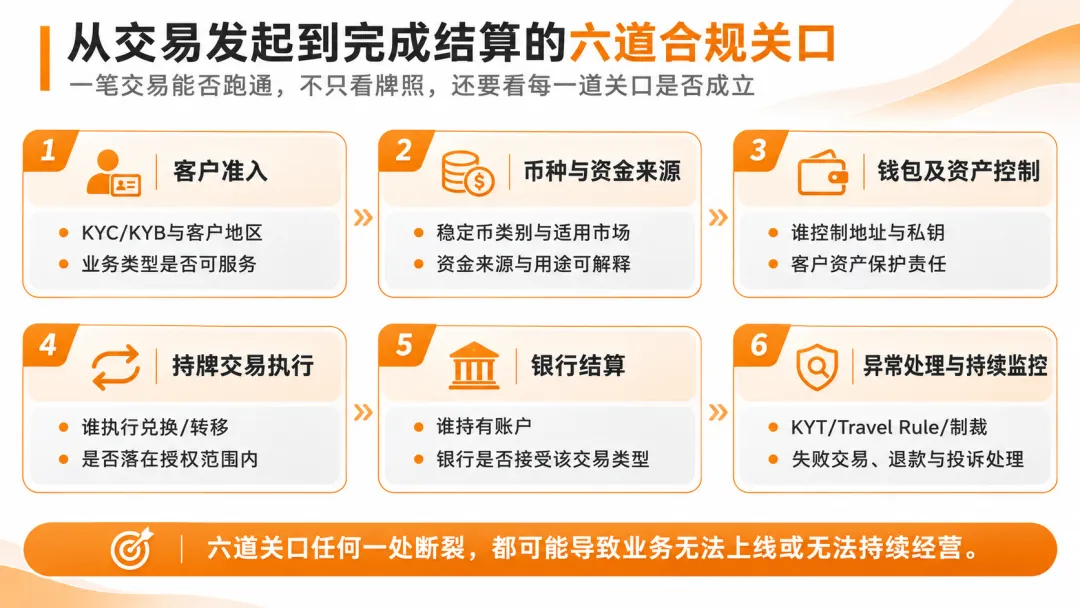
すべてのライセンスや規程類を一斉に精査するよりも、ローンチ予定の一つの典型的なビジネスシナリオを選び、最初から最後までシミュレーション演练を行う方が望ましいでしょう。
例えば、アジアの企業が適用規制に準拠したステーブルコインを使用して欧州のサプライヤーに対して貨金代金を支払い、サプライヤーが最終的にユーロを受け取るケースです。
プロジェクトは実際のビジネスフローに従い、以下の質問に項目ごとに回答する必要があります。
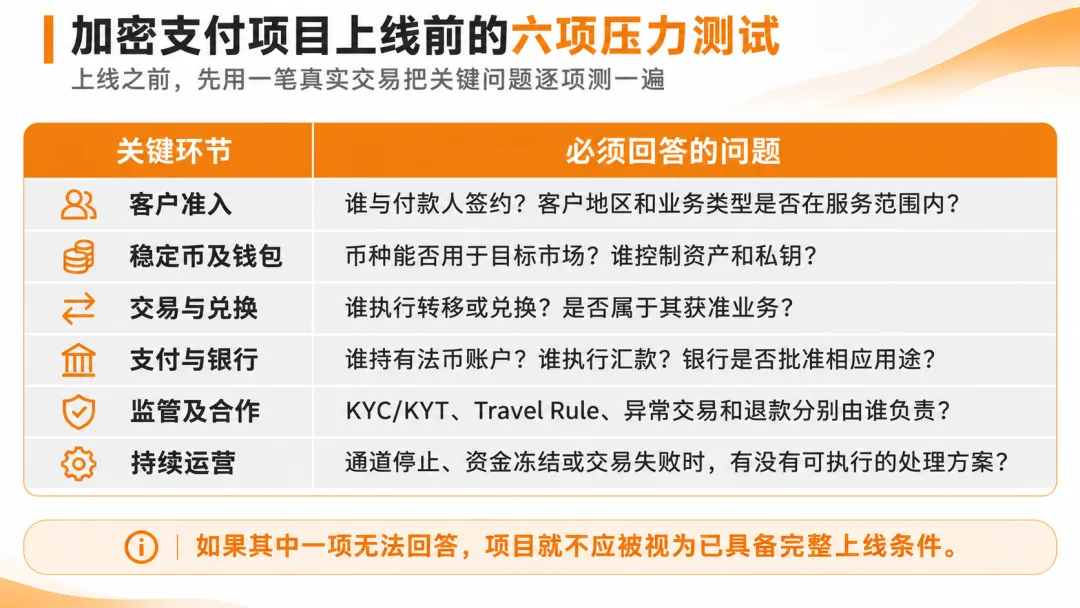
もし回答できない問いがある場合、プロジェクトは自ら完全にローンチ可能だと認定すべきではなく、他の工程が既にライセンスを取得している事実をもってこのギャップを隠蔽してはいけません。
いくつかの問題はライセンスを一枚追加しただけでは解決しません。銀行が特定タイプの顧客資金の受領を拒否する場合、口座と取引構造の見直しが必要なことがあります。グループ内部で責任所在が不明瞭な場合、契約主体や資産管理主体の再定義が必要となることがあります。提携先に取引データのアクセス権限がない場合、システム権限と契約条件の変更が必要です。
企業にとって、この検証手法はライセンス数の単純比較よりも実際の事業運営に近いものです。
複数ライセンスの協調運用:欠かしてはいけない3枚の図表
長期的にグローバルな暗号資産決済事業を展開する予定の企業にとって、すべての市場で完全に独立した事業構造を構築する必要があるわけではありません。
ただし、異なる規制主体が明確なルールに従って協力して動作できることを確実に確認する必要があります。
より合理的な計画方式は以下の3つの段階に分けられます。
第一段階:事業を設計し、次に規制経路を選択する。
プロジェクトは主要顧客の所在国、資金の流れの起点、最終決済先、そして製品がトークンの発行、保管、交換、資金送金、あるいは伝統的な決済サービスのいずれを含むかを明確にする必要があります。
その上で初めて、グループが自前で保有すべき資格と、ライセンス提携によって賄える業務内容を確定できます。
第二段階:ライセンス、口座、資金経路を同時並行で設計する。
企業は組織架構の段階において、顧客契約主体、資産管理手法、銀行口座の使用目的、決済提携先、グループ内外のサービス契約をあらかじめ確定すべきであり、ライセンスを一つ取得するたびに別法人を増設するという做法ではありません。
将来的に複数の市場へ展開する予定のプロジェクトについては、現地の顧客参入条件、越境サービス制限、事業認可の範囲を事前に考慮する必要があります。
第三段階:実取引において全体構造を検証する。
本格的な大規模ローンチに先立ち、代表性のある顧客と取引タイプを選択し、認可されたテスト方針に基づき資金流、情報流、責任流が一致しているかを確認するとともに、異常取引、提携中断、返金、顧客苦情などのシナリオにおける対応能力を点検します。
焦点は一度の成功払い出しそのものにあるのではなく、全体の事業フローが実際の運用において持続的に実行可能かどうかを確認することにあります。
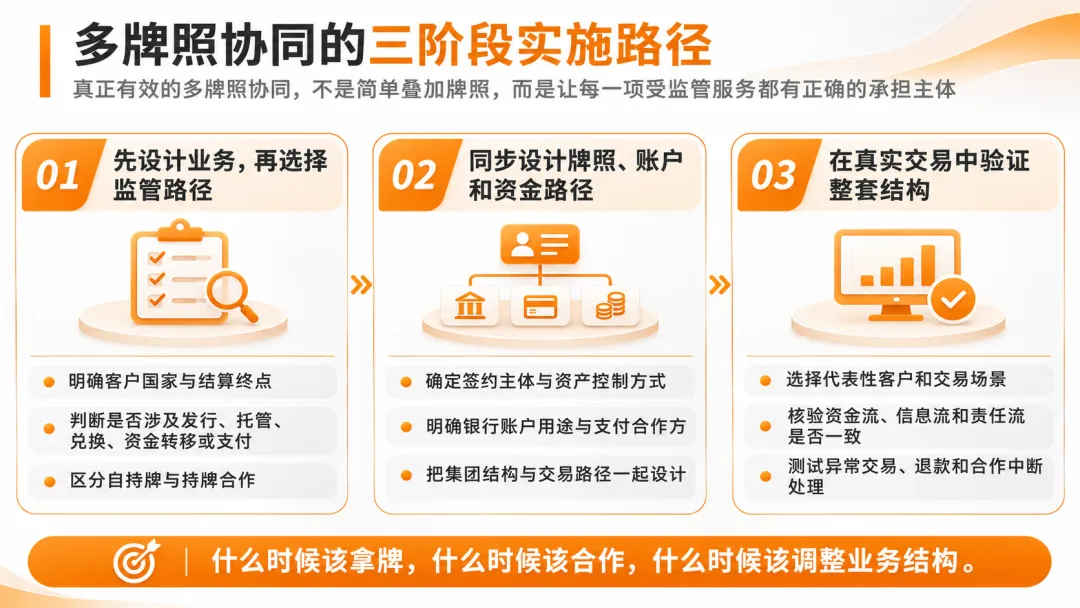
いつライセンスを取得し、いつ提携し、そしていつ事業構造を見直すべきか。
結び:ライセンスは最終的に実行可能な決済経路へと変貌する必要がある
米国のMSB、カナダのMSB、豪州のDCEから、エルサルバドルのDASP、ケイマンVSP、そしてEUのMiCA、ドバイのVARA、香港のステーブルコイン、そして複数ライセンスの協調運用に至るまで、『グローバル暗号資産決済コンプライアンスマップ』シリーズにおいて、各国や地域の規制経路について解説してきました。
これら制度はそれぞれ特色を持っており、異なる市場や事業ニーズに対応しています。
しかし、シリーズ全体を一貫して眺めてみると、始終貫通している一つの疑問に行き当たります。
暗号資産決済プロジェクトが解決すべきは、単に特定の国々が何を許可しているかというだけでなく、異なる国家、異なる金融機関、異なる事業機能をどのように結びつけるかということも含みます。
MSB登録が州レベルの認可に代わるわけではなく、CASPが自動的にすべての法定通貨決済サービスを含むわけでもなく、VARAの認可がすべての決済トークン問題を直接解決するわけでもありません。また、複数のライセンス保持提携先を擁していても、銀行が関連資金を必ず受け入れる保証はありません。
プロジェクトが目指すべきはライセンスの数ではなく、経営構造の完全性です。
顧客へのサービス提供主体は誰か、資産の合法的な保有と移転は誰が行い、交換と決済実行は誰が担い、銀行がその資金を受付けられる理由は何なのか、そして異常発生時に責任所在は誰にあるのか。
これらの問題に明確な答えが存在して初めて、ライセンスは真に事業能力へと変換されます。
グローバル暗号資産決済コンプライアンスの究極の目標は、各社が可能な限り多くのライセンスを獲得することではなく、すべての資金が合法で明確かつ持続可能な経路を通じて決済を完了できるようにすることです。
これが『グローバル暗号資産決済コンプライアンスマップ』シリーズ全体で明らかにしたい中核的な問題です。