

Quand les comptes sont « programmatiques » : la retenue et les arbitrages, de l'EIP-7702 à l'ERC-4337 jusqu'à la Native AA
Auteur : imToken
Si, au cours de la dernière décennie, la responsabilité principale des portefeuilles crypto était de gérer les clés privées, de signer les transactions et d'afficher les actifs, alors à l'avenir, ces portefeuilles devront peut-être assumer davantage de fonctions.
Les utilisateurs souhaitent ne plus payer de Gas pour chaque transaction individuellement, effectuer des opérations multiétapes en une seule signature, payer les frais avec des stablecoins, et même se libérer de la dépendance absolue envers une clé privée unique grâce à la récupération sociale, aux clés de session et à une gestion flexible des permissions.
Sous-jacent à ces besoins se trouve un même axe technologique : l'abstraction de compte (Account Abstraction, AA).
Avec le développement de solutions telles que EIP-7702 et ERC-4337, les comptes Ethereum évoluent progressivement d'un modèle d'exécution de transactions relativement figé vers un système de compte plus flexible et programmable.
Mais cette évolution s'accompagne également de questions.
Lorsqu'un compte non seulement reçoit des actifs et signe des transactions, mais exécute également des logiques complexes de contrats intelligents, gère différentes couches d'autorisations et permet même à un tiers de payer le Gas, les utilisateurs gagnent-ils véritablement en contrôle ou n'introduisent-ils pas plutôt davantage de risques sécuritaires qu'ils ne comprennent pas ?
Du EOA à l'AA : pourquoi les comptes Ethereum doivent-ils devenir « programmables » ?
Pour comprendre l'abstraction de compte, il faut d'abord revenir au modèle de base des comptes sur Ethereum.
Depuis longtemps, les utilisateurs réguliers utilisent principalement des EOA (Externally Owned Account, comptes possédés externement). Contrôlés par une clé privée, ils permettent à l'utilisateur de signer les transactions via celle-ci. L'architecture du compte reste simple, les relations de permission claires et le chemin d'exécution des transactions relativement facile à appréhender.
Pourtant, cette conception présente certaines limites en termes d'expérience utilisateur.
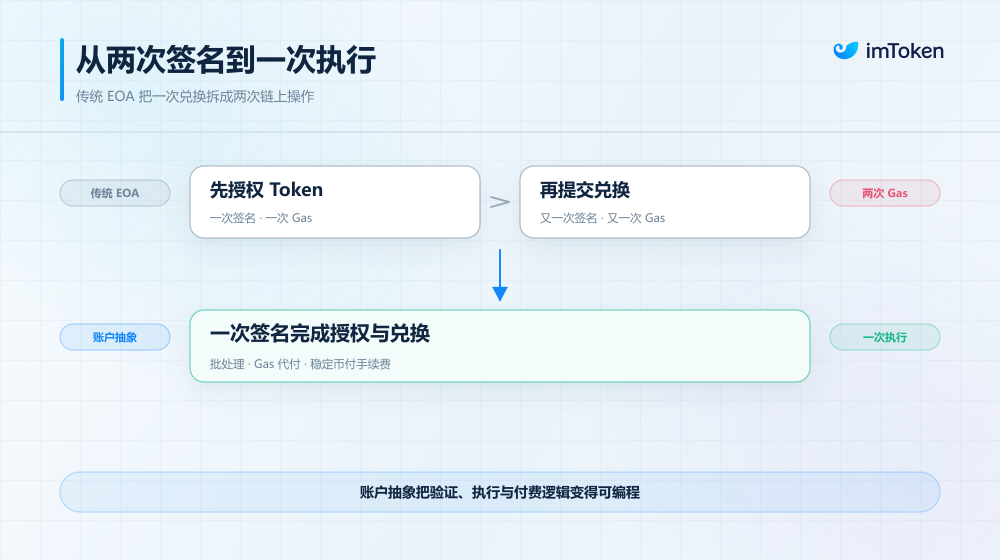
Par exemple, si un utilisateur souhaite effectuer un échange de jetons sur Uniswap, il doit généralement approuver le token ERC-20 avant de soumettre la transaction d'échange. Cela implique deux opérations on-chain distinctes, deux signatures et deux paiements de Gas.
Si l'utilisateur souhaite payer le Gas en USDT ou laisser une application prendre en charge ses frais de transaction, un EOA traditionnel ne peut pas réaliser ces opérations directement via sa propre logique de vérification.
Plus important encore, détenir la clé privée revient essentiellement à maîtriser l'intégralité du contrôle du compte. Il est difficile pour l'utilisateur de définir directement des plafonds de dépenses quotidiens, de limiter les permissions des applications ou de configurer des règles de signature différentes selon les scénarios d'utilisation.
Ce que cherche précisément à modifier l'AA, ce sont ces limitations.
Son principe fondamental consiste à rendre programmables les logiques de vérification, d'exécution et de paiement des frais du compte. Les utilisateurs ne dépendront plus uniquement d'une règle fixe de signature par clé privée, mais pourront définir comment le compte vérifie l'identité, exécute les opérations et paie les frais (lecture supplémentaire : « La « taxe de compte » de 3,35 milliards de dollars : lorsque l'EOA devient un coût systémique, que peut apporter l'AA à la Web3 ? »)
Au final, la plus grande valeur de l'abstraction de compte réside dans sa capacité à permettre aux portefeuilles d'effectuer des opérations autrefois impossibles. Cependant, c'est précisément ici que se niche le problème d'un point de vue sécurité.
Après tout, auparavant, l'utilisateur n'avait qu'à se concentrer sur le fait de signer correctement une transaction et de vérifier que la signature n'était pas exploitée malveillamment. Dans un système de compte intelligent, une看似 simple autorisation peut faire intervenir le code d'exécution du compte, des modules de permission, des services de paiement tiers et la coordination entre plusieurs rôles différents.
Ce que l'utilisateur perçoit comme une simple confirmation peut en réalité entraîner une modification de l'ensemble de la logique de contrôle du compte.
D'un point de vue dialectique, bien que les comptes EOA traditionnels puissent sembler rigides en matière d'expérience utilisateur, ils ont longtemps offert au monde crypto un dividende de sécurité souvent sous-estimé : la relative stabilité des relations de contrôle et des règles de validation.
L'utilisateur détient la clé privée et signe directement les transactions d'autorisation. Malgré les risques permanents de fuite de clé, d'autorisation malveillante ou de phishing, le compte lui-même n'a pas besoin de charger une logique complexe de contrat intelligent pour arbitrer la validation et l'exécution de chaque transaction.
L'AA, quant à lui, rompt avec cette structure unique.
L'autre visage de la commodité de l'AA : lorsque le compte perd son « déterminisme »
Une fois que les comptes disposent de capacités accrues de programmation et d'exécution par lots, les objets auxquels un utilisateur signe accidentellement peuvent ne plus se limiter à une simple autorisation de token. Ils peuvent également concerner la délégation de compte, les modules d'exécution et des permissions opérationnelles plus larges. Dès lors que ces permissions manquent de frontières claires, le risque peut rapidement s'étendre d'une seule transaction à l'ensemble du compte.
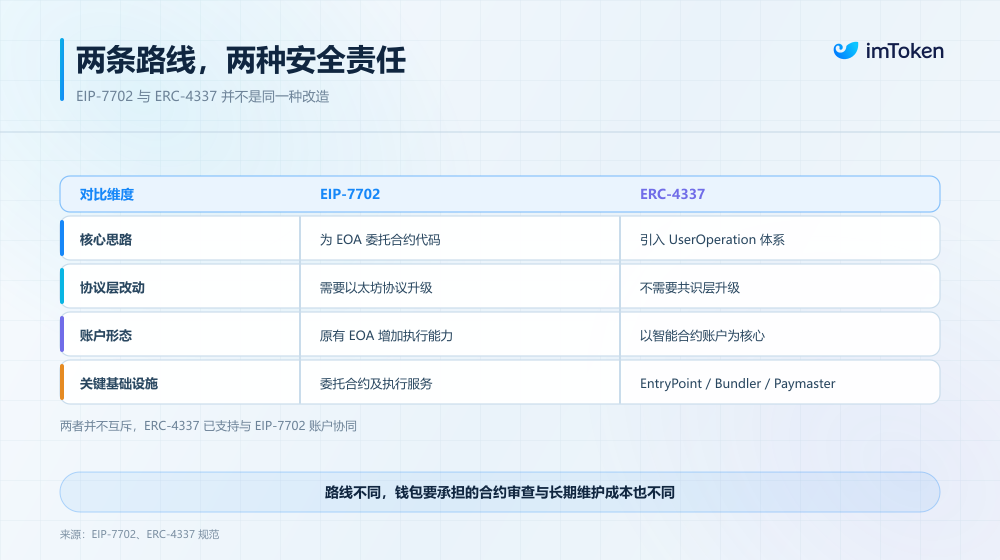
C'est pourquoi, dans la lignée de l'AA, bien que EIP-7702 et ERC-4337 améliorent tous deux l'expérience de compte, ils exposent des marges d'exposition au risque sécuritaire très différentes du côté des portefeuilles. Précisons que ces deux solutions ne sont pas mutuellement exclusives ; la seconde intègre déjà un support de compatibilité pour la première. Nous les discutons séparément ici principalement afin de comprendre leurs implémentations typiques respectives et les défis spécifiques auxquels elles font face en matière de sécurité produit.
EIP-7702 : une autorisation susceptible de redéfinir les limites comportementales d'un compte entier
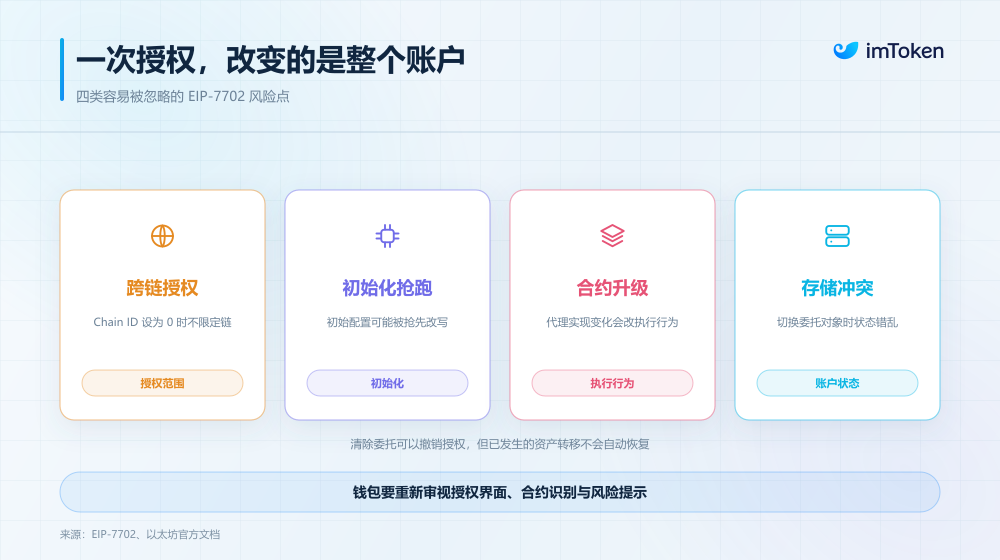
La question de sécurité la plus critique de l'EIP-7702 réside dans la délégation de compte (Delegation).
En signant un message d'autorisation, un EOA aux règles initialement fixes peut se déléguer à une adresse de contrat intelligent déjà déployée et exécuter directement selon le code de ce contrat.
Les contrats audités en profondeur et dotés de permissions strictes permettent effectivement d'offrir à bas coût aux comptes existants des fonctionnalités telles que les transactions par lots ou le paiement du Gas par un tiers. Mais en cas de délégation accidentelle à un contrat malveillant ou présentant des vulnérabilités graves, le risque transparaîtra directement sur les actifs du compte.
Cela diffère notablement des interactions classiques avec une DApp. En cas de signature accidentelle d'une autorisation malveillante dans une application DeFi, le risque est généralement contenu dans les limites définies par le token spécifique, le montant autorisé et le contrat cible. Toutefois, si l'utilisateur accorde une limite illimitée, les pertes potentielles peuvent également être considérables.
Dans le scénario de délégation de l'EIP-7702, le code autorisé s'exécute directement dans le contexte du compte. Si ce code de délégation possède une capacité illimitée de transfert d'actifs ou d'appel de contrats, le risque peut passer d'une autorisation sur un token spécifique à l'ensemble du compte, affectant ainsi l'ETH, différents actifs ERC-20 et les opérations de transaction futures.
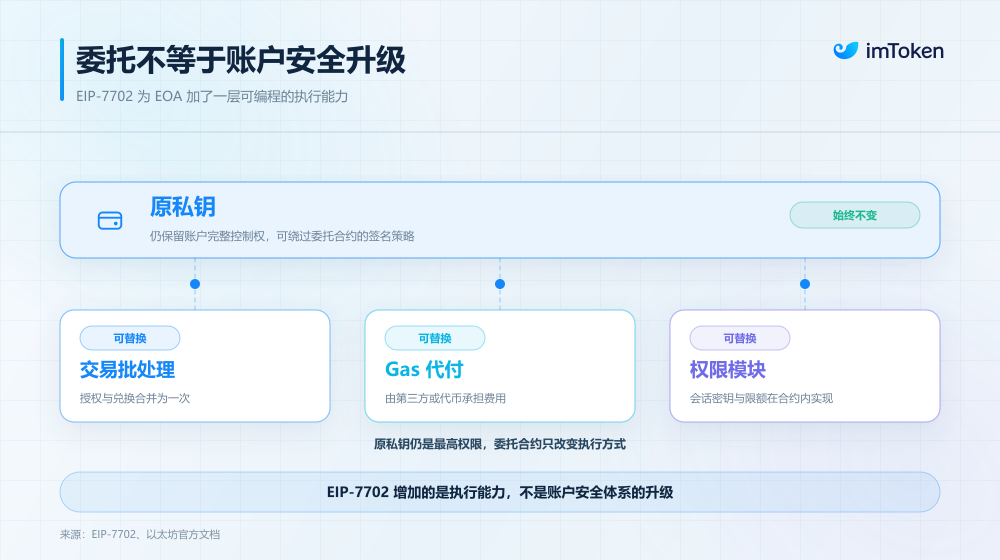
Néanmoins, l'EIP-7702 ne prive pas la clé privée originelle du contrôle sur l'EOA. Même si l'utilisateur délègue son compte à un contrat doté d'une logique de signature multiple, la clé privée originelle conserve le pouvoir de contrôler directement le compte, contournant ainsi certaines stratégies de signature imposées par le contrat de délégation.
Autrement dit, superposer des capacités d'exécution de contrats intelligents à un EOA ne revient pas à resserrer automatiquement les contraintes de permission de la clé privée sous-jacente. De même, bien qu'un utilisateur puisse annuler une délégation en renvoyant une nouvelle autorisation à une adresse vide, cette action ne peut pas inverser les transferts d'actifs déjà effectués ni les modifications d'état on-chain.
Cela impose aux portefeuilles de ne jamais considérer l'EIP-7702 comme une simple nouvelle méthode de signature. Une architecture défensive complète doit être repensée autour de l'interface d'autorisation, de l'identification des contrats, de l'affichage des permissions, de l'annulation de délégation et des alertes de gestion des risques.
ERC-4337 : le risque ne se limite pas au contrat de compte
Contrairement à la modification des EOA existants, l'ERC-4337 découpe la validation du compte, l'exécution des transactions et le paiement du Gas en modules indépendants. Cette modularité offre une grande flexibilité aux développeurs, mais impose également aux portefeuilles des coûts de gestion de composants nettement plus complexes.
Une UserOperation, de sa création à son inclusion on-chain, traverse habituellement toute une chaîne collaborative : le portefeuille génère l'opération et la signe → le Bundler reçoit la UserOperation et effectue des vérifications off-chain via la logique de simulation de l'EntryPoint → le Bundler regroupe les opérations validées et les soumet à l'EntryPoint on-chain → l'EntryPoint réexécute les logiques de validation du compte et du payeur, puis procède à l'exécution réelle après validation.
Si le paiement des frais est assuré par un tiers, le Paymaster intervient également dans la validation et la liquidation. La création d'un nouveau compte intelligent peut, elle, nécessiter le déploiement et l'initialisation d'un contrat Factory.
Avec l'augmentation exponentielle des composants, les portefeuilles doivent simultanément relever des défis accrus en matière de compatibilité, de fiabilité operationnelle et d'audit de sécurité. Par ailleurs, un compte intelligent ne se limitant pas à un simple interrupteur fonctionnel ajouté à un EOA, son implémentation contractuelle, ses méthodes de vérification de signature, sa configuration modulaire, la version de l'EntryPoint ainsi que son écosystème annexé influenceront profondément sa trajectoire évolutive future.
À mesure qu'Ethereum avance progressivement vers un AA natif, il devient crucial d'anticiper comment les comptes existants seront compatibles avec le nouveau protocole, comment les permissions héritées seront migrées, et comment la continuité des adresses de compte et des actifs sera préservée.
Au fond, pour un portefeuille, le vrai coût de l'intégration d'une technologie aujourd'hui ne réside pas uniquement dans le développement et le déploiement, mais surtout dans la maintenance continue et la couverture des risques sur plusieurs années.
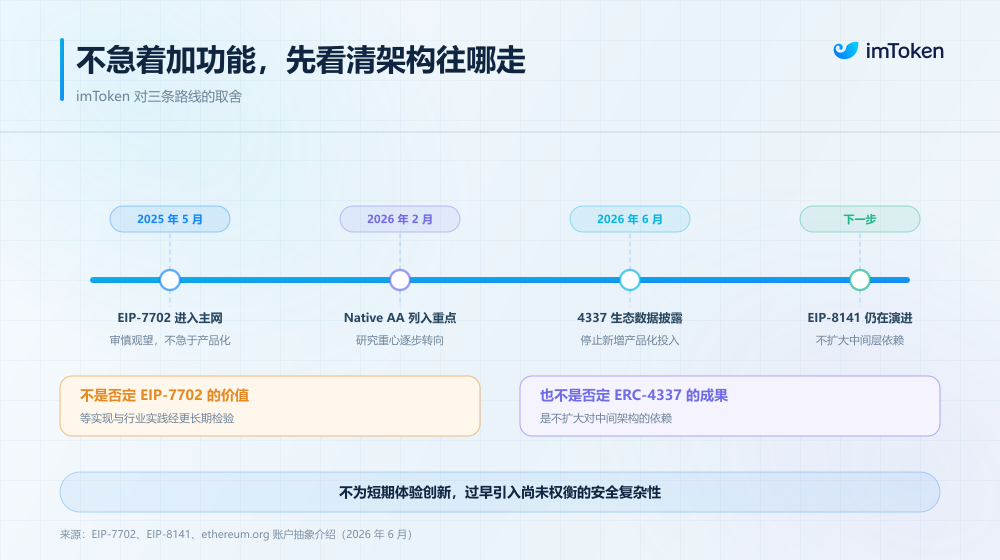
Du AA applicatif au AA natif : retenue et compromis des trajectoires technologiques
Une fois prise en compte la complexité sécuritaire et les coûts de maintenance inhérents à ces deux trajectoires, le choix des produits portefeuille s'éclaire progressivement : décider d'adopter une technologie ne doit pas se fonder uniquement sur le nombre de fonctionnalités réalisables, mais exige aussi de peser la maturité technologique, la barrière cognitive pour les utilisateurs et la durabilité architecturale à long terme.
Prenez l'exemple de la pratique d'imToken en abstraction de compte : après avoir évalué plusieurs options, l'équipe a clairement tranché, maintenant une posture prudente et d'observation vis-à-vis de l'EIP-7702, stoppant les nouveaux investissements produit liés à l'ERC-4337, et recentrant graduellement ses recherches vers l'abstraction de compte native Ethereum (AA natif).
Concernant d'abord l'EIP-7702, ses capacités techniques méritent reconnaissance, mais il convient de ne pas précipiter son intégration produit complète.
Dans les faits, l'EIP-7702, désormais actif sur le réseau principal Ethereum, confère aux comptes traditionnels des capacités telles que les transactions par lots et le paiement du Gas par un tiers. Son ingénierie et ses améliorations en matière d'expérience utilisateur font désormais consensus.
Cependant, avant un déploiement grand public, plusieurs prérequis fondamentaux restent incomplets : les utilisateurs peuvent-ils intuitivement distinguer la « délégation de compte » d'une signature classique ? L'industrie a-t-elle suffisamment consensusé sur l'audit de sécurité des contrats de délégation, les normes d'affichage des permissions et les protocoles de secours exceptionnels ?
Ces interrogations revêtent une importance particulière dans le contexte de l'EIP-7702. Si un utilisateur lambda ne comprend pas clairement ce qu'implique l'autorisation qu'il signe, la technologie pourra bien déployer des stratégies de sécurité sophistiquées : cela ne garantira pas nécessairement une élévation effective de leur niveau de sécurité.
C'est pourquoi imToken opte pour une observation prudente concernant l'EIP-7702, sans hâte à l'intégrer pleinement dans son écosystème produit. Elle patiente afin que les implémentations associées, les mécanismes de gestion des permissions et les pratiques sectorielles soient soumis à un examen prolongé. L'objectif est de forger une frontière sécuritaire plus fiable entre les capacités techniques et la compréhension réelle des utilisateurs.
En comparaison, l'ERC-4337 a déjà prouvé la faisabilité des comptes intelligents grâce à de nombreuses mises en production, acquérant ainsi une expérience précieuse pour l'industrie.
Toutefois, à l'échelle d'un cycle technologique plus long, alors que la direction d'Ethereum oriente clairement ses développements vers un support natif au niveau du protocole, poursuivre l'expansion des investissements produits autour d'une architecture d'abstraction de compte au niveau applicatif nécessitera de revaloriser les coûts continus de maintenance des infrastructures périphériques, ainsi que les frais potentiels de compatibilité et de migration lors de la connexion future aux capacités du protocole natif.
Par conséquent, la décision d'imToken de suspendre les nouveaux investissements produits pour l'ERC-4337 et de recentrer progressivement ses recherches sur l'AA natif ne constitue nullement un rejet de la valeur technique de l'ERC-4337. Au contraire, elle vise à éviter l'accumulation continue de complexités sur l'architecture actuelle, afin de consacrer davantage les ressources limitées en ingénierie et recherche sécurité vers des pistes d'abstraction de compte native offrant un potentiel de développement pérenne.
Ce choix rejoint également l'orientation d'évolution propre au protocole Ethereum.
En février 2026, lors de la mise à jour de ses priorités protocolaires, la Fondation Ethereum a explicitement classé l'AA natif parmi les travaux centraux de l'axe « Improve UX ». Son objectif à long terme est de faire du portefeuille de contrat intelligent la forme de compte par défaut, tout en réduisant la dépendance aux infrastructures périphériques telles que le Bundler et le Relayer, ainsi que les coûts en Gas additionnels induits.
Sur le plan des propositions techniques concrètes, l'EIP-8141 (Frame Transactions) figure parmi les directions représentatives à surveiller actuellement. Elle tente de dissocier la validation transactionnelle, l'autorisation de paiement des frais et l'exécution opérationnelle réelle en phases distinctes, permettant au compte de définir ses propres règles de validation et modes de paiement via sa logique interne, ouvrant ainsi une nouvelle voie d'implémentation pour un soutien natif aux comptes intelligents au niveau du protocole.
Bien entendu, l'EIP-8141 n'est encore qu'à l'étape de brouillon (Draft), et son déploiement officiel ainsi que son adoption massive prendront du temps. L'AA natif n'efface pas automatiquement les risques sécuritaires : le code de validation de compte devra rester soumis à des audits rigoureux, et les nouveaux mécanismes de validation transactionnelle et de paiement devront subir des tests approfondis.
D'un point de vue architectural à long terme, il apparaît nettement plus conforme à la vision d'imToken en matière de sécurité pérenne des portefeuilles de privilégier une anticipation structurelle sur un socle protocolaire plus natif et unifié, plutôt que d'ajouter incessamment des fonctionnalités et de maintenir des relations de compatibilité complexes sur des couches intermédiaires existantes.
Mots de la fin
Des premières signatures de clés privées jusqu'aux transactions par lots, au paiement du Gas par un tiers, aux clés de session et aux comptes intelligents d'aujourd'hui, l'abstraction de compte élargit continuellement les frontières de performance des portefeuilles crypto.
Mais quelle que soit l'évolution morphologique des technologies, la valeur fondamentale du portefeuille n'a jamais changé : il ne s'agit pas seulement de permettre à l'utilisateur d'accomplir davantage d'opérations, mais bien de veiller à ce qu'il demeure pleinement conscient de chaque autorisation accordée et de savoir toujours qui contrôle réellement les actifs à chaque interaction.
Revenant à la pratique produit concrète, ce raisonnement fondamental explique précisément les arbitrages récents d'imToken concernant les trajectoires technologiques d'abstraction de compte : posture prudente face à l'EIP-7702 en attendant des paradigmes protocolaires et sécuritaires plus stables sur le long terme ; suspension des nouveaux investissements pour l'ERC-4337 et recentrage progressif des recherches vers l'AA natif.
Il ne s'agit nullement d'abandonner l'innovation en abstraction de compte, bien au contraire. C'est un choix pragmatique fondé sur la sécurité des actifs utilisateurs, la maturité technologique et l'évolution architecturale à long terme, consistant à ne pas transformer prématurément la complexité protocolaire des phases transitoires en risques financiers et coûts de migration pour le grand public.
L'évolution des comptes sur Ethereum est un marathon. Sur le chemin menant vers l'abstraction de compte native, évaluer avec prudence la maturité technologique et les risques sécuritaires se révèle peut-être plus crucial que la course à un déploiement fonctionnel rapide.
Bienvenue dans la communauté officielle TechFlow
Groupe Telegram :https://t.me/TechFlowDaily
Compte Twitter officiel :https://x.com/TechFlowPost
Compte Twitter anglais :https://x.com/BlockFlow_News
 @imTokenOfficial

















