Nouveau rapport de Google : les hackers commencent à utiliser des agents IA pour automatiser les attaques, les correctifs de sécurité pouvant se transformer en armes d'attaque en quelques heures.
Auteur : Google Threat Intelligence Group (GTIG)
Traduction : TechFlow
Résumé TechFlow : L'équilibre offensif et défensif des cyberopérations est complètement bouleversé par l'automatisation de l'IA générative. Selon le dernier rapport mondial de suivi du groupe Google Threat Intelligence Group (GTIG), les pirates informatiques ont officiellement franchi l'étape rudimentaire de la « simple interrogation de l'IA » pour passer à une arme cybernétique entièrement automatique de bout en bout, pilotée par la collaboration de multiples agents.
Lors d'une infiltration opérationnelle récemment divulguée, les attaquants ont déployé une chaîne automatisée de recherche de vulnérabilités basée sur un framework open source multi-agents, transformant directement un correctif de sécurité PHP fraîchement publié par les éditeurs en code d'attaque weaponisé, et lançant une infiltration automatisée ainsi qu'un vol de données contre des sites web gouvernementaux et commerciaux français dans des délais extrêmement courts.
Cet article retrace en détail l'évolution temporelle des architectures de pénétration multi-agents, l'écosystème illicite de revente de puissance de calcul pour les grands modèles cloud (LLMJacking) par les hackers, et la manière dont les défenseurs en première ligne reconstruisent leurs lignes de défense de sécurité automatisées à l'ère des agents.
Résumé exécutif : Les attaquants entrent officiellement dans l'ère des agents autonomes
Avec le passage des organisations criminelles des requêtes simples par « prompt » au déploiement accéléré de flux de travail pleinement autonomes basés sur des agents (Agents), l'utilisation tactique de l'intelligence artificielle générative (GenAI) dans les attaques informatiques réelles connaît un tournant majeur.
Le GTIG, s'appuyant sur les interventions opérationnelles de terrain de Mandiant et sur les données de télémétrie globales, a synthétisé les cinq tendances évolutives majeures des menaces IA à l'échelle mondiale au cours du dernier trimestre :
1. Passage à des flux de travail autonomes et aux architectures multi-agents : Les attaquants n'utilisent plus uniquement les grands modèles de langage (LLM) comme outils d'assistance à la productivité, mais intègrent désormais des agents d'exécution pleinement autonomes qui coordonnent plusieurs modèles pour exécuter simultanément la reconnaissance, l'audit de code et l'exploitation de vulnérabilités.
2. Recherche automatisée de vulnérabilités et ingénierie inverse des correctifs : Les pirates utilisent les grands modèles pour analyser systématiquement les derniers correctifs de sécurité publiés, permettant de déduire en quelques heures la logique de déclenchement des vulnérabilités, mettant ainsi définitivement fin à la fenêtre de temporisation pour la défense.
3. Détournement de puissance de calcul et monétisation des identifiants IA (LLMJacking) : Motivés par le profit, les cybercriminels envahissent massivement les environnements cloud des entreprises, volant des clés API LLM et des quotas de calcul très recherchés, puis mettent en place des « mélangeurs de modèles » sur le darknet pour revendre ces ressources à rabais (à environ 30 % du prix officiel) et se liquider.
4. Automatisation de bout en bout des opérations cognitives fallacieuses (IO) : Les hackers étatiques et les prestataires commerciaux spécialisés dans la guerre de l'information ont profondément intégré les grands modèles dans leurs matrices de bots, automatisant ainsi l'enregistrement de faux comptes, la génération de photographies de vie réalistes et le déploiement ciblé d'informations personnalisées pour chaque cible.
5. Infiltrations ciblées contre les entreprises de cryptomonnaies et de haute technologie : Des pirates liés à la Corée du Nord et porteurs de motivations spécifiques abusent largement d'outils de fabrication de CV et de voix par IA pour se faire passer pour des candidats à l'embauche, générant des réponses en temps réel lors des entretiens techniques et procédant à un empoisonnement profond de la chaîne logistique après leur embauche.
Architectures multi-agents dans les infiltrations réseau
Dans nos précédentes études de suivi, le GTIG avait principalement enregistré des essais épars et localisés des hackers visant à expérimenter les LLM ; cependant, l'adoption ingéniérée actuelle par les attaquants de frameworks multi-agents autonomes marque le passage officiel de la cyberguerre vers une coordination autonome à grande échelle.
Le paradigme central de cette architecture d'attaque repose sur l'intégration du cycle opérationnel classique OODA (Observer, Orienter, Décider, Agir), dans lequel un agent maître distribue les tâches tandis que des sous-agents spécialisés exécutent simultanément le sniffage de la topologie réseau, l'identification des empreintes, la programmation de scripts et le déplacement latéral.
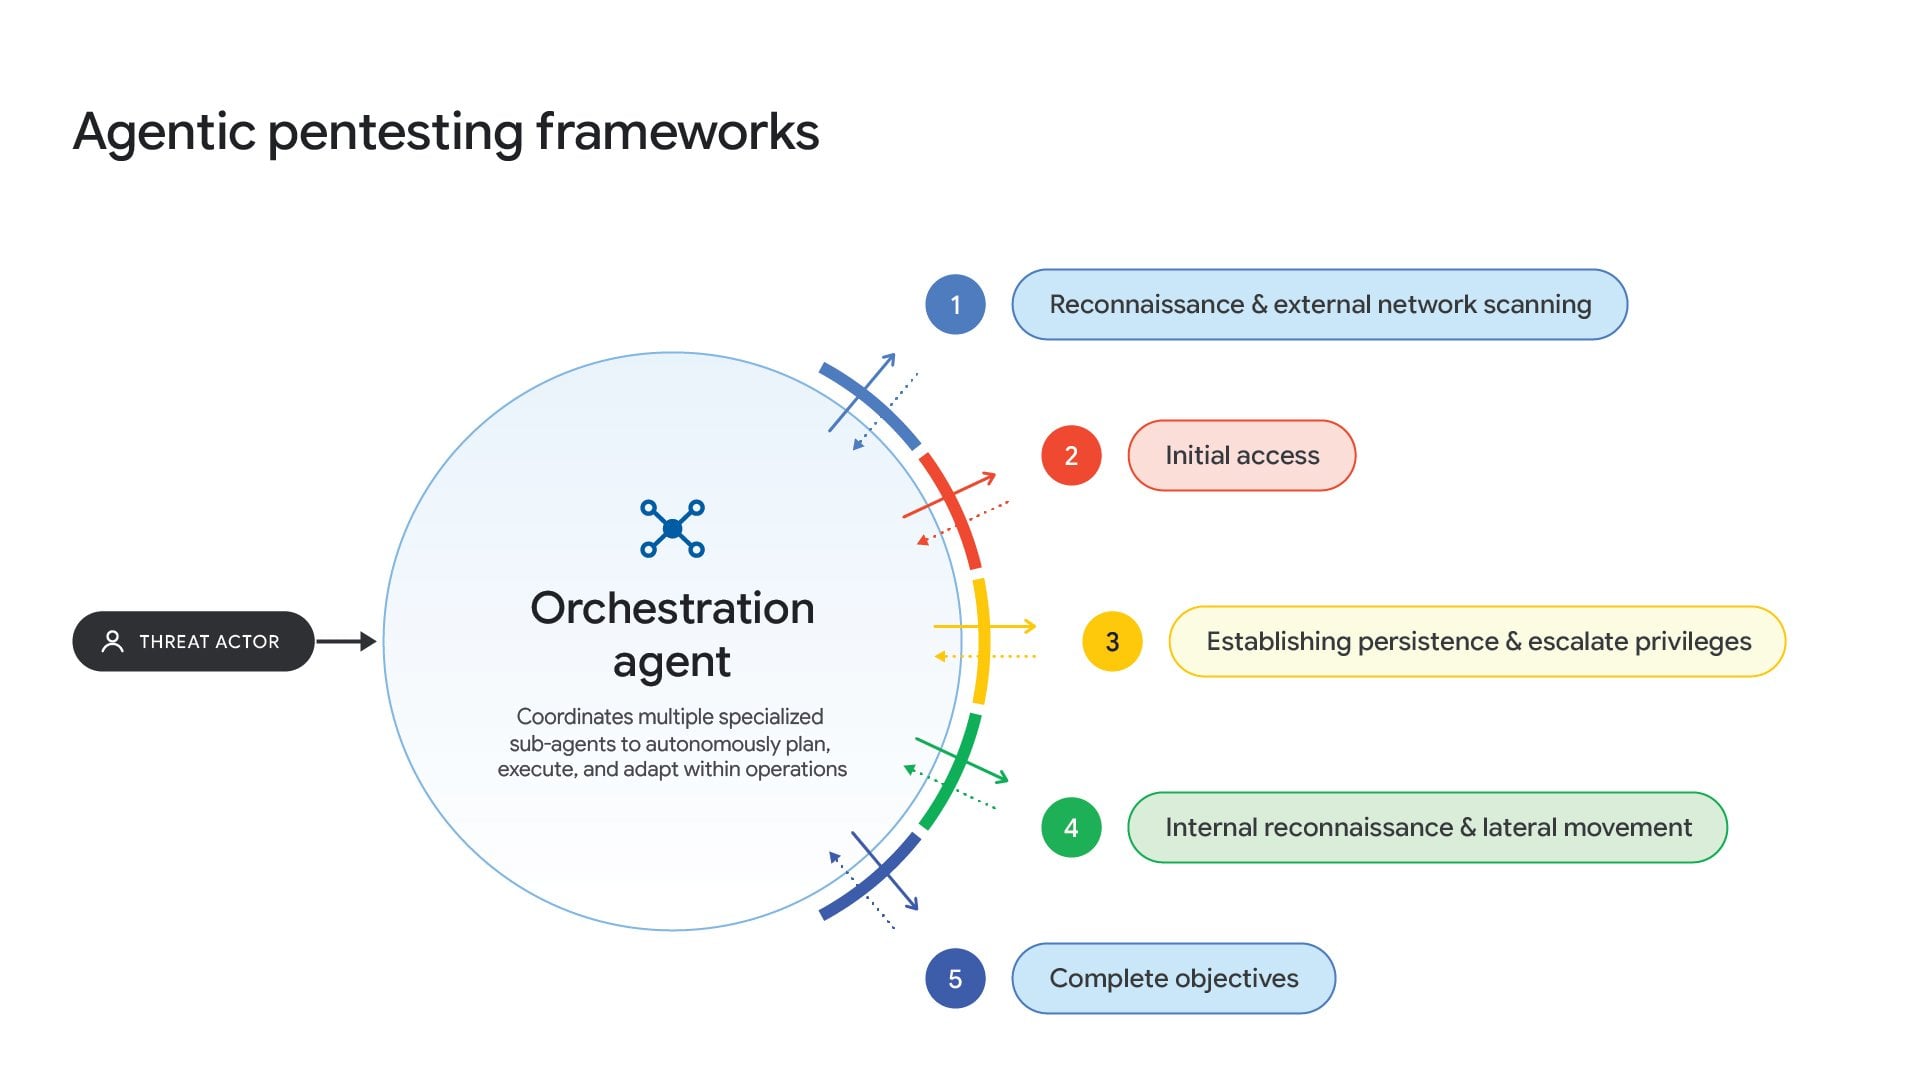
Fig. : Flux d'exécution coopérative du framework offensif LLM multi-agents
Au-delà de l'outil de test de pénétration ARTEX, qui a récemment suscité un vif intérêt dans la communauté de la sécurité, le GTIG a également capturé indépendamment dans le cadre de sa défense opérationnelle plusieurs agents offensifs open source utilisés directement par les attaquants pour des infiltrations en première ligne :
• CAIRN : Un framework de test de pénétration open source multi-agents basé sur une boucle fermée OODA, capable de scanner automatiquement les hôtes du réseau interne non protégés et de générer dynamiquement des exploits sans aucune intervention humaine.
• CyberStrikeAI : Une architecture offensive conçue nativement pour les LLM, intégrant des sous-agents dédiés spécifiquement à la maintenance des privilèges et au vol d'identifiants.
• HexStrike AI : Un outil offensif actif profondément intégré au protocole de contexte de modèle (MCP), capable de relier de manière transparente divers environnements de ligne de commande de pénétration informatique aux grands modèles commerciaux.
• PentAGI : Un outil d'automatisation visant à abaisser considérablement le seuil technique requis pour les attaques. Même un débutant sans compréhension fondamentale des mécanismes profonds des vulnérabilités peut lui confier des instructions d'infiltration complexes.
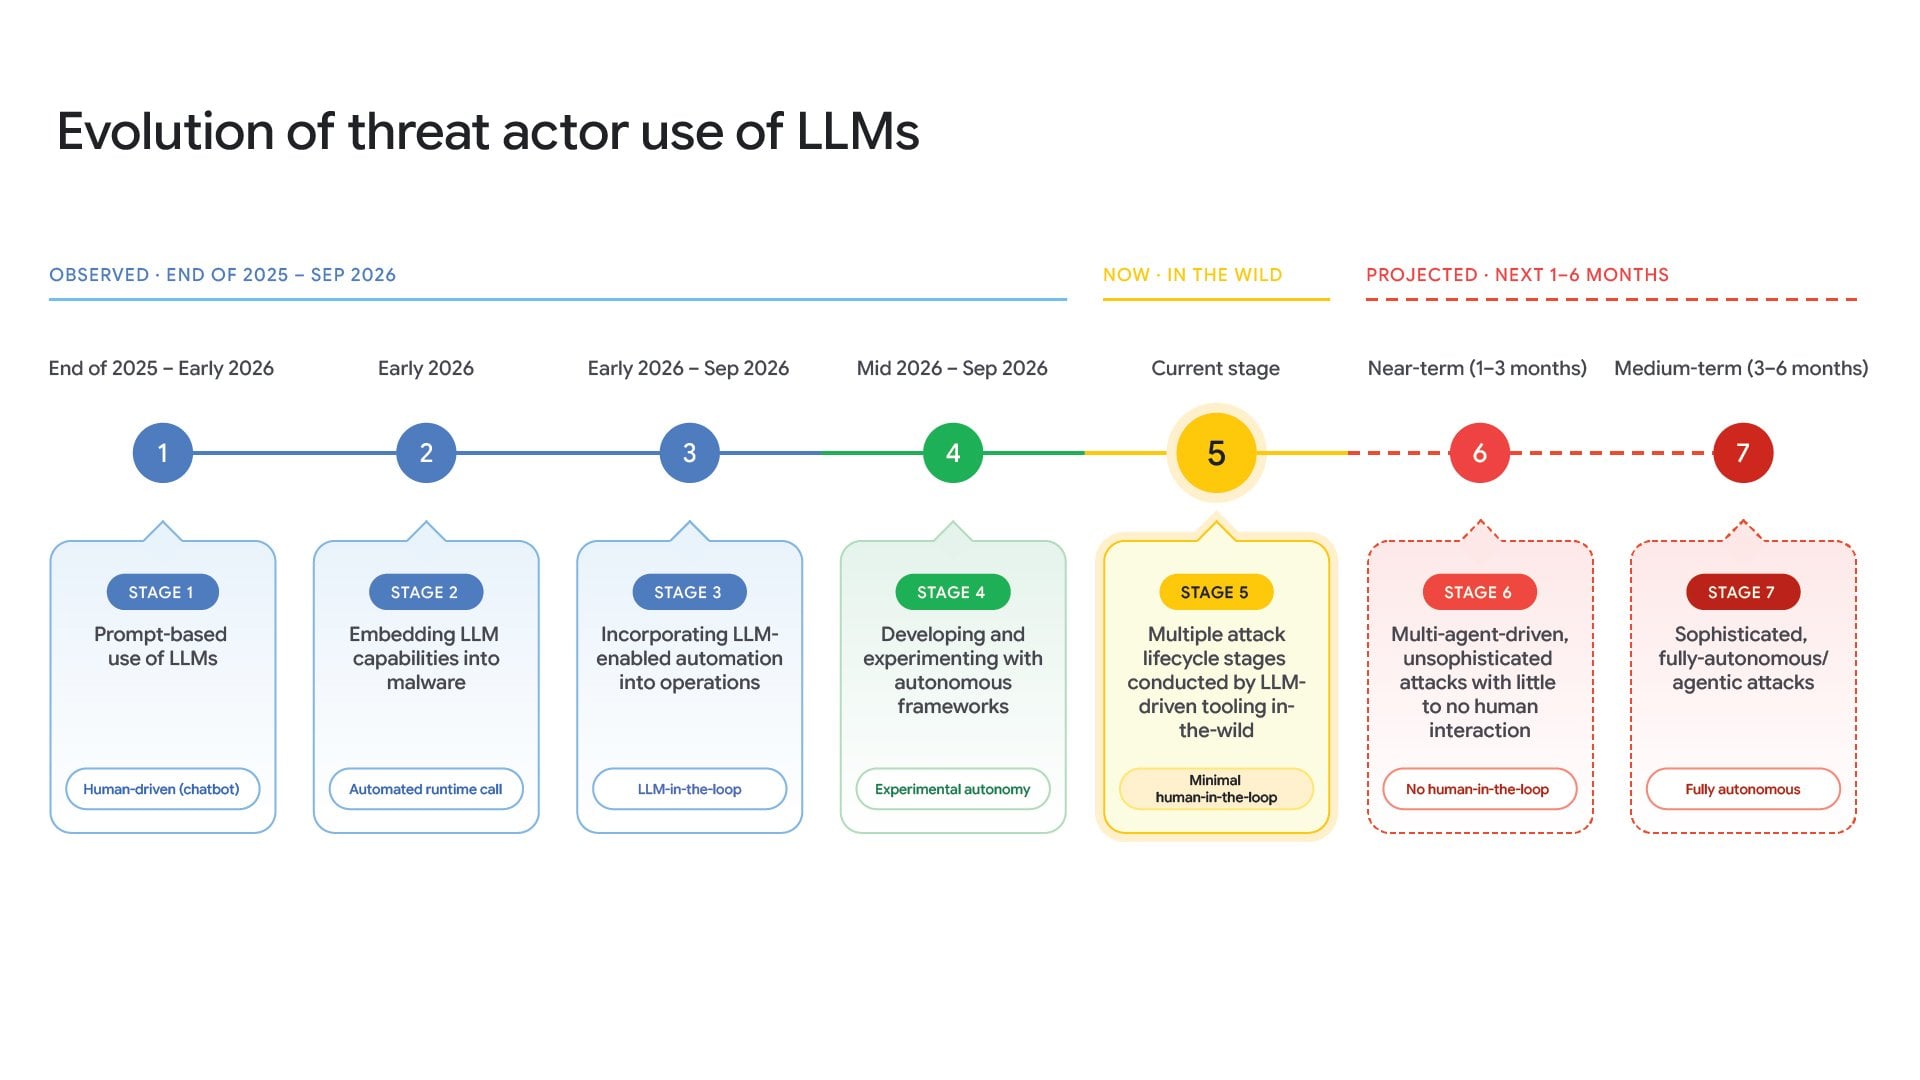
Fig. : Feuille de route de l'évolution du niveau de maturité des LLM dans les affrontements réels de cybersécurité
Utilisation des agents pour la recherche et le développement de vulnérabilités : transformer les correctifs en armes
La menace opérationnelle la plus préoccupante générée par les technologies multi-agents réside dans leur capacité à réduire le temps nécessaire à la recherche de vulnérabilités et au développement d'armes de plusieurs jours à seulement quelques minutes.
Les attaquants automatisent la récupération du code des correctifs open source officiels sur GitHub pour les alimenter dans des agents d'analyse de code. Le modèle compare alors en temps réel les différences de code (diffs) afin d'identifier avec précision les logiques de défauts sous-jacents dans les systèmes où les correctifs ne sont pas encore largement déployés.
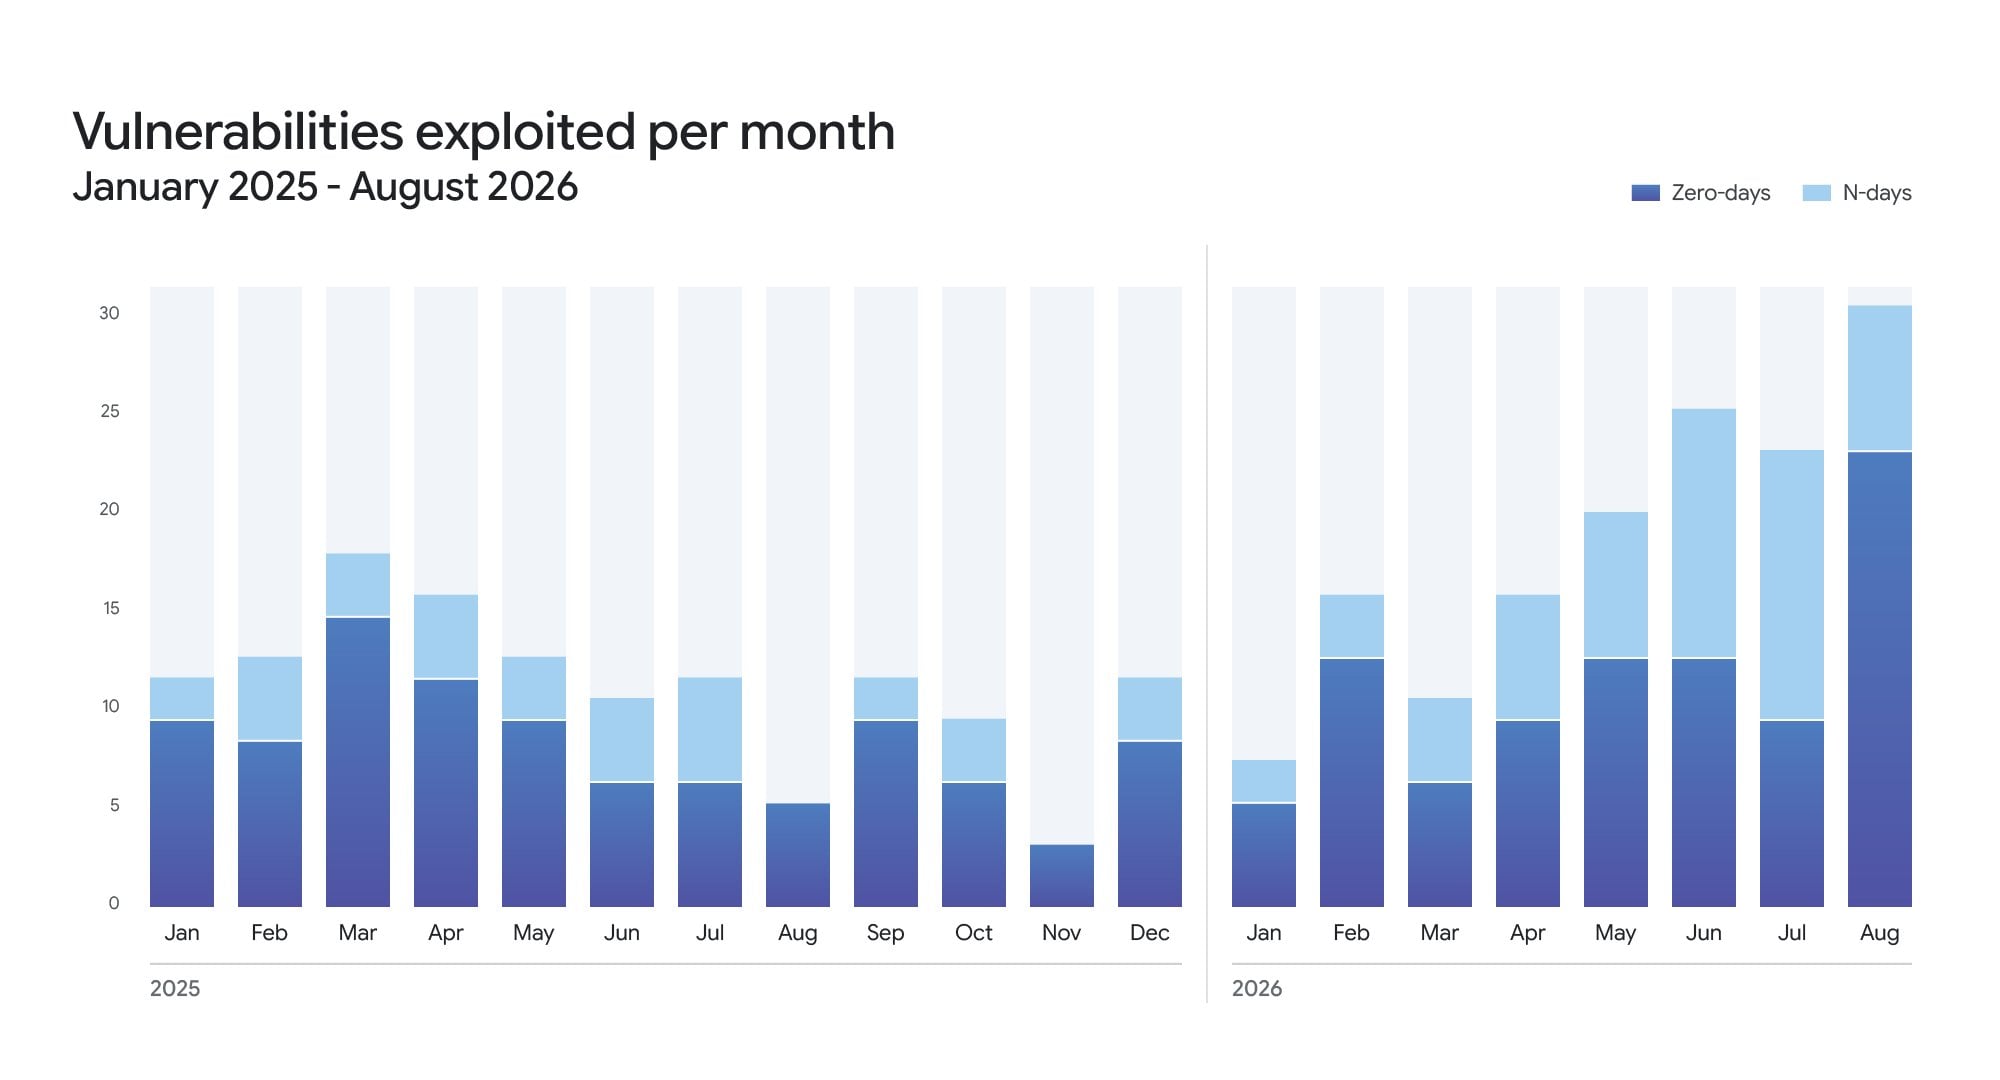
Fig. : Comparaison du nombre de vulnérabilités N-Day et Zero-Day exploitées dans la nature par des pirates depuis 2024
Lors d'une récente affaire de sécurité déchiffrée, le GTIG a traqué et capturé un serveur de mise en tampon des attaques explicitement exposé sur Internet public. Ce serveur héberge un framework de recherche de vulnérabilités entièrement automatisé basé sur un LLM, dont les commentaires de code affichent fièrement des journaux de développement en russe :
# Clé API LLM destinée à l'exploitation automatisée des vulnérabilités (projet pilote exploit_agent)
# La clé doit être saisie manuellement dans la variable d'environnement. Il est strictement interdit de l'inscrire dans une fenêtre de chat publique. Les deux lignes de configuration sont obligatoires.
Ce groupe de hackers (code nom Emad) a utilisé ce framework pour procéder à un reverse engineering entièrement automatisé des récentes vulnérabilités critiques du noyau PHP (CVE-2026-109618 et CVE-2026-109619), générant des charges utiles d'attaque opérationnelles en quelques heures seulement après la publication des correctifs. Par la suite, ce cluster automatisé a lancé des campagnes massives et indiscriminées d'attaques par stuffing de mots de passe contre plusieurs portails gouvernementaux et commerciaux européens, y compris en France, volant avec succès des données sensibles au niveau système.
Détournement de puissance de calcul (LLMJacking) : Comment les pirates monétisent les grands modèles cloud volés
Avec la migration généralisée des entreprises vers le cloud et la démocratisation des infrastructures d'IA générative, les risques liés au vol d'identifiants cloud s'étendent rapidement au niveau de la puissance de calcul des modèles.
L'équipe terrain de Mandiant a traité au cours des derniers mois plusieurs nouvelles affaires criminelles qualifiées de « LLMJacking (détournement de puissance de calcul pour grands modèles) ». Après avoir compromis les environnements AWS ou Google Cloud d'une entreprise, les pirates ne déploient plus prioritairement de logiciels malveillants de crypto-mining, mais activent rapidement l'accès privilégié aux APIs de grands modèles de l'entreprise victime.
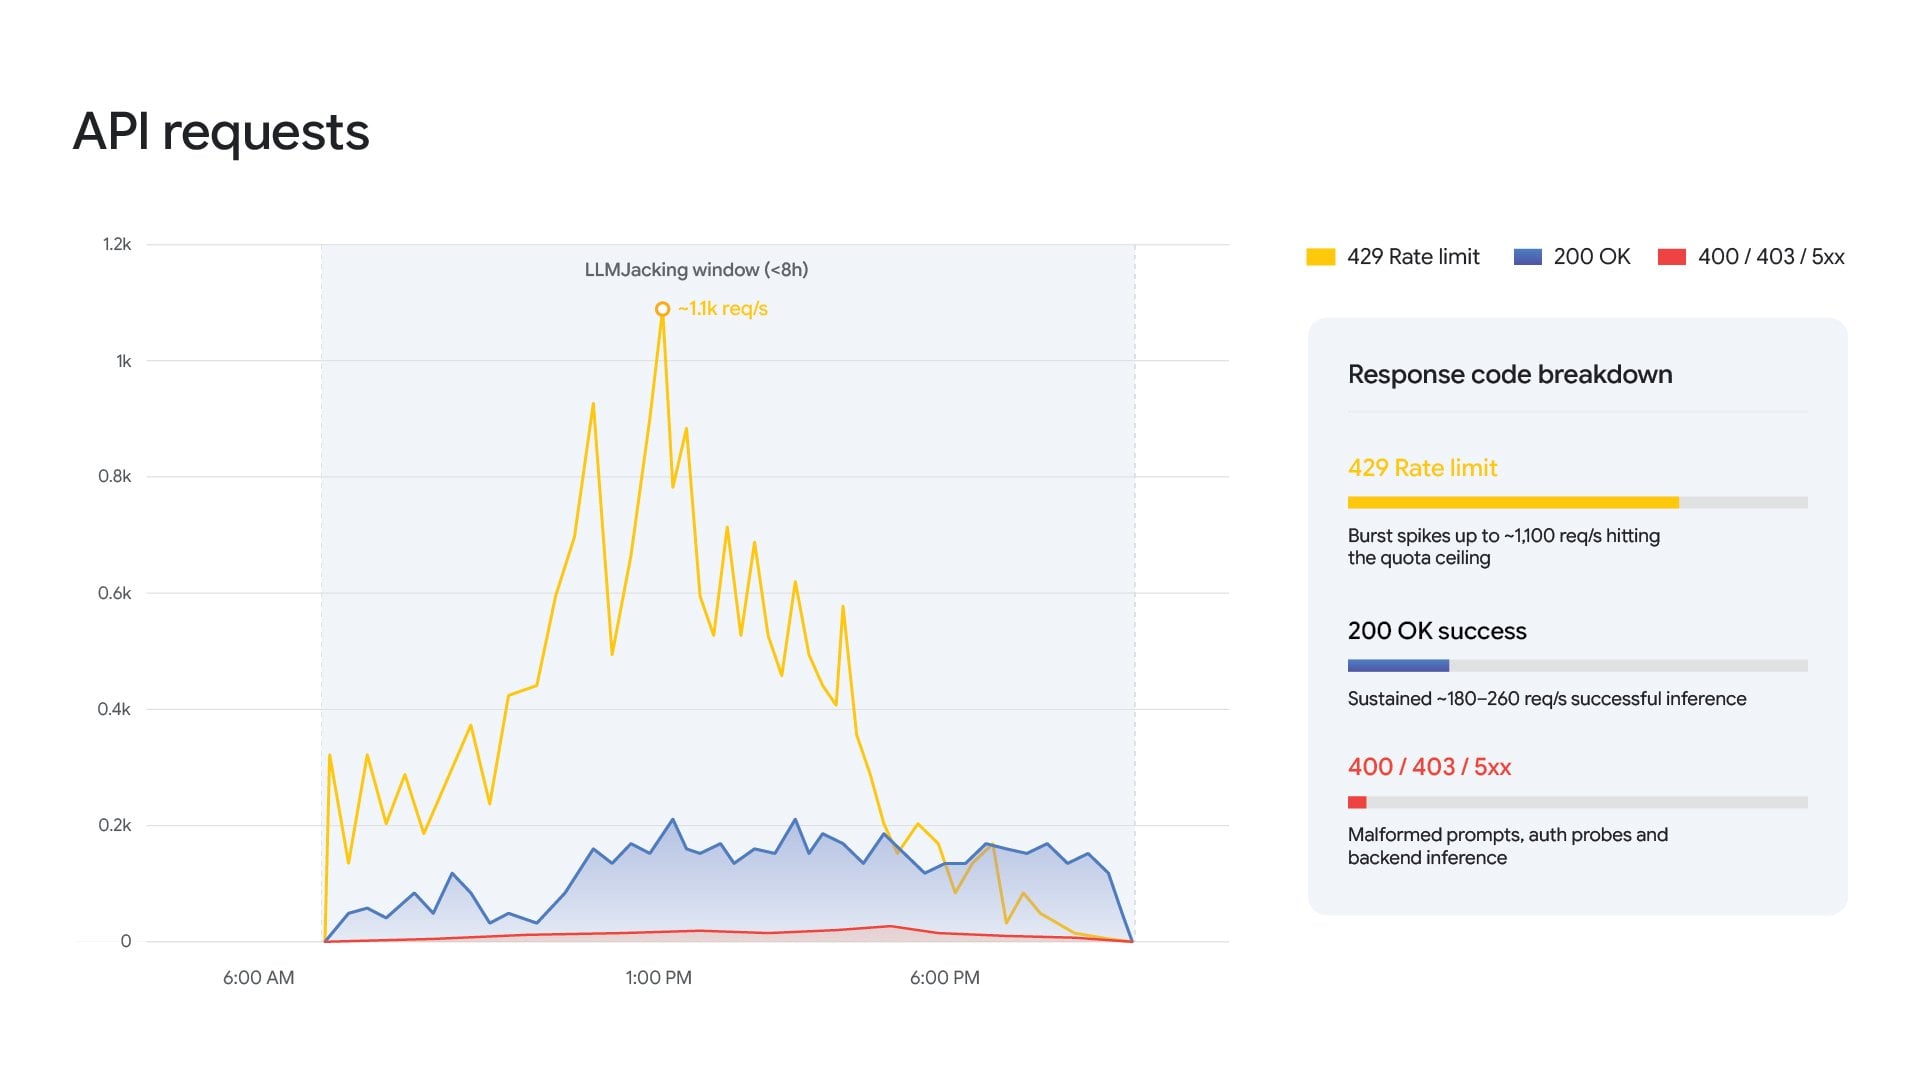
Fig. : Pic catastrophique des appels aux API de grands modèles dans le cloud des entreprises victimes suite à un LLMJacking
À l'aide des identifiants administrateurs volés, les pirates créent en interne des rôles IAM et des comptes de service cachés, qu'ils branchent ensuite sur les « portes de services mélangeurs de LLM (LLM Mixer) » du darknet.
De nombreuses plateformes de revente illégale inspirées d'APIMart ont émergé sur le marché clandestin du darknet. Les pirates revendent ouvertement à d'autres criminels informatiques les APIs commerciales légitimes qu'ils ont volées, à des prix dérisoires équivalant à 20 % ou 30 % du tarif officiel. En plus de risquer la fuite de leurs données stratégiques, les entreprises victimes doivent désormais acquitter chaque mois des factures astronomiques atteignant plusieurs centaines de milliers de dollars pour payer l'usage frénétique effectué par les pirates.
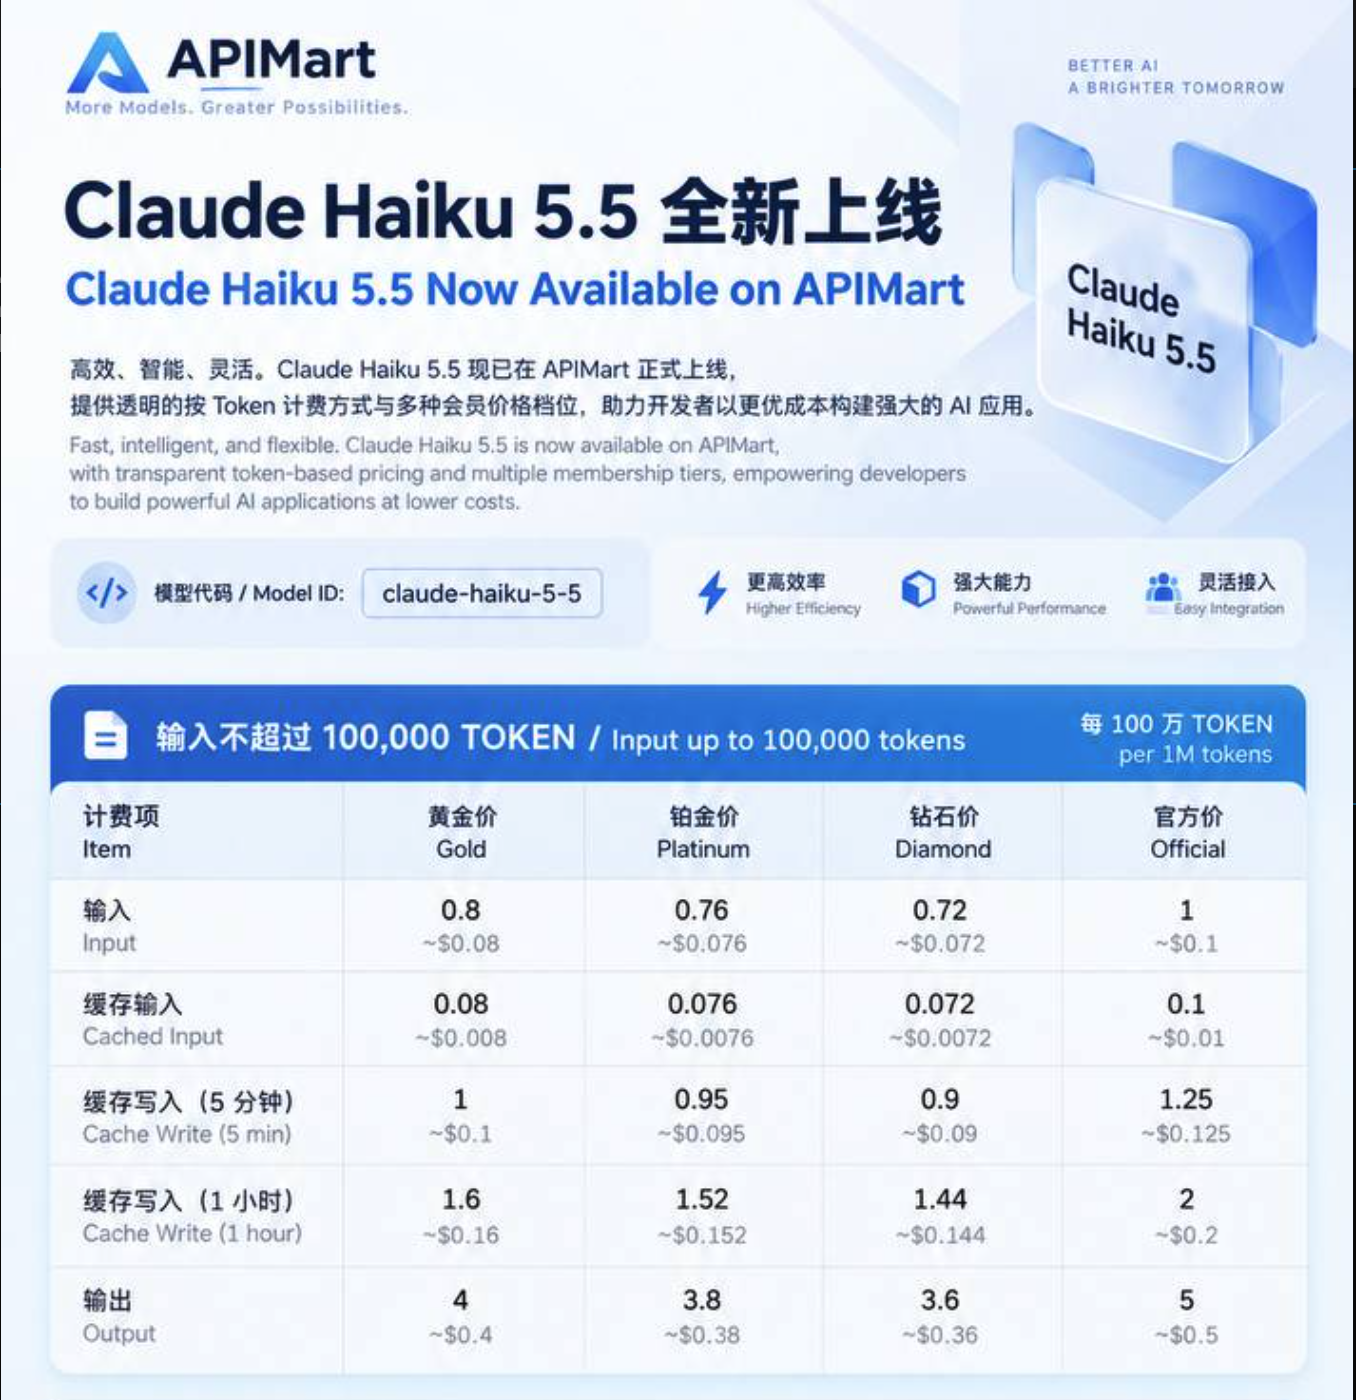
Fig. : Cotation en temps réel de la revente d'APIs de grands modèles commerciaux volés sur la plateforme illégale du darknet APIMart
Intégration totale des grands modèles dans la désinformation et la guerre de l'information
Dans les domaines de l'opposition cognitive et de la manipulation médiatique par bots, les LLM sont devenus le levier fondamental capable de bouleverser la structure des coûts traditionnels des ateliers de manipulation.
Des gangs crimiciels commercialisant le « l'influence en tant que service (IaaS) » ont développé des systèmes tout-prêt de manipulation automatisée de l'opinion publique. Le système associe automatiquement aux faux comptes le ton et les argots locaux propres à des audiences segmentées. Même lors de la génération d'illustrations via des modèles de diffusion, il ajoute délibérément de légers bruits optiques, des flous et des inclinaisons d'angle pour simuler fidèlement des clichés spontanés pris sur smartphone ordinaire, contournant ainsi facilement les algorithmes de détection d'IA des principales plateformes sociales.
Parallèlement, afin d'éviter les blocages d'IP sur les réseaux sociaux, les orchestrateurs dirigent le trafic via un réseau mondial de residential proxies, complété par des inscriptions en masse totalement automatisées utilisant des numéros de téléphone jetables à usage unique, construisant ainsi une matrice de bots totalement décentralisée et reconstituable à volonté.
Défense proactive de Google et renforcement de l'écosystème
Face au défi croissant de la weaponisation des agents, Google utilise massivement ses renseignements opérationnels en première ligne pour nourrir et renforcer l'alignement de sécurité des modèles en couche profonde, mettant en place une défense proactive multicouches :
1. Renforcement des modèles en temps réel et immunisation contre les échantillons adverses : Les prompts hackeurs et les logiques d'attaques multi-agents capturés sur le terrain par Mandiant sont immédiatement intégrés comme corpus d'entraînement adverse par Google DeepMind et les équipes de sécurité, bloquant ainsi en profondeur la réponse des modèles aux codes malveillants et aux instructions de pénétration.
2. Plateforme de suivi des menaces Google AI Threat Tracker : Offre aux entreprises clientes une surveillance en temps réel des comportements malveillants des agents et des alertes précoces sur les anomalies d'appels, interdisant en quelques secondes le trafic anormal non autorisé lié au LLMJacking.
3. Automatisation des opérations de sécurité (SecOps) : Déploiement de modèles de surveillance spécifiques aux comportements d'agents au sein du centre de sécurité cloud, utilisant l'IA contre l'IA afin d'identifier avec précision les traces d'infiltration des logiciels malveillants autonomes dans les topologies de communication réseau et les séquences d'appels système.
Bienvenue dans la communauté officielle TechFlow
Groupe Telegram :https://t.me/TechFlowDaily
Compte Twitter officiel :https://x.com/TechFlowPost
Compte Twitter anglais :https://x.com/BlockFlow_News
 @Mandiant