Des permissions de plus en plus étendues pour les portefeuilles Hyperliquid : en cas d'attaque d'un agent IA, le compte principal pourrait être vidé.
Auteur : Deven Matthews (@DevenMat)
Traduit par : TechFlow
TechFlow : Alors que les agents IA personnels prennent peu à peu le contrôle des décisions financières quotidiennes, Hyperliquid, conjugué à une liquidité profonde et à un fort pouvoir de composition, est considéré comme la plateforme de trading décentralisée la plus idéale. Pourtant, le fondement sous-jacent qui soutient le trading automatisé, à savoir le portefeuille API, a progressivement vu ses périmètres de sécurité se fragiliser lors des nombreuses mises à jour du réseau au cours de l'année écoulée.
En raison du manque de stratégies de permissionnement granulaire, un portefeuille API compromise peut désormais déclencher directement des pénalités de slashing, des périodes de verrouillage sur les actifs spot et l'incinération des frais prioritaires, exposant le compte principal à un risque total de liquidation. Ce document décortique les causes profondes de cette perte de contrôle des autorisations et propose d'introduire une stratégie basée sur un bitmap léger au niveau natif de HyperCore, afin de bâtir une ligne de défense robuste pour l'écosystème financier piloté par les agents.
En utilisant Hyperliquid comme back-end de liquidité, un agent IA personnel peut offrir aux utilisateurs finaux une expérience financière complète et intégrale au sein d'une architecture de base unifiée.
Hyperliquid occupe une position fondamentale irremplaçable : il atteint un équilibre idéal entre une liquidité abondante, une forte composabilité, une programmabilité et des infrastructures financières neutres.
Pourtant, HyperCore manque actuellement de sa barrière de sécurité centrale dont dépendent les agents, à savoir les permissions de stratégie. Une stratégie constitue une autorisation contrôlée dont le périmètre est strictement défini.
Celle-ci permet à l'agent de ne trader que sur des marchés spécifiques, d'exiger une confirmation humaine pour l'ouverture de positions, d'interdire les transferts vers des adresses inconnues, etc. Elle représente la pierre angulaire clé permettant actuellement la démocratisation des agents personnels non financiers.
Aujourd'hui, les agents IA personnels dépendent fortement du contrôle d'accès par domaines d'API transverse, tandis qu'Hyperliquid a discrètement affaibli ce soutien central au cours de la dernière année.
Les frontières de sécurité des portefeuilles API se sont continuellement dégradées après plusieurs mises à jour, au point qu'elles ne conviennent désormais plus pour accorder des accès contrôlés aux agents IA personnels. Le présent article vise à proposer des voies praticables pour reconstruire les lignes de défense sécuritaires d'Hyperliquid.
Agent dans le portefeuille : L'avenir de la finance personnelle et les défis en matière de permissions
Les agents IA personnels constituent le canal de distribution essentiel pour pousser Hyperliquid vers sa vision d'un « AWS du domaine de la liquidité », et deviendront à l'avenir la base solide de la vie financière quotidienne de milliards de personnes.
La forme ultime de la gestion financière individuelle réside dans un intelligible capable de s'intégrer parfaitement à un portefeuille d'actifs personnel. L'agent agit au nom de l'utilisateur et dispose d'autorisations contrôlées sur les fonds, les identifiants et les données.
Si Hyperliquid souhaite devenir la couche financière supportant ces agents, elle doit impérativement offrir un contrôle des permissions à granularité fine au niveau des comptes, permettant d'attribuer des capacités restreintes et indépendantes aux intelligences artificielles.
Dans l'architecture actuelle, ce contrôle ne peut être mis en œuvre qu'indirectement via CoreWriter. Toutefois, la latence élevée rend cette solution incomplète en l'absence d'une couche de contrôle native intégrée à HyperCore.
Dans la situation actuelle, confier directement la gestion des portefeuilles API à des agents externes engendre un risque systémique de sécurité considérable et croissant.
Dégradation des limites de sécurité : Des permissions de portefeuille API discrètement amplifiées
Les périmètres de sécurité initialement établis pour les portefeuilles API ont été largement érodés lors d'une série ultérieure de mises à jour réseau apparemment sans rapport, atteignant presque une inefficacité totale.
Dans l'état actuel du réseau, si un compte principal détient plus de 40 millions de dollars d'actifs, un portefeuille API manipulé malveillamment pourrait acheter directement 500 000 jetons HYPE pour participer au staking de nœud.
Par la suite, l'attaquant pourrait associer ces actifs engagés à un marché HIP-3 malveillant, l'exposant directement à une pénalité de slashing et verrouillant les fonds du compte principal de l'utilisateur pendant jusqu'à 183 jours.
En revenant sur le design historique, le premier portefeuille API disposait uniquement du périmètre le plus restrictif, incapable d'initier directement des retraits depuis le compte principal ou d'effectuer des virements vers des adresses externes.
Cependant, le système n'a jamais fixé de plafond à la taille des marges pouvant être mobilisées par le portefeuille API. Un portefeuille compromis peut ainsi entièrement dilapider les actifs via des opérations de contrepartie à fort levier sur des marchés moins liquides.
Plus dangereusement, avec le temps, le périmètre des portefeuilles API s'est étendu à une multitude de nouvelles opérations complexes inédites, multipliant exponentiellement la surface d'attaque globale.
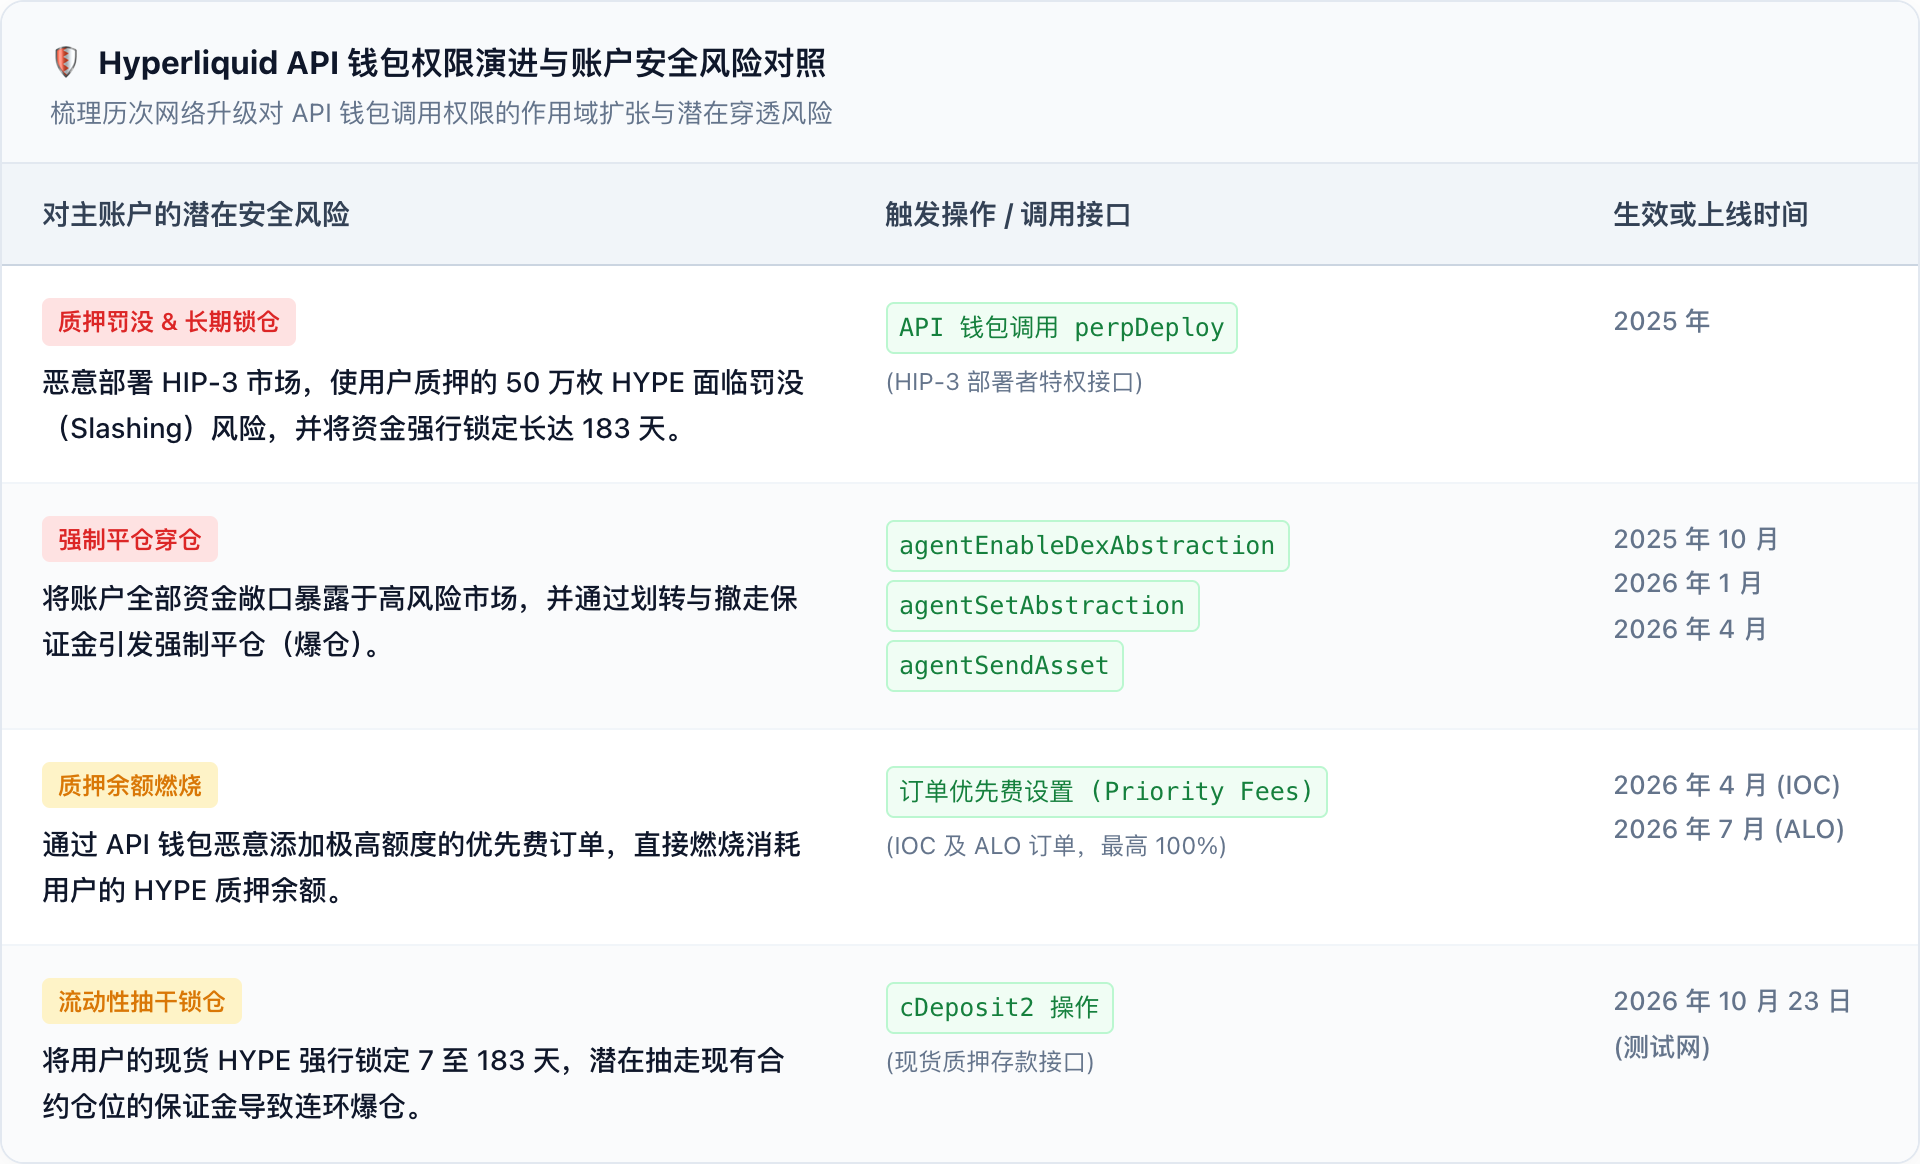
Figure : Évolution des permissions du portefeuille API Hyperliquid et corrélation avec les risques de sécurité des comptes
Risques de contournement : Parcours potentiel de surpermissionnement et d'assèchement de fonds pour l'agent
Le portefeuille API est désormais devenu la méthode de transaction par défaut pour les utilisateurs sur l'interface frontale d'Hyperliquid ; la plupart des applications tierces majeures et portefeuilles mobiles génèrent en arrière-plan un portefeuille API correspondant.
Dans des scénarios de trading fixes exploités par des équipes de confiance, l'élargissement des autorisations de contrôle pourrait constituer un compromis difficilement acceptable, mais cette hypothèse s'effondre totalement à l'ère des agents ouverts.
Les agents IA personnels doivent souvent interagir en continu avec des environnements internet externes non fiables, exposant l'ensemble du système à tout moment à des menaces d'injection de prompt et de divulgation de clés privées.
Les pirates n'ont même pas besoin de voler la clé privée du portefeuille API ; il leur suffit d'intégrer des commandes malveillantes dans le contexte environnemental où l'agent prend ses décisions de trading, poussant ainsi l'agent à initier lui-même les opérations d'assèchement des fonds.
Moteurs profonds de la perte de contrôle des permissions : Pourquoi le périmètre des portefeuilles API se dilate-t-il constamment ?
Dans sa philosophie de conception, les contrats intelligents HyperEVM interagissent avec HyperCore via CoreWriter, étant officiellement reconnus comme le cadre standard pour réaliser un contrôle programmable.
Cependant, ajouter continuellement de nouvelles permissions directement au portefeuille API constitue souvent le moyen le plus simple pour aligner les fonctionnalités des contrats intelligents sur celles des utilisateurs de trading ordinaires.
Parallèlement, toute l'infrastructure de trading sur HyperCore suit une logique similaire : les systèmes à faible latence communiquent directement avec HyperCore, tandis que les systèmes à haute sécurité passent par des contrats intelligents.
Face aux exigences divergentes des développeurs selon les différents cas d'usage, le portefeuille API s'est vu contraint d'assumer des responsabilités hybrides excessives, conduisant in fine à ce que toutes les applications connectées à Hyperliquid devront supporter un même risque amplifié.
Situation actuelle et goulets d'étranglement : Pourquoi le modèle de permissionnement existant d'Hyperliquid ne convient-il pas aux agents haute fréquence ?
La meilleure solution actuellement disponible pour implémenter un contrôle granulaire des actions sur Hyperliquid consiste à déployer des comptes contrats intelligents sur HyperEVM, chargés de valider les transferts et les seuils de signature multiple.
Pourtant, cette approche bute complètement sur un goulet d'étranglement lors de transactions fréquentes et continues. Ces opérations doivent obligatoirement passer par des vérifications Solidity exécutées via HyperEVM avant d'atteindre HyperCore.
Une latence aussi élevée détruit purement et simplement les exigences de rapidité des stratégies de trading telles que l'arbitrage et le market-making. Pour privilégier une faible latence, les développeurs sont forcés de contourner les contrats et d'appeler directement le portefeuille API, affrontant ainsi frontalement les risques de sécurité.
Bien que des solutions de garde comme Privy permettent d'imposer des vérifications stratégiques avant la signature locale, cela revient fondamentalement à sous-trainer la confiance en matière de sécurité de base à un middleware centralisé, loin d'être une solution durable.
Proposition centrale : Intégrer un contrôle de permissions par bitmap pour les portefeuilles API au niveau natif de HyperCore
Construire directement à la couche inférieure un ensemble complet de stratégies incluant des plafonds de marge et des listes blanches de marchés risquerait de compromettre les principes de conception d'Hyperliquid, qui privilégient une légèreté extrême et une machine à états minimale.
Mais une solution d'implémentation viable et ultra-légère existe déjà : il suffit d'introduire un champ bitmap léger lors de la création d'un portefeuille API, enregistrant clairement les types d'opérations exacts que ledit portefeuille est autorisé à déclencher.
En fait, Hyperliquid a déjà adopté cette architecture dans son mécanisme de déploiur HIP-3, attribuant avec précision des droits de déploiement en lecture seule ou limités aux adresses externes via une liste de sous-déployeurs.
Transposer ce même mécanisme aux portefeuilles API est des plus fluides : lors du règlement et de l'appariement, on vérifie simplement le signataire et on teste si l'opération correspondante est bien cochée dans le bitmap du compte principal, engendrant quasi aucune surcharge supplémentaire.
L'élément de conception le plus crucial de ce schéma réside dans le fait que, quelles que soient les futures mises à jour réseau de la L1, les portefeuilles API anciens déjà générés n'hériteront jamais automatiquement de nouvelles permissions opérationnelles, coupant radicalement toute prolifération désordonnée des autorisations.
Cette amélioration non seulement libère en toute sécurité les interfaces de staking et de transfert, mais permet également à HyperCore de rompre sa dépendance envers la garde centralisée, ouvrant définitivement la voie à l'adoption massive d'agents IA personnels.
Bienvenue dans la communauté officielle TechFlow
Groupe Telegram :https://t.me/TechFlowDaily
Compte Twitter officiel :https://x.com/TechFlowPost
Compte Twitter anglais :https://x.com/BlockFlow_News
 @DevenMat