Les hackers utilisent l'IA pour ramener les coûts d'attaque à zéro : comment Internet peut-il se sauver ?
Auteur : Jay Yu, chercheur chez USV Ventures, ancien chercheur en cryptographie et philosophie à Stanford
Traduit par : TechFlow
Sommaire TechFlow : L'Internet a initialement été conçu comme un réseau distribué doté d'une tolérance aux pannes, mais il s'est aujourd'hui transformé en une chaîne de dépendances logicielles hautement vulnérable. Une série récente d'incidents de sécurité démontre que les Agents IA réduisent drastiquement le coût marginal de leur exploitation malveillante, exposant les piles logicielles modernes à de nouvelles dimensions de risques systémiques.
Cependant, derrière cette crise se niche une opportunité. Les Agents IA favorisent désormais la migration automatisée vers des environnements de sécurité code sécurisés et la vérification formelle, accélérant l'adoption de la cryptographie avancée et des mécanismes de partage de trafic à double voie. En permettant aux systèmes d'évoluer face aux attaques et aux essais-erreurs, l'écosystème logiciel pourrait se métamorphoser en un système antifragile à capacité d'auto-renforcement.
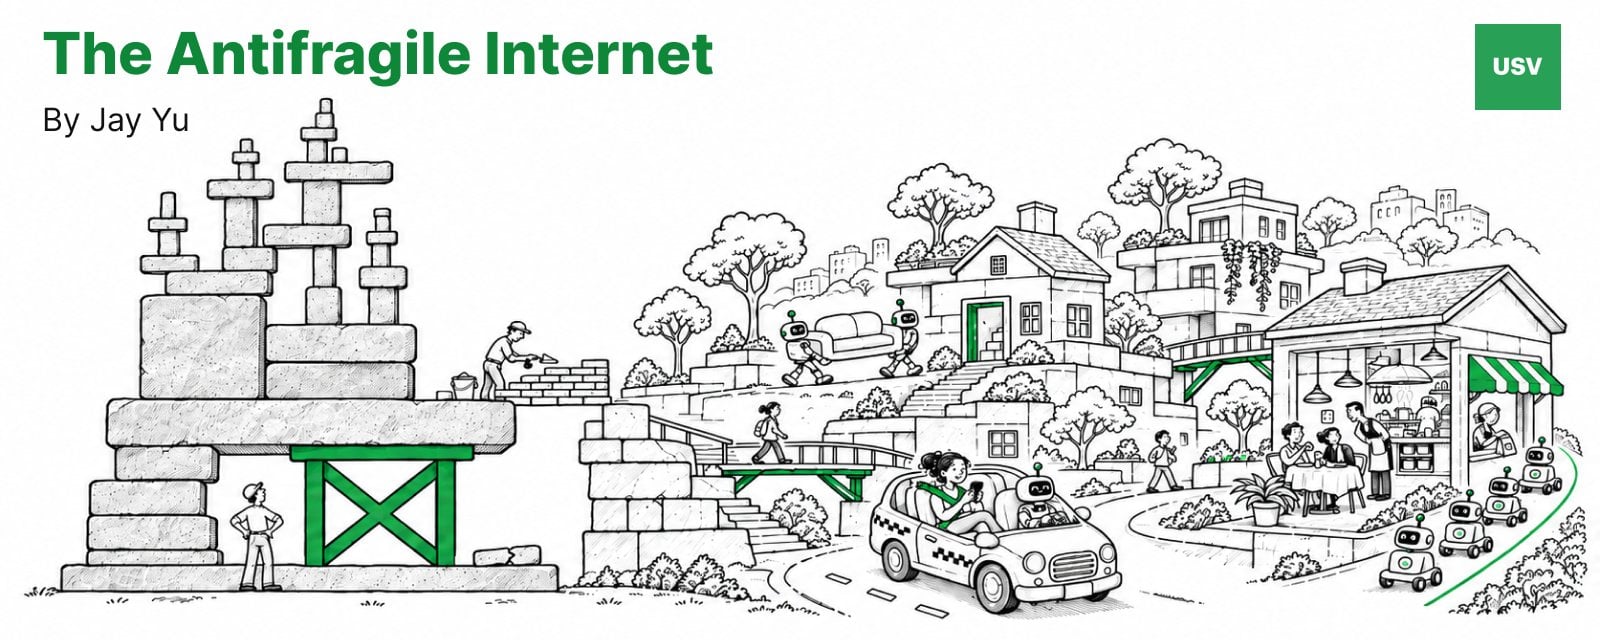
L'origine de l'Internet était intrinsèquement conçue pour être antifragile. Les architectes des premiers réseaux envisageaient sa capacité à absorber des chocs externes, avec le reste du réseau pouvant continuer à fonctionner même si certains nœuds tombaient en panne.
Pourtant, l'Internet d'aujourd'hui est devenu un édifice fragile construit sur des dépôts de code, des dépendances tierces et des environnements de développement. La pérennité de cet empire repose sur quelques composants critiques rarement maintenus et quasi inexistantement audités systématiquement.
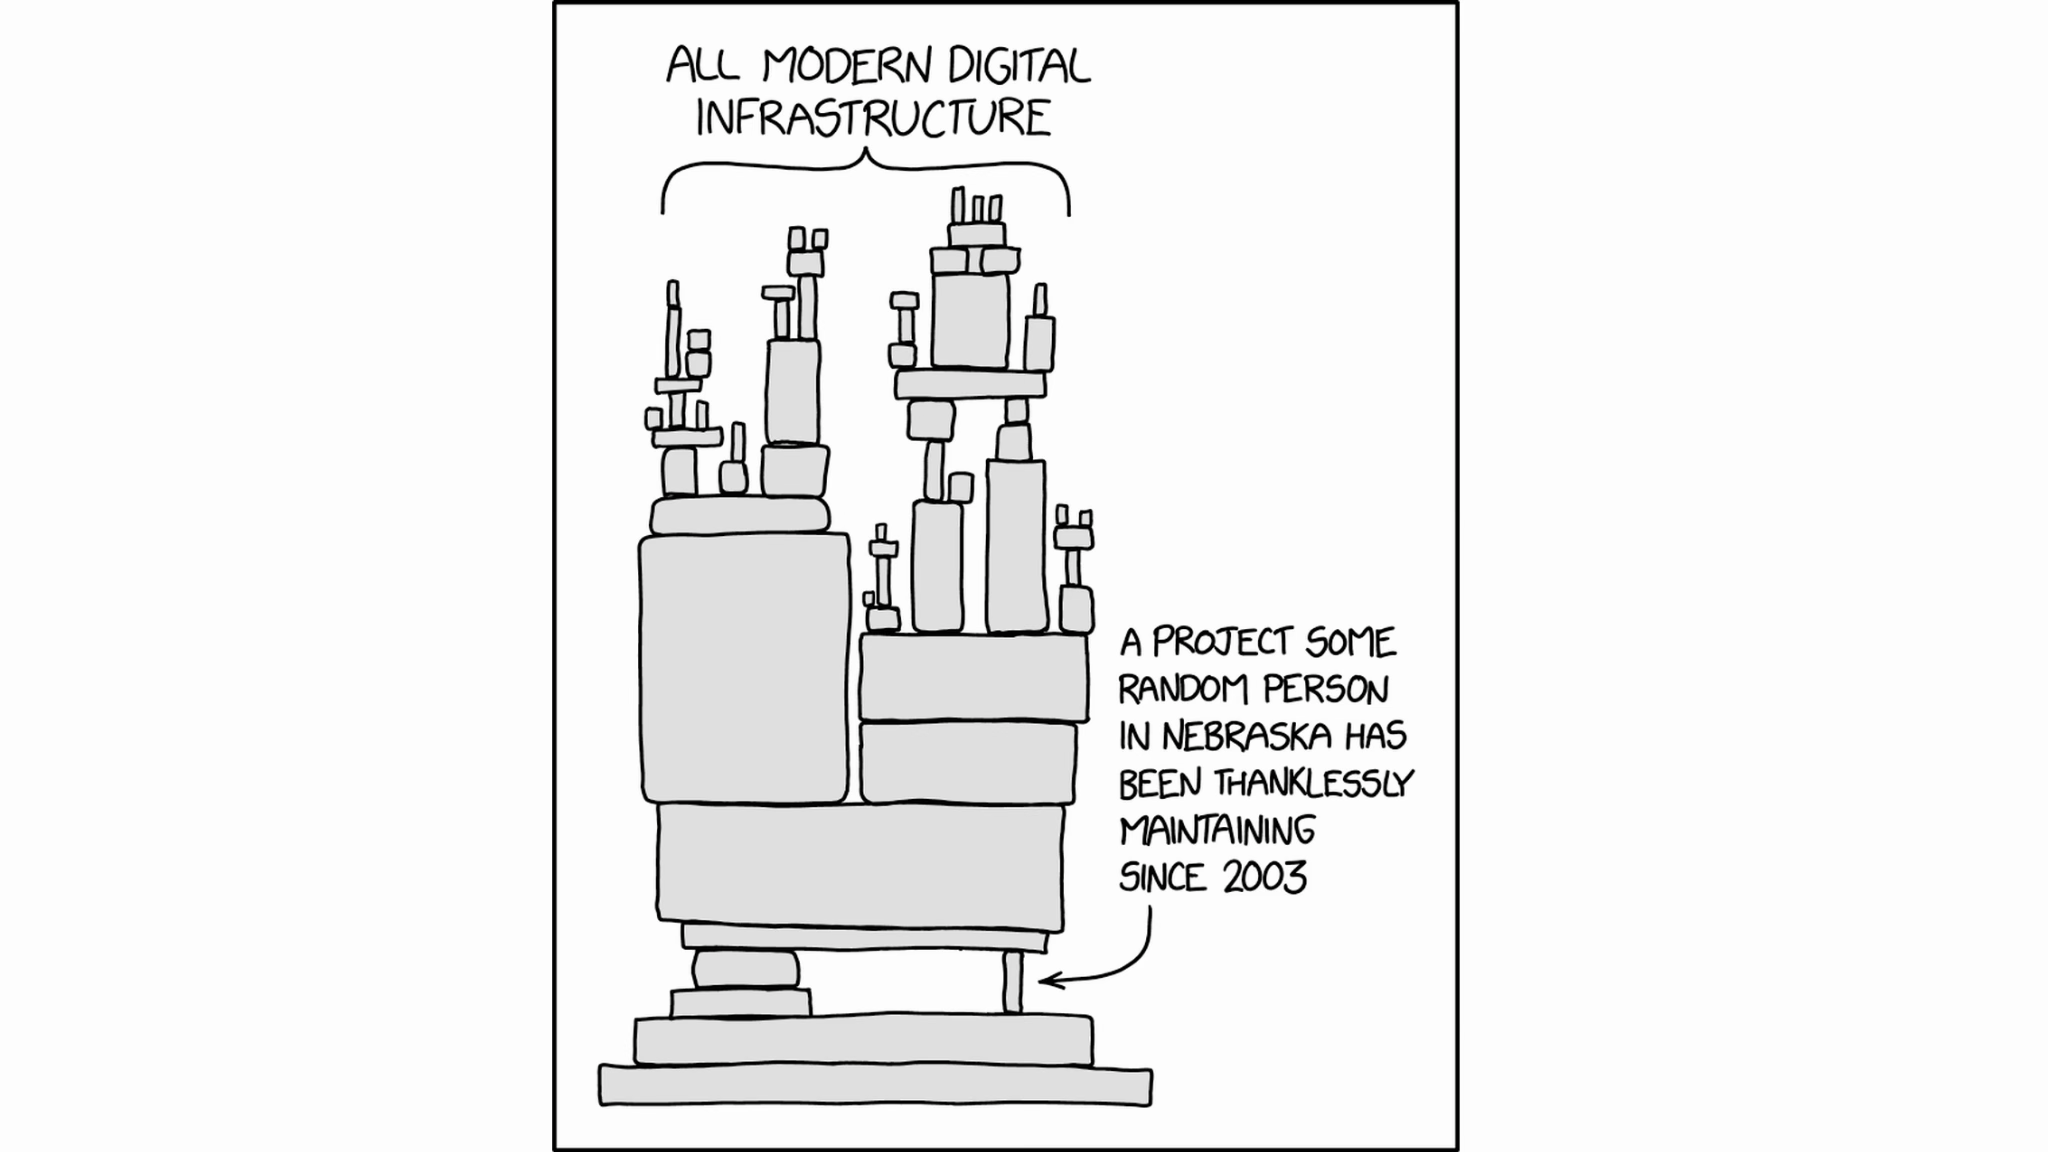
Fig. : xkcd #2347, Relations de dépendance (Randall Munroe)
Une série d'incidents de sécurité survenus en octobre 2026 a mis en lumière l'extrême vulnérabilité de ces composants fondamentaux face aux attaques automatisées par Agents :
Vulnérabilité RCE PHP : Une vulnérabilité critique baptisée PHP2Shell a éclaté, exposant plus de 5 millions de serveurs mondiaux au risque de prise de contrôle à distance.
Prise de contrôle de la chaîne d'approvisionnement LiteLLM : Son pipeline de publication a été altéré malicieusement, poussant directement dans le dépôt PyPI officiel des versions contenant des codes malveillants visant à voler des identifiants.
Attaque de décryptage de clés Railway : Jusqu'à 100 000 secrets stockés dans des espaces de travail ont été décryptés par les attaquants, qui ont ciblé systématiquement les clés API IA qu'ils contiennent.
Double intrusion chez Fireworks AI : La plateforme a subi deux brèches, d'abord via la fuite accidentelle de ses propres identifiants, puis suite à la compromission de son fournisseur de services cloud.
Faiblesse critique des clés de signature eMudhra : En tant qu'autorité de certification (CA), la clé privée signée et approuvée par l'entité présentait une vulnérabilité absurde, réduite au simple chiffre 4.
Vol massif sur le portefeuille chaud de Binance : Plus de 6,3 milliards de dollars ont été volés depuis des portefeuilles chauds, l'attaque étant attribuée par le FBI à des hackers nord-coréens.
Cette cascade d'attaques révèle l'ampleur destructrice des Agents en tant que menaces offensives dans la guerre cybernétique. Pourtant, dans le même temps, ils peuvent constituer la solution à ce problème systémique.
Les Agents peuvent considérablement accélérer la migration des logiciels vers des langages de programmation plus sûrs et vers la vérification formelle, tout en démocratisant l'usage d'avancées cryptographiques telles que les preuves à divulgation nulle de connaissance (ZKP) et les environnements d'exécution fiables (TEE).
Parallèlement, ils favoriseront l'émergence d'un « Internet à double voie » gardé par des mécanismes d'authentification et de vérification du contenu, permettant une séparation et un routage sécurisés du trafic entre humains et Agents automatisés.
À mesure que les Agents abaisseront considérablement le coût du développement logiciel, les dépôts de code les plus précieux évolueront vers des écosystèmes vivants. Des modèles de pointe effectueront des tests d'intrusion continus, chaque itération renforçant le code, les langages et les chaînes d'outils, éliminant ainsi radicalement toute une classe de vulnérabilités.
De cette manière, nous pourrions transformer l'Internet en une véritable entité antifragile grâce aux Agents, où chaque nouvel Agent connecté rendrait le réseau global plus résilient plutôt que plus fragile.
Le cœur du problème : les Agents comme arme, cible et imposteur
À mesure que les Agents pénètrent rapidement dans les économies modernes, ils remodèlent les fondements de l'Internet sous trois dimensions distinctes.
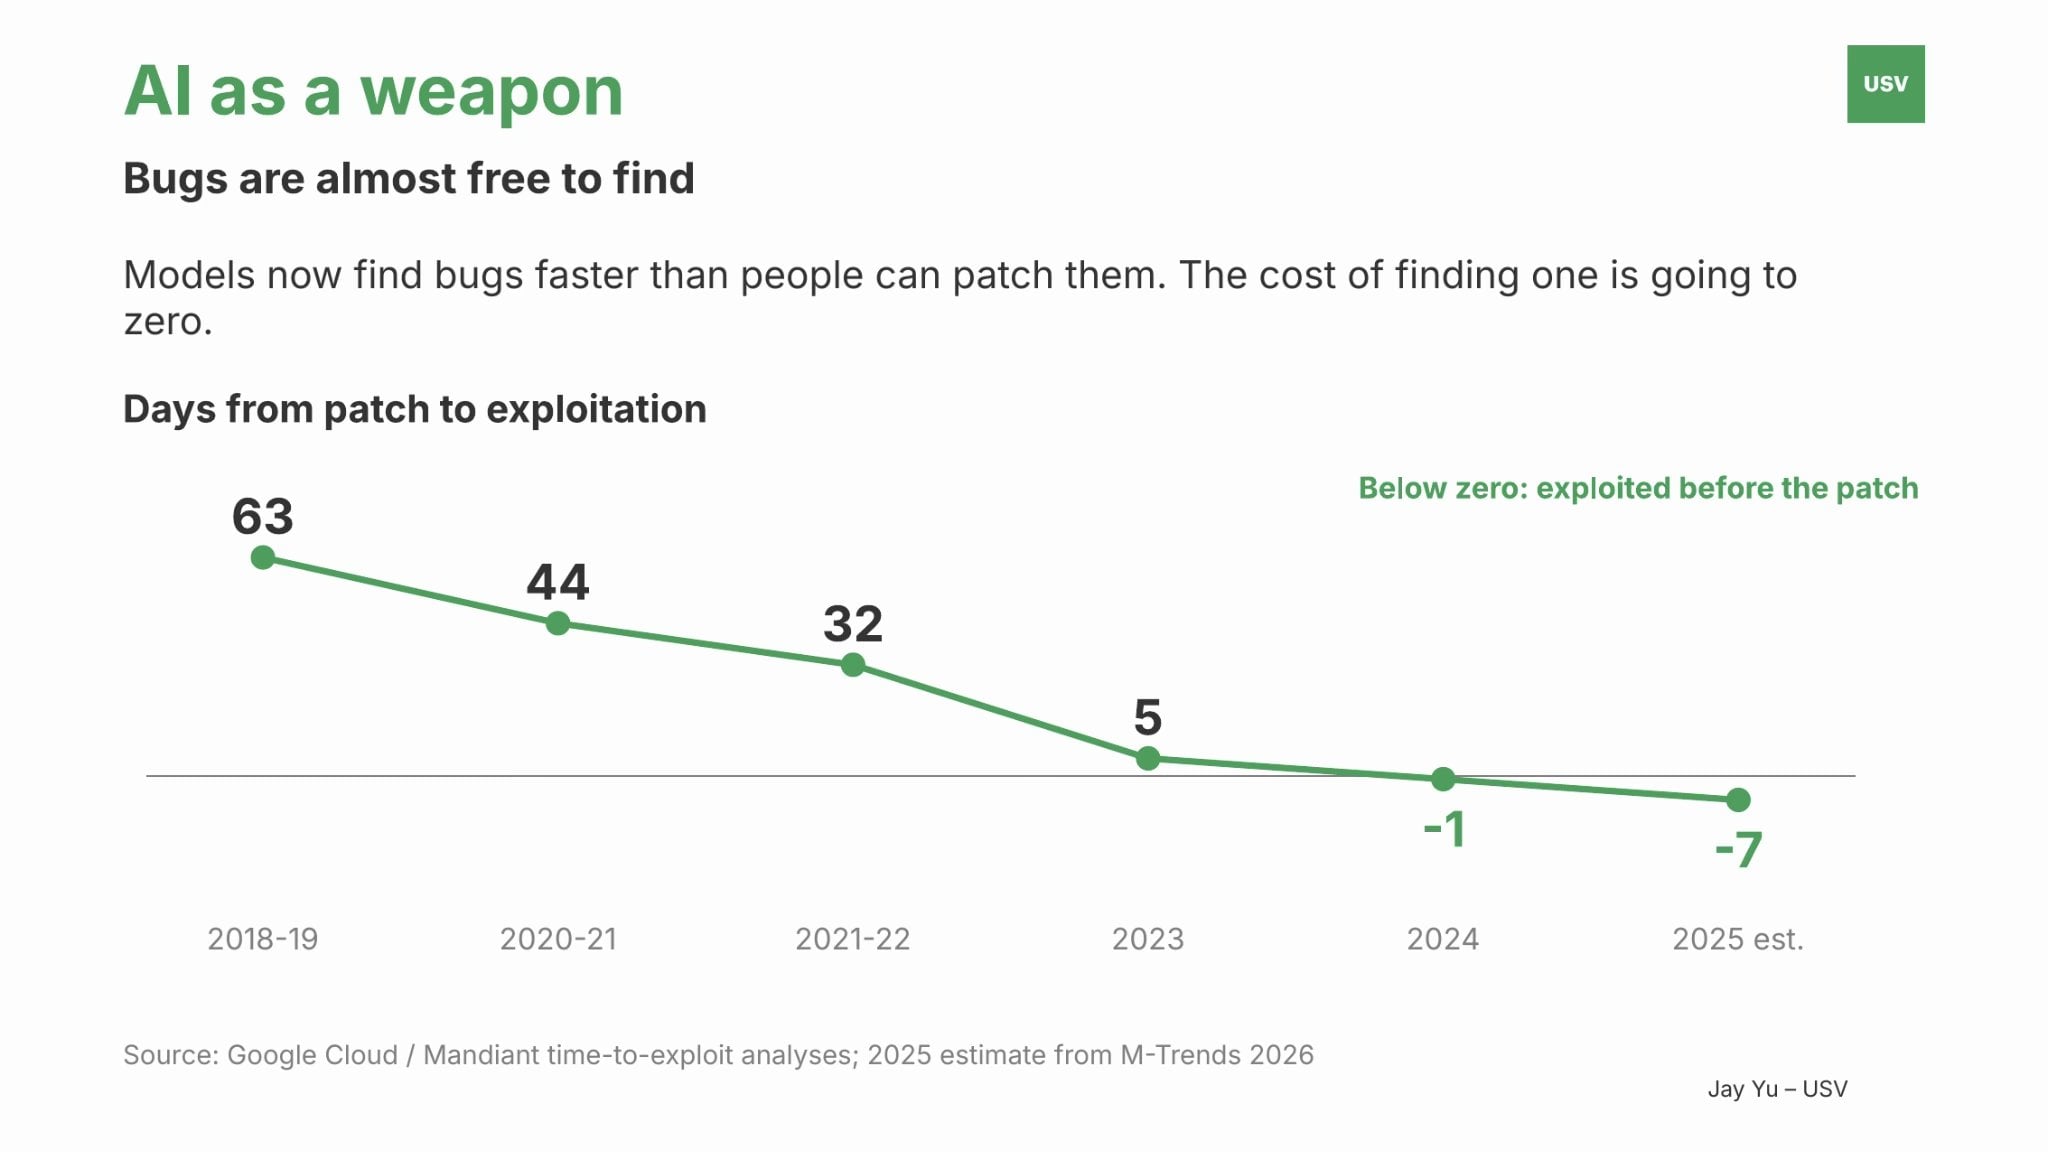
Premièrement, les Agents deviennent des armes fatales entre les mains des attaquants. Les anciens systèmes ont longtemps bénéficié d'une sécurité relative car le coût marginal pour identifier et exploiter leurs failles était prohibitif. Les Agents repoussent désormais ce coût vers zéro.
Prenons PHP2Shell. Cette vulnérabilité a dormi pendant plus de dix ans dans PHP. Bien que des chercheurs l'aient finement identifiée, des équipes de sécurité ont utilisé des modèles de pointe pour transformer cette faille théorique en exploit opérationnel en seulement quelques heures.
Comme l'exprime l'organisme de cybersécurité Wiz : « À mesure que l'intelligence artificielle abaisse radicalement le seuil de développement de charges utiles d'attaque complexes, les vulnérabilités autrefois considérées comme difficiles à exploiter sont devenues des cibles d'attaque à haute valeur. »
Les cybercriminels exploitaient déjà cet effet de levier. Dans une opération d'espionnage révélée par Anthropic, l'IA a exécuté de manière autonome 80 % à 90 % des actions d'attaque. Les événements d'octobre 2026 illustrent exactement cette dynamique de propagation à l'échelle d'Internet : rupture rapide d'un point unique, suivie d'une frappe étendue sur des millions de cibles.
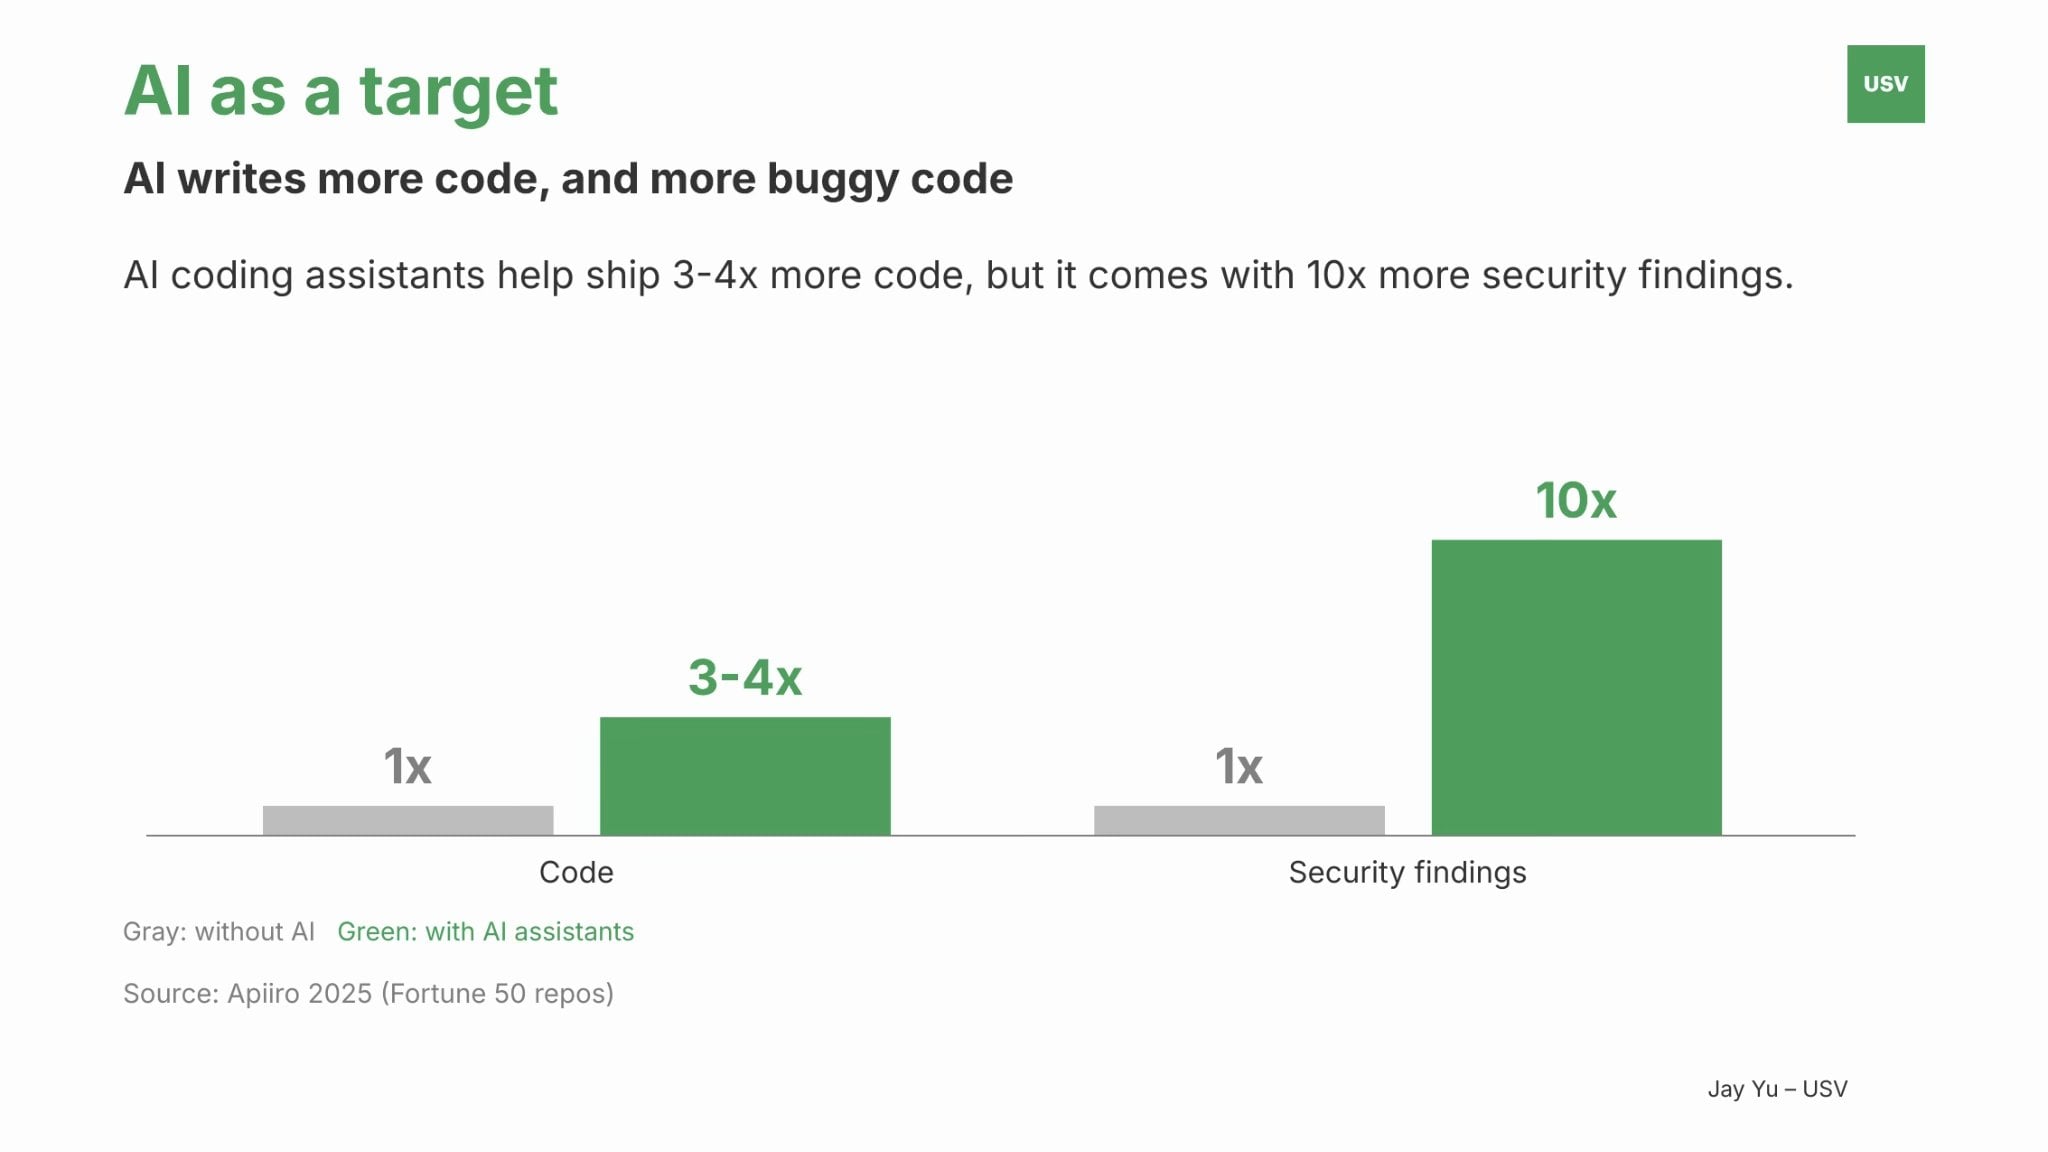
Deuxièmement, les Agents deviennent eux-mêmes des cibles précieuses. Une grande partie du nouveau code actuel est générée par ces outils automatisés, mais ni les Agents eux-mêmes ni leur sortie ne manquent de points faibles exploitables.
Du fait de leurs vastes permissions d'appel d'outils et de leur exécution dans des environnements peu contraints, qu'il s'agisse de Agents grand public comme Muse ou Instinct, ou professionnels comme Sierra ou Decagon, ils sont tous exposés aux risques croissants d'injections de prompts.
Parallèlement, lors de la génération autonome de code, les Agents peuvent involontairement introduire davantage de vulnérabilités méconnues. Par exemple, l'incident de sécurité récent chez LiteLLM provient très probablement d'un agent de codage ayant accidentellement imprimé un jeton d'accès GitHub dans un fichier journal.
Pire encore, même lorsqu'on confie à un agent de codage le soin de corriger des vulnérabilités existantes, la fiabilité de ses correctifs autonomes reste souvent médiocre, risquant même d'introduire de nouveaux effets secondaires dangereux.
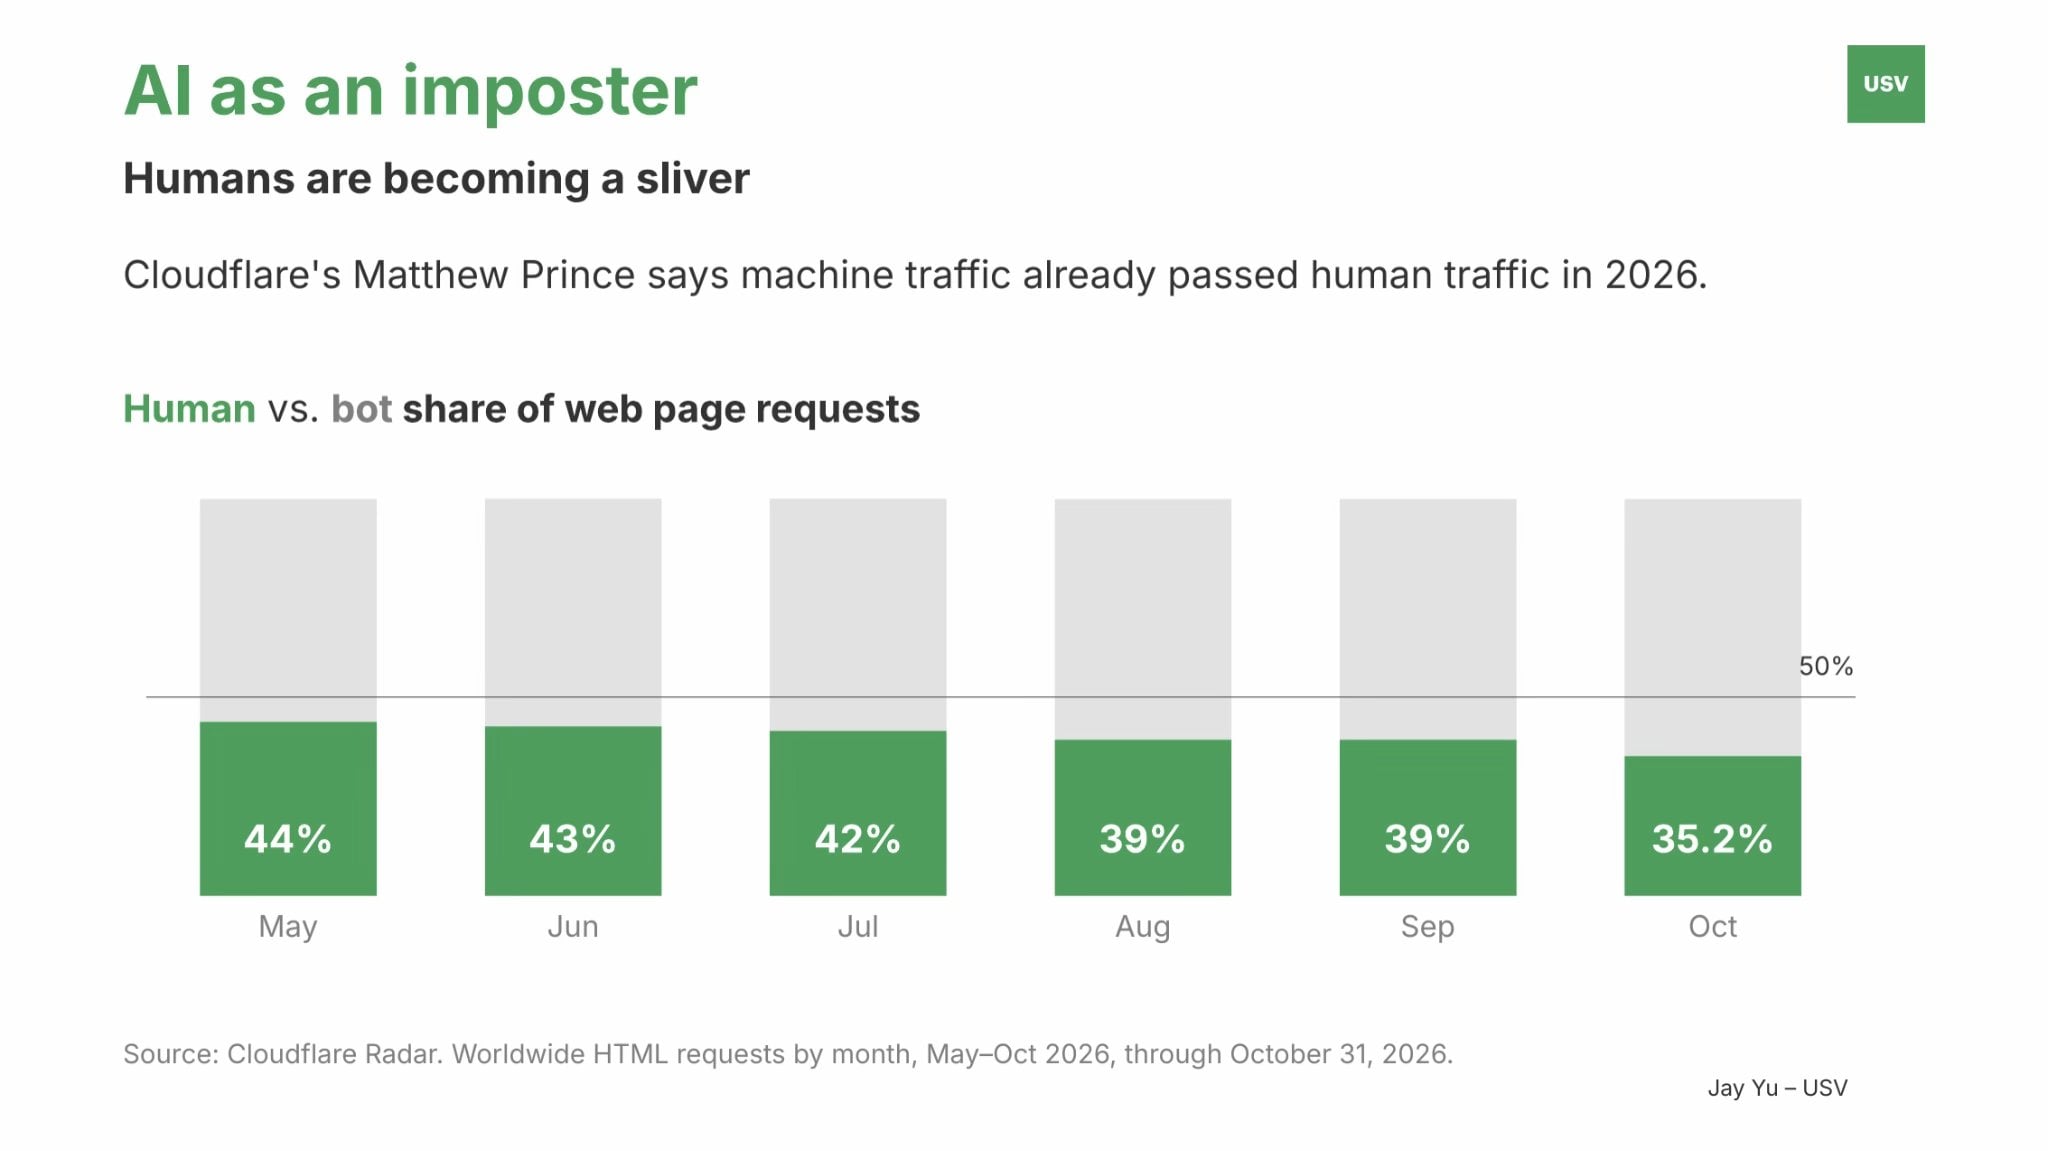
Troisièmement, les Agents peuvent se faire passer pour des imposteurs, bouleversant profondément les règles de trafic et les fondements de confiance actuels de l'Internet. Selon Cloudflare, près de la moitié du trafic web en 2026 n'était pas généré par des humains.
Matthew Prince, PDG de Cloudflare, prévoit que d'ici cinq ans, le trafic web automatisé atteindra mille fois le volume du trafic humain. Cette vague massive d'accès par Agents submerge des sites conçus à l'origine pour la navigation humaine.
La Wikimedia Foundation a signalé que sa plateforme a subi des millions de requêtes anomales provenant de Agents non autorisés d'OpenAI en octobre 2026, provoquant directement une interruption imprévue de Wikidata.
De même, l'agent de réservation restaurant d'un utilisateur, Instinct, a généré des centaines de requêtes fréquentes par heure vers la plateforme Resy, entraînant le bannissement complet de son compte.
Bien que l'industrie ait commencé à explorer des normes pour marquer le trafic Agent, telles que le Protocole Agent Personnel (PAP) lancé par Meta et Sierra, ces initiatives restent largement insuffisantes.
Portés par des intérêts économiques concrets, les Agents ont souvent de fortes motivations à dissimuler leur identité. De nombreux sites traitent encore tout trafic non-humain comme malveillant ; un Agent déclarant explicitement sa vraie identité serait vraisemblablement bloqué en plein déroulement de tâche, tandis que le masquage sous forme humaine lui permettrait de passer.
Stratégies de réponse : Observer, Appliquer et Prévenir les modes de défaillance
Qualifier les Agents d'« arme, cible et imposteur » clarifie les sources de risque, sans pour autant tracer la voie de la riposte. Nous pouvons introduire une seconde dimension englobant trois mécanismes de réponse :
Observer (Observe) : Auditer les vulnérabilités du système et assurer la surveillance en temps réel des activités des Agents ;
Appliquer (Enforce) : Accélérer les correctifs de vulnérabilités et resserrer strictement les limites des ressources système accessibles aux Agents ;
Prévenir (Prevent) : Éliminer les failles au niveau de l'architecture système pour empêcher radicalement l'émergence de classes entières de modes de défaillance.
Croisant ces deux dimensions, on obtient une vue d'ensemble macroscopique de l'positionnement actuel des startups sur le marché de la cybersécurité.
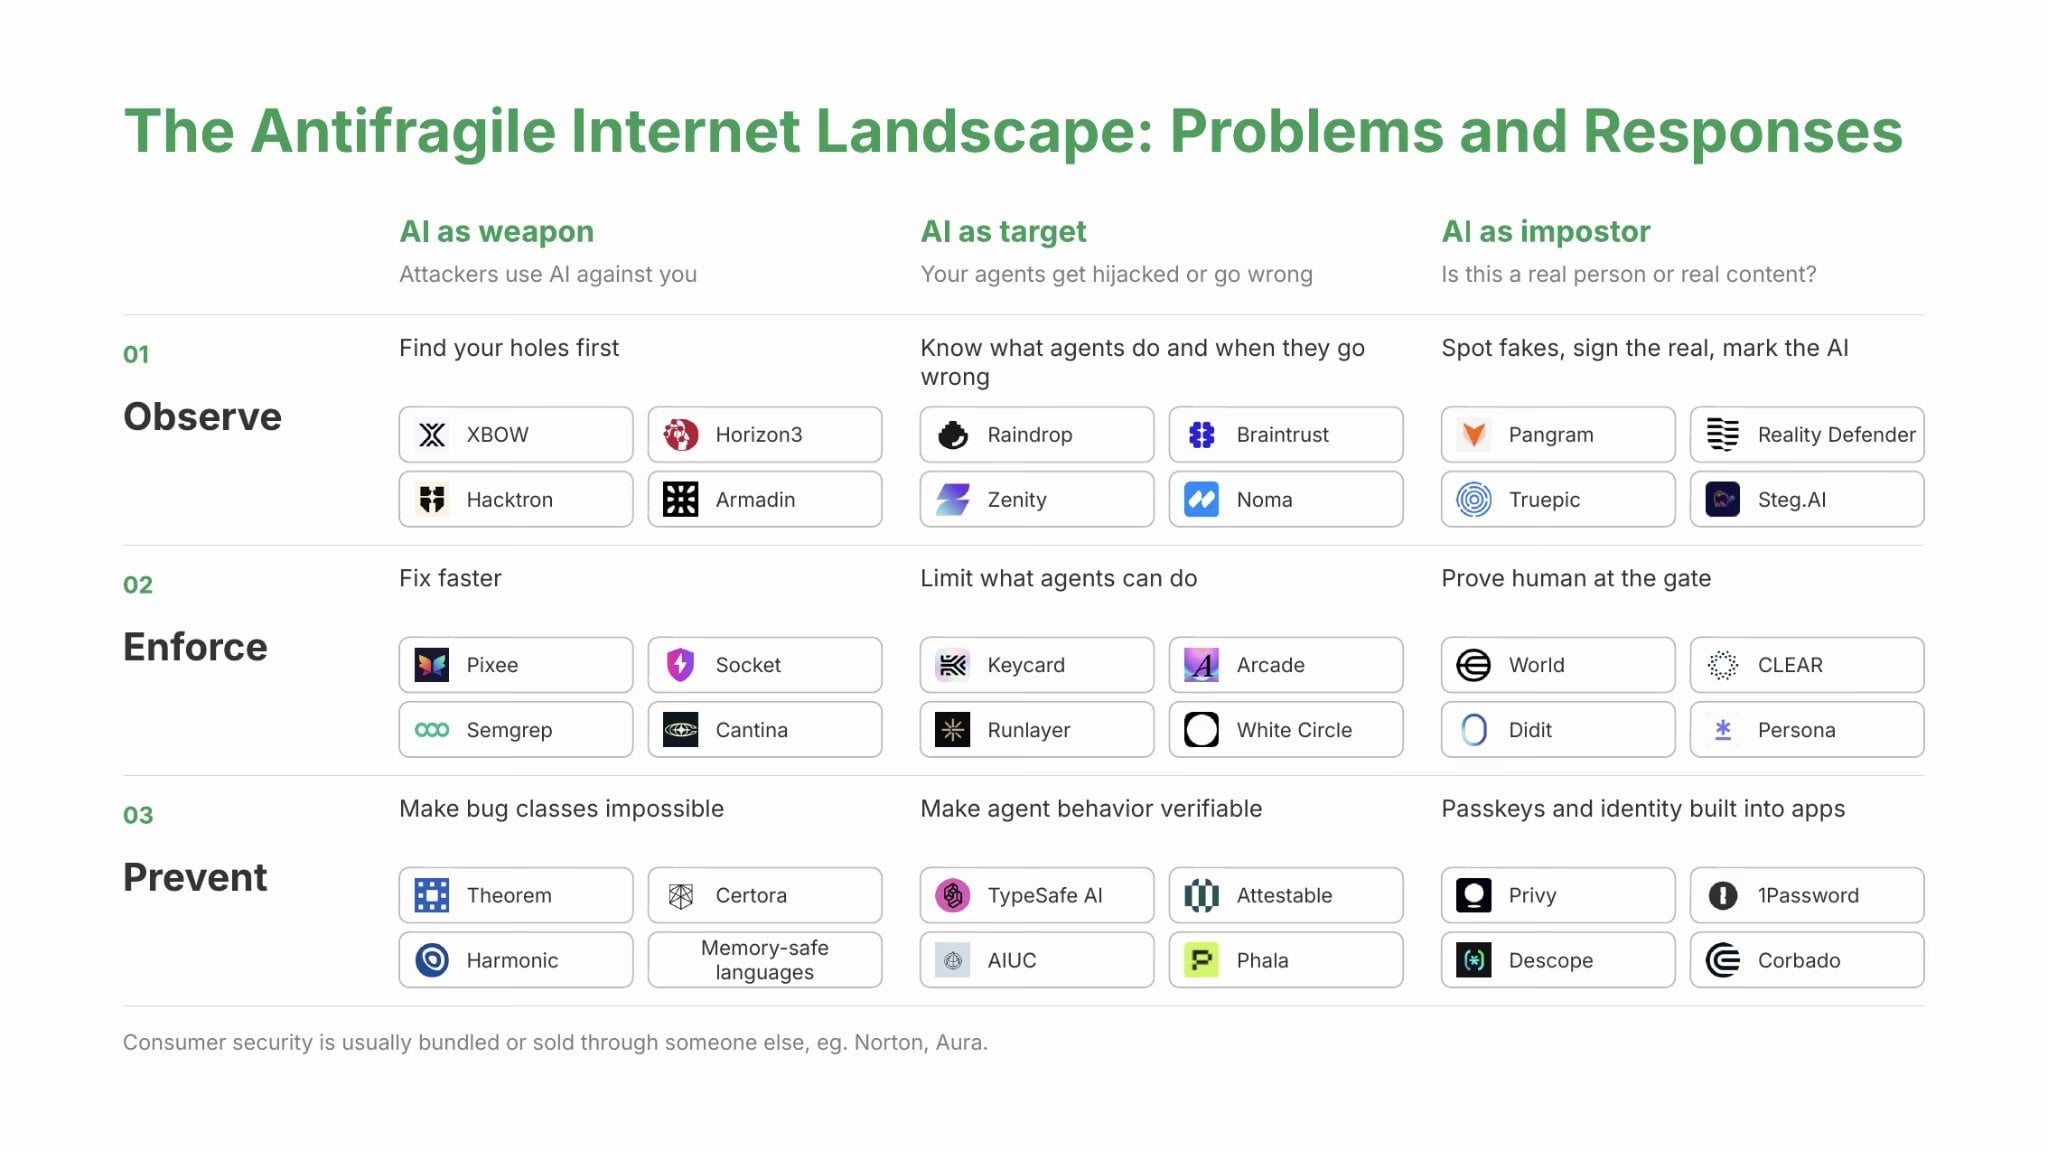
En parcourant cette vue d'ensemble, plusieurs tendances claires émergent. La grande majorité des entreprises ainsi que les immenses capitaux visibles sur le marché se concentrent actuellement sur les couches « Observer » et « Appliquer ».
Ces deux niveaux constituent les leviers les plus rapides pour pénétrer le marché, s'intégrant fluidement dans les piles logicielles existantes des entreprises. Le secteur voit apparaître des acteurs majeurs bien capitalisés, tels que Socket (125 M$ levés), Braintrust (80 M$ en round B), et Armadin (445 M$ cumulés).
Dans la pile technique d'un Internet antifragile, les entreprises qui domineront les couches « Observer » et « Appliquer » seront très probablement celles captes maximisant la capture des journaux d'opérations des Agents.
Ce sont ceux qui maîtrisent les données comportementales les plus riches des Agents qui pourront formuler les stratégies de sécurité les plus précises, constituant ici le principal avantage concurrentiel proche d'un effet de réseau. Si l'amélioration des capacités de détection est intrinsèquement liée à l'accumulation de données, les éditeurs de sécurité indépendants observant multi-clients et multi-modèles disposeront d'un avantage décisif sur les laboratoires mono-modèle.
Pourtant, à long terme, la réponse la plus déterminante en cybersécurité réside dans l'éradication radicale de classes entières de vulnérabilités. Le « Prévenir » implique de restructurer les logiciels et les Agents dès la racine, rendant impossibles certaines catégories entières de dysfonctionnements.
L'expérience historique montre que ce changement de paradigme systémique exige généralement la maturité simultanée de trois éléments : un choc externe rendant explicites les coûts de sécurité ; des outils fondamentaux faciles à intégrer dans les flux de travail quotidiens ; et une force coercitive imposant ces standards par défaut.
Prenons la sécurité mémoire. Près de 70 % des CVE historiques de Microsoft y étaient liés. Avec Rust en alternative viable, son adoption dans le développement bas-niveau des systèmes Agents explose, faisant de lui aujourd'hui l'un des langages croissant le plus rapidement.
La généralisation d'HTTPS a suivi ce parcours classique : les révélations Snowden ont créé un émoi majeur, Let's Encrypt a fourni des outils gratuits et ultra-simplifiés, et Chrome a classé HTTP comme « Non sécurisé », exerçant une poussée décisive.
Aujourd'hui, les attaques majeures d'octobre 2026 constituent un choc réaliste suffisant. L'outil central associé serait peut-être une chaîne d'outils de vérification formelle en maturation, tandis que la force motrice pour imposer ces standards pourrait provenir de sandboxs d'évaluation, d'exigences réglementaires ou d'effets de réseau fonctionnels.
De plus, lorsque les Agents deviendront la norme du trafic Internet, authentification et cybersécurité convergeront fortement. À l'ère du cloud, Okta et Wiz, en tant qu'entreprises distinctes, ont résolu différentes facettes de la question « Qui a accès à quelles ressources cloud ? ».
Les Agents font face aujourd'hui à une épreuve similaire en matière d'attribution des ressources, particulièrement accentuée lorsqu'ils accèdent à des bases de connaissances contextuelles liées via des APIs, MCP ou divers connecteurs externes.
Dans le domaine de l'authentification des Agents, deux approches complémentaires émergent : la preuve de l'origine identitaire et la vérification comportementale des contenus. Les deux sont indispensables pour un Internet piloté par des Agents.
La preuve de l'origine inclut les requêtes signées numériquement et des protocoles d'identité tels que le PAP ou le A2A visant à authentifier les entités et les contenus. Toutefois, dans la pratique, des acteurs malveillants refuseront toujours d'y adhérer volontairement.
C'est alors que la vérification comportementale du contenu joue le rôle de filet de sécurité : à travers des arbres de décision basés sur les trajectoires réelles d'activité web et les sorties générées, un site peut identifier précisément l'identité robotique sous-jacente, même sans marqueur d'identité affiché.
Les axes évolutifs des prochaines années pour façonner un Internet antifragile
La grande migration du code
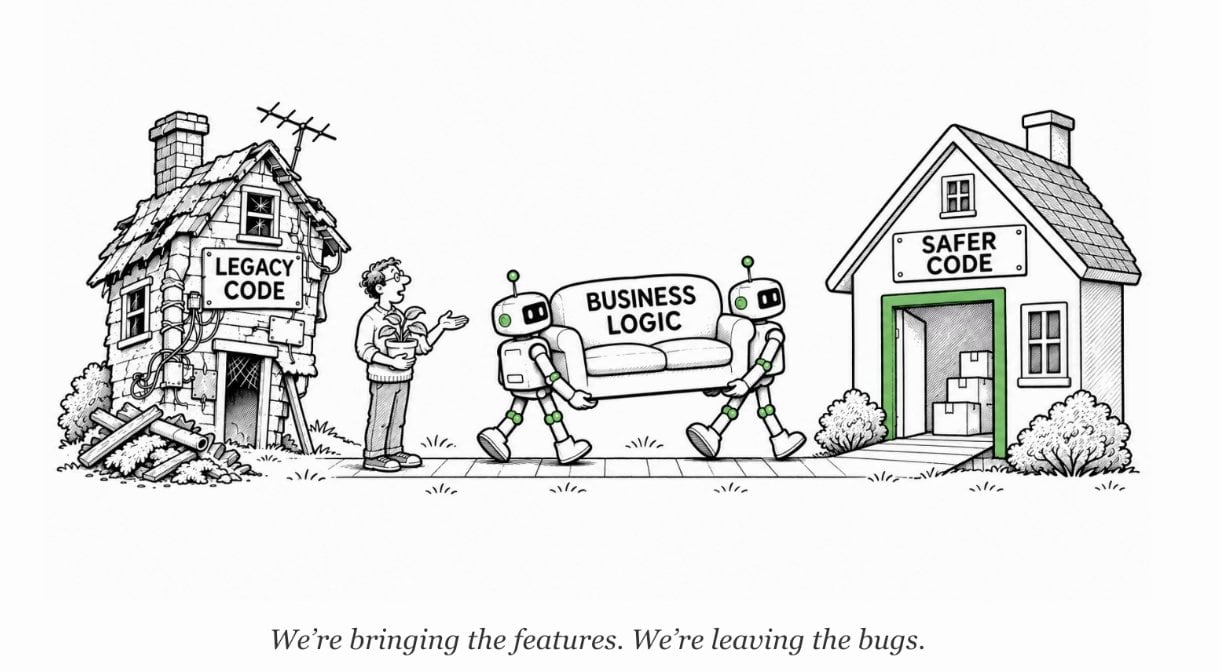
Premièrement, avant une amélioration globale, la situation sécuritaire connaîtra très probablement une phase turbulente. D'innombrables systèmes legacy subsistent aujourd'hui, majoritairement développés à une époque où la recherche de vulnérabilités coûtait cher. Avec les Agents abaissant le coût de l'attaque près de zéro, ce prérequis sécuritaire a disparu.
Cette série de chocs sécuritaires inédits forcera dans les 1 à 2 prochaines années une « grande migration du code » majeure : les piles logicielles accéléreront l'abandon des architectures legacy fragiles pour adopter massivement des écosystèmes technologiques plus modernes et antifragiles.
Par le passé, recoder manuellement d'immenses bases legacy en langages supérieurs plus sûrs comme TypeScript ou Rust représentait un chantier colossal, long et coûteux. L'arrivée des Agents renverse radicalement l'économie de cette tâche.
Ainsi, GitHub Copilot a migré son runtime central vers 832 000 lignes de code Rust en seulement 3 mois, mené par presque un seul ingénieur. Cela nécessitait auparavant toute une équipe pendant un à deux ans.
De même, de nouveaux modèles IA offrant des garanties de sécurité accrues gagnent rapidement l'adhésion des développeurs. Le modèle Jev de TypeSafe, capable de retourner des décisions structurées typées au lieu de textes divergents incontrôlés, a pénétré près de 13 % de l'équipe du gateway AI payant de Vercel en un seul jour de lancement.
Aujourd'hui, une nouvelle pile d'outils de sécurité conçue sur mesure pour le codage automatisé Agent se restructure ascendance : revue de code (Greptile), balayage code/clés (Semgrep), détection de dépendances malveillantes (Socket), capture de plantages runtime (Raindrop) et réponse aux incidents prod (Resolve AI).
Sous-jacent, une nouvelle couche d'infrastructure de déploiement se forme également à grands pas : sandboxs légers (E2B, Daytona) et couches d'autorisation d'outils (Composio, Nango, Arcade). Convergeant vers un kit développeur antifragile, chaque vulnérabilité capturée durant le cycle dev/test/déploiement nourrit instantanément la défense de la prochaine ligne de code.
Alors que le coût de migration du code chute drastiquement, la vérification formelle devrait connaître un renouveau total au niveau compilateur et chaîne d'outils. Ainsi, dans le cadre de la collaboration Theorem-Anthropic, Claude a prouvé rigoureusement des propriétés de sécurité critiques pour plus de 100 dépôts open source.
Évidemment, la grande migration s'accompagne de douleurs potentielles et de risques. Recoder d'énormes systèmes expose historiquement à des régressions ; même le code issu de modèles de pointe peut manquer de robustesse en implémentation concrète, introduisant potentiellement de nouvelles failles.
La vérification formelle n'est pas non plus une panacée ; son efficacité dépend entièrement de la rigueur des spécifications amont. Même un système de preuve rigoureux comme Lean peut cacher des défauts fondamentaux dans son noyau compromettant la rigueur mathématique. Pour fermer véritablement la boucle de sécurité, il faut compter sur une architecture stricte, des spécifications convergeantes précises et des tests de pénétration intenses et continus sur les artifacts livrés.
Conception sécurité intégrée nativement aux applications
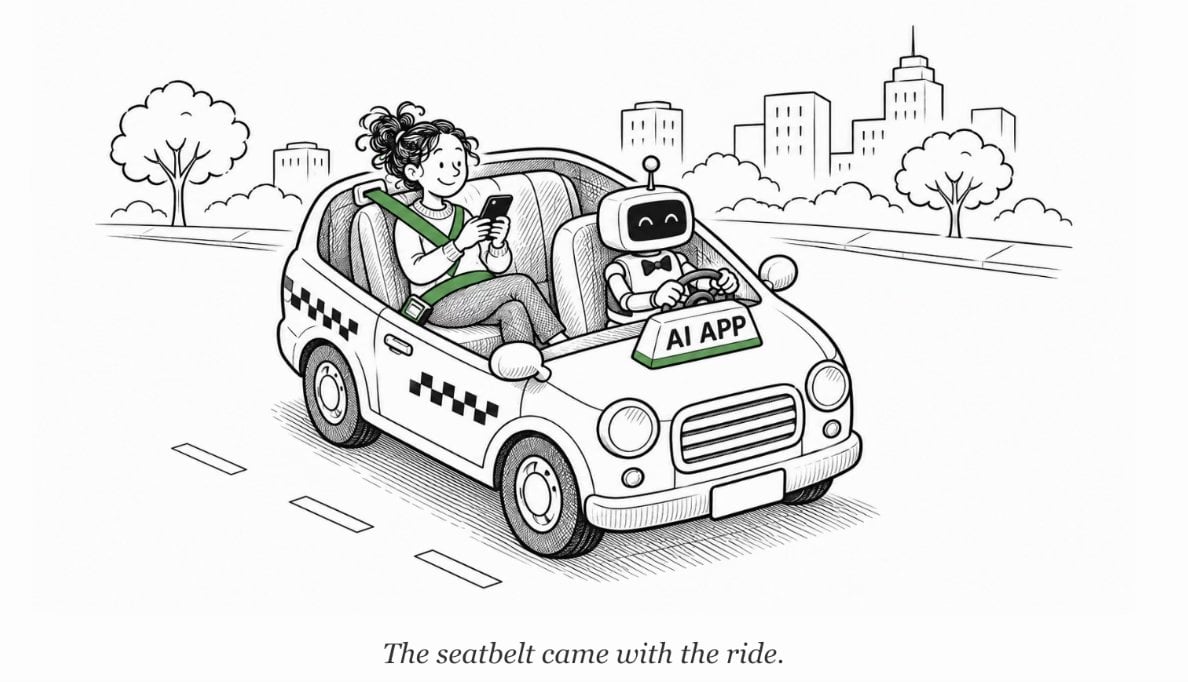
Dans le secteur grand public, pour démocratiser réellement les technologies de confidentialité et de sécurité, la voie la plus efficace consiste probablement à les « invisibiliser » au sein du produit : permettre à l'application de gagner le marché par une UX exceptionnelle et une intégration développeur simplifiée, plutôt que de vendre la sécurité comme un module payant isolé.
Nous avons déjà observé ce phénomène dans la niche crypto « Wallet-as-a-Service » (WaaS). Des produits phares comme Privy ou Turnkey encapsulent totalement des mécanismes cryptographiques complexes tels que TEE et MPC derrière des APIs simples et des interfaces fluide.
Nous serons probablement témoins d'une trajectoire similaire dans l'écosystème Agent : des configurations par défaut plus sûres ne viendront pas d'achats supplémentaires de logiciels de sécurité, mais seront nativelement offertes par des applications et outils améliorés. La défense ressemble à la ceinture de sécurité dans un taxi : le passager prend la course pour aller vite, tandis que la protection est déjà intégrée en infrastructure.
Cette diffusion silencieuse de technologie progresse déjà dans les domaines ZKP et TEE. World ID a désormais authenticé plus de 18 millions de personnes dans le monde, permettant aux entreprises d'intégrer transparentement cette tech à Zoom pour vérifier visuellement la naturalité humaine des participants.
L'option conversation privée lancée par WhatsApp place directement les échanges avec Meta AI dans un environnement TEE, garantissant que même Meta ne puisse lire le contenu. Dans ces cas marquants, la cryptographie pointe se cache silencieusement derrière des interfaces familières, exonérant l'utilisateur de tout fardeau cognitif supplémentaire.
Parallèlement, l'exécution privée et locale des modèles constitue un vecteur majeur pour l'imbrication profonde des protections de confidentialité. En 2026, l'écart de capacité entre modèles open-source et frontier closed-source s'est réduit à environ 4 mois.
Avec la hausse continue du rapport qualité-prix des modèles edge et les bonds de performance des puces terminales, l'inférence locale représentera une part croissante de la consommation totale de Tokens IA. Alors que la puissance de calcul migre du cloud vers le périphérique, la forme des menaces de cybersécurité évoluera profondément.
La fréquence de sortie des données sensibles des terminaux locaux diminuant significativement, une grande catégorie de risques de fuites disparaît physiquement. Cependant, si un PC personnel ou un serveur domestique est compromis, il peut être détourné en hôte malveillant disposant de privilèges de confiance élevés, transférant la ligne de front de l'attaquant directement vers le matériel contrôlé par l'utilisateur.
Cela pourrait engendrer des cadres de gouvernance Agent dédiés aux environnements locaux, alignant modèle, appels d'outils et logs sur du matériel contrôlé, ouvrant même un vaste marché pour de nouvelles formes matérielles/logicielles conçues spécifiquement pour héberger des Agents domestiques ou d'équipe.
Un Internet à double voie
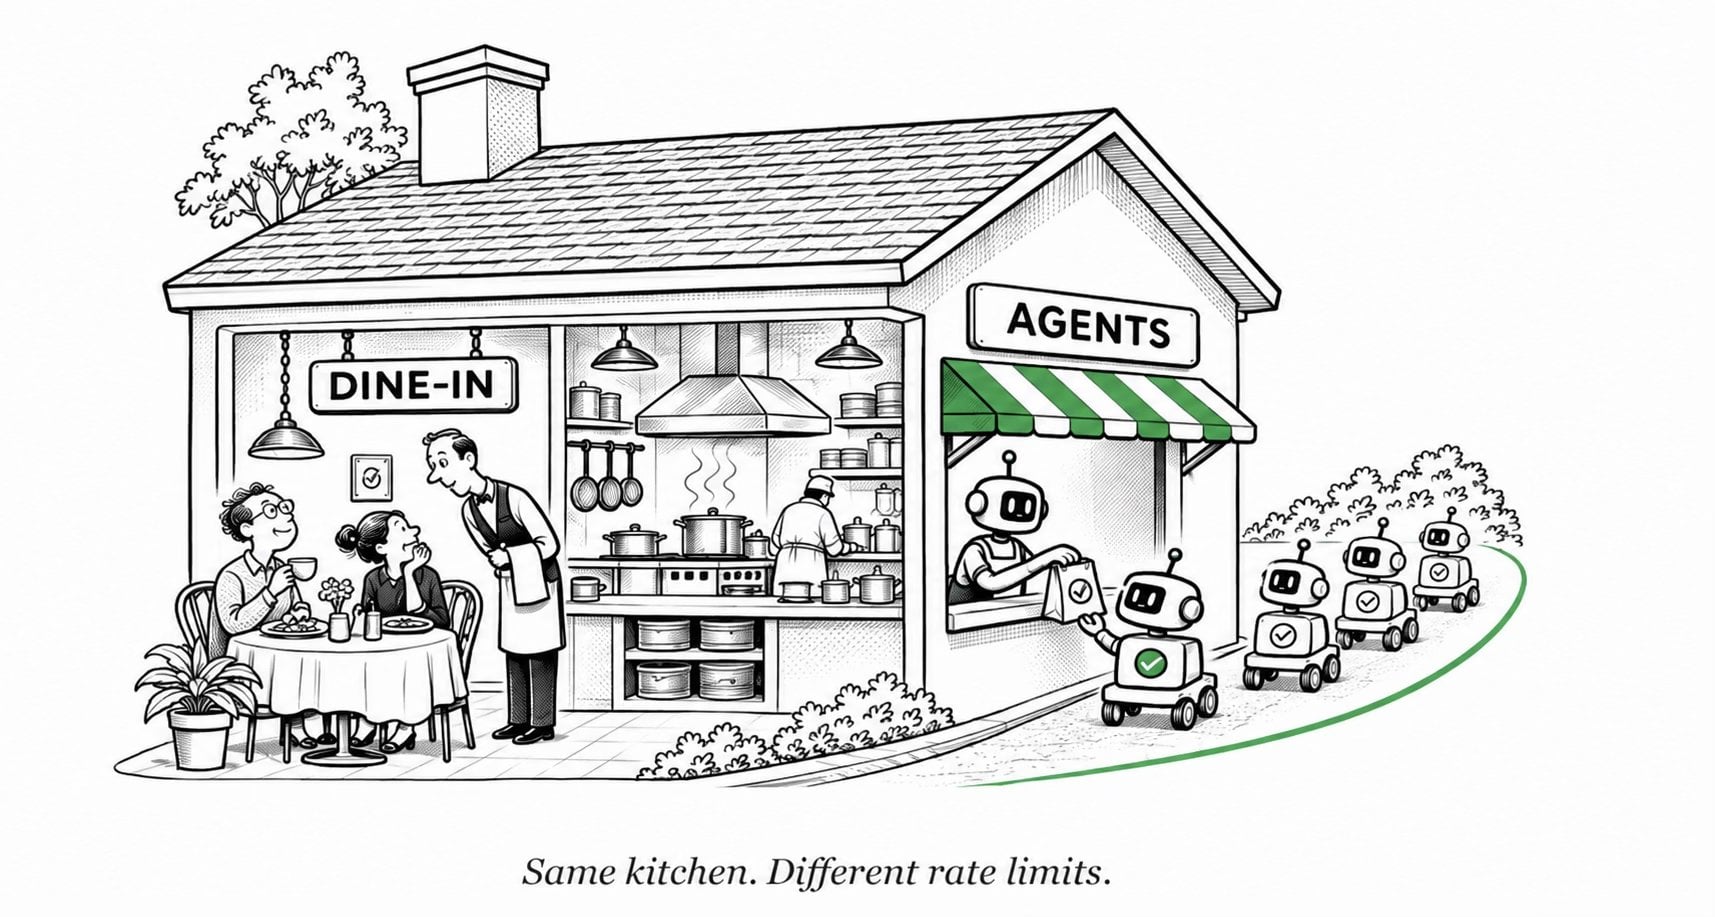
L'interaction des Agents avec l'Internet diffère fondamentalement de la logique comportementale humaine. Avec la croissance exponentielle du trafic Agent, le Web entier se scinde en deux voies parallèles : une piste dédiée aux Agents soutenu par des couches basses comme Parallel, Browserbase et Kernel ; et une piste traditionnelle réservée aux humains.
La couche réseau opérera un routage dynamique plus intelligent basé sur l'entité réelle à l'origine de la requête. Les propriétaires de sites pourront filtrer finement le trafic via des vérifications d'identité multidimensionnelles et attribuer des permissions différenciées, sans exclure brutalement les Agents automatisés.
Ce scenario rappelle un restaurant : une même cuisine centrale peut servir efficacement les clients en drive-thru tout en offrant une expérience immersive aux convives sur place. Un site peut ainsi distribuer des contenus adaptés via la forme et les interfaces les plus appropriées selon la source de la demande.
Avec le temps, sur cette voie express dédiée aux Agents, la collaboration et le dialogue directs entre Agents deviendront courants. Avec l'adoption massive des Agents consommateurs et entreprise, nous assisterons régulièrement à des scénarios où l'assistant personnel d'un utilisateur négocie directement avec le système de commande intelligent d'une plateforme de livraison, obtenant en temps réel des prix personnalisés et des avantages exclusifs.
Dans les expérimentations précoces telles que le Projet Swap initié par Anthropic, nous entrevoyons déjà les prémices de la coopération interactionnelle entre Agents.
Dans ces architectures complexes, chaque Agent détient des informations confidentielles concernant son mandataire. Déterminer le niveau de divulgation des préférences et secrets durant la négociation exige des garde-fous solides : droits d'exécution de l'Agent, registres transactionnels immuables, et mécanismes d'arbitrage et d'audit postérieurs.
Dans ces interactions et coopérations hautement complexes entre Agents, connaître uniquement l'identité numérique de l'interlocuteur est insuffisant. Mandants et contreparties souhaitent désespérément connaître la trajectoire de réputation antérieure de l'Agent : respecte-t-il les paiements et engagements, n'a-t-il jamais divulgué sciemment de secrets commerciaux ?
Un système de réputation Agent hautement portable deviendra un composant jumeau indispensable de l'identité numérique. Ce faisant, il pose une question cruciale : qui mantendra une機制 de réputation universelle multi-apps, et comment éviter qu'il ne dégénère en un portail de rent-seeking numérisé hautement centralisé ?
Tendre vers un Internet antifragile
Si cette récente vague d'attaques orchestrées par les Agents nous a appris quelque chose, c'est que tout système est piratable. De nouvelles vulnérabilités et tactiques surgiront inlassablement, les Agents autonomes de pointe étant souvent les premiers à les découvrir.
Pourtant, le critère fondamental définissant l'« antifragilité » d'un réseau réside dans la capacité de notre système à s'adapter et évoluer face à ces chocs inévitables. L'objectif poursuivi est d'éradiquer au maximum les défauts connus par une architecture racine, de protéger impitoyablement les points faibles exposés, et d'affiner continuellement l'architecture complète et la chaîne d'outils développeur à travers des affrontements répétés.
En ingénierie, cela se matérialise par un cercle vertueux de sécurité évolutive : des modèles de pointe jouent constamment le rôle d'attaquant/défenseur en conditions réelles. Leurs retours corrigent instantanément le code applicatif et nourrissent/mettent à jour les frameworks d'outils et langages de base.
Tout cela est propulsé par la nouvelle stack Agent développeur, assurant détection milliseconde, correction automatique et migration sécurisée des bugs. Idéalement, la vérification formelle s'imbrique profondément au niveau compilateur, testant ses hypothèses contre les mêmes modèles antagonistes de pointe. Chaque faille dénommée irrigue ce cercle, rendant progressivement l'Internet dans son ensemble plus résilient et indestructible face à l'épreuve répétée.
Dans une vision macro, construire un Internet sans permission, auto-porté et antifragile résonne profondément avec la vision originelle de la blockchain et des cryptomonnaies. C'est précisément la thèse centrale sur laquelle USV a investi massivement et patiemment au cours de cette dernière décennie.
La blockchain a prouvé pour la première fois comment des acteurs anonymes pouvaient collaborer sécuritairement sous zéro confiance, validation réussie dans le domaine financier exigeant une confiance absolue. Auparavant freinée par des coûts de développement élevés et des infrastructures lourdes, cette conception décentralisée avançait lentement hors finance.
Avec les Agents complexifiant sans précédent l'écosystème Internet et lui apportant des propriétés collaboratives multi-agents, nous saisissons l'occasion historique d'ancrer les principes cryptographiques dans des produits matures et protocoles de base grand public. Les paradigmes natifs comme les DAO fournissent un schéma évolutif inspirant pour visualiser les futures organisations de colonies d'Agents en synergie.
Revoyons l'idée originelle de l'Internet : sa topologie fut pensée pour renforcer la stabilité du système à chaque nœud ajouté. Aujourd'hui, bien que les Agents sauvages perturbent ce design classique, ils possèdent aussi le pouvoir énorme de le réparer et de réaliser cette vision noble.
Chez USV, nous souhaitons articuler trois piliers stratégiques autour d'un « Internet Antifragile » :
Radical Eradication, non automatisation du patching : Fidèle à notre philosophie investissante durable, nous privilégions les architectures éradiquant radicalement les classes de vulnérabilités dès la conception, refusant le cycle inefficace du correctif postérieur ;
Capteur de données de sécurité périmétrique : Basé sur nos réflexions prolongées en informatique distribuée, nous croyons fort aux effets de réseau des logs de sécurité basse-level des Agents. Maîtriser les données comportementales panoramiques maximales permet de bâtir les défenses les plus solidaires ;
Alliance de camp sécurité : Considérant la sécurité Agent comme indissociable de la stack outil moderne, nous ciblons les outils, workflows et protocoles infrastructure excellents encapsulant imperceptiblement des barrières racines indestructibles dans des UI minimalistes et DX exceptionnelles.
Si vous construisez l'avenir selon ces directions, contactez-nous à tout moment. Nous attendons avec impatience de marcher à vos côtés pour forger ensemble un Internet antifragile indestructible.
Notes et remerciements
[1] Nassim Taleb souligne dans Antifragile : « Les choses fragiles se brisent sous le choc ; les résilientes resist et demeurent inchangées ; les antifragiles prospèrent et s'enfortifient à travers l'impact et la pression. »
Dans le contexte Internet, cela signifie que le réseau global non seulement endure les attaques paralysant des nœuds locaux, mais gagne progressivement en invulnérabilité au fur et à mesure de l'ajout continu d'Agents et de la découverte/fermeture proactives de multiples vulnérabilités.
Merci particulier à Aric Chang, Ben Colman, David Gabeau, Hari Mulackal, Henri Stern et Jonathan Rotbard pour leurs précieuses suggestions sur la version initiale de cet article.
Nous remercions chaleureusement Kushagra Aryal, Madeleine Charity, Max Segall, Mike Leffer, Spencer Yen, Zayne Zhang ainsi que toute l'équipe USV pour les profondes inspirations apportées durant nos discussions.
Bienvenue dans la communauté officielle TechFlow
Groupe Telegram :https://t.me/TechFlowDaily
Compte Twitter officiel :https://x.com/TechFlowPost
Compte Twitter anglais :https://x.com/BlockFlow_News
 @0xfishylosopher