


RGB、BitVM, Nostr: Hướng dẫn chi tiết nhập môn
Tác giả: Hiệp hội Liên kết Zhejiang, BiHelix, ScaleBit & BTC Security Lab
Giới thiệu: Vì sao cần L2 trên BTC
Sự bùng nổ của hệ sinh thái铭文 (Inscription) vào năm 2023 đã làm cho vấn đề mở rộng khả năng mở rộng của BTC trở nên cấp thiết hơn bao giờ hết. Các loại tiền màu (Colored Coin - phương pháp gán thông tin bổ sung lên giao dịch Bitcoin nhằm tạo ra thuộc tính hoặc ý nghĩa đặc biệt, ví dụ như BRC20) khiến mạng lưới giao dịch gốc của Bitcoin bị tắc nghẽn. Do đó, giải pháp lớp 2 trên BTC (BTC L2), được xem là chìa khóa giải quyết vấn đề này, sẽ trở thành một chủ đề nổi bật trong năm 2024. Bài viết này sẽ giúp bạn tìm hiểu sâu về ba giải pháp tiềm năng lớn trên BTC L2: RGB, BitVM và Nostr dựa trên Lightning Network.
Giao thức RGB
RGB là gì?
RGB là một giao thức hợp đồng thông minh có thể mở rộng và bảo mật cao dành cho Bitcoin và mạng Lightning, do Hiệp hội Tiêu chuẩn LNP/BP phát triển. Giao thức này sử dụng khái niệm sở hữu riêng tư và sở hữu chung, là một hình thức tính toán phân tán đáng tin cậy, đầy đủ Turing, hoạt động theo mô hình phi khối lượng và không yêu cầu token hóa. Cần lưu ý rằng, RGB không có mạng lưới hay blockchain riêng; đây là một công nghệ xác thực ở phía người dùng (client-side validation), là mộthệ thống hợp đồng thông minh trạng thái từng phần.
Lịch sử phát triển của giao thức RGB
Lịch sử giao thức RGB
RGB ban đầu được Giacomo Zucco từ BHB Network hình dung vào năm 2016 dưới dạng "hệ thống tài sản phi blockchain", cùng năm đó Peter Todd đưa ra khái niệm niêm phong một lần (Single-use seal) và xác thực phía khách hàng (Client-Side Validation). Dựa trên những ý tưởng quan trọng này, RGB chính thức được đề xuất vào năm 2018. Năm 2019, nhà phát triển cốt lõi Maxim Orlovsky bắt đầu thúc đẩy RGB và tham gia vào hầu hết việc phát triển mã nguồn cũng như thiết kế tiêu chuẩn底层 cho giao thức. Maxim Orlovsky và Giacomo Zucco cùng nhau thành lập Hiệp hội Tiêu chuẩn LNP/BP (https://www.lnp-bp.org), với mục đích thúc đẩy RGB từ giai đoạn ý tưởng đến ứng dụng thực tiễn. Hiệp hội nhận được sự hỗ trợ từ Fulgur Ventures, Bitfinex, Quỹ Hojo, Pandora Prime và DIBA. Sau nhiều nỗ lực phát triển, vào tháng 4 năm 2023, RGB đã phát hành phiên bản V0.10 — phiên bản ổn định đầu tiên có thể sử dụng. Tháng 1 năm 2024, các nhà phát triển cốt lõi của RGB cho biết họ sẽ sớm phát hành phiên bản V0.11 trong nửa đầu năm.
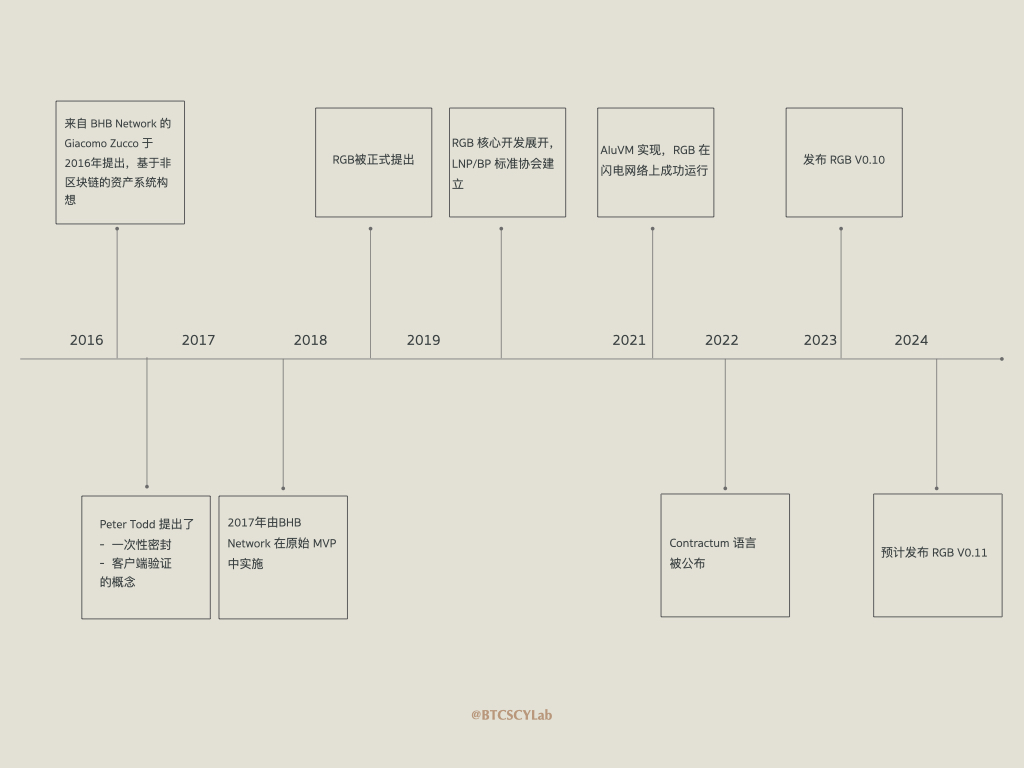
Tiến triển mới nhất của giao thức RGB
Các tính năng mới trong phiên bản RGB V0.10 đã được phân tích chi tiết trong các báo cáo khác. Còn phiên bản V0.11 hiện chưa được phát hành chính thức; dưới đây là một số cập nhật gần đây từ cộng đồng và đội ngũ phát triển:
• Sắp hỗ trợ thêm L-BTC
• Tính tương tác giữa tài sản RGB và tài sản trên Liquid, cũng như các cầu nối liên chuỗi, sẽ được cập nhật
Tuy nhiên, phiên bản RGB V0.11 sẽ không tương thích ngược với V0.10, điều này gây ra chi phí di chuyển rất lớn cho các dự án hiện tại, đồng thời do tiến độ phát triển chậm, nhiều dự án đang trong tình trạng chờ đợi phát hành V0.11.
Tư duy thiết kế và nguyên lý hoạt động của RGB
Hợp đồng thông minh RGB áp dụng xác thực phía khách hàng (client-side validation), nghĩa là tất cả dữ liệu được lưu trữ bên ngoài giao dịch Bitcoin, tức là ngoài blockchain Bitcoin hoặc trạng thái kênh Lightning. Điều này cho phép hệ thống chạy trên mạng Lightning mà không cần bất kỳ thay đổi nào đối với mạng chính BTC hay giao thức Lightning Network, đặt nền móng vững chắc cho khả năng mở rộng và quyền riêng tư của giao thức.
RGB sử dụng khái niệm niêm phong một lần (single-use seal) được định nghĩa trên UTXO của Bitcoin, qua đó trao quyền cho bất kỳ bên nào nắm giữ lịch sử trạng thái hợp đồng để xác minh tính duy nhất của nó. Nói cách khác, RGB tận dụng kịch bản Bitcoin (Bitcoin script) để xây dựng mô hình bảo mật, cũng như định nghĩa quyền sở hữu và quyền truy cập.
RGB là một đồ thị hướng không chu trình (DAG) về chuyển đổi trạng thái, trong đó các hợp đồng hoàn toàn tách biệt với nhau, và ngoại trừ chủ sở hữu hợp đồng (hoặc các bên được chủ sở hữu tiết lộ thông tin), không ai biết về sự tồn tại của hợp đồng đó.
|
Đồ thị hướng không chu trình (DAG) là một cấu trúc đồ thị đặc biệt, có thể dùng để minh họa trực quan các hệ thống hoặc mối quan hệ phức tạp. Ta có thể hình dung mỗi cạnh trong DAG giống như một con đường một chiều trong thành phố — đó là khái niệm “có hướng”. Và giả sử rằng dẫu bạn đi thế nào, cũng không thể quay lại điểm xuất phát để tạo thành vòng kín, điều này thể hiện khái niệm “không chu trình”. Trong DAG, không tồn tại một chuỗi nút nào cho phép bạn xuất phát từ một nút, đi qua một loạt các cạnh rồi quay lại chính nút đó. Áp dụng khái niệm này vào hệ thống RGB, ta có thể coi mỗi hợp đồng như một nút trong đồ thị, còn mối quan hệ giữa các hợp đồng (ví dụ như chuyển nhượng quyền sở hữu) là các cạnh có hướng. Cấu trúc như vậy đảm bảo mối quan hệ giữa các hợp đồng rõ ràng, có thứ tự và không tạo thành vòng kín, nghĩa là một hợp đồng không thể ảnh hưởng trực tiếp hay gián tiếp đến chính nó. |
Thiết kế này đảm bảo rằng các cam kết trong quá trình truyền trạng thái là duy nhất và không thể bị sửa đổi, ngăn chặn hiệu quả việc double-spend, đạt được hiệu quả và tính nhất quán trong chuyển đổi trạng thái.

Đi sâu vào hợp đồng RGB
Sau khi hiểu rõ tư tưởng thiết kế kiến trúc của RGB, chúng ta hãy xem xét phần hợp đồng. Trong thế giới hợp đồng thông minh hiện nay, người tạo hợp đồng thường phải tự tổ chức hoặc thực hiện việc phát triển mã hợp đồng. Tuy nhiên, triết lý thiết kế của RGB cho rằng đây là một phương pháp kém hiệu quả, dễ dẫn đến lỗi mã và nhiều vụ tấn công. Vì vậy, RGB nhằm giảm thiểu rủi ro lỗi trong quá trình phát triển và nhu cầu kiểm toán, bằng cách giới thiệu khái niệm «mẫu hợp đồng» (Schema). «Mẫu hợp đồng» chính là mã thực tế của hợp đồng thông minh, người phát hành có thể dùng nó như một «mẫu khuôn», không cần phải tự viết hay kiểm tra mã tùy chỉnh do một nhà thầu bên ngoài viết hộ.
Tính linh hoạt, khả năng mở rộng và tính tương tác tốt
Hợp đồng RGB được định nghĩa theo cáchmô tả, chứ không phải lập trình theo kiểu mệnh lệnh. Nghĩa là logic hợp đồng không được định nghĩa bằng một chuỗi lệnh hay bước, mà bằng một bộ quy tắc mô tả hành vi và chuyển đổi trạng thái — một đồ thị hướng không chu trình (DAG) về thay đổi trạng thái. Thao tác trạng thái cục bộ chính là điểm then chốt của Schema. Các thao tác trong hợp đồng RGB mang tính cục bộ, chứ không phải toàn cục. Mỗi nút (hay trạng thái) đều có quy tắc riêng và chỉ chịu trách nhiệm cho việc chuyển đổi trạng thái của chính mình. Điều này khác biệt với các nền tảng như Ethereum, nơi mọi trạng thái đều phải tuân theo cùng một thuật toán. Đặc điểm này khiến RGB vừa linh hoạt, dễ mở rộng, vừa đảm bảo tính tương tác tốt.
Việc viết hợp đồng thông minh đơn giản hơn
Schema định nghĩa loại trạng thái toàn cục và trạng thái sở hữu nào được phép, các niêm phong, siêu dữ liệu. RGB sử dụng ngôn ngữ Contractum để viết các chương trình RGB Schemas và AluVM (máy ảo đơn vị số học và logic), từ đó đơn giản hóa việc viết hợp đồng thông minh RGB. AluVM được thiết kế dựa trên thanh ghi, không cho phép truy cập bộ nhớ ngẫu nhiên, rất phù hợp với các lĩnh vực như hợp đồng thông minh, thực thi mã từ xa, tính toán phân tán và biên, tạo nền tảng cho nhiều trường hợp sử dụng hợp đồng thông minh nâng cao.
RGB đảm bảo an toàn và riêng tư như thế nào?
Xét từ thiết kế nội tại của RGB
• Tính riêng tư nhờ không phát sóng toàn mạng: Như đã nói ở trên, xác thực phía khách hàng của RGB có nghĩa là quá trình xác minh chỉ xảy ra giữa các điểm ngang hàng trực tiếp liên quan, chứ không phải toàn bộ mạng. Phương pháp không phát sóng toàn mạng này tăng cường tính riêng tư và khả năng chống kiểm duyệt, vì chi tiết trạng thái hợp đồng chỉ hiển thị với các bên tham gia liên quan, còn thợ đào thì không thể thấy chi tiết giao dịch.
• Tính riêng tư dữ liệu nhờ môi trường sandbox: Mặt khác, RGB lưu trữ tất cả dữ liệu hoạt động trong kho stash. Vì RGB không dựa trên blockchain, dữ liệu không được sao chép sang các nút ngang hàng khác. Việc lưu trữ do người dùng kiểm soát cục bộ làm giảm rủi ro bị tấn công bên ngoài và rò rỉ dữ liệu, đảm bảo tính riêng tư. RGB là một nền tảng tính toán, nó cách ly mỗi chương trình («hợp đồng thông minh») trong môi trường sandbox riêng, điều này mang lại khả năng mở rộng và bảo mật tốt hơn so với các nền tảng dựa trên blockchain.
• Tương tự, dữ liệu ngoài chuỗi cũng đồng nghĩa với nguy cơ mất mát.
• Ngoài xác minh và lưu trữ, hệ thống hóa đơn cũng đảm bảo an toàn và riêng tư. Các thao tác hợp đồng trong RGB được thực hiện thông qua việc tạo hóa đơn, hóa đơn có thể chứa nhiều yêu cầu thao tác hợp đồng. Việc yêu cầu người dùng chỉ định rõ ràng và xác minh thao tác hợp đồng giúp nâng cao độ chính xác và an toàn. Đồng thời, hệ thống hóa đơn hỗ trợ truyền riêng tư các yêu cầu thao tác hợp đồng giữa người dùng, tăng cường riêng tư giao dịch. Thông qua hóa đơn và lệnh cụ thể để thực hiện chuyển trạng thái, như chuyển token.
Xét từ mức độ tương tác với BTC
• Thiết kế của RGB gắn bó chặt chẽ với UTXO. Trong quá trình tương tác với mạng chính BTC, người dùng tạo hợp đồng ngoài chuỗi để phát hành tài sản RGB và phân bổ chúng cho UTXO của Bitcoin, điểm này rất giống với mạng Lightning, sau đó thực hiện chuyển tài sản, tương tác hợp đồng và xác minh ngoài chuỗi theo cách đã giới thiệu ở trên.
• RGB hưởng lợi từ chữ ký Schnorr trong việc cải thiện đa chữ ký, giao thức chữ ký dựa trên adapter và hợp đồng khóa thời gian điểm (PTLC), nhưng lợi ích này thuần túy là gián tiếp, nhờ vào lợi ích từ Bitcoin. Bên trong RGB không có nội dung nào cần ký (do đó Schnorr không thay đổi gì bên trong), cũng không sử dụng kịch bản Bitcoin (do đó Tapscript mới hoàn toàn vô dụng).
BTC Security Lab, phòng thí nghiệm an ninh chuyên biệt được đồng sáng lập bởi ScaleBit, đang nghiên cứu tiến triển mới nhất của giao thức RGB, với mục tiêu bảo vệ an toàn hợp đồng, cùng thúc đẩy việc cập nhật và phát triển ngày càng mạnh mẽ của giao thức RGB cũng như cơ sở hạ tầng hệ sinh thái BTC.
Tổng quan hệ sinh thái RGB
1. BiHelix
Trang web: https://www.bihelix.net/
BiHelix là một cơ sở hạ tầng hệ sinh thái Bitcoin được xây dựng dựa trên blockchain gốc Bitcoin, kết hợp giao thức RGB và mạng Lightning để tối ưu hóa các nút. Mục tiêu là giúp nhà phát triển dễ sử dụng hơn, mở rộng các trường hợp sử dụng Bitcoin, đồng thời giải quyết các thách thức về khả năng mở rộng và thiếu tính Turing-complete của blockchain Bitcoin. BiHelix hướng tới việc xây dựng một thế giới mã hóa phi tập trung công bằng hơn cho thợ đào, bộ xác thực, nhà cung cấp dịch vụ nút, sàn giao dịch và người dùng. Là cơ sở hạ tầng đầu tiên được xây dựng dựa trên giao thức RGB, BiHelix sẽ tạo ra các trường hợp ứng dụng quy mô lớn cho Bitcoin thế hệ tiếp theo. Dự án hiện chưa mở tương tác, vẫn đang trong giai đoạn nghiên cứu và phát triển, hãy cùng chờ đón.
Đặc điểm dự án
1. Ngưỡng người dùng thấp
Sử dụng giao thức SLR (Security-Lightning-RGB), đóng gói lại RGB và mạng Lightning, giới thiệu giải pháp sáng tạo với nút Lightning để đạt được thanh toán toàn cầu.
2. Độ tin cậy cao và khả năng mở rộng cao
Áp dụng kiến trúc dịch vụ đám mây trưởng thành, tận dụng tối đa các đặc điểm của rust-lightning để hỗ trợ chức năng nhà máy kênh, quản lý kênh hiệu quả, tạo kênh hàng loạt.
3. Bảo mật và bảo vệ riêng tư
Truyền và lưu trữ dữ liệu trạng thái ngoài chuỗi, sử dụng các kỹ thuật như chứng minh kiến thức không đệ quy để ngẫu nhiên hóa thanh toán nhiều phần và lựa chọn đường đi nhằm đạt được bảo vệ riêng tư.
4. Thân thiện với nhà phát triển
Cung cấp công cụ phát triển đầy đủ, bao gồm tài liệu mã nguồn mở, công cụ, đồng thời giới thiệu cơ chế đồng thuận xã hội Schema để nhà phát triển dễ dàng xây dựng ứng dụng.
2. Ví Iris
Trang web: liên kết
Ví IRIS, ví Android đầu tiên do nhóm Bitfinex phát triển, tập trung vào tích hợp RGB và các công cụ liên quan đến RGB, hỗ trợ tài sản có thể thay thế và không thể thay thế (fungible and non-fungible assets). Iris Wallet hỗ trợ thao tác tài sản RGB từ phát hành đến chi tiêu và nhận, gói gọn mọi chức năng trong một ứng dụng ví quen thuộc, đồng thời che giấu tối đa các chi tiết kỹ thuật. Hiện tại đây vẫn là một ứng dụng thử nghiệm, khuyến nghị chỉ dùng với số lượng nhỏ Bitcoin và tài sản giá trị thấp.
3. DIBA
Trang web: https://diba.io/
DIBA là thị trường NFT đầu tiên sử dụng giao thức RGB Protocol, hợp đồng thông minh và mạng Lightning trên Bitcoin. Nó nhằm mục đích giúp định hình cách hiểu của mọi người về tài sản nghệ thuật phi lưu ký trên blockchain Bitcoin.
4. Bitmask
Trang web: https://bitmask.app/
Ví này do DIBA tạo ra, là ví NFT đầu tiên trong hệ sinh thái RGB, có thể chạy trên trình duyệt web và tương tác với hợp đồng RGB giống như MetaMask trên Ethereum. Hiện tại đang cập nhật thường xuyên, chờ phát hành phiên bản V0.11 của RGB.
5. Pandora Prime Inc
Trang web: https://pandoraprime.ch/
Pandora Prime là một công ty Thụy Sĩ có trụ sở tại Verify Valley, đồng thời là thành viên sáng lập của LNP/BP.
Pandora Prime cam kết sử dụng sự kết hợp giữa hợp đồng thông minh RGB và mạng Lightning để mở ra kỷ nguyên tài chính Bitcoin (Bitcoin Finance). Họ bắt đầu từ các tài sản lập trình được trên Bitcoin (RGBTC và CHFN), có thể mở rộng quy mô thông lượng giao dịch lên mức Visa/MasterCard thông qua mạng Lightning, đồng thời cung cấp các tiện ích để dễ dàng trao đổi các tài sản này. Hiện tại, sản phẩm của họ bao gồm MyCitadel (ví), RGB Explorer (trình duyệt) và Pandora Network.
6. MyCitadel
Trang web: https://mycitadel.io/
MyCitadel là một thương hiệu của Pandora Prime, là ví giao diện người dùng đồ họa đầu tiên hỗ trợ RGB, được các nhà phát triển RGB tạo ra vào năm 2021. Nó cung cấp ví desktop đa nền tảng và ví iOS/iPad. Ví di động có thể xử lý tài sản RGB có thể thay thế.
7. RGB Explorer
Trang web: https://rgbex.io/
RGB Explorer là trình duyệt đầu tiên cung cấp đăng ký tài sản RGB và hợp đồng thông minh, do Pandora Prime phát triển. Hiện tại hỗ trợ RGB 20, RGB 21, RGB 25, có thể hiển thị bốn loại tài sản: LNPBP, RGBTC, dCHF và RGBEX.
8. Bitlight Labs (tên cũ là Cosminmart)
Trang web: https://bitlightlabs.com/
BitlightLabs phát triển cơ sở hạ tầng dựa trên giao thức RGB, dự kiến triển khai nhiều ứng dụng trên mạng Lightning, bao gồm ví tiện ích RGB Bitlight Wallet và Bitswap — một thị trường tự động hóa BitcoinFi được xây dựng trên mạng Lightning và giao thức RGB.
10. RGB Memes & NFT
10.1 PPRGB
X: @PepeRgb20
PPRGB hiện đang phát hành trên mạng Liquid, sau khi có phiên bản RGB V0.11 sẽ được ánh xạ lên RGB (bản thân RGB v0.11 cũng đang làm chức năng tích hợp với Liquid).
10.2 Mã thông báo MRGB
Mã thông báo MRGB là một token dựa trên hệ thống xác thực trạng thái phía khách hàng và hợp đồng thông minh của giao thức RGB. Token này hoạt động ở lớp 2 và lớp 3 (ngoài chuỗi) của hệ sinh thái Bitcoin, đồng thời cung cấp mã giao thức底层 nguồn mở, cho phép tất cả các chuỗi công BRC20 có thể sử dụng trực tiếp hệ thống này.
Sáng kiến này sẽ mang lại tiềm năng to lớn cho các chuỗi công BRC20, bao gồm giảm tiêu thụ GAS, tăng tốc độ giao dịch và nâng cao hiệu suất tổng thể. Bằng cách áp dụng hệ thống MRGB, các chuỗi công BRC20 sẽ xử lý giao dịch hiệu quả hơn và giảm chi phí giao dịch cho người dùng. Đồng thời, mã thông báo MRGB cũng sẽ được tiêu thụ trong quá trình giao dịch, từ đó tăng tính thanh khoản và khả năng mở rộng của BTC.
10.3Niêm phong một lần (Single-Use-Seal)
Hải Báo, là bộ sưu tập PFP 10k trên RGB20 và RGB21, UDA hiếm và token, tên lấy cảm hứng từ khái niệm Single Use Seal do Peter Todd đề xuất, hiện đang chờ ví Bitlight và Bitmask cập nhật phiên bản RGB v0.11, sau đó sẽ phát hành trên đó.
10.4Bitman
X: @bitmancity
Sẽ phát hành 10k UDA trên diba, có thể là wl + public sale, tôn chỉ là "truyền tải tinh thần btc", dự án có định hướng tốt, sẽ phát wl cho những người đóng góp cho hệ sinh thái BTC, phần lớn bán công khai sẽ quyên góp cho LNP/BP.
BitVM
Tại sao lại cần BitVM?
BitVM (Bitcoin Virtual Machine) giới thiệu một hệ thống có thể xác minh mọi phép tính trên blockchain Bitcoin mà không ảnh hưởng đến tính bảo mật hay thay đổi mạng lưới. Sự phát triển này mở ra cánh cửa cho các phép tính phức tạp (ví dụ như hợp đồng thông minh đầy đủ Turing), tất cả các phép tính được xử lý ngoài chuỗi để giảm tải tắc nghẽn trên blockchain Bitcoin.
«Tóm gọn, BitVM là một mô hình tính toán có thể biểu diễn hợp đồng đầy đủ Turing trên mạng Bitcoin». Cũng như RGB, BitVM không cần thay đổi quy tắc đồng thuận của mạng.
Ngày 9 tháng 10 năm 2023, Robin Linus, đồng sáng lập của công ty phát triển blockchain ZeroSync, đã công bố sách trắng BitVM. So với RGB, BitVM trẻ hơn nhiều.
Kiến trúc thiết kế của BitVM
Kiến trúc
Tương tự như Optimistic Rollup và đề xuất MATT (Merkelize All The Things), BitVM dựa trên bằng chứng gian lận và giao thức thách thức-phản hồi, không cần thay đổi quy tắc đồng thuận của Bitcoin. BitVM chứng minh rằng Bitcoin là đầy đủ Turing trong việc mã hóa các cây Merkle lớn (Taptrees) dùng cho bằng chứng gian lận.
Thiết kế cổng logic
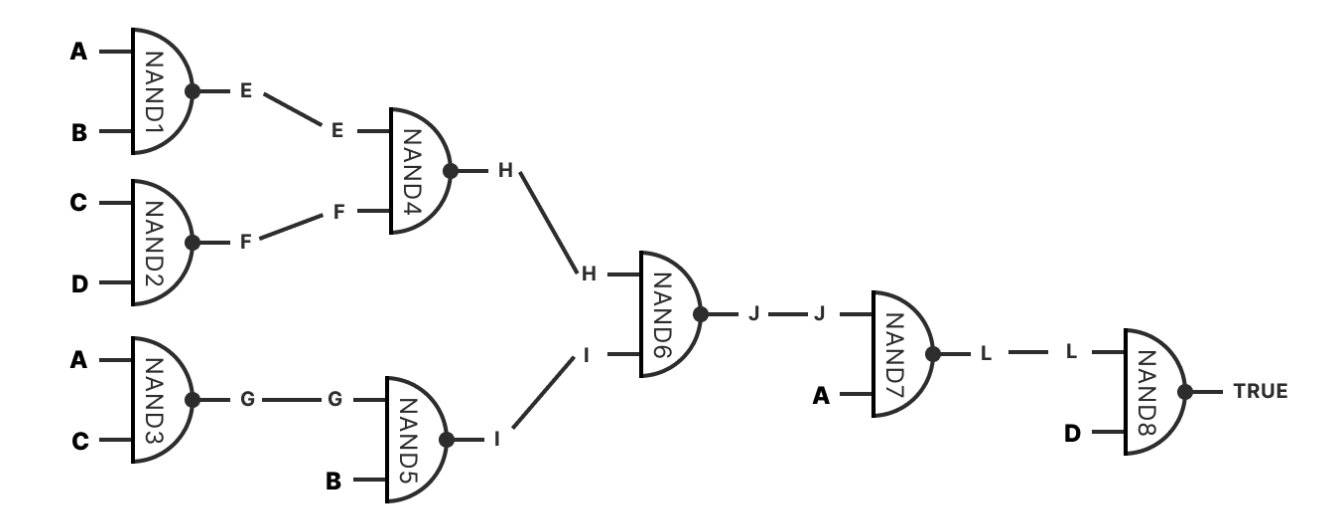
Cam kết giá trị bit (Bit Value Commitment) là thành phần cơ bản nhất, cho phép người gửi đặt giá trị bit là «0» hoặc «1». Mọi hàm tính toán nào cũng có thể biểu diễn thành mạch Boole, cấu thành từ các cam kết cổng logic. Được xây dựng bằng cổng NAND (cổng logic phổ quát), mỗi cổng có cam kết riêng. Kết hợp các cam kết cổng để biểu diễn bất kỳ mạch nào. Mỗi bước thực thi được cam kết trong một Tapleaf và kết hợp trong cùng một địa chỉ Taproot.
BitVM tận dụng nâng cấp Taproot của Bitcoin, thông qua việc tạo ra một cấu trúc tương tự mạch nhị phân (gọi là taptree) để thực hiện chức năng của nó. Trong hệ thống này, điều kiện chi tiêu của mỗi UTXO được biểu thị bằng các lệnh trong kịch bản Script, tạo thành đơn vị cơ bản của chương trình. Những lệnh này tạo ra đầu ra nhị phân (0 hoặc 1) bên trong địa chỉ Taproot, từ đó xây dựng toàn bộ taptree. Đầu ra của taptree có thể được xem như kết quả chạy của một mạch nhị phân, tương tự một chương trình có thể thực thi. Độ phức tạp của chương trình mà taptree có thể thực hiện phụ thuộc vào số lượng và độ phức tạp của các địa chỉ Taproot cấu thành nó. Nói ngắn gọn, BitVM đạt được khả năng chạy các chương trình phức tạp hơn trên mạng Bitcoin bằng cách chuyển đổi các lệnh Script của Bitcoin thành các thao tác nhị phân.
Hai vai trò tham gia
Hiện tại mô hình bị giới hạn ở hai bên, chưa thể mở rộng số lượng người tham gia. Ngoài ra, để BitVM hoạt động bình thường, cần thực hiện lượng lớn chữ ký trước (tính toán ngoài chuỗi), điều này khiến BitVM thực tế khá phức tạp và có thể gặp vấn đề về hiệu suất.
Bằng chứng gian lận và giao thức thách thức-phản hồi
Người chứng minh và người thách thức cùng gửi một lượng BTC bằng nhau vào một giao dịch để đánh cược (làm đầu vào), giao dịch đầu ra này sẽ chứa một mạch logic. Bằng cách ký trước một loạt giao dịch trong giai đoạn thiết lập, có thể phản bác lại tuyên bố sai. BitVM được so sánh với Optimistic Rollups (cuộn tích cực), vì nó thực hiện phần lớn tính toán ngoài chuỗi và khi có tranh chấp, sẽ đưa một phần tính toán đó lên chuỗi để giải quyết.
• Cuộn tích cực là một giải pháp mở rộng lớp 2, giảm tải cho lớp nền tảng bằng cách chuyển tính toán và lưu trữ dữ liệu ra ngoài chuỗi. Sau đó, nó đóng gói nhiều giao dịch và đăng chúng lên chuỗi chính.
• Cuộn tích cực giả định rằng mọi giao dịch đều hợp lệ. Tuy nhiên, nếu một người tham gia mạng nhận ra hành vi gian lận, họ có thể khởi động bằng chứng gian lận. Bằng chứng gian lận là bằng chứng cho thấy ai đó tính toán không chính xác. Chúng được tạo ra sau khi kiểm tra.

Tính toán ngoài chuỗi
Hầu như mọi hoạt động trên BitVM đều diễn ra ngoài chuỗi. Bao gồm khởi động tác vụ tính toán, chia sẻ dữ liệu và xác minh tuyên bố đã gửi. BitVM thường không thực hiện tính toán trên blockchain Bitcoin. Chỉ khi có tranh chấp do nghi ngờ gian lận, hoạt động tính toán và xác minh mới được đăng lên chuỗi. Tuy nhiên, nếu có tranh chấp, một phần nhỏ của quy trình tranh chấp thực sự được chạy trên chuỗi, chỉ đủ để tìm ra bên nào không trung thực.
Với những kiến thức nền tảng trên, chúng ta có thể hiểu rõ hơn về nguyên lý cụ thể của tương tác hai bên trong BitVM.
Mô hình tương tác hai bên của BitVM liên quan đến một người chứng minh (Prover) và một người xác minh (Verifier). Trong hệ thống này, người chứng minh trước tiên tạo và gửi hợp đồng thông minh hoặc chương trình, sau đó gửi tiền vào một địa chỉ gốc chung được kiểm soát chung. Số tiền này được giữ bằng cách ký 2-trên-2 (2-of-2 multisig). Người chứng minh cũng cần chia sẻ đủ thông tin với người xác minh để chứng minh rằng chương trình của họ có thể tạo ra đầu ra đã cam kết.
Nhiệm vụ của người xác minh là chạy mã của người chứng minh và xác minh xem đầu ra có đúng như mong đợi hay không. Nếu đầu ra không đúng như mong đợi, người xác minh sẽ thách thức người chứng minh. Quá trình tương tác thách thức-phản hồi này liên quan đến việc trao đổi dữ liệu ngoài chuỗi và sử dụng các giao dịch đã ký trước để xác minh tính đúng đắn của phép tính.
Khi phát hiện lỗi tính toán, người xác minh có thể thông qua bằng chứng gian lận trên chuỗi để công khai hành vi gian lận của người chứng minh. Trong hệ thống BitVM, nếu phản hồi của người chứng minh bị chứng minh là sai, họ sẽ thua cược và mất tiền. Ngược lại, nếu mọi câu trả lời đều đúng, người chứng minh sẽ giữ lại tiền của mình. Cơ chế khuyến khích kinh tế này nhằm ngăn chặn hành vi không trung thực.
Cuối cùng, sự tương tác này đảm bảo rằng chỉ khi có tranh chấp, việc xác minh tính toán mới được chuyển sang blockchain Bitcoin, từ đó thực hiện phần lớn tính toán ngoài chuỗi. Thiết kế này vừa giữ được hiệu quả của mạng Bitcoin, vừa cung cấp khả năng chạy các chương trình phức tạp hơn trên Bitcoin.
Tính bảo mật của BitVM
Phân tích từ góc độ thiết kế kiến trúc, tính bảo mật của BitVM chủ yếu dựa trên các khía cạnh sau:
Bằng chứng gian lận (Fraud Proofs)
Khi xảy ra tranh chấp, người xác minh có thể thách thức tuyên bố sai của người đề xuất thông qua bằng chứng gian lận. Cơ chế này tương tự như Optimistic Rollups, không cần thay đổi quy tắc đồng thuận của Bitcoin.
Giao thức thách thức-phản hồi
BitVM sử dụng giao thức thách thức-phản hồi, trong đó người đề xuất và người xác minh ký trước một loạt giao dịch trong giai đoạn thiết lập giao thức. Những giao dịch này được sử dụng để giải quyết vấn đề khi xảy ra tranh chấp.
Tính toán ngoài chuỗi và xác nhận trên chuỗi
BitVM cho phép thực hiện các phép tính phức tạp ngoài chuỗi, chỉ khi có tranh chấp thì việc xác minh và giải quyết liên quan mới diễn ra trên chuỗi. Phương pháp này giảm tiêu thụ tài nguyên trên chuỗi, đồng thời giữ nguyên tính toàn vẹn và bảo mật của blockchain Bitcoin.
Cơ chế gửi tiền và phạt
Nếu người đề xuất đưa ra tuyên bố không chính xác, người xác minh có thể tịch thu tiền gửi của họ. Cơ chế này đảm bảo rằng kẻ tấn công luôn mất tiền gửi khi hành động sai.
Cơ chế hợp đồng hai bên
Làm cho BitVM có tính riêng tư tốt hơn, giảm chi phí giao dịch, nhưng so với cơ chế nhiều bên của EVM thì tính phổ quát giảm.
Giao thức Nostr
Nostr là gì?
Nostr có tên đầy đủ là «Notes and Other Stuff Transmitted by Relays», tạm dịch là «Ghi chú và các nội dung khác được truyền qua bộ lặp». Từ tên gọi đầy đủ, dễ dàng nhận thấy đây là một giao thức truyền tải, và sự tồn tại của bộ lặp (relay) cho thấy đây không phải là một giao thức truyền tải P2P . Bản ghi cập nhật mã trên [Github](https://github.com/nostr-protocol) cho thấy dự án này khởi động vào tháng 11 năm 2020. Giao thức này nhằm mục đích tạo ra một giao thức mở đơn giản nhất để xây dựng mạng xã hội toàn cầu chống kiểm duyệt, là một giao thức mạng xã hội phi tập trung, cho phép người dùng tạo, đăng và đăng ký bất kỳ loại nội dung nào mà không bị kiểm soát hay can thiệp bởi bất kỳ nền tảng hay tổ chức tập trung nào. Nostr lấy cảm hứng từ Bitcoin và mạng Lightning, sử dụng cơ chế mật mã và đồng thuận tương tự, cùng với một cấu trúc dữ liệu dựa trên sự kiện, được gọi là Mạng Nostr (Nostr Network).
Thành phần của giao thức Nostr
Cặp khóa công-khóa riêng
Một cặp khóa công-khóa riêng tương ứng với một tài khoản Nostr. Tài khoản Nostr không dựa trên hệ thống tên người dùng, mật khẩu truyền thống, mà sử dụng hệ thống khóa công-khóa riêng giống như tiền mã hóa. Để dễ hiểu, có thể coi khóa công là tên người dùng, khóa riêng là mật khẩu. Lưu ý rằng, một khi khóa riêng bị mất thì không thể đặt lại như mật khẩu. Khóa công bắt đầu bằng tiền tố npub1, khóa riêng bắt đầu bằng tiền tố nsec1. Trước khi sử dụng cần đảm bảo lưu trữ khóa công và khóa riêng một cách an toàn, vì một khi mất thì không thể khôi phục.
Ứng dụng khách (Client)
Bản thân Nostr chỉ là một giao thức, dùng để gửi tin nhắn trên Internet. Người dùng cần một phần mềm ứng dụng khách để sử dụng giao thức Nostr. Ứng dụng khách có thể là trang web, phần mềm máy tính hoặc ứng dụng điện thoại. Ứng dụng khách đọc thông tin từ bộ lặp và gửi dữ liệu mới tạo đến bộ lặp để các ứng dụng khách khác đọc. Thông tin chứa chữ ký, những chữ ký này đảm bảo dữ liệu được gửi bởi người gửi thật sự. Ứng dụng khách sử dụng khóa riêng để tạo chữ ký. Khi sử dụng ứng dụng khách máy tính hoặc điện thoại lần đầu tiên, cần lưu trữ khóa riêng vào đó. Khóa công có thể được suy ra từ khóa riêng. Nếu sử dụng ứng dụng khách web, không nên lưu trực tiếp khóa riêng vào đó, tốt nhất nên dùng plugin để lưu khóa riêng.
Bộ lặp (Relay)
Có thể hiểu bộ lặp là máy chủ hậu cần của giao thức Nostr. Ứng dụng khách Nostr gửi tin nhắn đến bộ lặp, bộ lặp sẽ (cũng có thể sẽ không) lưu trữ tin nhắn đó và phát sóng đến tất cả các ứng dụng khách kết nối với nó. Cần lưu ý rằng, bộ lặp không cố định, ngược lại, chúng thay đổi rất lớn theo thời gian. Giao thức Nostr phụ thuộc vào bộ lặp để lưu trữ và truy xuất dữ liệu, nếu bạn cảm thấy ứng dụng khách của mình chậm, có thể do bộ lặp đang kết nối bị chậm, hãy cân nhắc thêm một vài bộ lặp khác.
NIPs
Tiêu chuẩn triển khai Nostr (A Nostr Implementation Possibility, viết tắt là NIP), dùng để quy định các bộ lặp và phần mềm ứng dụng khách tương thích với Nostr nên, phải, hoặc có thể triển khai những gì. «NIP» là tài liệu tham khảo mô tả cách thức hoạt động của giao thức Nostr. Nostr là một giao thức phi tập trung, không bị độc quyền bởi một tổ chức tập trung nào (ví dụ như Twitter). Điều này có nghĩa là hướng phát triển của giao thức phụ thuộc vào tất cả người tham gia, chúng ta có thể đề xuất và vận động thay đổi, đồng thời phản hồi các ý tưởng do người khác đưa ra. Với tư cách là thành viên tích cực trong cộng đồng giao thức, mọi người đều có tiếng nói nhất định về hướng phát triển tương lai của mạng Nostr. Các NIP trong kho mã chính đã được thông qua, có thể thêm ý tưởng mới thông qua pull request.
Dưới đây liệt kê một số NIPs quan trọng:
• NIP-04: Mã hóa tin nhắn, sử dụng thuật toán secp256k1 để thực hiện trao đổi khóa Diffie-Hellman, mã hóa điểm-điểm
• NIP-05: Ánh xạ khóa công sang tên miền, giúp dễ nhớ hơn, ví dụ khóa công của tác giả là npub10jprg9n3ecjlpez0fyg7y7yvpl66drtjv8rv0hfllxpdxhesuwzs4c2kw6, được ánh xạ sang tên miền @NomandJames
• NIP-06: Câu khôi phục (mnemonic phrase), tương tự như câu khôi phục trong ví tiền mã hóa
• NIP-13: Bằng chứng công việc (Proof of Work). Khái niệm này xuất hiện trước cả Bitcoin, hiện được sử dụng rộng rãi trong lớp đồng thuận POW của blockchain, cũng được ứng dụng trong giao thức whisper của Ethereum. Nguyên lý là trước khi ứng dụng khách gửi tin nhắn, phải hoàn thành một bằng chứng công việc đòi hỏi tính toán nặng, máy chủ bộ lặp nhận tin nhắn sẽ kiểm tra tính hợp lệ của bằng chứng này. Việc cung cấp bằng chứng này đồng nghĩa với việc tiêu tốn sức mạnh tính toán, làm tăng ngưỡng gửi tin nhắn rác để làm tắc nghẽn bộ lặp.
• NIP-22: Dấu thời gian tin nhắn. Báo cho máy chủ bộ lặp thời gian tạo tin nhắn, để bộ lặp lựa chọn nhận tin nhắn. Dấu thời gian có thể đặt ở quá khứ hoặc tương lai.
• NIP-40: Thời gian hết hạn. Báo cho máy chủ bộ lặp thời gian tin nhắn hết hạn, để bộ lặp xóa tin nhắn.
• NIP-57: Liên kết thưởng mạng Lightning.
• NIP-65: Danh sách đề xuất dịch vụ bộ lặp.
Sự kiện (Event)
Sự kiện là cấu trúc `Object` duy nhất trên Nostr. Mỗi cấu trúc sự kiện đều có một loại (kind). Loại này dùng để đánh dấu loại sự kiện (người dùng thực hiện thao tác nào hoặc nhận thông tin nào).
Cách thức hoạt động của giao thức Nostr
Giao thức Nostr hoạt động thông qua các bộ lặp. Các bộ lặp này cho phép người dùng trên cùng một bộ lặp gửi file Json cho nhau.
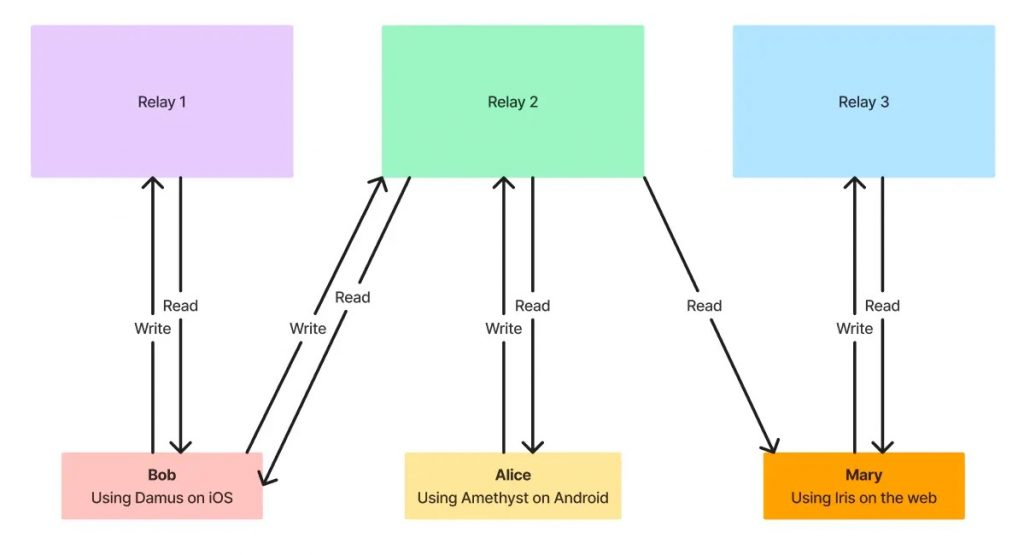
Dưới đây là một ví dụ minh họa đơn giản bằng hình ảnh để giúp bạn dễ hiểu hơn:
Biểu đồ bao gồm 3 bộ lặp (Relay) và 3 người dùng (Client). Mỗi người dùng trong hình sử dụng ứng dụng khách khác nhau (và không nằm trên cùng một nền tảng).
Tình trạng đọc, ghi trong biểu đồ như sau:
• Bob có thể xem tất cả bài đăng của Alice, nhưng không thể xem bất kỳ bài đăng nào của Mary (Bob thậm chí không biết Mary tồn tại).
• Alice có thể xem tất cả bài đăng của Bob, nhưng không thể xem bất kỳ bài đăng nào của Mary (Alice cũng không biết Mary tồn tại).
• Mary có thể xem bài đăng của Bob và Alice. Vì Mary chỉ ghi dữ liệu vào bộ lặp 3, cô ấy có thể đọc dữ liệu từ bộ lặp 2 (lưu trữ dữ liệu của Bob và Alice).
Đi sâu vào hợp đồng Nostr
Xét thấy giao thức Nostr là một giao thức mở cực nhẹ, cung cấp tiêu chuẩn giao thức cho nền tảng mạng xã hội phi tập trung, chúng tôi thử phân tích mã giao thức đơn giản:
Cơ sở của giao thức là một máy chủ WebSocket (gọi là nostr-relay), việc xử lý và lưu trữ của nó là một cấu trúc dữ liệu rất đơn giản, gọi là Sự kiện (Event). Nó như sau:
{
"id": <hash sha256 32 byte của dữ liệu sự kiện được serial hóa>
"pubkey": <khoá công 32 byte được mã hóa hex của người tạo sự kiện>,
"created_at": <thời gian Unix tính bằng giây>,
"kind": <số nguyên>,
"tags": [
["e", <id 32 byte dạng hex của một sự kiện khác>, <URL relay được đề xuất>],
["p", <32 byte dạng hex của khoá>, <URL relay được đề xuất>],
... // các loại thẻ khác có thể được bao gồm sau
]
"content": <chuỗi tùy ý>,
"sig": <chữ ký 64 byte của hash sha256 của dữ liệu sự kiện được serial hóa, giống với trường "id">,
}
Sự kiện luôn được ký (sử dụng chữ ký kiểu Schnorr), và chứa dữ liệu cấu trúc có thể có các ý nghĩa ngữ nghĩa khác nhau. Khóa công XOnlyPubkeys kiểu Schnorr được định nghĩa trong BIP340 (hiện đang được sử dụng cùng với Taproot của Bitcoin) được dùng như «danh tính» trong toàn bộ giao thức.
nostr-client là một ứng dụng, có thể giao tiếp với nostr-relay, và có thể sử dụng trình đăng ký để đăng ký bất kỳ tập hợp sự kiện nào.
Bộ lọc biểu thị tất cả các sự kiện Nostr mà ứng dụng khách quan tâm.
Người dùng không cần đăng ký hay tạo tài khoản, vì ứng dụng khách sẽ dùng khóa công của người dùng để định danh. Mỗi khi ứng dụng khách kết nối với bộ lặp, nó sẽ gửi bộ lọc đăng ký của người dùng, và miễn là còn kết nối, bộ lặp sẽ stream các «sự kiện quan tâm» đến ứng dụng khách.
Bộ lặp có thể cache bộ lọc đăng ký của ứng dụng khách, nhưng không bắt buộc. Ứng dụng khách nên xử lý mọi thứ ở phía «ứng dụng khách», còn bộ lặp có thể ngu ngốc như hòn đá.
Các Client không nói chuyện trực tiếp với nhau. Nhưng các Relay thì có thể. Điều này cho phép bộ lặp lấy dữ liệu mà nó không có cho ứng dụng khách, và ứng dụng khách có thể đăng ký các sự kiện ngoài bộ lặp mà nó kết nối.
Thoạt nhìn, điều này tạo cảm giác Nostr như một giao thức vô dụng (tại sao không ký và dump JSON thô rồi để ứng dụng khách tự xử lý?), nhưng khi đi sâu hơn, mô hình «máy chủ ngốc, ứng dụng khách thông minh» có thể phát hiện ra một số lợi thế kỹ thuật to lớn trong thiết kế giao thức phi tập trung.
Phi tập trung hoàn toàn là đặc điểm chính của Nostr
Nostr là lớp giao thức cho ứng dụng mạng xã hội, giao thức này truyền Notes và các nội dung khác qua Relay, không phụ thuộc vào bất kỳ máy chủ tập trung nào, sự phi tập trung hoàn toàn cho phép bất kỳ ứng dụng nào tự do kết nối, cung cấp một nền tảng mạng xã hội mở và không cần giấy phép thông qua mạng phân tán. Do đó, Nostr thậm chí không cung cấp sản phẩm đầu người dùng (C-end) để người dùng thao tác trực tiếp, mà tập trung vào việc hiện thực cơ sở hạ tầng cần thiết cho mạng xã hội ở lớp giao thức. Khả năng sản phẩm hóa do các ứng dụng bên thứ ba cung cấp. Và người dùng trên các ứng dụng khác nhau có thể tương tác xã hội với nhau.
Ưu điểm của Nostr nằm ở việc cung cấp một mạng xã hội thực sự tự do và mở, không bị ảnh hưởng hay đe dọa bởi bất kỳ quyền lực hay lợi ích tập trung nào, người dùng có thể tự do thể hiện quan điểm và niềm tin mà không lo bị kiểm duyệt, khóa tài khoản hay hủy tài khoản; người sáng tạo nội dung có thể tự do thiết lập mô hình khuyến khích của riêng mình mà không lo bị tước đoạt thu nhập hay bị cạnh tranh bất công. Người dùng Nostr cũng có thể tự do lựa chọn vòng tròn xã hội của mình mà không lo bị thao túng, dẫn dắt sai hoặc bị xâm phạm riêng tư.
Nostr khác biệt lớn so với mạng xã hội truyền thống, nó còn có những đặc điểm và lợi thế sau:
Phi tập trung
Nostr không phụ thuộc vào bất kỳ máy chủ hay nền tảng tập trung nào, mà truyền và lưu trữ thông tin thông qua mạng Bitcoin. Như vậy, người dùng không phải lo dữ liệu của mình bị đánh cắp, kiểm duyệt hay xóa bỏ, cũng không bị ràng buộc bởi bất kỳ quy tắc hay chính sách nào của bên thứ ba.
Tự chủ
Nostr cho phép người dùng tự kiểm soát dữ liệu và danh tính của mình, người dùng có thể tự do lựa chọn những người mà họ muốn theo dõi và tin tưởng, cũng như tự do thể hiện quan điểm và ý tưởng của mình. Người dùng không cần lo bị khóa tài khoản, chặn hay hạ cấp, cũng không phải chịu đựng sự phiền toái từ quảng cáo hay đề xuất. Đồng thời, khả năng xác thực cho người dùng cụ thể giúp dễ dàng nhận biết tin nhắn rác và tin nhắn robot.
Mở
Nostr là một giao thức mở, bất kỳ ai cũng có thể tham gia và đóng góp. Người dùng có thể tự phát triển và sử dụng các ứng dụng khách khác nhau, cũng có thể tự xây dựng và vận hành các nút (node), nút là một máy chủ có thể chuyển tiếp và lưu trữ thông tin Nostr. Người dùng cũng có thể tự tạo và sử dụng các loại (type) và thẻ (tag) khác nhau, đây là các siêu dữ liệu dùng để phân biệt và phân loại thông tin Nostr. Định dạng sự kiện (`Event`) đơn giản và linh hoạt hỗ trợ nhiều loại đăng tải: bài đăng mạng xã hội, nội dung dài, phương tiện phong phú, thương mại điện tử, v.v. Đồng thời, Nostr kết hợp với mạng Lightning để hiện thực mô hình kinh doanh mới [giá trị cho giá trị (value-for-value)], công bằng hơn.
Các rủi ro an ninh của giao thức Nostr
Quản lý khóa riêng
Giao thức Nostr sử dụng cặp khóa công-khóa riêng làm tài khoản, người dùng cần tự quản lý khóa riêng một cách an toàn. Một khi khóa riêng bị mất, sẽ không thể khôi phục. Đối với phần lớn người dùng, điều này có thể là một thách thức, vì họ có thể không có đủ kiến thức và kinh nghiệm kỹ thuật để quản lý khóa riêng một cách an toàn.
Trong giao thức Nostr, người dùng cần tự chọn và xác minh bộ lặp. Nếu người dùng chọn một bộ lặp không đáng tin cậy hoặc độc hại, thông tin của họ có thể bị rò rỉ, thay đổi hoặc xóa bỏ.
Truyền thông tin
Trong giao thức Nostr, thông tin người dùng gửi không được lan truyền giữa nhiều bộ lặp. Điều này có nghĩa là nếu thông tin của người dùng không được đủ nhiều bộ lặp nhận và lưu trữ, thì thông tin đó có thể bị mất hoặc không thể hiển thị với người dùng khác.
Tăng cường hiệu ứng đảo biệt lập
Trong giao thức Nostr, bộ lặp có thể tự do lựa chọn việc có nhận và lưu trữ thông tin của người dùng hay không. Điều này có thể dẫn đến việc một số bộ lặp chỉ chọn nhận
Chào mừng tham gia cộng đồng chính thức TechFlow
Nhóm Telegram:https://t.me/TechFlowDaily
Tài khoản Twitter chính thức:https://x.com/TechFlowPost
Tài khoản Twitter tiếng Anh:https://x.com/BlockFlow_News
 @MoveBit_
















