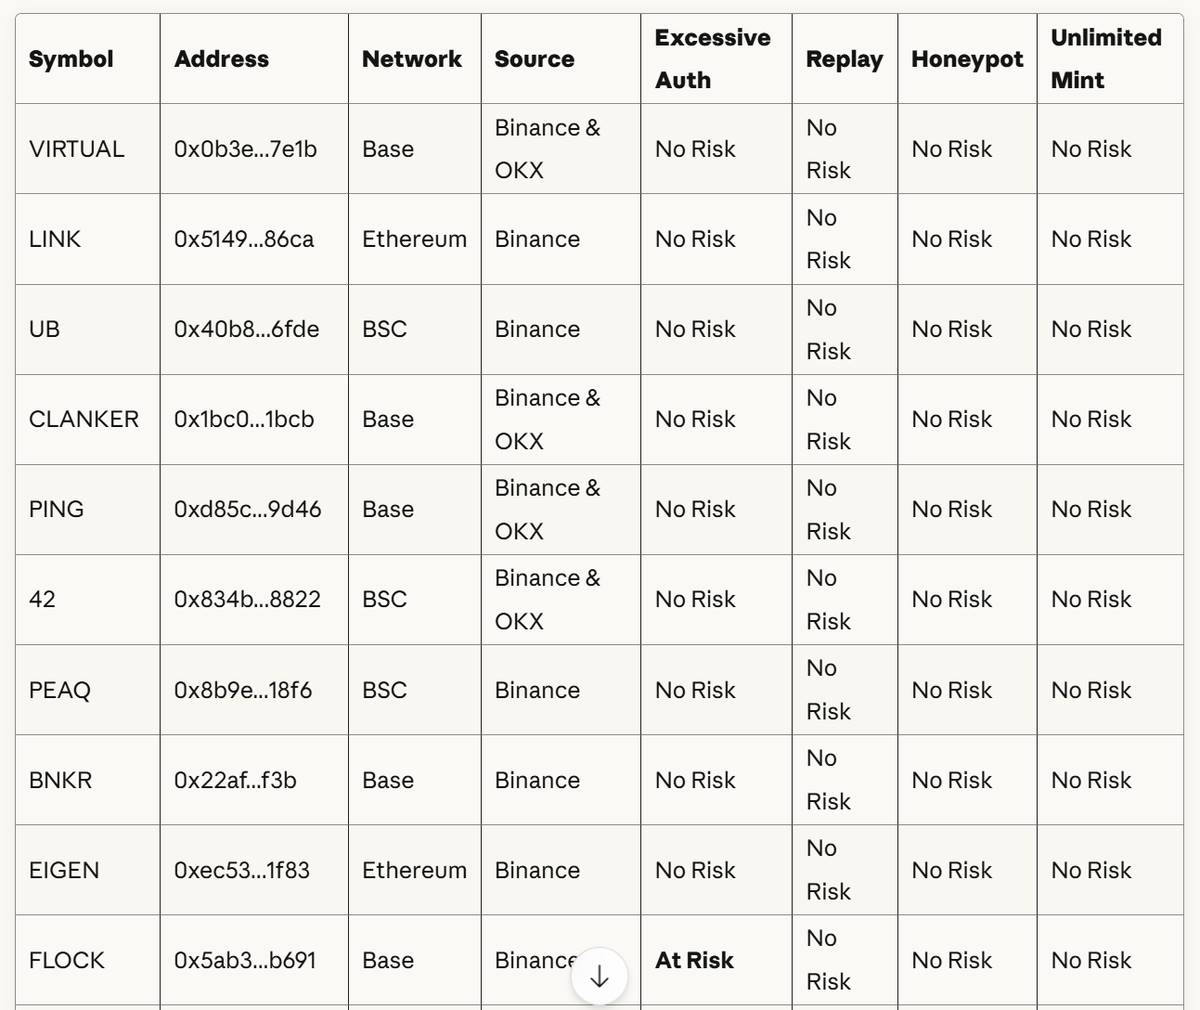
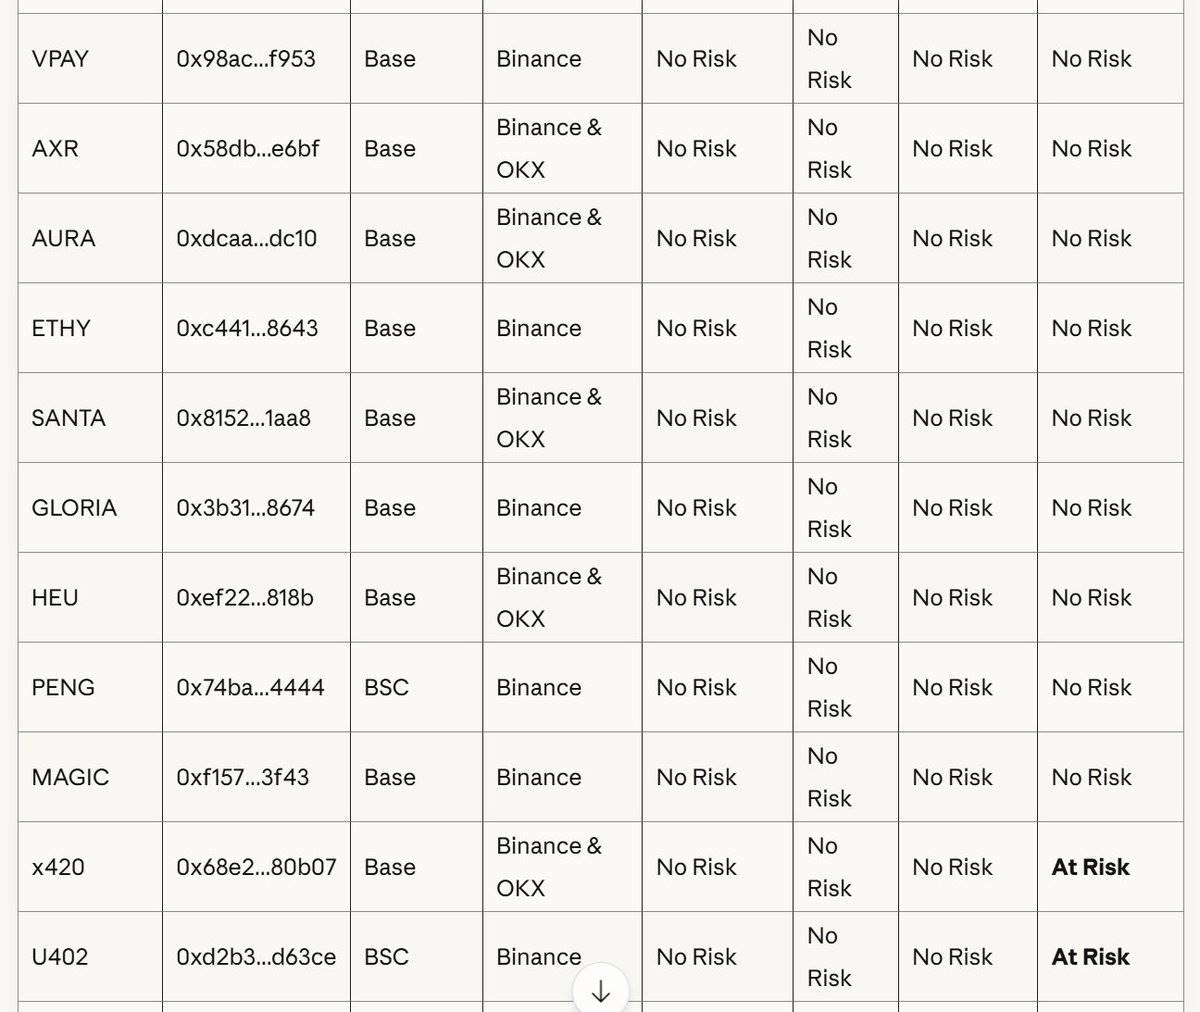
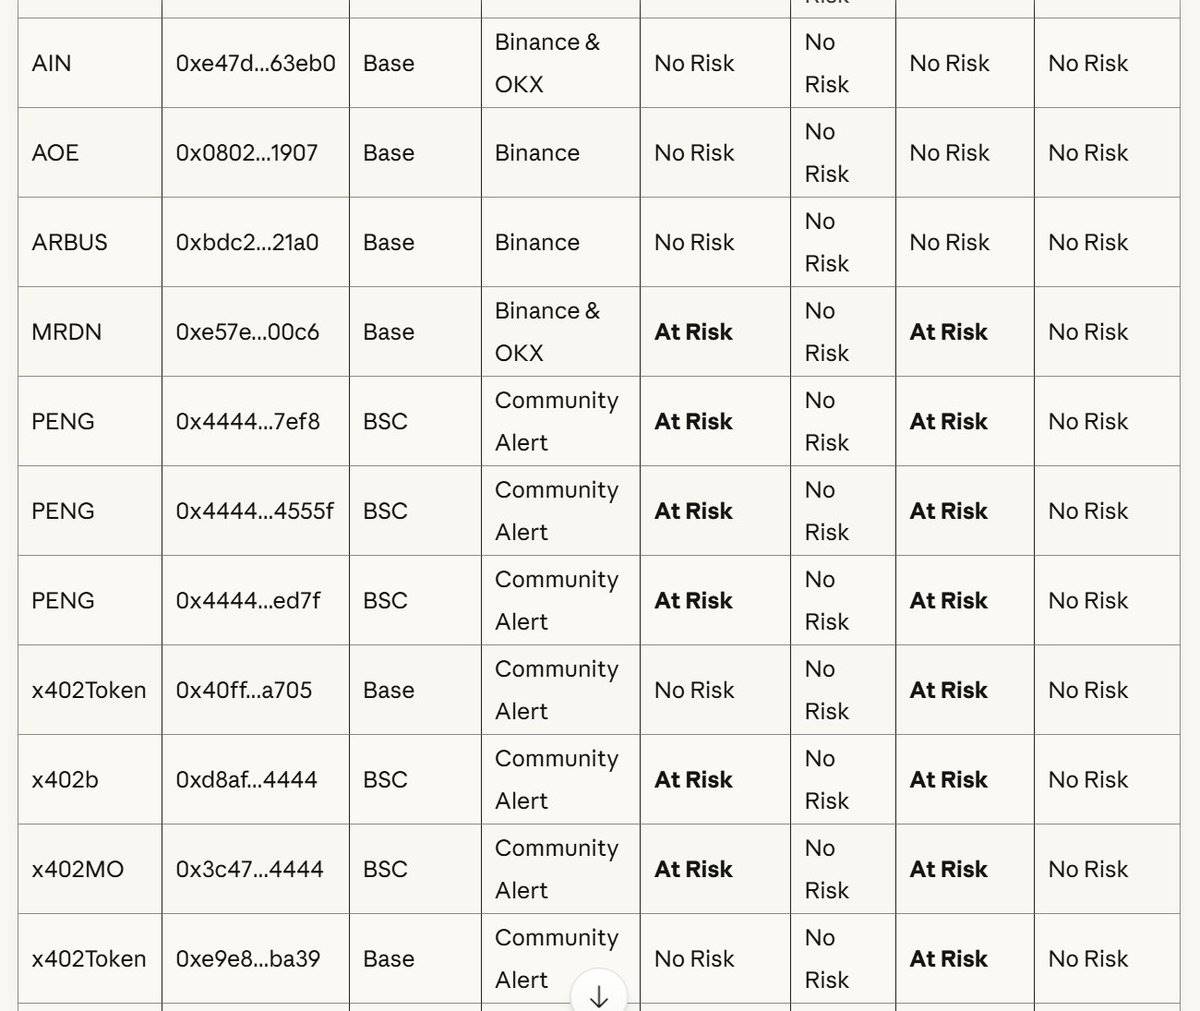
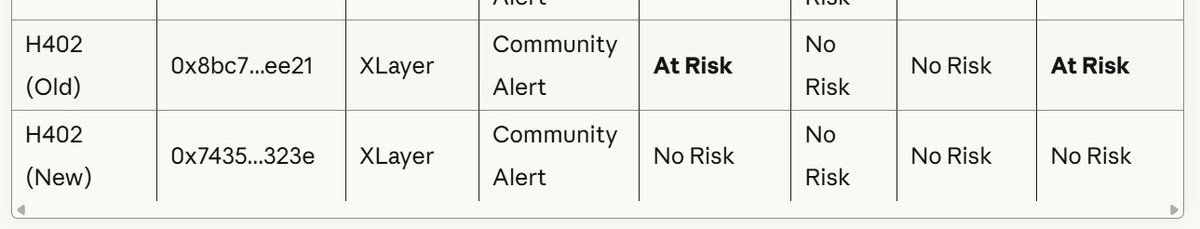
TechFlow сообщает, 17 ноября. Согласно отчету GoPlus Security, в ходе проверки безопасности более 30 проектов экосистемы x402 были выявлены серьезные уязвимости.
Результаты сканирования показывают, что к основным типам рисков относятся чрезмерное предоставление прав, повторная отправка подписей, honeypot-ловушки и неограниченная чеканка. В частности, функция transferERC20 проекта FLOCK позволяет владельцу выводить любое количество токенов из контракта; функция crosschainMint проекта x420 обеспечивает неограниченную чеканку; функция manualSwap проекта PENG дает владельцу возможность выводить ETH из контракта.
Ранее уже регистрировалось множество инцидентов безопасности, в том числе 28 октября 402bridge подвергся атаке через уязвимость избыточных прав доступа, в результате которой средства USDC с более чем 200 пользовательских счетов были переведены злоумышленниками; 12 ноября проект Hello402 столкнулся с проблемами неограниченной чеканки и ликвидности.