

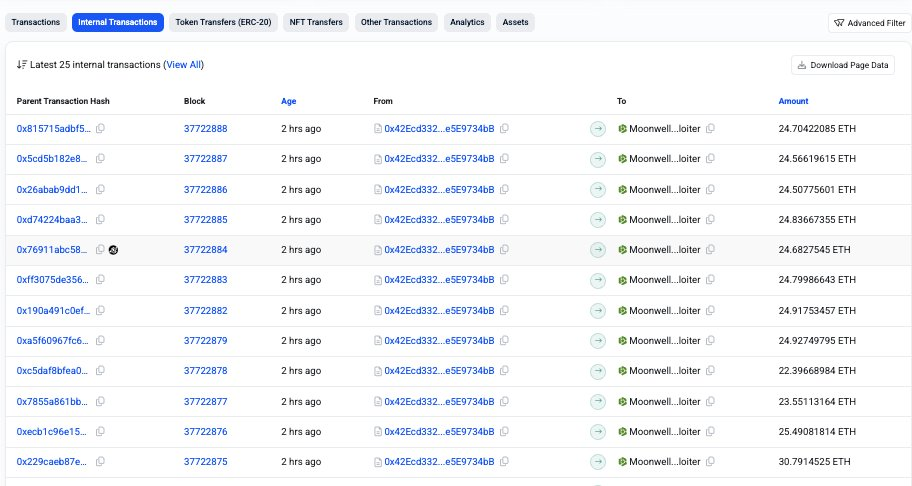
По данным TechFlow, 4 ноября, согласно мониторингу CertiK Alert, протокол кредитования Moonwell подвергся ряду атакующих транзакций. Злоумышленники использовали некорректные данные оракула: благодаря флеш-кредиту всего на ~0,02 wrstETH, внесённому в обеспечение, они смогли многократно занимать более 20 wstETH. Используя ошибочную цену wrst, возвращаемую оракулом (около 5,8 млн долларов), атакующий получил прибыль в размере 295 ETH на сумму примерно 1 млн долларов.
В избранное
Поделиться






