Взлом приватных ключей Bitcoin за 9 минут? Руководство по выживанию блокчейна в условиях квантовой угрозы
Автор: Changan, Команда контента Biteye
TL;DR
Согласно последнему докладу команды Google Quantum AI, теоретически квантовый компьютер с коррекцией ошибок на 500 тысяч кубитов способен взломать приватные ключи Bitcoin всего за 9 минут, что создает угрозу примерно для 6,9 млн монет с раскрытыми открытыми ключами. Хотя до текущих технологических возможностей осталось в 446 раз, и реализация прогнозируется лишь около 2029 года, это уже не футуристическая фантастика. Сообщество Bitcoin активно продвигает постквантовые решения, такие как BIP-360 и SPHINCS+. Обычным пользователям пока не стоит паниковать, но рекомендуется проверить форматы адресов (избегать долгосрочного использования адресов Taproot, начинающихся с bc1p), привычку «один адрес на одну транзакцию» и следить за обновлениями от разработчиков кошельков.
31 марта 2026 года, обычный понедельник, криптоиндустрия внезапно закипела.
Команда Google Quantum AI опубликовала статью, в которой утверждается, что для взлома приватных ключей Bitcoin квантовому компьютеру потребуется всего 9 минут, тогда как среднее время подтверждения блока Bitcoin составляет 10 минут.
Некоторые назвали это паникерством, другие заявили, что до реальности еще очень далеко, но на этот раз предупреждение прозвучало от Google.
Можно ли квантовым компьютером взломать Bitcoin? Реальна угроза или преувеличена? Что нужно сделать обычным пользователям? Эта статья попытается разобраться во всем подробно.
1. О чем именно говорится в статье Google?
Ранее общепринятым мнением в отрасли было то, что для взлома криптографии Bitcoin квантовому компьютеру потребуются миллионы кубитов. Это число казалось невероятно большим, поэтому все считали, что до этого момента еще десятилетия. Однако в новой статье Google это число снижается до менее чем 500 тысяч. Снижение почти в 20 раз.
В статье описывается конкретный сценарий атаки: когда вы отправляете транзакцию Bitcoin, ваш открытый ключ ненадолго раскрывается в сети в ожидании включения в блок. Это окно длится в среднем 10 минут. По оценкам Google, достаточно мощный квантовый компьютер сможет вывести приватный ключ из вашего открытого ключа примерно за 9 минут, подделать транзакцию с более высокой комиссией майнера и перехватить средства до того, как ваша оригинальная транзакция будет включена в цепочку, с вероятностью успеха около 41%.
Конечно, в статье описывается квантовый компьютер с полной коррекцией ошибок. Собственный процессор Google Willow имеет всего 105 физических кубитов, а в статье требуется 500 тысяч. Между ними разница в 446 раз, поэтому квантового компьютера, способного взломать BTC, пока не существует.
Google установила собственную цель — завершить миграцию на постквантовую криптографию к 2029 году. Это время косвенно указывает на временное окно, в котором, по их мнению, угроза станет реальной.
Но если однажды такой компьютер будет создан, стоимость взлома Bitcoin окажется значительно ниже, чем вы думаете.
2. Чем квантовый компьютер отличается от обычного?
Прежде чем обсуждать последствия, необходимо понять базовый вопрос: что такое квантовый компьютер?
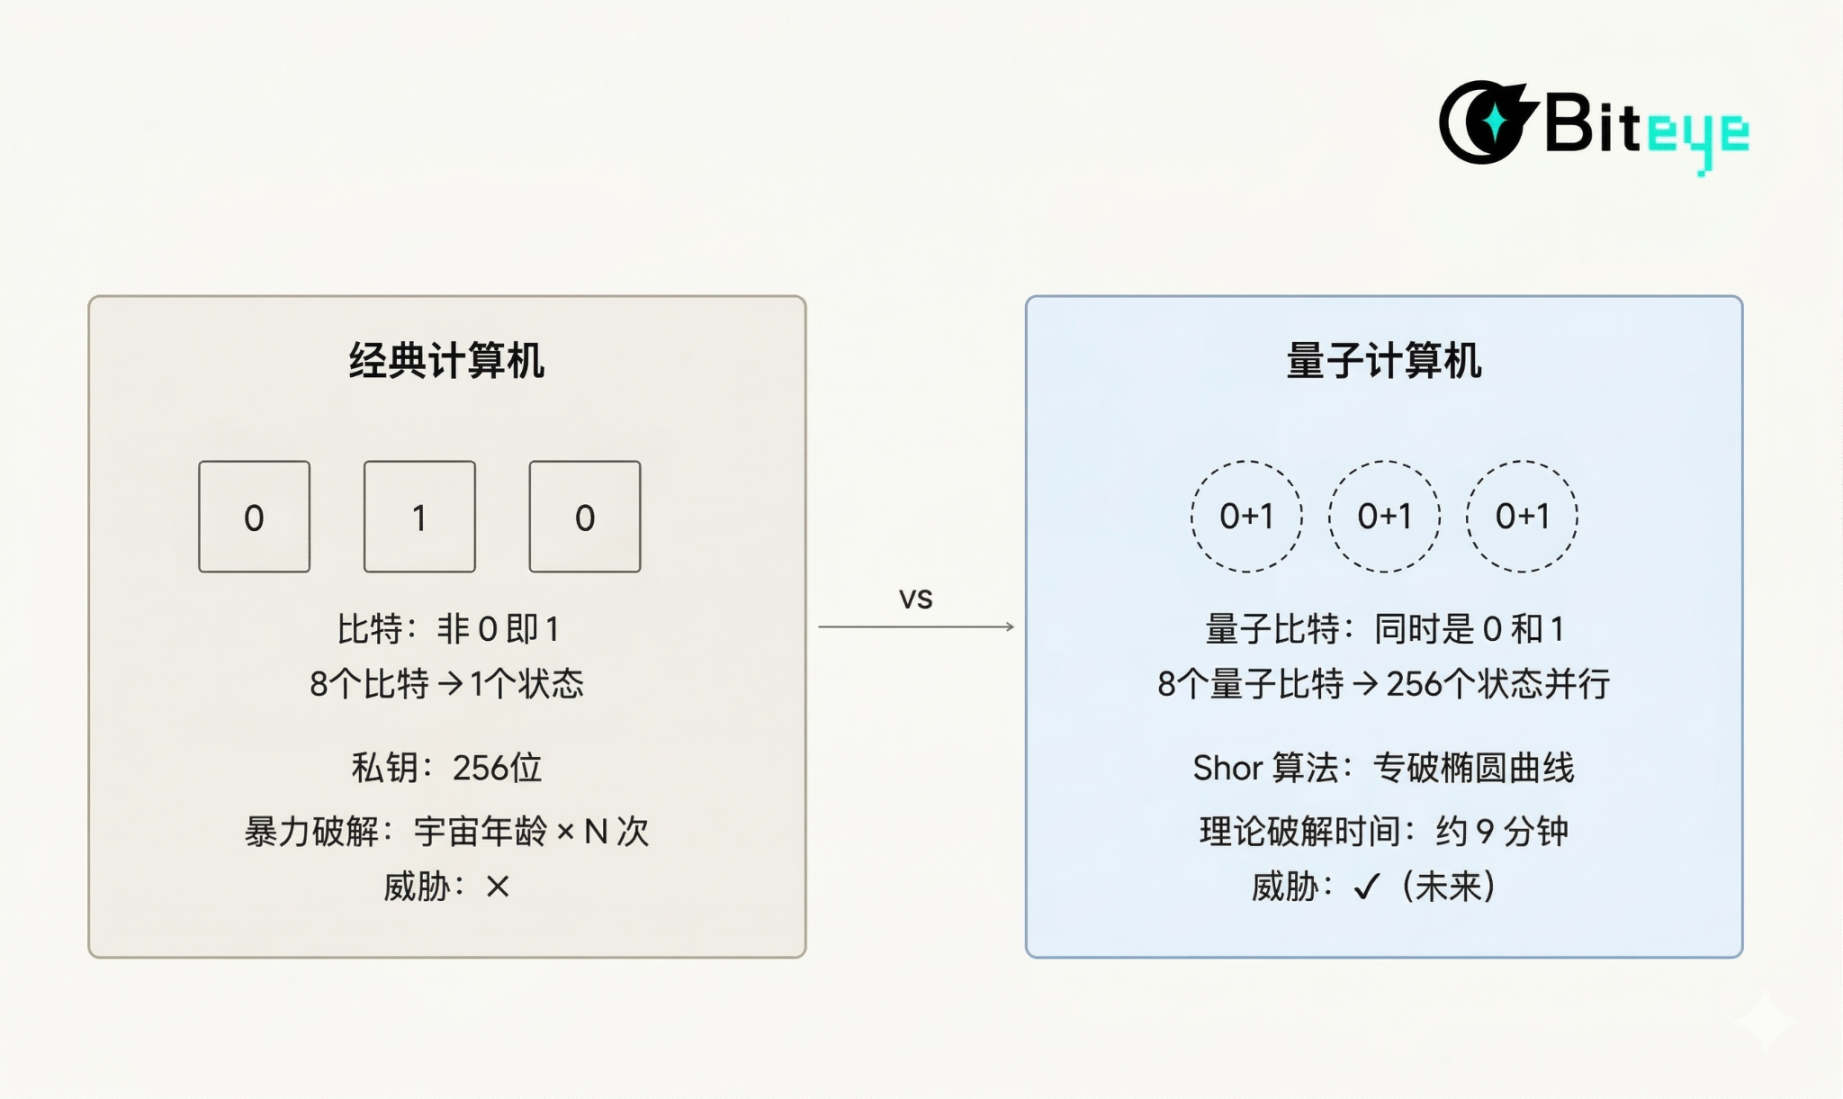
Обычные компьютеры обрабатывают информацию с помощью битов, каждый из которых может находиться только в одном из двух состояний: 0 или 1.
Любые вычисления сводятся к операциям над этими 0 и 1. Приватный ключ длиной 256 бит означает 2²⁵⁶ возможных комбинаций: при полном переборе классическим компьютером, даже объединив вычислительную мощность всей планеты, потребуется время, превышающее возраст Вселенной. Именно поэтому Bitcoin оставался безопасным на протяжении 15 лет.
Квантовые компьютеры используют кубиты (qubit). Их особенность заключается в суперпозиции: они могут одновременно находиться в состояниях и 0, и 1. Восемь кубитов представляют не одно состояние, а могут одновременно кодировать 256 состояний. Чем больше кубитов, тем экспоненциально выше способность к параллельным вычислениям.
Однако только параллелизма недостаточно для угрозы BTC. Настоящую опасность для криптографии представляет «Алгоритм Шора», разработанный математиком MIT Питером Шором в 1994 году. Он специально предназначен для факторизации больших чисел и решения задачи дискретного логарифма на эллиптических кривых. Именно эти две сложные задачи являются основой безопасности приватных ключей Bitcoin и Ethereum.
Пример: классический компьютер подобен человеку, ищущему выход из лабиринта и пробующему путь за путем. Квантовый компьютер вместе с алгоритмом Шора похож на ситуацию, когда вам дали план лабиринта сверху, и одного взгляда достаточно, чтобы найти выход.
Bitcoin использует алгоритм подписи ECDSA (Elliptic Curve Digital Signature Algorithm), работающий на кривой secp256k1. Для классических компьютеров эта система непробиваема, но алгоритм Шора специализируется на разрушении математической структуры эллиптических кривых.
3. Как именно квантовый компьютер украдет ваши Bitcoin
Разобравшись с принципом работы квантового компьютера, посмотрим, как именно он угрожает Bitcoin.
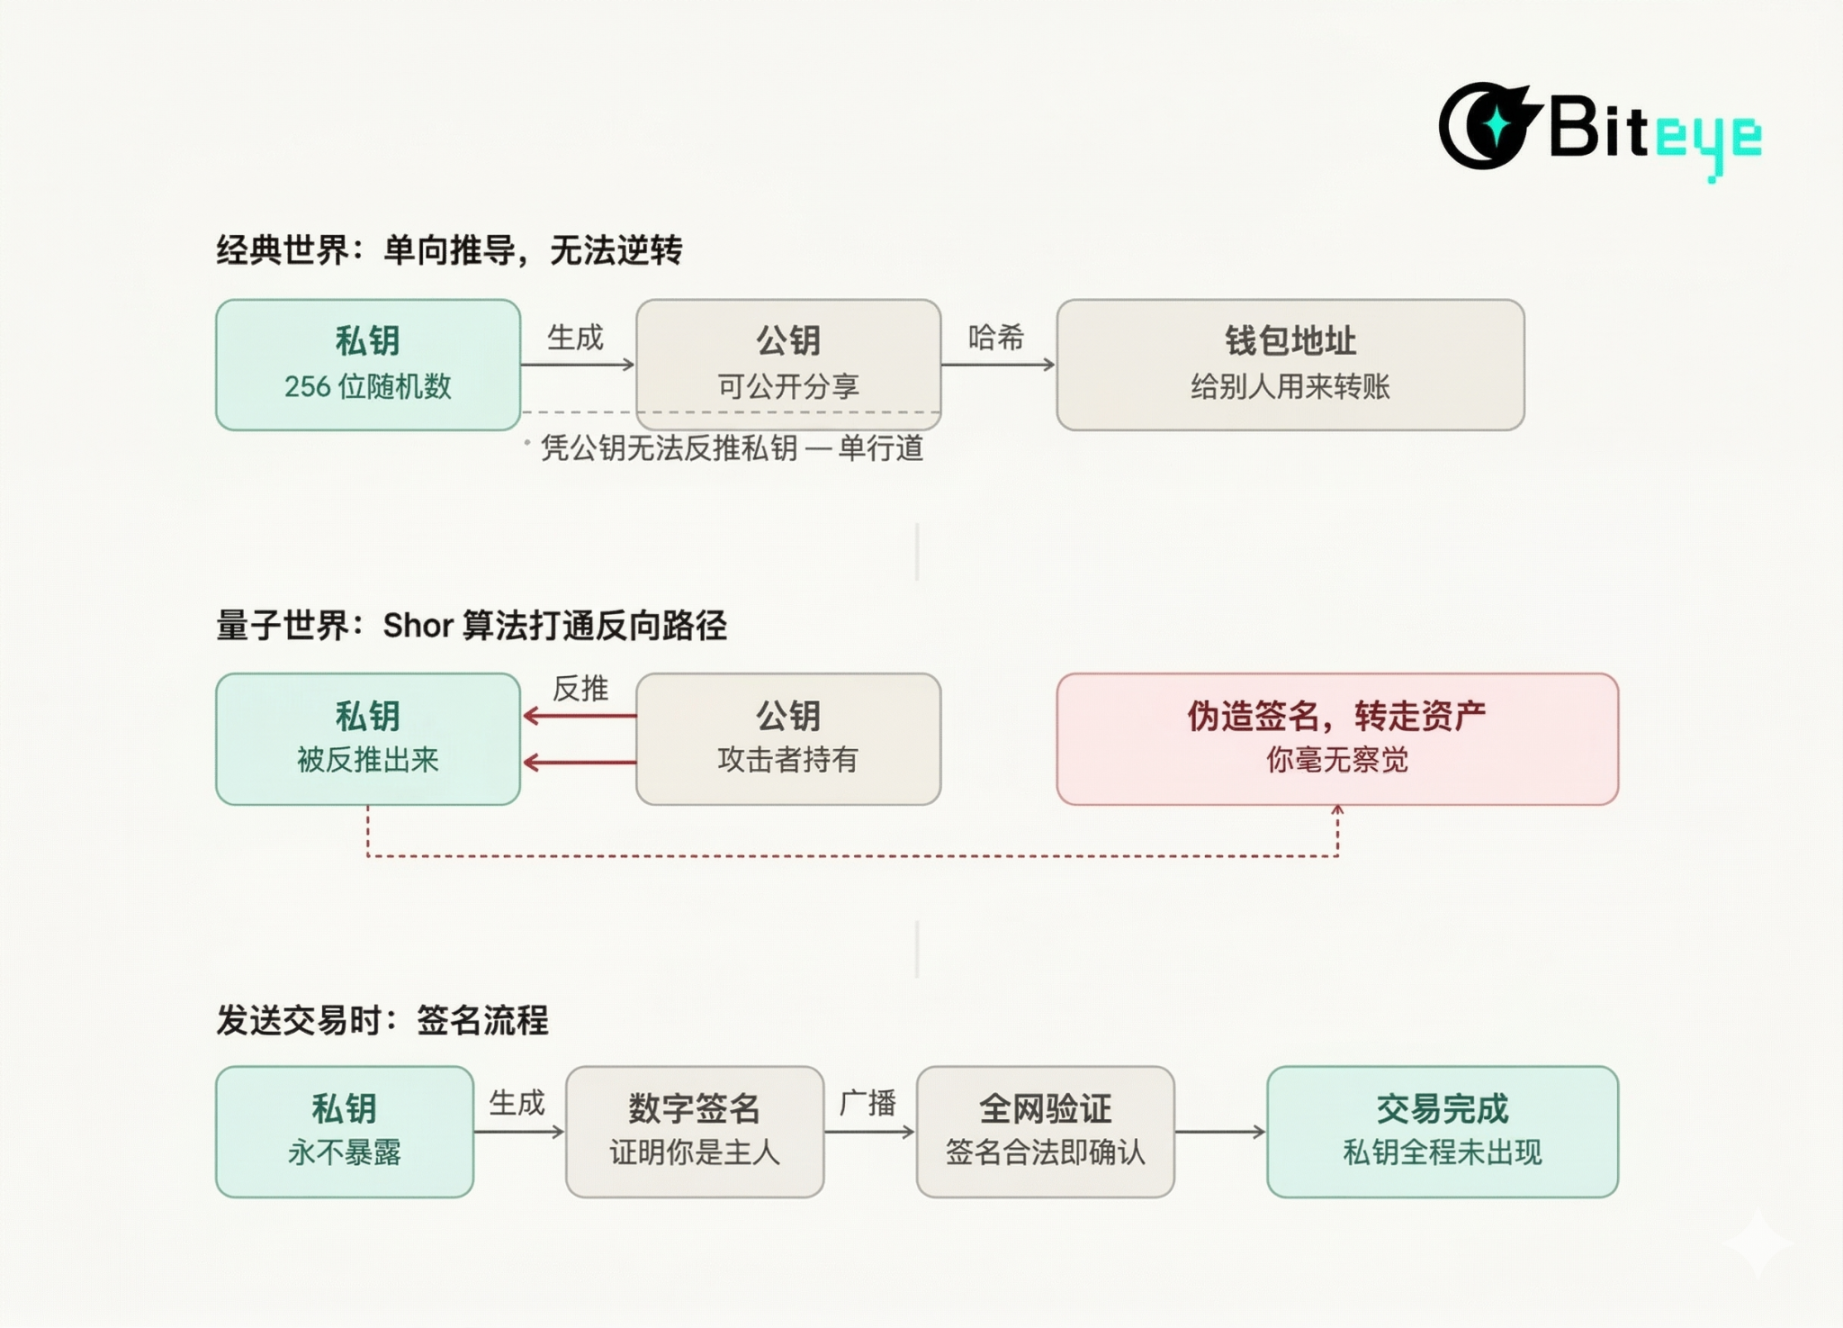
При создании кошелька система генерирует приватный ключ — случайную последовательность из 256 цифр. Из приватного ключа выводится открытый ключ, а из него — адрес кошелька. Эту цепочку можно пройти только в одну сторону: зная приватный ключ, можно получить открытый, но наоборот — нет.
Когда вы отправляете Bitcoin, приватный ключ используется только для создания цифровой подписи, которая публикуется вместе с транзакцией, подтверждая всем участникам сети, что средства отправлены вами. Сеть проверяет подпись, транзакция подтверждается и завершается.
Теоретически алгоритм Шора может взломать криптографию эллиптических кривых, лежащую в основе безопасности приватных ключей Bitcoin. Однако долгое время этому не придавали значения, потому что для запуска этого алгоритма требуется вычислительная мощность, недоступная классическим компьютерам.
Проблема в том, что квантовые компьютеры за последние годы действительно продвинулись вперед. Как только они станут достаточно мощными, квантовый компьютер сможет, получив ваш открытый ключ, вывести приватный ключ, подделать вашу подпись и перевести средства.
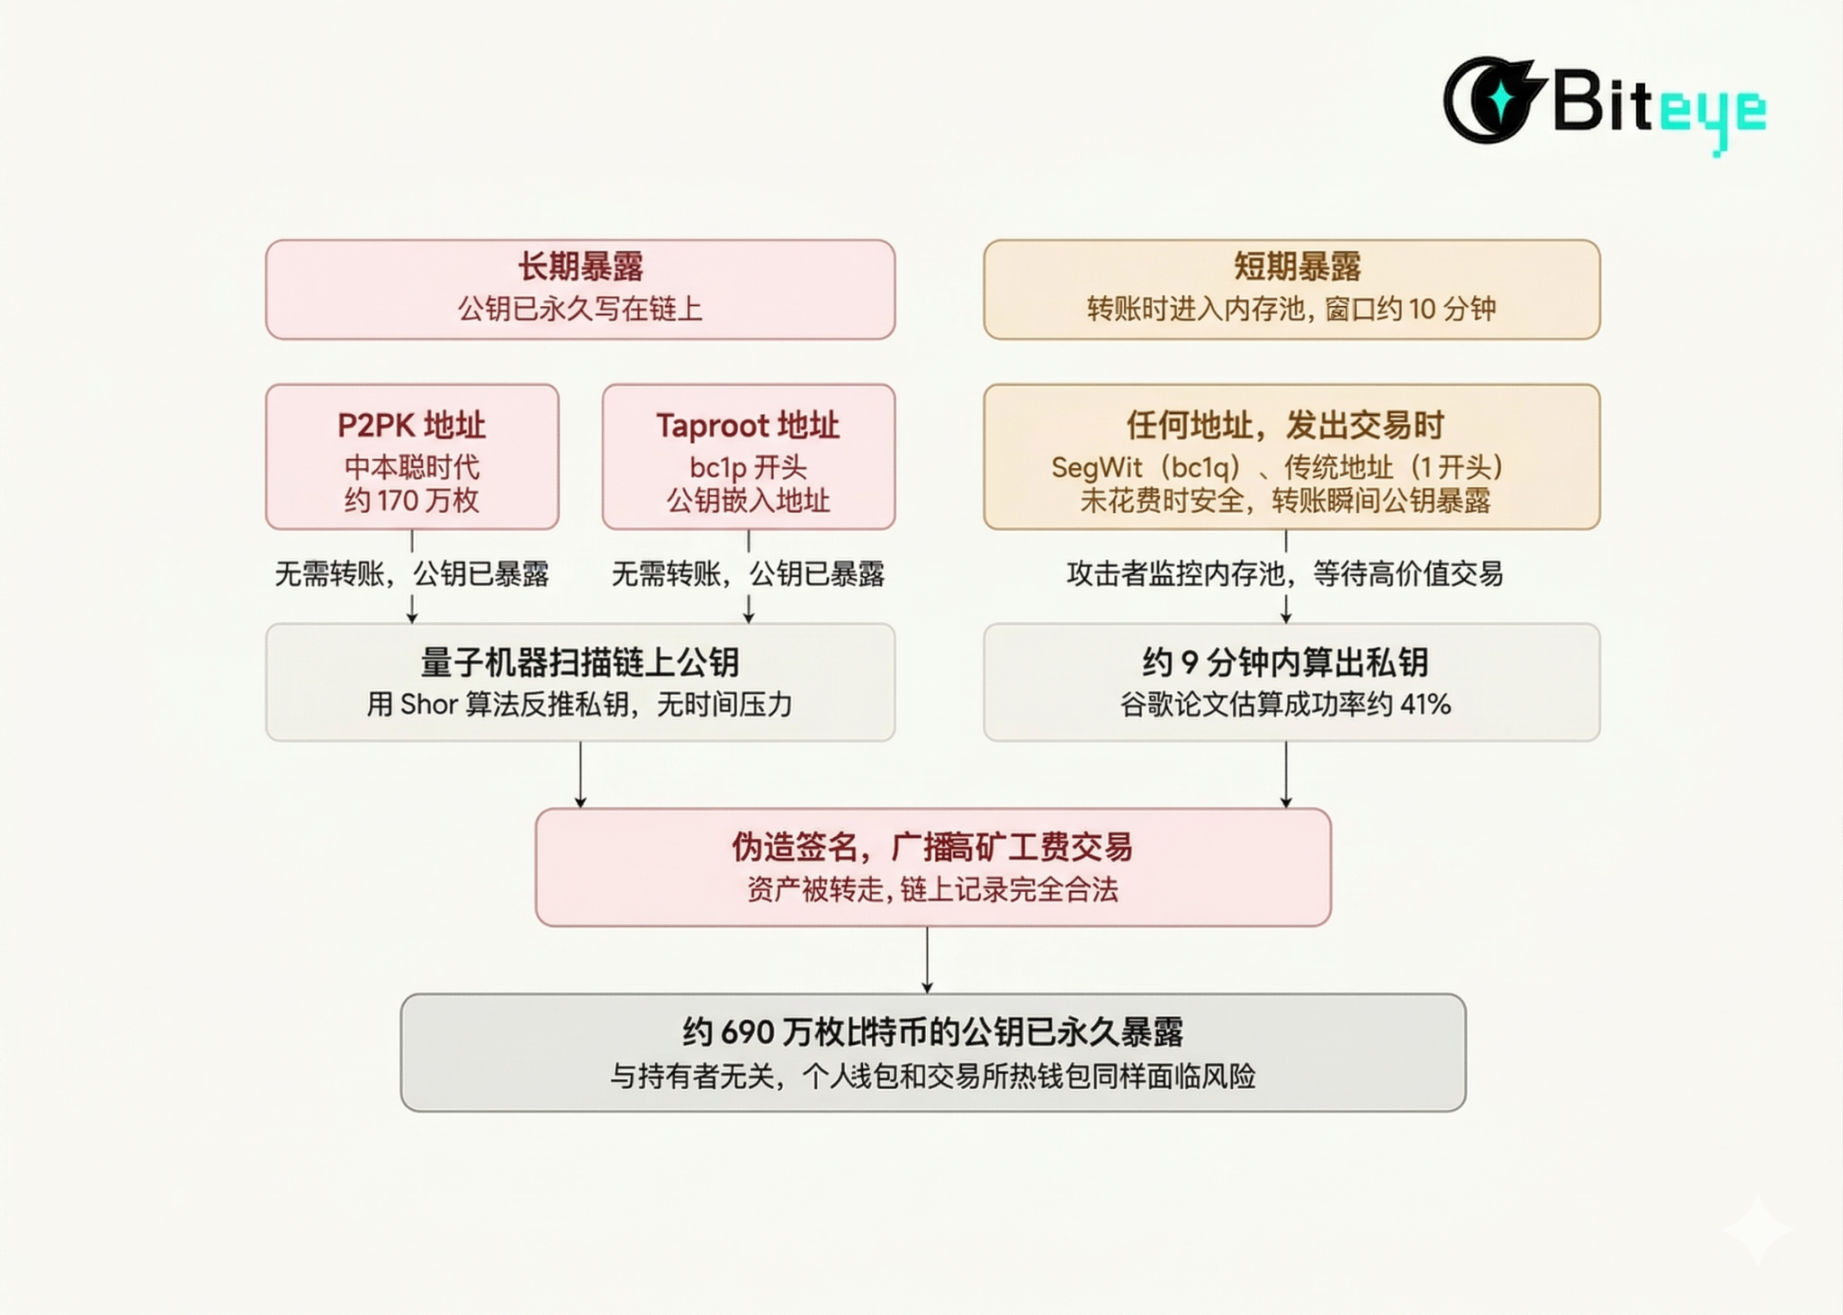
Это подводит нас к главному вопросу: уже раскрыт ли ваш открытый ключ?
Раскрытие открытого ключа происходит в двух случаях.
Первый случай — долгосрочное раскрытие. Открытый ключ навсегда записан в блокчейне, и квантовые машины могут считать его в любой момент. К таким относятся два типа адресов:
Оригинальный формат адресов, использовавшийся Сатоши Накамото и ранними майнерами, когда открытый ключ хранился в открытом виде;
Адреса, начинающиеся с bc1p. Изначально Taproot задумывался для улучшения конфиденциальности и эффективности, но архитектура встраивает открытый ключ непосредственно в сам адрес, что в условиях квантовой угрозы дает обратный эффект.
Второй случай — краткосрочное раскрытие. В момент отправки транзакции у традиционных адресов в состоянии Unspent (непотраченном) открытый ключ скрыт за хешем и недоступен внешним наблюдателям. Но всякий раз, когда вы отправляете транзакцию, открытый ключ попадает в мемпул и становится виден всей сети до включения в блок. Это окно длится в среднем 10 минут.
То есть, независимо от того, насколько осторожны вы были раньше, если вы хоть раз отправили транзакцию, существует риск атаки.
В настоящее время открытый ключ примерно 6,9 млн монет Bitcoin уже необратимо раскрыт в блокчейне. Независимо от того, хранятся эти монеты в личных кошельках или в горячих кошельках бирж, если адрес относится к перечисленным выше типам высокого риска или хотя бы однажды использовался для отправки средств, открытый ключ уже скомпрометирован.
4. Что делает сообщество Bitcoin?
В день публикации статьи Google CZ @cz_binance ответил в Twitter: не стоит паниковать, переход криптовалют на постквантовые алгоритмы решит проблему. Угроза реальна, но отрасль способна на нее ответить.
Подход Виталика Бутерина (@VitalikButerin) оказался куда более осторожным. Он давно предупреждает об этой проблеме и приводил оценку: вероятность появления квантового компьютера, способного совершать реальные атаки, до 2030 года составляет около 20%.
Оба признают угрозу реальной, просто оценивают степень срочности по-разному. Разработчики Bitcoin давно не игнорируют эту проблему, и сейчас активно обсуждаются четыре основных направления.
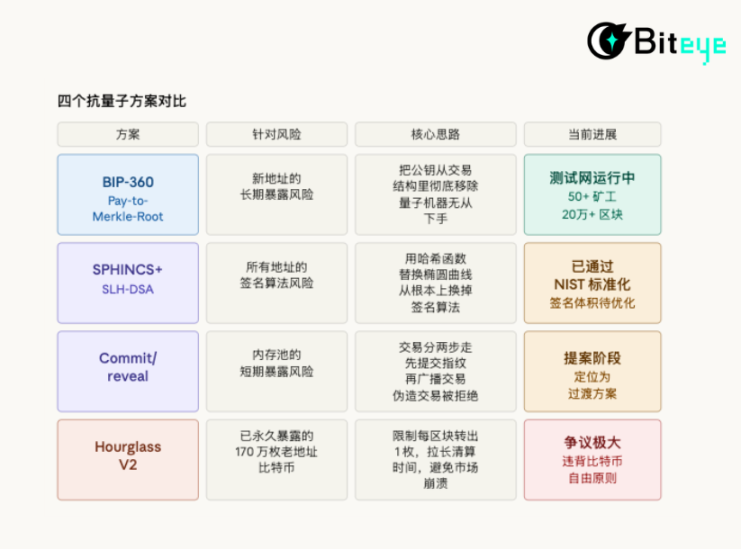
BIP-360, также известный как Pay-to-Merkle-Root. Современные адреса Bitcoin permanently оставляют открытый ключ в блокчейне. Идея BIP-360 заключается в полном удалении открытого ключа из структуры транзакции с заменой его корнем Меркла. У квантового компьютера не будет открытого ключа для анализа, и атака станет невозможной.
Это решение уже запущено в тестовой сети BTQ Technologies. В нем участвуют более 50 майнеров, обработано свыше 200 тысяч блоков. Однако важно отметить: BIP-360 защищает только новые монеты. Проблема 1,7 млн монет со старыми адресами и раскрытыми ключами останется нерешенной.
SPHINCS+: официальное название SLH-DSA, это постквантовая схема подписи на основе хеш-функций. Логика прямая: поскольку алгоритм Шора нацелен на эллиптические кривые, нужно отказаться от них и использовать хеш-функции для подписи.
Этот стандарт прошел стандартизацию NIST в августе 2024 года. Основная проблема — объем подписи: текущая подпись ECDSA в Bitcoin занимает всего 64 байта, тогда как SPHINCS+ требует более 8 КБ, что увеличивает размер более чем в 100 раз и значительно повысит комиссии за транзакции и потребность в месте в блоке.
Для решения проблемы разработчики предложили оптимизации SHRIMPS и SHRINCS, цель которых — уменьшить размер подписи без потери безопасности.
Схема Commit/reveal: предложена сооснователем Lightning Network Тэджем Дрией (Tadge Dryja). Она направлена на снижение рисков краткосрочного раскрытия в мемпуле. Транзакция разделяется на два этапа:
На первом этапе публикуется только хеш-отпечаток, не содержащий информации о транзакции, фиксирующий временную метку в блокчейне;
На втором этапе распространяется настоящая транзакция, и только теперь открывается открытый ключ. Даже если квантовый злоумышленник перехватит открытый ключ на втором этапе и вычислит приватный ключ, он не сможет провести мошенническую транзакцию, так как в сети не будет записи о предварительном хешировании на первом этапе. Плата за это — дополнительный шаг на каждую транзакцию и небольшое увеличение стоимости.
Сообщество рассматривает это как временное решение до внедрения более полной постквантовой архитектуры.
Hourglass V2: предложен разработчиком Hunter Beast. Специально ориентирован на защиту тех 1,7 млн монет со старыми адресами с навсегда раскрытыми ключами. Логика пессимистична, но реалистична: если открытые ключи этих адресов невозможно скрыть, при достаточной мощности квантовых компьютеров эти средства рано или поздно будут украдены.
Hourglass V2 не пытается предотвратить кражу со старых адресов, а ограничивает вывод Bitcoin с таких адресов до 1 монеты за блок, аналогично ограничениям на ежедневное снятие средств при банковском бегстве.
Этот вызов вызывает огромные споры, так как среди пользователей Bitcoin закрепился принцип: никто не должен вмешиваться в управление вашими средствами. Даже такие частичные ограничения многие считают чрезмерными.
Это не первый раз, когда Bitcoin сталкивается с необходимостью масштабного обновления. Споры о масштабируемости в 2017 году длились годами и привели к разделению сети и созданию Bitcoin Cash. Обновление Taproot в 2021 году заняло почти четыре года от предложения до активации. Каждый раз сообществу приходилось проходить через долгие дебаты, противостояние и компромиссы, чтобы сдвинуть дело с мертвой точки. Вероятнее всего, ответ на квантовую угрозу пройдет по тому же пути.
5. Что нужно делать обычным пользователям прямо сейчас?
После всего сказанного, что могут сделать обычные пользователи?
Ответ проще, чем кажется. Сегодняшний квантовый компьютер все еще не может взломать ваши Bitcoin, но несколько мер предосторожности следует начать применять уже сейчас.
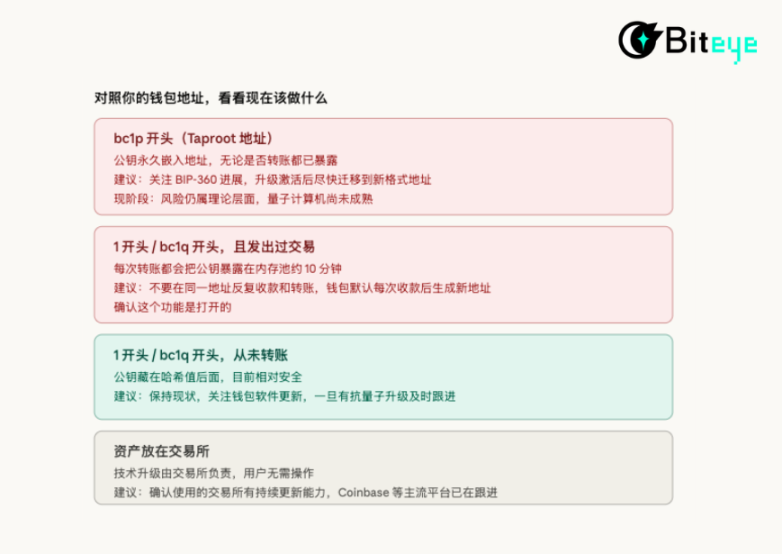
Проверьте форматы ваших адресов
Откройте свой кошелек и посмотрите, с чего начинается адрес для получения средств. Адреса, начинающиеся с bc1p, относятся к типу Taproot, где открытый ключ по умолчанию встраивается в сам адрес, что является формой длительного раскрытия с высоким риском. Если ваши средства хранятся на таких адресах и никогда не затрачивались, текущий риск носит теоретический характер, но за развитием BIP-360 стоит следить.
Адреса SegWit, начинающиеся с bc1q, и традиционные адреса, начинающиеся с 1, находятся под защитой хеширования, пока не используются для отправки средств, что относительно безопасно. Но как только вы отправите первую транзакцию, открытый ключ навсегда раскроется в блокчейне.
Выработайте гигиену адресов
Старайтесь не получать и не отправлять средства на один и тот же адрес многократно. Каждая отправка транзакции раскрывает открытый ключ, после чего адрес перестает иметь хеш-защиту. Большинство современных кошельков автоматически генерируют новый адрес после каждого получения средств — убедитесь, что эта функция включена.
Следите за обновлениями кошельков
Производители аппаратных кошельков, такие как Ledger и Trezor, сыграют ключевую роль в переходе на постквантовые стандарты. Как только BIP-360 или схемы постквантовой подписи активируются в основной сети, кошельки должны синхронно поддерживать новые форматы адресов и алгоритмы подписи. Со стороны пользователя это, возможно, потребует лишь обновления прошивки, но может также потребовать переноса средств со старых адресов на адреса нового формата. Сейчас важно убедиться, что ваш кошелек поддерживается производителем с ресурсами для регулярных обновлений, и не упускать новости.
Активы на биржах
Биржи не требуют действий от пользователей, так как технические обновления берут на себя их внутренние команды. Coinbase уже создал консультативный комитет по квантовым вычислениям, а остальные крупные биржи под давлением регуляторов последуют их примеру. Активы на надежных крупных биржах будут защищены прозрачно и без вашего вмешательства.
6. Заключение
Утверждение о том, что «квантовый компьютер взломает Bitcoin», циркулирует уже много лет. При каждом появлении оно подвергается насмешкам, после чего ничего не происходит. Со временем люди стали воспринимать это как историю про мальчика, который кричал «Волк!».
На этот раз предупреждение прозвучало от Google. Разработчики Bitcoin уже серьезно готовят планы реагирования, а дорожная карта Ethereum также движется вперед. Но долгое время этот вопрос оставался в теоретической плоскости, и никто не может дать однозначный ответ на вопрос, смогут ли квантовые компьютеры реально преодолеть криптографические алгоритмы Bitcoin.
По словам Google, срок — 2029 год. Другие говорят, что понадобятся десятилетия, третьи уверены, что этого не случится никогда. Ответ на этот вопрос даст лишь время.
Прогресс квантовых вычислений никогда не был линейным. Следующее крупное прорывное событие может произойти в совершенно неожиданное время, как это уже бывало ранее.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @BiteyeCN