


Будет ли биткоин взломан квантовыми компьютерами к 2030 году?
Автор: Tiger Research
Адаптация: AididiaoJP, Foresight News
Прогресс в области квантовых вычислений создает новые риски безопасности для сетей блокчейна. В данном материале рассматриваются технологии, направленные на противостояние квантовым угрозам, а также анализируется, как биткоин и эфириум готовятся к этому переходу.
Ключевые моменты
-
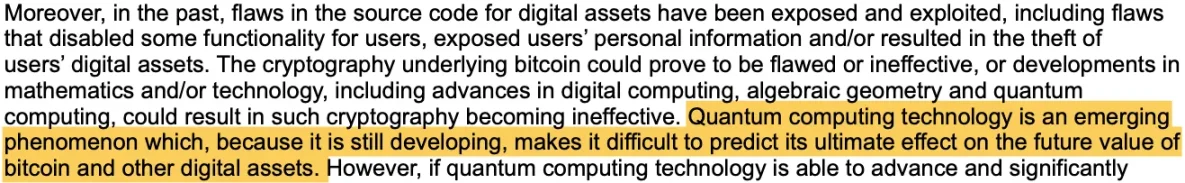
Сценарий «Дня Q» (появления квантового компьютера, способного взломать криптографию блокчейна), по оценкам, наступит через 5–7 лет. Этот риск также указан в заявках BlackRock на запуск биржевого фонда на базе биткоина.
-
Постквантовая криптография обеспечивает защиту от квантовых атак на трех уровнях безопасности: шифрование коммуникаций, подписи транзакций и сохранность данных.
-
Такие компании, как Google и AWS, уже начали внедрять постквантовую криптографию, однако сообщества биткоина и эфириума находятся лишь на ранней стадии обсуждений.
Новая технология порождает неизвестные проблемы
Сможет ли безопасность блокчейна сохраниться, если квантовый компьютер сможет взломать кошелек биткоина всего за несколько минут?
Основа безопасности блокчейна — защита приватных ключей. Чтобы украсть чьи-то биткоины, злоумышленнику необходимо получить приватный ключ, что при текущих вычислительных мощностях практически невозможно. В публичном реестре видны только открытые ключи, и даже с использованием суперкомпьютеров вывод приватного ключа из открытого потребовал бы сотен лет.
Квантовые компьютеры кардинально меняют расклад рисков. Классические компьютеры обрабатывают данные последовательно (0 или 1), тогда как квантовые системы могут одновременно находиться в обоих состояниях. Эта способность делает теоретически возможным вывод приватного ключа из открытого.
По оценкам экспертов, квантовые компьютеры, способные взламывать современную криптографию, могут появиться примерно в 2030 году. Этот предполагаемый рубеж называется Днем Q, что указывает на то, до реальной атаки осталось пять-семь лет.
Источник: SEC
Регуляторы и крупные институциональные игроки осознают эту угрозу. В 2024 году NIST утвердил стандарты постквантовой криптографии. BlackRock также отметил в своих заявках на биткоин-ETF, что прогресс в квантовых вычислениях может поставить под угрозу безопасность биткоина.
Квантовые вычисления перестали быть отдаленной теоретической проблемой. Это стал конкретная технологическая задача, требующая практической подготовки, а не надежд на гипотетические сценарии.
Квантовые вычисления бросают вызов безопасности блокчейна
Чтобы понять, как работают транзакции в блокчейне, рассмотрим простой пример: Экко отправляет 1 BTC Райану.
Когда Экко создает транзакцию с сообщением «Я отправляю свои 1 BTC Райану», он должен добавить уникальную подпись. Сгенерировать эту подпись можно только с помощью его приватного ключа.
Затем Райан и другие узлы сети используют открытый ключ Экко для проверки действительности подписи. Открытый ключ работает как инструмент, который подтверждает подлинность подписи, но не позволяет ее подделать. Пока приватный ключ Экко остается в тайне, никто не сможет воспроизвести его подпись.
Это составляет основу безопасности транзакций в блокчейне.
Из приватного ключа можно вывести открытый, но обратное невозможно. Это обеспечивается алгоритмом цифровых подписей эллиптических кривых (ECDSA), основанным на математике эллиптических кривых. ECDSA опирается на асимметрию задачи: прямой расчет выполняется легко, а обратный вычислительно неосуществим.
По мере развития квантовых вычислений эта граница сужается. Ключевым элементом здесь являются кубиты.
Классические компьютеры обрабатывают данные последовательно (0 или 1). Кубиты могут одновременно представлять оба состояния, что дает возможность для масштабных параллельных вычислений. При наличии достаточного количества кубитов квантовый компьютер способен выполнить за считанные секунды расчеты, которые классическому суперкомпьютеру заняли бы десятилетия.
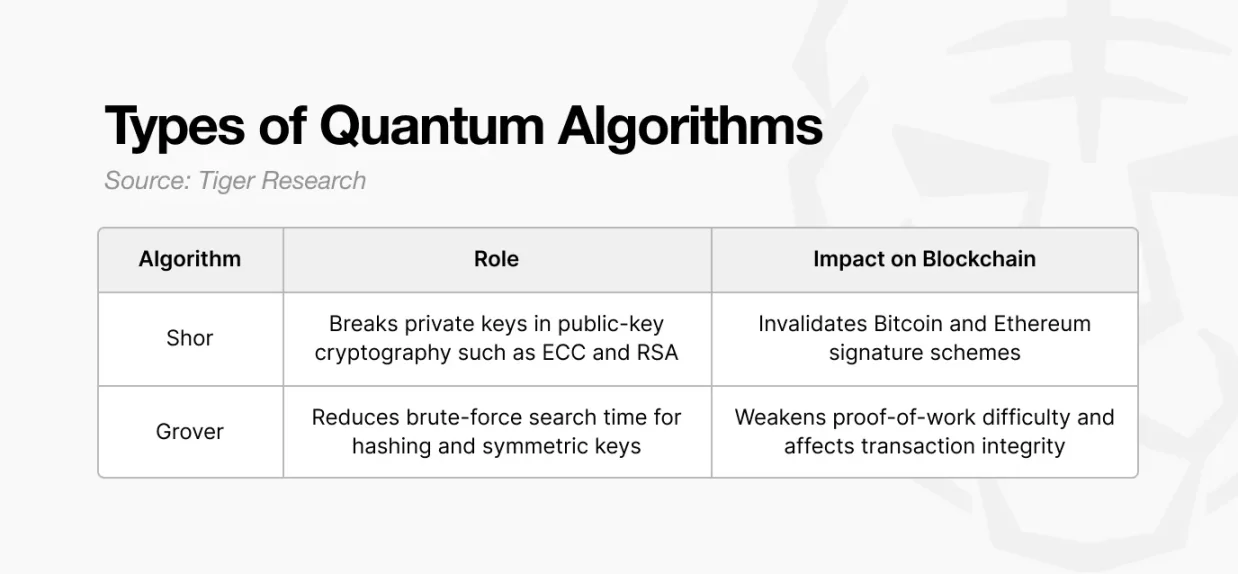
Существуют два квантовых алгоритма, представляющие прямую угрозу безопасности блокчейна.
Алгоритм Шора открывает путь к выводу приватного ключа из открытого, тем самым нанося ущерб криптографии с открытым ключом. Алгоритм Гровера ускоряет перебор вариантов, снижая эффективную стойкость хэш-функций.
Алгоритм Шора: прямое хищение активов
Сегодня большая часть безопасности интернета опирается на две системы криптографии с открытым ключом: RSA и ECC.
Сегодня большая часть безопасности интернета опирается на две системы криптографии с открытым ключом: RSA и ECC. Они защищают от внешних атак благодаря сложным математическим задачам, таким как разложение больших чисел на множители и задача дискретного логарифмирования. Блокчейн применяет аналогичный принцип через основанные на ECC алгоритмы цифровых подписей.
Взлом этих систем при текущих вычислительных мощностях потребовал бы десятков лет, поэтому они считаются практически безопасными.
Алгоритм Шора кардинально меняет ситуацию. Квантовые компьютеры, использующие данный алгоритм, способны со скоростью выполнять разложение на множители и вычисления дискретного логарифма, что позволяет взламывать стандарты RSA и ECC.
Используя алгоритм Шора, квантовый злоумышленник может вывести приватный ключ из открытого и бесконтрольно переводить активы с соответствующих адресов. Каждому адресу, когда-либо использованному для отправки транзакций, угрожает риск, поскольку его открытый ключ становится видимым в блокчейне. Это создаст сценарий, при котором миллионы адресов окажутся под одновременной угрозой.
Алгоритм Гровера: перехват транзакций
Безопасность блокчейна также зависит от симметричного шифрования (например, AES) и хэш-функций (например, SHA-256).
AES используется для шифрования файлов кошельков и транзакционных данных; подбор правильного ключа требует перебора всех возможных комбинаций. SHA-256 обеспечивает механизм настройки сложности proof-of-work, где майнерам приходится многократно искать хэши, удовлетворяющие заданным условиям.
Данные системы исходят из того, что у других пользователей недостаточно времени проанализировать или подделать транзакцию, пока она ожидает обработки в мемпуле перед включением в блок.
Алгоритм Гровера подрывает это предположение. За счет квантовой суперпозиции он ускоряет процесс поиска, снижая фактическую криптостойкость AES и SHA-256. Квантовый злоумышленник сможет в реальном времени анализировать транзакции в мемпуле и создавать их поддельные версии с теми же входами (UTXO), но с перенаправлением выходов на другой адрес.
Это создает риск перехвата транзакций атакующими с квантовыми компьютерами, что приведет к переводу средств в непредусмотренные места. Вывод средств с бирж и обычные переводы могут стать частыми целями подобных атак.
Постквантовая криптография
Как поддерживать безопасность блокчейна в эпоху квантовых вычислений?
Будущим системам блокчейна потребуются криптографические алгоритмы, сохраняющие устойчивость даже к квантовым атакам. Эти технологии объединены термином постквантовая криптография.
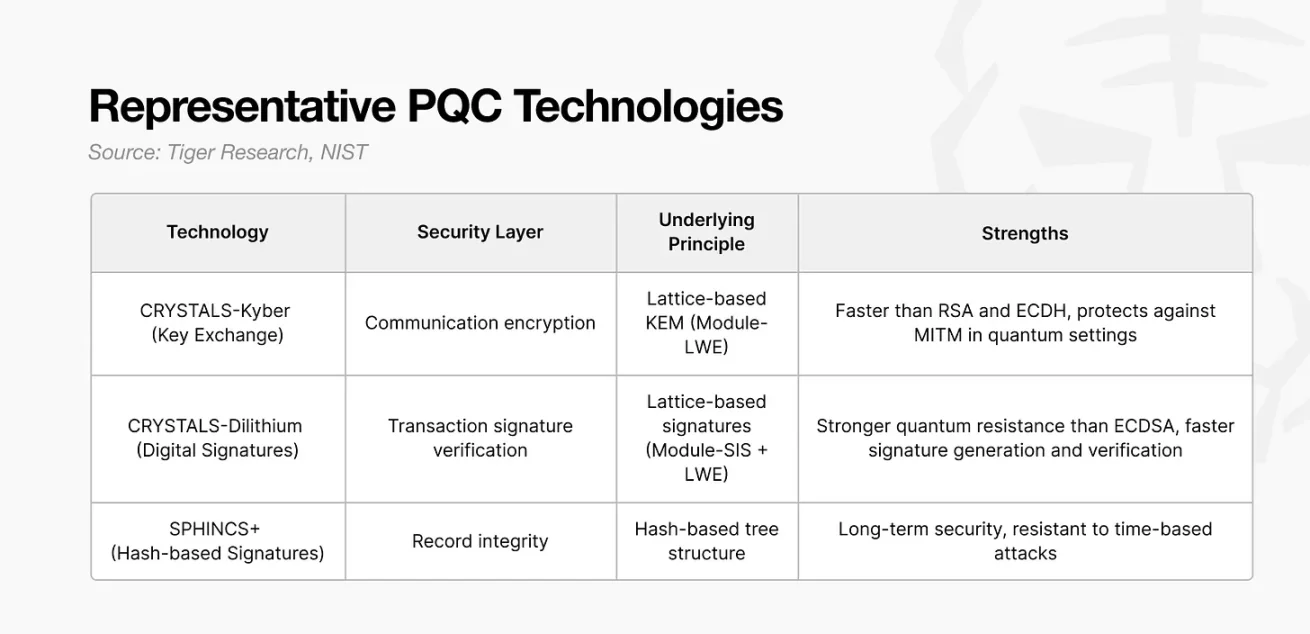
NIST уже представил три основных стандарта PQC, которые сообщества биткоина и эфириума активно обсуждают как основу долгосрочной безопасности.
Kyber: защита связи между узлами
Kyber — это алгоритм, предназначенный для безопасного обмена симметричными ключами между двумя сторонами в сети.
Традиционные методы поддержки инфраструктуры интернета, такие как RSA и ECDH, уязвимы к атакам алгоритма Шора и подвержены риску компрометации в квантовой среде. Kyber решает эту проблему за счет использования задачи на основе решеток (Module-LWE), которая считается устойчивой даже к квантовым атакам. Такая архитектура предотвращает перехват или расшифровку данных во время передачи.
Kyber защищает все каналы связи: HTTPS-соединения, API бирж и обмен сообщениями между кошельком и узлом. Внутри блокчейн-сети узлы также могут использовать Kyber при распространении транзакционных данных, исключая возможности мониторинга или перехвата информации третьими лицами.
Фактически, Kyber воссоздает уровень безопасности транспортного сетевого слоя для эпохи квантовых вычислений.
Dilithium: верификация подписей транзакций
Dilithium — это алгоритм цифровой подписи, используемый для подтверждения того, что транзакция создана законным владельцем приватного ключа.
Владелецство в блокчейне базируется на модели ECDSA «подпись приватным ключом, проверка открытым». Проблема заключается в том, что ECDSA уязвима к алгоритму Шора. Получив доступ к открытому ключу, квантовый атакующий способен вывести соответствующий приватный ключ, что позволит подделывать подписи и красть активы.
Dilithium избегает этой угрозы благодаря структурированному на решетках механизму, сочетающему Module-SIS и LWE. Даже при глубоком анализе открытого ключа и подписи вычисление приватного ключа остается невозможным, а сама архитектура гарантирует устойчивость к квантовым атакам. Внедрение Dilithium исключает подделку подписей, извлечение приватных ключей и массовое хищение активов.
Он защищает как право собственности на активы, так и аутентичность каждой транзакции.
SPHINCS+: обеспечение долговременной фиксации данных
SPHINCS+ использует многослойную древовидную структуру хэширования. Каждая подпись проверяется по определенному пути в дереве, а поскольку однонаправленность хэш-функций не позволяет восстановить входные данные, система остается безопасной даже против квантовых атак.
После включения транзакции Экко и Райана в блок запись становится постоянной. Этот процесс можно сравнить с созданием цифрового отпечатка документа.
SPHINCS+ преобразует каждый фрагмент транзакции в хэш, формируя уникальную сигнатуру. Если в документе изменится хотя бы один символ, его отпечаток полностью исказится. То же самое происходит с транзакцией: малейшее изменение любого сегмента приводит к полному искажению всей подписи.
Даже спустя десятилетия любая попытка изменить транзакцию Экко и Райана будет немедленно выявлена. Несмотря на относительно большой размер генерируемых подписей, SPHINCS+ идеально подходит для финансовых данных или государственных архивов, требующих долгосрочной верификации. Квантовым компьютерам будет крайне сложно подделать или скопировать такой отпечаток.
Таким образом, технологии PQC формируют трехуровневую защиту от квантовых атак в рамках стандартного перевода 1 BTC: Kyber шифрует каналы связи, Dilithium верифицирует подписи, а SPHINCS+ обеспечивает целостность записей.
Биткоин и эфириум: разные пути, одна цель
Биткоин делает ставку на неизменность истории, тогда как эфириум ставит во главу угла адаптируемость. Эти архитектурные принципы сформированы историческими событиями и напрямую влияют на стратегии противостояния каждой сети квантовым угрозам.
Биткоин: защита действующей цепи через минимизацию изменений
Акцент на абсолютной неизменности в биткоине восходит к инциденту с утечкой стоимости в 2010 году. Хакер воспользовался ошибкой в коде и создал 184 миллиарда BTC, после чего сообщество аннулировало транзакцию посредством софтфорка за пять часов. После этого чрезвычайного мероприятия принцип «подтвержденные транзакции не подлежат изменению» стал ядром идентичности сети. Эта жесткая неизменность поддерживает доверие инвесторов, но одновременно затрудняет оперативные структурные изменения.
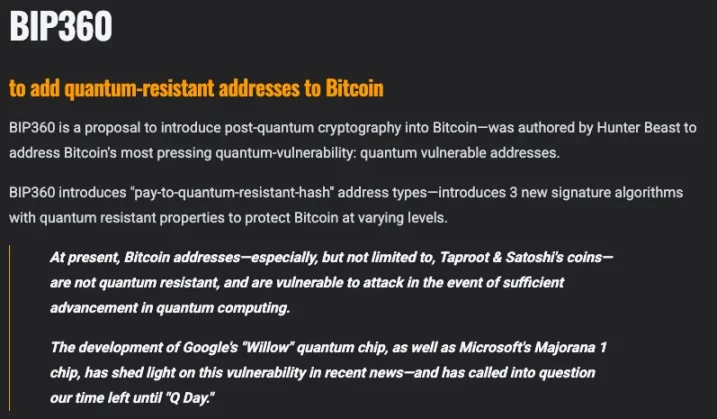
Данная философия определяет подход к квантовой защите биткоина. Разработчики согласны с необходимостью апгрейда, однако полная замена параметров сети через хардфорк расценивается как чрезмерный риск для консенсуса. Поэтому экосистема изучает поэтапный переход через гибридный режим миграции.
Источник: bip360.org
Эта философия прослеживается и в подходах к обеспечению квантовой безопасности биткоина. Разработчики признают необходимость обновлений, однако полная замена параметров сети через хардфорк расценивается как чрезмерный риск для консенсуса. Поэтому в биткоине исследуются варианты постепенного перехода через гибридную модель миграции.
При внедрении данного механизма пользователи смогут параллельно использовать традиционные адреса ECDSA и новые адреса PQC. Например, если активы Экко хранятся на старом биткоин-адресе, он сможет постепенно перевести их на адрес PQC по мере приближения Дня Q. Поскольку сеть будет распознавать оба формата одновременно, уровень безопасности вырастет без навязывания разрушительного перехода.
Вызовы остаются масштабными: необходимо переместить средства из сотен миллионов кошельков, а для устройств с утерянными приватными ключами пока не предложено четкого решения. Расхождения во мнениях внутри сообщества могут также повысить вероятность раскола блокчейна.
Эфириум: быстрый переход благодаря гибкой архитектуре и редизайну
Принцип адаптируемости эфириума берет начало с хакерской атаки на DAO в 2016 году. Когда было похищено около 3,6 миллиона ETH, Виталик Бутерин и фонд Ethereum инициировали хардфорк для отмены несанкционированных переводов.
Это решение раскололо комьюнити на Ether (ETH) и Ethereum Classic (ETC). С тех пор гибкость стала определяющей чертой эфириума и ключевым фактором, позволяющим реализовывать радикальные обновления.
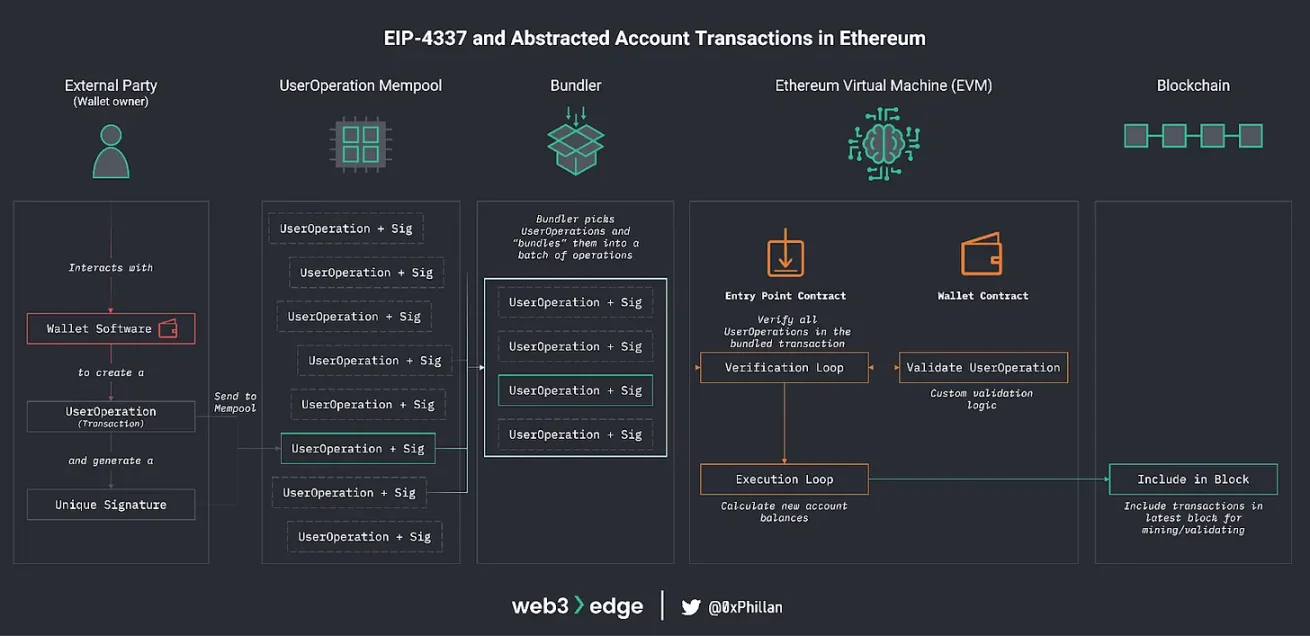
Источник: web3edge
Исторически все пользователи эфириума оперировали внешними аккаунтами (EOA), способными транзакционно взаимодействовать исключительно через алгоритм подписи ECDSA. Поскольку каждый пользователь полагался на единую криптографическую модель, замена схемы подписи требовала глобального хардфорка всей сети.
EIP-4337 изменил эту парадигму, позволив аккаунтам функционировать по принципу смарт-контрактов. Теперь любой пользователь может задать собственную логику верификации подписей, внедряя альтернативные криптографические схемы без необходимости переписывать базовый протокол. Выбор алгоритма подписи децентрализован на уровень отдельного аккаунта.
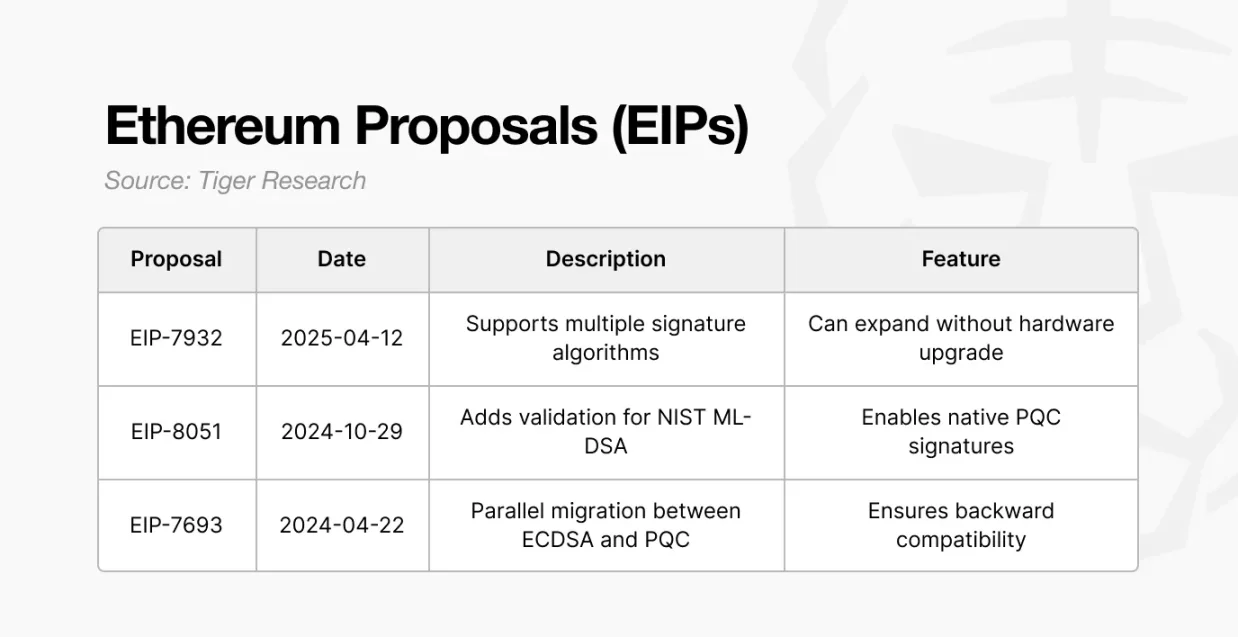
На этой базе были разработаны следующие предложения по интеграции PQC:
-
EIP-7693: внедряет гибридный путь миграции, обеспечивая постепенный переход на подписи PQC при сохранении обратной совместимости с ECDSA.
-
EIP-8051: интегрирует стандарты NIST PQC непосредственно в блокчейн для тестирования новых подписей в реальных сетевых условиях.
-
EIP-7932: позволяет протоколу одновременно распознавать и верифицировать несколько алгоритмов подписей, предоставляя пользователям свободу выбора метода авторизации.
На практике пользователи, владеющие кошельками на базе ECDSA, смогут мигрировать на PQC-кошельки с алгоритмом Dilithium по мере обострения квантовой угрозы. Данный переход реализуется на уровне аккаунта и не требует замены базовой архитектуры сети.
Таким образом, биткоин стремится интегрировать PQC параллельно с сохранением текущей архитектуры, тогда как эфириум переработал модель аккаунтов для прямого внедрения постквантовых стандартов. Обе экосистемы преследуют одну цель — обеспечение квантовой устойчивости, но биткоин опирается на консервативную эволюцию, а эфириум выбирает путь структурных инноваций.
Пока блокчейн дискутирует, мир уже меняется
Глобальная интернет-инфраструктура уже начала переход на новые стандарты безопасности.
Платформы Web2, поддерживаемые централизованным управлением, действуют быстро. Начиная с апреля 2024 года Google внедрил постквантовое согласование ключей в браузер Chrome по умолчанию, развернув технологию на миллиардах устройств. Microsoft анонсировала общекорпоративную программу миграции с целью полного перехода на PQC к 2033 году. К концу 2024 года облачный гигант AWS также начал применять гибридные решения PQC.
Архитектура блокчейн-сетей столкнулась с совершенно другими вызовами. Предложение BIP-360 для биткоина все еще находится на стадии обсуждения, а EIP-7932 для эфириума Submitted несколько месяцев назад, но общедоступных тестнетов пока не запущено. Хотя Виталик Бутерин уже нарисовал контуры поэтапной миграции, остается неясным, удастся ли завершить переход до момента практической реализации квантовых атак.
Согласно отчету компании Deloitte, около 20–30% всех существующих адресов биткоина уже раскрыли свои открытые ключи. На данный момент они безопасны, но как только квантовые технологии достигнут зрелости в 2030-х годах, эти адреса станут приоритетными мишенями. Попытка сети реализовать хардфорк в тот период несет высокие риски раскола. Стремление биткоина к абсолютной неизменности, являющееся фундаментом его философии, одновременно становится главным барьером на пути быстрых перемен.
В конечном итоге, квантовые вычисления ставят перед индустрией двойную задачу: технологическую и управленческую. Сектор Web2 уже осуществил свой переход. Блокчейн-сообщества все еще спорят о том, с чего начать. Победителем выйдет не тот, кто действует первым, а тот, кто сможет безопасно провести комплексную миграцию.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @tiger_research















