Google最新レポート:ハッカーがAIエージェントによる自動攻撃を開始、セキュリティパッチは数時間で攻撃武器に
著者:Google脅威インテリジェンスグループ(GTIG)
翻訳:TechFlow
TechFlow解説:生成AIの自律化が、ネットワーク攻撃と防御のバランスを根本から覆しつつある。Google脅威インテリジェンスグループ(GTIG)が発表した最新のグローバル追跡レポートによると、ハッカーはすでに「AIに簡易質問を行う」初期段階を脱し、マルチエージェント連携によって駆動されるエンドツーエンドの完全自動化サイバー兵器へと全面的に進化している。
最新の戦闘環境での侵入事例において、攻撃者はオープンソースのマルチエージェントフレームワークを活用した自動化脆弱性調査パイプラインを展開し、公式に直近公開されたPHPセキュリティパッチをそのまま武器化された攻撃コードに変換。極めて短時間でフランス政府および商業ウェブサイトに対して自動化された浸透とデータ窃盗を仕掛けた。
本稿では、マルチエージェント浸透テストフレームワークの進化タイムライン、ハッカーによるクラウド上の大規模モデル演算力の黒市場転売(LLMJacking)エコシステム、そして最前線の防御者がエージェント時代においてどのように自動化されたセキュリティ防衛線を再構築するかについて、包括的に検証する。
エグゼクティブサマリー:攻撃者の自主マルチエージェント時代への正式移行
ハッキング組織が基礎的なプロンプト指示から完全自律型エージェント(Agent)ワークフローの展開へ急速に移行するにつれ、現実のサイバー攻撃における生成AI(GenAI)の戦術的活用は重大な転換点を迎えている。
GTIGはMandiantの現場対応実績とグローバルテレメトリデータに基づき、過去1四半期の世界的なAI脅威における5つの核心的な進化トレンドを以下の通りまとめた。
1. 自律ワークフローとマルチエージェントフレームワークへの移行:攻撃者は大規模言語モデル(LLM)を生産性支援ツールとして使用するだけでなく、自律実行型エージェントを組み込み、複数モデルの並列実行を調整して偵察、コード監査、脆弱性悪用を協調して実行し始めている。
2. 自動化脆弱性調査とパッチ逆エンジニアリング:ハッカーは大規模モデルを用いて最新のセキュリティパッチを体系的に分析し、数時間以内に脆弱性発動ロジックをリバースエンジニアリングで導き出し、防御側のパッチ適用窓期間を完全に終了させつつある。
3. 演算力の乗っ取りとAI認証情報の金銭化(LLMJacking):利益追求型サイバー犯罪者が企業クラウド環境へ積極的に侵入し、高価値なLLM APIキーと演算力割当量を盗み出。暗黒街において「モデルシャッフル・ミキサー」を構築し、3割引という低価格で転売・現金化を行っている。
4. 偽装認知作戦(IO)のエンドツーエンド自動化:国家レベルのハッカーや商業的な世論操作請負業者は、大規模モデルをウォータームーブメントマトリックスに深く組み込み、偽造アカウントの自動登録、写実的な日常写真の生成、および一人ひとりに最適化された情報配信を完全に自動化している。
5. 仮想通貨およびハイテク企業を狙った標的型浸透:朝鮮や特定のバックグラウンドを持つハッカーは、AI履歴書や音声合成ツールを濫用して求職者に成りすまし、技術面接でリアルタイムに回答を生成。入社後は深刻なサプライチェーンへの毒性注入を実行している。
ネットワーク侵入におけるマルチエージェントフレームワーク
これまでの追跡調査において、GTIGが記録したのは主にハッカーによるLLMの小規模な実験的な試みに留まっていた。しかし、現在攻撃者が自律マルチエージェントフレームワークを工学的に導入していることは、サイバー戦争が正式にスケール可能な自律型協調運用へと步入したことを示している。
この攻撃フレームワークの中核パラダイムは、古典的なOODA(観察、判断、決定、行動)戦闘サイクルを導入することにあり、マスターエージェントがタスクを割り当て、専門的なサブエージェントが並列してネットワークトポロジーのスニフィング、フィンガープリント取得、スクリプト作成、横方向移動を実行する。
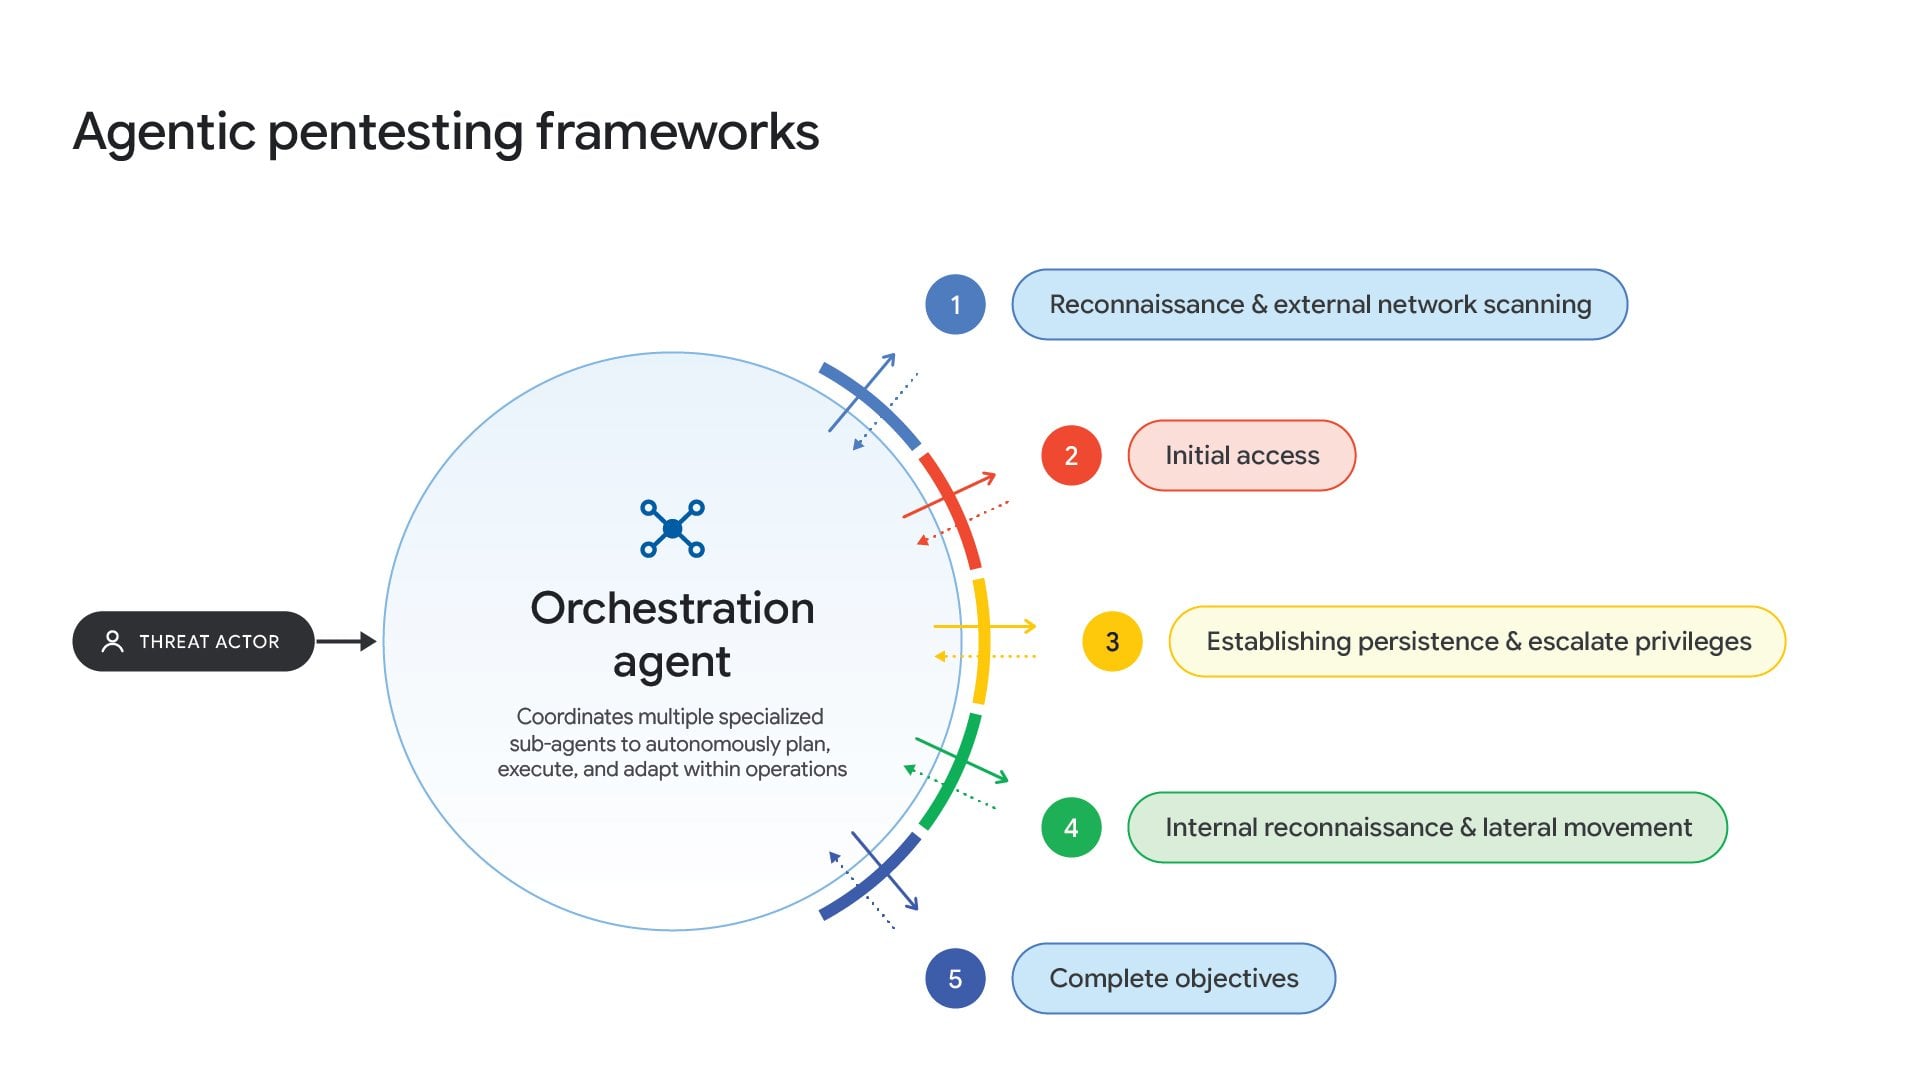
図:マルチエージェントLLM攻撃フレームワークの協調実行プロセス
最近セキュリティ界隈で注目されているペネトレーションテストツールARTEXに加え、GTIGは実際の防御活動において、攻撃者が一线侵入に直接使用している複数のオープンソース型攻撃用エージェントを独自に検出している。
• CAIRN:OODA閉ループに基づくオープンソースのマルチエージェントペネトレーションテストフレームワークであり、無保護の内网ホストを人間の介入なしに自律スキャンし、Exploitを動的に生成できる。
• CyberStrikeAI:LLM向けにネイティブ設計された攻撃フレームワークであり、権限維持と認証情報窃盗を専門とするサブエージェントを内部に組み込んでいる。
• HexStrike AI:モデルコンテキストプロトコル(MCP)を深く統合した能動的攻撃ツールであり、各種ハッキング浸透コマンドラインをビジネス向け大規模モデルへシームレスにブリッジできる。
• PentAGI:ハッキング技術のハードルを大幅に引き下げることを目的とした自動化ツールであり、基盤脆弱性の原理を全く理解していない初心者スクリプトキディでも、これを用いて複雑な侵入コマンドを発行可能である。
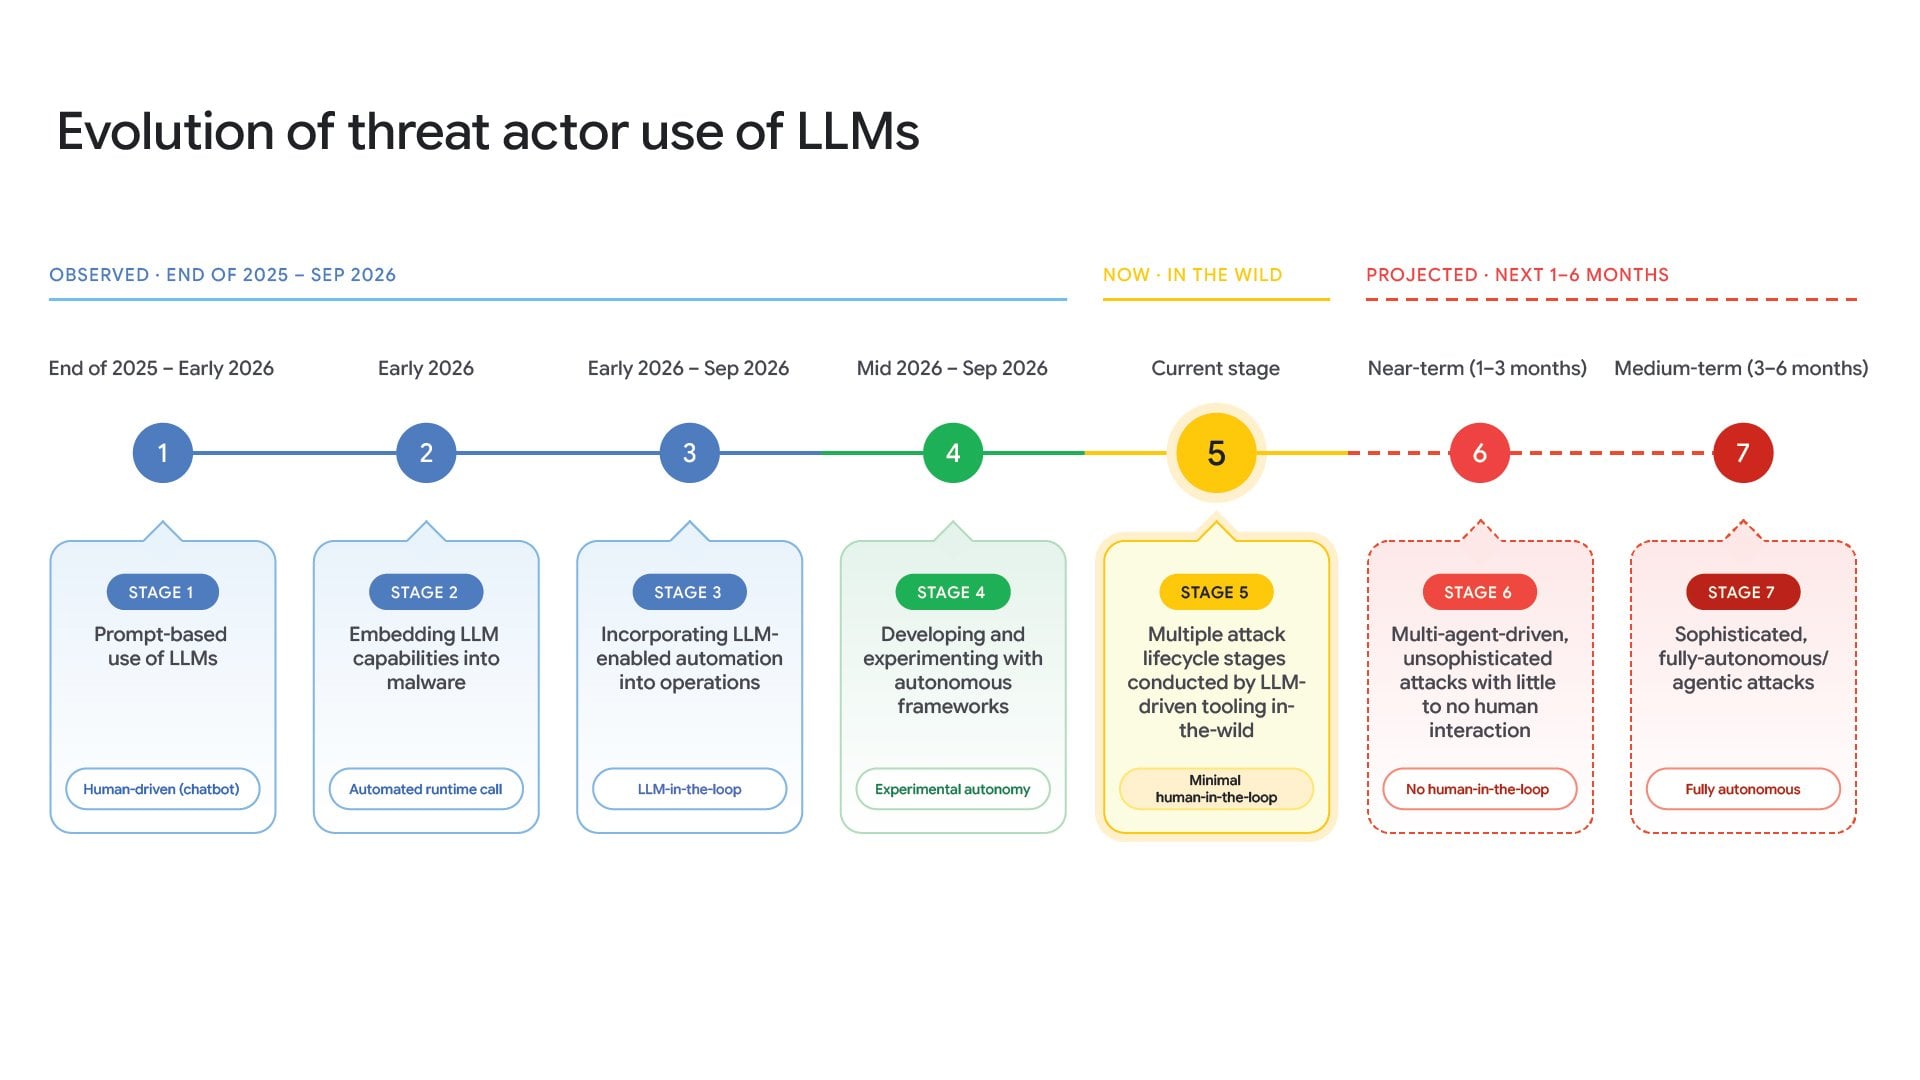
図:現実のネットワーク攻防対決におけるLLM成熟度の進化ロードマップ
エージェントを活用した脆弱性研究・開発:パッチを攻撃に変える
マルチエージェント技術が最も警戒すべき実戦脅威は、脆弱性調査から武器化開発までの所要時間を数日から数分に圧縮する点にある。
攻撃者はGitHub上の公式オープンソースパッチコードを自動取得してコード分析エージェントにフィードさせ、モデルがコードDiffをリアルタイムで比較することで、未だ廣泛にパッチ適用されていない基盤欠陥ロジックを精密に特定する。
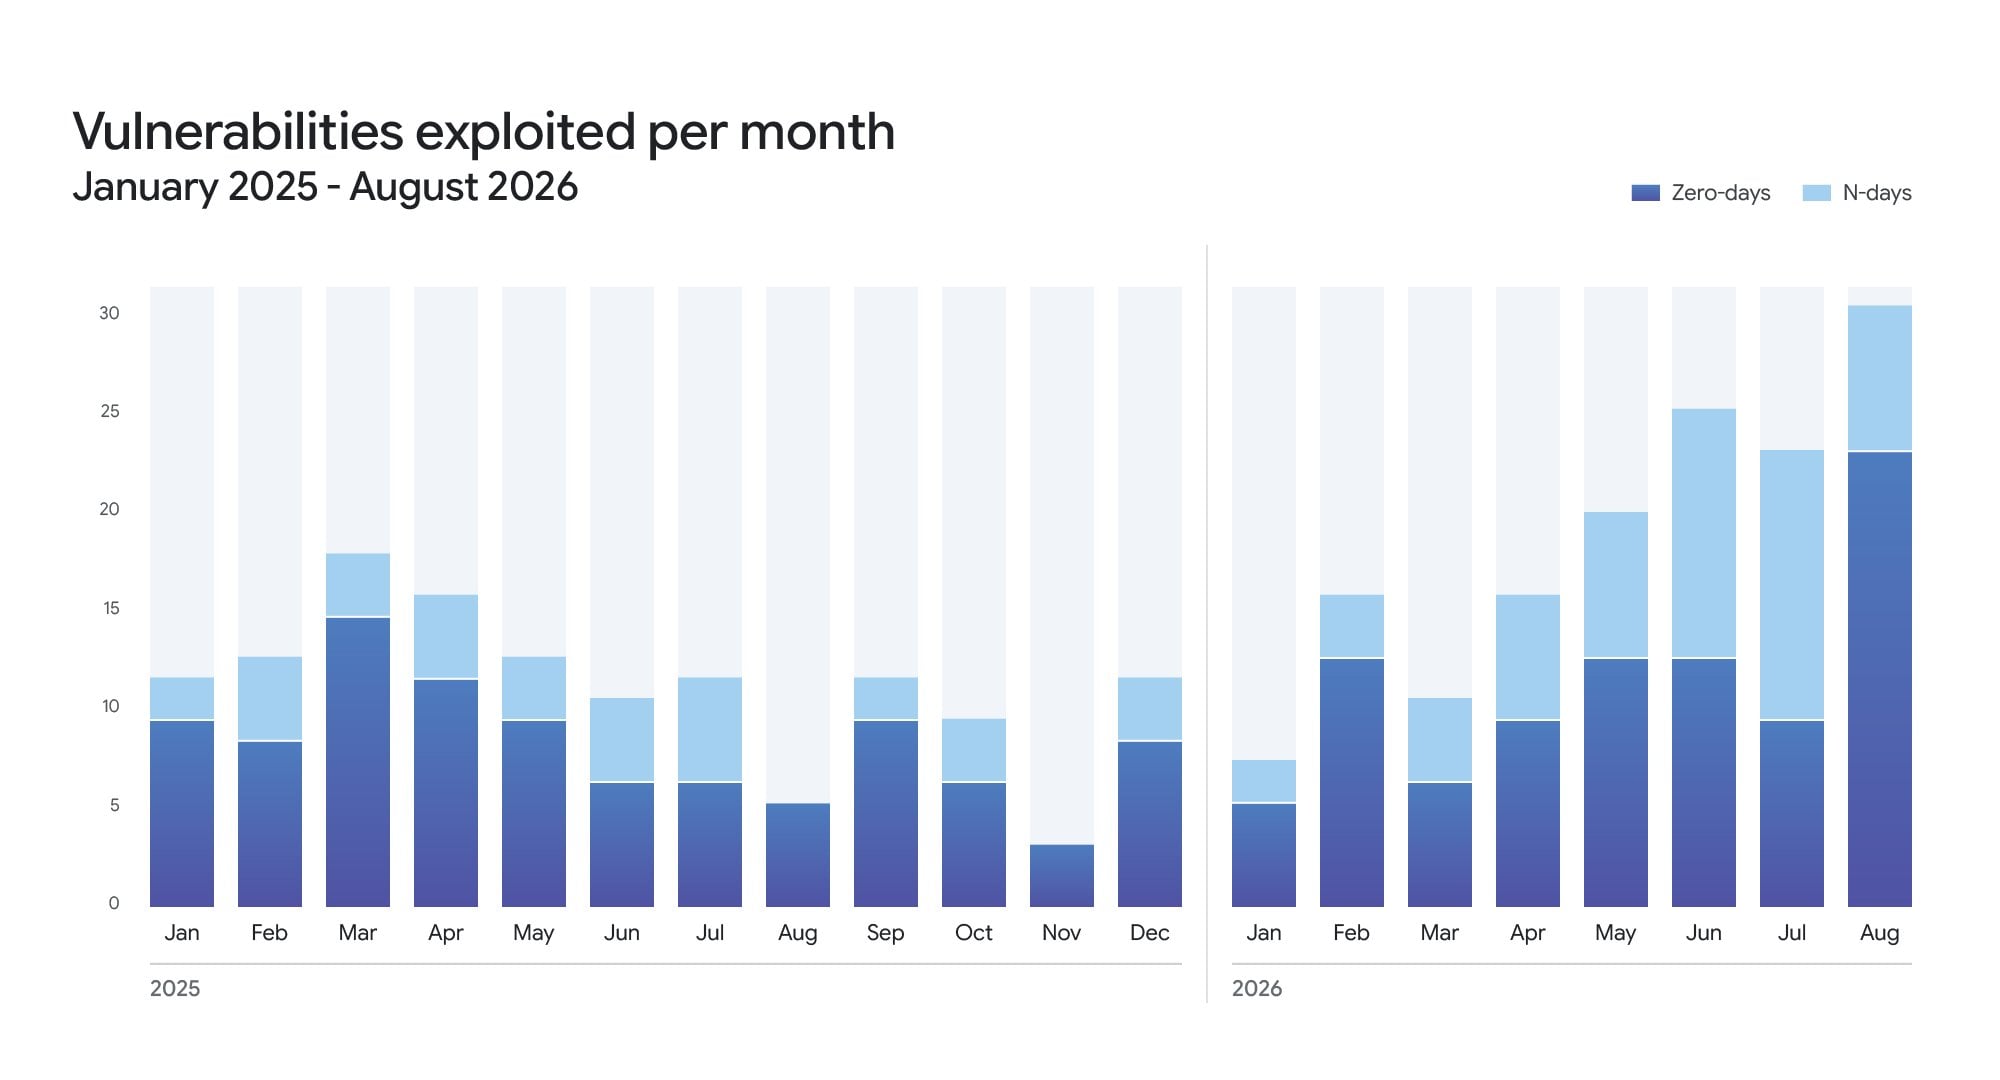
図:2024年以降ハッカーによりワイルドで利用されたN-Dayおよび0-Day脆弱性数の比較
最新の事件捜査において、GTIGはインターネット上で公開曝露されている攻撃用一時保管サーバーを追跡・検出した。このサーバーにはLLMベースの完全自動化脆弱性調査フレームワークがデプロイされており、コードコメント部には露骨なロシア語の開発ログが記されている。
# LLM APIキーは自動化脆弱性悪用(exploit_agent パイロットプロジェクト)に使用
# キーは手動で環境変数に記入すること。パブリックチャットウィンドウへの入力严禁。両設定は必須項目
このハッキング組織(コードネームEmad)はこのフレームワークを用い、直近公開のPHPコア脆弱性(CVE-2026-109618およびCVE-2026-109619)に対して完全自動化のリバースコンパイルを行い、パッチ公開後数時間以内に対応する実戦用攻撃ペイロードを生成した。その後、この自動化クラスターはフランスを含む複数の欧州政府および商業ポータルサイトに対して大規模な無差別資格情報突入攻撃を検索しかけ、機密性の高い基盤データを不正に窃取した。
演算力の乗っ取り(LLMJacking):ハッカーは盗まれたクラウド大規模モデルをどう金銭化するのか
企業のクラウド全面移行と生成AIインフラの普及に伴い、クラウド認証情報が窃取される被害は、モデル演算力の層まで急速に拡大している。
Mandiantの現場チームは過去数ヶ月にかけて、「LLMJacking(大規模モデル演算力乗っ取り)」と呼ばれる新型の違法ビジネス事件を多数処理してきた。ハッカーが企業のAWSまたはGoogle Cloud環境に侵入すると、まずマイニングトロイの木馬を展開するのではなく、被害企業の上位大規模モデルAPIアクセス権限を迅速にアクティベートするようになった。
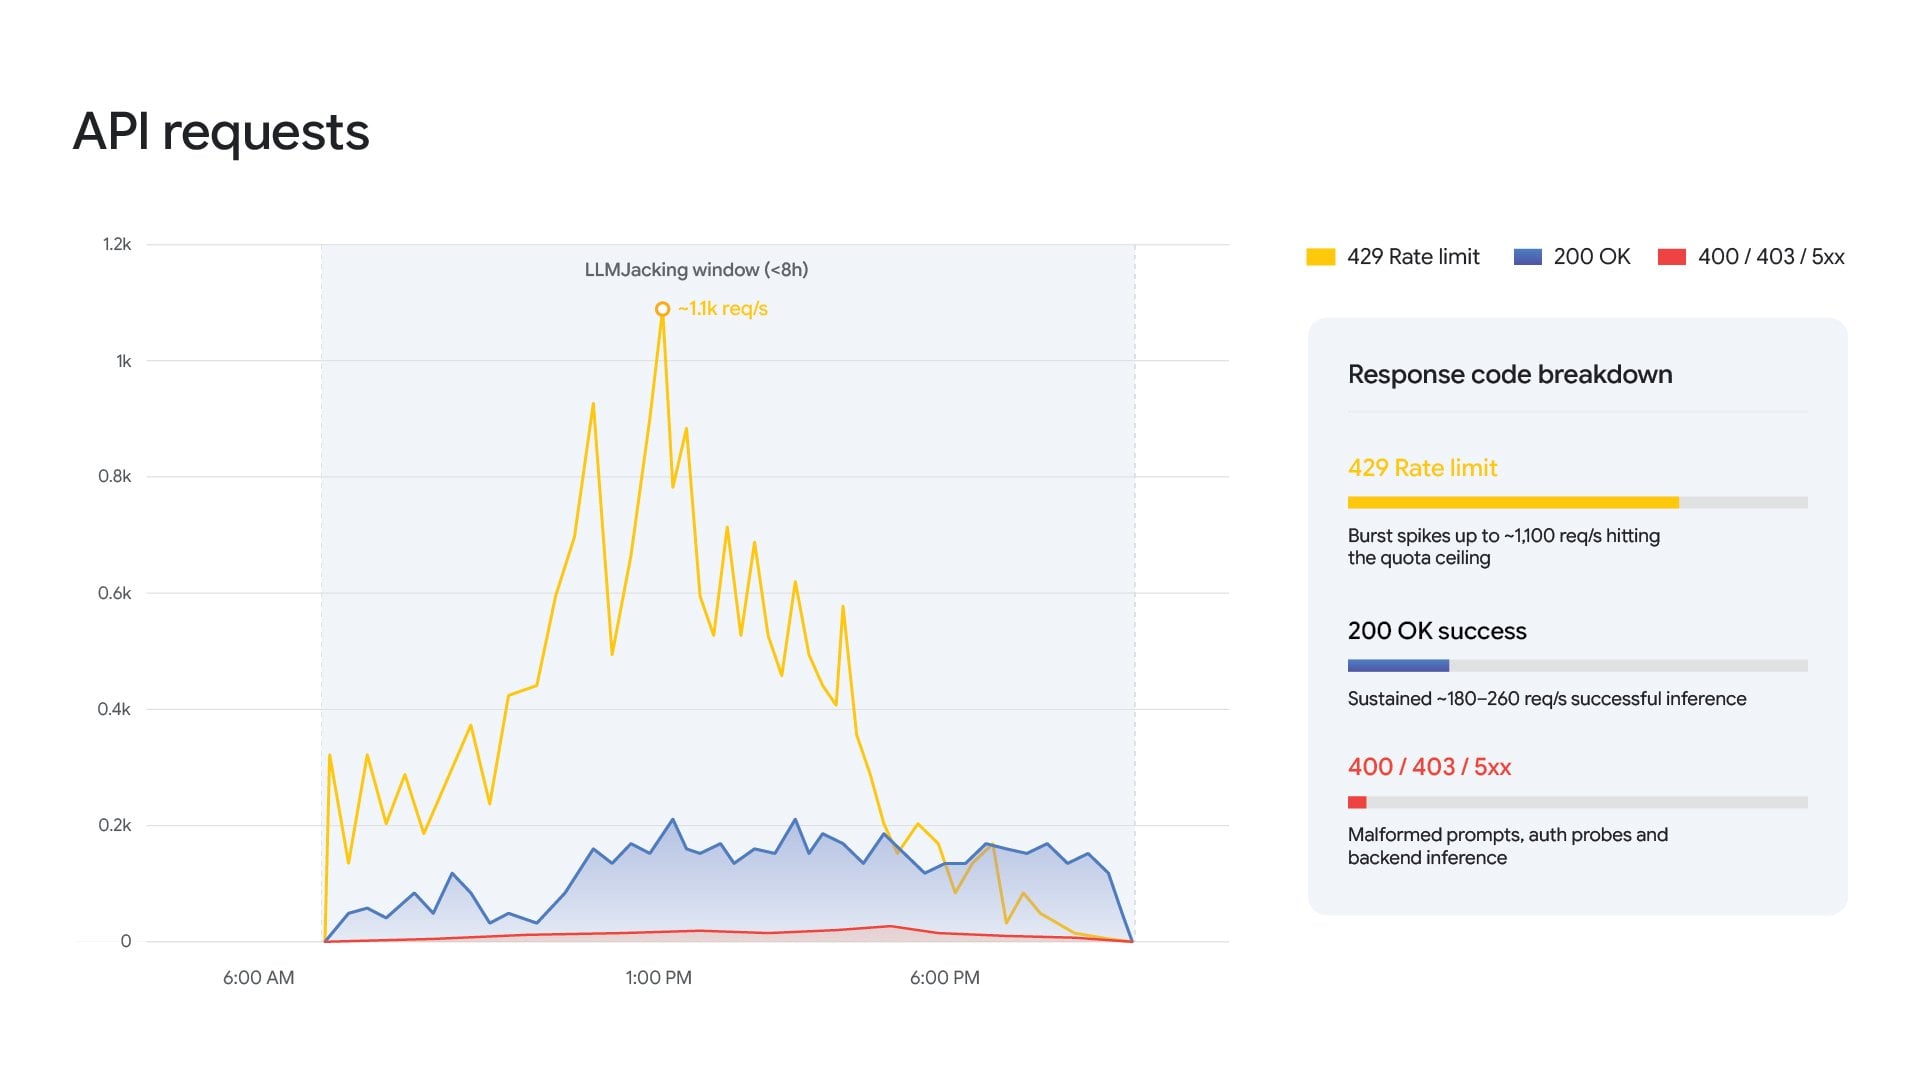
図:LLMJacking被害を受けた企業クラウドにおける大規模モデルAPI呼び出し数の壊滅的な急増
ハッカーは盗み出した管理者認証情報を使って社内に見えにくいIAMロールとサービスアカウントを作成し、その後それらを暗黒街の「LLMミキサーサービスゲートウェイ(LLM Mixer)」に接続する。
暗黒街の地下市場にはAPIMartに類似した多くの違法転売プラットフォームが出現している。ハッカーは不正入手した正規のビジネス用大規模モデルAPIを、公式価格のわずか20〜30%という破格値で他のサイバー犯罪者に公衆に転売している。被害企業は核心データの漏洩リスクを抱えるだけでなく、毎月ハッカーによる異常な呼び出しに対し数十万米ドルの巨額請求を支払わされている。
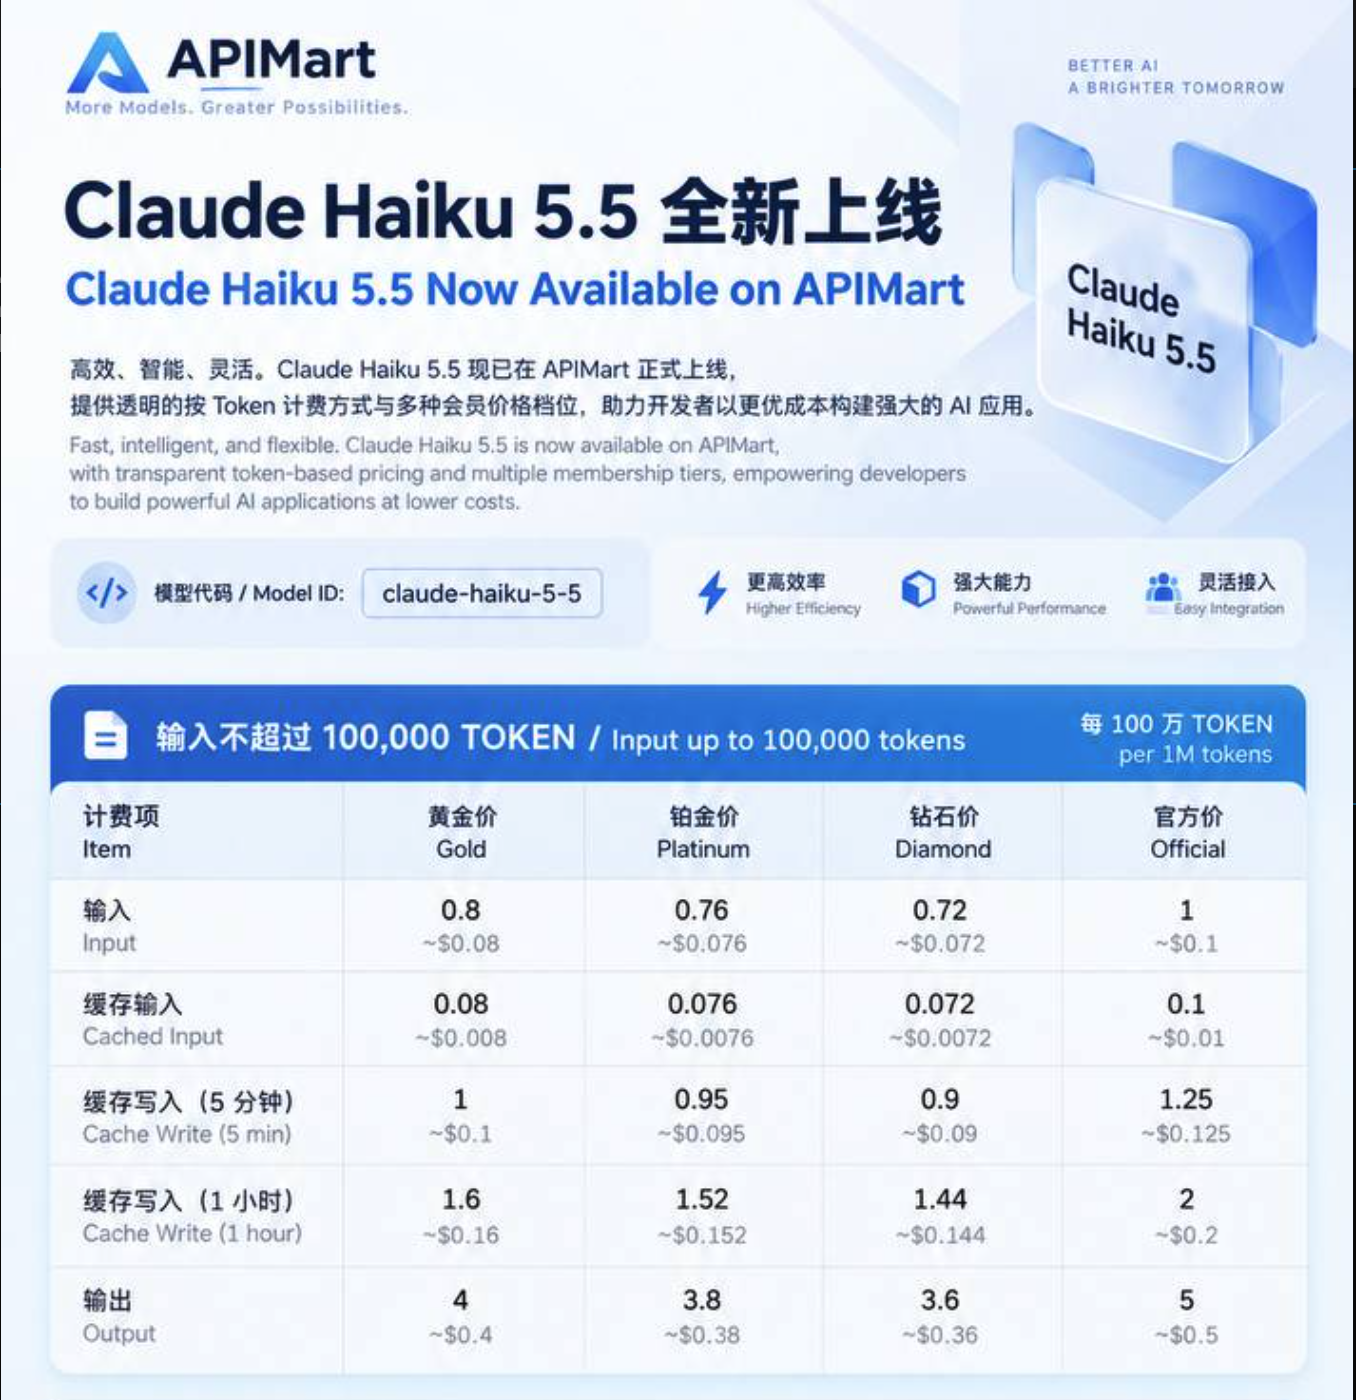
図:暗黒街違法プラットフォーム「APIMart」における盗難ビジネス大規模モデルAPIの即時販売価格
大規模モデルの偽情報・世論戦への全面統合
認知戦およびネットワークボットの領域において、LLMは伝統的なボットハウススタジオのコスト構造をひっくり返す中核的てことなっている。
商用の「影響力としてのサービス(IaaS)」違法集団は、箱を開けてすぐに使える自動化世論操作システムを開発済だ。システムは偽アカウントに対して対象オーディエンス層の話し言葉や地域のスラングを自動的にマッチングさせるだけでなく、拡散モデルによる画像生成時にはあえてわずかなレンズノイズ、ピントボケ、アングルの傾きを付加し、一般的なスマートフォンのスナップショットを本物同様に模倣することで、主流SNSのAI偽造検知アルゴリズムを簡単に回避している。
同時に、ソーシャルプラットフォームのIPブロックを回避するため、操縦陣は世界中に展開された家庭用プロキシネットワークを通じてトラフィックをルーティングし、大量の自動ワンタイム携帯番号によるSMS認証登録と組み合わせることで、完全な分散型かついつでも再生可能なボットウォータームーブメントマトリックスを構築している。
Googleの能動型セキュリティ防御とエコシステム強化
益々激しさを増すエージェントの武器化課題に対処するため、Googleは最前線の脅威インテリジェンスを活用してモデルの基盤レベル安全アライメントにフィードバックし、多次元的な能動型防御のディープスタックを構築している。
1. リアルタイムモデル強化および敵対的サンプル免疫:Mandiantが野外でキャッチした最新ハッキングプロンプトおよびマルチエージェント攻撃ロジックは、直ちにGoogle DeepMindおよびセキュリティチームの敵対的トレーニングコーパスに蓄積され、基盤レベルでモデルが悪意のあるコードや浸透コマンドに応答することを遮断する。
2. Google AI Threat Tracker 脅威追跡プラットフォーム:グローバル企業顧客に対し、エージェントの悪意ある動作のリアルタイム監視および呼び出し数の異常に関するアラートを提供。認可されないLLMJackingの異常トラフィックを秒単位で遮断する。
3. セキュリティ運用自動化(SecOps):クラウドセキュリティセンターに専用のエージェント行動監視モデルを展開。「AI対AI」の手法を用い、ネットワーク通信トポロジーおよびOS呼び出しシーケンスから自律型マルウェアの潜伏痕跡を精密に特定する。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @Mandiant