作者:Lithos.eth
編譯:深潮 TechFlow
深潮導讀:比特幣的公共賬本在打破傳統金融中介壟斷的同時,也將所有交易輸入、輸出與金額毫無保留地曝露在聚光燈下。中本聰在白皮書第 10 節就已清醒指出這一架構缺陷,並提出以匿名公鑰作為防線,但這僅僅是假名,而非真正的機密交易。
從早期的盲簽名與零知識證明,到 Monero、Zcash 的鏈上機密轉賬,再到 Aztec、Oasis Sapphire 的智能合約可編程隱私,以及解決錢包查詢洩露的以太坊 Kohaku,加密世界正在走出單一混幣的誤區。隱私絕非掩蓋一切,而是賦予個體選擇性向世界展示自身數據的權力。
比特幣允許任何人在不徵求銀行許可的情況下,自主驗證完整的交易歷史記錄。
然而,正是這樣一份人人可見的公開記錄,可能會洩露遠超用戶預期的個人隱私。中本聰早在最初撰寫的比特幣白皮書第 10 節中,就探討過這個棘手的問題。
從那時起,密碼學研究者與開發者們不斷探索既能保護信息隱秘,又能保持交易可驗證性的技術路徑。歷經多年演進,我們如今究竟走出了多遠?
當你用比特幣向他人付款,款項確認的那一刻起,這筆交易就成為了全球公開賬本中不可磨滅的一部分。
世界上的任何一個人,都可以隨時查閱它。
他們能看清每一筆花費的輸入來源、接收款項的輸出地址、分配給這些輸出的具體金額,以及交易被打包確認的區塊高度與時間戳。
分析者或許暫時不知道你的真實姓名,但只要你的某一個地址在現實中與身份產生了關聯,你過往與未來的所有鏈上行為都會變得極易排查。
你的薪水收入、儲蓄規模、商業付款往來以及日常消費習慣,都可能在同一個公開賬本上留下蛛絲馬跡。
對於一個初衷是讓人脫離銀行體系自由轉移資金的系統而言,這無疑是一種耐人尋味的妥協與權衡。
而且,中本聰並沒有忽視這一點。在最初的比特幣白皮書中,第 10 節的標題正是“隱私”。
要理解區塊鏈隱私的未來走向,我們需要重溫中本聰當年的原始論述,回顧比特幣誕生前密碼學先驅的探索,並客觀測算當下各類隱私方案的優勢與侷限。
在比特幣誕生之前,先驅們已在探索解法
關於數字貨幣的隱私討論,絕非始於比特幣。
早在 1982 年,David Chaum 就發表了經典論文《用於不可追蹤支付的盲簽名》(Blind Signatures for Untraceable Payments)。
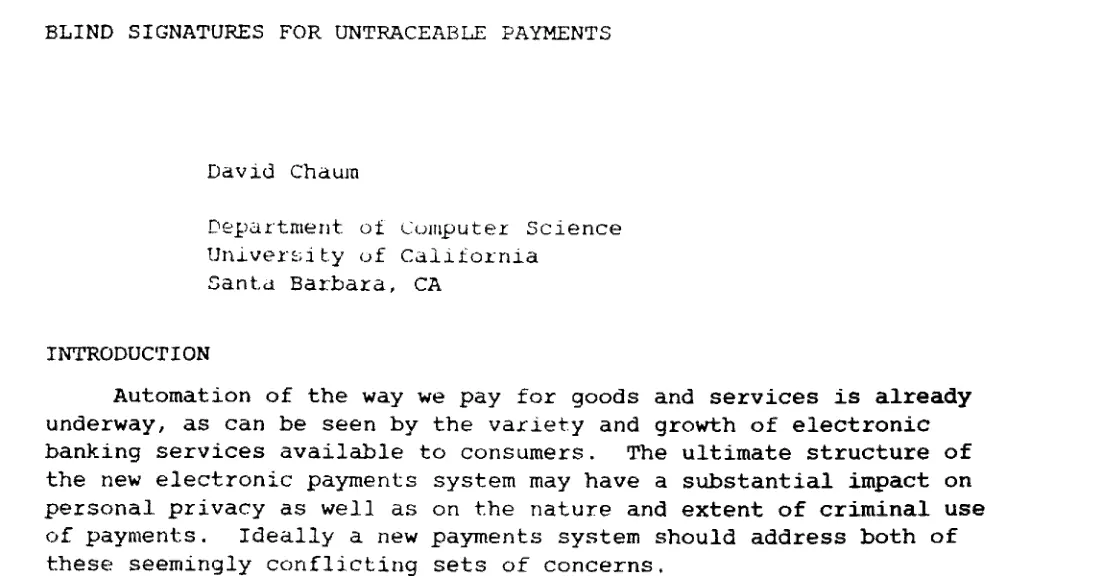
圖:1982 年 David Chaum 發表的盲簽名論文 Blind Signatures for Untraceable Payments
Chaum 在論文中探討了用戶如何在不讓髮卡方將支付憑據與最終交易關聯的前提下,獲取經過數字簽名的支付憑證。
這一理念至關重要,因為單次付款所洩露的信息遠不止資金換手。它還會暴露誰在與誰交易、何時往來以及交易的頻次。
Chaum 的研究為電子現金樹立了重要路標,但他的模型依然依賴中心化的發行機構。保護支付信息與消除對中心機構的信任,是兩個截然不同的難題。
其他研究人員與程序員繼續沿著這個方向深入探索,密碼朋克群體決意邁出更大的一步。
1992 年 9 月,一群密碼學家、程序員和隱私倡導者圍繞由 John Gilmore 主持的郵件列表組織起來,Jude Milhon 據稱為這一群體創造了密碼朋克這一稱謂。
他們的興趣延伸到了數字貨幣之外,熱烈探討著強加密算法、匿名通信協議、數字身份、信息自由,以及個體利用開源軟件實現自我保護的能力。
Timothy C. May 曾在 1988 年撰寫了《加密無政府主義者宣言》(The Crypto Anarchist Manifesto),並在 1992 年運動早期聚會期間通過網絡分發。
隨後在 1993 年 3 月 9 日,Eric Hughes 正式發表了名留青史的《密碼朋克宣言》(A Cypherpunk's Manifesto)。
其中的一句宣言,在三十多年後的今天依然振聾發聵:在電子時代,對於一個開放的社會而言,隱私是不可或缺的基石。
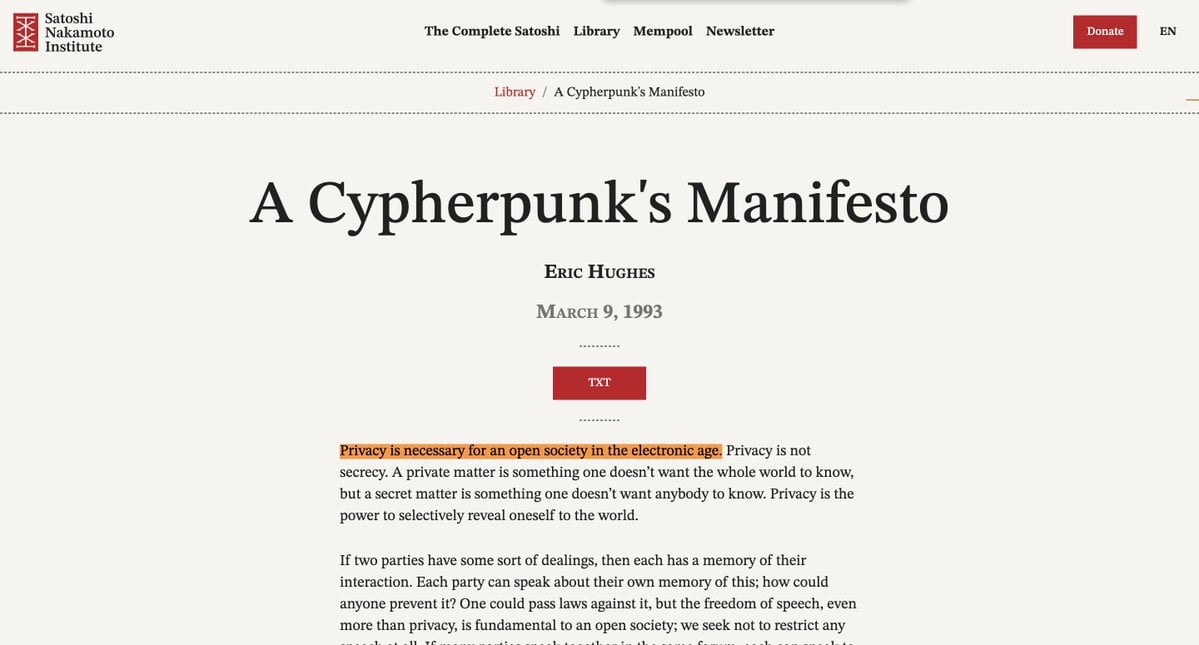
圖:1993 年 Eric Hughes 發表的《密碼朋克宣言》
但 Hughes 在宣言中提出了另一個在審視區塊鏈隱私時更為深刻的論點:隱私是向世界選擇性揭示自我的權力。
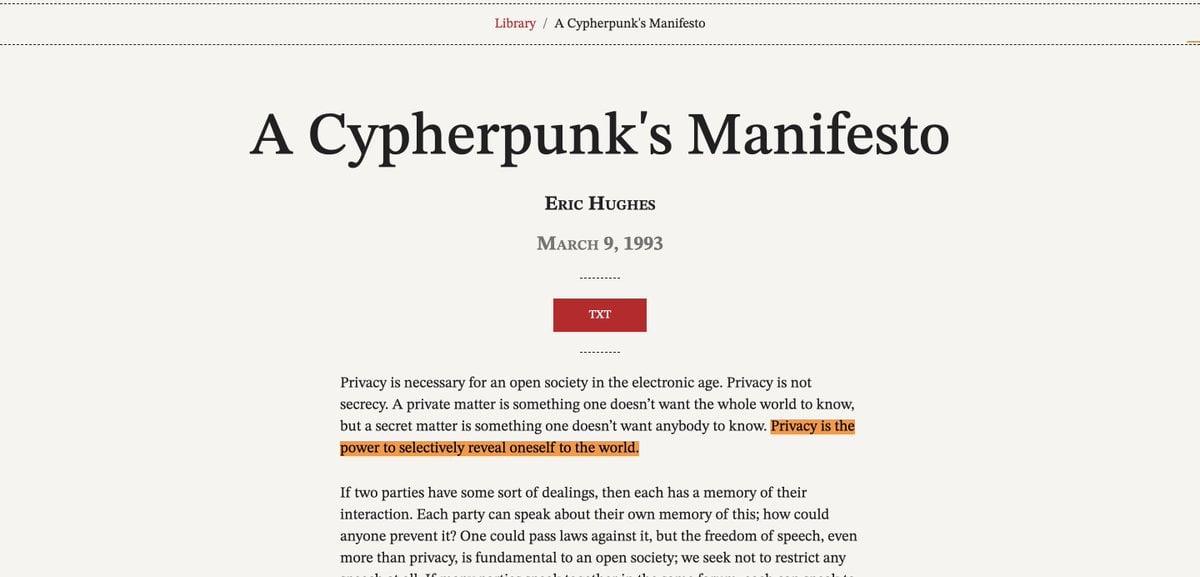
圖:Eric Hughes 在宣言中提出“隱私是向世界選擇性揭示自我的權力”
他並非主張人們應當把所有事情都隱藏起來,而是強調個體必須對外界呈現什麼內容擁有絕對的自主裁量權。
商戶向你出售一件商品,並不需要查看你一生的財務流水;收款方收到一筆轉賬,也無需窺探你錢包裡發生的每一筆其他交易。
Hughes 說得很透徹:交易雙方應當只知悉完成該筆交易所必需的信息,多餘細節概不涉及。這一構想至今仍處於隱私討論的核心。
密碼朋克們從不相信隱私會由他人施捨而來,他們深信必須依靠代碼親自搭建。他們最為人熟知的座右銘正是:密碼朋克寫代碼。
通往比特幣的基石思想
比特幣的問世絕非憑空發生,在此之前,已有數位先驅在數字貨幣的不同技術構件上深耕多年。
Hashcash(Adam Back,1997 年):一種工作量證明機制,旨在大幅增加垃圾郵件和特定資源濫用行為的邊際成本。
b-money(Wei Dai,1998 年):一種匿名、分佈式的電子現金系統設計方案。
bit gold(Nick Szabo):一種圍繞計算工作量構建數字稀缺價值的提案,Szabo 隨後在 2005 年發表了詳盡的技術闡述。
可重用工作量證明(RPOW,Hal Finney,2004 年):嘗試讓工作量證明的計算結果能夠作為可轉讓的數字代幣進行二次流轉。
這些探索各自不同,雖然沒有哪一個直接演化為比特幣,解決的問題也各有側重,但它們勾勒出中本聰所處的深厚學術與思想溫床。
彼時業界已經掀起一股嚴肅的技術浪潮,試圖構建一種完全不依賴商業銀行、政府機構或中心化清算機構的獨立數字貨幣。
中本聰的比特幣白皮書,在參考文獻中明確引用了 Hashcash 與 b-money。
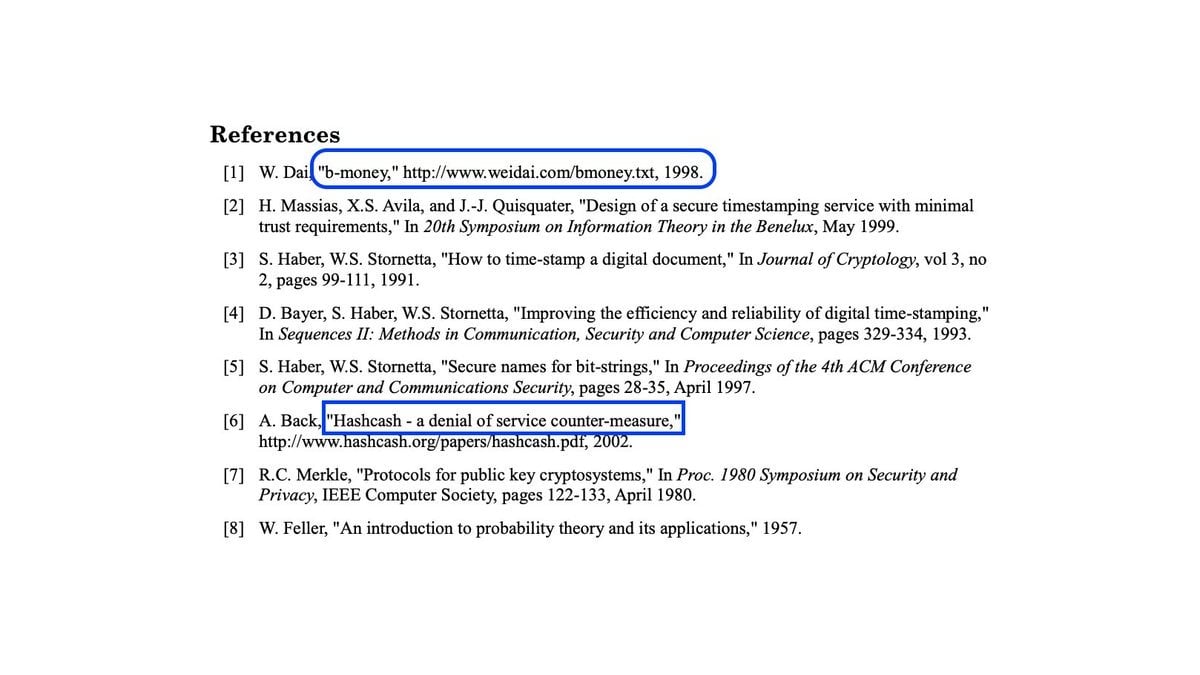
圖:比特幣白皮書參考文獻中對 Hashcash 與 b-money 的引用
比特幣融合了早期研究的智慧結晶,並攻克了一個極其艱難的核心命題:如何在沒有中心化仲裁機構防止雙重支付的前提下,讓全網對共同的賬本達成共識?
這是加密貨幣發展史上的里程碑式突破,但它的代價也是顯而易見的:所有交易數據必須面向全網公開。
中本聰對隱私的真實論述
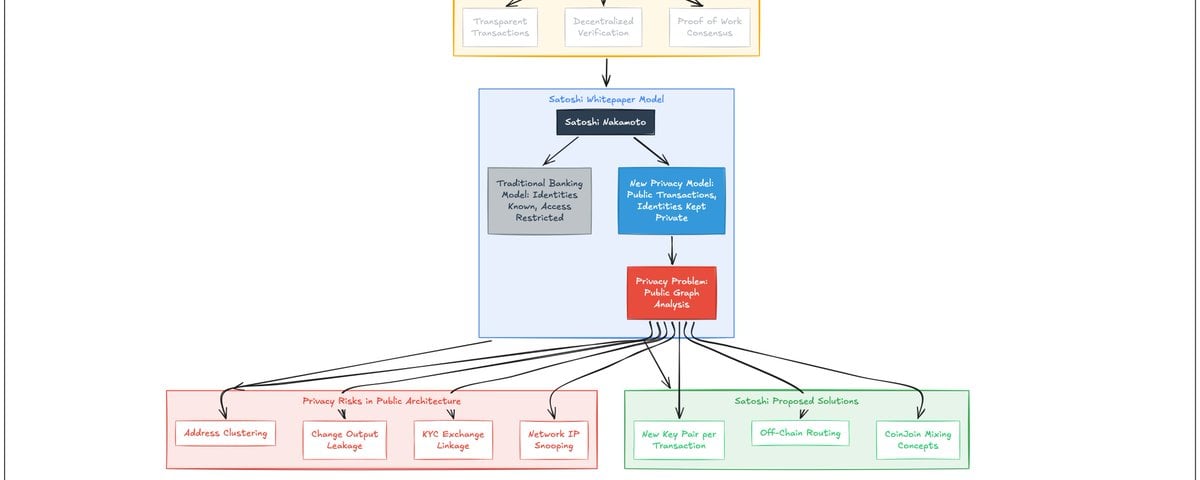
2008 年 10 月 31 日,中本聰發佈了題為《比特幣:一種點對點的電子現金系統》的白皮書,其中第 10 節專論隱私。
這一章節開篇,便將比特幣的公開交易機制與傳統銀行業務中人們習以為常的隱私模式進行了對比。
在傳統銀行模式中,交易對銀行機構是完全透明的,但普通公眾無法窺探他人的賬戶餘額和流水。
比特幣的運轉邏輯截然相反:交易本身必須向全網廣播公開,而用戶的真實身份則隱藏在匿名公鑰之後。
中本聰寫道:“必須公開發布所有交易的要求排除了傳統方法,但仍然可以通過在另一個環節切斷信息流來維持隱私:保持公鑰的匿名性。”
他提出的具體策略包括為每筆交易生成全新的密鑰對,以此增加將多筆關聯付款歸結至同一人的追蹤難度。
然而中本聰同樣坦誠指出了該模型的固有軟肋:當一筆交易合併使用多個輸入時,這些輸入在數學上必然證明屬於同一個所有者。
只要其中某一個地址在現實世界中與真實身份掛鉤,那麼該地址關聯的其他鏈上活動便會被順藤摸瓜逐一串聯。
這是一個極為關鍵的概念區分:比特幣的原生設計提供的是假名性(Pseudonymity),而不是真正的機密交易(Confidentiality)。
你的真實名字雖然沒有直接記錄在賬本中,但鏈上每一筆交易的細節皆暴露在外,來自鏈外的輔助數據足以將鏈上地址與真人匹配。
中本聰從未宣稱這是完美的隱私,他只是在一個極度依賴公開驗證的分佈式系統中,提出了一種儘可能弱化交易與現實身份關聯的務實折中方案。
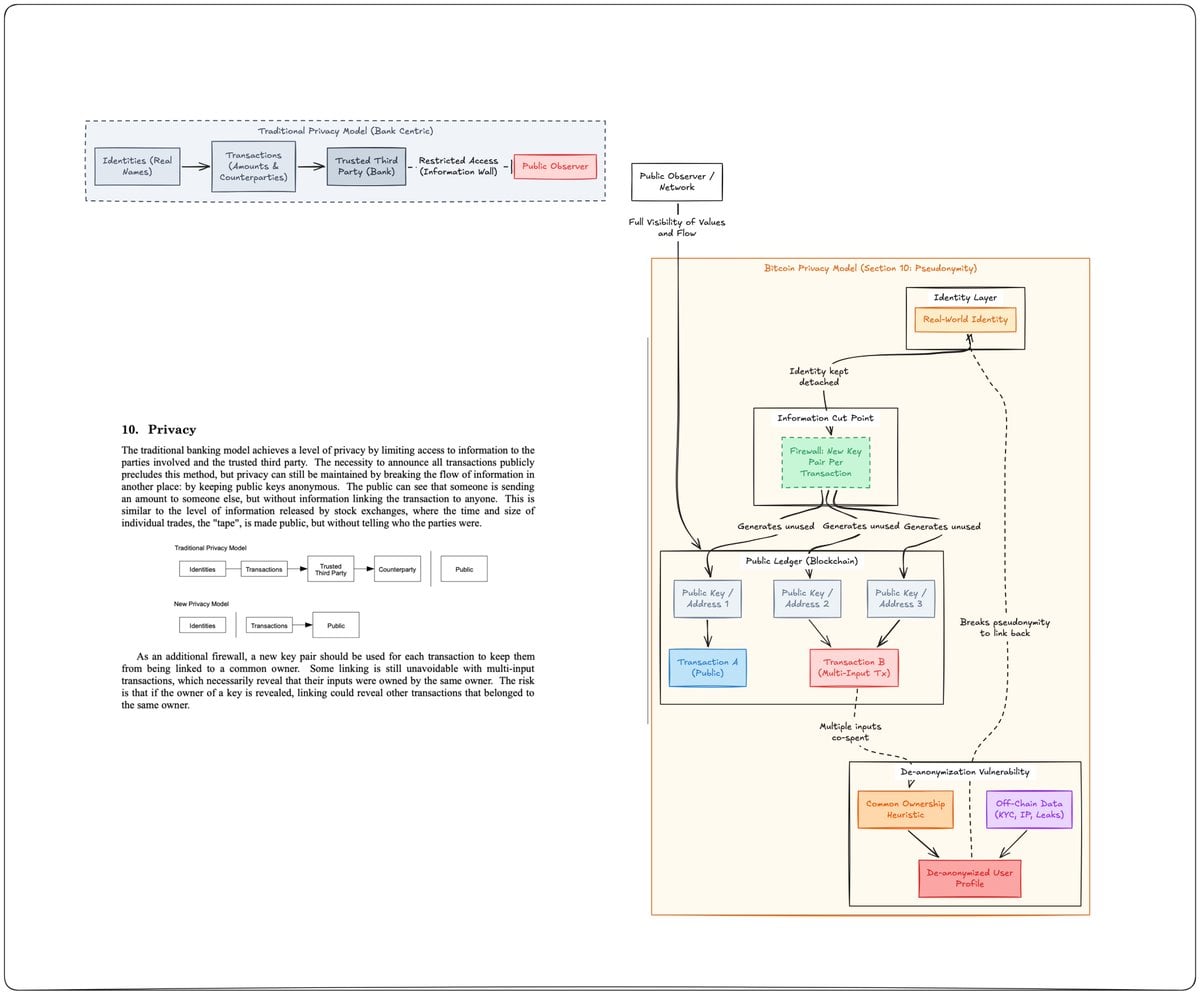
圖:中本聰在白皮書第 10 節繪製的傳統隱私模型與比特幣新隱私模型對比
他人能從一筆比特幣交易中看穿什麼?
我們可以來看一個具體的日常支付場景。
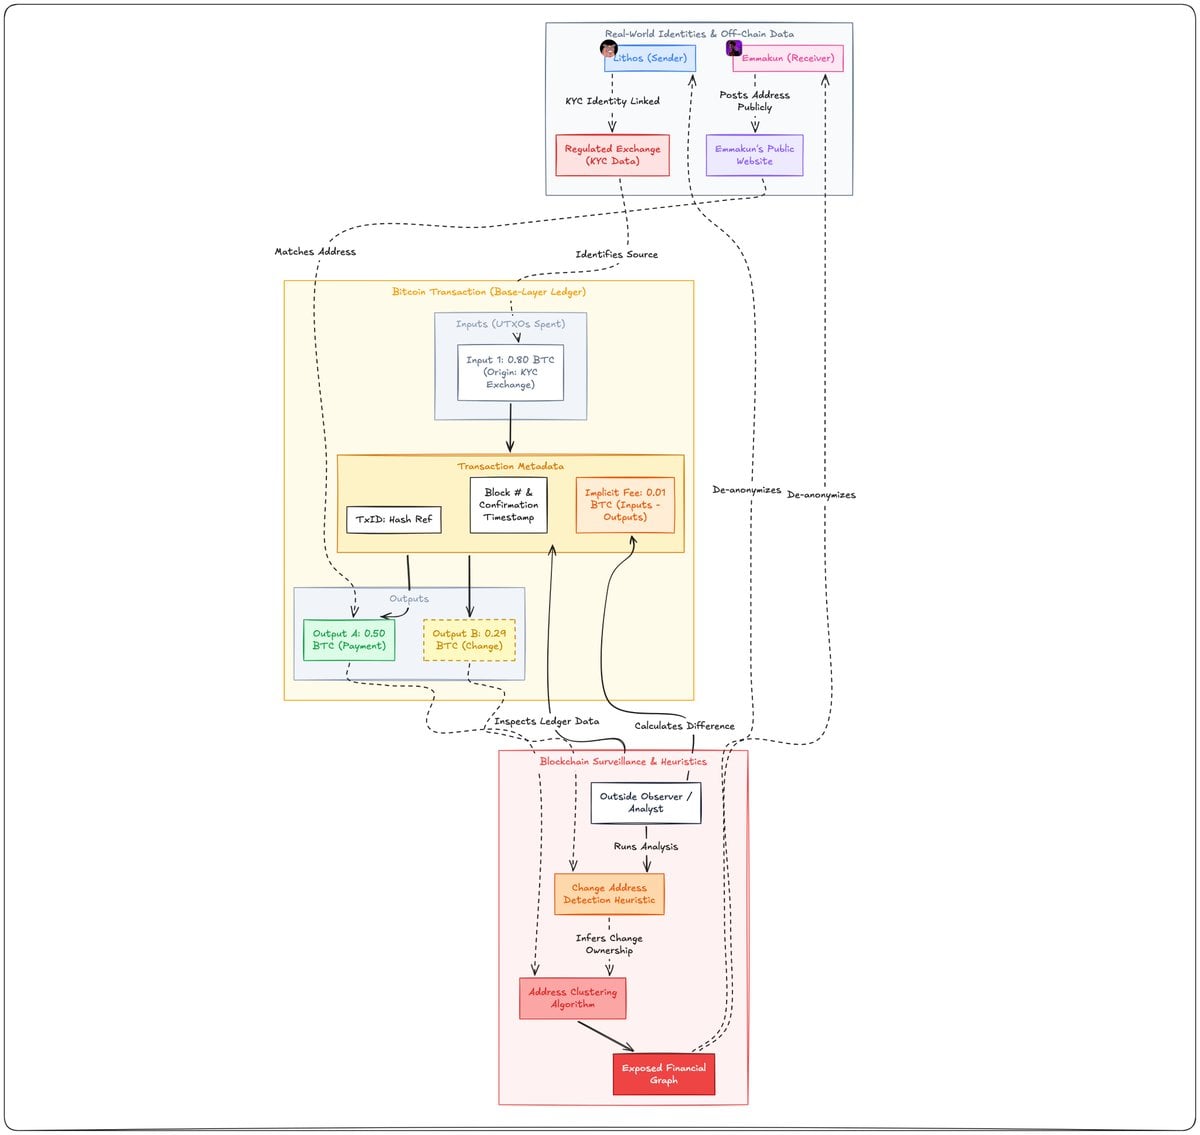
Lithos 打算向 Emma 支付 0.5 枚 BTC,他利用手中現有的未花費交易輸出(UTXO)構建了一筆支付交易。
這筆交易被全網廣播、打包進區塊,並永久寫入區塊鏈賬本。
此時,任何一名鏈外觀察者都能清晰地查驗以下要素:
· 本次交易花費的具體輸入 UTXO;
· 接收資金的目標輸出地址;
· 分配給各個輸出的精確比特幣金額;
· 交易手續費(通過輸入總額與輸出總額的差額精確計算得出);
· 交易被確認入塊的具體區塊高度以及時間戳。
觀察者一開始或許並不知道 Lithos 或 Emma 的現實身份。
但假設 Lithos 的資金來自一家落實了嚴格實名身份驗證的合規交易所,或者 Emma 曾在個人公開網頁上公佈過自己的捐贈地址。
那麼鏈上分析人員就能輕而易舉地將這些地址與現實身份鎖定,進而溯源排查他們所有的歷史交易軌跡。
現實中還存在找零輸出的複雜干擾:當交易產生找零時,資金通常會返回給發送者,而非付給接收方。
鏈上分析機構往往依靠特定的算法假設來猜測哪一個輸出是找零,雖然這些啟發式規則並不總是準確,但足以勾勒出極具價值的資金流動圖譜。
關鍵的結論在於:比特幣即便從不直接記錄姓名,其全透明的交易歷史也能暴露大量敏感的個人信息。
這正是在討論比特幣時,我們絕不能將“匿名”與“隱私”混為一談的原因。它的地址是假名的,而它的基礎層交易歷史則是徹底公開的。
中本聰在 2010 年仍在思考隱私難題
比特幣的發展史上還有一段極具啟發性的插曲。
2010 年 8 月 11 日,中本聰參與了 BitcoinTalk 論壇上一場題為“並非建議”的深度技術討論。
當時的核心議題是:比特幣能否避免像最初那樣完整存儲所有的交易歷史數據?
這一考量的瓶頸在於防範雙重支付:如果一個網絡節點沒有掌握足夠的信息來追溯全部交易歷史,它如何能夠確認一枚幣之前未被花費過?
中本聰解釋道,驗證雙花行為的不存在,在邏輯上要求節點對全網所有相關交易具備全局認知。
緊接著他寫下了一句意義深遠的話:“在這種情況之下,很難想到如何應用零知識證明。”
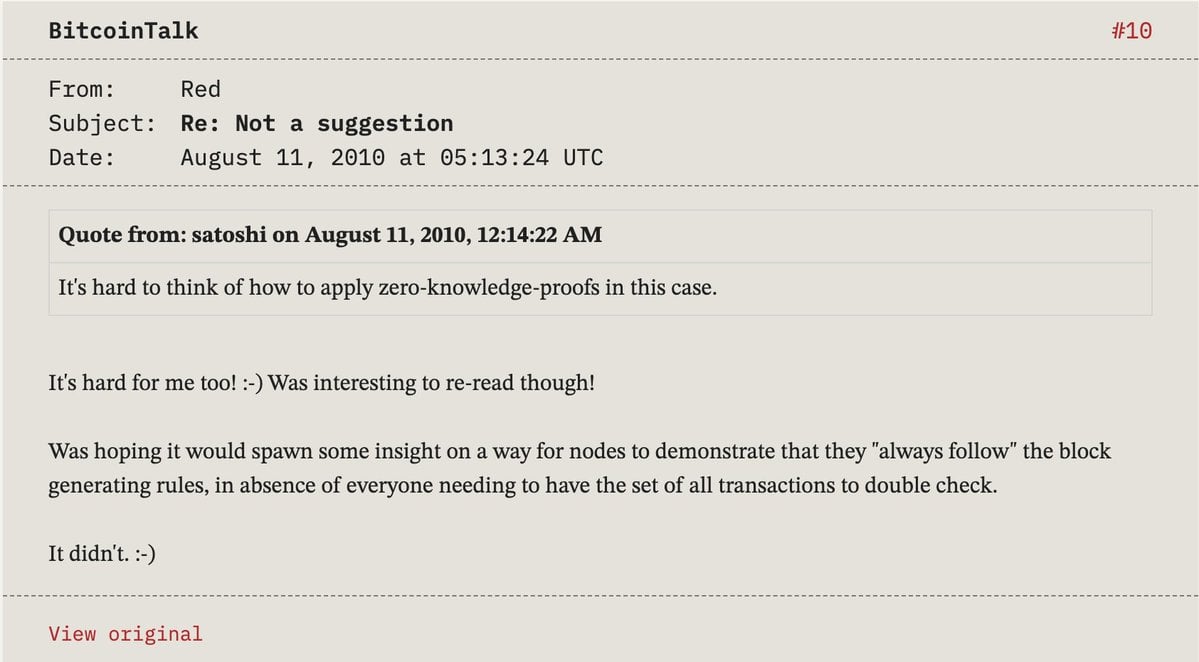
圖:2010 年中本聰在 BitcoinTalk 上關於零知識證明與雙花驗證的討論
這段話的語境極其重要:中本聰絕非認為零知識證明毫無用處,他探討的是一個特定的技術難題:節點如何在不掌握全量交易歷史的情況下,證明一筆資產未曾發生過雙花?
換言之,網絡如何驗證某種“不存在性”?這與“證明能否隱藏一筆支付的詳細參數”是完全不同的技術維度。
理清這一歷史細節至關重要,因為當代很多關於隱私的討論,往往會誤以為中本聰當年全然忽視了零知識密碼學。
歷史事實遠比傳言豐富得多:中本聰不僅深知零知識證明的概念,而且曾深入思考過將其應用於比特幣雙花驗證的巨大工程挑戰。
隨後的密碼學探索,正是在這片土壤中生根發芽:研究者們開創了利用零知識證明隱藏交易細節,同時依然允許全網節點校驗交易合法性的嶄新範式。
從隱匿身份跨越到隱匿支付細節
密碼學研究的腳步並未隨著比特幣的成熟而停歇。
2013 年,學術界發表了開創性論文《Zerocoin:基於比特幣的匿名分佈式電子現金》(Zerocoin: Anonymous Distributed E-Cash from bitcoin)。
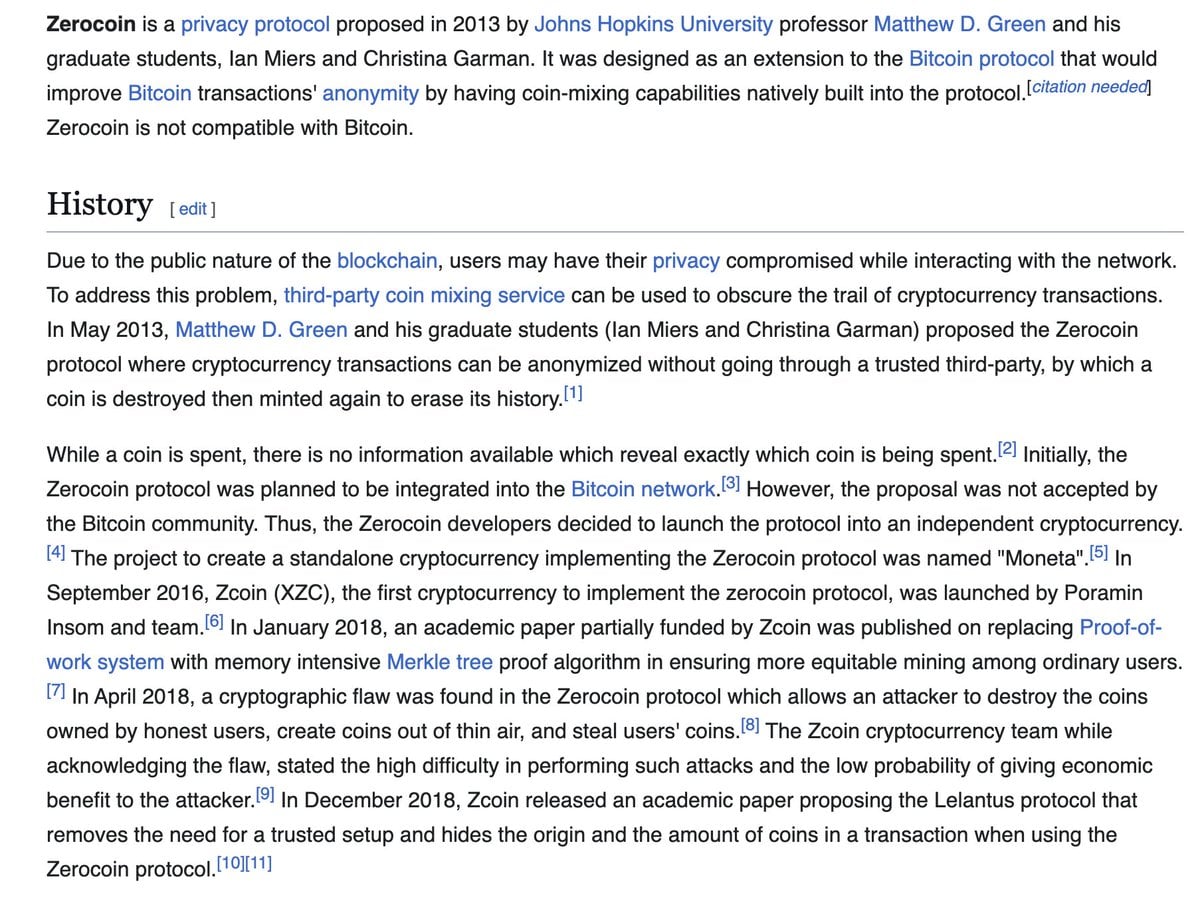
圖:2013 年發表的 Zerocoin 論文 Zerocoin: Anonymous Distributed E-Cash from bitcoin
論文精準指出了比特幣的硬傷:全公開的賬本結構,意味著其隱私保護完全建立在脆弱的假名之上。
Zerocoin 探討了如何運用密碼學打破交易與來源之間的關聯,但它仍會暴露收款目的地與支付金額,在支付靈活性上也存在明顯侷限。
到了 2014 年,研究團隊更進一步,推出了《Zerocash:基於比特幣的去中心化匿名支付》(Zerocash: Decentralized Anonymous Payments from Bitcoin)。
Zerocash 引入了非交互式零知識證明技術 zk-SNARKs,成功實現了既能全方位隱匿交易的發起方、接收方和轉賬金額,又能讓全網節點嚴密驗證轉賬有效性的完備協議。
這是對中本聰原始隱私模型的一次深刻昇華。
比特幣試圖將公開地址與現實身份脫鉤;而 Zerocash 則探索如何直接將交易數據本身從公眾視野中徹底隱去。
這是一個極具里程碑意義的轉變:去中心化網絡並不需要獲知一筆支付的每一個明文細節,才能確認它是否遵守了貨幣規則。
藉助簡潔的零知識證明,系統無需向任何人公開交易的構造參數,就能在數學上向全網證明該筆交易合法合規。
這也正是零知識密碼學成為區塊鏈隱私研究皇冠明珠的核心根源所在。
當代主流隱私體系究竟在保護什麼?
在日常討論區塊鏈隱私時,人們往往容易將所有項目混為一談。
但隱藏收款人並不等同於隱藏金額;隱藏金額並不等同於隱藏鏈上交易拓撲圖;而隱藏鏈上數據,也無法自動杜絕交易發起前的網絡通信洩露。
我們有必要將這些技術流派進行清晰的拆分與辨析。
有的系統能夠隱藏接收者卻保留了金額公開;有的系統掩蓋了交易金額,卻在錢包端或網絡 RPC 節點暴露了查詢痕跡;還有的方案允許用戶在不洩露全部身份的前提下證明自己符合資質。
這些屬於完全不同維度的安全保護,我們可以看幾個具有代表性的技術實現。
比特幣與 Payjoin
比特幣雖然在基礎賬本層保持著公開透明,但這並不意味著開發者在隱私改善上無所作為。
社區開發者設計了一套令傳統鏈上圖譜分析可靠性大幅下降的機制,其中在 BIP 78 中定義的 Payjoin 尤具代表性。
Payjoin 允許付款人和收款人協同構建一筆支付交易,收款方也會主動向這筆交易貢獻一個輸入 UTXO。
為什麼這一點至關重要?
傳統鏈上追蹤分析通常基於一個核心假設:一筆交易中的所有輸入地址都屬於同一個人。但如果在 Payjoin 交易中收款方也注入了輸入,這一通用假設便徹底失效。
Payjoin 並沒有隱藏交易金額,也沒有把比特幣改造成機密支付系統,它只是大幅增加了外部機構進行鏈上資金歸集分析的難度與不確定性。
這項改進非常實用,但絕不能將其與端到端的完全機密交易相混淆。
門羅幣(Monero)
Monero 另闢蹊徑,直接在底層交易機制中默認嵌入了強力隱私保障。
它通過幾套核心密碼學構件協同運作,全方位遮蔽單次支付的各個維度:
· 環簽名(Ring Signatures):混淆真實發送者,讓外部觀察者無法從混淆環中辨別究竟是哪一個輸出被真正花費;
· 隱形地址(Stealth Addresses):為每一筆收款生成一次性目標地址,切斷轉賬與接收者公開地址的聯繫;
· 環機密交易(RingCT):對交易的具體金額進行加密隱藏,同時依然能讓網絡驗證貨幣發行與守恆法則。
不過這一體系同樣存在邊界:發送方隱私具備概率屬性,取決於交易環的設置以及外部觀察者所能獲取的輔助數據。
Monero 還引入了 Dandelion++ 協議以減少交易在 P2P 網絡廣播時的物理節點可追蹤性,但其官方文檔明確提醒:這仍無法抵禦所有的網絡級監聽。
用戶的寬帶服務商、VPN 服務商或惡意遠程節點,依然有可能收集到網絡層面的交互信號。
大零幣(Zcash)
Zcash 將 Zerocash 的學術研究成果轉化落地為了成熟的加密資產體系。
其核心殺手鐧是屏蔽交易(Shielded Transactions),依託零知識證明隱匿交易的核心信息。
在屏蔽地址之間的轉賬中,公開賬本完全不會暴露發送方、接收方、轉賬數額以及附言內容,全網節點只需驗證零知識證明即可確保資產合法。
這比比特幣的原生假名模型擁有更為強固的鏈上機密性保障。
但 Zcash 同時保留了透明地址(Transparent Addresses),涉及這些地址的交互依然完全對外界可見。
屏蔽交易的使用率、資金在透明池與屏蔽池之間的流動路徑、不同錢包的支持情況以及整體匿名集的大小,都直接決定了用戶實際獲得的隱私保護強度。
此外,Zcash 還引入了觀察密鑰機制,允許用戶在不交出資產花費權力的前提下向特定審計方披露交易詳情,展示了“隱私與披露並非零和博弈”的設計哲學。
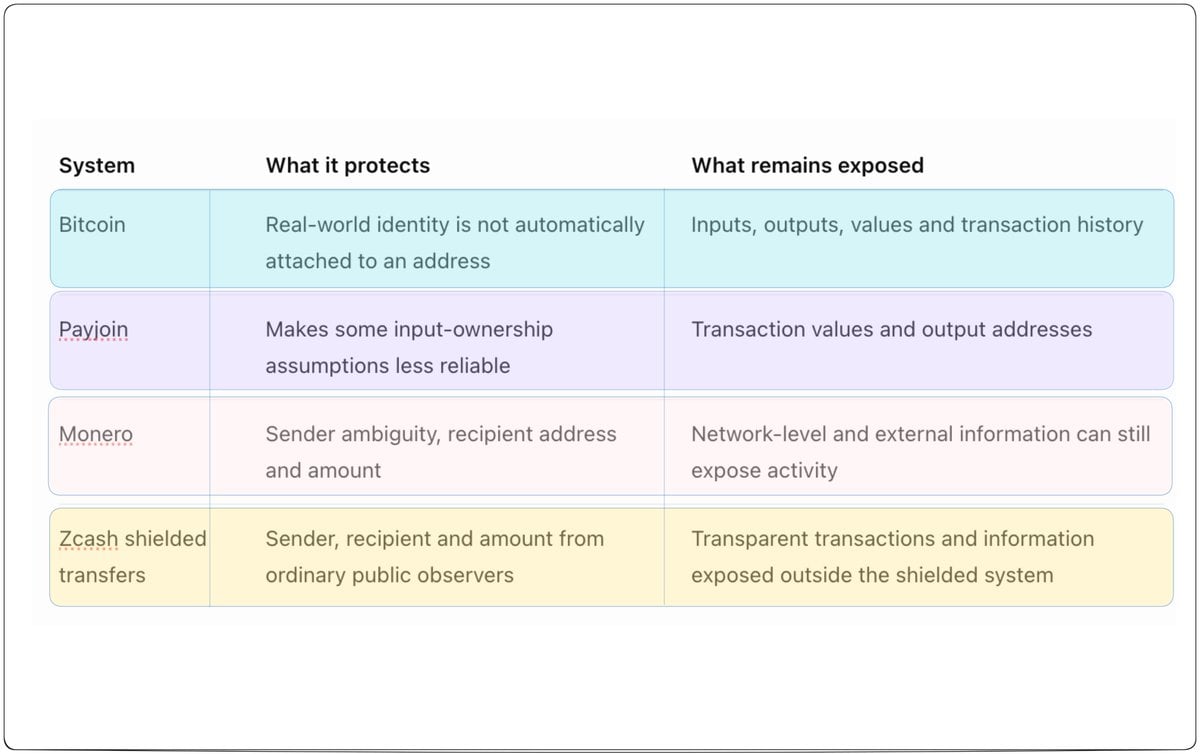
圖:比特幣、Payjoin、Monero 與 Zcash 鏈上隱私特性對比
需要強調的是,上述對比僅僅描述了外部觀察者能從區塊鏈賬本本身獲取的鏈上信息,並不涵蓋 IP 地址洩露、設備被黑、交易所實名歸集等鏈外維度的風險。
隱私絕不是單一的靜態功能,而是一組相互配合、各司其職的縱深防禦體系。
應用層智能合約的全新隱私挑戰
自比特幣誕生以來,行業最大的演進不僅限於開發掩蓋交易細節的代幣,更在於將隱私思想注入智能合約與去中心化應用的設計基因中。
如今人們在鏈上的行為遠超簡單的轉賬:借貸質押、去中心化交易、DAO 治理投票、資產配置管理與資格證明。
這些交互無一不在釋放敏感的商業與個人數據:交易員不希望底牌倉位被全網實時跟單盯盤,企業不願向競爭對手透明公開金庫資金流向,普通用戶需要證明符合資質卻無需暴露全部現實身份。
可編程機密智能合約正是為了化解這一矛盾而生,核心目標在於讓去中心化應用能夠高效執行復雜業務,而無需將過程中涉及的每一項數據明文公之於眾。
當前業界正從不同的架構維度破局:
Aztec:兼顧私密與公開函數的 Layer 2
Aztec 致力於在以太坊上構建專注隱私的 Layer 2,其智能合約在代碼層面允許開發者靈活混合聲明私密函數與公開函數。
核心的分界線在於代碼在何處運行:
私密函數部署在用戶本地設備的私密執行環境(PXE)中執行,在本地完成機密計算並生成對應的零知識證明,隨後僅將證明提交至網絡;
公開函數則在全網排序器與節點中執行,使用全網可讀的全局公開狀態。單筆鏈上交互可以順暢串聯兩者。
以去中心化匿名投票為例:選民在本地私密環境中完成投票簽署,無需向外界公開自己的具體選項;公開函數則在鏈上統一匯聚記票更新總數。全網能夠驗證最終計票結果無誤,卻無從逆推每個人的獨立選票。
但這也並非沒有侷限:當本地客戶端向遠程節點查詢網絡狀態時,遠程節點仍能獲知該用戶正在關注哪些數據,需要運行全節點才能進一步減弱此類信息洩露。
Oasis Sapphire:基於硬件可信執行環境(TEE)的機密合約
與 Aztec 側重客戶端證明的技術路徑不同,Oasis Sapphire 採用了完全不同的技術範式:利用可信執行環境硬件隔離區運行機密智能合約。
可信執行環境依靠硬件物理隔離保護正在執行的代碼與機密數據,Sapphire 支持全端加密的交易輸入與保密的智能合約內部狀態,使合約能夠安全處理敏感參數。
客戶端零知識證明與硬件 TEE 各具取捨:TEE 引入了對硬件製造商安全性與微代碼實現的信任前提;而零知識系統則依賴算術電路設計與數學證明體系的完備無誤。
Umbra:聚焦屏蔽資金池內部轉移
在 Solana 生態中,Umbra 展現了從 V1 走向 V2 的架構革新。
V1 版本利用加密代幣賬戶充當進入屏蔽池的中介,而 V2 則全面重塑為以屏蔽池為核心的資金流轉體系,用戶可以在資金池內部完成直接的機密流轉。
但需要認清的是:向屏蔽池充值與提現的行為依然會在鏈上留下線索,進出池子的具體金額與時間窗口仍有可能給鏈上分析提供蛛絲馬跡,其核心隱私保護聚焦在池內轉移階段。
Privacy Pools:實現選擇性合規披露
由 0xbow 團隊打造的 Privacy Pools 是以太坊多鏈上的合規隱私協議,其靈感源於 2023 年 Vitalik Buterin 等人合著的學術論文。
用戶將資產從普通錢包存入屏蔽池,關聯集提供商(ASP)會對入池資金進行篩查排除非法資金,同時整個系統不設中心化 KYC 和全局後門查看密鑰。
在提款時,用戶藉助零知識證明證明自己的資金屬於經篩查的合規集合,卻無需披露具體是哪一筆入池存款,由此在保護合法個人財務隱秘的同時,切斷了黑產資金汙染合規池的可能。
這正是 Eric Hughes 當年提出的選擇性披露思想在現代 DeFi 領域的絕佳體現:合規與隱私不再水火不容。
Kohaku 叩問核心痛點:錢包在交易前暴露了什麼?
在區塊鏈隱私領域,還有一個至關重要卻長期被忽略的隱患。
一名用戶即便使用了最頂級的機密交易協議,也有可能在交易尚未發起前,通過錢包本身的常規網絡請求提前洩露了一切。
當錢包打開刷新賬戶餘額時,它通常會向遠程 RPC 節點發起數據查詢,這一請求直接向服務商告知了用戶正在密切關注哪個地址。
同樣的洩露也頻繁發生在查詢歷史交易流水、預執行合約交易模擬或獲取代幣元數據等例行操作中。交易本身或許機密,但交易前發出的網絡請求卻漏洞百出。
這也正是以太坊生態前沿隱私項目 Kohaku 所全力攻堅的領域。作為一個開源的隱私保護型錢包與 SDK 規範,Kohaku 旨在從錢包基礎設施底層重築防線。
Kohaku 引入了私密信息檢索(PIR)技術:在傳統餘額查詢中,服務器接收明文地址並返回數據;而在 PIR 框架下,錢包構建特殊的加密查詢,允許服務器返回目標結果,卻完全無法探知用戶究竟查詢了哪一個具體賬戶。
錢包是用戶管理私鑰、賬戶、簽名權限與應用交互的第一門戶。如果這一入口持續外洩元數據,單靠底層的機密交易永遠無法形成安全閉環。
我們超越了中本聰的隱私模型嗎?
若從具體的特定技術指標來看,答案毫無疑問是肯定的。
中本聰的初始設計基於假名公鑰與完全透明的交易歷史。而在當今的加密世界中:
在交易機密性方面,Monero 與 Zcash 的屏蔽交易已經做到了中本聰當年未能實現的輸入、輸出與金額的全方位鏈上隱蔽;
在可驗證計算方面,現代零知識證明體系已經能夠在不暴露明文輸入的前提下,向全網數學證明覆雜邏輯的合規執行;
在應用拓展方面,Aztec 帶來了可編程隱私合約,Oasis Sapphire 實現了硬件機密計算,Privacy Pools 開拓了合規選擇性披露,而 Kohaku 則致力於解決錢包客戶端的查詢洩露。
但如果問隱私問題是否已經被徹底解決,答案依然是否定的。
一筆機密的交易無法隱匿廣播時的物理 IP 洩露;一份隱私合約無法抹去公開函數交互的時間規律;一個屏蔽資金池無法抵消進出池子的資金關聯;一套 TEE 硬件無法擺脫對芯片廠商的安全假設;一段精妙的數學證明也無法保護一臺早已被惡意軟件植入的本地設備。
真實的隱私安全必須覆蓋全流程鏈條:從終端錢包、物理硬件、應用界面、網絡傳輸、智能合約,直到最終落地的鏈上數據。
什麼應該公開,什麼應當保持私密?
多年以來,區塊鏈行業始終建立在全局公共狀態的基石之上。
全透明性帶來了無需許可的獨立驗證能力,卻也將普通個體與商業實體的生活與財務脈絡暴露無遺。
我們並不主張將區塊鏈上的所有信息全部鎖進黑箱,這正是“選擇性披露”的核心邏輯所在:
公共治理機構與公共財政支出必須保持陽光透明,接受全社會的嚴格監督,網絡規則的履行必須允許人人可驗證;
但普通公民的私人儲蓄、工資收入、日常小額支付、投資倉位與商業合同,絕不應當僅僅因為使用了區塊鏈技術,就被迫向全世界毫無保留地暴露。
這兩者完全可以並行不悖:個體能夠向服務方證明自己具備准入資質,而無需交出整本戶口檔案;企業能夠順暢結算賬目,而無需將資金底牌暴露給競爭對手;選民能夠投出神聖的一票,而投票結果完全由公眾審計;錢包能夠在查詢資產時,不向服務商暴露任何具體賬戶。
這並非在追求絕對的隱匿,而是在捍衛對自己數據的掌控權。
正如 Eric Hughes 在三十多年前寫下的名言:隱私是向世界選擇性揭示自我的權力。
比特幣揭開了序幕,但征程遠未完結
每當我們重溫中本聰在白皮書第 10 節寫下的文字,最令人肅然起敬的並不是比特幣一勞永逸地解決了所有隱私命題,而是中本聰從第一天起就清晰地洞察到了公開賬本與個人隱私之間的深層張力,並在特定的時代條件下給出了一份務實的工程平衡。
密碼朋克數十年來孜孜以求的追問始終未變:人們如何在數字化時代暢享便利,而無需被迫讓渡那些本不應被窺視的個人數據?
比特幣為這個時代邁出了最關鍵的第一步,後繼的研究者與工程師們正沿著這條道路持續向前開拓。
在評估當下的各類隱私項目時,我們不能僅僅停留在項目方的營銷口號、時髦的密碼學詞彙或簡單的“支持機密”標籤上。
我們需要冷靜審視:這個系統究竟隱藏了什麼?又有哪些信息依然暴露在光天化日之下?它的安全假設建立在誰的信用之上?當它進入真實商業世界運行時究竟會發生什麼?
那個最初由密碼朋克拋出的追問,至今依然值得每一位從業者深思:一個技術系統,憑什麼要獲知超出其履行本職工作所必需的額外信息?
比特幣讓我們在沒有銀行的情況下實現了貨幣的可驗證性;而當代隱私體系正在努力完成的拼圖,是在守護這份可驗證性的同時,把選擇如何展現自我的尊嚴與權力,完整交還給每一個獨立的個體。
參考來源與延伸閱讀
早期數字現金與密碼朋克
· David Chaum, Blind Signatures for Untraceable Payments (1982)
· Timothy C. May, The Crypto Anarchist Manifesto (1988)
· Eric Hughes, A Cypherpunk's Manifesto (1993)
· Wei Dai, b-money (1998)
· Adam Back, Hashcash (1997)
比特幣與其隱私模型
· Satoshi Nakamoto, Bitcoin: A Peer-to-Peer Electronic Cash System (2008), Section 10
· Satoshi Nakamoto, BitcoinTalk discussion: Not a suggestion (2010)
· BIP 78: A Simple Payjoin Proposal
隱私學術研究與前沿協議
· Miers et al., Zerocoin (IEEE S&P, 2013)
· Ben-Sasson et al., Zerocash (IEEE S&P, 2014)
· Monero Technical Specifications & Dandelion++
· Zcash Documentation: Addresses and Value Pools
· Aztec Network: Private Execution Environment (PXE)
· Oasis Sapphire Confidential EVM Documentation
· Umbra V2 Shielded Pool Documentation
· Privacy Pools (0xbow) Research Paper & Documentation
· Kohaku: Ethereum Privacy Preserving Wallet & SDK
· Ethereum Foundation Reads: PIR for Wallets
歡迎加入深潮 TechFlow 官方社群
Telegram 訂閱群:https://t.me/TechFlowDaily
Twitter 官方帳號:https://x.com/TechFlowPost
Twitter 英文帳號:https://x.com/BlockFlow_News
 @Lithos_eth