Tại sao tiền phi tập trung phải công khai? Giải mã lựa chọn về quyền riêng tư bị lãng quên trong sách trắng của Satoshi Nakamoto
Tác giả: Lithos.eth
Biên dịch: TechFlow
TechFlow dẫn dắt: Sổ cái công khai của Bitcoin đã phá vỡ sự độc quyền của các trung gian tài chính truyền thống, nhưng đồng thời cũng phơi bày không giấu giếm mọi đầu vào, đầu ra và số tiền giao dịch dưới ánh đèn sân khấu. Satoshi Nakamoto ngay từ phần 10 của sổ trắng đã chỉ ra rõ ràng khiếm khuyết kiến trúc này và đề xuất sử dụng khóa công khai ẩn danh làm hàng rào phòng thủ, nhưng điều đó chỉ mang tính chất bút danh (pseudonymity), chứ không phải là giao dịch bí mật thực sự.
Từ chữ ký mù và chứng minh không biết gì trong giai đoạn đầu, đến các giao dịch chuyển tiền trên chuỗi có bảo mật của Monero và Zcash, rồi đến khả năng lập trình riêng tư cho hợp đồng thông minh của Aztec và Oasis Sapphire, cùng với Kohaku trên mạng Ethereum giải quyết vấn đề rò rỉ truy vấn ví, thế giới mã hóa đang dần thoát khỏi sai lầm khi chỉ phụ thuộc vào duy nhất một phương pháp trộn tiền. Bảo mật không hề là che đậy mọi thứ, mà là trao quyền cho cá nhân được lựa chọn cách chia sẻ dữ liệu của mình trước thế giới.
Bitcoin cho phép bất kỳ ai tự xác minh lịch sử giao dịch đầy đủ mà không cần xin phép ngân hàng.
Tuy nhiên, chính bản ghi công khai mà ai cũng có thể xem này lại có thể làm lộ thông tin cá nhân vượt xa dự kiến của người dùng. Ngay từ phần 10 của sổ trắng Bitcoin ban đầu, Satoshi Nakamoto đã thảo luận về vấn đề nan giải này.
Từ đó đến nay, các nhà nghiên cứu mật mã học và developer không ngừng tìm kiếm các hướng đi kỹ thuật vừa bảo vệ được tính bí mật của thông tin, vừa giữ được khả năng xác minh giao dịch. Sau nhiều năm phát triển, chúng ta thực sự đã đi được bao xa?
Khi bạn thanh toán bằng Bitcoin cho người khác, ngay từ khoảnh khắc giao dịch được xác nhận, nó sẽ trở thành một phần không thể xóa nhòa trong sổ cái công khai toàn cầu.
Bất kỳ ai trên thế giới cũng có thể tra cứu nó bất cứ lúc nào.
Họ có thể thấy rõ nguồn gốc đầu vào của từng khoản chi, địa chỉ đầu ra nhận tiền, số lượng Bitcoin cụ thể phân bổ cho mỗi đầu ra, cũng như độ cao khối và dấu thời gian mà giao dịch được đóng gói và xác nhận.
Nhà phân tích có thể chưa biết tên thật của bạn, nhưng chỉ cần một địa chỉ của bạn gắn liền với danh tính thực tế ngoài đời, toàn bộ hành vi trên chuỗi từ quá khứ đến tương lai của bạn sẽ trở nên dễ dàng bị truy vết.
Thu nhập lương, quy mô tiết kiệm, các giao dịch thanh toán thương mại và thói quen tiêu dùng hàng ngày đều có thể để lại những manh mối trên cùng một sổ cái công khai.
Đối với một hệ thống vốn có ý định giúp con người rời khỏi hệ thống ngân hàng để tự do chuyển đổi giá trị, đây chắc chắn là một sự thỏa hiệp và đánh đổi đáng suy ngẫm.
Và hơn nữa, Satoshi Nakamoto không hề bỏ qua điểm này. Trong sổ trắng Bitcoin ban đầu, tựa đề của phần 10 chính là “Quyền Riêng Tư”.
Để hiểu xu hướng tương lai của bảo mật blockchain, chúng ta cần ôn lại các luận điểm gốc của Satoshi Nakamoto, nhìn lại nỗ lực khám phá của các nhà tiên phong mật mã học trước khi Bitcoin ra đời, và đo lường khách quan ưu nhược điểm của các giải pháp bảo mật hiện tại.
Trước khi Bitcoin ra đời, các nhà tiên phong đã bắt đầu khám phá giải pháp
Cuộc thảo luận về quyền riêng tư trong tiền điện tử hoàn toàn không bắt đầu từ Bitcoin.
Mới năm 1982, David Chaum đã công bố bài báo kinh điển “Chữ ký mù cho thanh toán không thể truy vết” (Blind Signatures for Untraceable Payments).
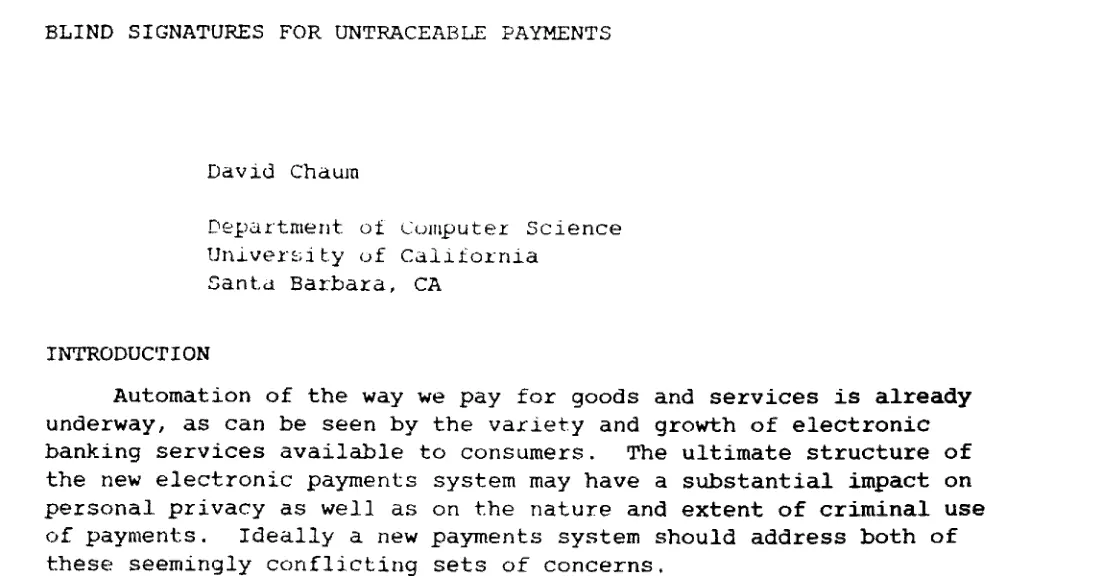
Hình: Bài báo Chữ ký mù của David Chaum năm 1982 có tên Blind Signatures for Untraceable Payments
Trong bài báo, Chaum thảo luận về cách người dùng có thể nhận giấy ủy quyền thanh toán đã được ký số mà không để tổ chức phát hành liên kết giấy tờ này với giao dịch cuối cùng.
Tư tưởng này vô cùng quan trọng vì thông tin bị lộ từ một lần thanh toán không chỉ là việc chuyển tiền. Nó còn phơi bày ai đang giao dịch với ai, vào thời điểm nào và tần suất diễn ra.
Nghiên cứu của Chaum đã đặt một cột mốc quan trọng cho tiền điện tử, nhưng mô hình của ông vẫn dựa vào tổ chức phát hành tập trung. Việc bảo vệ thông tin thanh toán và việc loại bỏ niềm tin vào tổ chức tập trung là hai thách thức hoàn toàn khác biệt.
Nhiều nhà nghiên cứu và lập trình viên khác tiếp tục đi sâu theo hướng này, nhóm Cypherpunk quyết tâm tiến thêm một bước lớn.
Vào tháng 9 năm 1992, một nhóm nhà mật mã học, lập trình viên và những người ủng hộ quyền riêng tư đã tập hợp quanh danh sách email do John Gilmore điều hành, và Jude Milhon được cho là người đặt ra thuật ngữ “Cypherpunk” cho nhóm này.
Nguồn quan tâm của họ mở rộng ra ngoài tiền điện tử, nhiệt tình thảo luận về thuật toán mã hóa mạnh, giao thức truyền thông ẩn danh, danh tính số, tự do thông tin, và khả năng tự bảo vệ của cá nhân thông qua phần mềm mã nguồn mở.
Timothy C. May đã viết “Tuyên ngôn Vô Chính Phủ Mật Mã” (The Crypto Anarchist Manifesto) vào năm 1988, và phân tán nó qua mạng trong giai đoạn sớm của các cuộc gặp gỡ vận động năm 1992.
Sau đó, vào ngày 9 tháng 3 năm 1993, Eric Hughes chính thức công bố “Tuyên ngôn Cypherpunk” (A Cypherpunk's Manifesto) lưu danh sử sách.
Một tuyên ngôn trong đó, sau hơn ba thập kỷ, vẫn vang vọng mạnh mẽ: Trong kỷ nguyên điện tử, đối với một xã hội mở, quyền riêng tư là nền tảng không thể thiếu.
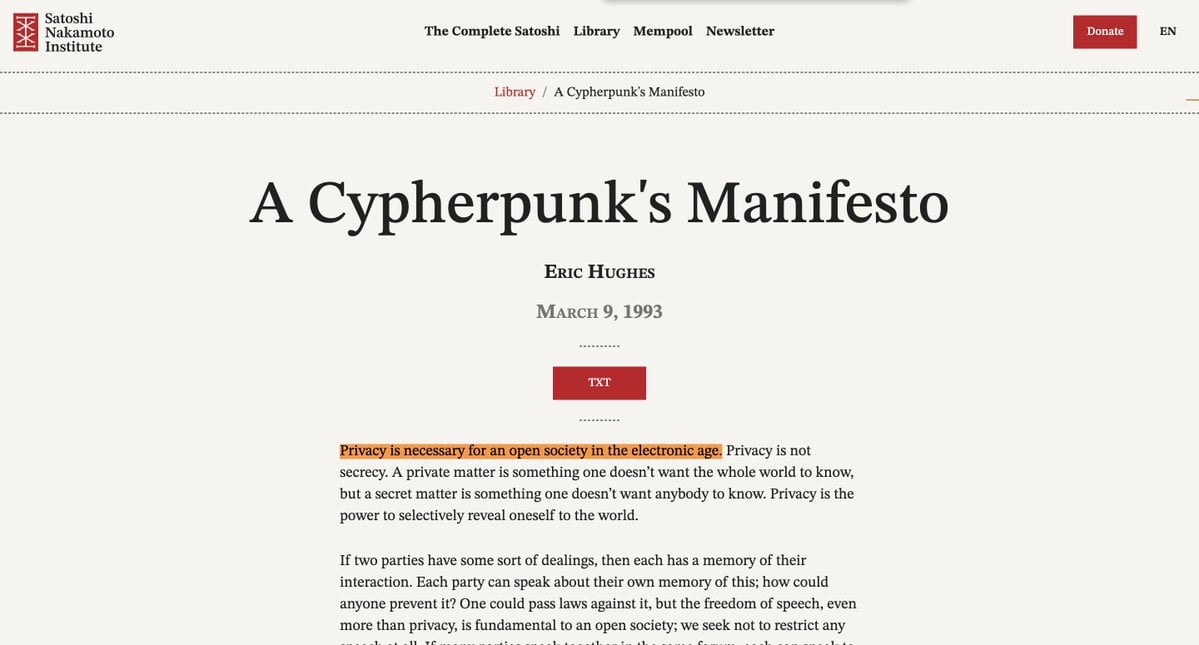
Hình: Tuyên ngôn Cypherpunk do Eric Hughes phát hành năm 1993
Nhưng Hughes cũng đưa ra một lập luận sâu sắc hơn trong tuyên ngôn, đặc biệt hữu ích khi xem xét bảo mật blockchain: Quyền riêng tư là sức mạnh được chủ động lựa chọn tiết lộ bản thân trước thế giới.
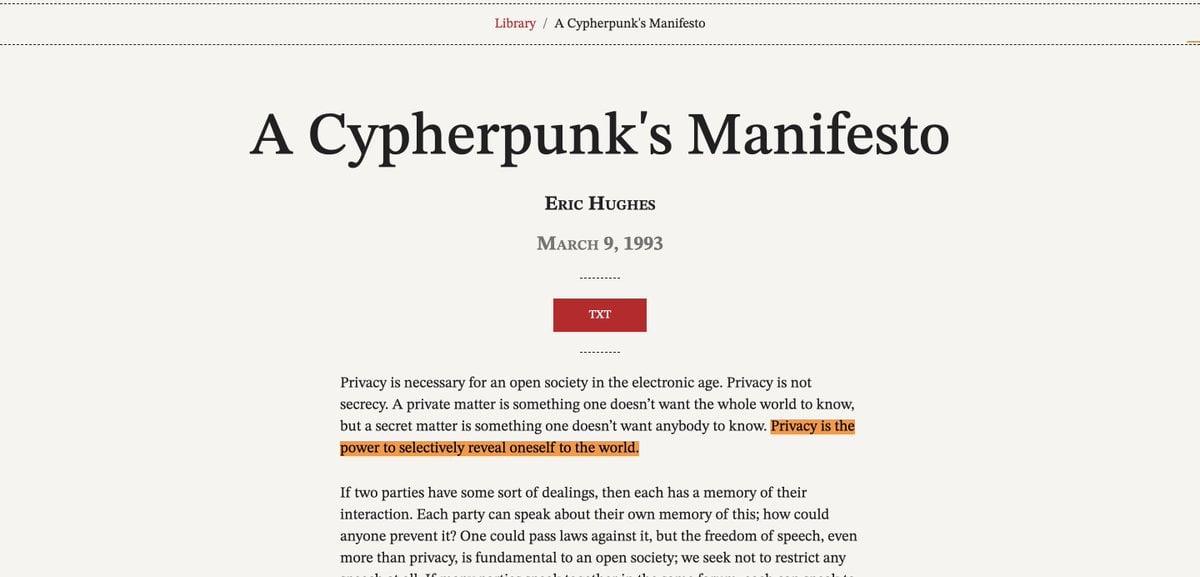
Hình: Eric Hughes nêu bật “quyền riêng tư là khả năng chủ động lựa chọn tiết lộ bản thân trước thế giới” trong tuyên ngôn
Ông không ủng hộ việc mọi người phải che giấu mọi thứ, mà nhấn mạnh rằng cá nhân phải nắm quyền tuyệt đối trong việc quyết định sẽ hiển thị nội dung gì trước cộng đồng.
Nhà bán hàng cung cấp cho bạn một mặt hàng không cần xem lịch sử tài chính trọn đời của bạn; bên nhận chuyển tiền cũng không cần soi mói từng giao dịch khác xảy ra trong ví của bạn.
Hughes đã nói rất rõ: Các bên trong giao dịch chỉ nên biết những thông tin thiết yếu để hoàn tất giao dịch đó, không cần thêm chi tiết vụn vặt. Khung lý tưởng này đến nay vẫn nằm ở trung tâm của các thảo luận về quyền riêng tư.
Những người Cypherpunk không bao giờ tin rằng quyền riêng tư sẽ được người khác ban phát, họ tin chắc rằng nó phải được xây dựng bằng chính mã nguồn. Câu khẩu hiệu nổi tiếng nhất của họ chính là: “Cypherpunk viết code”.
Tư tưởng nền tảng dẫn tới Bitcoin
Sự ra đời của Bitcoin không hề xảy ra trong chân không, trước đó đã có nhiều nhà tiên phong dày công nghiên cứu trong nhiều năm trên các thành phần kỹ thuật khác nhau của tiền điện tử.
Hashcash (Adam Back, năm 1997): Một cơ chế Proof-of-Work nhằm tăng đáng kể chi phí biên của thư rác và hành vi lạm dụng tài nguyên cụ thể.
b-money (Wei Dai, năm 1998): Một bản thiết kế hệ thống tiền điện tử ẩn danh, phân tán.
bit gold (Nick Szabo): Một đề án xây dựng giá trị khan hiếm số học dựa trên khối lượng tính toán, Szabo sau đó công bố bài phân tích kỹ thuật chi tiết vào năm 2005.
Proof of Work tái sử dụng (RPOW, Hal Finney, năm 2004): Thử nghiệm cho phép kết quả tính toán của Proof-of-Work được luân chuyển như một token số có thể chuyển nhượng.
Các nghiên cứu này tuy khác biệt, không có cái nào trực tiếp phát triển thành Bitcoin và giải quyết các vấn đề với góc nhìn riêng, nhưng chúng vẽ nên một bể văn hóa hàn lâm và tư tưởng giàu có nơi Satoshi Nakamoto trưởng thành.
Lúc đó, ngành công nghiệp đã dấy lên một làn sóng kỹ thuật nghiêm túc, cố gắng xây dựng một loại tiền điện tử độc lập hoàn toàn không dựa vào ngân hàng thương mại, cơ quan chính phủ hay tổ chức thanh toán tập trung.
Sổ trắng Bitcoin của Satoshi Nakamoto đã trích dẫn rõ ràng Hashcash và b-money trong phần tài liệu tham khảo.
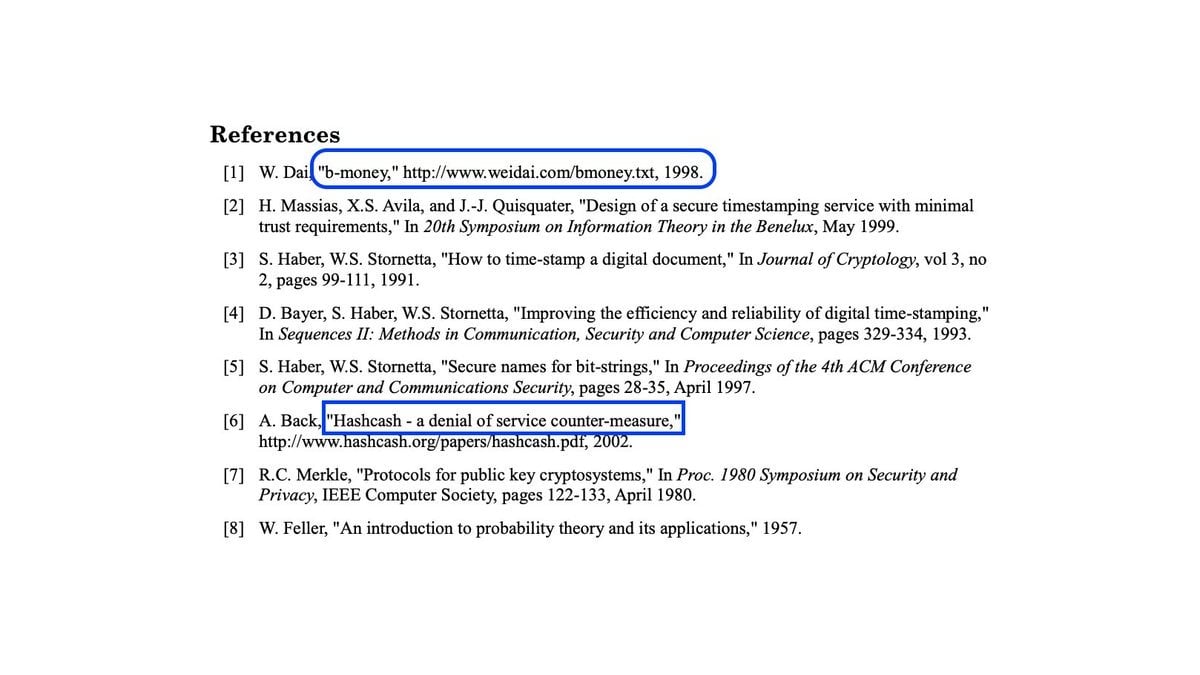
Hình: Trích dẫn Hashcash và b-money trong tài liệu tham khảo của sổ trắng Bitcoin
Bitcoin tổng hợp tinh hoa từ những nghiên cứu trước đây, và chinh phục một bài toán lõi cực kỳ khó khăn: Làm thế nào để toàn mạng lưới đạt được thỏa thuận chung về sổ cái chung mà không cần cơ quan trung gian ngăn chặn chi đôi?
Đây là một bước đột phá mang tính bước ngoặt trong lịch sử phát triển tiền mã hóa, nhưng cái giá trả cũng rõ ràng: mọi dữ liệu giao dịch phải được công khai toàn mạng.
Quan điểm thực sự của Satoshi Nakamoto về quyền riêng tư
Vào ngày 31 tháng 10 năm 2008, Satoshi Nakamoto công bố sổ trắng mang tên “Bitcoin: Một Hệ thống Tiền Điện tử Điểm-điểm”, trong đó phần 10 chuyên bàn về quyền riêng tư.
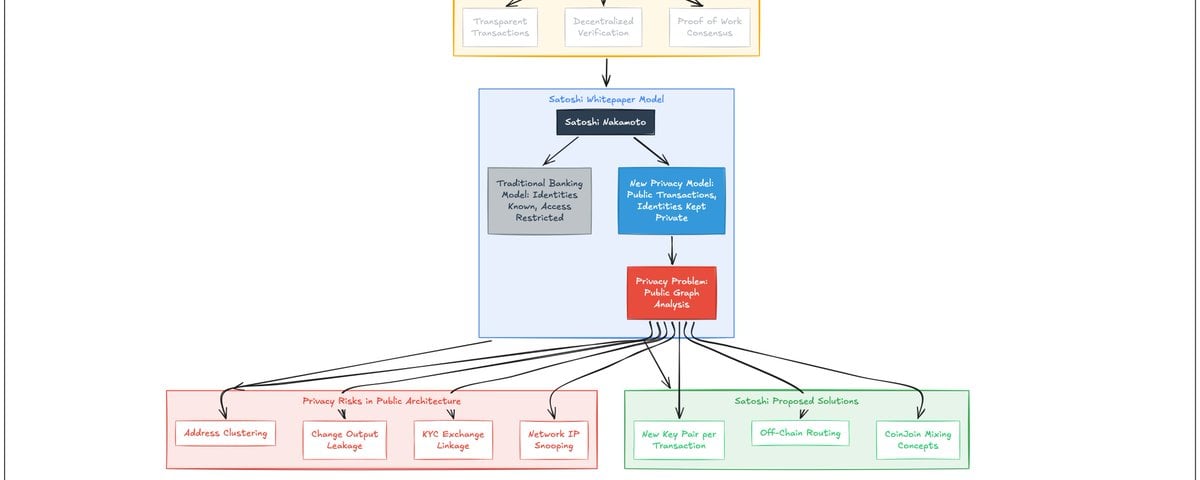
Mở đầu chương này, tác giả đã so sánh cơ chế giao dịch công khai của Bitcoin với mô hình bảo mật quen thuộc trong hoạt động ngân hàng truyền thống.
Trong mô hình ngân hàng truyền thống, giao dịch hoàn toàn minh bạch với tổ chức ngân hàng, nhưng công chúng bình thường không thể soi mói số dư tài khoản và lịch sử giao dịch của người khác.
Logic vận hành của Bitcoin trái ngược hoàn toàn: bản thân giao dịch phải được phát sóng công khai toàn mạng, còn danh tính thật của người dùng được giấu sau khóa công khai ẩn danh.
Satoshi Nakamoto viết: “Yêu cầu phải công khai tất cả giao dịch loại trừ các phương pháp truyền thống, nhưng quyền riêng tư vẫn có thể được duy trì bằng cách cắt đứt dòng thông tin ở một khâu khác: duy trì tính ẩn danh của khóa công khai.”
Chiến lược cụ thể ông đề xuất bao gồm tạo cặp khóa mới cho mỗi giao dịch, qua đó làm tăng độ khó trong việc truy vết và quy nhiều khoản thanh toán liên quan về cùng một cá nhân.
Tuy nhiên, Satoshi Nakamoto cũng thẳng thắn chỉ ra điểm yếu cố hữu của mô hình này: Khi một giao dịch gộp nhiều đầu vào, về mặt toán học, các đầu vào này bắt buộc phải chứng minh thuộc về cùng một chủ sở hữu.
Bao giờ một địa chỉ trong thế giới thực gắn liền với danh tính thật, thì mọi hoạt động trên chuỗi liên quan đến địa chỉ đó sẽ bị lần mò và nối dây từng đường một.
Đây là một phân biệt khái niệm hết sức then chốt: Thiết kế gốc của Bitcoin cung cấp tính chất bút danh (Pseudonymity), chứ không phải là giao dịch bí mật thực sự (Confidentiality).
Tên thật của bạn dù không được ghi trực tiếp trên sổ cái, nhưng mọi chi tiết của từng giao dịch trên chuỗi đều bị phơi bày, dữ liệu hỗ trợ từ ngoài chuỗi đủ sức khớp nối địa chỉ trên chuỗi với con người thực.
Satoshi Nakamoto chưa bao giờ tuyên bố đây là quyền riêng tư hoàn hảo, ông chỉ đưa ra một giải pháp cân bằng thực tế nhằm giảm thiểu tối đa mối liên hệ giữa giao dịch và danh tính thực tế trong một hệ thống phân cực phụ thuộc vào xác minh công khai.
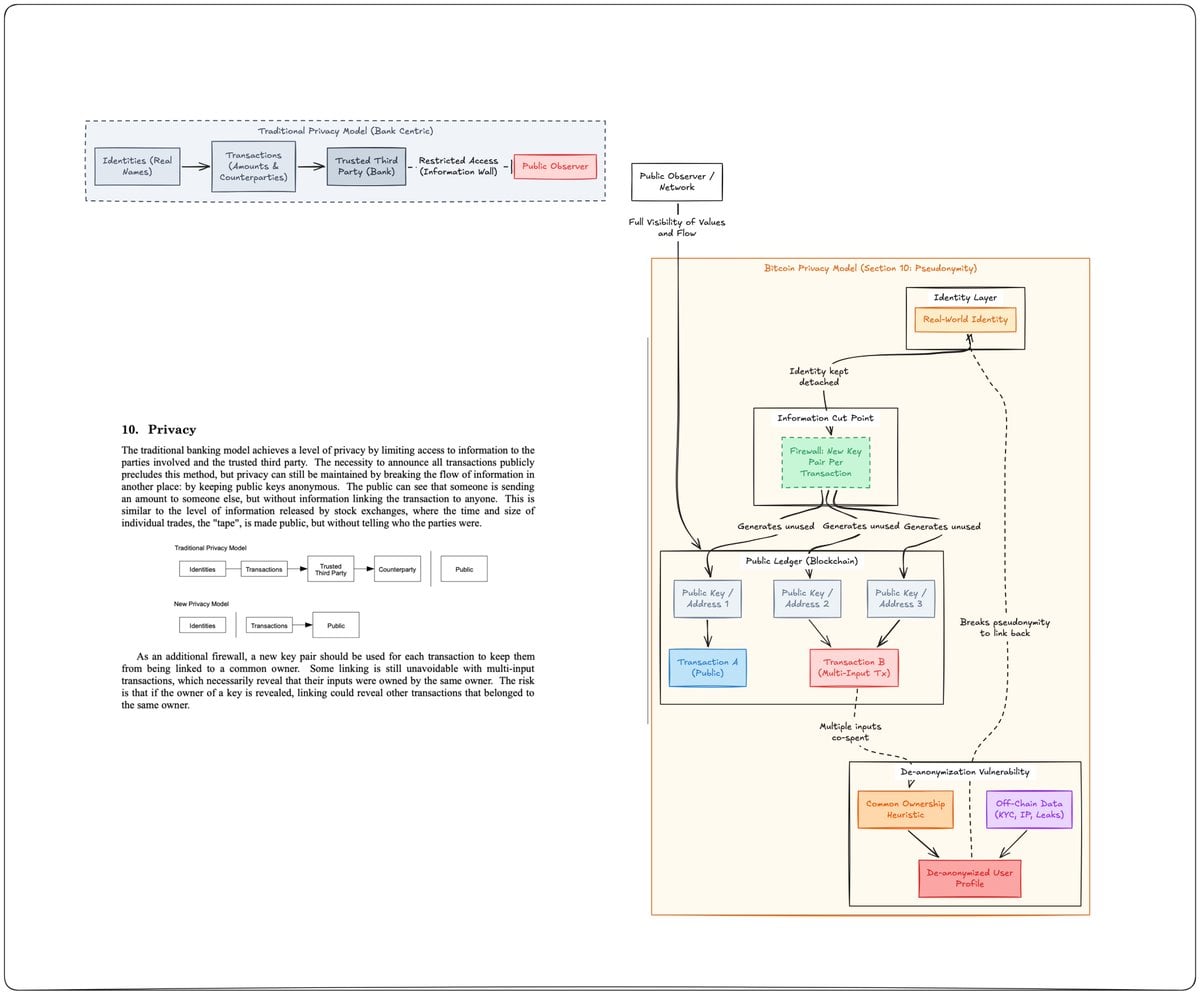
Hình: So sánh mô hình bảo mật truyền thống và mô hình bảo mật mới của Bitcoin do Satoshi Nakamoto phác họa trong phần 10 sổ trắng
Người khác có thể nhìn thấu những gì từ một giao dịch Bitcoin?
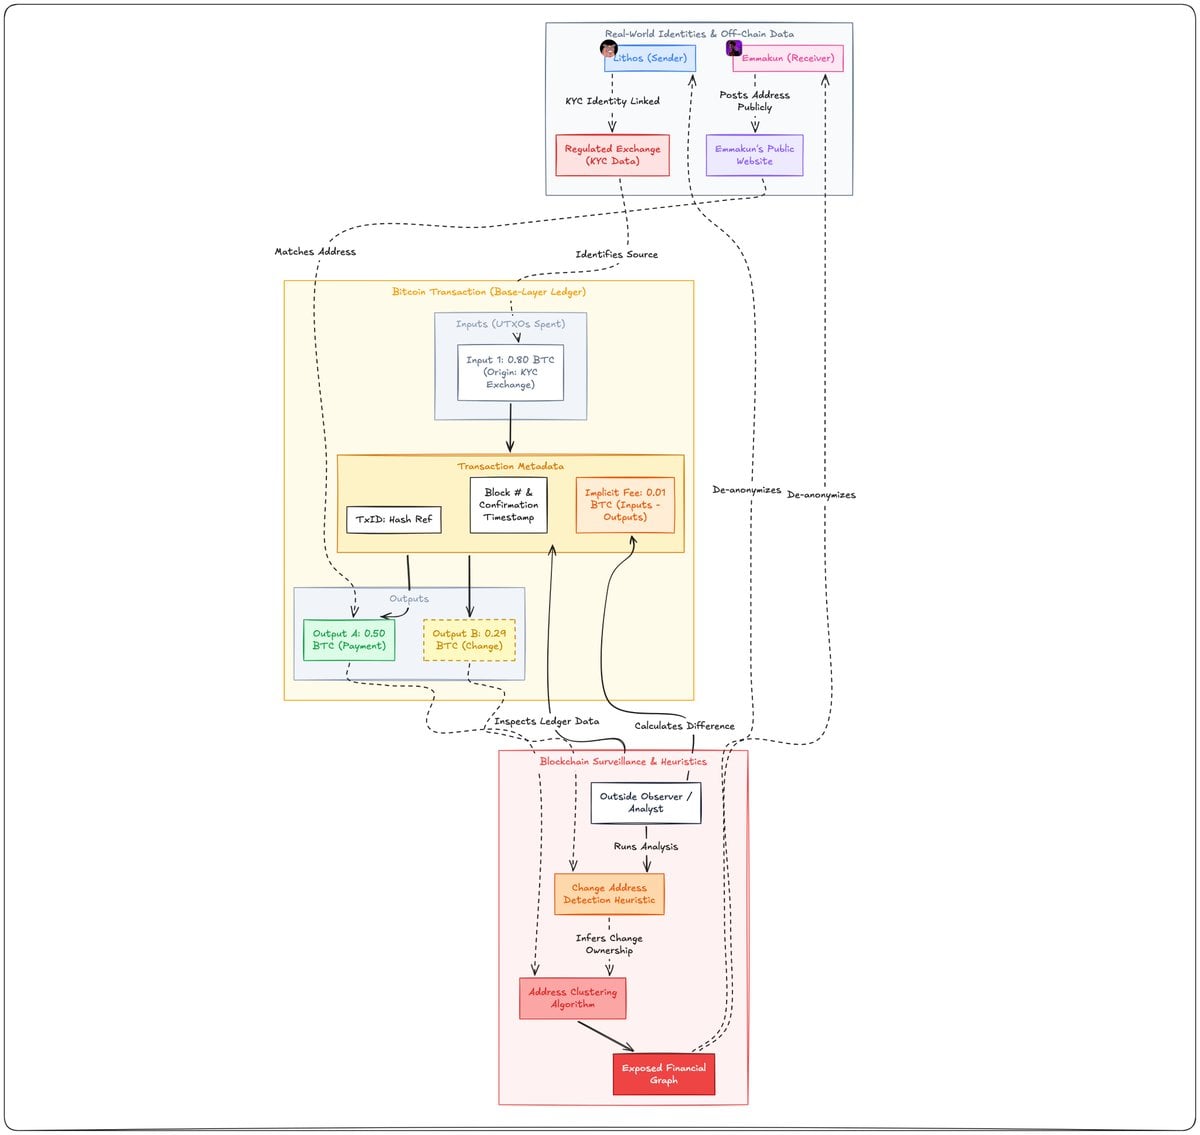
Chúng ta hãy xem một kịch bản thanh toán thường nhật cụ thể.
Lithos định thanh toán 0.5 BTC cho Emma, anh sử dụng các Output giao dịch chưa chi tiêu (UTXO) hiện có để cấu trúc một giao dịch.
Giao dịch này được phát sóng toàn mạng, đóng gói vào khối và ghi vĩnh viễn vào sổ cái blockchain.
Lúc này, bất kỳ người quan sát nào bên ngoài chuỗi cũng có thể kiểm tra rõ ràng các yếu tố sau:
· Đầu vào UTXO cụ thể được sử dụng trong giao dịch này;
· Địa chỉ đầu ra đích nhận tiền;
· Số lượng Bitcoin chính xác phân bổ cho từng đầu ra;
· Phí giao dịch (tính chính xác thông qua chênh lệch giữa tổng đầu vào và tổng đầu ra);
· Độ cao khối và dấu thời gian chính xác khi giao dịch được xác nhận.
Ngay từ đầu, người quan sát có thể chưa biết danh tính thực tế của Lithos hoặc Emma.
Nhưng giả sử vốn của Lithos đến từ một sàn giao dịch tuân thủ xác thực danh tính nghiêm ngặt, hoặc Emma từng công bố địa chỉ quyên góp của mình trên trang web cá nhân.
Khi đó, nhân viên phân tích trên chuỗi dễ dàng khớp các địa chỉ này với danh tính thực tế, sau đó truy vết mọi quỹ đạo giao dịch lịch sử của họ.
Trong thực tế còn tồn tại nhiễu phức tạp từ việc trả lại tiền thừa (change output): Khi giao dịch sinh ra tiền thừa, vốn thường được quay trở lại cho người gửi thay vì trao cho người nhận.
Các tổ chức phân tích trên chuỗi thường dựa vào giả định thuật toán cụ thể để đoán xem đầu ra nào là tiền thừa. Tuy các quy tắc heuristic này không phải lúc nào cũng chính xác, nhưng đủ để phác họa sơ đồ dòng chảy vốn đầy giá trị.
Kết luận then chốt là: Mặc dù Bitcoin không bao giờ ghi trực tiếp tên tuổi, lịch sử giao dịch minh bạch trọn vẹn của nó vẫn có thể làm lộ hàng loạt thông tin cá nhân nhạy cảm.
Đây chính là lý do vì sao khi thảo luận về Bitcoin, chúng ta tuyệt đối không được nhầm lẫn “ẩn danh” với “bảo mật”. Địa chỉ của nó chỉ mang tính bút danh, còn lịch sử giao dịch tầng cơ sở thì hoàn toàn công khai.
Satoshi Nakamoto năm 2010 vẫn đang trăn trở với bài toán bảo mật
Lịch sử phát triển của Bitcoin còn một giai thoại vô cùng truyền cảm hứng.
Vào ngày 11 tháng 8 năm 2010, Satoshi Nakamoto tham gia một cuộc thảo luận kỹ thuật chuyên sâu trên diễn đàn BitcoinTalk với tựa đề “Not a suggestion”.
Vấn đề cốt lõi lúc bấy giờ là: Liệu Bitcoin có thể tránh việc lưu trữ nguyên vẹn toàn bộ dữ liệu lịch sử giao dịch như thuở ban đầu hay không?
Nút thắt của suy nghĩ này nằm ở việc ngăn chặn chi đôi: Nếu một node mạng không nắm giữ đủ thông tin để truy quét toàn bộ lịch sử giao dịch, làm sao nó có thể xác nhận một đồng coin trước đó chưa từng được sử dụng?
Satoshi Nakamoto giải thích rằng việc xác minh tính không tồn tại của chi đôi đòi hỏi về mặt logic rằng node phải có nhận thức toàn cục về mọi giao dịch liên quan trong mạng.
Liền sau đó, ông viết một câu có ý nghĩa sâu xa: “Trong trường hợp này, rất khó nghĩ ra cách áp dụng chứng minh không biết gì.”
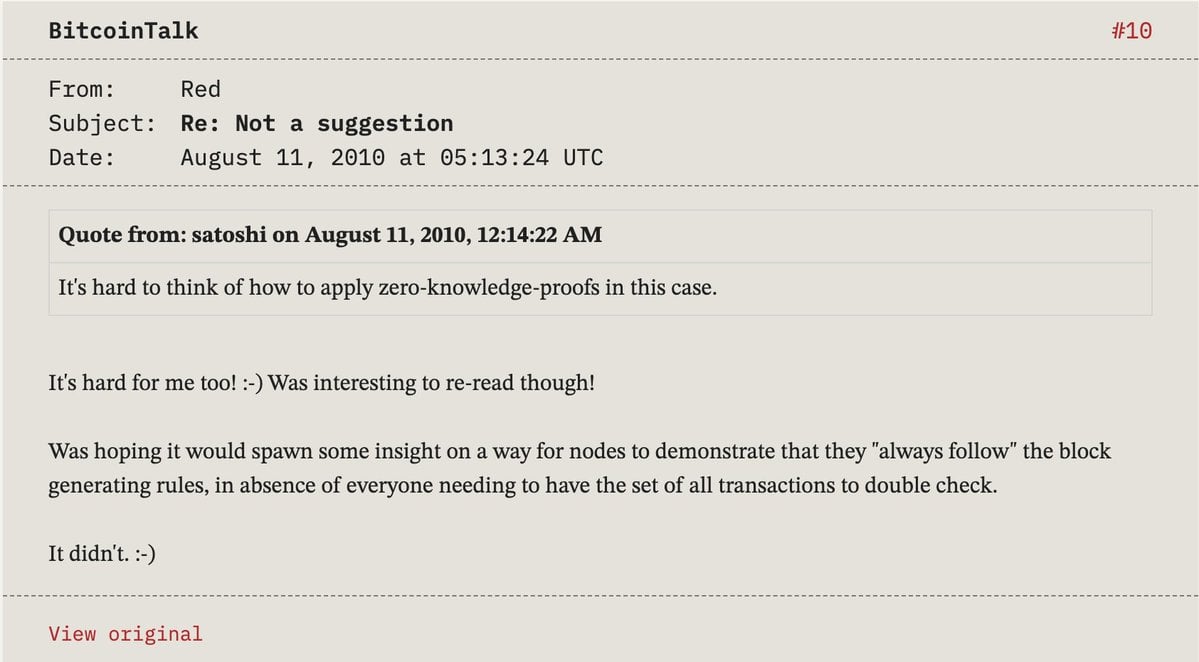
Hình: Thảo luận năm 2010 của Satoshi Nakamoto trên BitcoinTalk về chứng minh không biết gì và xác minh chống chi đôi
Bối cảnh của câu nói này cực kỳ quan trọng: Satoshi Nakamoto hoàn toàn không cho rằng chứng minh không biết gì là vô dụng, ông đang phân tích một bài toán kỹ thuật cụ thể: Node làm sao chứng minh một tài sản không từng bị chi đôi khi không nắm giữ lịch sử giao dịch toàn bộ?
Nói cách khác, mạng làm sao xác minh một dạng “tính không tồn tại”? Điều này hoàn toàn khác biệt về chiều kích kỹ thuật với việc “chứng minh có thể ẩn các tham số chi tiết của một khoản thanh toán hay không”.
Việc làm sáng tỏ chi tiết lịch sử này là vô cùng quan trọng, bởi nhiều cuộc thảo luận đương đại về quyền riêng tư thường hiểu nhầm rằng Satoshi Nakamoto năm xưa hoàn toàn bỏ qua mật mã học không biết gì.
Sự thật lịch sử phong phú hơn rất nhiều so với tin đồn: Satoshi Nakamoto không chỉ am hiểu khái niệm chứng minh không biết gì, mà còn từng suy nghĩ thấu đáo về thử thách kỹ thuật khổng lồ khi áp dụng nó vào xác minh chống chi đôi trên Bitcoin.
Nghịch đảo mật mã học sau này đã đâm chồi nảy lộc từ mảnh đất này: Các nhà nghiên cứu mở ra khuôn mẫu mới sử dụng chứng minh không biết gì để ẩn chi tiết giao dịch, đồng thời vẫn cho phép toàn bộ node mạng xác nhận tính hợp lệ của giao dịch.
Bước nhảy từ ẩn danh danh tính sang ẩn chứa chi tiết thanh toán
Nhịp độ nghiên cứu mật mã học không dừng lại khi Bitcoin trở nên chín muồi.
Năm 2013, học giới công bố bài báo đột phá “Zerocoin: Anonymous Distributed E-Cash from bitcoin”.
Hình: Bài báo Zerocoin được công bố năm 2013 có tựa đề Zerocoin: Anonymous Distributed E-Cash from bitcoin
Bài báo chỉ chính xác điểm yếu chí mạng của Bitcoin: Cấu trúc sổ cái hoàn toàn công khai đồng nghĩa với việc bảo vệ quyền riêng tư của nó hoàn toàn phụ thuộc vào sự mong manh của tính bút danh.
Zerocoin thảo luận cách dùng mật mã để phá vỡ mối liên hệ giữa giao dịch và nguồn gốc, nhưng nó vẫn làm lộ đích nhận tiền và số lượng thanh toán, đồng thời tồn tại hạn chế rõ rệt về tính linh hoạt trong thanh toán.
Sang năm 2014, nhóm nghiên cứu bước thêm một bước nữa, tung ra “Zerocash: Decentralized Anonymous Payments from Bitcoin”.
Zerocash tích hợp công nghệ chứng minh không biết gì phi tương tác zk-SNARKs, thành công triển khai giao thức toàn diện vừa che giấu triệt để người khởi tạo, người nhận và số tiền chuyển, vừa cho phép toàn bộ node mạng xác minh chặt chẽ tính hợp lệ của chuyển khoản.
Đây là một bước thăng hoa sâu sắc so với mô hình bảo mật gốc của Satoshi Nakamoto.
Bitcoin cố gắng tách địa chỉ công khai khỏi danh tính thực tế; còn Zerocash lại tìm cách loại bỏ hoàn toàn dữ liệu giao dịch khỏi tầm nhìn công chúng.
Đây là một bước ngoặt mang tính bước ngoặt: Mạng lưới phi tập trung không cần nắm từng chi tiết bằng văn bản của một khoản thanh toán để xác nhận nó có tuân thủ luật lệ tiền tệ hay không.
Dựa vào chứng minh không biết gì cô đọng, hệ thống không cần công khai tham số cấu trúc giao dịch cho bất kỳ ai, vẫn có thể chứng minh bằng toán học với toàn mạng rằng giao dịch đó hợp pháp.
Đó chính là cội nguồn cốt lõi khiến mật mã học không biết gì trở thành viên ngọc quý giá nhất trong nghiên cứu bảo mật blockchain.
Các hệ thống bảo mật chủ lưu đương đại thực sự đang bảo vệ điều gì?
Khi thảo luận thường nhật về bảo mật blockchain, mọi người thường dễ gộp chung tất cả các dự án vào một nhóm.
Nhưng che giấu người nhận khác với che giấu số tiền; che giấu số tiền khác với che giấu biểu đồ topo giao dịch trên chuỗi; và việc ẩn dữ liệu trên chuỗi cũng không tự động ngăn chặn rò rỉ truyền thông mạng trước khi giao dịch được khởi tạo.
Chúng ta cần tách bạch và phân tích rõ ràng các trường phái kỹ thuật này.
Có hệ thống ẩn được người nhận nhưng giữ nguyên công khai số tiền; có hệ thống che khuất số tiền giao dịch, nhưng lại để lộ dấu vết truy vấn ở phía ví hoặc node RPC mạng;亦有 giải pháp cho phép người dùng chứng minh mình đủ điều kiện mà không tiết lộ toàn bộ danh tính.
Đây đều là các lớp bảo vệ an ninh thuộc chiều kích hoàn toàn khác biệt, chúng ta hãy xem xét một vài triển khai kỹ thuật tiêu biểu.
Bitcoin và Payjoin
Mặc dù Bitcoin duy trì tính minh bạch công khai ở lớp sổ cái cơ sở, điều này không có nghĩa là các nhà phát triển bất lực trước việc cải thiện bảo mật.
Developer cộng đồng đã thiết kế một cơ chế làm giảm đáng kể độ tin cậy của phân tích biểu đồ trên chuỗi truyền thống, trong đó Payjoin định nghĩa trong BIP 78 là đại diện tiêu biểu nhất.
Payjoin cho phép bên thanh toán và bên nhận tiền phối hợp cấu trúc một giao dịch, trong đó bên nhận chủ động đóng góp một đầu vào UTXO cho giao dịch này.
Tại sao điểm này lại vô cùng quan trọng?
Phân tích truy vết trên chuỗi truyền thống thường dựa trên giả thuyết nền tảng: mọi địa chỉ đầu vào trong một giao dịch đều thuộc về cùng một người. Nhưng nếu bên nhận cũng nạp đầu vào vào giao dịch Payjoin, giả thuyết phổ biến này lập tức sụp đổ.
Payjoin không che giấu số tiền giao dịch, cũng không biến Bitcoin thành hệ thống thanh toán bí mật, nó chỉ làm tăng đáng kể độ phức tạp và tính bất ổn cho các tổ chức bên ngoài khi thực hiện phân tích gom vốn trên chuỗi.
Nhìn chỉnh này rất thực dụng, nhưng tuyệt đối không được nhầm lẫn nó với giao dịch bí mật trọn đầu cuối.
Monero
Monero đi lối riêng, mặc định tích hợp sẵn cơ chế đảm bảo bảo mật mạnh mẽ trực tiếp vào cơ chế giao dịch tầng nền.
Nó vận hành phối hợp thông qua vài thành phần mật mã lõi, bao quát toàn diện việc che khuất mọi khía cạnh của một lần thanh toán:
· Chữ ký vòng (Ring Signatures): Làm nhiễu loạn người gửi thật, khiến người quan sát bên ngoài không thể xác định chính xác đầu ra nào đang được chi tiêu trong vòng nhiễu loạn;
· Địa chỉ tàng hình (Stealth Addresses): Tạo địa chỉ đích dùng một lần cho mỗi lần nhận tiền, cắt đứt liên kết giữa chuyển khoản và địa chỉ công khai của người nhận;
· Giao dịch bí mật vòng (RingCT): Mã hóa che giấu số tiền cụ thể của giao dịch, đồng thời vẫn cho phép mạng lưới xác minh luật phát hành và bảo toàn tiền tệ.
Tuy nhiên, hệ thống này cũng có giới hạn: Tính bảo mật của người gửi mang tính xác suất, phụ thuộc vào cài đặt vòng giao dịch và lượng dữ liệu hỗ trợ mà người quan sát bên ngoài có thể tiếp cận.
Monero cũng tích hợp giao thức Dandelion++ để giảm khả năng truy vết node vật lý khi giao dịch được phát sóng trên mạng P2P, nhưng tài liệu chính thức cảnh báo rõ ràng: biện pháp này không đủ sức chống lại mọi dạng nghe lén cấp độ mạng.
Nhà cung cấp băng thông, nhà cung cấp VPN hoặc node từ chối độc hại vẫn có khả năng thu thập tín hiệu tương tác ở cấp độ mạng.
Zcash
Zcash đã chuyển hóa kết quả nghiên cứu học thuật từ Zerocash thành một hệ sinh thái tài sản mã hóa trưởng thành.
Con át chủ bài lõi của nó là giao dịch che chắn (Shielded Transactions), dựa vào chứng minh không biết gì để ẩn giấu thông tin cốt lõi của giao dịch.
Trong các chuyển khoản giữa địa chỉ che chắn, sổ cái công khai hoàn toàn không lộ người gửi, người nhận, số tiền chuyển cũng như nội dung chú thích, node toàn mạng chỉ cần xác minh chứng minh không biết là đủ để đảm bảo tính hợp pháp của tài sản.
Điều này cung cấp cam kết bảo mật trên chuỗi vững chắc hơn hẳn so với mô hình bút danh gốc của Bitcoin.
Nhưng Zcash đồng thời duy trì địa chỉ trong suốt (Transparent Addresses), giao dịch liên quan đến những địa chỉ này vẫn hoàn toàn hiển thị trước cộng đồng.
Tỷ lệ sử dụng giao dịch che chắn, lộ trình di chuyển vốn giữa hồ bơi trong suốt và hồ bơi che chắn, mức độ hỗ trợ từ các ví khác nhau và quy mô tập hợp ẩn danh tổng thể, tất cả đều trực tiếp quyết định cường độ bảo vệ quyền riêng tư thực tế mà người dùng nhận được.
Thêm vào đó, Zcash còn tích hợp cơ chế khóa quan sát, cho phép người dùng tiết lộ chi tiết giao dịch cho bên kiểm toán cụ thể mà không relinquish quyền chi tiêu tài sản, qua đó thể hiện triết lý thiết kế “bảo mật và công bố không phải là trò chơi tổng bằng không”.
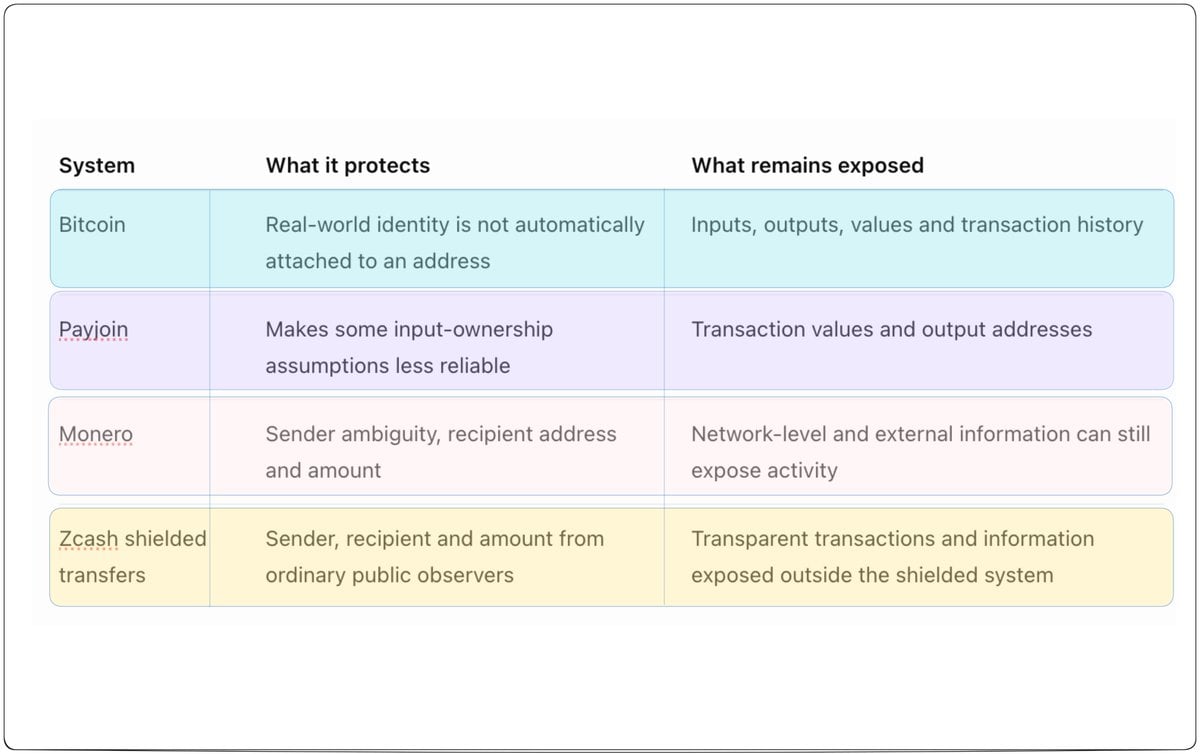
Hình: So sánh đặc tính bảo mật trên chuỗi của Bitcoin, Payjoin, Monero và Zcash
Cần nhấn mạnh rằng, so sánh trên chỉ miêu tả thông tin trên chuỗi mà người quan sát bên ngoài có thể lấy được từ chính sổ cái blockchain, không bao hàm rủi ro ở chiều kích ngoài chuỗi như rò rỉ địa chỉ IP, thiết bị bị xâm nhập, hay gom nhóm danh tính thật từ sàn giao dịch.
Quyền riêng tư tuyệt đối không phải là một tính năng tĩnh đơn lẻ, mà là một hệ thống phòng thủ sâu bao gồm nhiều thành phần phối hợp nhịp nhàng, mỗi đơn vị đảm nhiệm một vai trò.
Thách thức bảo mật mới mẻ ở lớp ứng dụng hợp đồng thông minh
Kể từ khi Bitcoin ra đời, bước tiến lớn nhất của ngành không chỉ dừng ở việc phát triển token che giấu chi tiết giao dịch, mà còn nằm ở việc tiêm tư tưởng bảo mật vào gene thiết kế của hợp đồng thông minh và ứng dụng phi tập trung.
Hành vi của con người trên chuỗi hiện nay vượt xa việc chuyển tiền đơn thuần: thế chấp cho vay, giao dịch phi tập trung, bỏ phiếu quản trị DAO, quản trị danh mục đầu tư và chứng minh tư cách.
Mọi tương tác này đều giải phóng dữ liệu cá nhân và thương mại nhạy cảm: Trader không muốn vị thế nền bị toàn mạng follow real-time, doanh nghiệp ngại công khai dòng chảy kho bạc cho đối thủ, người dùng thông thường cần chứng minh đủ điều kiện mà không phô trương toàn bộ danh tính thực.
Hợp đồng thông minh bảo mật lập trình hóa ra đời chính để giải quyết mâu thuẫn này, mục tiêu cốt lõi là cho phép ứng dụng phi tập trung thực thi nghiệp vụ phức tạp hiệu quả mà không cần công khai mọi dữ liệu liên quan ở dạng văn bản rõ.
Hiện nay, ngành công nghiệp đang mở khóa từ các chiều kích kiến trúc khác nhau:
Aztec: Layer 2 cân bằng hàm riêng tư và hàm công khai
Aztec tập trung xây dựng Layer 2 chuyên về bảo mật trên Ethereum, hợp đồng thông minh của nó cho phép developer linh hoạt pha trộn khai báo hàm riêng tư và hàm công khai ngay ở lớp mã nguồn.
Đường ranh giới cốt lõi nằm ở chỗ code được chạy ở đâu:
Hàm riêng tư được triển khai và chạy trong môi trường thực thi riêng tư (PXE) trên thiết bị người dùng, hoàn thành tính toán bí mật tại chỗ, tạo chứng minh không biết gì tương ứng, sau đó chỉ submit chứng minh lên mạng;
Hàm công khai thì chạy trên máy sắp xếp và node toàn mạng, sử dụng trạng thái công khai toàn cục có thể đọc được. Một lần tương tác trên chuỗi có thể nối liền mạch cả hai.
Lấy bầu cử ẩn danh phi tập trung làm ví dụ: Người bầu hoàn thành ký phiếu trong môi trường riêng tư tại chỗ, không cần công khai lựa chọn cụ thể với bên ngoài; hàm công khai sau đó hội tụ thống nhất trên chuỗi để cập nhật tổng số phiếu. Toàn mạng có thể xác minh kết quả đếm cuối cùng không sai sót, nhưng không thể đảo ngược để suy ra lá phiếu độc lập của từng người.
Nhưng điều này cũng không phải không hạn chế: Khi client local query trạng thái mạng từ remote node, node từ xa vẫn có thể biết user đang theo dõi data nào, cần vận hành full node mới giảm thiểu thêm rò rỉ thông tin dạng này.
Oasis Sapphire: Hợp đồng bảo mật dựa trên môi trường thực thi đáng tin cậy (TEE) phần cứng
Khác với Aztec nghiêng về chứng minh phía client, Oasis Sapphire dùng một khuôn mẫu kỹ thuật hoàn toàn khác: vận hành hợp đồng thông minh bảo mật trong vùng cách ly phần cứng Trusted Execution Environment.
Trusted Execution Environment dựa vào cách ly vật lý phần cứng để bảo vệ code đang chạy và dữ liệu bí mật, Sapphire hỗ trợ input giao dịch mã hóa đầu cuối và trạng thái nội bộ hợp đồng thông minh bảo mật, giúp hợp đồng xử lý tham số nhạy cảm an toàn.
Chứng minh không biết gì client và TEE phần cứng đều có trade-off: TEE đưa ra giả định tin cậy vào độ an toàn nhà sản xuất phần cứng và implement microcode; trong khi hệ thống không biết gì phụ thuộc vào thiết kế mạch số học và tính hoàn hảo không tì vết của hệ thống chứng minh toán học.
Umbra: Tập trung vào chuyển khoản nội bộ trong pool che chắn
Trong hệ sinh thái Solana, Umbra thể hiện bước đột phá kiến trúc từ V1 sang V2.
Phiên bản V1 dùng tài khoản token mã hóa làm trung gian cho việc vào pool che chắn, còn V2 tái cấu trúc hoàn toàn thành hệ thống lưu chuyển vốn lấy pool che chắn làm trục tâm, người dùng có thể thực hiện流转 bí mật trực tiếp bên trong pool.
Nhưng cần nhận thức rõ: Hành vi nạp và rút tiền vào pool che chắn vẫn để lại dấu vết trên chuỗi, số tiền và khung thời gian ra/vào pool vẫn có thể cung cấp manh mối cho phân tích trên chuỗi, trọng tâm bảo mật thực sự nằm ở giai đoạn chuyển khoản nội bộ pool.
Privacy Pools: Hiện thực hóa công bố tuân thủ mang tính lựa chọn
Privacy Pools do team 0xbow xây dựng là协议 bảo mật tuân thủ trên nhiều chuỗi Ethereum, lấy cảm hứng từ bài báo học thuật do Vitalik Buterin và cộng sự hợp tác năm 2023.
Người dùng gửi tài sản từ ví thường vào pool che chắn, nhà cung cấp tập hợp liên kết (ASP) sẽ rà lọc vốn đầu vào để loại trừ tài sản bất hợp pháp, đồng thời toàn hệ thống không thiết lập KYC tập trung và khóa hậu môn toàn cục để xem xét.
Khi rút tiền, người dùng dùng chứng minh không biết gì để chứng minh vốn của mình thuộc tập hợp tuân thủ đã rà lọc, mà không cần công bố chính xác đó là khoản nộp vào pool nào, qua đó vừa bảo vệ bí mật tài chính cá nhân hợp pháp, vừa cắt đứt khả năng vốn đen nhiễm bẩn pool tuân thủ.
Đây chính là minh họa tuyệt vời cho tư tưởng công bố chọn lọc mà Eric Hughes từng đề xuất trong lĩnh vực DeFi hiện đại: Tuân thủ và bảo mật không còn xung khắc bất khả dung hòa.
Kohaku đặt câu hỏi cho nút thắt cốt lõi: Ví đã phơi bày điều gì trước khi giao dịch?
Trong lĩnh vực bảo mật blockchain, còn một mối nguy hiểm vô cùng quan trọng nhưng lâu nay bị bỏ ngỏ.
Một user thậm chí dù dùng协议 giao dịch bí mật đỉnh cao nhất, vẫn có khả năng bị bại lộ toàn bộ trước khi giao dịch được khởi tạo thông qua request mạng thường lệ ngay từ chính ví.
Khi ví khởi động làm mới số dư tài khoản, nó thường gửi truy vấn dữ liệu đến node RPC từ xa, yêu cầu này trực tiếp cho nhà cung cấp biết user đang chú ý địa chỉ nào.
Mối leak tương tự cũng thường xuyên xảy ra trong các thao tác định kỳ như tra cứu lịch sử giao dịch, mô phỏng giao dịch hợp đồng trước khi thực thi hoặc lấy metadata token. Bản thân giao dịch có thể bảo mật, nhưng request mạng gửi đi trước đó lại đầy lỗ hổng.
Đây chính là lĩnh vực mà dự án privacy tiên phong Kohaku trong hệ sinh thái Ethereum đang dốc sức攻 phá. Là một chuẩn ví và SDK bảo vệ quyền riêng tư mã nguồn mở, Kohaku nhắm mục tiêu tái thiết tuyến phòng ngự từ nền tảng hạ tầng ví.
Kohaku tích hợp công nghệ Truy thông tin riêng tư (PIR): Trong query số dư truyền thống, server nhận địa chỉ plaintext và trả về data; còn trong framework PIR, ví xây dựng query mã hóa đặc biệt, cho phép server trả về kết quả đích, nhưng hoàn toàn không thể dò biết user thực sự query account cụ thể nào.
Ví là cửa ngõ đầu tiên để user quản lý private key, account, quyền ký và tương tác app. Nếu cổng vào này liên tục rò rỉ metadata, chỉ dựa vào giao dịch bí mật tầng nền mãi mãi không thể tạo thành vòng lặp bảo mật khép kín.
Chúng ta đã vượt khỏi mô hình bảo mật của Satoshi Nakamoto chưa?
Xét dưới góc nhìn các chỉ số kỹ thuật cụ thể, câu trả lời không còn nghi ngờ gì nữa là có.
Thiết kế ban đầu của Satoshi Nakamoto dựa trên khóa công khai bút danh và lịch sử giao dịch minh bạch trọn vẹn. Còn trong thế giới mã hóa hôm nay:
Về mặt tính bí mật giao dịch, giao dịch che chắn của Monero và Zcash đã đạt được khả năng ẩn giấu toàn diện trên chuỗi cho đầu vào, đầu ra và số tiền mà Satoshi Nakamoto năm xưa không thể thực hiện;
Về tính toán xác minh, hệ thống chứng minh không biết gì hiện đại đã có thể chứng minh bằng toán học với toàn mạng rằng logic phức tạp được thực thi tuân thủ, mà không cần expose input plaintext;
Về mở rộng ứng dụng, Aztec mang đến hợp đồng privacy lập trình hóa, Oasis Sapphire hiện thực hóa tính toán hardware confidential, Privacy Pools khai phá công bố tuân thủ mang tính chọn lọc, còn Kohaku thì chuyên tâm giải quyết rò rỉ query từ client ví.
Nhưng nếu hỏi liệu vấn đề bảo mật đã được giải quyết triệt để chưa, câu trả lời vẫn là chưa.
Một giao dịch bí mật không thể che giấu IP vật lý bị lộ khi broadcast; một hợp đồng privacy không thể xóa tan quy luật thời gian tương tác hàm công khai; một pool che chắn không thể triệt tiêu mối liên hệ vốn ra/vào pool; một hệ TEE không thể thoát khỏi giả định an toàn nhà cung cấp chip; một đoạn chứng minh toán học tinh xảo cũng không bảo vệ được thiết bị local đã bị malware cấy cắm từ lâu.
Bảo mật thực tế phải bao phủ xuyên suốt chuỗi quy trình: Từ ví đầu cuối, thiết bị vật lý, giao diện ứng dụng, truyền tải mạng, hợp đồng thông minh, cho đến dữ liệu trên chuỗi cuối cùng.
Điều gì nên công khai, điều gì cần giữ bí mật?
Nhiều năm qua, ngành blockchain luôn đứng trên nền tảng của trạng thái public toàn cục.
Tính minh bạch trọn vẹn mang đến khả năng xác minh độc lập không cần permission, nhưng cũng đồng thời phơi bày không giấu giếm quỹ đạo sống và mạch máu tài chính của cá nhân lẫn thực thể thương mại.
Chúng ta không chủ trương khóa chặt mọi thông tin trên blockchain vào hộp đen, đây chính là logic cốt lõi của “công bố chọn lọc”:
Cơ quan quản trị công và chi tiêu tài chính công phải duy trì minh bạch dưới ánh nắng, chấp nhận giám sát nghiêm ngặt toàn dân, việc thực thi luật mạng phải cho phép bất kỳ ai cũng có thể xác minh;
Nhưng tiết kiệm cá nhân, thu nhập lương, thanh toán nhỏ lẻ hàng ngày, vị thế đầu tư và hợp đồng thương mại của công dân bình thường, tuyệt đối không nên chỉ vì dùng công nghệ blockchain mà buộc phải phơi bày không giấu giếm trước toàn thế giới.
Hai khía cạnh này hoàn toàn có thể song hành: Cá nhân có thể chứng minh đủ điều kiện tiếp cận cho nhà cung cấp mà không cần nộp toàn bộ hồ sơ nhân khẩu; doanh nghiệp có thể thanh toán suôn sẻ mà không lộ chiến lược vốn cho đối thủ; cử tri có thể cast lá phiếu thiêng liêng trong khi kết quả bầu cử do cộng đồng kiểm toán; ví có thể query tài sản mà không expose bất kỳ account cụ thể nào cho nhà cung cấp dịch vụ.
Đây không phải đang theo đuổi sự ẩn náu tuyệt đối, mà đang bảo vệ quyền làm chủ đối với dữ liệu của chính mình.
Đúng như câu danh ngôn Eric Hughes viết hơn ba chục năm trước: Quyền riêng tư là khả năng chủ động lựa chọn tiết lộ bản thân trước thế giới.
Bitcoin đã拉开序幕, nhưng hành trình vẫn còn rất dài
Mỗi khi chúng ta ôn lại chữ viết của Satoshi Nakamoto ở phần 10 sổ trắng, điều đáng khâm phục nhất không phải Bitcoin giải quyết xong xuôi mọi bài toán privacy mãi mãi, mà là Satoshi ngay từ ngày đầu đã thấu hiểu rõ ràng khoảng căng thẳng sâu sắc giữa sổ cái công khai và quyền riêng tư cá nhân, đồng thời đưa ra một sự cân bằng kỹ thuật thực tế trong bối cảnh thời đại cụ thể.
Câu hỏi miệt mài cypherpunk theo đuổi mấy chục năm nay vẫn không thay đổi: Con người làm sao tận hưởng tiện lợi trong kỷ nguyên số, mà không cần cưỡng bức nhường nhịn những personal data vốn không nên bị soi mói?
Bitcoin đã bước đi đầu tiên then chốt nhất cho thời đại này, các nhà nghiên cứu và engineer kế tiếp đang bám theo con đường này mà liên tục khai phá tiến về phía trước.
Khi đánh giá các dự án privacy đương đại, chúng ta không thể chỉ dừng lại ở slogan marketing của team, vocabulary mật mã trendy hay label “có support confidential” đơn giản.
Chúng ta cần tỉnh táo thẩm định: Hệ thống này thực sự ẩn giấu điều gì? Lại có thông tin nào vẫn phơi bày dưới ánh sáng mặt trời? Giả định an toàn của nó dựng lên trên uy tín của ai? Khi nó đi vào thế giới thương mại thực tế để vận hành rốt cuộc sẽ xảy ra chuyện gì?
Câu hỏi ban đầu do nhóm Cypherpunk đặt ra, đến nay vẫn xứng đáng để mỗi practitioner nghiền ngẫm: Một hệ thống kỹ thuật, dựa trên cơ sở nào mà được phép biết thông tin thêm vượt quá yêu cầu cần thiết để hoàn thành nhiệm vụ cốt lõi của nó?
Bitcoin cho phép chúng ta đạt được khả năng xác minh tiền tệ mà không cần ngân hàng; còn puzzle mà hệ thống bảo mật đương đại đang nỗ lực lắp ghép, là trong khi bảo vệ khả năng xác minh này, trả lại trọn vẹn phẩm giá và quyền được chọn cách tự bộc lộ cho từng thực thể độc lập.
Tài liệu tham khảo & Đọc thêm
Tiền điện tử giai đoạn đầu & Cypherpunk
· David Chaum, Blind Signatures for Untraceable Payments (1982)
· Timothy C. May, The Crypto Anarchist Manifesto (1988)
· Eric Hughes, A Cypherpunk's Manifesto (1993)
· Wei Dai, b-money (1998)
· Adam Back, Hashcash (1997)
Bitcoin & Mô hình bảo mật của nó
· Satoshi Nakamoto, Bitcoin: A Peer-to-Peer Electronic Cash System (2008), Section 10
· Satoshi Nakamoto, BitcoinTalk discussion: Not a suggestion (2010)
· BIP 78: A Simple Payjoin Proposal
Nghiên cứu học thuật & Protocol tiên phong về bảo mật
· Miers et al., Zerocoin (IEEE S&P, 2013)
· Ben-Sasson et al., Zerocash (IEEE S&P, 2014)
· Monero Technical Specifications & Dandelion++
· Zcash Documentation: Addresses and Value Pools
· Aztec Network: Private Execution Environment (PXE)
· Oasis Sapphire Confidential EVM Documentation
· Umbra V2 Shielded Pool Documentation
· Privacy Pools (0xbow) Research Paper & Documentation
· Kohaku: Ethereum Privacy Preserving Wallet & SDK
· Ethereum Foundation Reads: PIR for Wallets
Chào mừng tham gia cộng đồng chính thức TechFlow
Nhóm Telegram:https://t.me/TechFlowDaily
Tài khoản Twitter chính thức:https://x.com/TechFlowPost
Tài khoản Twitter tiếng Anh:https://x.com/BlockFlow_News
 @Lithos_eth