Почему децентрализованные валюты должны быть прозрачными? Раскрытие упущенного выбора конфиденциальности в whitepaper Сатоши Накамото
Автор: Lithos.eth
Подготовка: TechFlow
Введение TechFlow: Публичный реестр Bitcoin, разрушая монополию традиционных финансовых посредников, одновременно без остатка выносит все транзакционные вводы, выводы и суммы под ярлык общественного внимания. Сатоши Накамото в Главе 10 White Paper уже трезво указал на этот архитектурный недостаток, предложив использовать анонимные открытые ключи в качестве защитного барьера, однако это всё лишь псевдонимность, а не истинная конфиденциальная транзакция.
От ранних слепых подписей и доказательств с нулевым разглашением к ончейн-конфиденциальным переводам Monero и Zcash, далее к программируемой приватности смарт-контрактов Aztec и Oasis Sapphire, а также к решению проблемы утечки запросов кошельков Ethereum проекта Kohaku, криптомир постепенно выходит из заблуждения о единственном микшере. Приватность — это не сокрытие всего подряд, а наделение индивида властью выборочно демонстрировать свои данные миру.
Bitcoin позволяет любому человеку самостоятельно проверять полную историю транзакций без необходимости получения разрешения банка.
Однако именно такая общедоступная запись, видимая каждому, может раскрыть личные данные пользователей далеко за пределами их ожиданий. Сатоши Накамото ещё в первоначальной Главе 10 White Paper Bitcoin обсуждал эту сложную проблему.
С тех пор исследователи в области криптографии и разработчики непрерывно искали технологические пути, способные одновременно сохранять секретность информации и обеспечивать проверяемость транзакций. Прошли годы эволюции, но насколько же далеко мы ушли сегодня?
Когда вы переводите биткоины другому человеку, с момента подтверждения платежа эта транзакция становится неотъемлемой частью глобального публичного реестра.
Любой человек в мире может в любое время просмотреть её.
Они видят источник ввода каждой потраченной суммы, адрес вывода для получения средств, точную сумму, распределённую по этим выводам, а также высоту блока и временную метку, когда транзакция была упакована и подтверждена.
Аналитики могут временно не знать вашего настоящего имени, но стоит только одному из ваших адресов связаться с реальным профилем в офлайне, как все ваши прошлые и будущие цепочечные действия станут максимально легко отслеживаемыми.
Ваша заработная плата, объём накоплений, бизнес-платежи и повседневные привычки потребления могут оставить следы в одном и том же открытом реестре.
Для системы, задуманной как инструмент свободного перевода средств вне банковской инфраструктуры, это определённо представляет собой загадочный компромисс и баланс интересов.
Более того, Сатоши не упускал этот момент из виду. В оригинальном White Paper Bitcoin заголовок 10-й главы звучит именно «Конфиденциальность».
Чтобы понять будущее направление развития конфиденциальности в блокчейне, нам необходимо перечитать первоначальные рассуждения Сатоши, оглянуться на изыскания криптографических пионеров до появления Bitcoin и объективно оценить преимущества и ограничения современных решений по обеспечению приватности.
До появления Bitcoin пионеры уже искали решения
Обсуждение конфиденциальности цифровых валют началось вовсе не с Bitcoin.
Ещё в 1982 году Дэвид Чаум опубликовал классическую статью «Слепые подписи для необнаружимых платежей» (Blind Signatures for Untraceable Payments).
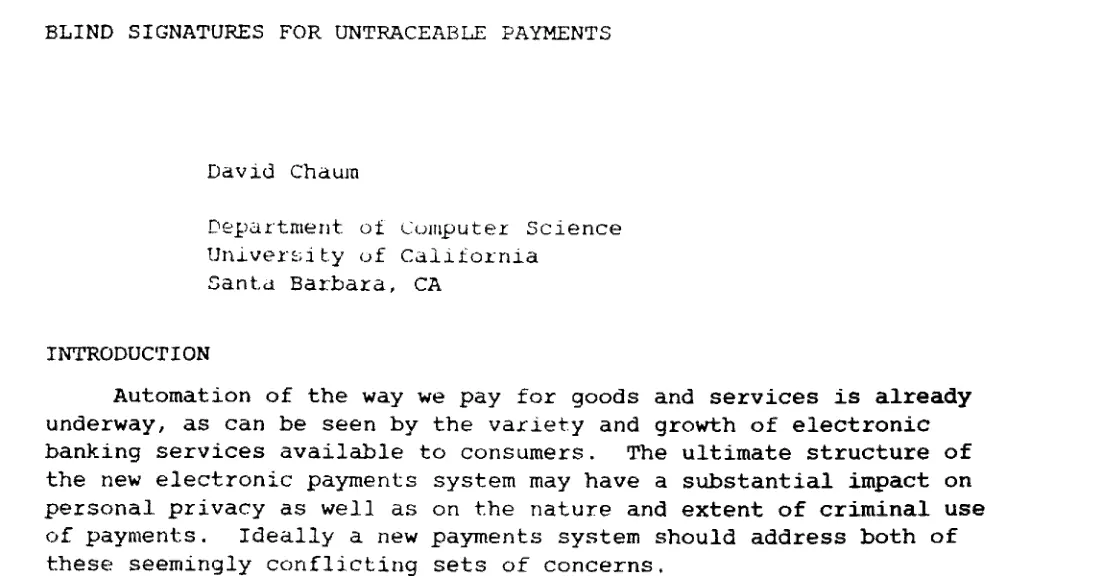
Илл.: Статья Дэвида Чаума по слепым подписям Blind Signatures for Untraceable Payments, опубликованная в 1982 году
В статье Чаум исследовал, как пользователь может получить цифровой подписанный платежный сертификат, предотвращая привязку платёжных реквизитов к конечной транзакции со стороны выпускающей организации.
Эта концепция крайне важна, поскольку информация, раскрываемая при каждом платеже, выходит далеко за рамки простого перехода средств. Она также выявляет, кто с кем торгует, когда происходят взаимодействия и какова частота сделок.
Исследования Чаума задали важный курс для электронных денег, однако его модель по-прежнему опиралась на централизованную эмитентскую структуру. Защита данных платежа и устранение необходимости доверять централизованному органу — это две совершенно разные задачи.
Другие исследователи и программисты продолжили углублённые изыскания в этом направлении, а сообщество криптопанков решило сделать еще более решительный шаг.
В сентябре 1992 года группа криптографов, программистов и защитников конфиденциальности объединилась вокруг списка рассылок, который вел Джон Гилмор; Джуд Милхон, по имеющимся данным, придумала сам термин «криптопанки».
Их интересы вышли за рамки только цифровых валют: они жарко дискутировали о мощных алгоритмах шифрования, протоколах анонимной связи, цифровых идентичностях, свободе информации и способности каждого защитить себя с помощью open-source ПО.
Тимоти С. Май написал в 1988 году манифест «Криптоанархистский манифест» (The Crypto Anarchist Manifesto), распространявшийся через сеть во время первых собраний движения в 1992 году.
Затем 9 марта 1993 года Эрик Хьюз официально опубликовал вошедшую в историю «Манифест криптопанка» (A Cypherpunk's Manifesto).
Одно из утверждений этого документа остается по-прежнему пророческим и спустя более тридцати лет: в электронную эпоху конфиденциальность является незаменимой основой для открытого общества.
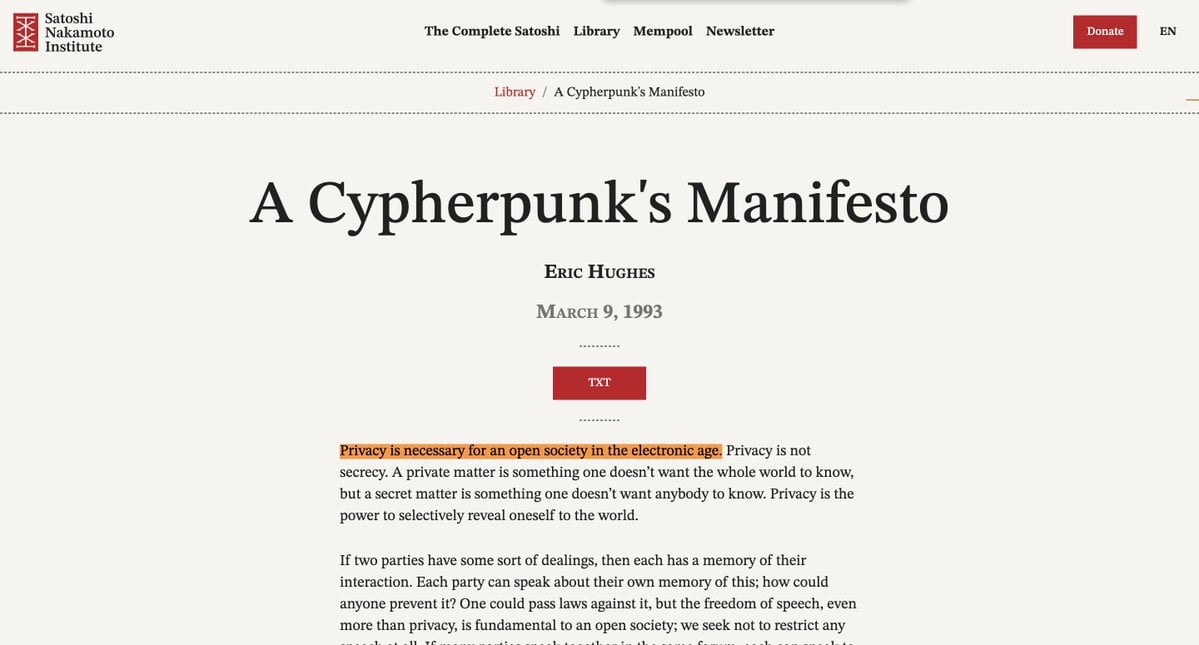
Илл.: «Манифест криптопанка», опубликованный Эриком Хьюзом в 1993 году
Но в манифесте Хьюз выдвигает ещё одну, гораздо более глубокую для анализа приватности в блокчейне тезис: конфиденциальность — это право выборочно раскрывать своё «я» миру.
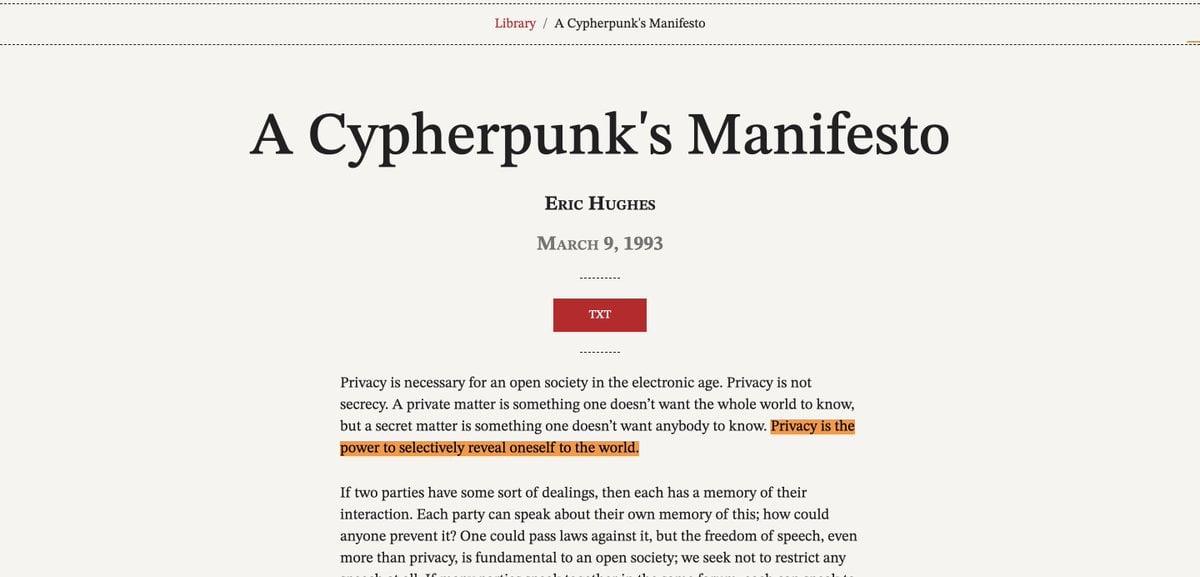
Илл.: Эрик Хьюз формулирует тезис «приватность — это право выборочно раскрывать своё «я» миру»
Он не призывал скрывать абсолютно всё, а подчеркивал, что каждый человек должен обладать абсолютным правом самостоятельного решения относительно того, какую информацию показывать外界.
Продавец, реализующий вам товар, не обязан изучать вашу финансовую историю за всю жизнь; получатель перевода также не имеет права заглядывать во все остальные операции в вашем кошельке.
Хьюз изложил это предельно ясно: стороны сделки должны знать только ту информацию, которая строго необходима для завершения данной операции, избыточные детали не подлежат раскрытию. Эта идея по-прежнему находится в центре дискуссий о приватности.
Криптопанки никогда не верили, что конфиденциальность может быть дарована другими; они были убеждены, что она должна строиться своими руками через код. Их самая известная максима гласит: Криптопанки пишут код.
Фундаментальные идеи, приведшие к появлению Bitcoin
Появление Bitcoin не случилось ниоткуда: до него многие пионеры годами работали над различными техническими компонентами цифровых валют.
Hashcash (Адам Бэк, 1997): механизм доказательства выполненной работы (PoW), созданный для резкого увеличения маржинальных затрат спамеров и злоумышленников, злоупотребляющих ресурсами.
b-money (Вэй Дай, 1998): концепция архитектуры анонимной распределённой системы электронных денег.
bit gold (Ник Сабо): предложение по созданию цифровой редкости на основе вычислительной нагрузки; Сабо позже опубликовал детализированное техническое обоснование в 2005 году.
RPOW (воспроизводимое доказательство работы, Хэл Финни, 2004): попытка сделать результаты вычислений PoW переливающимися передаваемыми цифровыми токенами.
Все эти разработки отличались друг от друга, ни одна из них напрямую не превратилась в Bitcoin, а фокус решаемых задач варьировался, однако вместе они рисуют богатый академический и интеллектуальный ландшафт, в котором формировался Сатоши.
В то время в отрасли уже назревала серьезная техническая волна, стремившаяся создать независимую цифровую валюту, полностью свободную от зависимости от коммерческих банков, государственных органов или централизованных клиринговых систем.
В White Paper Bitcoin Сатоши прямо указывает в библиографии на Hashcash и b-money.
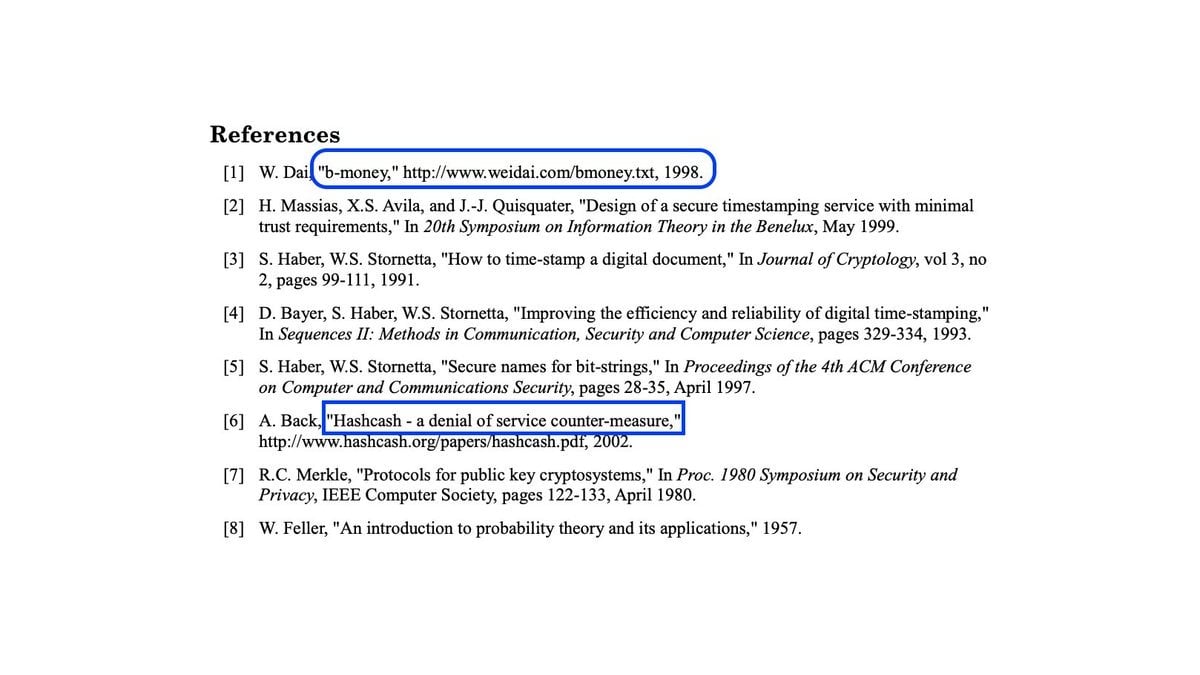
Илл.: Ссылки на Hashcash и b-money в библиографии White Paper Bitcoin
Bitcoin аккумулировал мудрость ранних исследований и решил исключительно сложную фундаментальную задачу: как обеспечить консенсус всей сети по единому реестру без централизованного арбитра, предотвращающего двойное расходование?
Это был рубежный прорыв в истории криптовалют, однако цена была очевидной: все данные транзакций обязаны быть прозрачными для всей сети.
Истинные рассуждения Сатоши о конфиденциальности
31 октября 2008 года Сатоши опубликовал White Paper под названием «Bitcoin: Peer-to-Peer Electronic Cash System», где 10-й раздел целиком посвящен вопросам конфиденциальности.
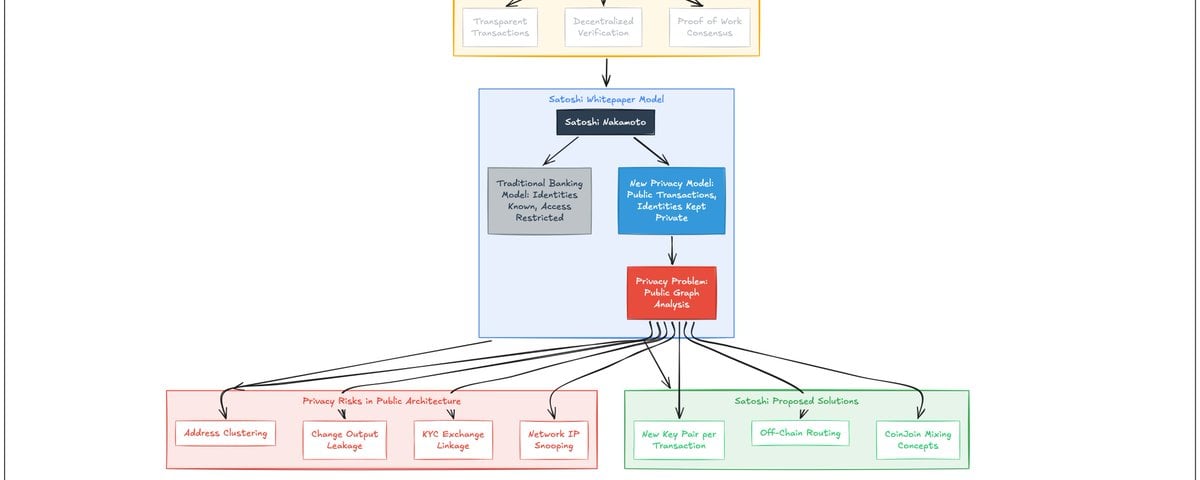
Начинаясь, этот раздел сразу сопоставляет открытый механизм транзакций Bitcoin с привычной моделью конфиденциальности в традиционном банкинге.
В банковской модели транзакции полностью прозрачны для самого банка, однако рядовые граждане не имеют доступа к чужим балансам и операциям.
Логика работы Bitcoin работает ровно наоборот: сами транзакции должны транслироваться и стать общедоступными для сети, а реальные личности пользователей остаются скрытыми за анонимными открытыми ключами.
Сатоши писал: «Требование о публикации всех транзакций исключает применение традиционных методов, однако сохранить конфиденциальность можно, разорвав информационный поток на другом этапе: путем сохранения анонимности открытых ключей».
Предложенная им конкретная стратегия включала генерацию новой пары ключей для каждой транзакции, что усложняет отслеживание и привязку нескольких связанных платежей к одному лицу.
Однако Сатоши также честно отметил врожденные слабые места этой модели: если одна транзакция объединяет несколько вводов, математически доказывается, что они принадлежат одному и тому же владельцу.
Стоило только одному адресу связаться с реальной личностью в офлайне, как вся другая цепочечная активность, связанная с ним, будет легко распутана по ниточкам.
Это крайне важное концептуальное разграничение: нативный дизайн Bitcoin предоставляет псевдонимность (Pseudonymity), а не истинную конфиденциальность (Confidentiality) транзакций.
Хотя ваше настоящее имя не фиксируется в реестре напрямую, каждая деталь каждой цепочечной операции остаётся на виду, а внешние вспомогательные данные вполне способны сопоставить цепочечный адрес с реальным человеком.
Сатоши никогда не утверждал, что это идеальная конфиденциальность; в распределённой системе, критически зависящей от публичной проверки, он предложил лишь прагматичный компромисс, максимально ослабляющий связь между транзакциями и реальной личностью.
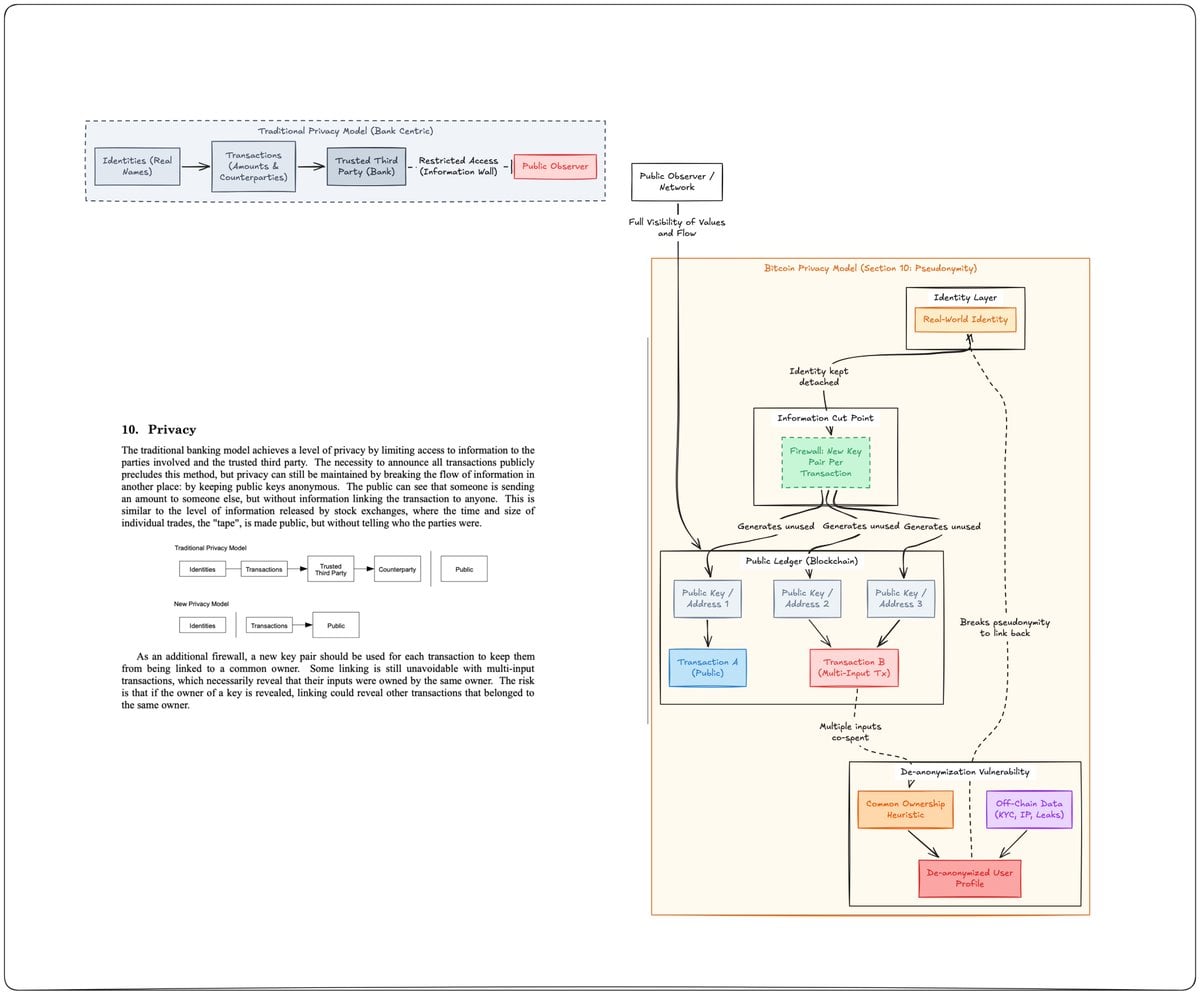
Илл.: Сравнение традиционной модели конфиденциальности и новой модели Bitcoin, представленное Сатоши в Главе 10 White Paper
Что другие могут узнать из одной Bitcoin-транзакции?
Разберем конкретный сценарий повседневного платежа.
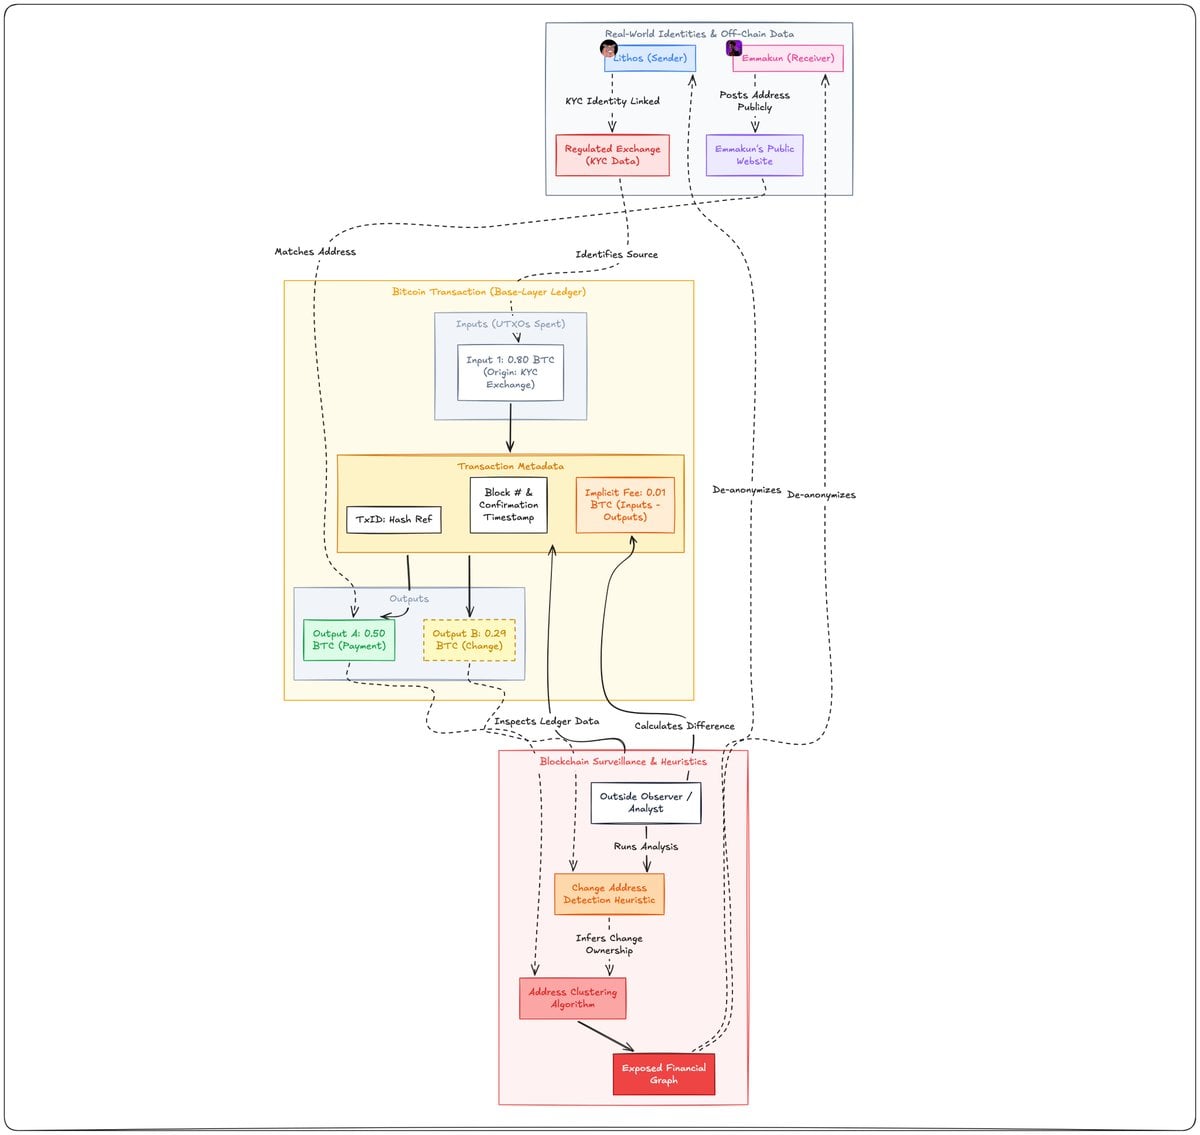
Lithos планирует перевести Эмме 0,5 BTC, формируя платежную транзакцию из доступных неизрасходованных выходов (UTXO).
Транзакция транслируется в сети, упаковывается в блок и навсегда записывается в реестр блокчейна.
В этот момент любой внешний наблюдатель может четко проверить следующие параметры:
· конкретные входные UTXO, использованные в данной транзакции;
· целевой выходной адрес для получения средств;
· точная сумма биткоинов, распределённая по каждому выводу;
· комиссия за транзакцию (точно рассчитывается как разница между общей суммой вводов и выводов);
· точная высота блока и временная метка подтверждения транзакции.
Поначалу наблюдатель, возможно, не знает реальных личностей Lithos или Эммы.
Но представим, что средства Lithos пришли с регулируемой биржи, требующей строгой идентификации, либо Эмма ранее размещала свой адрес для пожертвований на публичном веб-ресурсе.
то специалисты по цепочечному анализу смогут без труда привязать эти адреса к реальным лицам и проследить всю историю их транзакций.
На практике ситуацию осложняет сложный фактор сдачи (change output): при оплате сдача обычно возвращается отправителю, а не переходит получателю.
Аналитические агентства часто полагаются на специфические алгоритмические гипотезы, чтобы определить, какой вывод является сдачей. Хотя эти эвристические правила не всегда безошибочны, их достаточно, чтобы построить ценнейшие карты потоков средств.
Ключевой вывод таков: даже если Bitcoin никогда не фиксирует имена напрямую, его полностью прозрачная история транзакций способна раскрыть множество конфиденциальных персональных данных.
Именно поэтому, говоря о Bitcoin, мы категорически не должны смешивать понятия «анонимности» и «приватности». Его адреса носят псевдонимный характер, а базовый уровень истории транзакций абсолютно прозрачен.
Сатоши продолжал размышлять над проблемами приватности уже в 2010 году
В истории развития Bitcoin есть один крайне поучительный эпизод.
11 августа 2010 года Сатоши принял участие в глубоком техническом обсуждении на форуме BitcoinTalk под названием «Not a suggestion» («Не является предложением»).
Ключевой вопрос обсуждения заключался в том: способен ли Bitcoin избежать полного хранения всех исторических данных транзакций, как это было предусмотрено изначально?
Упирается это в предотвращение двойного расходования (double-spend): если узел сети не располагает достаточной информацией для отслеживания полной истории транзакций, как он может удостовериться, что монета ранее не была потрачена?
Сатоши пояснил, что логически проверка отсутствия двойного расходования требует от узлов наличия глобального знания обо всех соответствующих транзакциях во всей сети.
Сразу за этим он написал глубоко значимую фразу: «При таком раскладе трудно придумать, как применить доказательства с нулевым разглашением».
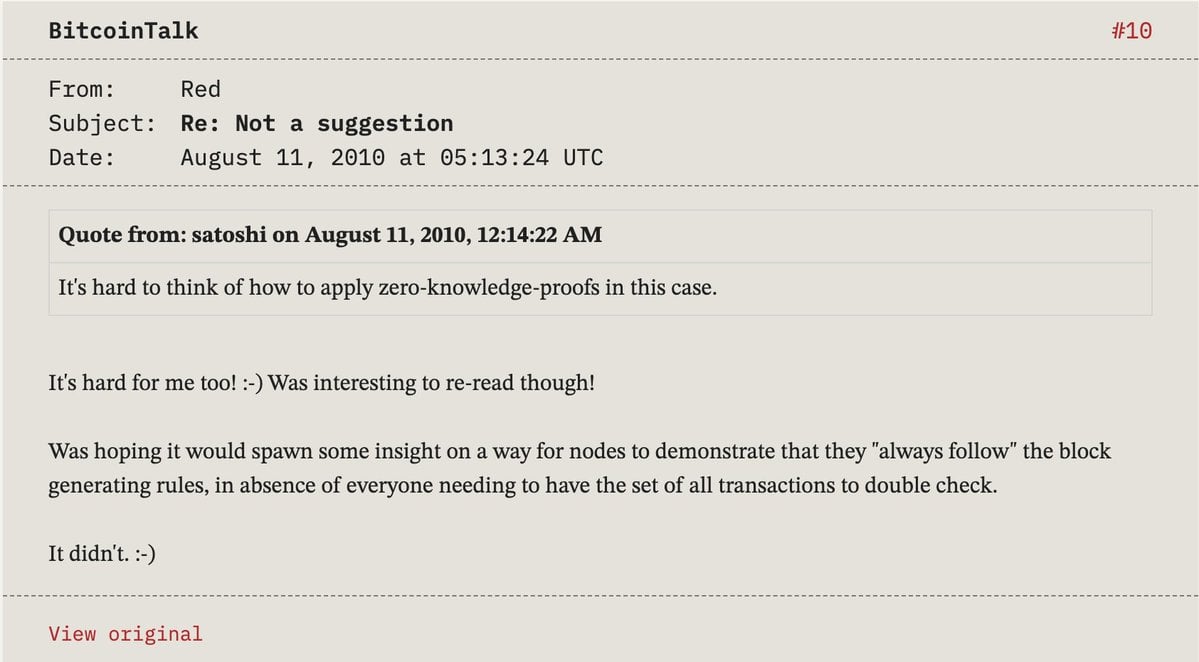
Илл.: Обсуждение Сатоши в BitcoinTalk в 2010 году о доказательствах с нулевым разглашением и проверке предотвращения двойного расходования
Контекст этих слов чрезвычайно важен: Сатоши никоим образом не считал доказательства с нулевым разглашением бесполезными; он исследовал конкретную техническую дилемму: как узлу доказать отсутствие двойного расходования актива, не имея доступа к полной истории транзакций?
Иными словами, как сеть может верифицировать определенное «отсутствие» (non-existence)? Это совершенно иной технический аспект, чем вопрос о возможности скрытия подробных параметров платежа посредством доказательств.
Разъяснение этой исторической детали крайне важно, потому что многие современные дискуссии о конфиденциальности ошибочно полагают, будто Сатоши полностью проигнорировал криптографию с нулевым разглашением.
Исторические факты гораздо богаче слухов: Сатоши не просто отлично понимал концепцию доказательств с нулевым разглашением, но и серьезно обдумывал колоссальные инженерные трудности их внедрения для проверки отсутствия двойного расходования в Bitcoin.
Последующие криптографические исследования именно в этой почве дали ростки: ученые создали новую парадигму использования доказательств с нулевым разглашением для сокрытия деталей транзакций при сохранении возможности верификации их легитимности узлами всей сети.
От сокрытия идентичности к сокрытию деталей платежа
Шаги исследований в области криптографии не останавливались по мере созревания Bitcoin.
В 2013 году в научных кругах появилась новаторская статья «Zerocoin: Anonymous Distributed E-Cash from Bitcoin».
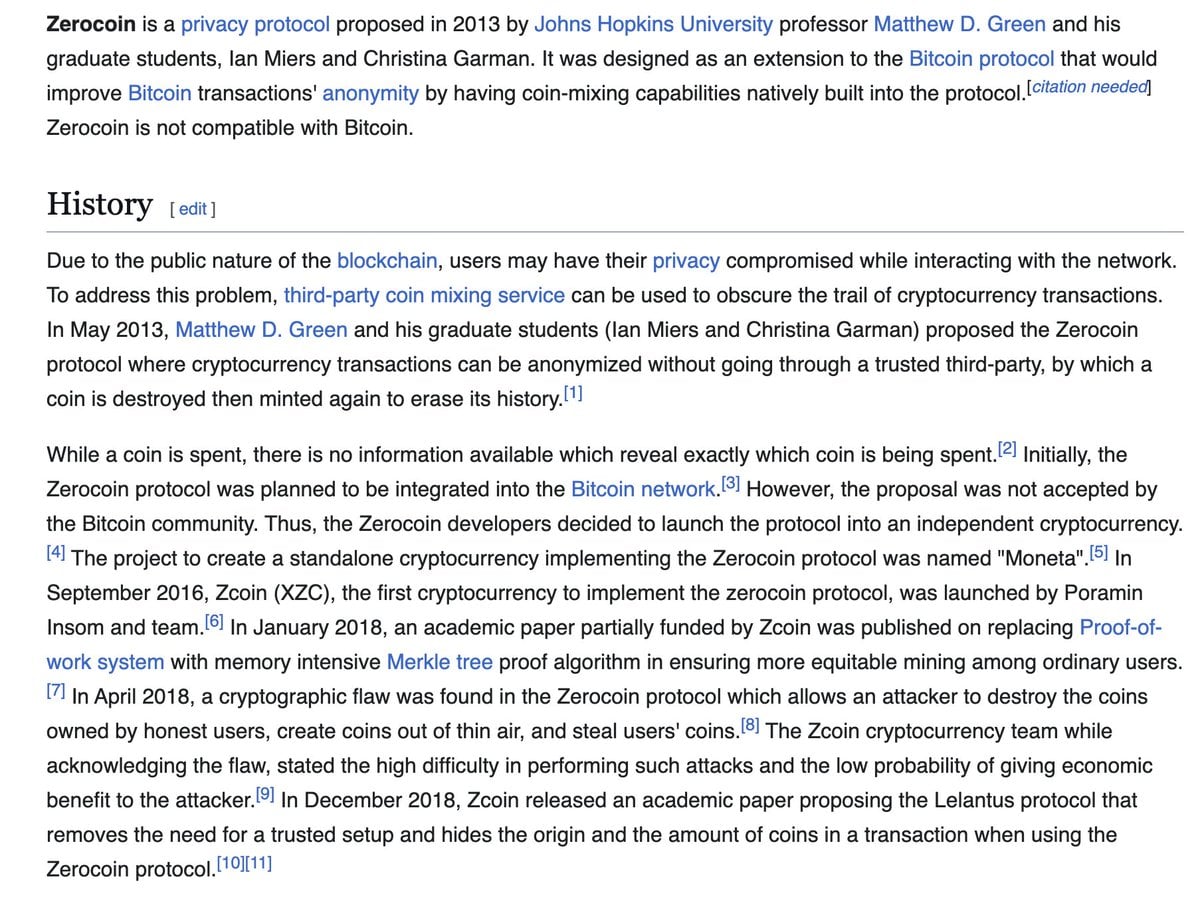
Илл.: Статья Zerocoin: Anonymous Distributed E-Cash from Bitcoin, опубликованная в 2013 году
В статье точно указана слабая сторона Bitcoin: полностью открытый структурный реестр означает, что защита конфиденциальности целиком зиждется на хрупкой псевдонимности.
Zerocoin исследовал методы применения криптографии для разрыва связи между транзакцией и ее источником, однако всё равно раскрывает адрес получателя и сумму платежа, демонстрируя очевидные ограничения в гибкости операций.
В 2014 году исследовательская команда сделала шаг вперёд, опубликовав работу «Zerocash: Decentralized Anonymous Payments from Bitcoin».
Zerocash внедрил технологию невзаимодействующих доказательств с нулевым разглашением zk-SNARKs, успешно разработав комплексный протокол, позволяющий всесторонне сокрывать отправителя, получателя и сумму перевода, одновременно давая возможность узлам сети строго верифицировать легитимность операции.
Это стало глубоким шагом вверх по сравнению с исходной моделью конфиденциальности Сатоши.
Bitcoin пытался разорвать связь между публичными адресами и реальными личностями; Zerocash же исследовал путь прямого полного сокрытия самих данных транзакции из общественного поля зрения.
Это был поистине знаковый сдвиг: децентрализованной сети не требуется знать каждый открыто-текстовый нюанс платежа, чтобы подтвердить соблюдение им правил монеты.
Благодаря компактным доказательствам с нулевым разглашением, система способна математически доказать всей сети законность операции без необходимости открывать кому-либо её конструктивные параметры.
Именно в этом заключается основная причина, почему криптография с нулевым разглашением стала жемчужиной в короне исследований приватности блокчейна.
Что именно защищают современные основные модели приватности?
В повседневных дискуссиях о приватности блокчейна зачастую возникает соблазн отождествлять все проекты между собой.
Но сокрытие получателя не равносильно сокрытию суммы; сокрытие суммы не приравнивается к маскировке топологии цепочечных транзакций; а сокрытие ончейн-данных само по себе автоматически не предотвращает утечку сетевых коммуникаций до инициирования платежа.
Важно четко разделить и проанализировать эти технологические направления.
Некоторые системы скрывают получателя, оставляя суммы открытыми; другие маскируют сумму перевода, но выдают следы запросов на стороне кошелька или RPC-узлов; иные решения позволяют пользователям доказывать соответствие критериям, не раскрывая полной идентичности.
Это механизмы защиты, относящиеся к совершенно различным измерениям. Рассмотрим несколько наиболее показательных технических реализаций.
Bitcoin и Payjoin
Несмотря на то, что Bitcoin сохраняет полную прозрачность на уровне базового реестра, это не означает бездействия разработчиков в улучшении приватности.
Сообщество создало механизмы, радикально снижающие надежность традиционного анализа цепочечных графов, среди которых Payjoin, формализованный в BIP 78, занимает особое место.
Payjoin позволяет плательщику и получателю совместно конструировать платежную транзакцию, при этом получатель тоже активно вносит один из своих UTXO в эту сделку.
Почему это так важно?
Традиционный анализ на основе цепочки обычно базируется на фундаментальном допущении: все входные адреса в одной транзакции принадлежат одному человеку. Однако если в Payjoin-сделке получатель добавляет собственный ввод, это универсальное допущение рушится.
Payjoin не скрывает суммы транзакций и не превращает Bitcoin в систему секретных платежей; он лишь значительно усложняет и делает менее определёнными попытки сторонних организаций анализировать и атрибутировать денежные потоки.
Это улучшение весьма прагматично, но путать его с сквозными (end-to-end) полноконфиденциальными транзакциями недопустимо.
Monero (XMR)
Monero выбрал альтернативный путь, изначально и по умолчанию интегрировав мощные гарантии приватности в базовый механизм транзакций.
Совместная работа нескольких ключевых криптографических компонентов полностью маскирует различные аспекты отдельных платежей:
· Кольцевые подписи (Ring Signatures): запутывают реального отправителя, лишая внешних наблюдателей возможности точно определить, какой именно вывод был фактически израсходован;
· Скрытые адреса (Stealth Addresses): создают одноразовые целевые адреса для каждого поступления, полностью разрывают связь между переводом и публичным адресом получателя;
· Кольцевые конфиденциальные транзакции (RingCT): шифруют и скрывают точную сумму транзакции, сохраняя при этом возможность сетевой верификации эмиссии и закона сохранения монет.
Вместе с тем у данной системы есть пределы: приватность отправителя носит вероятностный характер, в зависимости от настройки размера кольца и дополнительных данных, доступных внешнему наблюдателю.
Monero также внедрил протокол Dandelion++ для снижения физической отслеживаемости узлов при широковещательной трансляции транзакций в сети P2P, однако официальная документация предупреждает: это всё ещё не гарантирует защиту от любых перехватов сетевого уровня.
Провайдеры широкополосного доступа, VPN-сервисы или злонамеренные удаленные узлы всё ещё способны собирать сигналы взаимодействия на сетевом уровне.
Zcash
Zcash трансформировал научные достижения Zerocash в зрелую экосистему криптоактивов.
Его главным инструментом являются закрытые транзакции (Shielded Transactions), скрывающие ключевые сведения благодаря технологиям доказательств с нулевым разглашением.
При переводах между закрытыми адресами публичный реестр вообще не отображает отправителя, получателя, сумму перевода или сообщение. Узлам сети достаточно лишь верифицировать доказательство с нулевым разглашением, чтобы гарантировать легитимность активов.
Это обеспечивает куда более прочную защиту конфиденциальности на уровне блокчейна по сравнению с нативной псевдонимной моделью Bitcoin.
Однако Zcash параллельно сохраняет прозрачные адреса (Transparent Addresses), взаимодействие с которыми по-прежнему полностью видимо снаружи.
Доля использования закрытых транзакций, маршруты перетока средств между прозрачным и закрытым пулами, поддержка различными кошельками и общая величина анонимного набора напрямую определяют фактический уровень защиты приватности пользователя.
Кроме того, в Zcash внедрен механизм наблюдения (observation keys), позволяющий пользователю раскрывать подробности транзакций аудиторам, не передавая власть над расходами активов. Это демонстрирует философский подход к проектированию: «приватность и прозрачность не обязательно находятся в состоянии игры с нулевой суммой».
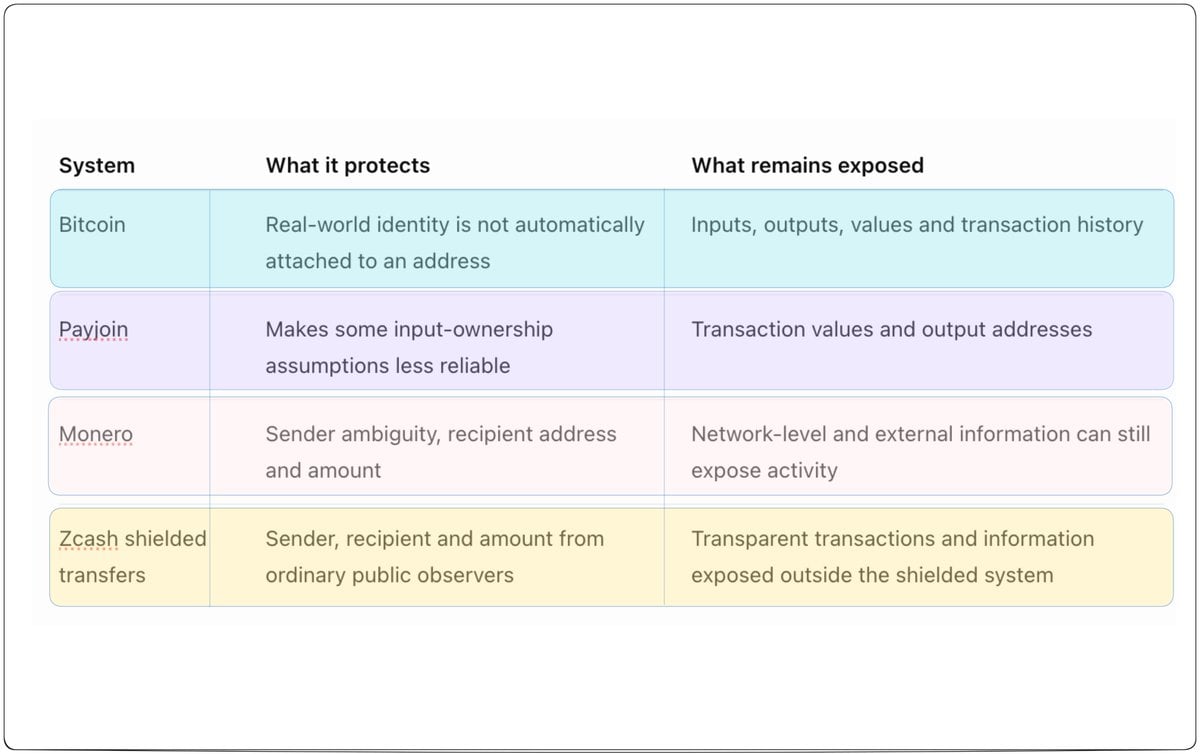
Илл.: Сравнение характеристик ончейн-приватности Bitcoin, Payjoin, Monero и Zcash
Важно подчеркнуть, что приведенное выше сравнение описывает лишь информацию, которую внешний наблюдатель способен извлечь непосредственно из реестра блокчейна, и не учитывает офчейн-риски вроде утечек IP-адресов, взломов устройств или централизации активов на биржах с обязательной KYC.
Приватность — это совсем не единственная статичная функция, а комплексная система обороны в глубину, где компоненты взаимодополняют друг друга.
Новые вызовы приватности на уровне приложений и смарт-контрактов
С момента появления Bitcoin главный прогресс индустрии вышел далеко за рамки создания токенов, скрывающих детали транзакций; главное изменение — интеграция философии приватности в архитектуру смарт-контрактов и децентрализованных приложений.
Сегодня активность пользователей в сети далеко превышает простые переводы: это залоггинг кредитов, децентрализованные торги, голосование в DAO, управление портфелем и proof-of-qualification.
Каждая из таких взаимодействий неизбежно обнажает чувствительные коммерческие и личные данные: трейдеры не хотят, чтобы их позиции мониторились сетью в реальном времени, компании избегают прозрачной демонстрации потоков казначейства конкурентам, а обычные пользователи желают подтвердить свою квалифакцию, не раскрывая полное профильное досье.
Программируемые конфиденциальные смарт-контракты появились именно для разрешения этого противоречия. Их ключевая цель — обеспечить DeFi эффективное выполнение сложных бизнес-процессов без необходимости выносить каждую промежуточную деталь на всеобщее обозрение.
Сейчас индустрия решает эту задачу через различные архитектурные подходы:
Aztec: Layer 2 с гибридностью частных и публичных функций
Aztec стремится построить на базе Ethereum специализированный L2 для приватности, чьи смарт-контракты на уровне кода предоставляют разработчикам гибкую возможность смешивать приватные и публичные функции.
Ключевая граница проходит по месту выполнения кода:
Приватные функции запускаются в личной среде выполнения (PXE) на устройстве пользователя: вычисления осуществляются локально, генерируется соответствующее доказательство с нулевым разглашением, после чего в сеть передается лишь сам факт доказательства;
Публичные функции выполняются на сортерах и узлах сети, используя глобальное публичное состояние, читаемое всеми. Одна цепочечная транзакция может плавно объединять оба процесса.
Возьмем пример децентрализованных анонимных выборов: избиратель оформляет бюллетень локально в защищенной среде, не раскрывая свой выбор окружающим; публичная функция затем агрегирует голоса в сети и обновляет итоговый счет. Весь кластер может верифицировать корректность подсчета, но восстановить индивидуальные голоса невозможно.
Ограничения здесь тоже присутствуют: при запросе клиентом статуса сети на удаленный узел, последний все равно понимает, какие именно данные запрашивает пользователь. Для минимизации подобных утечек потребуется запуск полного узла.
Oasis Sapphire: конфиденциальные контракты на базе аппаратной среды исполнения с доверенным окружением (TEE)
В отличие от ориентированного на клиентские доказательства подхода Aztec, Oasis Sapphire использует иную парадигму: запуск конфиденциальных смарт-контрактов внутри аппаратной зоны изоляции доверенной среды выполнения (TEE).
TEE полагается на физическую аппаратную изоляцию для защиты исполняемого кода и секретных данных. Sapphire поддерживает сквозное шифрование входных параметров транзакций и внутреннее состояние смарт-контракта, позволяя безопасно обрабатывать чувствительные значения.
Клиентские доказательства с нулевым разглашением и аппаратные TEE обладают собственными компромиссами: TEE требует доверия к безопасности оборудования производителя и корректности микрокода, тогда как ZKP-системы опираются на математически безупречный дизайн арифметических схем.
Umbra: фокус на внутренних переводах внутри пула закрытых средств
В экосистеме Solana проект Umbra продемонстрировал архитектурный скачок от V1 к V2.
Версия V1 применяла зашифрованные учетные записи токенов как посредника для входа в закрытый пул, а V2 полностью перестроилась в систему денежных потоков, центрированную вокруг пула, позволяя пользователям осуществлять прямые конфиденциальные переводы внутри него.
Важно понимать: операции пополнения и снятия средств с закрытого пула всё равно оставляют следы в реестре. Точные суммы и временные окна входа/выхода могут дать аналитикам зацепки. Фундаментальная приватность Umbra сконцентрирована именно на внутренних движениях внутри пула.
Privacy Pools: обеспечение избирательного соответствия регуляторным требованиям
Privacy Pools, разработанный командой 0xbow, представляет собой compliance-приватный протокол на базе Ethereum (multi-chain), вдохновленный научной статьей Виталика Бутерина и соавторов 2023 года.
Пользователи депонируют активы из обычных кошельков в закрытый пул. Провайдер ассоциативного множества (ASP) фильтрует входящие средства, отсекая нелегальные. При этом система полностью исключает централизованную KYC и глобальные бэкдор-ключи для контроля.
При выводе средств пользователь посредством ZKP доказывает, что его деньги относятся к прошедшей фильтрацию легальной выборке, не раскрывая конкретные идентификаторы депозитов. Так сохраняется тайна личных финансов легальных лиц, одновременно устраняется риск заражения пула мошенническими средствами.
Это блестящая иллюстрация идеи избирательного раскрытия, выдвинутой Эриком Хьюзом десятилетия назад, в современном контексте DeFi: соответствие регуляциям и приватность теперь перестали быть взаимоисключающими понятиями.
Kohaku задается главным болевым вопросом: что кошельки выдают до инициирования транзакции?
В сфере приватности блокчейна существует ещё одна критически важная угроза, которой долго пренебрегали.
Даже пользователь новейшего confidential-протокола может случайно выдать всё заранее через стандартные сетевые запросы собственного кошелька еще до отправки самой транзакции.
При открытии кошелька для обновления баланса обычно отправляются запросы к удаленным RPC-узлам. Этот запрос прямо сообщает сервису, какие именно адреса сейчас интересует пользователь.
Аналогичные утечки регулярно происходят при проверке истории транзакций, симуляции выполнения смарт-контрактов или получении метаданных токенов. Сама транзакция может оставаться секретной, а вот исходящие сетевые запросы до её совершения дышат насквозь.
Именно этому направлению полностью посвятил себя перспективный проект Kohaku в экосистеме Ethereum. Будучи open-source спецификацией приватного кошелька и SDK, Kohaku ставит целью реконструкцию линии обороны непосредственно на уровне инфраструктурного ядра кошелька.
Kohaku внедрил технологию приватного поиска информации (PIR): в классических запросах баланса сервер принимает адрес открытым текстом и возвращает данные. В архитектуре PIR кошель генерирует специальный зашифрованный запрос. Сервер выдает требуемый результат, но принципиально не может установить, какой именно аккаунт запросил пользователь.
Кошелек — это первичный интерфейс управления приватными ключами, аккаунтами, правами подписи и взаимодействия с dApps. Если эта точка входа постоянно протекает мета-данные, одними лишь секретами на нижнем уровне блокчейна безопасный контур собрать невозможно.
Превзошли ли мы модель приватности Сатоши?
Если судить по конкретным измеримым параметрам, ответ однозначен — безусловно, да.
Исходный дизайн Сатоши базировался на анонимных публичных ключах и стопроцентно прозрачной истории транзакций. А в современной крипто-реальности:
В плане конфиденциальности транзакций: закрытые операции в Monero и Zcash достигли того, чего Сатоши не мог реализовать в те годы — всестороннего сокрытия вводов, выводов и сумм непосредственно в блокчейне;
В области верифицируемых вычислений: современные системы ZKP способны математически доказать сети корректность исполнения сложной логики без раскрытия исходных открытых данных;
В плоскости прикладных расширений: Aztec предлагает программируемые контракты приватности, Oasis Sapphire задействует аппаратные конфиденциальные вычисления, Privacy Pools открывает окно избирательного compliance-раскрытия, а Kohaku бьет напрямую в проблему утечек метаданных при запросах клиентов.
Однако, если спросить, считается ли проблема приватности окончательно решенной, ответ всё равно остается отрицательным.
Зашифрованная транзакция не прячет физический IP-адрес при трансляции в сеть; приватный контракт не стирает паттерны времени публичных взаимодействий; закрытый пул не аннулирует связи потоков при пополнении и выводе; TEE-оборудование нельзя освободить от доверия к производителю чипов; даже изящная математика не спасет локальную машину, уже зараженную вредоносным ПО.
Настоящая безопасность приватности обязана охватывать весь цикл: начиная от конечного кошелька, физического железа, интерфейса приложения, передачи в сети, смарт-контрактов вплоть до финальных ончейн-данных.
Что должно быть явным, а что — оставлено скрытым?
В течение многих лет вся отрасль блокчейна опиралась на фундамент глобального публичного состояния.
Полная прозрачность подарила способность независимой верификации без разрешений, однако в обмен высветила на всеобщее обозрение повседневную жизнь и финансовые жилы частных лиц и компаний.
Мы не ратуем за тотальное загонение всех блокчейн-данных в абсолютный черный ящик. В этом кроется главный смысл философии «избирательного раскрытия»:
Институты публичного управления и расходы общественных бюджетов обязаны сохранять прозрачность и подлежать тотальному контролю общества; соблюдение сетевых протоколов должно позволять верификацию каждому;
Но личные сбережения граждан, зарплаты, микроплатежи в быту, инвестиционные портфели и коммерческие договоры отнюдь не обязаны беспрепятственно обнажаться перед всем миром только из-за факта применения блокчейн-технологий.
Эти два подхода абсолютно совместимы: личность способна доказать наличие прав доступа провайдеру, не предъявляя личного досье целиком; бизнес может проводить расчеты без показа торговых карт конкурентам; избиратель отдает свой голос, а итоги голосования полностью подвергаются аудиту общественности; кошелек способен запрашивать активы, не выдавая конкретных адресов поставщикам услуг.
Речь идет не о погоне за абсолютным сокрытием, а об отстаивании суверенитета над собственными данными.
Как верно заметил Эрик Хьюз более трех десятилетий назад: конфиденциальность — это право выборочно раскрывать своё «Я» перед миром.
Bitcoin поднял занавес, но путешествие только начинается
Каждый раз, перечитывая слова Сатоши из 10-й главы White Paper, восхищает не столько мысль о решении всех проблем конфиденциальности раз и навсегда (чего Bitcoin не делал), сколько осознание автором с первого дня острой внутренней напряженности между публичным реестром и личной тайной, и предложенный им прагматичный технический компромисс в реалиях своего времени.
Главный вопрос, которому криптопанки неустанно следуют десятилетиями, не изменился: каким образом в цифровую эпоху наслаждаться удобством технологий, не отдавая на растерзание данные, охраняемые законом и моралью?
Bitcoin сделал решающий первый шаг для этой эпохи. Последующие поколения исследователей и инженеров продолжают прокладывать путь дальше.
При оценке текущих privacy-проектов нам нельзя ограничиваться маркетинговыми лозунгами, модными криптографическими терминами или наклейкой «поддерживает конфиденциальность».
Нам необходимо холодно взвесить: что конкретно скрывает данная система? Какие фрагменты всё ещё лежат на поверхности? На чьем доверии базируются предположения о безопасности? Что произойдет при её интеграции в реальную экономику?
Первоначальный вопрос криптопанков по-прежнему требует глубоких размышлений от каждого участника рынка: какое техническое основание имеет система получать любые дополнительные сведения за пределами строго необходимых для выполнения своих базовых функций?
Bitcoin позволил нам достичь верифицируемости денег без банков. А современная экосистема приватности старается завершить мозаику: сохраняя верифицируемость, вернуть обратно каждому автономному субъекту достоинство и право выбора, в каком виде предстать перед обществом.
Источники и рекомендуемая литература
Ранние цифровые деньги и криптопанки
· David Chaum, Blind Signatures for Untraceable Payments (1982)
· Timothy C. May, The Crypto Anarchist Manifesto (1988)
· Eric Hughes, A Cypherpunk's Manifesto (1993)
· Wei Dai, b-money (1998)
· Adam Back, Hashcash (1997)
Bitcoin и его модель приватности
· Satoshi Nakamoto, Bitcoin: A Peer-to-Peer Electronic Cash System (2008), Section 10
· Satoshi Nakamoto, BitcoinTalk discussion: Not a suggestion (2010)
· BIP 78: A Simple Payjoin Proposal
Исследования в области приватности и актуальные протоколы
· Miers et al., Zerocoin (IEEE S&P, 2013)
· Ben-Sasson et al., Zerocash (IEEE S&P, 2014)
· Monero Technical Specifications & Dandelion++
· Zcash Documentation: Addresses and Value Pools
· Aztec Network: Private Execution Environment (PXE)
· Oasis Sapphire Confidential EVM Documentation
· Umbra V2 Shielded Pool Documentation
· Privacy Pools (0xbow) Research Paper & Documentation
· Kohaku: Ethereum Privacy Preserving Wallet & SDK
· Ethereum Foundation Reads: PIR for Wallets
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @Lithos_eth