Соучредитель ZEC прокомментировал уязвимость Orchard: следов кражи пока не обнаружено, пул Orchard будет заблокирован
Авторы: Зукко Уилкокс, Джейсон Макги
Перевод: Луффи, Foresight News
Недавно в модуле Orchard проекта Zcash был обнаружен уязвимость безопасности, вызвавшая широкий интерес к двум ключевым вопросам: не превышен ли общий объём эмиссии токенов Zcash? Безопасны ли активы пользователей?
Сейчас обсуждения затрагивают сразу несколько тем, и многим пользователям сложно понять реальное влияние данной уязвимости на их повседневное использование. В настоящей статье мы рассмотрим эти вопросы и поясним их значение.
Данная уязвимость в Orchard порождает четыре ключевых вопроса:
- Была ли уязвимость уже использована злоумышленниками?
- Могут ли пользователи без проблем вывести свои законные активы, хранящиеся в Orchard?
- Может ли пользователь самостоятельно проверить, не было ли произведено несанкционированное увеличение общего объёма эмиссии Zcash?
- Как можно убедиться, что в проекте отсутствуют другие аналогичные уязвимости, позволяющие фальсифицировать токены?
Была ли уязвимость уже использована?
На данный момент окончательного ответа нет. В целом вероятность её предшествующего злонамеренного использования низка, однако полностью исключить такую возможность нельзя. Оснований для такого вывода три:
- В течение многих лет код Zcash тщательно анализировали ведущие мировые эксперты в области криптографии и специалисты по информационной безопасности, однако данная уязвимость оставалась незамеченной. Её обнаружил Тейлор Хорнби из Shielded Labs в ходе целенаправленного поиска, а не случайно. Он применил технологии искусственного интеллекта для анализа безопасности и собственные инструменты, специально разработанные для выявления подобных скрытых дефектов. Такого рода уязвимости имеют высокий порог сложности: найти и использовать их может лишь специалист, глубоко знакомый с кодовой базой Zcash.
- После раскрытия уязвимости команда разработчиков Zcash немедленно совместно с крупнейшими майнинговыми пулыми временно заблокировала пул Orchard и оперативно выпустила исправление, существенно сократив окно возможной атаки.
- Атаки в сфере криптовалют, как правило, направлены на быстрое получение прибыли; как только уязвимость становится публичной, злоумышленники стремятся незамедлительно реализовать украденные активы. Для получения выгоды от этой уязвимости злоумышленнику необходимо было вывести сфабрикованные ZEC из пула Orchard и обменять их на другие активы — такие операции, как правило, оставляют следы. Если бы уязвимость была использована ранее, соответствующие доказательства уже должны были бы проявиться. История криптоиндустрии показывает, что злоумышленники обычно «забирают добычу и немедленно исчезают», а не стараются скрыть свою деятельность в течение месяцев или даже лет.
Можно ли вывести законные активы из Orchard?
Мы считаем, что это возможно, при условии, что уязвимость не была использована. Если данное предположение верно, все законные активы пользователей, хранящиеся в Orchard, могут быть успешно выведены.
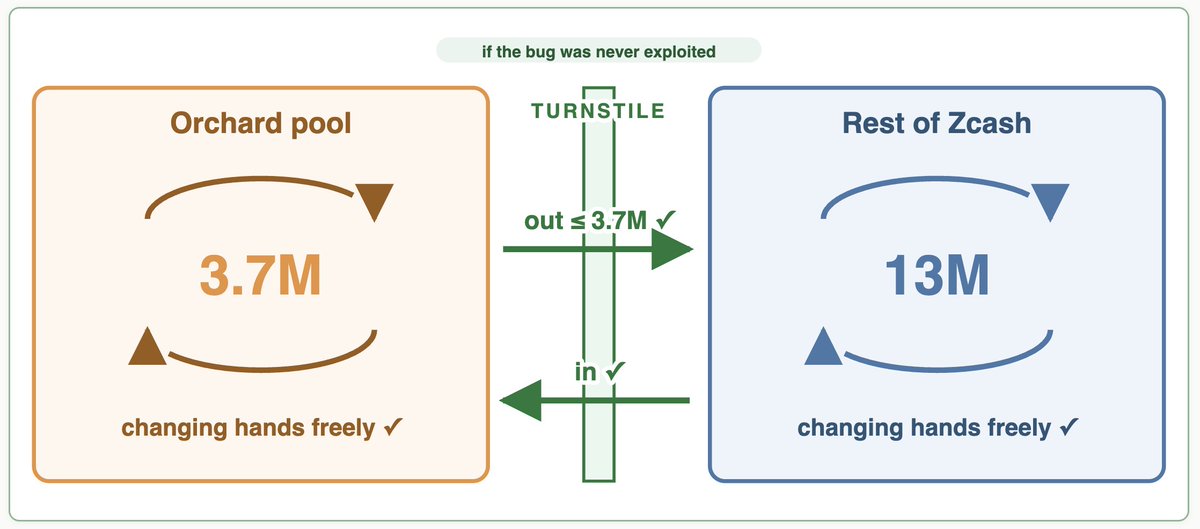
Обратная ситуация: если злоумышленник уже воспользовался уязвимостью для создания фиктивных токенов и перевёл их в пул, текущие каналы вывода ограничат общий объём выводимых средств суммой, равной первоначальному объёму законно внесённых в пул токенов. В этом случае, если фиктивные токены будут выведены первыми, часть законных активов пользователей может оказаться недоступной для полного вывода.
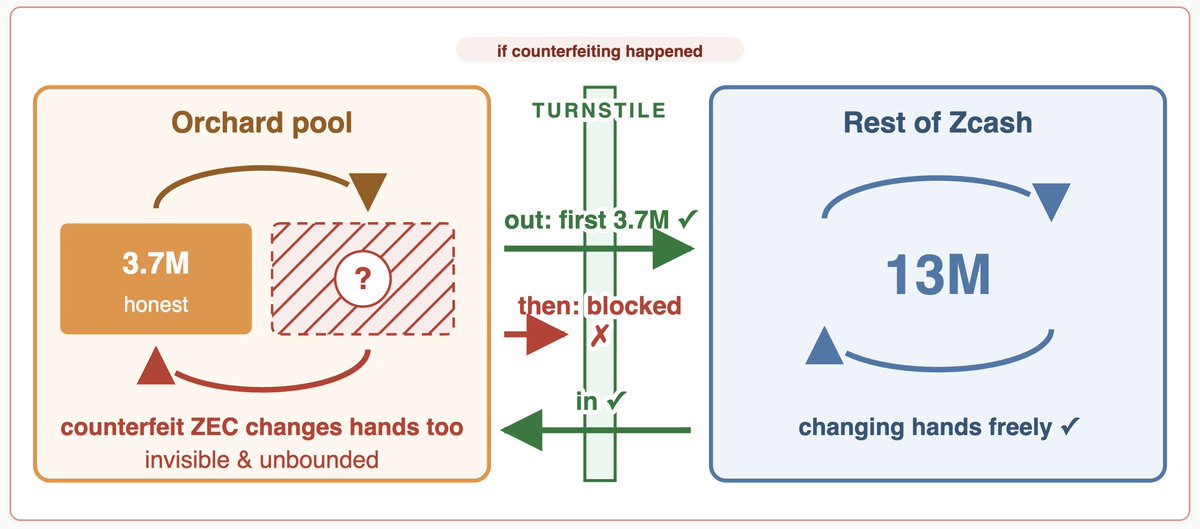
Мы считаем, что такой крайний сценарий маловероятен. Тем не менее, если у вас остаются опасения, вы можете вывести активы из пула Orchard, но перед этим следует ознакомиться с потенциальными рисками различных способов вывода:
- Перевод на открытый адрес (t-адрес): сумма и время перевода становятся полностью публичными, а ваши активы однозначно связываются с этим адресом, что полностью уничтожает конфиденциальность.
- Перевод в пул Sapling: сумма и время перевода также регистрируются, однако активы не связываются напрямую с конкретным адресом или историей транзакций, поэтому уровень конфиденциальности выше, чем при использовании открытого адреса. Следует отметить, что Sapling зависит от церемонии доверенной инициализации, проведённой в 2018 году, которая сама по себе представляет дополнительный риск безопасности.
- Кошельки: среди популярных кошельков с самостоятельным управлением (self-custody) лишь YWallet и Zkool поддерживают пул Sapling.
- Другие кошельки или платформы с централизованным хранением: здесь возможны ошибки операторов, программные сбои, действия систем контроля рисков платформы и прочие непредвиденные ситуации.
В целом все перечисленные риски находятся в контролируемом диапазоне. Учитывая высокую вероятность того, что уязвимость не была использована, наиболее безопасным решением остаётся оставить активы в вашем текущем приватном кошельке. При условии обеспечения надёжности операций вывод активов также допустим — окончательное решение остаётся за вами.
Может ли пользователь самостоятельно проверить, не было ли увеличено общее количество Zcash?
На сегодняшний день это невозможно. Из-за наличия данной уязвимости обычные пользователи не могут самостоятельно проверить, не было ли увеличено количество токенов в приватном пуле.
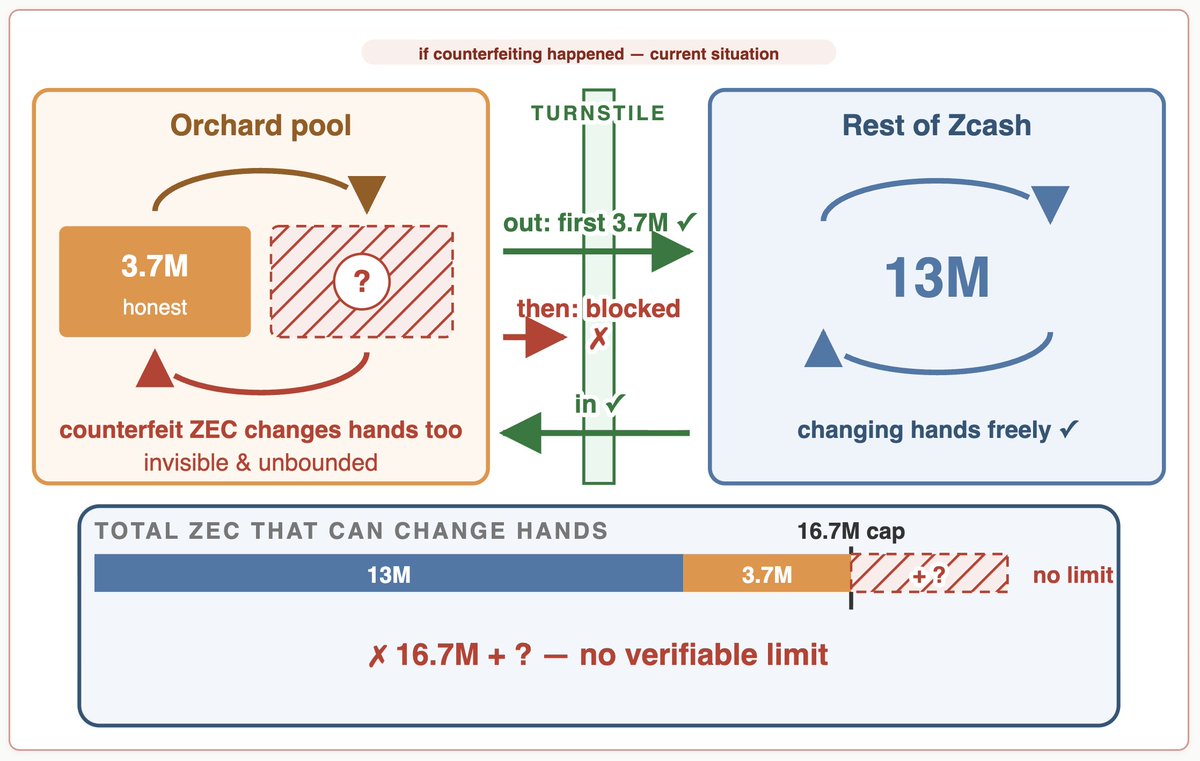
Однако эта проблема будет решена в рамках запланированного обновления сети Ironwood. Его логика следующая:
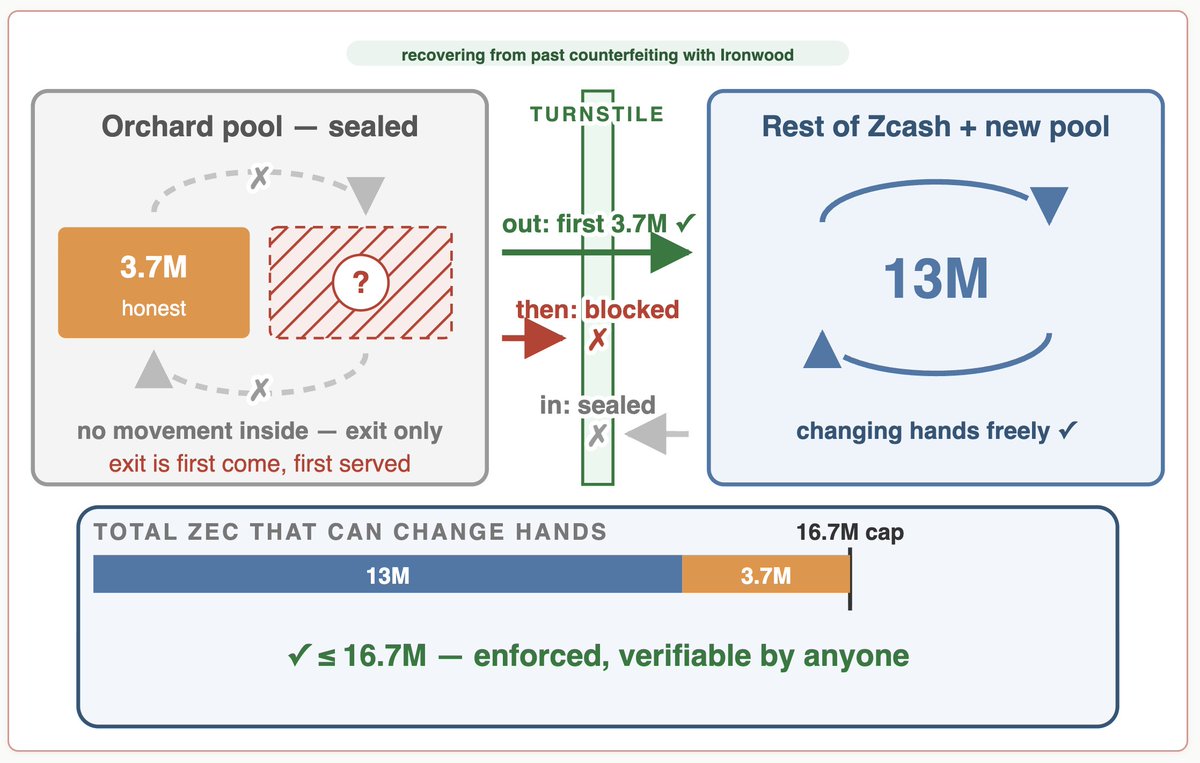
Это обновление полностью закроет пул Orchard: новые активы в него вносить будет нельзя, а внутри пула перемещение токенов станет невозможным. Все активы смогут выводиться только через существующие каналы, объём вывода по которым строго ограничен суммой первоначально законно внесённых токенов, что исключает возможность избыточного вывода.
После завершения обновления любой участник, запустивший узел, сможет проверить соответствие общего объёма эмиссии протоколу. Даже если фиктивные токены действительно были созданы ранее, они больше не смогут циркулировать внутри пула Orchard и искусственно увеличивать общий объём эмиссии. Пользователям не придётся гадать, какие действия совершили хакеры или другие участники: протокол сам гарантирует отсутствие несанкционированной эмиссии.
Это чрезвычайно важно: долгосрочная репутация Zcash основана на возможности пользователей самостоятельно проверять объём эмиссии. Обновление Ironwood восстановит эту возможность.
Как убедиться, что в проекте нет других уязвимостей, позволяющих фальсифицировать токены?
На данный момент абсолютный ответ невозможен, однако есть серьёзные основания полагать, что подобных уязвимостей больше не существует.
Shielded Labs совместно с несколькими командами провела всесторонний аудит протокола Zcash, сосредоточившись на поиске уязвимостей, связанных с фальсификацией токенов. В процессе анализа команда использовала ещё неофициально представленную модель искусственного интеллекта Mythos компании Anthropic. В дальнейшем мы опубликуем отдельную статью с подробным описанием методики и результатов этого аудита.
На сегодняшний день новых уязвимостей, связанных с фальсификацией токенов, обнаружено не было. Аудит проводился командой опытных инженеров, профессиональными специалистами по информационной безопасности и с применением передовых инструментов ИИ-анализа, что усиливает уверенность в том, что других неизвестных критических уязвимостей данного типа в настоящее время не существует.
Кроме того, совместно с партнёрами, включая проект Tachyon, проводятся дополнительные проверки для укрепления системы безопасности; информация о результатах этих работ будет опубликована позже.
Заключение
Уязвимость в Orchard породила четыре ключевых вопроса: была ли она использована, можно ли вывести законные активы, можно ли проверить объём эмиссии и существуют ли другие уязвимости, позволяющие фальсифицировать токены.
На основе имеющихся данных мы делаем вывод, что вероятность предшествующего использования уязвимости крайне мала, следовательно, активы пользователей находятся в безопасности, а объём эмиссии Zcash остаётся неизменным. Многократные проверки независимыми командами всё больше укрепляют нашу уверенность в том, что других необнародованных уязвимостей, позволяющих фальсифицировать токены, в проекте пока не существует.
Однако один факт остаётся неоспоримым: на текущий момент пользователи не могут самостоятельно проверить объём эмиссии. Предстоящее обновление сети полностью решит эту проблему: после его внедрения пул Orchard будет окончательно закрыт, и пользователи получат возможность независимо проверять объём эмиссии без необходимости оценивать, имела ли место фальсификация токенов.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @zooko