


ERC-8126: новый стандарт Ethereum для выдачи «отчётов о проверке безопасности» ИИ-агентам
Автор: DonJohnson, соавтор ERC-8126
Перевод: TechFlow
Вступление от TechFlow: AI-агенты уже управляют кошельками, отправляют транзакции и развертывают код, однако у пользователей до сих пор нет стандартизированного способа проверить безопасность агента. ERC-8126 призван закрыть этот пробел. Он построен на основе регистрации идентификаторов по стандарту ERC-8004 и определяет пять уровней верификации (токены, медиаконтент, исходный код, веб-эндпоинты и кошельки), используя доказательства с нулевым разглашением для защиты конфиденциальности и формируя единый рейтинг риска в диапазоне от 0 до 100. Автор DonJohnson — соавтор данного стандарта и участник экосистемы Virtuals Protocol.
Представляем ERC-8126: уровень верификации для AI-агентов.
Спецификация: https://eips.ethereum.org/EIPS/eip-8126
Авторы — Лей Крониан (Leigh Cronian) и Крис Джонсон (Chris Johnson); совместно с участием Cybercentry и Virtuals Protocol.
AI-агенты стремительно становятся участниками цифровой экономики. Они развертывают программное обеспечение, выполняют транзакции, управляют кошельками, взаимодействуют с пользователями и всё чаще сотрудничают друг с другом. Однако остаётся нерешённой одна фундаментальная проблема: у нас имеются зрелые механизмы верификации людей, компаний, веб-сайтов и программного обеспечения, но отсутствует универсальная рамочная структура для верификации AI-агентов.
ERC-8126 строится поверх механизма регистрации агентов по стандарту ERC-8004 и вводит стандартизированную систему верификации. AI-агенты могут подтверждать свою надёжность через независимых провайдеров верификационных услуг, одновременно защищая приватность с помощью доказательств с нулевым разглашением.
Проблема: почему вы должны доверять агенту?
У пользователей крайне ограниченные возможности оценить надёжность AI-агента. Даже самые простые вопросы часто не имеют однозначных ответов:
- Работает ли агент на безопасной инфраструктуре?
- Проходил ли его код аудит?
- Действительно ли агент контролирует тот кошелёк, который заявляет как свой?
- Являются ли связанные с ним токены законными?
- Является ли публикуемый им контент достоверным?
- Был ли агент скомпрометирован?
Существующие решения фрагментированы, не унифицированы и в большинстве случаев полагаются исключительно на репутацию. Когда агенты начинают управлять крупными объёмами средств, автономно выполнять всё больше транзакций и интегрироваться в критически важные системы, одной лишь репутации становится недостаточно. Всей экосистеме необходима общая рамочная структура верификации.
Что такое ERC-8126?
ERC-8126 определяет стандартизированный интерфейс верификации для AI-агентов, зарегистрированных согласно ERC-8004. Стандарт не устанавливает единого централизованного органа верификации, а, напротив, допускает формирование рынка профессиональных провайдеров верификационных услуг. Каждый из них может применять собственные методы оценки, однако результаты их работы — так называемые «подтверждения» (attestations) — обеспечивают взаимодействуемость: приложения, маркетплейсы, кошельки и прочие компоненты экосистемы агентов могут напрямую использовать эти данные. Итогом становится переносимый уровень верификации AI-агентов.
Провайдеры верификационных услуг напрямую извлекают метаданные агента из регистра идентификаторов ERC-8004 и выполняют серию специализированных проверок. Результаты могут быть преобразованы в приватные подтверждения и опубликованы в реестре верификации ERC-8004, создавая в экосистеме обнаружимые и проверяемые сигналы.
Пять уровней верификации
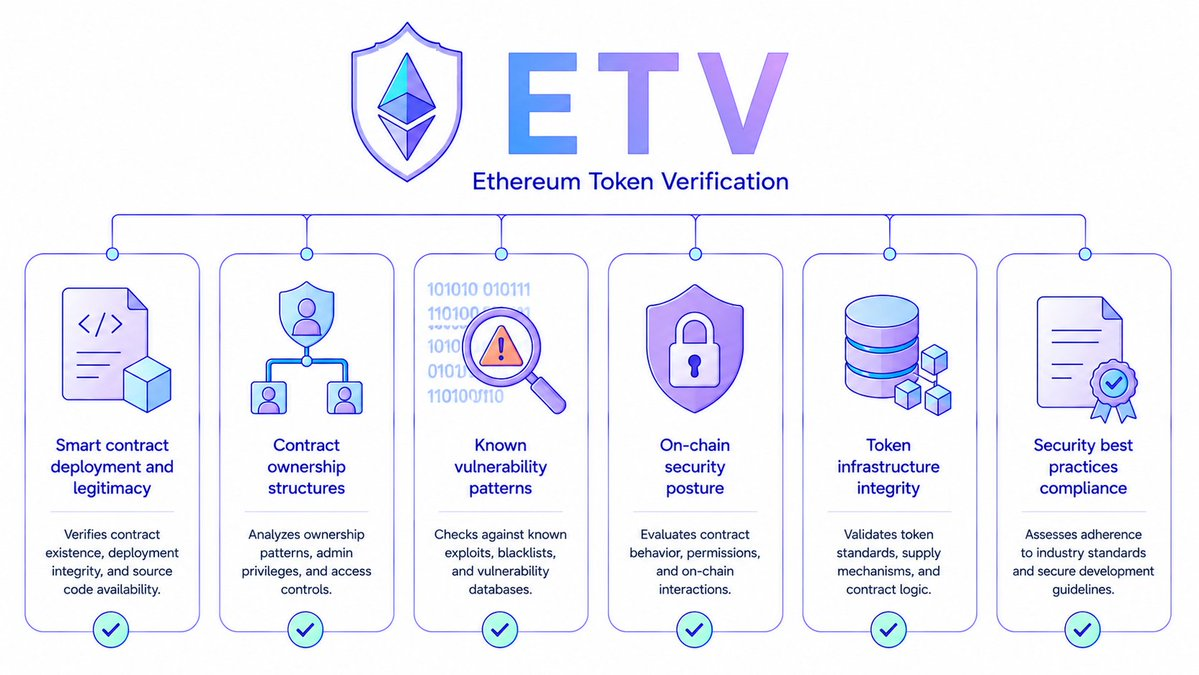
Верификация эфирных токенов (ETV)
Если в метаданных агента указан адрес смарт-контракта, ETV отвечает за проверку законности и безопасности этого контракта. Провайдеры используют вызов eth_getCode, чтобы убедиться, что контракт действительно развернут в соответствующей блокчейн-сети и возвращает непустой байт-код, а также сравнивают его с известными шаблонами уязвимостей. Агент может быть связан с токенами, контрактами, механизмами стейкинга или другими ончейн-системами; если контракт отсутствует, ложно представлен или содержит явные уязвимости, пользователи и другие агенты должны знать об этом до начала взаимодействия. ETV помогает подтвердить наличие у агента легитимного ончейн-присутствия и даёт пользователям понимание экономической основы, лежащей в основе данного агента.
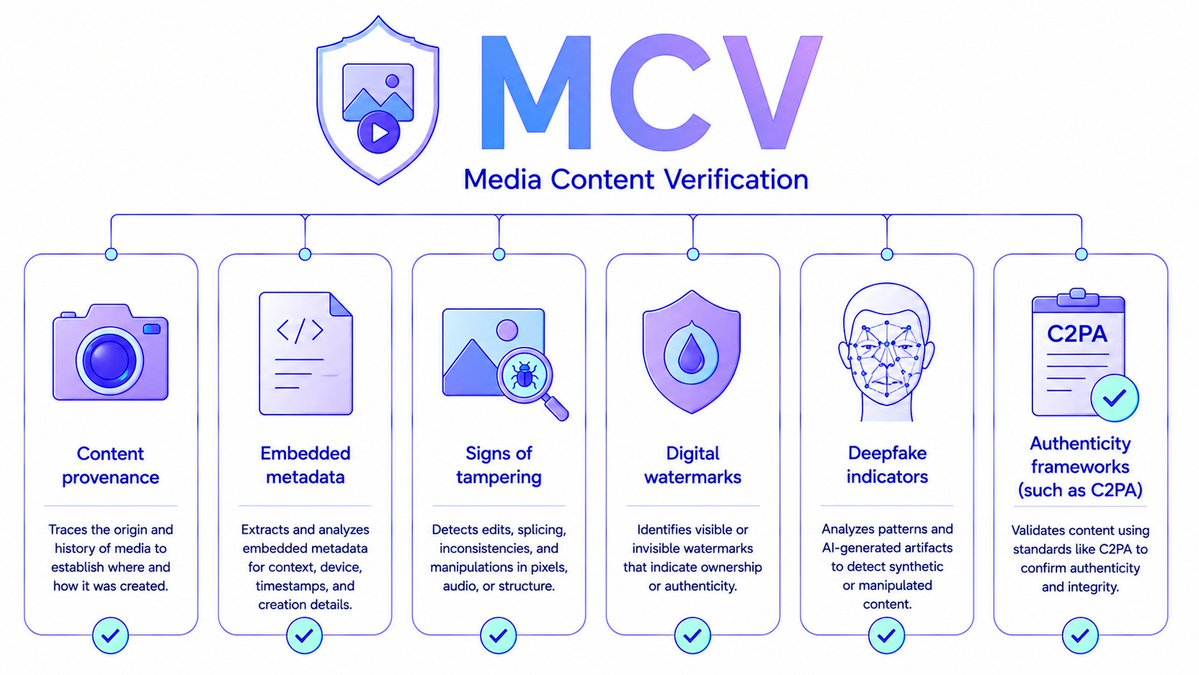
Верификация медиаконтента (MCV)
MCV проверяет подлинность, происхождение и целостность медиа, связанных с агентом. По мере того как агенты всё чаще выходят на публику, медиа становятся частью их идентичности: аватары, генерируемый контент, брендированные материалы и публичные публикации влияют на доверие пользователей. MCV проверяет следы модификации, синтетические медиа, дипфейки, внедрённые метаданные, цифровые водяные знаки, стеганографические нагрузки и цифровые подписи; также возможна интеграция с такими зрелыми рамочными решениями подтверждения подлинности контента, как C2PA. Поскольку ИИ-генерируемый контент становится всё более реалистичным, подтверждение его подлинности приобретает особую значимость.
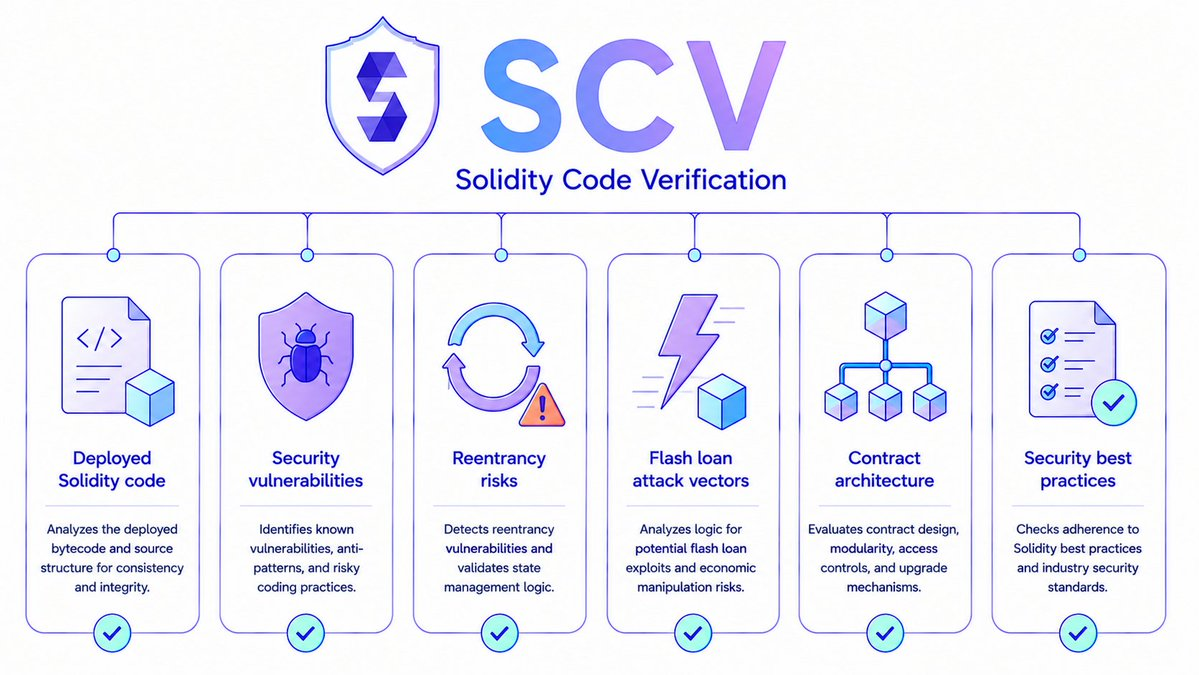
Верификация Solidity-кода (SCV)
Когда в распознанных метаданных содержится код на Solidity, SCV проверяет его законность и безопасность. Провайдеры сверяют код с байт-кодом, размещённым в блокчейне, и анализируют распространённые уязвимости: повторные вызовы (reentrancy), небезопасные внешние вызовы, шаблоны атак через flash-кредиты и др. Агент может самостоятельно управлять смарт-контрактами или взаимодействовать с ними в процессе оказания услуг; привязка к уязвимому коду создаёт прямые риски для пользователей, активов и других агентов. SCV предоставляет экосистеме стандартизированный метод оценки безопасности смарт-контрактов на уровне агента.
Верификация веб-приложений (WAV)
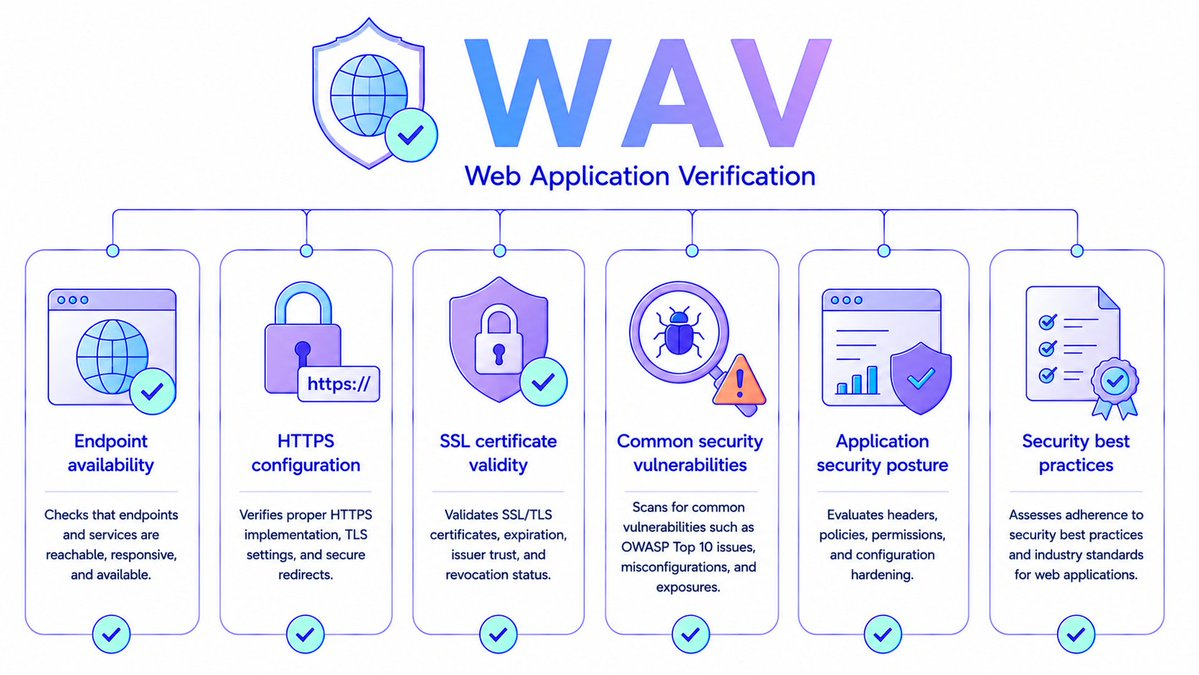
WAV проверяет доступность и безопасность веб-эндпоинтов агента. Агенты обычно предоставляют веб-интерфейсы, API, панели управления или иные эндпоинты, которые представляют собой потенциальные точки атаки. Скомпрометированный URL может использоваться для фишинга пользователей, распространения вредоносного контента или манипуляции поведением агента. WAV проверяет ответ HTTPS-эндпоинтов, действительность SSL-сертификатов и выявляет распространённые уязвимости веб-безопасности, рекомендуя следовать таким зрелым рамочным решениям, как OWASP Web Security Testing Guide. Для многих пользователей первый контакт с агентом происходит именно через его веб-сайт — задолго до проверки кошелька или контракта. Веб-сайт — это входная дверь, а WAV оценивает её безопасность.
Верификация кошельков (WV)
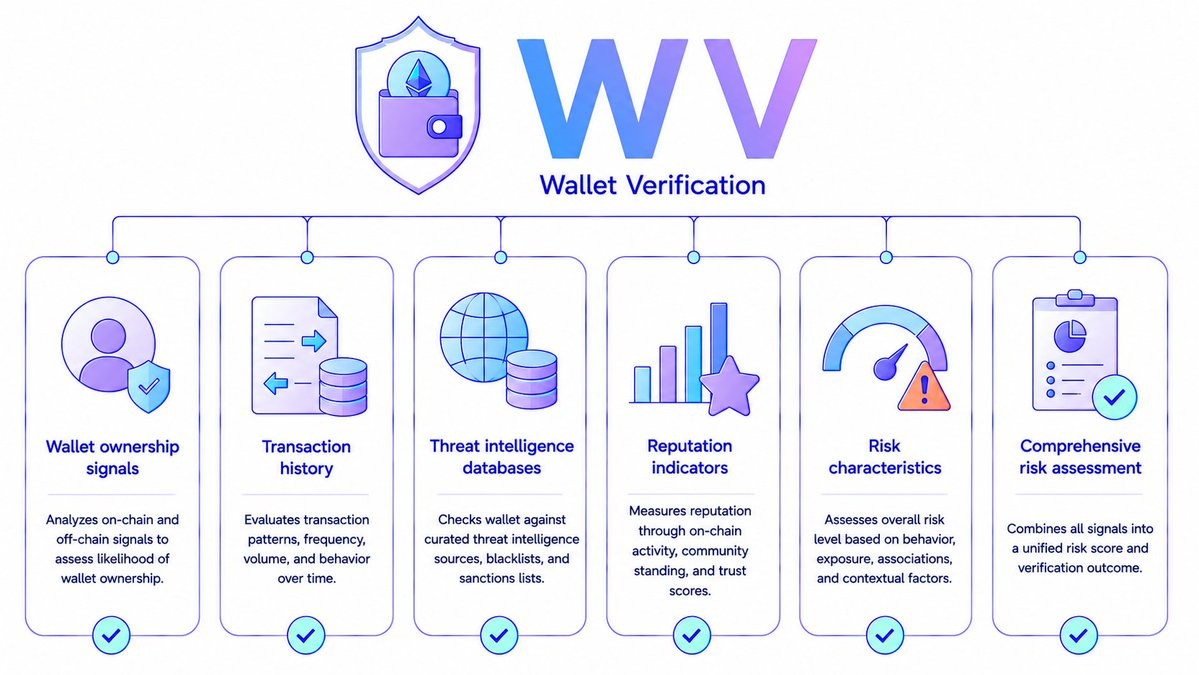
WV подтверждает владение кошельком и оценивает ончейн-профиль рисков, связанных с кошельком агента. Провайдеры анализируют историю транзакций кошелька и сопоставляют её с базами данных угроз, выявляя кошельки, связанные с вредоносной деятельностью, подозрительными операциями, мошенничеством или скомпрометированной инфраструктурой. Кошелёк агента — один из ключевых элементов его идентичности: он может управлять средствами, подписывать сообщения, авторизовывать задачи, получать платежи и взаимодействовать с другими агентами. Высокий риск кошелька означает высокий риск всего агента. WV предоставляет пользователям и системам стандартизированный метод оценки.
Конфиденциальность: доказательства с нулевым разглашением
Процесс верификации часто требует доступа к чувствительной информации: исходному коду, деталям инфраструктуры, собственным данным, операционным системам и параметрам безопасности. Полностью понятно, почему организации не желают публиковать такие сведения.
ERC-8126 решает эту дилемму с помощью частной верификации данных (PDV) и доказательств с нулевым разглашением. Провайдер верификационных услуг может изучить конфиденциальную информацию, провести анализ и затем сформировать криптографическое доказательство, подтверждающее выводы, не раскрывая при этом исходные данные. То есть агент может доказать, что прошёл проверку на безопасность, не раскрывая никаких секретных деталей своей инфраструктуры или проприетарной информации. Уровень верификации повышается, а конфиденциальность сохраняется.
Единый рейтинг риска: от 0 до 100
Каждый применимый тип верификации возвращает оценку от 0 до 100; общий рейтинг риска рассчитывается как среднее арифметическое всех применимых оценок. В стандарте чётко определены уровни риска:
- Низкий риск: 0–20
- Средний риск: 21–40
- Повышенный риск: 41–60
- Высокий риск: 61–80
- Критический риск: 81–100
Эта модель рейтинга делает результаты верификации легко интерпретируемыми: различные агенты могут быть напрямую сравнены, классификация рисков единообразна, сигналы доверия могут использоваться непосредственно при принятии решений, а также обеспечивают межплатформенную совместимость. Приложения также могут отображать отдельные оценки по каждому компоненту, позволяя пользователям точно определить источник конкретного риска.
Квантово-устойчивое шифрование: опционально
ERC-8126 также вводит опциональную квантовую верификацию (QCV). По мере развития квантовых вычислений традиционные криптографические системы в будущем могут столкнуться с новыми угрозами безопасности. QCV предлагает опциональную рамочную структуру, позволяющую провайдерам шифровать чувствительные верификационные записи с использованием квантово-устойчивых алгоритмов, обеспечивая долгосрочную безопасность этих данных. На сегодняшний день это опциональная функция, однако она отражает философию проектирования ERC-8126: инфраструктура верификации должна развиваться вместе с технологиями.
Открытый рынок верификационных услуг
ERC-8126 намеренно разделяет стандарт верификации и его конкретную реализацию. Отсутствует централизованный орган власти; любой провайдер может предложить сервис верификации, соответствующий данному стандарту.
Такой подход порождает конкуренцию между провайдерами, специализацию, гибкость в географическом распределении, более выгодные условия и постоянные инновации. Как несколько центров сертификации совместно поддерживают безопасность веба, так и несколько провайдеров верификационных услуг сделают экосистему агентов здоровее и устойчивее.
Отсутствующий слой
Отрасли потребовалось несколько лет на создание инфраструктуры, позволяющей агентам «существовать». Теперь требуется инфраструктура, позволяющая их «верифицировать». Одного наличия идентификатора недостаточно. Агент может иметь имя, кошелёк и ончейн-идентификатор, но при этом функционировать небезопасно. Он может выполнять транзакции, взаимодействовать с пользователями и даже генерировать доход, одновременно подвергая пользователей скрытым рискам. Верификация должна стать первостепенной задачей — и именно эту роль выполняет ERC-8126.
Стандартизированная верификация, переносимые подтверждения, доказательства с защитой конфиденциальности и прозрачный рейтинг риска в совокупности делают само «доверие» взаимодействуемым. Агент, прошедший верификацию в одной экосистеме, может перенести этот сигнал доверия в другую. Рынок может оценить агента без необходимости повторного прохождения всей процедуры верификации. Пользователи смогут принимать осознанные решения, не вникая во все технические детали.
Идентификатор, верификация, коммерция: три кита
Следующее поколение интернета будет управляться не только людьми: всё большее число автономных программных агентов будут действовать от имени отдельных лиц, организаций, протоколов и других агентов. Они будут заключать договоры, управлять активами, покупать услуги и разворачивать программное обеспечение, взаимодействуя друг с другом в масштабах, недостижимых для человеческих организаций. Поддержка такого будущего требует трёхслойной инфраструктуры:
- Идентификатор: ERC-8004 обеспечивает переносимую ончейн-регистрацию агентов
- Верификация: ERC-8126 обеспечивает слой доверия, позволяя участникам оценивать риски, подтверждать подлинность и уверенно взаимодействовать
- Коммерция: ERC-8183 устанавливает стандарты для экономической деятельности между агентами
В совокупности эти три стандарта превращают агентов из изолированных программных модулей в участников общей экономической сети. Ни одна компания не владеет этими уровнями: они принадлежат всей экосистеме.
Почему мы участвуем
Как разработчики инфраструктуры для агентов, авторы этого стандарта неоднократно сталкивались с одной и той же проблемой: агенты могут регистрировать идентификаторы, совершать транзакции и сотрудничать, однако самый базовый вопрос пользователей остаётся без общего ответа: «Могу ли я верифицировать этого агента?»
Ответ на этот вопрос не должен принадлежать какой-либо компании. Инфраструктура верификации эффективна только тогда, когда она нейтральна, открыта и поддаётся независимой проверке. Поэтому ERC-8126 — это открытый стандарт, а не проприетарный продукт. Его может реализовать любой желающий, любой провайдер может предлагать на его основе верификационные услуги, а любое приложение может использовать производимые им подтверждения.
К «верифицируемой экономике агентов»
Самые успешные цифровые экономики в истории строились на доверии. Люди доверяют сайтам благодаря HTTPS, программному обеспечению — благодаря цифровым подписям, компаниям — благодаря репутационным системам и рамочным структурам верификации. Экономика агентов нуждается в собственной инфраструктуре верификации. Причина не в том, что агенты изначально опасны, а в том, что доверие усиливает возможности: пользователи готовы взаимодействовать с агентом, если могут его верифицировать; компании готовы развертывать агентов, если могут оценить риски; агенты могут взаимно верифицировать друг друга, открывая путь к принципиально новым формам автономного сотрудничества.
Цель ERC-8126 предельно ясна: сделать верификацию программируемой. Не полагаясь на централизованный орган власти и не ограничиваясь единственным провайдером верификационных услуг, стандарт создаёт открытую рамочную структуру, стимулирующую развитие целой экосистемы таких услуг. Прежде чем агенты начнут совершать сделки с миром, мир должен получить возможность их верифицировать.
Дальнейшие шаги
ERC-8126 — это открытый стандарт. Разработчикам предлагается интегрировать стандарт верификации в свои агенты: парсить метаданные ERC-8004 и уже сегодня начать публиковать подтверждения.
Провайдеры верификационных услуг: реализуйте соответствующие требованиям верификационные сервисы для ETV, MCV, SCV, WAV и WV и публикуйте PDV-подтверждения на основе доказательств с нулевым разглашением через выбранный вами рынок.
Протоколы, маркетплейсы и кошельки: интегрируйте ERC-8126 и отображайте для каждого агента результаты верификации и единый рейтинг риска.
Полный текст спецификации: ERC-8126
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @DonJohnsonSays










