


ИИ создаёт сверхреалистичные подделки: как криптопользователям защититься от новых мошеннических схем?
Автор: Дилип Кумар Патайря
Перевод: Чоппер, Foresight News
Ранее в материалах по кибербезопасности пользователям всегда рекомендовали простые способы распознавания мошенничества: обращать внимание на орфографические ошибки, грамматически некорректные фразы и аномалии в оформлении. На начальном этапе фишинговых атак этот подход действительно давал результаты. Мошеннические электронные письма часто составлялись поспешно и с использованием неестественного перевода, что делало их явными и легко выявимыми. Со временем пользователи начали воспринимать небрежность текстового оформления как сигнал тревоги.
Появление искусственного интеллекта полностью изменило эту ситуацию.
С помощью современных ИИ-инструментов злоумышленники могут быстро создавать электронные письма с безупречным стилем изложения, имитировать реалистичные диалоги с технической поддержкой, разрабатывать внешне легитимные веб-сайты и генерировать крайне убедительный контент для социальных сетей. Для создания правдоподобных ловушек мошенникам больше не требуется высокий уровень владения языком. В сфере криптовалют даже однократное нажатие кнопки подтверждения транзакции может привести к мгновенной потере активов — такая эволюция создаёт принципиально новые риски информационной безопасности.
Сегодня угроза исходит уже не от грубо выполненных подделок, а от искусно составленных, внешне легитимных мошеннических материалов, которые, напротив, способны снизить бдительность пользователей.
По мере постоянного совершенствования технологий ИИ подходы к обеспечению безопасности пользователей криптоактивов также должны эволюционировать. Вместо того чтобы анализировать сам текст сообщения на предмет подозрительных признаков, гораздо надёжнее проверять каждую операцию независимым способом — через доверенные каналы связи.
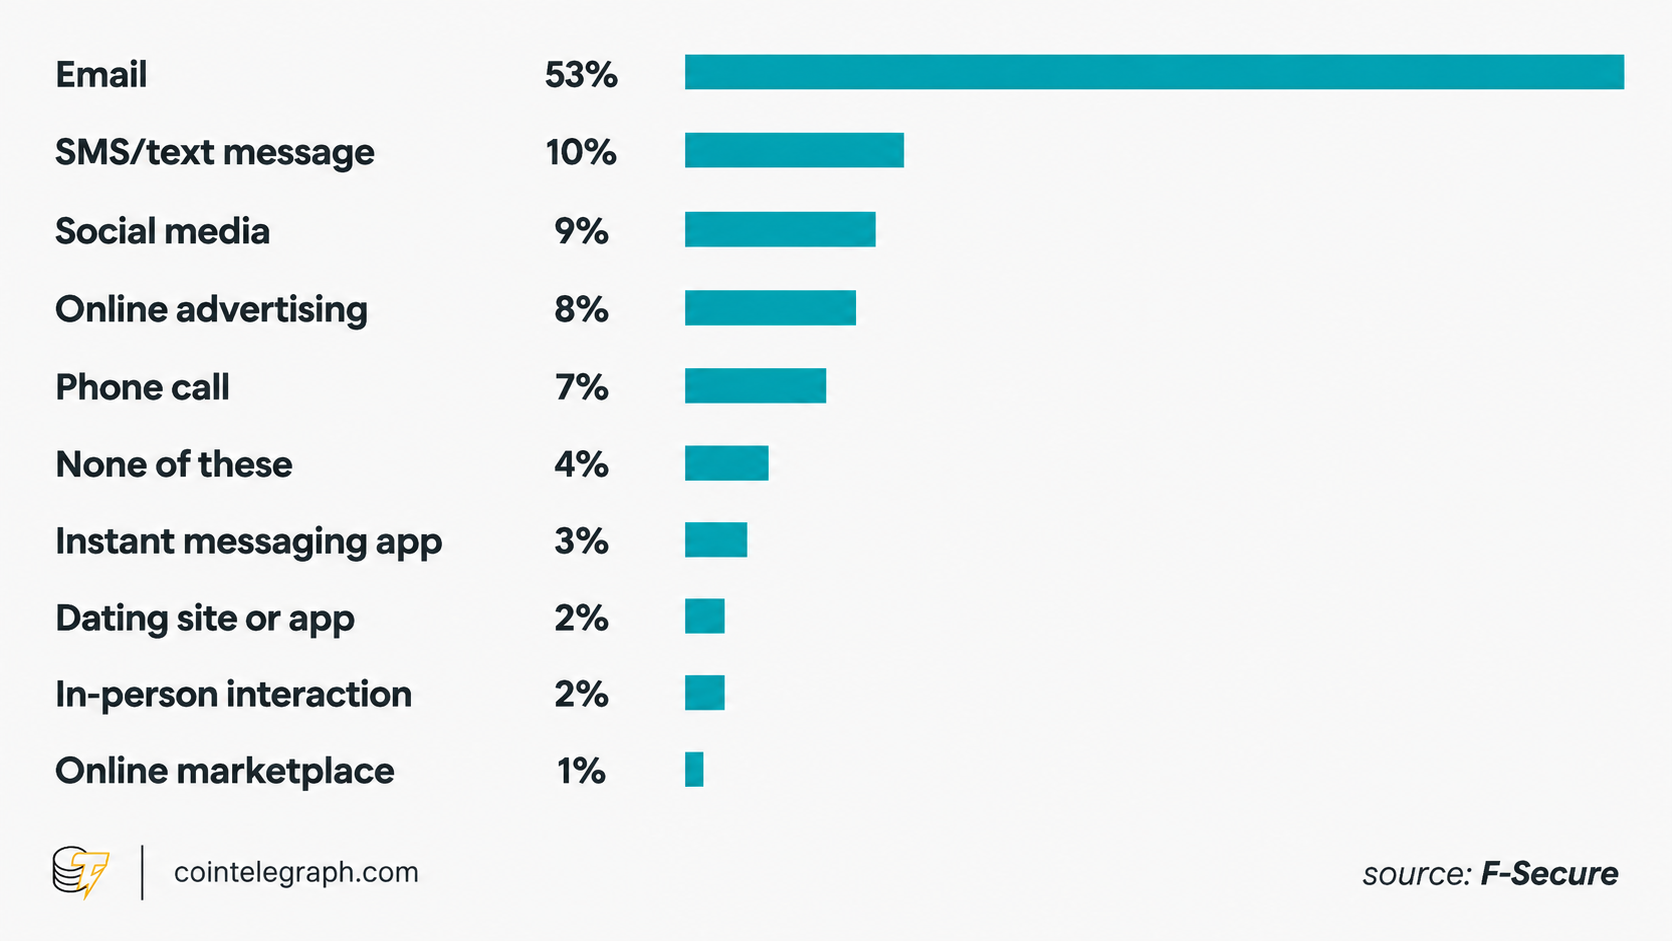
Распространённые каналы мошенничества
Почему ранее текстовая верификация была эффективна
На раннем этапе фишинговые атаки строились на принципе «широкого охвата»: основное внимание уделялось количеству рассылаемых сообщений, а не качеству их содержания. Злоумышленники массово рассылали сообщения, рассчитывая лишь на то, что часть получателей попадётся на удочку.
Поскольку большинство мошеннических групп действуют за пределами страны или используют примитивные инструменты машинного перевода, их сообщения часто содержат грамматические ошибки, неестественные формулировки и хаотичное оформление. Пользователи постепенно научились воспринимать такие детали как предупреждающие сигналы.
В рамках просветительских кампаний по кибербезопасности также популяризировались базовые методы распознавания подделок:
- Проверка наличия орфографических ошибок
- Избегание сообщений с грамматически некорректными фразами
- Бдительность при встрече с необычными или странно звучащими формулировками
- Обращение внимания на аномалии в форматировании текста
Эти простые приёмы позволяли быстро отсеивать грубо сконструированные мошеннические материалы.
Однако они изначально не являлись абсолютно надёжной защитой и служили лишь вспомогательным средством оповещения. Тем не менее со временем многие стали автоматически считать безупречный и профессионально оформленный текст гарантией его подлинности. Распространение ИИ полностью разрушило это устоявшееся представление.
ИИ-инструменты позволяют массово генерировать фишинговые материалы с безупречным оформлением и стилем изложения, поэтому полагаться исключительно на поиск текстовых ошибок сегодня становится всё менее надёжным.
Как ИИ повышает эффективность мошеннических методов
Языковые модели крупного масштаба способны генерировать естественно звучащий текст на множестве языков, что позволяет злоумышленникам создавать самые разные виды поддельного контента:
- Поддельные переписки с технической поддержкой
- Высококачественные фишинговые электронные письма
- Поддельные уведомления от легитимных криптобирж
- Привлекательные предложения по инвестициям
- Убедительные объявления в Telegram-группах
- Персонализированные инструкции по восстановлению кошельков
Кроме того, ИИ помогает осуществлять целевые атаки. Злоумышленники используют данные, полученные в результате утечек, а также информацию из профилей пользователей на платформах LinkedIn, X (бывший Twitter), Discord и Telegram, чтобы разрабатывать индивидуализированные мошеннические сценарии.
В сообщениях, получаемых пользователями, могут фигурировать следующие детали:
- Недавно приобретённые токены
- Данные об аккаунтах на криптобиржах
- Используемый сервис криптокошельков
- Используемые децентрализованные финансовые (DeFi) платформы
- Вопросы, заданные в официальных каналах поддержки
Высокая степень персонализации значительно повышает достоверность мошеннических сценариев.
Кроме того, технологии ИИ для генерации изображений и клонирования голоса делают подделку личности ещё проще. Сегодня без особых усилий можно создать поддельное видео руководителя компании, имитировать голос сотрудника службы поддержки или точно воспроизвести фирменные визуальные элементы бренда.
Специфические риски для пользователей криптоактивов
Логика обеспечения безопасности криптоактивов кардинально отличается от традиционной банковской системы. В традиционных финансах при ошибочном переводе или мошенничестве обычно можно обратиться в банк, платежную систему или службу управления рисками для возврата средств. Однако после подтверждения транзакции в блокчейне её отмена практически невозможна.
Кошельки с самостоятельным управлением (self-custody wallets) также расширяют поверхность атаки. Злоумышленникам вовсе не обязательно похищать пароли или приватные ключи: зачастую достаточно просто убедить пользователя подтвердить вредоносную транзакцию или предоставить опасные разрешения для кошелька.
То есть даже при полном сохранении секретной фразы (seed phrase) высококачественный мошеннический интерфейс остаётся серьёзной угрозой.
Среди наиболее распространённых форм мошенничества в криптоиндустрии:
- Поддельные сайты для получения эирдропов
- Фальшивые мероприятия по чеканке NFT (невзаимозаменяемых токенов)
- Поддельные страницы входа на криптобиржи
- Мошеннические запросы на подключение кошелька
- Всплывающие окна с предложением разрешить вредоносные токены
- Поддельные интерфейсы стейкинга и майнинга
- Мошенничество под видом официальной службы поддержки
- Создание высокоточных фейковых аккаунтов в Telegram и Discord
С помощью ИИ такие схемы можно массово производить, сохраняя при этом высокую достоверность контента и интерфейсов.
Ключевые методы верификации, которые должен освоить каждый пользователь
Перед лицом всё более убедительных мошеннических схем пользователям криптоактивов недостаточно полагаться только на поверхностную оценку — первостепенным принципом должна стать обязательная верификация.
1) Тщательная проверка домена
Внешний вид сайта можно имитировать, но точное совпадение URL-адреса достигнуть крайне сложно. Мошенники часто используют следующие приёмы при формировании доменных имён: добавление лишних символов, случайные дефисы, использование визуально схожих символов, изменение поддоменов, выбор редких доменных зон.
Даже если страница выглядит идентично официальному сайту, не стоит слепо доверять ей только на основе логотипа и визуального оформления. Рекомендуемые действия:
- Вводить URL-адреса известных платформ вручную
- Для кошельков и бирж использовать закладки, сохранённые заранее
- Обязательно проверять домен перед подключением кошелька
- Не переходить по ссылкам из незнакомых сообщений и рекламных материалов
Идеальное визуальное оформление не означает легитимность сайта.
2) Предпочтение официальным источникам ссылок
Поддельные объявления, фейковые аккаунты популярных блогеров и мошеннические профили давно стали основными каналами распространения фишинговых ссылок. Такие ссылки чаще всего распространяются через: Telegram-группы, каналы Discord, комментарии в X (бывший Twitter), платные рекламные объявления в поисковых системах и поддельные сообщения от службы поддержки.
Убедитесь, что ссылка взята с официального сайта проекта или из авторитетного источника информации. Также рекомендуется сверить информацию с несколькими официальными аккаунтами, чтобы дополнительно снизить риски.
Получив личное сообщение от неизвестного отправителя с уведомлением об экстренной проблеме с вашим аккаунтом, проявите повышенную бдительность.
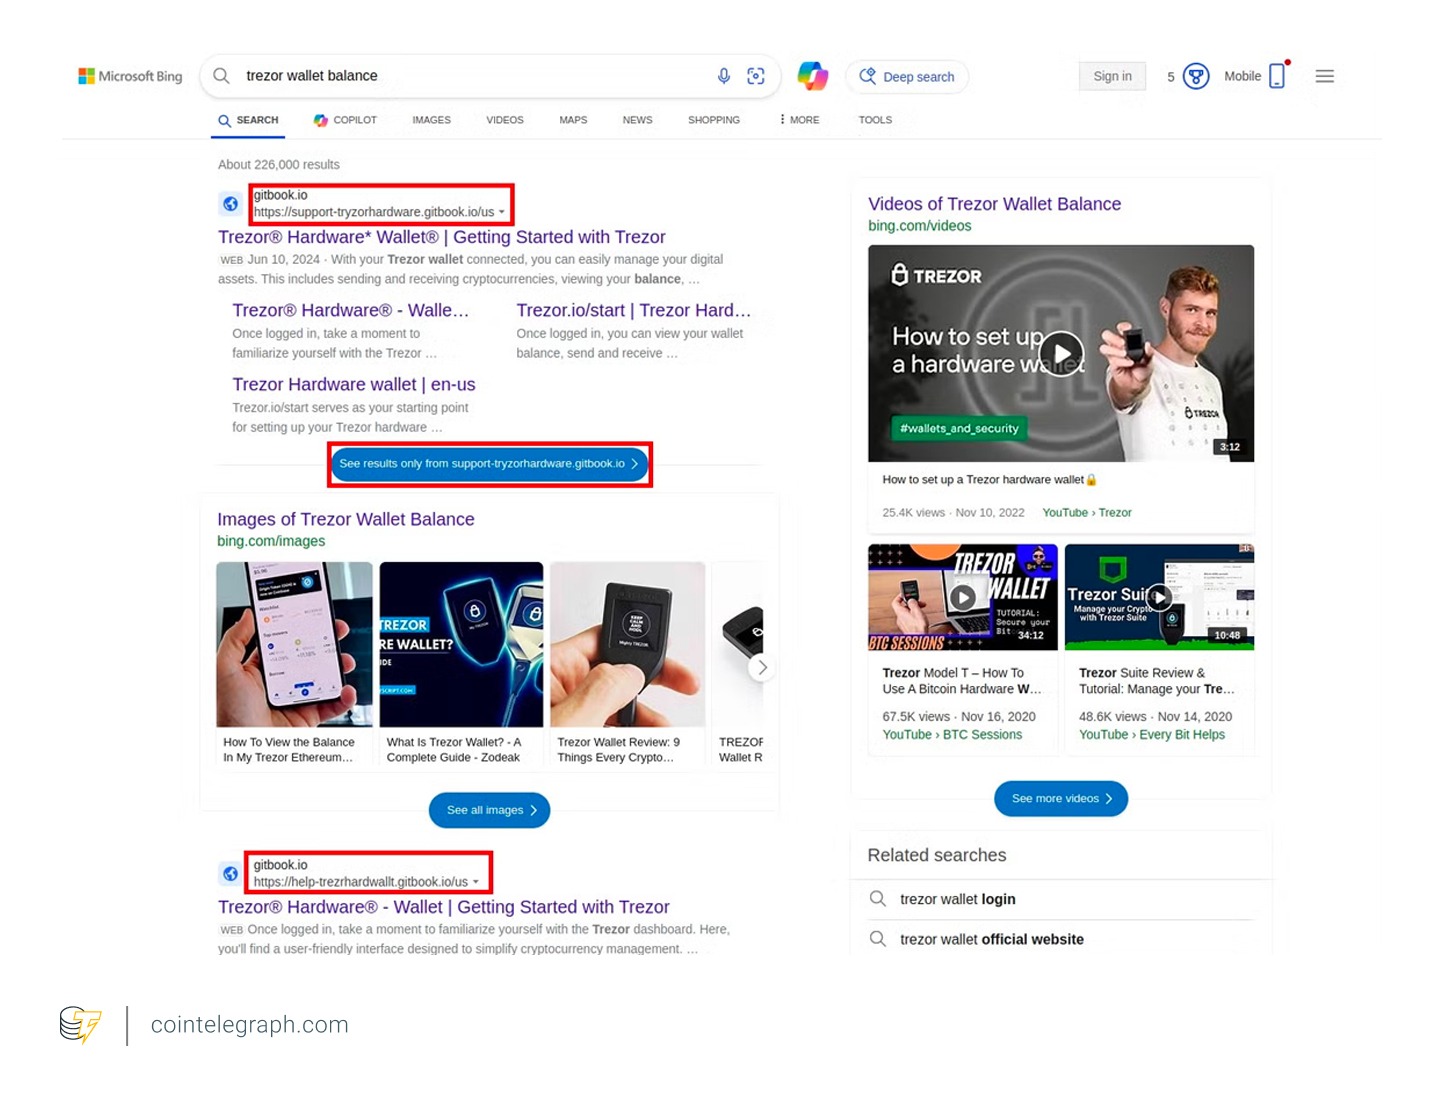
Зловредная ссылка на баланс кошелька Trezor, обнаруженная в поиске Bing
3) Проверка разрешений кошелька перед подтверждением
Многие пользователи ошибочно полагают, что любой запрос, появляющийся в интерфейсе кошелька, является безопасным. Особенно когда сайт выглядит профессионально, люди часто нажимают «подтвердить» не задумываясь, игнорируя детали запрашиваемых разрешений.
Взаимодействие с кошельком включает различные типы операций: подключение кошелька, подписание сообщений, разрешение на перевод токенов, предоставление универсальных разрешений, инициирование взаимодействия со смарт-контрактами и др.
Наибольшую опасность представляет разрешение «без ограничений» (unlimited approval), которое даёт вредоносному контракту право в будущем произвольно списывать ваши активы. Перед подтверждением необходимо тщательно проверить: типы токенов, максимально допустимую сумму списания, адрес смарт-контракта, инициирующего запрос, а также соответствие содержания операции вашим намерениям.
Даже внешне безупречный сайт может инициировать опасные операции с кошельком.
4) Проверка всех деталей перед подписанием транзакции
ИИ-мошенничество часто использует психологическое давление, побуждая пользователя как можно быстрее подтвердить действие. Перед подписанием любой транзакции необходимо внимательно проверить: адрес получателя, количество токенов, выбранную блокчейн-сеть, информацию о взаимодействии со смарт-контрактом, правила комиссий и объём предоставленных разрешений.
Если на странице указано «получить награду», но при этом запрашивается разрешение на неограниченный перевод токенов; или если указано «верификация кошелька», но фактически инициируется перевод активов — немедленно прекратите операцию и проведите проверку рисков.
Если вы публично жалуетесь на проблемы с аккаунтом в социальных сетях, мошенники могут отслеживать такие посты и сразу же отправить вам личное сообщение, выдавая себя за сотрудника службы поддержки.
5) Верификация адреса смарт-контракта — не доверяйте названию токена
Злоумышленники копируют названия и значки токенов, создавая высококачественные подделки. Токен, который выглядит как «USDT» или «ETH доходность», может быть выпущен совершенно несвязанным эмитентом.
Способ верификации: подтвердите адрес смарт-контракта через официальный сайт проекта, авторитетные блокчейн-эксплореры, официальные публикации и информацию с ведущих криптобирж. По мере роста качества ИИ-мошенничества полагаться исключительно на название и значок токена становится всё более рискованным.
6) Бдительность при получении личных сообщений от «службы поддержки»
Мошенничество под видом официальной службы поддержки остаётся одной из самых распространённых схем в криптоиндустрии. Злоумышленники отслеживают публичные обращения пользователей за помощью в социальных сетях и затем отправляют им личные сообщения, выдавая себя за сотрудников поддержки. Цель таких сообщений — убедить пользователя пройти «верификацию кошелька», сообщить секретную фразу (seed phrase), перейти по вредоносной ссылке, установить инструмент удалённого доступа или выполнить опасные операции с кошельком.
Официальная служба поддержки почти никогда не инициирует личные сообщения, а платформы категорически не запрашивают приватные ключи или секретные фразы. При возникновении вопросов обращайтесь в службу поддержки исключительно через официальные каналы и не отвечайте на подозрительные личные сообщения.
7) Срочность — частый признак мошенничества
Даже при высочайшем качестве исполнения мошеннических материалов злоумышленники продолжают использовать психологическое давление и создавать искусственное ощущение срочности. Типичные формулировки: «Ваш кошелёк взломан», «Токены скоро истекут — срочно заберите их», «Аккаунт будет заблокирован», «Проверка личности (KYC) не пройдена», «Необходимо срочно обновить параметры безопасности».
Такие формулировки нарушают спокойное мышление и принятие решений. Чем настойчивее вас просят действовать немедленно, тем медленнее и тщательнее следует проводить проверку.
Простое правило безопасности в криптоиндустрии: при любом требовании немедленно совершить операцию с кошельком сначала остановитесь и спокойно проведите проверку.
Привлекательный внешний вид больше не означает безопасность
Современные мошеннические сайты могут точно воспроизводить фирменные логотипы, цветовую палитру, структуру страниц и стиль текста. ИИ также позволяет создавать высококачественные поддельные разделы «Часто задаваемые вопросы», фальшивые ответы службы поддержки, имитирующие официальные публикации, а также полноценные учебные материалы для новых пользователей и маркетинговые тексты.
Одного визуального восприятия уже недостаточно для оценки надёжности платформы. Злоумышленнику достаточно одного момента невнимательности пользователя, чтобы совершить необратимое хищение активов.
Суть защиты — в верификации: проверка домена, сверка адресов смарт-контрактов, анализ запросов кошелька, подтверждение личности сотрудника службы поддержки и понимание цели транзакции. Эстетически безупречный дизайн не является гарантией надёжности.
Безопасность в криптоиндустрии превратилась в борьбу за верификацию
ИИ не изобрёл новых мошеннических схем — он лишь значительно повысил качество их исполнения и уровень маскировки. Ранее пользователи привыкли ориентироваться на внешние признаки для выявления рисков, игнорируя необходимость проверки самих операций. В криптоиндустрии такой подход неизбежно ведёт к большим потерям.
За безупречным текстом может скрываться вредоносная ссылка; профессионально составленный ответ службы поддержки может побуждать вас предоставить разрешение на списание ваших активов; визуально неотличимый от оригинала сайт может запросить опасные разрешения.
Главный вывод прост: грамотный текст, безупречный интерфейс и узнаваемый бренд — ничто из этого не является гарантией безопасности. Перед переходом по любой ссылке, перед подтверждением любого запроса кошелька и перед ответом на любое сообщение от службы поддержки — сначала проверьте, затем действуйте.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @Cointelegraph










