


У человека своё дело: Agentic Wallet и следующее десятилетие кошельков
Автор: Лаци Чжан, исследователь Bitget Wallet
В 1984 году Apple (Macintosh) убила командную строку одной мышью. В 2026 году Agent убивает мышь.
Это не метафора. Такие компании, как Google, Amazon, NVIDIA, Visa, Microsoft и Alibaba, потратившие миллиарды долларов на совершенствование графического интерфейса, сознательно обходят стороной GUI, переходя к CLI, API и нативным интерфейсам Agent. Логика проста: рост от 0 к 1 обеспечивается людьми, но следующую группу пользователей с десятикратным увеличением больше не интересуют экраны.
Однако все уклоняются от ответа на главный вопрос: когда пользователями программного обеспечения становятся Agent, человек вообще должен присутствовать в процессе?
Еще в 1950 году основатель кибернетики Норберт Винер (Norbert Wiener) предупреждал: как только человек теряет способность наблюдать и вмешиваться, петля обратной связи разрывается, и система выходит из-под контроля. То, на чем сегодня настаивает OpenAI («Harness Engineering»), по сути, является продолжением этой же мысли.
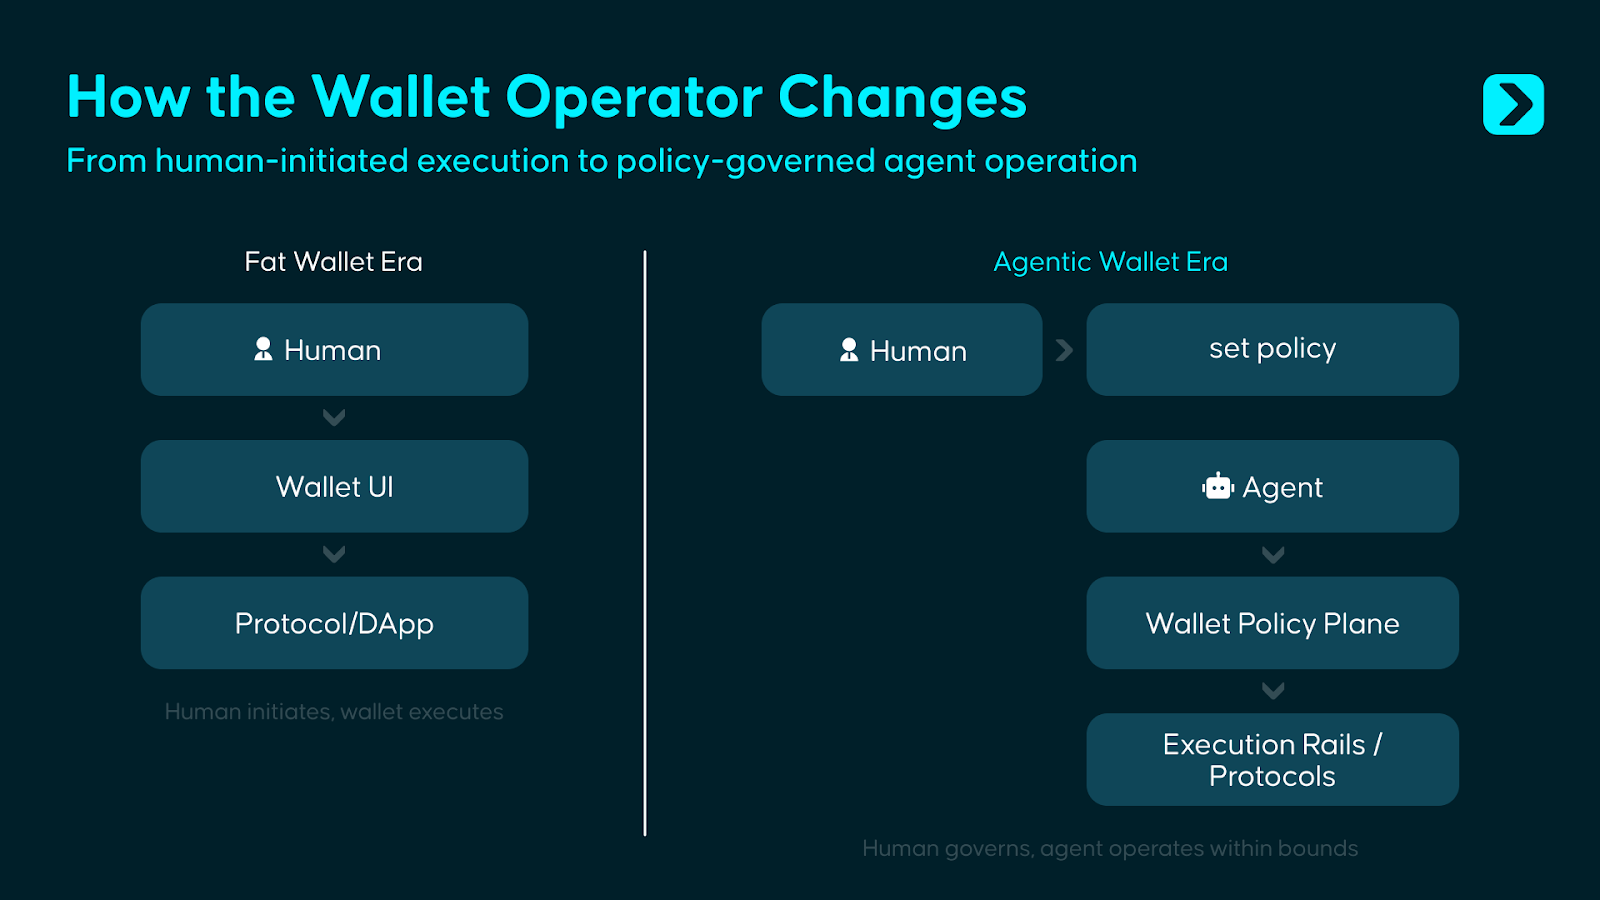
Спустя более чем семьдесят лет Agentic Wallet сталкивается с зашифрованной версией этого вопроса. Подтверждающие всплывающие окна, запросы на подпись, процессы согласования, резервное копирование мнемонических фраз, многофакторная аутентификация... Защитные механизмы, которые крипто-кошельки выстраивали в течение десятилетия, отвечают всего на один вопрос: «Эта операция действительно авторизована вами лично?» Agent начинает выводить эту систему человеческого взаимодействия из строя: если продолжать требовать ручного подтверждения каждой операции, Agent не способен обеспечить непрерывное исполнение в режиме реального времени с полной автоматизацией; прямая передача полного контроля над приватными ключами без ограничений Agent создает для человека неприемлемые риски.
Ответ не лежит в двух крайностях. Полная автономность — самый интригующий нарратив эпохи Agent, однако предостережение Винера остается в силе. Мы считаем, что Agentic Wallet должен одновременно обслуживать две группы участников: с одной стороны, предоставлять людям возможности установки правил, управления рисками и вмешательства в управление; с другой — предлагать Agent ограниченные полномочия на выполнение операций, позволяющие ему самостоятельно проводить ончейн-операции в рамках четко определенных границ. Иными словами, кошелек должен эволюционировать из контейнера для активов и инструмента подписи, используемого человеком, в систему прав и исполнения, где человек задает границы, а Agent действует внутри них.
Как должна выглядеть эта система? Именно этому вопросу и посвящена данная статья.
I. За пределами Fat Wallet: еще одна война кошельков
В статье Fat Wallet Thesis аналитическая компания Delphi Digital высказала сильное суждение: по мере того как уровень протоколов и приложений становится все более гомогенным, ценность будет концентрироваться на уровне кошелька, поскольку именно кошелек ближе всего к пользователю, контролируя каналы дистрибуции и потоки ордеров. Пользователи же из-за привычного интерфейса, накопленных активов и издержек на миграцию будут длительное время оставаться в рамках одного конкретного кошелька.
Однако Agent не подчиняется той же логике. Являясь «безжалостными» машинными исполнителями, Agent не останутся в каком-либо кошельке просто потому, что интерфейс им знаком, они предпочитают определенный бренд или имеют склад привычек; вместо этого они будут непрерывно искать комбинации инфраструктуры с минимальной стоимостью, минимальной задержкой и максимальной надежностью выполнения. По мере распространения таких стандартов, как ERC-8004, ожидается, что уровни идентификации и репутации Agent также станут переносимыми между различными системами, а значит, эффект привязки (lock-in) кошелька для Agent по своей природе слабее, чем для человека.
Это, однако, не означает исчезновения ценности кошелька, а лишь указывает на смещение места ее концентрации. В простых личных сценариях использования Agent подрывает традиционный ров кошелька, построенный на основе интерфейса, привычек и позиции входа; в то время как в относительно сложных сценариях корпоративного развертывания, как только организация настройит правила стратегий, процессы согласования, параметры управления рисками и аудит вокруг всего «флота Agent», затраты на миграцию перестанут исходить из фронтенд-опыта и будут обусловлены необходимостью пересборки всей системы прав, управления и операционной конфигурации.
Таким образом, Agentic Wallet отвечает на другую задачу помимо Fat Wallet: Fat Wallet борется за пользовательский вход, тогда как Agentic Wallet борется за контроль в момент, когда ПО начинает напрямую управлять средствами.
Если обратиться к истории эволюции кошельков, можно заметить, что каждое изменение формы продукта по своей сути соответствует изменению объекта доверия пользователя:
- Мнемонические кошельки требуют, чтобы пользователь доверял себе.
- Кошельки на смарт-контрактах требуют доверия к коду.
- Встроенные кошельки требуют доверия к поставщику услуг.
- В случае с Agentic Wallet пользователю необходимо доверять системе контроля, составленной из прав, стратегий и механизмов управления.
Цель данной системы заключается не в передаче ПО контроля над средствами, а в обеспечении его работы в рамках ограниченных прав с сохранением окончательного контроля со стороны человека. Поэтому ядро Agentic Wallet состоит не просто в том, чтобы «позволить Agent использовать кошелек», а в том, чтобы «дать Agent возможность управлять средствами человеческих пользователей в условиях, допускающих ограничения, аудит и вмешательство».
II. Границы кошелька, точка старта Agent
Существующие кошельки по-прежнему отлично работают в изначально спроектированных для них сценариях, но проблема заключается в том, что все больше use-case, управляемых Agent, выходят за рамки проектных границ нынешних кошельков.
Сценарий 1: Трейдинг-Agent требует быстрых действий, но «способность выполнять» не равно «разрешение выполнять»
Портфельный Agent круглосуточно отслеживает кроссчейн ликвидность. Когда появляется возможность, ему необходимо завершить сделку в пределах нескольких секунд. Логика управления традиционного кошелька выглядит так: пользователь открывает приложение — проверяет транзакцию — нажимает подтверждение. Пока весь этот процесс проходит, окно возможностей обычно уже закрывается.
С технической точки зрения Agent уже способен вызывать функции swap, генерировать calldata и осуществлять мостовые переводы средств, но проблема кроется в том, что возможности не равны правам. Тот факт, что Agent может инициировать транзакцию, вовсе не означает, что его следует разрешать свободно распоряжаться средствами.
Роль Agentic Wallet заключается именно в разделении этих понятий: Agent может действовать мгновенно, но исключительно в рамках заранее установленных правил, например, работая только с одобренными активами, в пределах дневного бюджета и границ проскальзывания, автоматически приостанавливаясь при аномальных рыночных условиях. Skill определяет, что Agent «может делать», тогда как кошелек ограничивает тем, что ему «разрешено делать»。
Сценарий 2: Пеймент-Agent нуждается в тратах, но не должен обладать полным контролем над средствами
Пеймент-Agent отвечает за автоматическое выставление счетов за API, оплату SaaS-подписок и расчеты с поставщиками. В текущей экосистеме кошельков у него обычно есть лишь два варианта: либо ждать ручного одобрения каждой выплаты, либо напрямую хранить приватный ключ с бесконечными правами на подпись. Первый вариант плохо масштабируется, второй несет слишком высокие риски.
Agentic Wallet предлагает ограниченный тип авторизации: оплата возможна только мерчантам из белого списка, использоваться могут только указанные активы, платежи производятся строго в рамках дневного бюджета, а все расходы полностью документируются.
Сценарий 3: несколько Agent нуждаются в изолированных правах при общем бюджете
Один субъект может одновременно запустить несколько Agent: один отвечает за торговлю, другой — за оплаты, третий — за ревизию. Текущие кошельки, конечно, позволяют создавать множество дочерних счетов, но унифицированное распределение прав между ними, установка глобальных лимитов бюджета, применение стратегических ограничений в масштабах всех Agent и формирование единого аудиторского следа не являются нативной функцией существующих кошельков.
В модели Agentic Wallet это рассматривается как приоритетная задача проектирования: каждый Agent получает собственные независимые права с четким диапазоном; при этом единый слой стратегий отвечает за контроль совокупных рисков, ограничение частоты операций в масштабах всех Agent, управление общим бюджетом и формирование согласованных аудиторских записей.
Все эти сценарии указывают на один вывод: управление приватными ключами по-прежнему остается фундаментом безопасности кошелька. Прямой контакт Agent с приватными ключами представляет неприемлемый источник риска в любых условиях. Но одного лишь контроля над ключами уже недостаточно. Когда оператором из человека становится Agent, кошелек должен ответить на второй вопрос: кому разрешено действовать в каких условиях, в каком объеме, над какими активами и с какими контрагентами. Управление приватными ключами — это первый рубеж обороны, а управление границами прав нечеловеческих операторов становится новым вторым слоем защиты эпохи Agent.
III. Ограниченная автономность: философия дизайна Agentic Wallet
В настоящее время отрасль находится на ранней стадии изучения концепции Agentic Wallet, по-настоящему зрелых решений еще не существует. Однако, как было сказано во введении, Agentic Wallet, о котором идет речь в данной статье, — это система контроля над средствами, связывающая человеческое управление и исполнение задач Agent: человек отвечает за определение границ, Agent — за действия внутри них, а кошелек гарантирует, что эти ограничения всегда поддаются выполнению, аудиту и вмешательству.
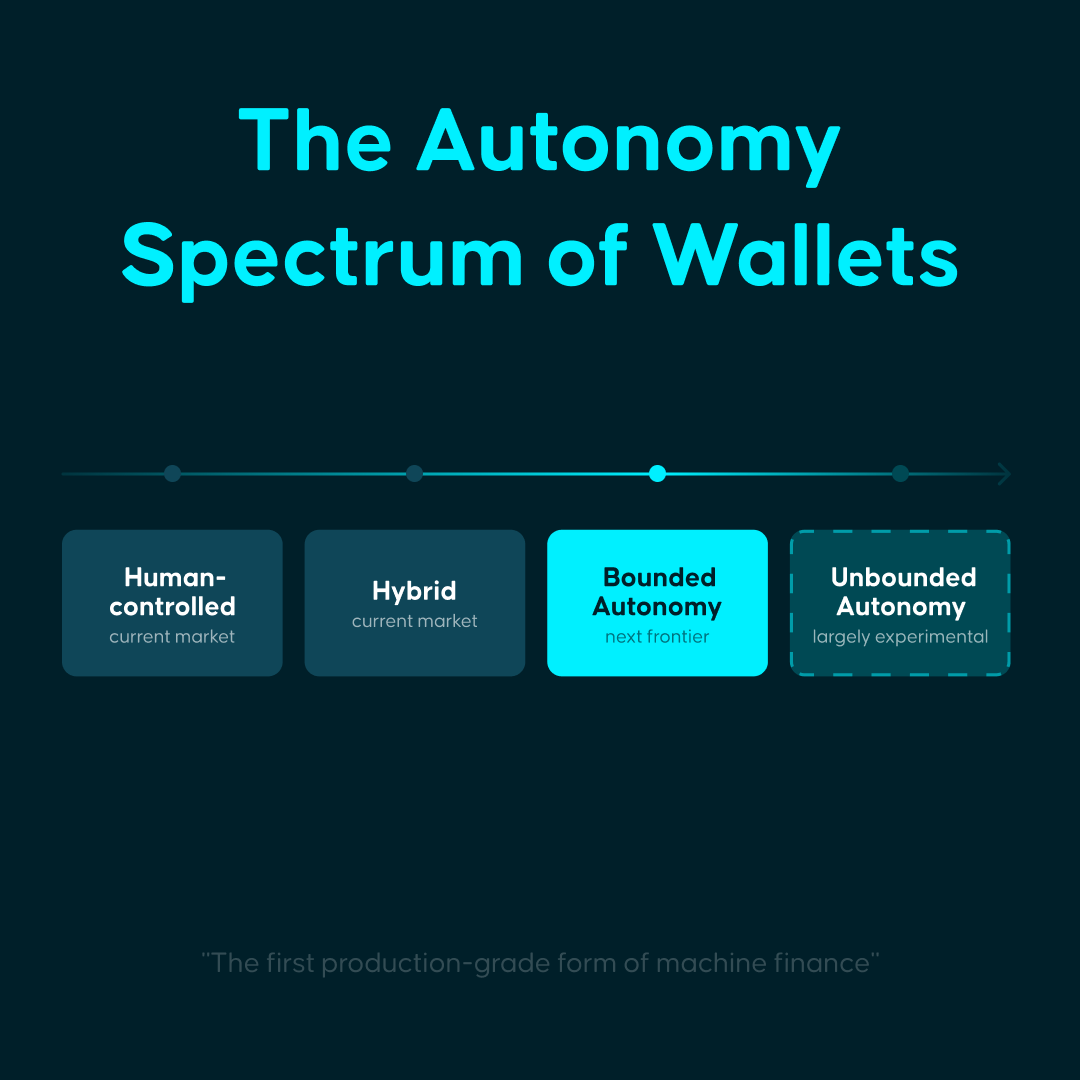
Кроме того, в зависимости от степени полученной агентом авторизации, Agentic Wallet может обслуживать следующие 4 сценария:
- Управление человеком: Agent предоставляет рекомендации и вспомогательные функции, каждая операция требует подтверждения человеком. Это улучшает эффективность взаимодействия, но логика контроля средств остается неизменной.
- Гибридный тип: Agent выполняет рутинные задачи, такие как поиск, получение котировок, напоминания или выполнение низкорисковых операций; частота вмешательства человека снижается, но крайние случаи по-прежнему требуют ручного согласования, например, при переводах средств, вызовах контрактов или переходе в аномальные ветки.
- Ограниченная автономность: Agent действует самостоятельно в рамках четко заданных правил, лимитов и путей отмены. Человек переходит от роли подтверждателя каждой операции к создателю правил. Обсуждаемый в данной статье Agentic Wallet ориентирован преимущественно на этот тип.
- Полная автономность: Agent обладает почти полным экономическим суверенитетом, способен самостоятельно управлять средствами и брать на себя результаты вне заранее установленных границ. Данный подход теоретически обоснован, но в аспектах безопасности, управления, распределения ответственности и соответствия нормам пока еще далек от зрелости и практически ограничен экспериментальной стадией.
Для справки: в ежегодном письме 2025 года компания Stripe делит agentic commerce на пять уровней: L1 — заполнение форм за пользователя (Eliminating web forms), L2 — поисковой запрос на естественном языке (Descriptive search), L3 — постоянное запоминание контекста (Persistence), L4 — делегирование полномочий (Delegation), L5 — предиктивная покупка (Anticipation); при этом прямо указывается, что вся текущая отрасль все еще «колеблется на стыке L1 и L2»。
С этой точки зрения наибольшим рыночным спросом сейчас обладают сценарии управления человеком и гибридного типа, тогда как ограниченная автономность является настоящей передовой линией и первым производственным форматом, при котором Agent реально начинает управлять средствами.
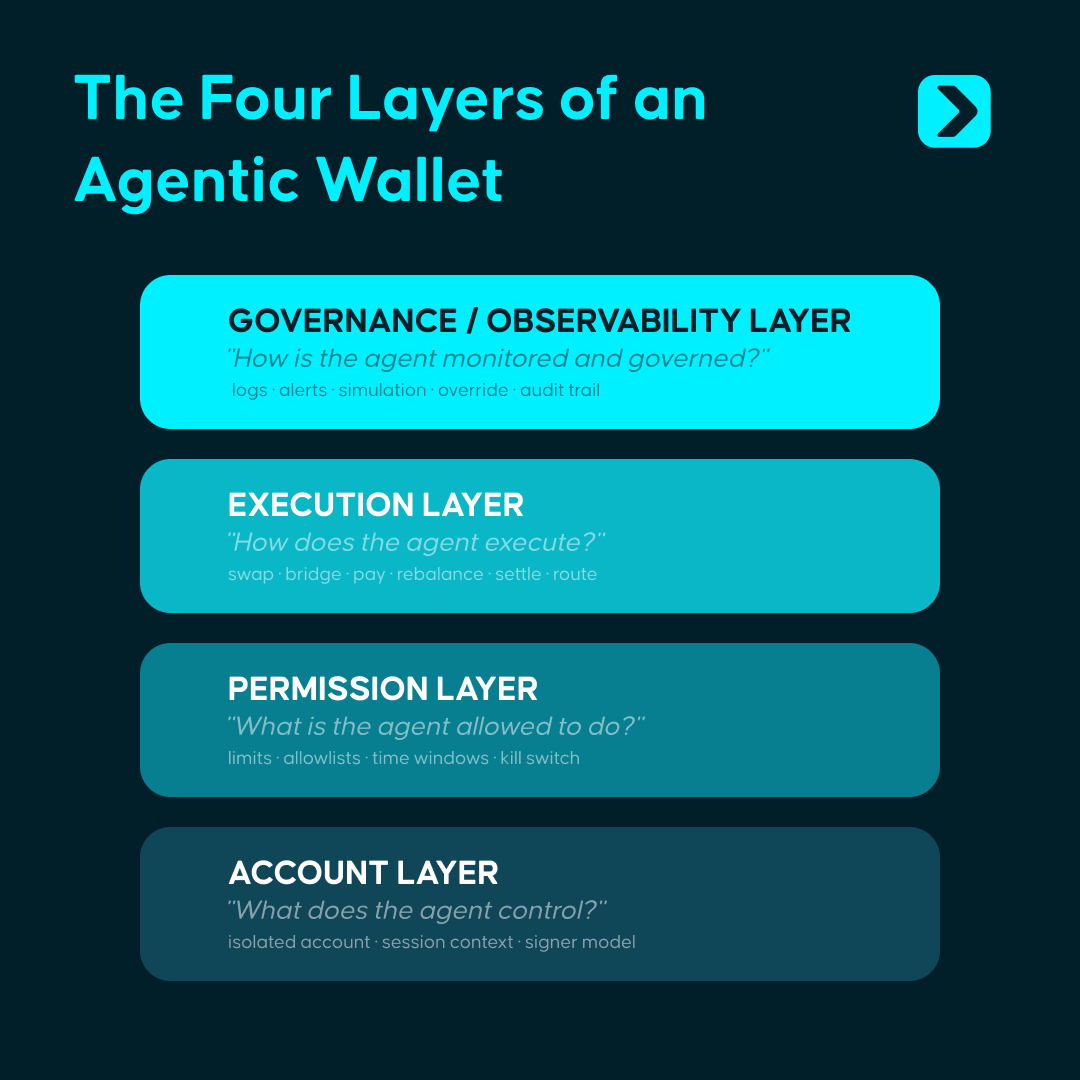
Реализация данной концепции требует четырехуровневой архитектуры:
- Уровень аккаунтов: создание для каждого Agent независимого, изолированного экономического контейнера, например, через EOA, смарт-контрактный аккаунт, серверный кошелек или среду TEE. Система должна применять дифференцированные правила к различным Agent.
- Уровень прав: определение границ поведения Agent, таких как доступный лимит, оперируемые активы, взаимодействуемые контракты, окна для выполнения, логика действий при достижении границ. Это центральный слой всей архитектуры.
- Уровень исполнения: ориентирован на интерфейс Agent, а не на человеческий клик. Отправка, оплата, Swap, мост, ребалансировка, клиринг и расчеты должны быть абстрагированы как примитивы, доступные для прямого программного вызова.
- Уровень управления: должен предоставлять логи, симуляции, аудит-трекинг, алерты, переключатели паузы, право вето человека, механизмы восстановления и т.д. Именно этот слой определяет, сможет ли Agentic Wallet выйти в продакшен.
Над этим четырехуровневым зданием необходимы четыре ключевые возможности для поддержки работы системы:
- Skill: предоставление стандартизированных модулей ончейн-операций. Agent может совершать сделки, оплачивать счета, строить мосты и т.д., вызывая их как функции, без необходимости самостоятельной сборки нижележащего calldata. Skill решает задачу абстракции способностей «что можно делать».
- Policies + KYA / KYT: движок Policies обеспечивает проверку правил для каждой операции, превращая заданные человеком границы в условия, исполнимые машиной; механизм KYA / KYT служит для определения происхождения, личности, контекста риска и истории работы Agent. Первое ограничивает поведение, второе идентифицирует оператора, вместе они гарантируют, что все финансовые операции остаются в пределах заданных границ.
- Session Key: предоставление механизма безопасного делегирования с ограничениями по времени, лимитам и диапазону. Agent получает временный и ограниченный доступ, а не полный приватный ключ. Авторизация автоматически истекает, требуя удаления вручную, что позволяет «предоставить Agent право на исполнение без доступа к полному ключу».
- Аудит и уведомления: предоставление сквозной системы логирования операций с возможностью отслеживания и реальной системы оповещения. Любая операция поддается обратному анализу, любое аномальное событие вызывает алерт, любого Agent можно остановить в любой момент.
В настоящее время мы обычно контролируем логику поведения Agent через команды, но оркестровка задач не равна финансовым ограничениям. Agent все еще может ошибиться, отклониться от курса или стать жертвой атак и загрязняющих злонамеренных данных. Значение уровня кошелька заключается именно в предварительной фиксации вопросов финансовых прав, таких как «можно ли использовать средства, в каком объеме, над какими активами можно оперировать, с какими контрагентами взаимодействовать и как прекратить операцию при аномалиях», в виде системных правил. Даже если Agent допустит отклонение, любые реальные финансовые действия останутся ограниченными заданными рамками.
IV. Состояние Agentic Wallet: четыре пути и четыре пробела
Рассматривая существующие решения по Agentic Wallet, мы выделили 4 ключевых примера, которые в целом уже решили проблему «как впустить Agent в систему управления средствами», но еще не ответили на вопрос «как заставить Agent безопасно использовать средства в кроссчейн и сложной реальной среде».
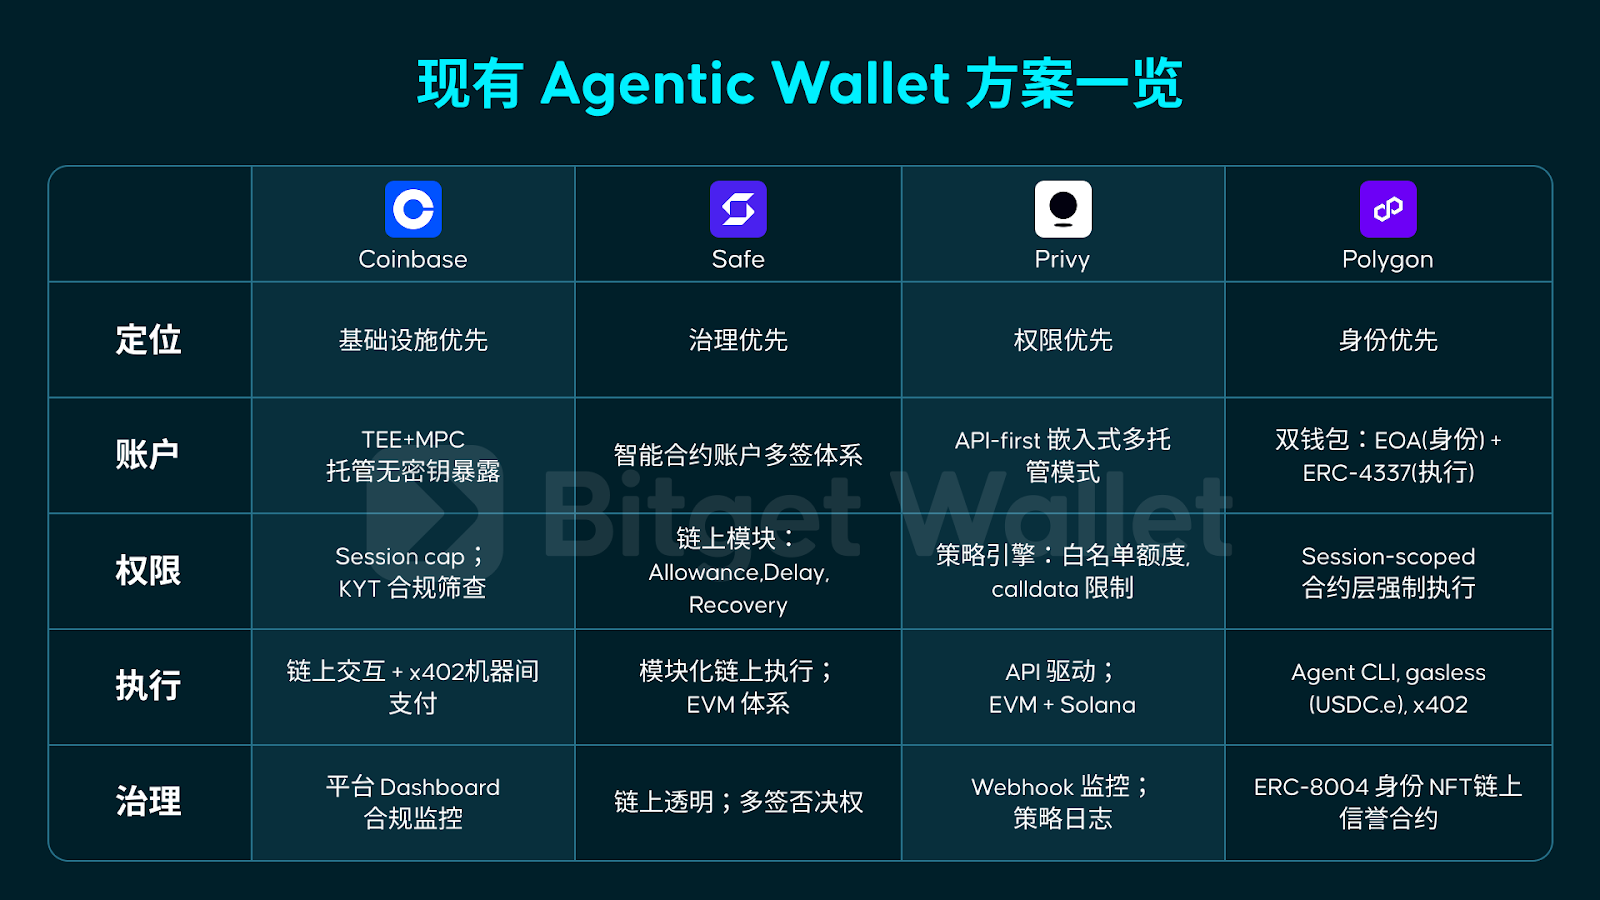
Coinbase, Safe, Privy и Polygon уже предоставили жизнеспособные ответы на инфраструктурном, управленческом, правом и идентификационном уровнях соответственно. Недостаточно реализовано лишь одно: объединение этих разрозненных возможностей в единую контрольную систему, работающую в кроссчейн-среде, переносимую между разными окружениями и устойчивую к сложным конфликтным сценариям. На текущем этапе общие узкие места Agentic Wallet сосредоточены в следующих четырех пробелах:
Во-первых, идентификация и репутация пока не являются переносимыми.
Ончейн-системы идентификации и репутации Agent могут быть построены, но универсальной кредитной матрицы для кроссчейн, кросс-кошельков и различных сред выполнения по-прежнему не существует. История и репутация, накопленные Agent в одной экосистеме, не могут быть естественно перенесены в другую.
Во-вторых, уровень стратегий лишен единого стандарта.
Coinbase использует spending limits, Safe применяет ончейн-модули, Privy задействует policy engine, Polygon предлагает session-scoped wallet. Индустрия повсеместно осознает, что уровень прав является ядром, однако единый стандарт стратегий, совместимый для переноса, композиционной сборки и повторного использования между продуктами, пока не сформирован.
В-третьих, область конкурентной безопасности остается крайне незаселенной.
Проблемы, такие как Prompt injection, отравление инструментов (tool poisoning), вредоносные Skill и загрязненные внешние данные, не решаются автоматически традиционным аудитом контрактов. Фактическая новая проблема эпохи Agent звучит так: как кошелек может идентифицировать, вмешиваться и блокировать угрозы, когда процесс принятия решений модели искажен злонамеренным вводом.
В-четвертых, полное охват цепей еще не достигнут.
Большинство существующих решений привязаны к одной цепи или ограниченному набору мультичейн-направлений, однако экономическая активность Agent не будет долго застаиваться в одной экосистеме. По-настоящему зрелый Agentic Wallet обязан решать проблемы мультичейн-охвата, множественных сред исполнения и обеспечения консистентности прав across domains.
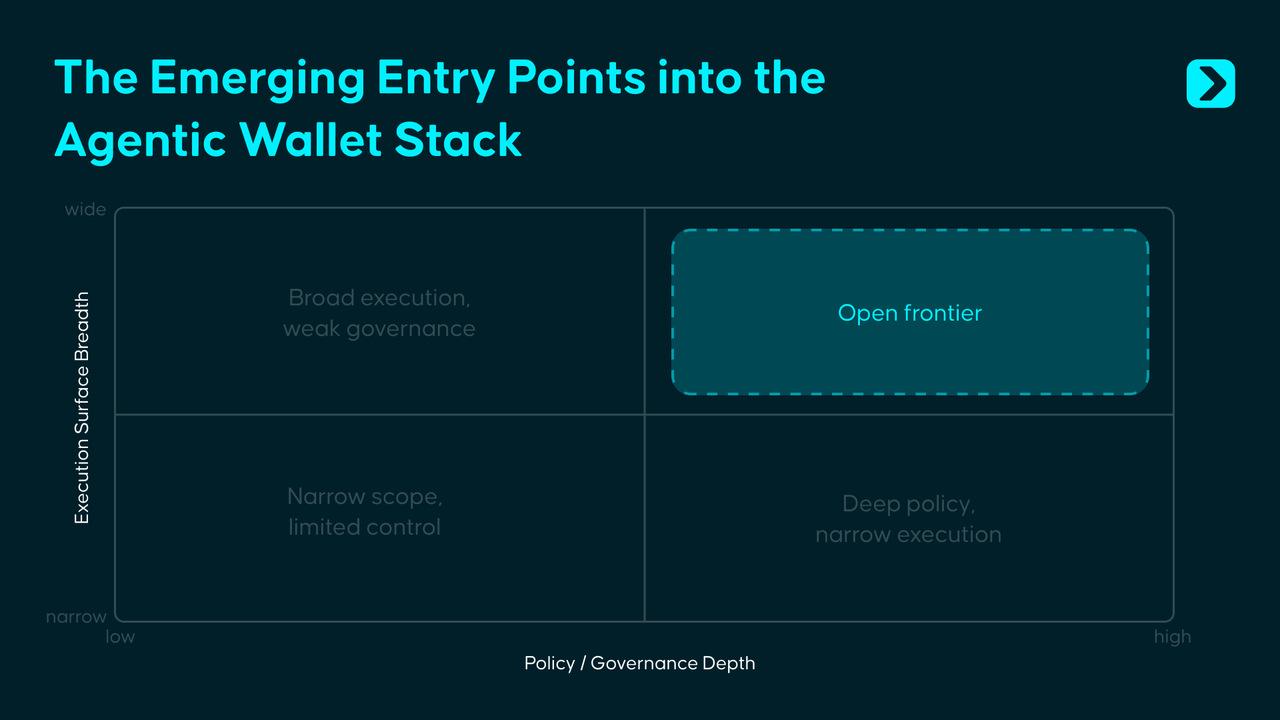
V. Под водой: следующие десять лет для Agentic Wallet
В настоящее время основной упор в дизайне Agentic Wallet делается на наделение людей возможностью осуществлять тонкую настройку контроля над Agent. В большинстве реализаций роль кошелька ближе к пассивному подписанту: Agent вызывает Skill, Skill генерирует транзакцию, кошелек завершает подпись на бэкенде, после чего происходит ончейн-исполнение.
Но если Agent действительно начнет управлять средствами, одной лишь подписи на финальном шаге явно недостаточно. Более рациональный подход заключается в том, чтобы решение о правах принималось до исполнения: после вызова Agent'ом Skill запрос должен сначала поступать во внутренний Policy Plane кошелька, и только пройдя проверку стратегий, транзакция получит разрешение на исполнение.
Термин Wallet Policy Plane заимствует идею из системной архитектуры Control Plane и Data Plane. Он располагается между поведением Agent и ончейн-исполнением, объединяя движок Policies, проверку KYT/KYA, валидацию Session Key, оценку рисков и обработку аномалий в единую поверхность принятия решений.
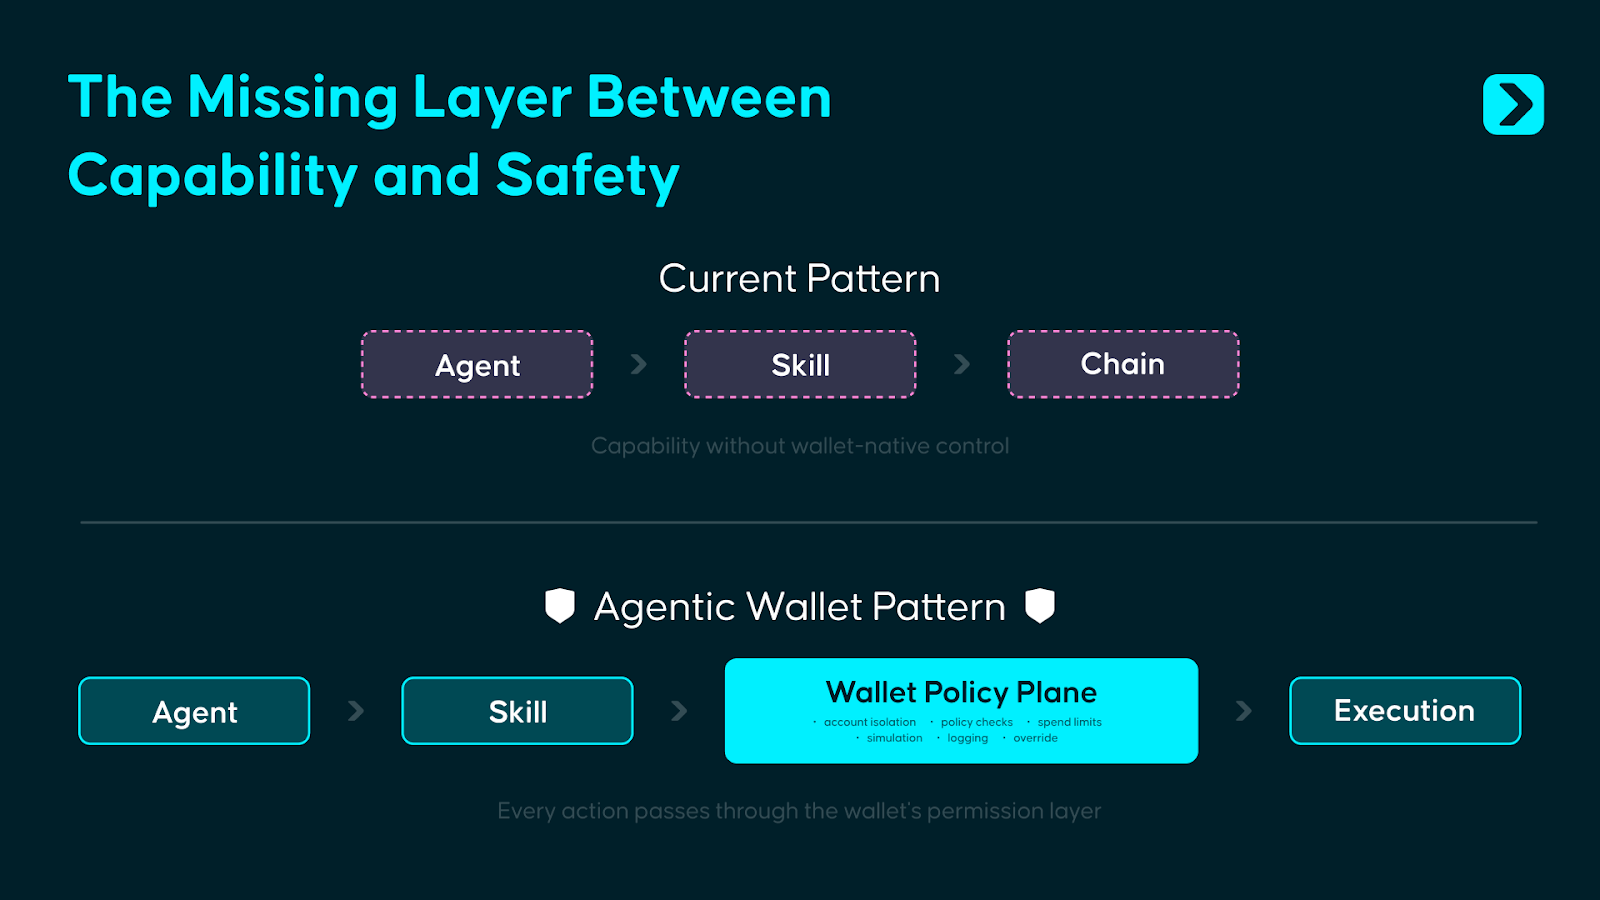
Эта идея не нова: платежная архитектура Stripe работает по схожему принципу. Разработчики взаимодействуют с простым API, но прежде чем средства физически начнут двигаться, Stripe уже завершила в фоне выявление рисков, проверку правил и обработку соответствия нормативным требованиям. То, что должен реализовать Agentic Wallet, по сути идентично: верхний уровень предоставляет разработчикам чистый интерфейс исполнения, а нижний уровнем с помощью пре-стратегического движка осуществляет вердикт по правам.
Суть срочности заключается в том, что поверхность атак от Prompt injection, отравления инструментов и вредоносных Skill быстро расширяется, в то время как инфраструктура безопасности на стороне кошельков далеко не поспевает за этими изменениями. Стандартизированный Wallet Policy Plane до сих пор не стал базовым примитивом, общепринятым в отрасли.
Тем не менее, сам по себе Policy Plane не является конечной точкой. По мере созревания систем идентификации и репутации Agent логика авторизации сместится от детерминированного движения по статичным правилам к динамической модели доверия. Сегодня опора делается на заданные границы, лимиты, белые списки и пути ручного отклонения; в будущем записи ончейн-транзакций, поведенческие траектории и кросс-экосистемные кредитные данные постепенно сформируют проверяемую кредитную базу для Agent, благодаря чему большинство решений об авторизации будет приниматься на основе личности, истории и практических результатов.
Как только Agent начнут совершать экономические взаимодействия друг с другом в машинном темпе, механизмы контроля должны быть встроены изначально, еще на этапе создания системы. Роль кошелька также трансформируется: на ранних этапах он выступает в роли шлюза, предотвращающего нарушение границ; на этапе зрелости он приобретает черты инфраструктуры, обеспечивая постоянную связь учетных записей, прав и расчетных систем для проверенных субъектов с минимальными трениями.
Прошлое десятилетие битва за кошельки шла за точку входа на экране. Следующее десятилетие арена переместилась в тот невидимый для пользователя слой контроля.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @BitgetWallet







