


Разбор BIP-360: Биткоин впервые делает шаг к квантовой защите, но почему это всего лишь «первый шаг»?
Автор: Cointelegraph
Адаптация: AididiaoJP, Foresight News
Ключевые тезисы
- BIP-360 впервые официально включил вопросы квантово-устойчивости в дорожную карту развития Bitcoin, что ознаменовало осторожный, постепенный технологический переход, а не радикальную смену криптографической основы.
- Основная угроза квантовых рисков связана с раскрытыми открытыми ключами, а не с хеш-функцией SHA-256, используемой в Bitcoin. Следовательно, снижение риска раскрытия открытых ключей стало главной задачей разработчиков.
- BIP-360 вводит скрипт оплаты в мерклианский корень (P2MR), устраняя возможность трат через путь ключа при обновлении Taproot. Это принудительно направляет все траты UTXO через путь скрипта, минимизируя риск раскрытия открытых ключей эллиптической кривой.
- P2MR сохраняет гибкость для смарт-контрактов, по-прежнему поддерживая многосторонние подписи, таймлоки и сложные кастодиальные структуры через дерево Tapscript.
Философия дизайна Bitcoin позволяет ему противостоять серьезным экономическим, политическим и технологическим вызовам. По состоянию на 10 марта 2026 года команда разработчиков приступила к решению новой технологической угрозы: квантовым вычислениям.
Недавно опубликованный предложение об улучшении Bitcoin 360 (BIP-360) впервые официально включил квантово-устойчивость в долгосрочную технологическую дорожную карту проекта. Несмотря на то, что некоторые СМИ склонны описывать его как кардинальные изменения, реальность выглядит более осторожной и поэтапной.
В данной статье подробно разбирается, как BIP-360 за счет внедрения скрипта оплаты в мерклианский корень (P2MR) и отключения возможности трат через путь ключа в Taproot снижает риск квантовых атак на Bitcoin. Материал призван осветить улучшения, предлагаемые проектом, связанные с ним компромиссы, а также объяснить, почему эта инициатива еще не делает Bitcoin полностью устойчивым к квантовым угрозам.
Источники угрозы квантовых вычислений для Bitcoin
Безопасность Bitcoin базируется на криптографии, в первую очередь на алгоритме цифровой подписи эллиптической кривой (ECDSA) и подписях Schnorr, внедренных с обновлением Taproot. Обычные компьютеры не могут обратным вычислением получить закрытый ключ из открытого за приемлемое время. Однако достаточно мощный квантовый компьютер, запустивший алгоритм Шора, способен решить задачу дискретного логарифмирования на эллиптических кривых, поставив под угрозу безопасность закрытых ключей.
Ключевые отличия заключаются в следующем:
- Квантовые атаки преимущественно угрожают системам с открытым ключом, а не хеш-функциям. Алгоритм SHA-256, используемый в Bitcoin, относительно устойчив к квантовым вычислениям. Алгоритм Гровера обеспечивает лишь квадратичное ускорение, а не экспоненциальное.
- Реальная опасность заключается в моменте публикации открытого ключа в блокчейне.
Исходя из этого, сообщество повсеместно считает раскрытие открытых ключей главным источником квантового риска.
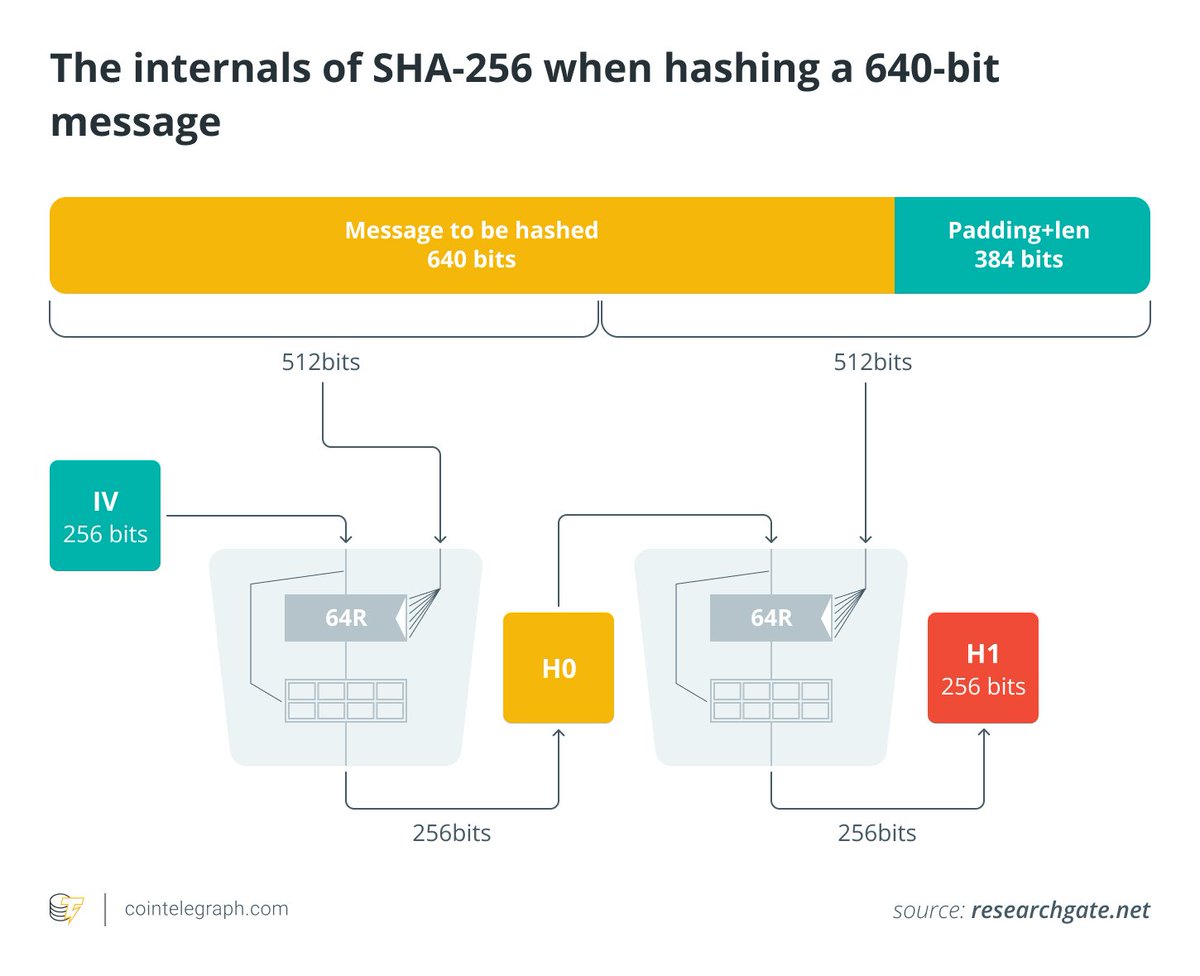
Потенциальные уязвимости Bitcoin в 2026 году
Различные типы адресов в сети Bitcoin сталкиваются с разным уровнем будущих квантовых угроз:
- Адреса с повторным использованием: при трате средств с такого адреса его открытый ключ публикуется в цепочке. При появлении в будущем квантовых компьютеров с криптографической применимостью (CRQC) этот ключ окажется под угрозой.
- Устаревшие выходы payment-to-public-key (P2PK): в ранних транзакциях Bitcoin открытый ключ напрямую записывался в выход.
- Трата по пути ключа в Taproot: обновление Taproot (2021 г.) предлагает два пути траты: краткий путь ключа (при трате раскрывается скорректированный открытый ключ) и путь скрипта (раскрывает конкретный скрипт через доказательство Меркла). Путь ключа является главной теоретической точкой уязвимости перед квантовыми атаками.
BIP-360 создан именно для устранения проблемы раскрытия ключей при использовании пути ключа.
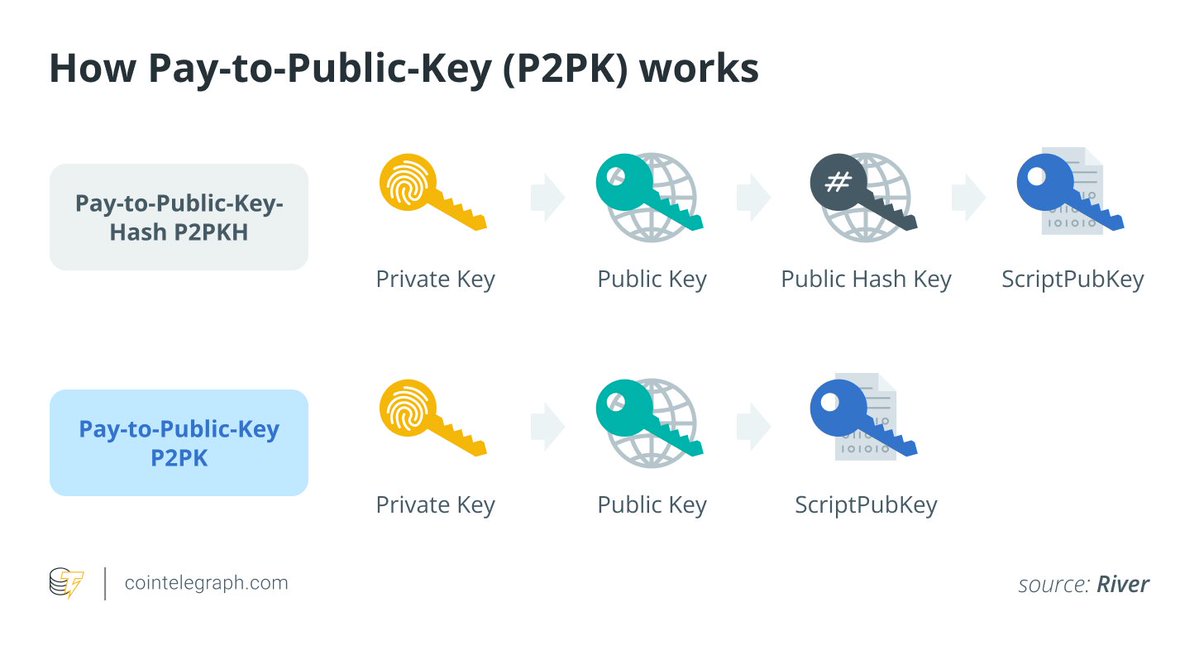
Суть BIP-360: внедрение P2MR
Предложение BIP-360 добавляет новый тип выхода — оплату в мерклианский корень (P2MR). Структурно он опирается на Taproot, но вносит ключевое изменение: полностью убирает возможность трат через путь ключа.
В отличие от Taproot, который фиксирует внутренний открытый ключ, P2MR фиксирует только корневой хеш дерева скриптов. Процесс траты вывода P2MR выглядит следующим образом:
Раскрытие одного листового скрипта из дерева скриптов.
Предоставление доказательства Меркла, подтверждающего принадлежность данного листового скрифта зафиксированному корневому хешу.
На протяжении всего процесса отсутствует какой-либо путь траты, основанный на открытом ключе.
Прямые последствия отказа от трат по пути ключа включают:
- Избежание раскрытия открытого ключа при прямой проверке подписи.
- Все пути траты опираются на хешированные обязательства, обладающие большей устойчивостью к квантовым атакам.
- Значительно сократится количество открытых ключей эллиптической кривой, долго находящихся в блокчейне.
- В отличие от решений, полагающихся на эллиптические кривые, хешированные методы имеют явное преимущество в противостоянии квантовым атакам, что существенно сокращает поверхность потенциальных атак.
Функциональность, сохраняемая в BIP-360
Распространенное заблуждение состоит в том, что отказ от путей ключа ослабит смарт-контракты или скриптовый функционал Bitcoin. На самом деле, P2MR полностью поддерживает следующие возможности:
- Конфигурации многосторонних подписей
- Таймлоки
- Условные платежи
- Механизмы наследования активов
- Распределенные кастодиальные структуры
BIP-360 реализует все указанные функции через дерево Tapscript. Данное решение сохраняет полный потенциал скриптов, жертвуя удобством, но одновременно снижая риски прямого использования путей подписей.
Справка: Сатоши Накамото в ранних дискуссиях на форумах кратко упоминал квантовые вычисления, отметив, что в случае их появления Bitcoin сможет перейти на более сильные алгоритмы подписи. Это показывает, что заложение гибкости для будущих обновлений являлось частью первоначальной философии проектирования.
Практическое влияние BIP-360
Хотя BIP-360 выглядит как исключительно техническое улучшение, его влияние затронет кошельки, биржи и сервисы кастодиального хранения. В случае принятия предложение постепенно изменит способы создания, траты и хранения новых выходов Bitcoin, оказывая глубокое воздействие на пользователей, ценящих долгосрочную квантовую устойчивость.
- Поддержка кошельками: приложения-кошельки могут начать предлагать выборочно адреса P2MR (вероятно, начинающиеся с «bc1z») в качестве опции «квантового укрепления», позволяющей пользователям получать новые монеты или хранить долгосрочные активы.
- Комиссии за транзакции: использование пути скрипта требует большего объема данных свидетеля (witness data), из-за чего транзакции P2MR будут немного тяжелее, чем траты по пути ключа Taproot, что может привести к незначительному росту комиссий. Это отражает компромисс между безопасностью и компактностью транзакций.
- Экосистемная координация: полная интеграция P2MR потребует обновления со стороны кошельков, бирж, кастодиальных операторов и производителей аппаратных кошельков. Планирование и координация таких изменений должны начаться за несколько лет до развертывания.
Справка: Правительства разных стран уже обращают внимание на риск «собирай сейчас, расшифровывай позже» (Harvest Now, Decrypt Later), при котором объемные зашифрованные данные массово собираются и хранятся в ожидании запуска достаточных квантовых компьютеров для взлома в будущем. Эта стратегия полностью перекликается с опасениями относительно ранее раскрытых открытых ключей в Bitcoin.
Ограничения BIP-360
Несмотря на то, что BIP-360 усиливает защиту Bitcoin против будущих квантовых угроз, он не является полной перезастройкой криптографической базы. Понимание его ограничений столь же важно:
- Автообновление существующих активов отсутствует: уязвимость всех старых неиспользованных транзакционных выходов (UTXO) сохраняется до тех пор, пока пользователь самостоятельно не переведет средства в выходные P2MR. Следовательно, процесс миграции целиком зависит от индивидуальных действий пользователей.
- Отсутствие новых постквантовых подписей: BIP-360 не внедряет сетчатые (lattice-based) схемы подписей (например, Dilithium или ML-DSA) или хешированные схемы подписей (например, SPHINCS+) для замены текущих ECDSA или Schnorr. Он лишь устраняет механизм раскрытия открытых ключей, возникающий при использовании пути ключа Taproot. Для полного перехода на постквантовые подписи на базовом уровне потребуется значительно более масштабное изменение протокола.
- Отсутствие абсолютной квантовой неуязвимости: даже в случае внезапного появления работающего CRQC в будущем противодействие такому удару потребует крупномасштабной и интенсивной координации между майнерами, узлами, биржами и кустодиальными операторами. Давно не двигавшиеся «спящие монеты» могут спровоцировать сложные проблемы управления и оказать огромное давление на сеть.
Причины превентивного планирования со стороны разработчиков
Технологический путь развития квантовых вычислений полон неопределенности. Некоторые считают, что до практического внедрения еще десятилетия, тогда как другие указывают, что цели IBM по созданию отказоустойчивых квантовых компьютеров к концу 2020-х, прорывы Google в области квантовых чипов, исследования Microsoft в топологических квантовых вычислениях, а также установленные правительством США сроки перехода криптографических систем на 2030–2035 годы сигнализируют об ускорении прогресса в этом направлении.
Перевод критической инфраструктуры требует долгих циклов. Разработчики Bitcoin подчеркивают необходимость системного планирования на всех этапах: от проектирования BIP и программной реализации до адаптации инфраструктуры и принятия пользователями. Если действовать лишь тогда, когда квантовая угроза станет непосредственной, нехватка времени неизбежно приведет к потере контроля над ситуацией.
При достижении широкого консенсуса в сообществе BIP-360 может продвигаться поэтапно через мягкие форки:
- Активация нового типа выходов P2MR.
- Постепенное расширение поддержки со стороны кошельков, бирж и кустодиальных операторов.
- Постепенная миграция активов пользователей на новые адреса в течение нескольких лет.
Этот процесс аналогичен пути, который прошли обновления SegWit и Taproot, переходящие от статуса опционального выбора к повсеместному применению.
Широкое обсуждение вокруг BIP-360
В сообществе продолжаются дискуссии о срочности внедрения BIP-360 и его потенциальных затратах. Ключевые вопросы включают:
- Можно ли принять незначительный рост комиссий для долгосрочных держателей?
- Должны ли институциональные пользователи стать первыми, кто переведет свои активы, подавая пример?
- Как корректно обращаться с «спящими» биткоинами, которые никогда не будут потрачены?
- Как приложения-кошельки должны точно доносить концепцию «квантовой безопасности» пользователям, избегая ненужной паники, но предоставляя эффективные сведения?
Эти обсуждения продолжаются. Предложение BIP-360 значительно углубило дискуссию по данным вопросам, однако далеко не закрыло все точки.
Справка: Теоретические предположения о способности квантовых компьютеров ломать современную криптографию восходят к 1994 году, когда математик Питер Шор предложил свой алгоритм, что произошло задолго до появления Bitcoin. Таким образом, планирование защиты от квантовых угроз в Bitcoin по сути представляет собой ответ на теоретическое прорывное открытие, которому уже более тридцати лет.
Текущие меры, которые могут предпринять пользователи
На данный момент квантовая угроза не является непосредственной, и пользователям нет причин для чрезмерного беспокойства. Тем не менее, стоит принять ряд осторожных мер:
- Строго соблюдать правило неповторяемости адресов.
- Всегда использовать последние версии программного обеспечения кошельков.
- Следить за обновлениями протокола Bitcoin.
- Обращать внимание на то, когда приложения-кошельки начнут поддерживать тип адресов P2MR.
- Пользователям с крупными балансами биткоинов следует в приватном порядке оценить свою уязвимость и подумать о составлении contingency-планов.
BIP-360: первый шаг в эпоху квантово-устойчивых сетей
BIP-360 знаменует собой первый конкретный шаг Bitcoin к снижению уровня воздействия квантовых рисков на протокольном уровне. Он переопределяет принципы создания новых выходов, сводя к минимуму вероятность случайного раскрытия открытых ключей и создавая основу для долгосрочного планирования будущей миграции.
Он не выполняет автоматическое обновление существующих биткоинов и оставляет неизменной текущую систему подписей, подчеркивая важный факт: достижение истинной квантовой безопасности требует скоординированных, длительных усилий, охватывающих всю экосистему. Это станет результатом продолжительной инженерной работы и поэтапного принятия сообществом, а не следствием единственного предложения BIP.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @Cointelegraph













