


Руководство по безопасности активов на празднование Китайского Нового года: как надежно защитить свои токены, наслаждаясь отдыхом и посещая родственников и друзей?
Автор статьи: imToken
В преддверии праздника Весны по лунному календарю, времени прощания со старым и встречи нового, наступает момент для ещё одной рефлексии:
За прошедший год вы попадале на скам-проекты Rug Pull? Покупали активы под влиянием рекомендаций KOL и оказывались в убыточных позициях с самого начала? Или становились жертвами всё более агрессивных фишинговых атак, теряя средства из-за случайных кликов по ссылкам и ошибочного подписания смарт-контрактов?
Объективно говоря, праздник Весны сам по себе не создаёт новых рисков, но он с высокой вероятностью их усиливает — когда возрастает частота движения средств, когда внимание рассеивается праздничными мероприятиями, а темпы торгов ускоряются, любая мелкая ошибка гораздо быстрее оборачивается финансовыми потерями.
Если вы планируете корректировать портфель и перераспределять средства в период праздников, стоит сначала провести для своего кошелька «предпраздничную проверку безопасности». В этой статье мы разберём несколько типичных и часто встречающихся сценариев риска и систематизируем конкретные действия, которые может выполнить обычный пользователь.
1. Осторожно: мошенничество с технологиями замены лиц через ИИ и имитации голоса
Недавно ставшая вирусной во всех сетях платформа SeeDance 2.0 вновь напомнила нам о простом факте: в эпоху стремительного проникновения AGI принципы «видеть — значит верить» и «слышать — значит понимать реальность» постепенно устаревают.
Можно сказать, что начиная с 2025 года технологии мошенничества с использованием видео и голоса на базе ИИ стали заметно более отточёнными: клонирование голоса, замена лица на видео, имитация мимики в реальном времени и моделирование интонаций перешли в стадию «индустриализации», где входной порог низок, а масштабное тиражирование стало возможным.
На практике уже сейчас технологии на базе ИИ способны с высокой точностью воспроизводить голос человека, темп речи, паттерны пауз и даже микроэкспрессии. А это означает, что именно в период праздников Весны подобные риски обостряются особенно сильно.
Допустим, вы едете домой к семье или отдыхаете в кругу близких родственников, как вдруг на телефон приходит сообщение: ваш контакт из адресной книги присылает голосовое или видеосообщение через Telegram или WeChat. Человек звучит крайне встревоженно, говорит о блокировке аккаунта, необходимости срочно передать новогодние конверты или просит временно занять небольшую сумму в криптовалюте, прося немедленно перевести средства.
Голос звучит абсолютно естественно, а на видео даже видится «реальный человек». Как вы будете принимать решение в ситуации, когда ваше внимание раздроблено праздничными заботами?
Если раньше проверка личности через видеозвонок считалась практически самым надёжным методом, то сегодня, даже если собеседник включил камеру и общается с вами, доверять этому на все 100% больше нельзя.
В этих условиях полагаться исключительно на просмотр короткого видео или прослушивание аудио для подтверждения личности уже недостаточно. Более надёжный подход — создать механизм верификации для своего круга доверенных лиц (семьи, бизнес-партнёров, долгосрочных коллег), независимый от онлайн-коммуникаций. Например, использовать заранее согласованные офлайн-пароли или задавать вопросы, детали которых невозможно вывести из открытых источников.
Кроме того, необходимо заново оценить распространённый вектор угрозы, связанный с передачей ссылок через знакомых. Традиционно в период праздников названия вроде «онлайн-хунбао» или «воздушные аирдропы» легко становятся триггером для вирусного распространения в Web3-сообществе. Многие попадают на удочку не из-за действий незнакомцев, а потому что доверяют рекомендациям знакомых и переходят по ссылкам, ведущим на тщательно замаскированные страницы запроса разрешений.
Поэтому стоит запомнить простое, но крайне важное правило: ни в коем случае не переходите напрямую по подозрительным ссылкам в социальных сетях и не давайте разрешения, даже если они поступили от «знакомых».
Все операции в блокчейне лучше выполнять строго через официальные каналы, сохранённые закладки или проверенные источники, а не непосредственно внутри окон мессенджеров.
2. Проведите в кошельке «генеральную уборку перед новым годом»
Если первый тип угроз исходит от подмены доверия благодаря технологиям, то второй кроется в скрытых рисках, которые мы сами накапливали долгое время.
Как известно, одобрение (authorization) — это базовейший механизм в мире DeFi, который чаще всего упускается из виду. Когда вы взаимодействуете с каким-либо DApp, по сути вы предоставляете смарт-контракту право распоряжаться вашими токенами. Это разрешение может быть разовым или безлимитным, краткосрочным или продолжать действовать бессрочно, даже когда вы уже забыли о его наличии.
В конечном счёте само по себе это не обязательно является мгновенно активируемой точкой риска, но представляет собой постоянно открытую поверхность воздействия. Многие пользователи ошибочно полагают, что пока их активы не размещены напрямую в контрактах, вопросов безопасности возникнуть не должно. Однако в бычьем цикле участники активно тестируют новые протоколы, участвуют в аирдропах, стейкинге, фарминге и различных взаимодействиях в блокчейне, откуда формируется массив исторических одобрений. Когда азарт спадает, многие протоколы прекращают использоваться, но права доступа остаются активными.
Со временем накопившиеся избыточные исторические разрешения превращаются в бесхозный набор ключей: в случае обнаружения уязвимости в каком-либо давно забытом протоколе, вы рискуете понести убытки.
Именно праздник Весны становится отличным естественным рубежом для такого наведения порядка. Использование относительно спокойного периода перед праздниками для систематической проверки истории своих одобрений — крайне целесообразный шаг:
Конкретнее, следует отозвать разрешения для неиспользуемых приложений, особенно издавать приоритет отзыву безлимитных прав; для крупных активов, находящихся в обращении, устанавливать лимитные разрешения вместо постоянного доступа ко всему балансу; а также разделить долгосрочное хранение и повседневные транзакции, выстроив структуру с разделением на горячие и холодные кошельки.
Раньше многим пользователям приходилось прибегать к сторонним сервисам (например, сайтам вроде revoke.cash) для подобных проверок. Сегодня же большинство популярных Web3-кошельков изначально обладают функциями анализа и отзыва разрешений, позволяя просматривать и управлять историей одобрений непосредственно в интерфейсе.
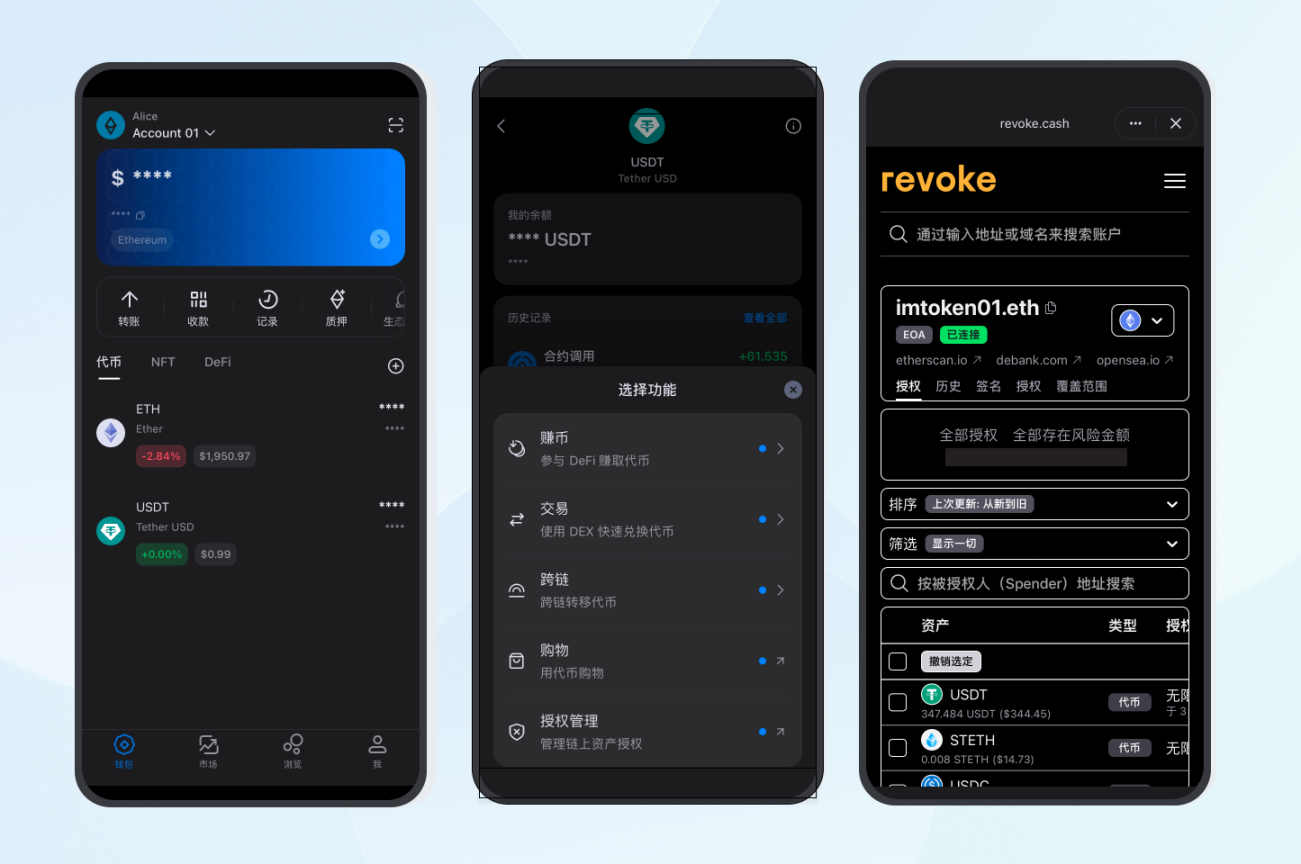
В конечном итоге безопасность кошелька заключается не в полном отказе от одобрений, а в применении принципе наименьших привилегий: предоставляйте только те права, которые нужны здесь и сейчас, и своевременно отбирайте их, когда они становятся неактуальными.
3. Не снижайте бдительность во время поездок, общения и рутинных операций
Если первые два типа угроз продиктованы технологическим прогрессом и накоплением разрешений, то третья группа рисков возникает вследствие изменения привычной обстановки.
Праздничные поездки (в родной город, путешествия, визиты к родственникам и друзьям) обычно подразумевают частую смену устройств, использование нестабильных сетей и плотный график общения. В таких условиях уязвимость управления приватными ключами и совершения повседневных операций многократно возрастает.
Яркий пример — управление mnemonic-фразами. Сохранение скриншота с mnemonic-фразой в галерее смартфона, облачных хранилищах или пересылка их самому себе в мессенджерах часто продиктована желанием удобства, однако в пути эта кажущаяся гибкость становится главным источником опасности.
Поэтому важно помнить: mnemonic-фраза должна храниться физически изолированно, любые сетевые способы хранения следует исключить, а абсолютная гарантия безопасности приватного ключа достигается только полным отрывом от сети.
В социальной среде также важно соблюдать чёткие границы. Демонстрация экранов с крупными балансами или обсуждение конкретных объёмов портфеля на праздничных встречах нередко происходит неумышленно, но способно стать залогом будущих проблем. Ещё большей осторожности требует практика, когда под предлогом «обмена опытом» или «обучения» вам предлагают скачать фейковые приложения или расширения для кошельков.
Загрузку и обновление кошельков всегда следует выполнять исключительно через официальные ресурсы, избегая перехватов и переходов из окон социальных сетей и мессенджеров.
Помимо этого, перед любым переводом критически важно проверить три вещи: сеть, адрес и сумму. За последнее время произошло слишком много случаев, когда крупные игроки («киты») теряли значительные средства из-за опечаток в адресах со схожими началом и окончанием, подвергаясь атакам такого рода. При этом аналогичные фишинговые схемы за последние полгода превратились в полностью отлаженный промышленный процесс:
Хактеры массово генерируют огромное количество цепочечных адресов с разными начальными и конечными фрагментами, формируя резервные базы данных. Как только жертва инициирует перевод на какой-либо внешний адрес, злоумышленники мгновенно находят в своей базе адрес со схожими началом и окончанием, вызывают смарт-контракт для осуществления связанной транзакции и рассредоточенно выжидают результат.
Проблема усугубляется тем, что некоторые пользователи просто копируют целевые адреса прямо из истории транзакций и сверяют лишь первые и последние символы, что и приводит к попаданию на крючок. По словам Юйсяня, основателя SlowMist, атаки на основе схожих фрагментов адресов — это «стратегия широкого охвата, где действует принцип „пойдёт тот, кто согласится“, чистая математическая вероятность».
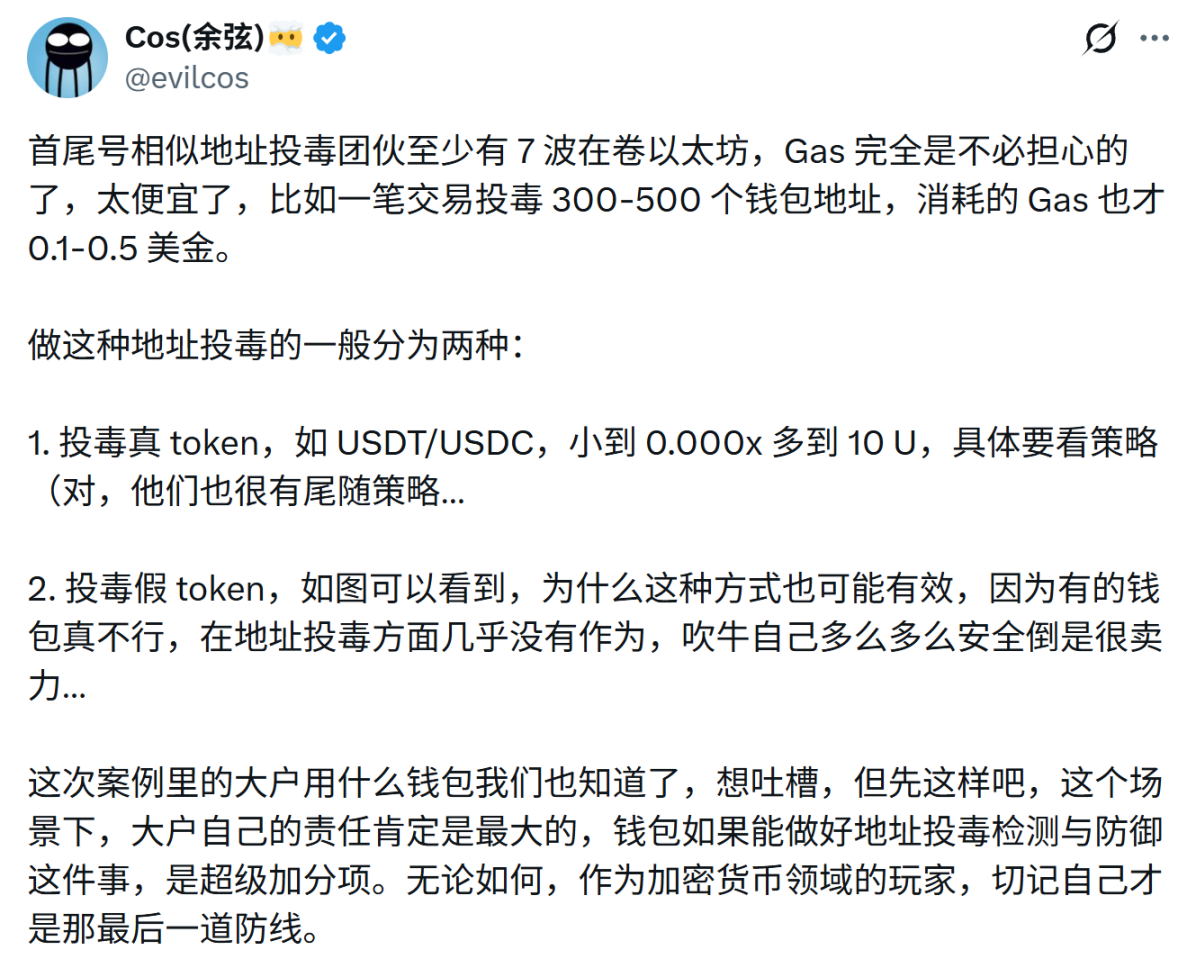
Учитывая ничтожно низкую стоимость газа, злоумышленники способны массово «отравлять» сотни или тысячи адресов, выжидая, пока небольшая доля пользователей ошибётся при копировании и вставке. Одно успешное нападение приносит доходность, многократно превышающую затраты.
Причина всех перечисленных проблем кроется не в сложности технологий, а в привычках повседневного использования:
- полностью сверяйте каждый символ адреса, а не ориентируйтесь только на начало и конец;
- не копируйте адрес получателя напрямую из истории транзакций без предварительной проверки;
- при отправке средств на новый адрес в первую очередь проводите тестовый перевод минимальной суммы;
- отдавайте предпочтение функции белых списков адресов для фиксированного хранения часто используемых контактов;
В современной децентрализованной экосистеме, где преобладают учётные записи EOA, пользователь остаётся единственным ответственным лицом и последним рубежом обороны для собственного капитала.
Заключение
Многие склонны считать пространство блокчейна чересчур опасным и неприглядным для рядового пользователя.
Однако если судить объективно, Web3 действительно сложно обеспечить полную безопасность без малейших рисков, но именно здесь можно выстроить среду, где угрозы поддаются чёткому управлению.
Например, праздник Весны символизирует снижение темпов активности и представляет собой идеальное окно времени в году для структурирования контроля над рисками. Вместо суетливых действий в разгар торжеств безопаснее провести аудит заблаговременно; вместо попыток исправить последствия — лучше заранее оптимизировать права доступа и выработать правильные привычки.
Желаем всем благополучия и спокойствия в праздники Весны, а каждому участнику — стабильности и спокойной защиты своих криптоактивов в наступающем году.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @imTokenOfficial







