После взлома на 260 млн долларов заморозка транзакций в блокчейне и «ончейн-цензура» в сети Sui вызвали вопросы о централизации
Автор: 0xFacai, BlockBeats
Днём 22 мая токен CETUS протокола ликвидности Cetus Protocol, являющегося ведущим DEX в сети Sui, резко обвалился, его цена практически рухнула, параллельно на платформе Cetus произошли резкие падения котировок многих торговых пар. После этого многие KOL опубликовали посты в X, указав, что пулы ликвидности (LP) протокола Cetus подверглись взлому.
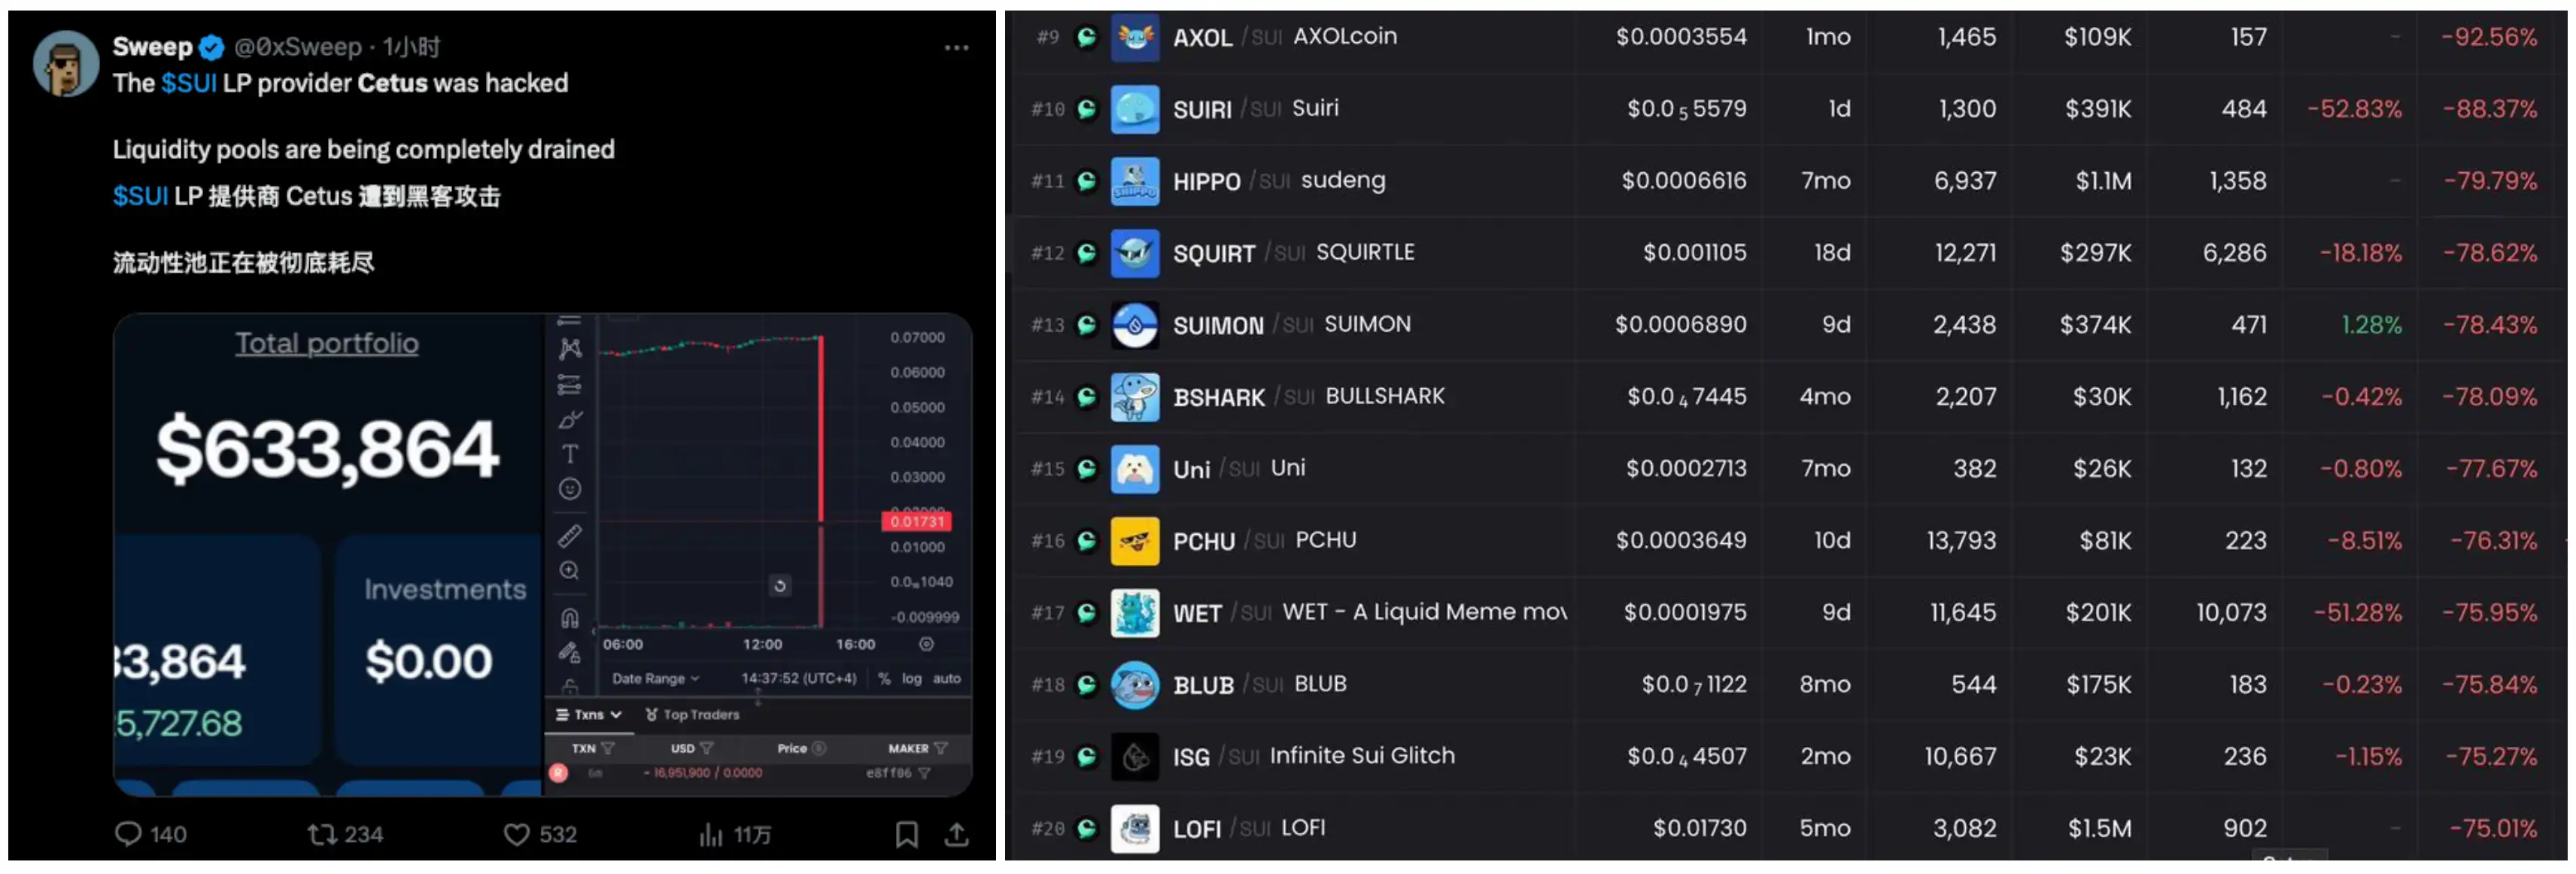
По данным ончейн-мониторинга, атакующие в сети Cetus, по всей видимости, захватили контроль над всеми пулами ликвидности (LP), номинированными в SUI. На момент подготовки материала сумма похищенных средств превысила 260 миллионов долларов США. В настоящее время хакеры начали конвертировать средства в USDC и переносить их межсетевым способом на основную сеть Ethereum для обмена на ETH; уже выполнено межсетевое переведение около 60 миллионов единиц USDC.
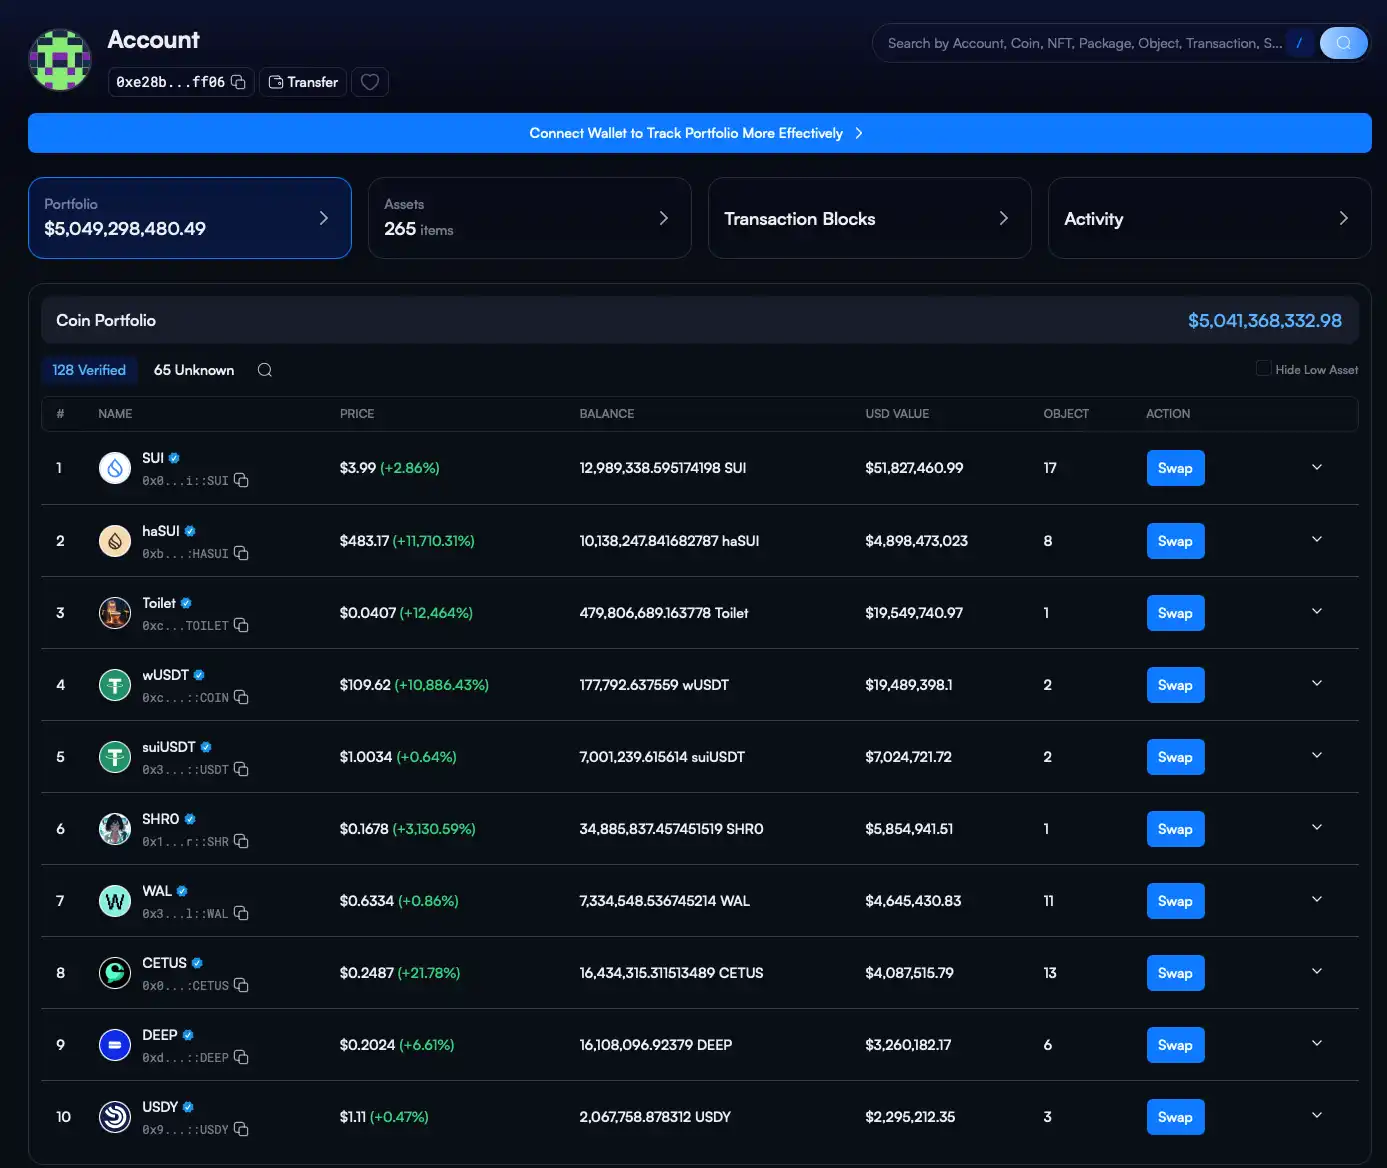
Адрес хакера в блокчейне: 0xe28b50cef1d633ea43d3296a3f6b67ff0312a5f1a99f0af753c85b8b5de8ff06. В данный момент основные активы этого адреса по-прежнему в основном представлены SUI и USDT, однако среди них присутствуют и такие ключевые токены экосистемы Sui, как CETUS, WAL, DEEP, что свидетельствует об исключительно широких масштабах данной хакерской атаки.
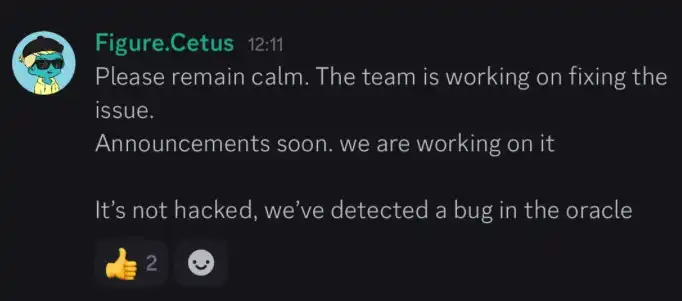
Вечером 22 числа участник команды Cetus сообщил в групповом чате проекта в Discord, что сам протокол Cetus не был обокраден, а столкнулся с «багом оракула». Однако данные блокчейна не врут: согласно подсчётам, убытки пулов ликвидности (LP) протокола Cetus в течение одного часа после инцидента уже превысили 260 миллионов долларов США, что превосходит TVL протокола (240 миллионов долларов) и его рыночную капитализацию (180 миллионов долларов).
Утром 23 мая официальное сообщение Cetus в социальных сетях сообщило о последних событиях вокруг кражи: команда обнаружила корневую причину уязвимости и устранила её в соответствующих программных пакетах, а также привлекла специализированную организацию по борьбе с киберпреступностью для содействия в отслеживании средств и ведении переговоров об их безопасном возвращении. Ведутся переговоры с правоохранительными органами, организуется дополнительная помощь.
Примечательно, что официально подтверждена идентификация адреса кошелька Ethereum, контролируемого хакерами в ходе утренней атаки, и начало переговоров о возврате средств клиентов. Была предложена выплата непогашенного баланса под видом вознаграждения за добровольное возвращение средств («белым хакерам»), однако сроки ограничены. В случае принятия хакером условий любые дальнейшие юридические меры предприняты не будут.
Общественное мнение указывает на «предысторию краж» команды
Интересно, что в момент, когда Cetus вызвал обвал экосистемы SUI, многие участники сообщества в Twitter отметили, что Cetus разрабатывается той же командой, что и DeFi-протокол Crema Finance из экосистемы Solana, где ранее уже происходила кража средств.
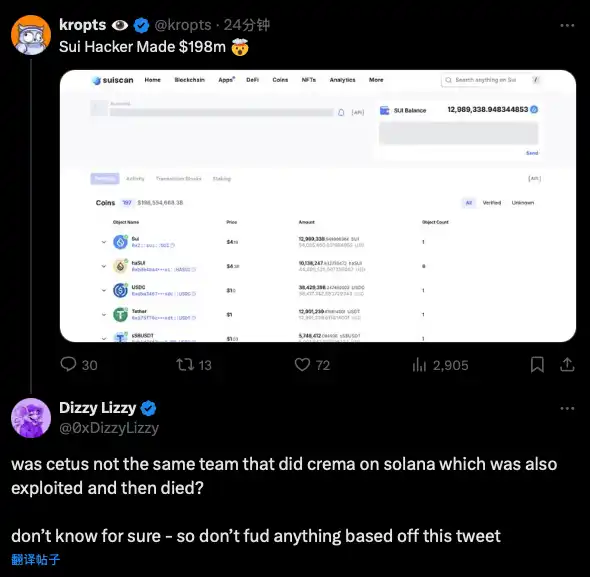
3 июля 2022 года Crema Finance также пострадала в результате атаки хакеров с использованием флеш-кредитов Solend, в результате которой пулы LP были полностью опустошены, а убытки превысили 8 миллионов долларов США. Позже, 7 июля, хакеры после переговоров с командой вернули украденные криптовалюты на сумму 7,6 миллиона долларов США. Согласно договорённости между сторонами, хакерам разрешили оставить 45 455 SOL (1,65 миллиона долларов США) в качестве награды.
Если вернуться к текущему случаю кражи в Cetus, протокол также понёс убытки из-за того, что атакующие захватили контроль над пулами LP, а команда вновь предложила вести переговоры с хакерами через выплату непогашенного баланса от имени «белых хакеров». В настоящее время нет открытых данных, подтверждающих, что Crema и Cetus действительно разработаны одной командой, однако исходя из текущей ситуации, причины кражи и последующие методы реагирования в обоих случаях действительно совпадают.
Официальные лица Sui заморозили транзакции хакеров: практика «ончейн-цензуры» вызывает вопросы о централизации
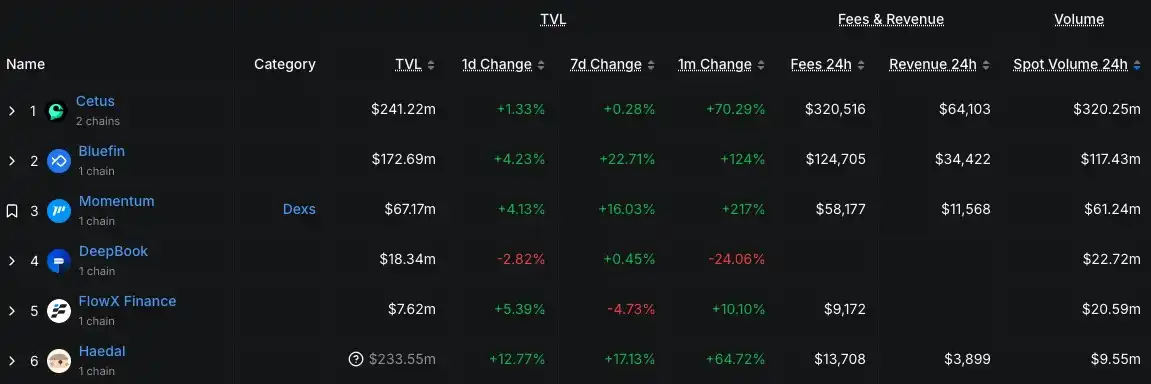
Согласно данным DeFiLlama, Cetus долгое время оставался ведущим DEX и центром скопления ликвидности в экосистеме SUI, на который приходилось более 60% общего объёма торгов всей экосистемы. Эта «распродажная» атака несомненно напрямую разрушила центр ликвидности экосистемы; для любой «второстепенной публичной цепи» это стало бы разрушительным ударом.
Начиная с марта прошлого года объём торгов в экосистеме SUI демонстрировал общую тенденцию к росту, а цены таких основных токенов экосистемы, как CETUS, DEEP, WAL, непрерывно росли вверх, благодаря чему сообщество широко считает эту публичную цепь наиболее перспективной с точки зрения доходности в данном цикле, а также «следующим Solana».
Однако примечательно, что согласно данным Dune, в сети Sui постоянно наблюдается большое количество торговых операций на своих активах (wash trade), а токсичность ликвидности экосистемы (flow toxicity) долго находилась на уровне около 50%, что является одной из причин, по которой участники сообщества отмечают, что в экосистеме SUI «вообще ничего нет, только цены постоянно растут».
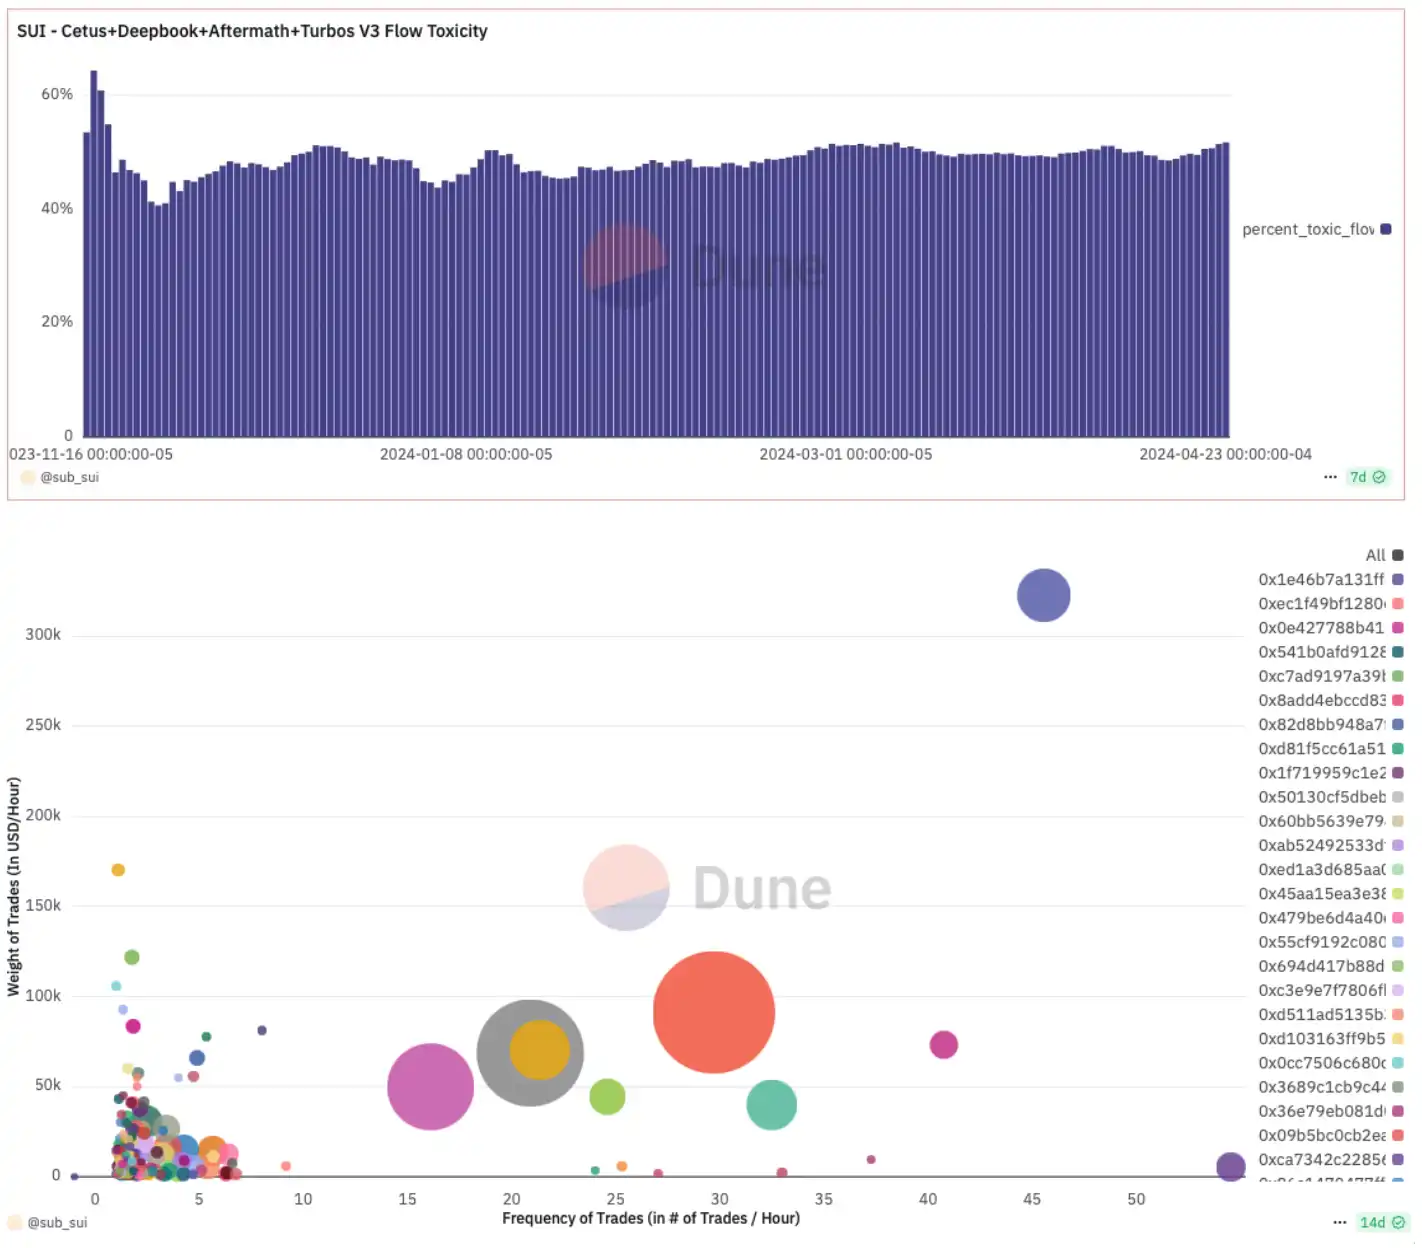
Пояснение к рисунку: на нижнем графике радиус круга показывает общий объём торгов одного адреса; можно заметить, что у кошелька с наибольшим объёмом торгов также высока частота операций, что указывает на возможное наличие торговли на своих активах; источник данных: Dune Analytics
Тем не менее, имидж Sui как «крупного игрока» давно закрепился в сознании трейдеров, и в течение прошедшего месяца в период роста альткоинов именно Sui стал самой яркой представительницей среди главных публичных блокчейнов. Столкнувшись с этой масштабной кражей из экосистемы, фонд, как и ожидалось, оперативно отреагировал, тем самым ещё раз усилив свой образ «крупного игрока».
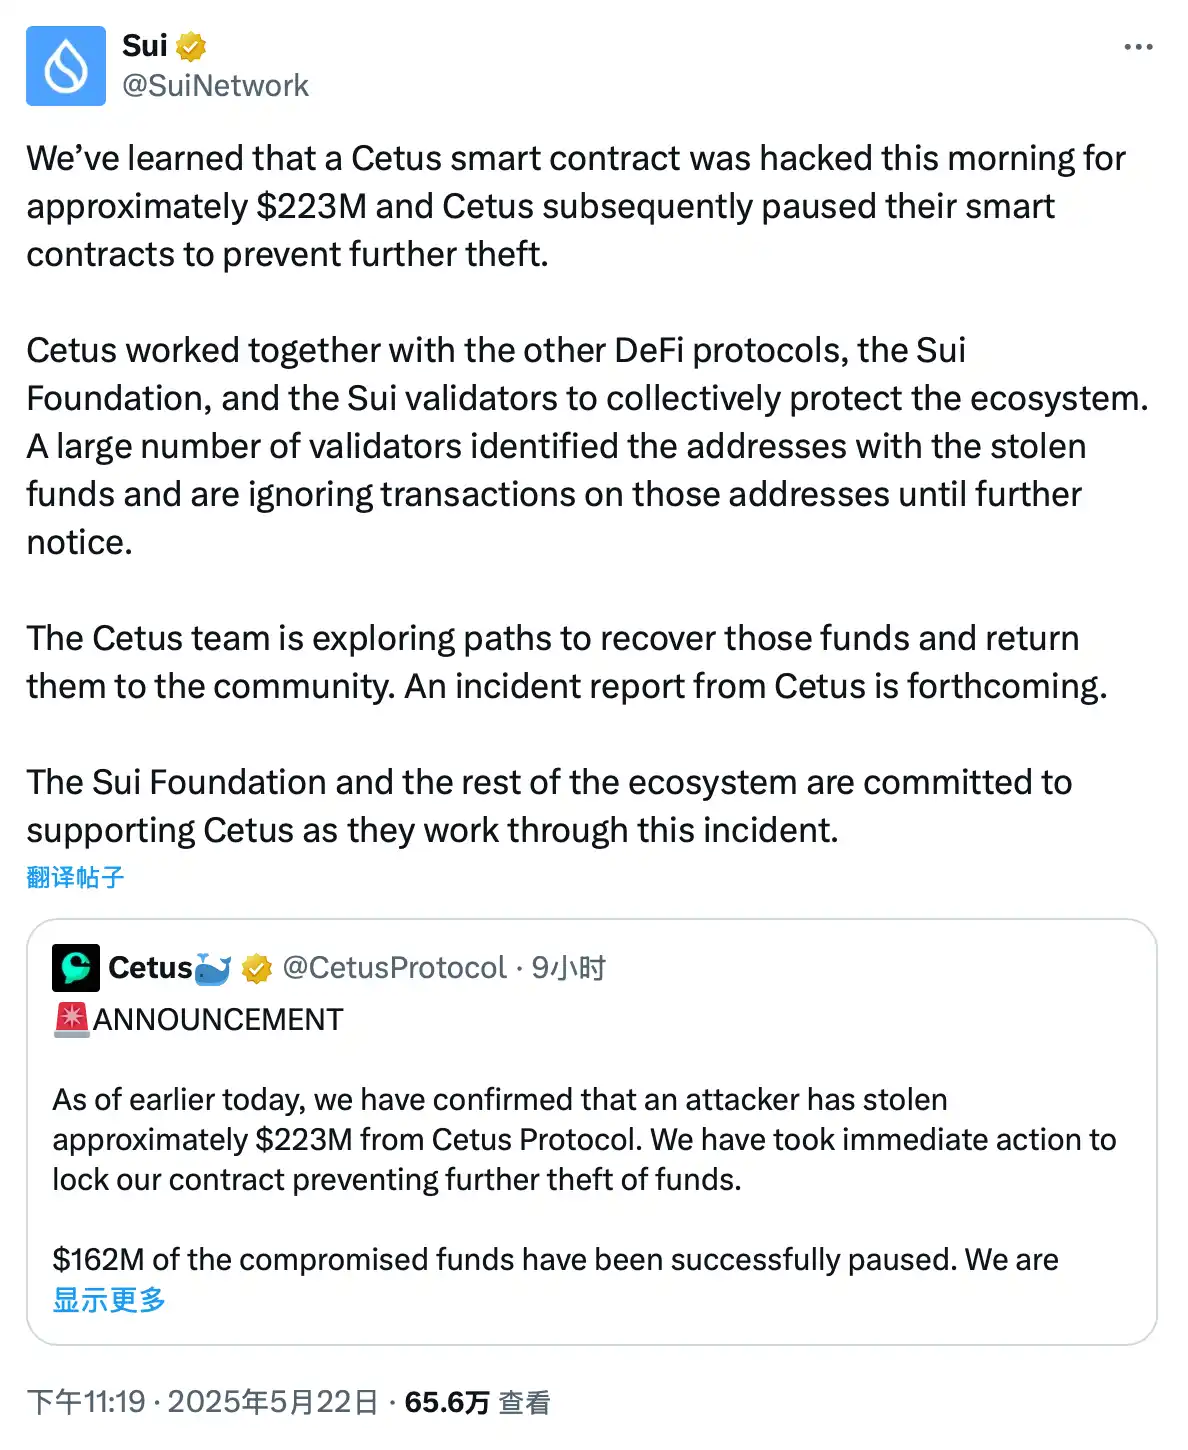
Примерно в 23:00 22-го числа официальный орган Sui объявил, что для «защиты экосистемы SUI» множество валидаторов сети Sui использовали украденные средства для идентификации адреса хакеров и проигнорировали транзакции с этих адресов. Команда CETUS также активно изучает пути возврата этих средств обратно в сообщество и вскоре опубликует отчёт об инциденте.
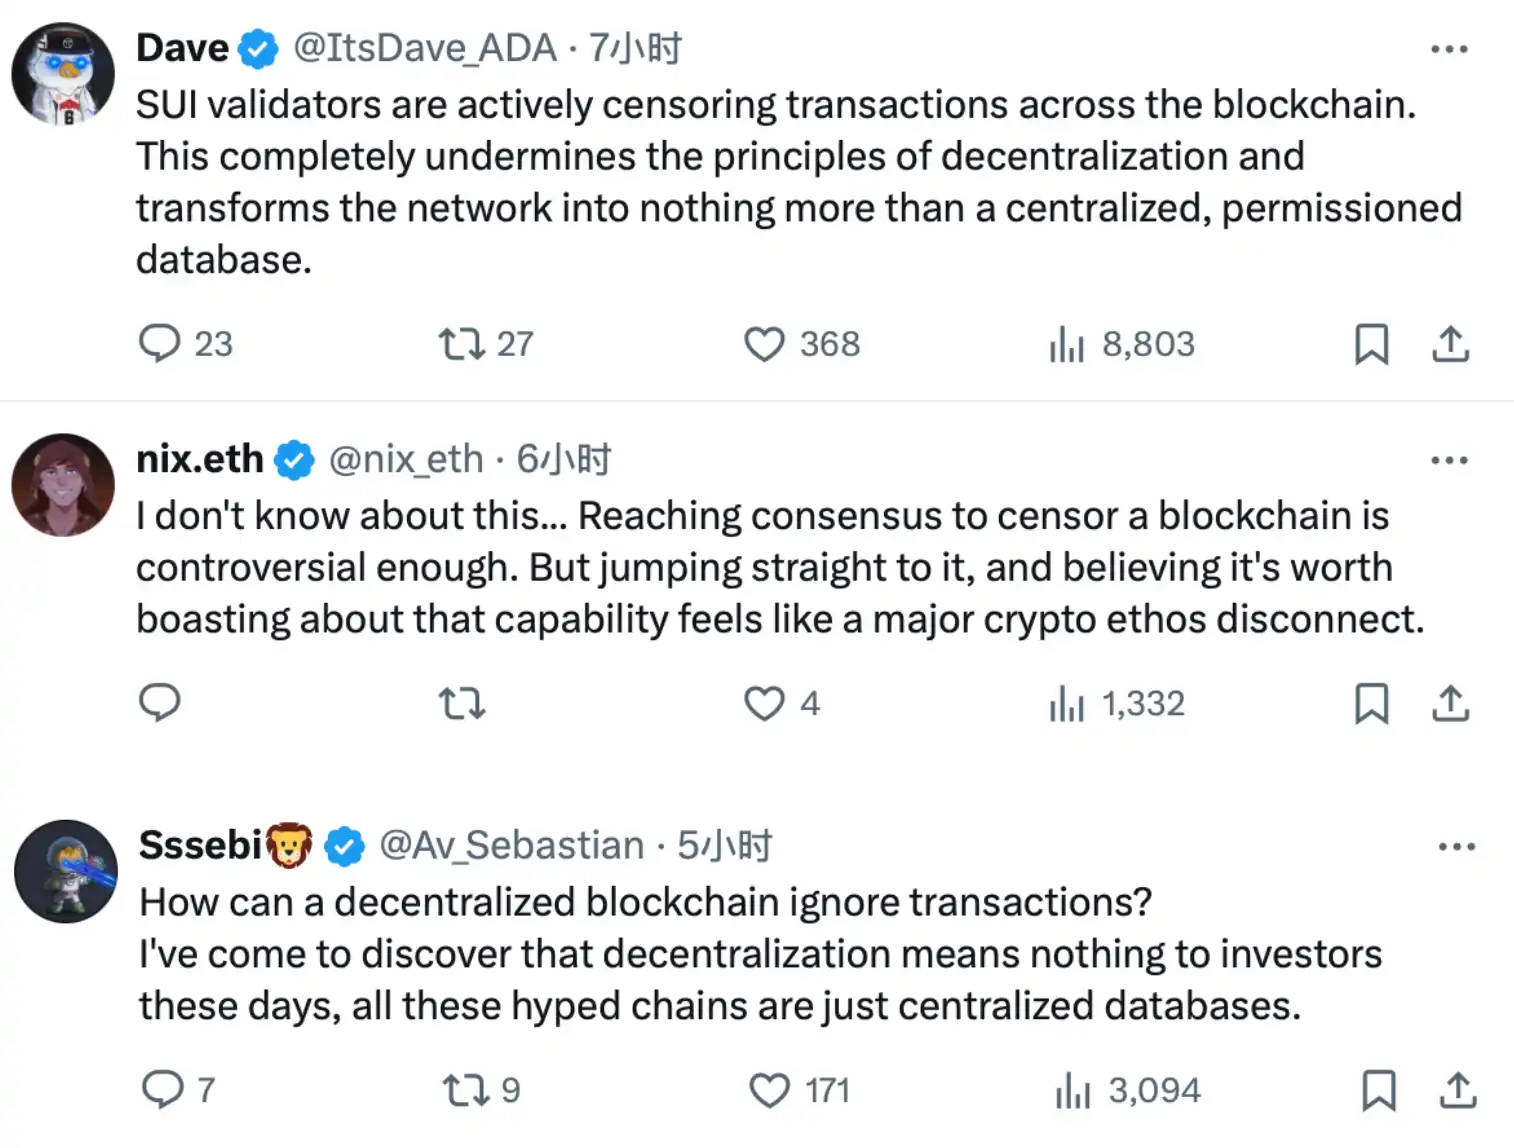
После объявления в сообществе поднялся шум, и «цензура транзакций в публичном блокчейне» стала главным пунктом споров. Многие пользователи X считают, что меры реагирования Sui противоречат его децентрализованной направленности, превращая Sui из «публичной цепи» в «централизованную базу данных с разрешительным доступом».
Согласно официальной документации Sui, транзакции в сети делятся на две категории: те, что затрагивают исключительно «эксклюзивные объекты», и те, что затрагивают «совместные объекты». В общесетевое согласование вовлекаются только транзакции с совместными объектами, тогда как транзакции с эксклюзивными объектами могут проходить по «прямому быстрому пути» (direct fast path) и выполняться без глобального упорядочивания. Если более двух третей всех заложений в сети находятся у честных валидаторов, сеть теоретически способна одновременно обеспечивать безопасность (отсутствие двойного расходования) и жизнеспособность (обязательное выполнение валидных транзакций).
В архитектуре Sui с механизмами делегированного PoS + BFT для реализации постоянной и беспристрастной цензуры транзакций необходимо объединённо контролировать более трети голосов по залогу. Цензура со стороны одиночного или небольшого количества узлов может вызвать лишь временные задержки и легко классифицируется как злонамеренное действие, из-за чего в следующем epoch (этапе) держатели залога могут «проголосовать за вывод узла», что и подчёркивается в официальной документации как «устойчивость к цензуре и открытость». Очевидно, что фонд Sui в данном хакерском инциденте как минимум контролирует одну треть всего сетевого голосования залога.
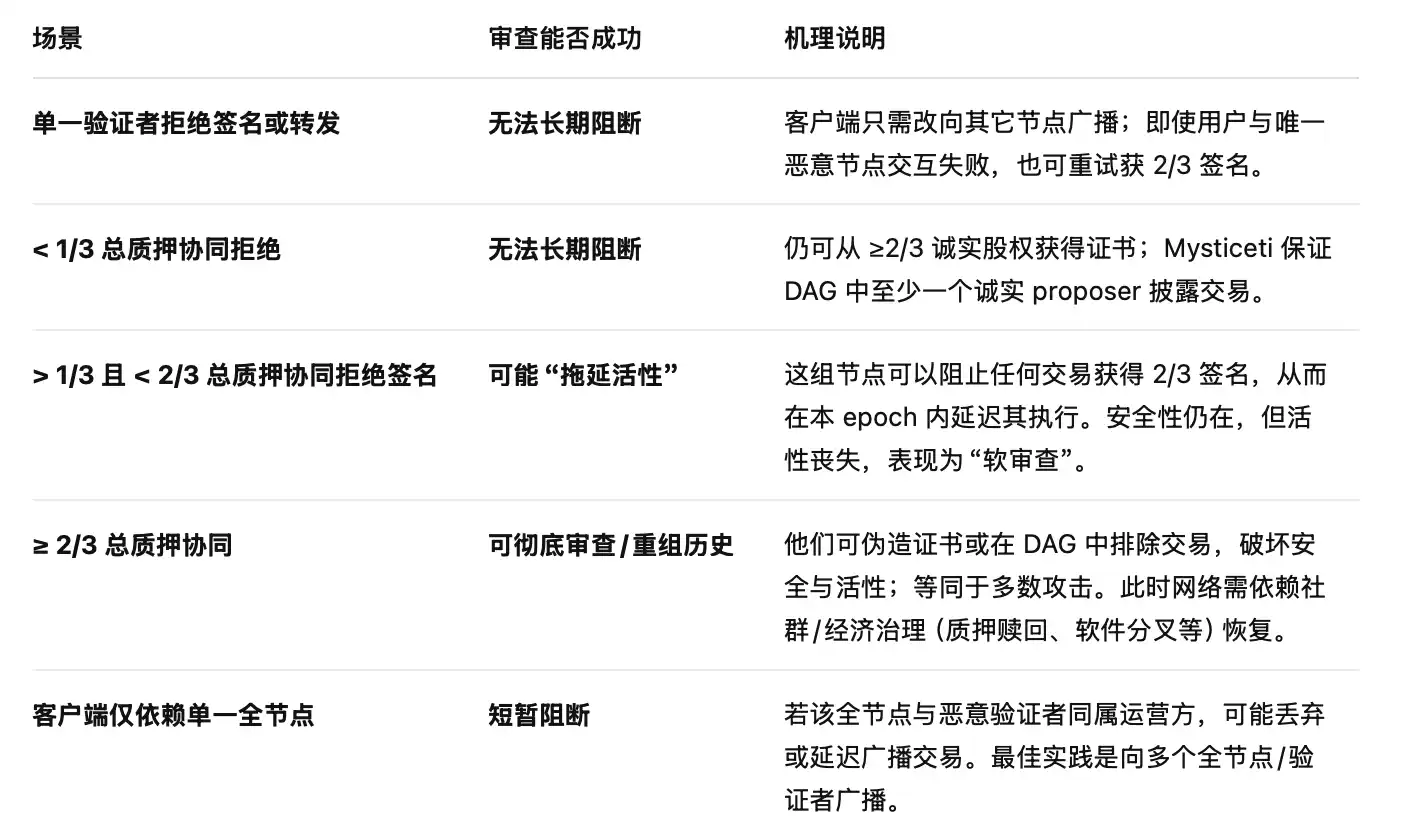
Сравнение сценариев цензуры транзакций в механизме консенсуса сети Sui
Споры относительно «централизованных публичных блокчейнов» начались ещё в предыдущем цикле на примере Solana. Некоторые участники сообщества отмечают, что «устойчивость к цензуре» не является главной характеристикой, волнующей современных криптоинвесторов. В мире, где главенствует стремление к доходности, возможно, именно «разгон цены» считается справедливостью.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 BlockBeats