なぜ分散型通貨は公開されていなければならないのか?──サトシ・ナカモトのホワイトペーパーで見過ごされたプライバシーの選択を解明する
著者:Lithos.eth
翻訳:TechFlow
TechFlow解説:ビットコインの公開台帳は、伝統的な金融仲介者の独占を打破すると同時に、すべての取引入出力と金額を一切の隠蔽なく明るみに出している。中本聡はホワイトペーパー第10節においてすでにこのアーキテクチャの欠陥を清醒に指摘し、匿名の公開鍵を防御策として提示したが、これはあくまで擬似名に過ぎず、真の機密性を備えたものではない。
初期のブラインド署名やゼロ知識証明から、MoneroやZcashのオンチェーン機密送金に至るまで。さらにAztecやOasis Sapphireのスマートコントラクトプログラム可能なプライバシー、そしてウォレットクエリ漏洩を解決する以太坊Kohakuに至るまで、暗号通貨世界は単一ミキサーの誤りを超えて進んでいる。プライバシーとはすべてを隠蔽することではなく、個人が自身のデータを世界に対して選択的に開示する権限を与えることである。
ビットコインは、銀行の許可を求めずに、誰でも完全な取引履歴を独自に検証することを可能にする。
しかし、まさにこの誰もが閲覧できる公開記録こそが、ユーザーの予想を超えるほど個人のプライバシーを漏えいさせる可能性がある。中本聡は最初のビットコインホワイトペーパー第10節において、すでにこの手に負えない問題を論じている。
それ以来、暗号研究者や開発者は、情報の秘密性を保護しつつ取引の検証可能性を維持できる技術的アプローチを探求し続けてきた。長年の進化を経て、私たちは今、どれだけの距離を進んだのだろうか?
あなたが他人にビットコインを送金するとき、送金が確定した瞬間、その取引は世界中の公開台帳から消すことができない一部となる。
世界のどの人でも、いつでもそれを参照することができる。
彼らは、各支出の入力源、資金を受取る出力アドレス、各出力に割り当てられた具体的な金額、そして取引がブロックにパッケージ化されて確定されたブロックの高さとタイムスタンプを明確に見ることができる。
分析者は現時点ではあなたの実名を知らないかもしれないが、あなたのいずれかのアドレスが現実のアイデンティティと結びついた場合、あなたの上記・未来のオンチェーンアクティビティはすべて極めて追跡されやすくなる。
あなたの給与収入、貯蓄規模、ビジネス取引、日常の消費習慣など、すべてのものが同じ公開台帳に足がかりを残す可能性がある。
本来、銀行システムからの自由と資金移転を目的としたシステムにとって、これは皮肉で興味深い妥協と衡量であると言わざるを得ない。
しかも、中本聡はこの点を見過ごしていなかった。初期のビットコインホワイトペーパーにおいて、第10節の見出しはまさに「プライバシー」だった。
ブロックチェーンプライバシーの将来の方向性を知るためには、当時の中本聡の原典での主張を再確認し、ビットクーン誕生前の暗号学分野のパイオニアたちの探求を振り返り、現在のカテゴリ別のプライバシーソリューションの優位性と限界を客観的に評価する必要がある。
ビットクーン誕生以前、パイオニアたちはすでに解決策を探っていた
デジタル通貨におけるプライバシー議論は、ビットクーンが始まりではない。
1982年、David Chaumは古典的な論文「追跡不可能な支払いのためのブラインド署名(Blind Signatures for Untraceable Payments)」を発表した。
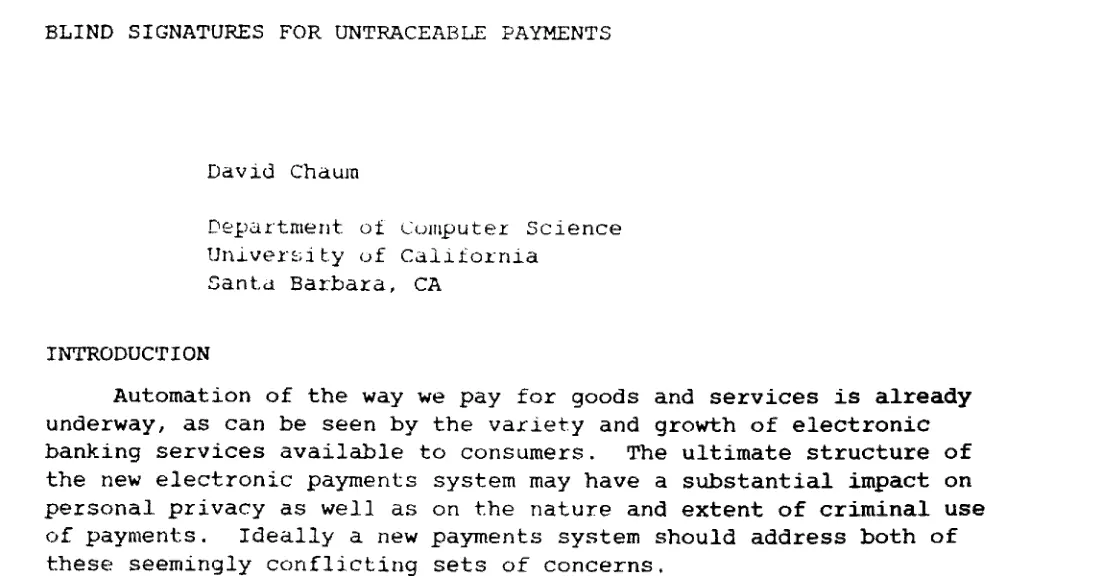
図:1982年にDavid Chaumが発表したブラインド署名論文『Blind Signatures for Untraceable Payments』
Chaumは論文において、カード発行機関が支払証憑と最終的な取引を紐付けることなく、デジタル署名された支払証憑を取得する方法について論考している。
この理念は極めて重要である。なぜなら、一度の決済で漏洩する情報は資金移動だけではないからだ。それは誰が誰と取引し、いつ行われ、頻度はどの程度かといった情報も暴いてしまう。
Chaumの研究は電子キャッシュに重要な指針を示したが、彼のモデルは依然として中央発行機関に依存していた。支払い情報の保護と中央機関への信頼排除は、全く異なる難題である。
他の研究者やプログラマーがこの方向へ深く探求を続け、サイファーパンク集団はさらなる一歩を踏み出す決心をした。
1992年9月、John Gilmoreが主宰するメーリングリストを軸に、数人の暗号学者、プログラマー、プライバシー擁護者が結集し、Jude Milhonがこのグループのために「サイファーパンク」という名称を作ったと伝えられている。
彼らの関心はデジタル通貨に留まらず、強力な暗号アルゴリズム、匿名通信プロトコル、デジタルアイデンティティ、情報への自由なアクセス、そしてオープンソースソフトウェアを利用して自分自身を守る能力について熱狂的に議論していた。
Timothy C. Mayは1988年に「暗号無政府主義宣言(The Crypto Anarchist Manifesto)」を執筆し、1992年の運動初期の集会期間中にネットワーク上で配布した。
続く1993年3月9日、Eric Hughesが歴史的な「サイファーパンク宣言(A Cypherpunk's Manifesto)」を正式に発表した。
其中的的一句宣言,在三十多年后的今天依然振聋发聩:「電子時代において、開放社会にとってプライバシーは不可欠な基盤である。」
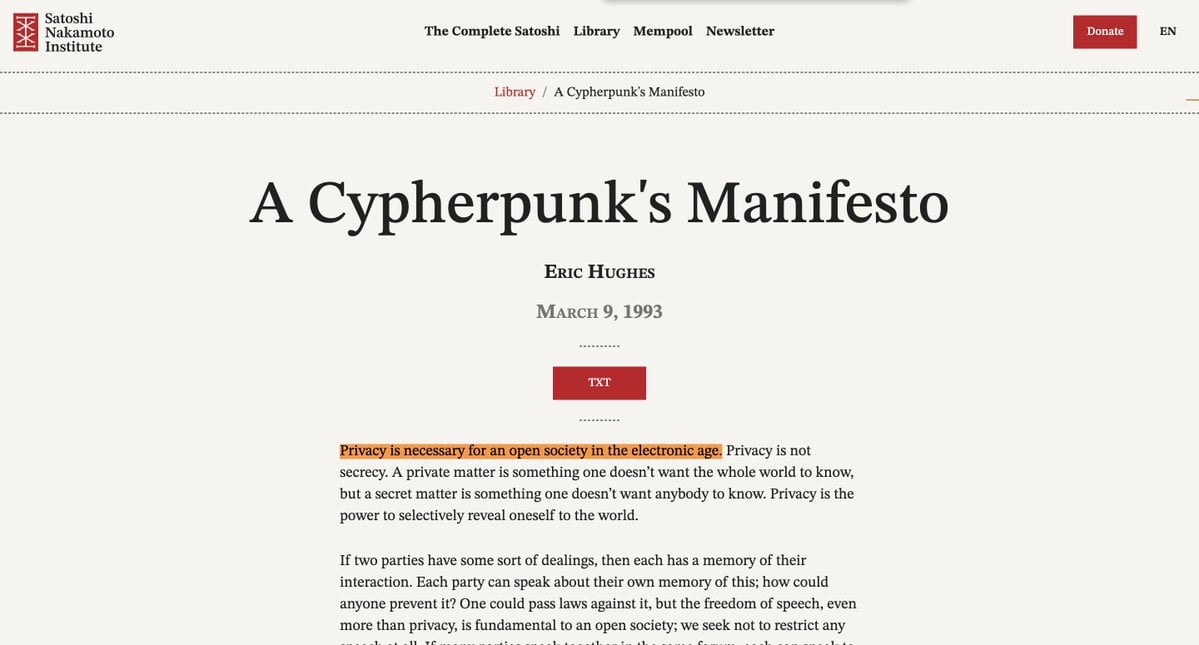
図:1993年にEric Hughesが発表した『サイファーパンク宣言』
だがHughesはその宣言の中で、ブロックチェーンプライバシーを検証する際にもっと深く考えさせられるもう一つの論点を提起している:プライバシーとは、世界に対して自己を選択的に開示する権利である。
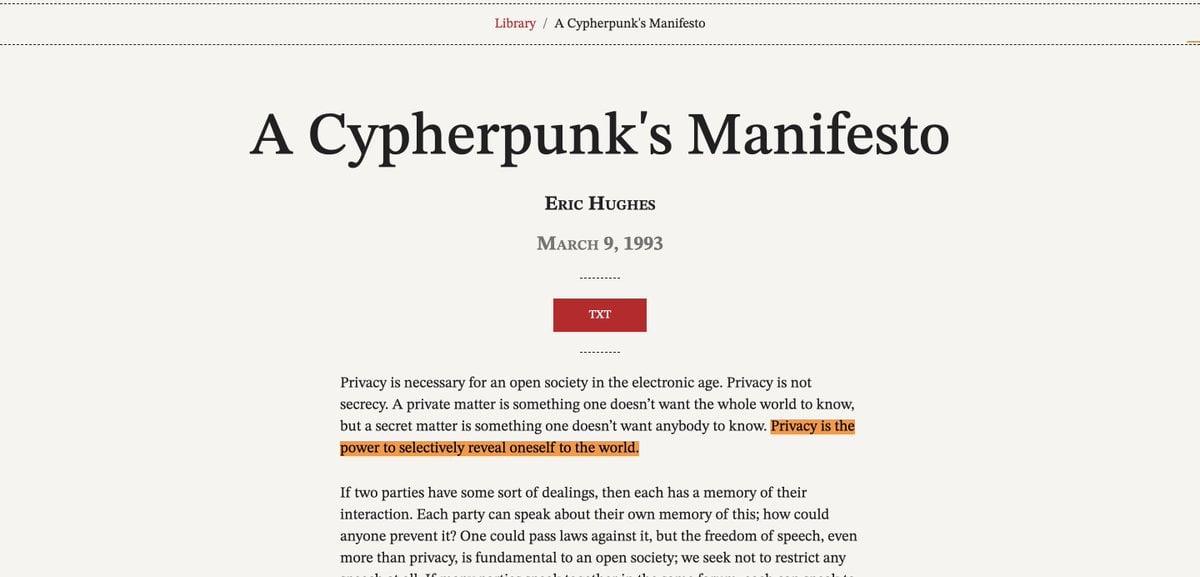
図:Eric Hughesは宣言内で「プライバシーとは、世界に対して自己を選択的に開示する権利である」と提唱した
彼はすべてのことを隠蔽すべきだと主張したのではなく、外部に対する開示内容について個人が絶対的な裁量権を持つべきだと強調したのである。
店舗が商品を買わせる際に、あなたの一生の財務明細を見る必要はない。送金を受け取る側も、あなたのウォレットで発生する他のすべての取引を覗き見る必要はない。
Hughesは透徹して語っている:取引の双方は、その取引を完了するために必要な情報だけを知れば十分であり、余計な詳細は一切関与すべきではない。この構想は、今日までプライバシー議論の中核に留まっている。
サイファーパンクたちは、プライバシーが他者に与えられるものではないと信じており、必ずコードを通じて自ら構築しなければならないと確信していた。最もよく知られているスローガンはまさにこれだ。「サイファーパンクはコードを書く。」
ビットクーンへの基石思想
ビットクーンの登場は空中に現れたわけではなく、在此之前、すでに何人かのパイオニアがデジタル通貨の異なる技術部材で長年掘り下げっていた。
Hashcash(Adam Back、1997年):スパムメールや特定のリソース濫用行為の周辺費用を大幅に増加させることを目的としたPow(ワークロード證明)メカニズム。
b-money(Wei Dai、1998年):匿名かつ分散型の電子キャッシュシステムの設計案。
bit gold(Nick Szabo):計算 workload に基づいてデジタル希少価値を構築する提案。Szaboはその後2005年に詳細な技術的説明を発表した。
RPOW(Hal Finney、2004年):Pow計算結果を譲渡可能なデジタルトークンとして二次流通させる試み。
これらの探索はそれぞれ異なり、そのどれもが直接的にビットクーンに進化したわけではないし、解決しようとした問題もそれぞれ重点が異なるが、それらは中本聡が置かれた深厚な学術的・思想的温床を描き出している。
当時、業界では商業銀行、政府機関、あるいは中央清算機関に依存しない独立したデジタル通貨の構築を試みる、真剣な技術的波が巻き起こっていた。
中本聡のビットクーンホワイトペーパーは、参考文献リストにおいて明確にHashcashとb-moneyを引用している。
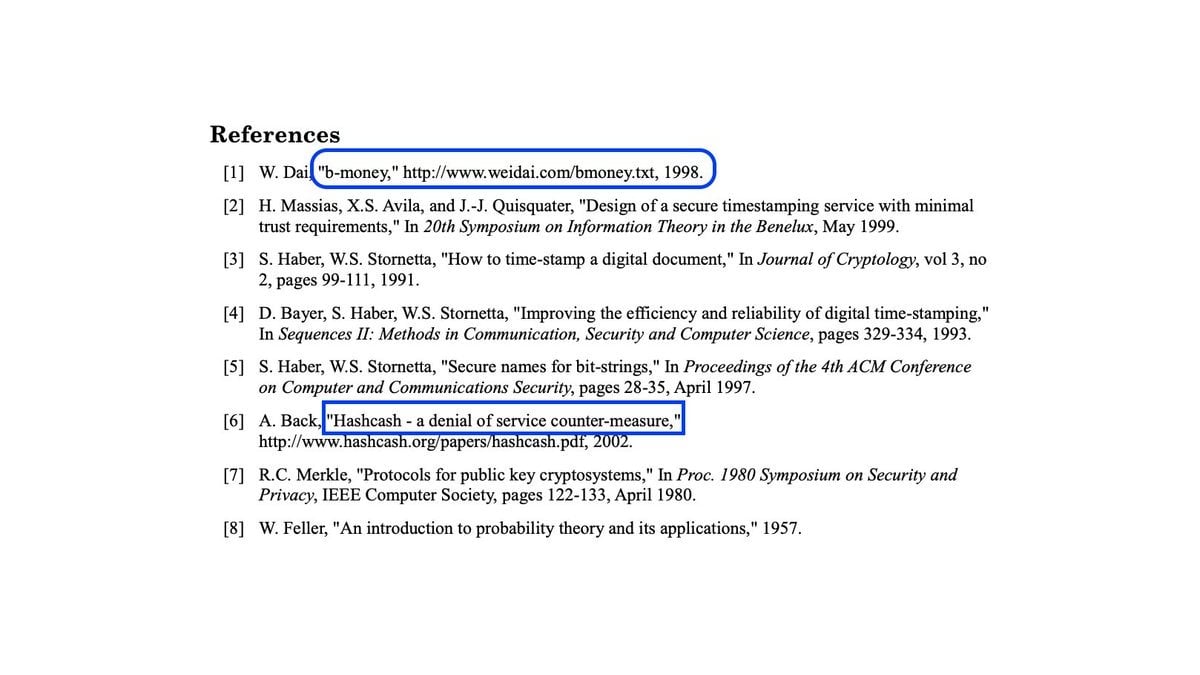
図:ビットクーンホワイトペーパーの参考文献におけるHashcashとb-moneyの引用
ビットクーンは初期研究の英知を融合させ、中央仲裁機関なしで二重支出を防ぎながら、全网が共通の台帳に対して合意形成を行うという極めて困難な核心命題を克服した。
これは暗号通貨発展史上的なマイルストーン級突破だが、その代償も明らかであった:すべての取引データが全网に対して公開されなければならないこと。
中本聡によるプライバシーに関する実際の主張
2008年10月31日、中本聡は「ビットクーン:ピア・ツー・ピア型電子キャッシュシステム」と題するホワイトペーパーを発表し、その第10節はプライバシー専用に充てられた。
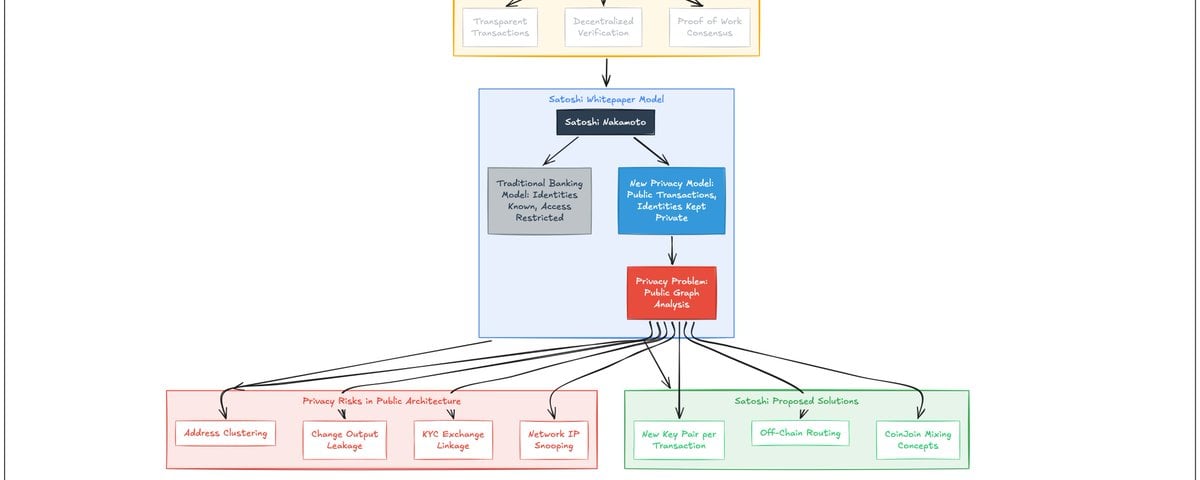
この章の冒頭では、ビットクーンの公開取引メカニズムと、一般的な銀行業務で人々が当たり前と考えているプライバシーモデルとの比較がなされている。
従来の銀行モデルでは、取引は銀行機関に対して完全に透明だが、一般大衆は他人の口座残高や明細を窺い知ることはできない。
ビットクーンの運転ロジックはまったく逆である:取引そのものは全网にブロードキャストされ公開されるべきであり、ユーザーの実名は匿名の公開鍵の背後に隠されている。
中本聡はこう記している:「すべての取引を公開せねばならないという要求は伝統的手法を排しているが、別の段階で情報フローを断つことでプライバシーを維持することは可能である。つまり、公開鍵の匿名性を保持することだ。」
彼が提案した具体的戦略には、取引ごとに新規なキーペアを生成し、複数の関連付款を同一人物に帰属させる追跡難度を増加させるというものがある。
しかし中本聡はこのモデルの固有の弱点についても率直に指摘している:一つの取引で複数の入力を使用する場合、それらの入力は数学的に必然的に同一所有者に属することを証明してしまう。
そのうちの一つのアドレスが現実世界で実名のアイデンティティと結びついた場合、そのアドレスに関連する他のオンチェーンアクティビティはすべて順を追って紐づけられてしまう。
ここは極めて重要な概念の区別である:ビットクーンのネイティブ設計が提供するものは擬似匿名性(Pseudonymity)であり、真の意味での機密性(Confidentiality)ではない。
あなたの実名が直接台帳に記録されていないとしても、オンチェーン上の各取引の詳細はすべて外側に曝されており、オフチェーンの補助データによってオンチェーンのアドレスと実名を一致させるのに十分な情報が存在する。
中本聡はこれが完璧なプライバシーだとは決して主張しておらず、ただ公開検証に過度に依存する分散型システムの中で、取引と現実のアイデンティティとの関連をできるだけ弱めるための実務的な妥協案を提示したのである。
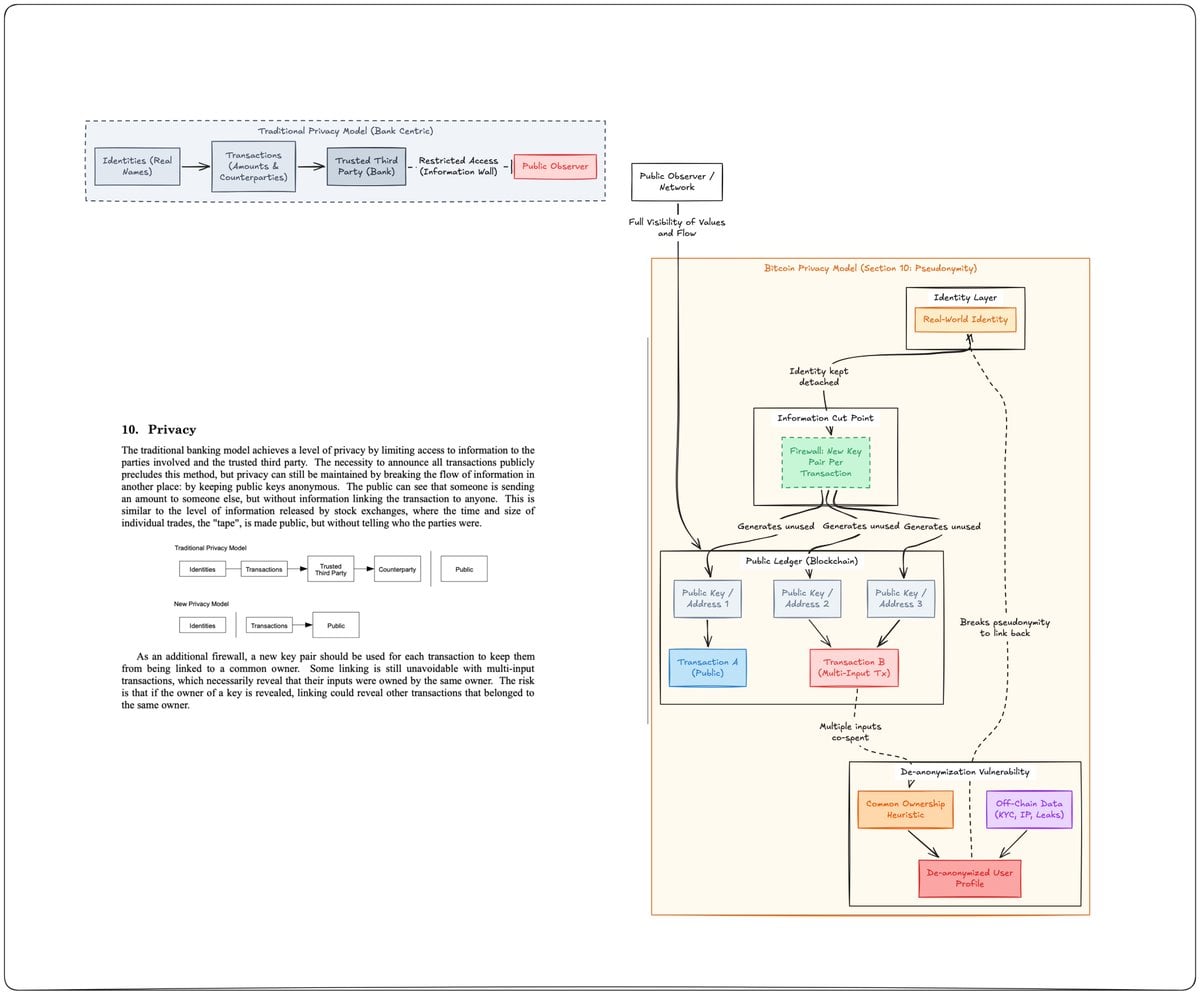
図:中本聡がホワイトペーパー第10節に描いた従来型プライバシーモデルとビットクーン新型プライバシーモデルの比較
他人からは一枚のビットクーン取引で何を読み取れるのか?
ここでは具体的な日常決済シナリオを見てみよう。
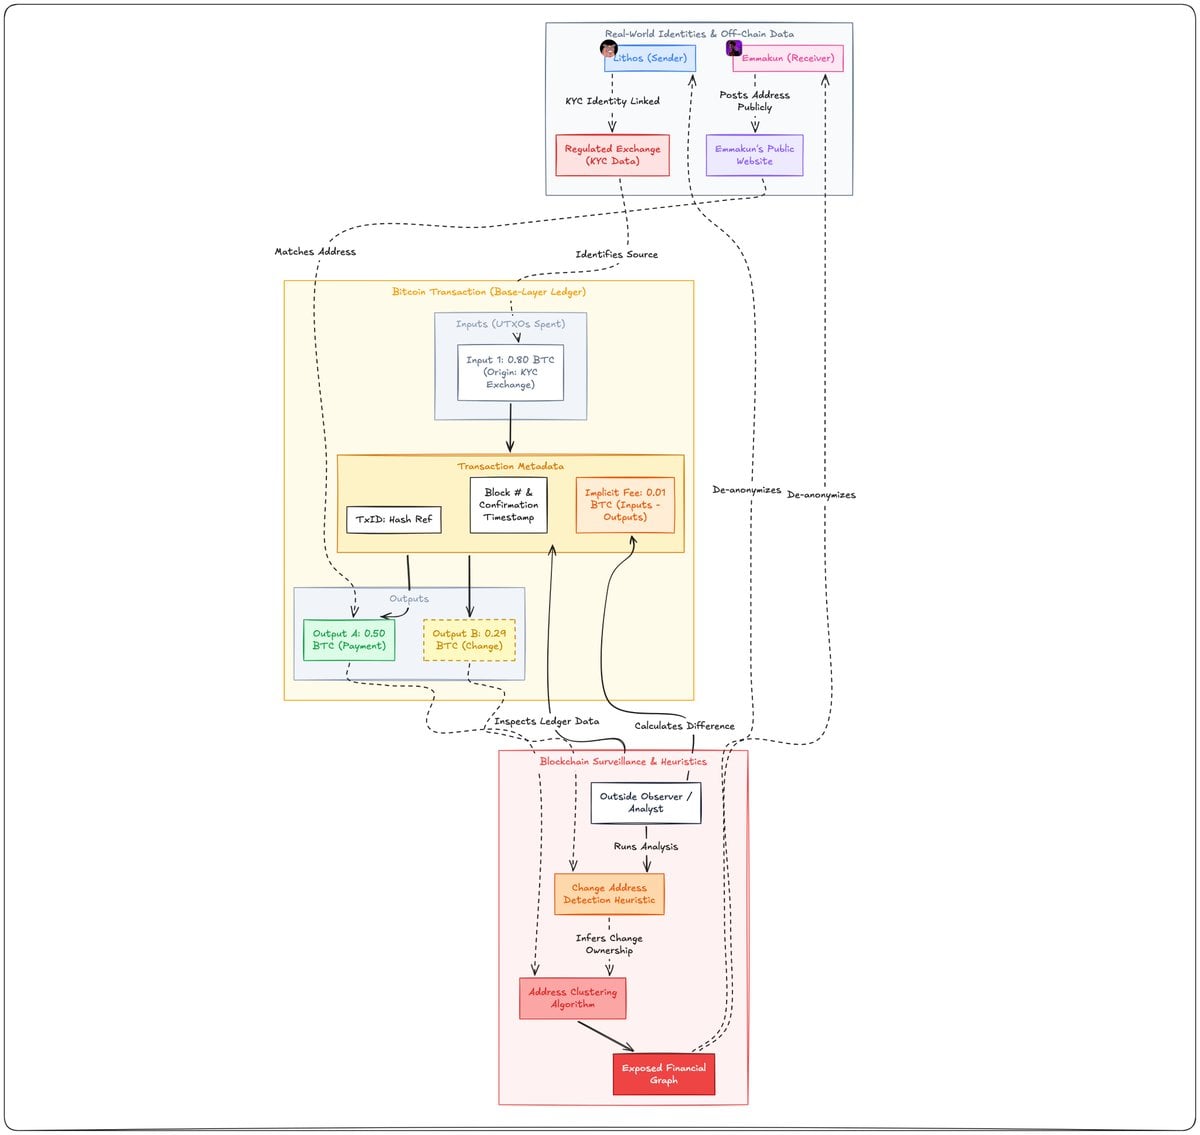
LithosはEmmaに0.5 BTCを支払おうとしている。彼は手持ちの未使用取引出力(UTXO)を用いて支払い取引を構築する。
この取引は全网にブロードキャストされ、ブロックにパックされ、永続的にブロックチェーン台帳に書き込まれる。
この時、オフチェーンの観察者であれば、以下の要素を明確に検証できる。
・本次交易花费的具体输入UTXO(今回の取引で使用された特定のインプットUTXO);
・接收资金的目标输出地址(資金を受取るターゲットのアウトプットアドレス);
・分配给各个输出的精确比特币金额(各アウトプットに割り当てられた正確なBTC金額);
・交易手续费(通过输入总额与输出总额的差额精确计算得出)(取引手数料(インプット総額とアウトプット総額の差額から精密に計算));
・交易被确认入块的具体区块高度以及时间戳(取引が確定してブロックに組み込まれた具体的なブロック高およびタイムスタンプ)。
観察者は当初、LithosやEmmaの現実の身元を知らないかもしれない。
しかし仮にLithosの資金が厳格な本人確認を実施したコンプライアンス取引所から流出した場合、またはEmmaが自身のパブリックページに寄付先アドレスを投稿したことがあればどうだろう。
オンチェーン分析員はこれらのアドレスを現実の身元に簡単特定でき、そこから履歴取引軌道を全て遡及調査できるようになる。
現実にはさらに複雑な干渉としてお釣りの出力が存在する:取引でお釣りが出るとき、資金は通常受信者ではなく送信者に返却される。
オンチェーン分析機関はしばしば特定のアルゴリズム仮定を用いて、どのアウトプットがお釣りなのか推測する。これらのヒューリスティックルールは常に正確とは限らないが、極めて価値のある資金流動マップを描き出すのに十分である。
关键的结论在于:ビットクーンはたとえ名前を直接記録しなくても、その全透明な取引履歴は大量の敏感な個人情報を暴露する。
正是在讨论比特币时,我们绝不能将“匿名”与“隐私”混为一谈的原因。そのアドレスは擬似名であり、その基礎層の取引履歴は徹底して公開されているのである。
中本聡在 2010 年仍在思考隐私难题
ビットクーンの発展史において、またひとつ示唆に富んだ挿話がある。
2010年8月11日、中本聡はBitcoinTalkフォーラム上で行われた「Not a suggestion(提案ではない)」というタイトルの深い技術議論に参加した。
当时的核心议题是:ビットクーンは当初のようにすべての取引履歴データを完全に保存することを避けられるか?
この検討のボトルネックは二重支出の防止にある:もしあるネットワークノードが全取引履歴を追跡するのに十分な情報を把握していない場合、どのようにしてそのコインが以前に浪費されていないかを確認できるだろうか?
中本聡は説明した、二重支出の不存在を検証するためには、論理的にノードが全网の関連取引全体についてグローバルな認知を具備することが求められる。
紧接着他写下了一句意义深远的话:“在这种情况之下,很难想到如何应用零知识证明。”
ここで彼は意味深く次のように記述した。「このような状況においては、ゼロ知識証明をどのように適用するかを考えるのは難しい。」
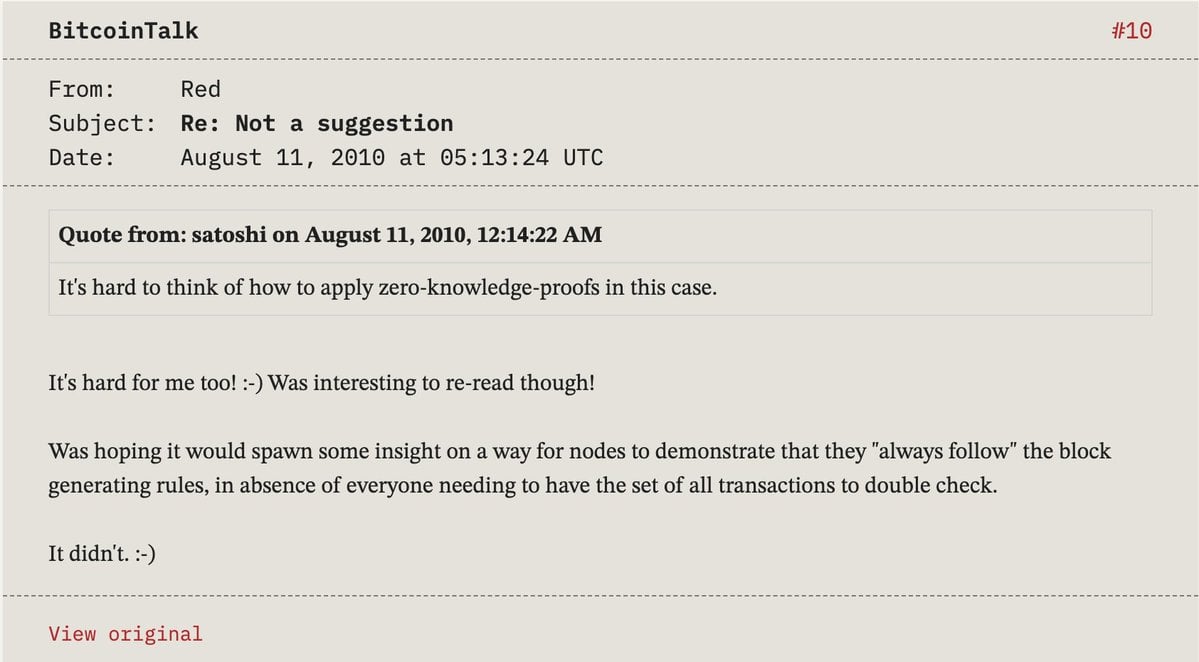
図:2010年、BitcoinTalk上での中本聡によるゼロ知識証明と二重支出検証に関する議論
この発言の文脈は極めて重要である:中本聡がゼロ知識証明自体に有用性がないと考えたわけではなく、彼は特定の技術的課題——ノードが全量の取引履歴を掌握せずとも、ある資産の二重支出が発生していないことをどうやって証明するか——について論じていたのである。
言い換えれば、ネットワークがいかにしてある種の「非存在」を検証するかだ。これは「支払いの詳細パラメータを隠匿できるか」という全く異なる技術次元の問題である。
この歴史的細部を理解するのは極めて重要である。当代のプライバシーに関する議論の多くは、往々にして中本聡が当時ゼロ知識暗号学を完全に無視していたと誤解しているからだ。
歴史的事実は伝説よりもはるかに豊かで、中本聡はゼロ知識証明の概念を熟知していただけでなく、それをビットクーンの二重支出検証に応用する際の巨大な工学課題についても深入りに考えを巡らせていたのである。
その後の暗号学研究はまさにこの土壌で萌芽した:研究者たちはゼロ知識証明を活用して取引の詳細を隠蔽しつつ、依然として全网ノードが取引の合法性を検証できる新しいパラダイムを開拓したのである。
身元隠匿から決済詳細の隠匿へ
暗号学研究の歩みは、ビットクーンが成熟した後も止まることはなかった。
2013年、学界には画期的な論文「Zerocoin:Bitcoinに基づく匿名分散型電子キャッシュ(Zerocoin: Anonymous Distributed E-Cash from bitcoin)」が発表された。
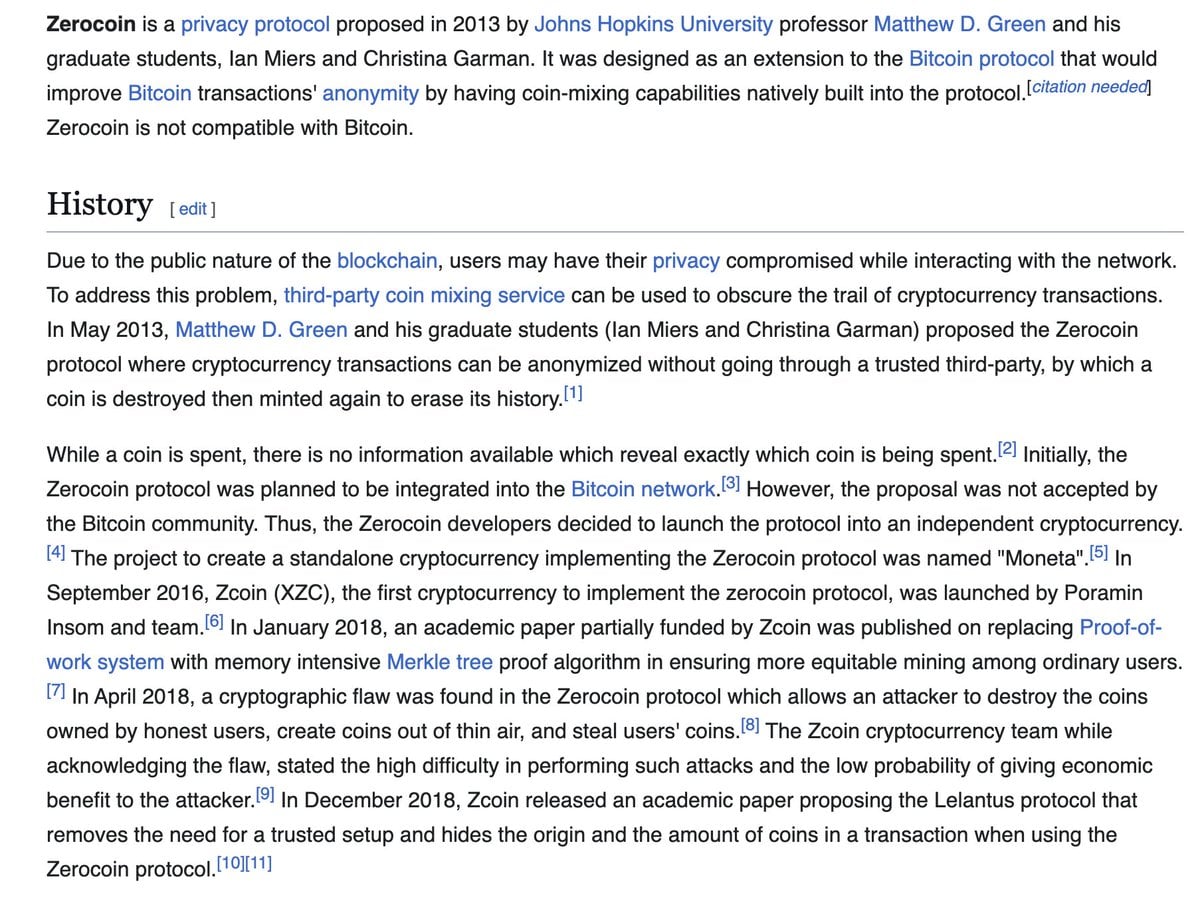
図:2013年に発表されたZerocoin論文『Zerocoin: Anonymous Distributed E-Cash from bitcoin』
論文はビットクーンの致命的欠陥を見事に指摘している:全面公開の台帳構造は、そのプライバシー保護が脆い擬似匿名の上に成り立っていることを意味する。
Zerocoinは、暗号学を利用して取引と起源間の紐付けを打破する方法を探求したが、まだ受取先と支払額を暴露してしまい、決済の柔軟性においても明らかな限界があった。
2014年までに、研究チームは一歩先に進み、「Zerocash:Bitcoinに基づく分散型匿名決済(Zerocash: Decentralized Anonymous Payments from Bitcoin)」をリリースした。
Zerocashは非対話型ゼロ知識証明技術zk-SNARKsを導入し、取引の発信元、受取先、送金額を全面的に隠蔽しながらも、全网ノードが取送金の有効性を厳密に検証できる包括的なプロトコルを実現させた。
これは中本聡の原版プライバシーモデルに対する深刻な昇華である。
ビットクーンは公開アドレスと現実のアイデンティティを切り離そうとした;Zerocashは取引データそのものを公衆の目から完全に消し去る方法を模索した。
これは極めてマイルストーン的な転換点である:分散型ネットワークは、ある決済のすべての平文詳細を知る必要がなくとも、それが通貨規則に従っているかどうかを確認できる。
コンパクトなゼロ知識証明によって、システムは取引の構築パラメータを一切公開することなく、数学的に全网に対してその取引が合法であることを証明できる。
これもまた、ゼロ知識暗号学がブロックチェーンプライバシー研究の真珠たる核心根源なのである。
現代の主要プライバシーシステムは一体何を保護しているのか?
日常のブロックチェーンプライバシー議論において、人々は往々にしてすべてのプロジェクトを混同しがちである。
だが、受取人を隠すことは金額を隠すことと同義ではない;金額を隠すことはオンチェーン取引トポロジー図を隠すことと同義ではない;オンチェーンデータを隠しても、自動的には取引発生前のネットワーク通信漏えいを阻止できない。
これらのテクノロジースクールを明確に分割して分析する必要がある。
受取者を隠すが金額は公開のままとするシステムもあれば、取引金額を伏せるがウォレット側やネットワークRPCノードでクエリ痕跡を暴露するシステムもある。さらには、ユーザーが全員身元を漏らさずに資格があることを証明できる方式もある。
これらは全く異なる次元のセキュリティ保護であり、いくつかの代表的な技術実装を見てみよう。
BitcoinとPayjoin
Bitcoinは基本台帳層で公開透明性を保っているとはいえ、開発者がプライバシー改善に対して何も手を打っていないわけではない。
コミュニティの開発者は、従来のオンチェーングラフ分析の信頼性を大幅に低下させる仕組みを設計しており、その中でBIP 78で定義されたPayjoinが特に代表性を持つ。
Payjoinは支払人と受取人が協力して一つの支払い取引を構築することを可能にし、受取側も積極的にこの取引にインプットUTXOを提供する。
为什么这一点至关重要?
傳統鏈上追蹤分析通常基於一個核心仮設:取引内のすべてのインプットアドレスは同一人物に属するという前提。だがPayjoin取引において受取側もインプットを注入すれば、この汎用的な仮設は完全に崩壊する。
Payjoinは取引金額を隠すものでも、Bitcoinを機密決済システムに変換するものでもない。ただ外部機関によるオンチェーン資金帰属分析の難度と不確実性を大幅に上昇させただけである。
这项改进非常实用,但绝不能将其与端到端的完全机密交易相混淆。
この改善は非常に実用的だが、エンドツーエンドの完全機密取引と混同してはならない。
门罗币(Monero)
Moneroは別の道を選び、レイヤーダウンの取引メカニズムにデフォルトで強力なプライバシー保証を埋め込んだ。
它通过几套核心密码学构件协同运作,全方位遮蔽单次支付的各个维度:
複数のコア暗号学構成要素が協調して機能し、単一の決済の各次元を全方位に覆い隠す:
・ 环签名(Ring Signatures):混淆真实发送者,让外部观察者无法从混淆环中辨别究竟是哪一个输出被真正花费;
・ リングサイン(Ring Signatures):真の送信者を攪乱し、外部観察者がかく乱されたリングの中から実際に消費されたのがどのアウトプットなのかを判別できなくする;
・ 隐形地址(Stealth Addresses):为每一笔收款生成一次性目标地址,切断转账与接收者公开地址的联系;
・ ステルスアドレス(Stealth Addresses):毎回の受取に対して一回限りのターゲットアドレスを生成し、送金と受取人の公開アドレス間の紐付けを断つ;
・ 环机密交易(RingCT):对交易的具体金额进行加密隐藏,同时依然能让网络验证货币发行与守恒法则。
・ リングCT(RingCT):取引の具体金額を暗号化して伏せ、同時にネットワークが貨幣発行と保存則を検証できるようにする。
不过这一体系同样存在边界:发送方隐私具备概率属性,取决于交易环的设置以及外部观察者所能获取的辅助数据。
ただしこのシステムにも境界線がある:送信者のプライバシーは確率的属性を持ち、トランザクションリングの設定と外部観察者が取得可能な補助データに依存する。
Monero还引入了 Dandelion++ 协议以减少交易在 P2P 网络广播时的物理节点可追踪性,但其官方文档明确提醒:这仍无法抵御所有的网络级监听。
MoneroはDandelion++プロトコルを導入してP2Pネットワーク上でのブロードキャスト時に物理ノードの追跡可能性を低減させているが、公式ドキュメントは明確に警告している:これですべてのネットワークレベルの監視に対抗できるわけではないということ。
用户的宽带服务商、VPN 服务商或恶意远程节点,依然有可能收集到网络层面的交互信号。
ユーザーのISP、VPNプロバイダー、あるいは悪意あるリモートノードは、依然としてネットワーク層でのインタラクションシグナルを収集する可能性がある。
大零币(Zcash)
ZcashはZerocashの学術研究成果を実践に落とし込み、成熟した暗号資産体系へと変換した。
其核心杀手锏是屏蔽交易(Shielded Transactions),依托零知识证明隐匿交易的核心信息。
その核心的な武器はシールドトランザクション(Shielded Transactions)であり、ゼロ知識証明に基づいて取引のコア情報を隠匿する。
在屏蔽地址之间的转账中,公开账本完全不会暴露发送方、接收方、转账数额以及附言内容,全网节点只需验证零知识证明即可确保资产合法。
シールドアドレス間での送金では、公開台帳は送信者、受信者、送金額、およびメモ内容を完全に暴露せず、全网ノードはゼロ知識証明を検証するだけで資産の合法性を確保できる。
这比比特币的原生假名模型拥有更为强固的链上机密性保障。
これはBitcoinのネイティブな擬似匿名モデルよりも、オンチェーンの機密性保証がより堅固である。
但 Zcash 同时保留了透明地址(Transparent Addresses),涉及这些地址的交互依然完全对外界可见。
一方でZcashはトランスパーレントアドレス(Transparent Addresses)も併設しており、これらのアドレスに関わるインタラクションは依然として外部に完全に可視である。
屏蔽交易的使用率、资金在透明池与屏蔽池之间的流动路径、不同钱包的支持情况以及整体匿名集的大小,都直接决定了用户实际获得的隐私保护强度。
シールドトランザクションの使用率、透明プールとシールドプールの間での資金流動パス、各種ウォレットのサポート状況、および全体の匿名集合(アンニュムセット)の大きさは、ユーザーが実際に得るプライバシー保護の強度を直接決定する。
此外,Zcash 还引入了观察密钥机制,允许用户在不交出资产花费权力的前提下向特定审计方披露交易详情,展示了“隐私与披露并非零和博弈”的设计哲学。
さらにZcashはObserving Key(観察鍵)メカニズムを導入し、資産の支出権限を手放さずに特定の監査機関に取引詳細を開示できるようにし、「プライバシーと開示はゼロサムゲームではない」という設計哲学を具現化した。
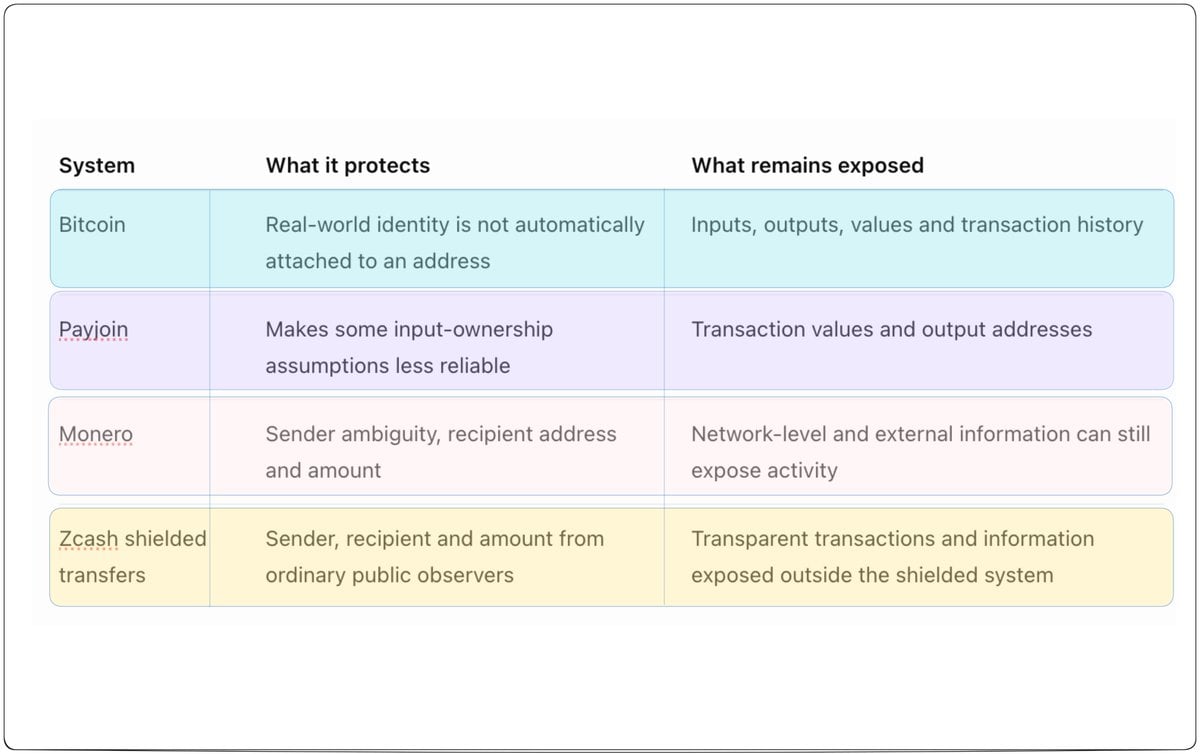
図:Bitcoin、Payjoin、Monero、Zcashのオンチェーンプライバシー特性比較
需要强调的是,上述对比仅仅描述了外部观察者能从区块链账本本身获取的链上信息,并不涵盖 IP 地址泄露、设备被黑、交易所实名归集等链外维度的风险。
強調すべきは、上記の比較は外部観察者がブロックチェーン台帳そのものから取得できるオンチェーン情報のみを記述したものであり、IPアドレスの漏洩、デバイスハッキング、取引所での実名アカウント統合などのオフチェーン次元のリスクは含まれていないということである。
隐私绝不是单一的静态功能,而是一组相互配合、各司其职的纵深防御体系。
プライバシーとは単一の静的機能ではなく、相互に連携してそれぞれの役割を果たすディフェンスインデプス(多層防御)体系なのである。
アプリケーション層スマートコントラクトへの新たなプライバシー挑戦
ビットクーン誕生以来、業界最大の進展は、取引詳細を伏せるトークンの開発にとどまらず、むしろプライバシーの思想をスマートコントラクトと分散型アプリケーションの設計遺伝子に注ぎ込んだ点にある。
今日、オンチェーン上での人々の行動は単純な送金を遥かに超え、ローンイングとステーキング、分散型取引、DAOガバナンス投票、ポートフォリオ管理、資格証明などを包含する。
これらのインタラクションはみな、敏感なビジネスおよび個人情報を読み取らせるものである:トレーダーは自分のホールドポジションがリアルタイムで全网にコピートレイルされるのを望まず、企業はライバル社に treasury 資金の流れを公然と明かしたくない、一般ユーザーは資格があることを証明したいが、全ての現実の身元を曝露する必要はない。
プログラム可能な機密スマートコントラクトはこの矛盾を解決するために生まれたものであり、中核目標は分散型アプリケーションが複雑な業務を効率的に実行できるようにしつつ、プロセスに関わる個別のデータを平文で公に出す必要がないようにすることである。
現在の業界はいくつかの異なるアーキテクチャ次元から突破口を開いている:
Aztec:兼顧私密与公开函数的 Layer 2
Aztecはイーサリアム上にプライバシー特化のLayer 2を構築することに尽力しており、そのスマートコントラクトはコードレベルで開発者がプライベート関数とパブリック関数を柔軟に混在して宣言できるようにしている。
核心的的境界線はコードがどこで実行されるかである:
プライベート関数はユーザー端末デバイスのプライベート実行環境(PXE)で展開・実行され、ローカルで機密計算を完了して対応するゼロ知識証明を生成した後、その証明のみをネットワークに提出する;
パブリック関数は全网のシーケンサーおよびノード上で実行され、全网が読めるグローバルな公開状態を利用する。単一のオンチェーンインタラクションで両者をスムーズに連結できる。
分散型匿名投票を例に挙げると:有権者はローカルのプライベート環境で投票署名を完了し、自身の具体的な選択肢を外部に公開する必要がない;パブリック関数はオンチェーンで一票をまとめて集計・更新を行う。全网は最終的な票数結果の正確性を検証できるが、個人ごとの独立した投票内容を遡って推測することはできない。
ただしこれも限界がないわけではない:ローカルクライアントがリモートノードに対してネットワーク状態のクエリを行えば、リモートノードはそのユーザーがどのデータを注視しているかを依然として把握できてしまう。この種の情報漏洩をさらに軽減するにはフルノードを実行する必要がある。
Oasis Sapphire:基于硬件可信执行环境(TEE)的机密合约
Aztecがクライアントサイド証明を重視する技術パスとは異なり、Oasis Sapphireは全く異なる技術パラダイムを採用している:TEE(Trusted Execution Environment)ハードウェア分離領域を利用して機密スマートコントラクトを実行するのである。
TEEはハードウェアによる物理的分隔により、実行中のコードと機密データを保護し、Sapphireはエンドツーエンド暗号化された取引インプットと秘匿のスマートコントラクト内部状態をサポートしており、コントラクトが敏感なパラメータを安全に処理できるようにしている。
クライアントサイドのゼロ知識証明とハードウェアTEEはそれぞれ利点とトレードオフを持つ:TEEはハードウェアメーカーの安全性およびマイクロコード実装に対する信頼前提を導入する;一方、ゼロ知識システムは算術回路設計および数学証明体系の完全無欠性に依存する。
Umbra:聚焦屏蔽资金池内部转移
Solanaエコシステムにおいて、UmbraはV1からV2へのアーキテクチャ革新を示した。
V1バージョンでは暗号トークンアカウントをシールドプールへの入り口としての仲介役に用いていたが、V2ではシールドプールを中心に据えた資金流動体系として全面的に再構築され、ユーザーは資金プール内で直接的な機密流動を完了できるようになった。
しかし認識すべきは、シールドプールへの入金と引き出し行為は依然としてオンチェーン上に手がかりを残すということである。プールへの出入金における具体額とタイムウィンドウは依然としてオンチェーン分析の手掛かりになり得る。その核心的なプライバシー保護はプール内の移動フェーズに焦点が当てられている。
Privacy Pools:实现选择性合规披露
0xbowチームが構築したPrivacy Poolsは、イーサリアムマルチチェーン対応のコンプライアンスプライバシープロトコルであり、そのインスピレーションは2023年にVitalik Buterinらが共同執筆した学術論文に端を発している。
ユーザーは通常のウォレットから資産をシールドプールに入金し、Association Set Provider(ASP)が入金資金をスクリーニングして違法資金を除外する。同時に、整個システムは centralized KYC やグローバルなバックドア用の閲覧鍵を設けていない。
出金時には、ユーザーはゼロ知識証明を用いて自分の資金がスクリーニング済みのコンプライアンス集合に属することを証明するが、具体的にどの入金預けなのかは開示しない。これにより合法的な個人財務の秘密を保護しつつ、ブラックマネーがコンプライアンスプールを汚染する可能性を断つのである。
これがまさにEric Hughesが当年提起した選択的开示思想の現代DeFi分野における絶好の体現である:コンプライアンスとプライバシーはもはや相容れないものではない。
Kohakuが核心的痛点を問う:ウォレットは取引以前に何を曝したのか?
ブロックチェーンプライバシーの分野には、極めて重要ながら長年見過ごされてきた脅威が一つある。
ユーザーがいかなるトップクラスの機密取引プロトコルを利用していたとしても、取引が開始される前に、ウォレット自体の定期的なネットワークリクエストを通じてすべてが事前に漏えいしてしまう可能性がある。
ウォレットが開かれてアカウント残高の更新が行われる際、通常はリモートRPCノードに対してデータクエリが発行される。このリクエストは直接サービスプロバイダーに対し、ユーザーがどのアドレスを注視しているかを教えてしまう。
同様の漏洩は履歴取引の照会、コントラクトトランザクションのプレビューシミュレーション、トークンメタデータの取得などの定型作業でも頻発する。取引自体は機密であっても、取引前に送信されるネットワークリクエストには穴だらけなのである。
まさにこれがイーサリアムエコシステムの最先端プライバシープロジェクトKohakuが全力で攻めている領域である。オープンソースのプライバシー保護型ウォレット及びSDK仕様として、Kohakuはウォレットインフラストラクチャの最深部から防衛線を再構築することを目指している。
KohakuはPIR(Private Information Retrieval:秘密情報検索)技術を導入した。従来の残高照会ではサーバーは平文アドレスを受け取ってデータを返す;PIRフレームワーク下では、ウォレットは特殊な暗号化クエリを構築し、サーバーが対象結果を返すことを許容しつつ、ユーザーが具体的にどのアカウントを照会したのかを完全に探知できなくする。
ウォレットはユーザーが秘密鍵、アカウント、署名権限およびアプリケーションインタラクションを管理する第一ゲートウェイである。もしこの入口がメタデータの継続的な外部漏洩を引き起こせば、レイヤーダウンの機密取引だけでは永遠に安全なクローズドループを形成できない。
私たちは中本聡のプライバシーモデルを越えたのか?
特定の技術指標から見れば、答えは疑いもなく肯定である。
中本聡の初期設計は擬似名公開鍵と完全に透明な取引履歴に基づいていた。しかし今日の暗号通貨の世界では:
取引の機密性については、MoneroとZcashのシールドトランザクションが、中本聡が當年に実現できなかったインプット、アウトプット、金額の全方位オンチェーン隠匿を達成した;
検証可能な計算については、現代のゼロ知識証明体系は平文インプットを暴露することなく、複雑なロジックがコンプライアンスに従って実行されたことを数学的に全网へ証明できるようになった;
アプリケーション拡張については、Aztecがプログラム可能なプライバシーコントラクトをもたらし、Oasis Sapphireがハードウェア機密計算を実現し、Privacy Poolsがコンプライアンスに基づく選択的开示を開拓し、Kohakuがウォレットクライアント側のクエリ漏洩解消に取り組んでいる。
しかしプライバシー問題が完全に解決されたかどうかを問われれば、答えは依然として否定である。
機密取引一つではブロードキャスト時の物理IP漏洩を隠蔽できない;プライバシーコントラクト一つではパブリック関数インタラクションの時間的パターンを消し去れない;シールド資金プール一つではプールへの出入金における資金の関連性を相殺できない;TEEハードウェア一式はチップメーカーに対する安全性仮定から逃れられない;精緻な数学的証明一つはすでにマルウェアに感染したローカルデバイスを保護できない。
真のプライバシーセキュリティは全过程チェーンをカバーしなければなりません:端末ウォレット、物理ハードウェア、アプリケーションUI、ネットワーク伝送、スマートコントラクト、そして最終的に到達するオンチェーンデータに至るまで。
何を公開し、何を秘匿すべきか?
長年、ブロックチェーン業界はグローバルな公共状態の基盤の上に築き上げられてきた。
全透明性は許可不要な独立検証能力をもたらしたが、同時に一般個人やビジネスエンティティの生活や財務動静を網の目状に曝露してしまった。
我々はブロックチェーン上のすべての情報を黒箱に封じ込めるよう主張するものではない。まさにそれが「選択的开示」の中核論理なのである:
公共統治機関および財政支出は日光の下で透明性を保ち、全社会の厳格な監督を受けるべきであり、ネットワークルールの履行は誰もが検証可能でなければなりません;
しかし一般市民の私的預金、給与収入、日常の小口決済、投資ポジションおよび商業契約は、ただブロックチェーン技術を利用したからといって、全世界に対して毫无保留に曝露しなければならない理由にはならない。
これら二つは矛盾せずに両立可能である:個人はサービス提供者に対して自身が合格資格があることを証明でき、戸籍謄本を一括して提出する必要がない;企業は帳簿の決済を円滑に行え、資金の実態を競合他社に明かさずに済む;有権者は尊厳ある一票を投じられ、投票結果は完全に一般市民によって監査可能である;ウォレットは資産の照会を行う際、サービスプロバイダーに対し特定のアカウントを一切暴露しない。
これは絶対的な隠匿を追求しているわけではなく、自らのデータに対する制御権を護ろうとするものなのである。
Ether Hughesが30年以上前に書き残した名言の通りである:「プライバシーとは、世界に対して自己を選択的に開示する権利である。」
ビットクーンは幕を開けたが、旅程はまだまだ未完である
私たちが白書第10節に記された中本聡の言葉を再び読み直す時、最も敬意を抱かせるのはビットクーンがすべてのプライバシー命題を一度に解決したからではなく、中本聡が設立当初より公開台帳と個人プライバシーの間の深層的緊張関係を明確に洞察力し、特定の時代的条件の下で実務的なエンジニアリングバランスを示した点にある。
サイファーパンクが数十年間にわたって絶えず追い求めてきた問いは変わっていない:人々はどうすればデジタル時代の便益を享受しながらも、本来窺われてはならない個人データ譲渡を強要されずに済むのだろうか。
ビットクーンはこの時代に最も重要な第一歩を踏み出し、後継の研究者们やエンジニアたちがこの道標を辿って前進し続けている。
現在の多種多様なプライバシープロジェクトを評価する際、我々は単にプロジェクト側のマーケティングスローガン、流行の暗号学用語、あるいは簡単な「機密対応」タグに留まってはいけない。
冷静に审视せねばならない:このシステムは本当に何を隠しているのか?どんな情報がなおも白日の下に曝されているのか?そのセキュリティ仮定は誰の信用の上に成立しているのか?現実のビジネスワールドで稼働する際、実際に何が起きるのであろうか。
当初サイファーパンクが投げかけたあの問いは、今なおすべての従事者に深思するに値する:あるテクノロジーシステムは、何故その職務を遂行するために必要な範囲を超える追加情報を入手する権利を持っているのか。
ビットクーンは銀行が存在しない状況下で通貨の検証可能性を実現しました;そして現代のプライバシーシステムが努めて completion を目指しているピースは、この検証可能性を守護しつつ、自己をどのように表現するかという尊厳と権力を、一人ひとりの独立した個人に完全に返還することである。
参考來源と関連読む
初期デジタルキャッシュとサイファーパンク
· David Chaum, Blind Signatures for Untraceable Payments (1982)
· Timothy C. May, The Crypto Anarchist Manifesto (1988)
· Eric Hughes, A Cypherpunk's Manifesto (1993)
· Wei Dai, b-money (1998)
· Adam Back, Hashcash (1997)
ビットクーンとそのプライバシーモデル
· Satoshi Nakamoto, Bitcoin: A Peer-to-Peer Electronic Cash System (2008), Section 10
· Satoshi Nakamoto, BitcoinTalk discussion: Not a suggestion (2010)
· BIP 78: A Simple Payjoin Proposal
プライバシー学術研究と最先端プロトコル
· Miers et al., Zerocoin (IEEE S&P, 2013)
· Ben-Sasson et al., Zerocash (IEEE S&P, 2014)
· Monero Technical Specifications & Dandelion++
· Zcash Documentation: Addresses and Value Pools
· Aztec Network: Private Execution Environment (PXE)
· Oasis Sapphire Confidential EVM Documentation
· Umbra V2 Shielded Pool Documentation
· Privacy Pools (0xbow) Research Paper & Documentation
· Kohaku: Ethereum Privacy Preserving Wallet & SDK
· Ethereum Foundation Reads: PIR for Wallets
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @Lithos_eth