


RGB、BitVM、Nostrの詳解入門
著者:浙大链协、BiHelix、ScaleBit & BTC Security Lab
序論:なぜBTC L2か
2023年に勃発したインスクリプション(銘文)エコのブームにより、BTCのスケーラビリティ問題の重要性が急速に高まった。BRC20などの各種カラードコイン(Colored Coin - ビットコインブロックチェーン上で付加情報を用いてビットコインに追加の属性や意味を与える方法)によって、元来のビットコイン取引が混雑し始めた。この問題を解決する鍵となるのがBTC L2であり、2024年の主要なナラティブになると見込まれている。本稿では、RGB、BitVM、およびライトニングネットワークに基づくNostrという、将来性の高い3つのBTC L2ソリューションについて詳しく紹介する。
RGBプロトコル
RGBとは何か
RGBは、ビットコインおよびライトニングネットワーク向けに設計された、スケーラブルで秘匿性を持つスマートコントラクトプロトコルであり、LNP/BP標準協会によって開発されている。これは「プライベートかつ共同所有」という概念を採用しており、チューリング完全で信頼不要な分散型コンピューティング形式であり、トークンを導入せず、ブロックチェーン非依存の分散型プロトコルである。明確にしておくべき点として、RGBにはネットワークもブロックチェーンも存在せず、クライアント側検証技術であり、部分状態スマートコントラクトシステムである。
RGBプロトコルの歴史
RGBプロトコルの沿革
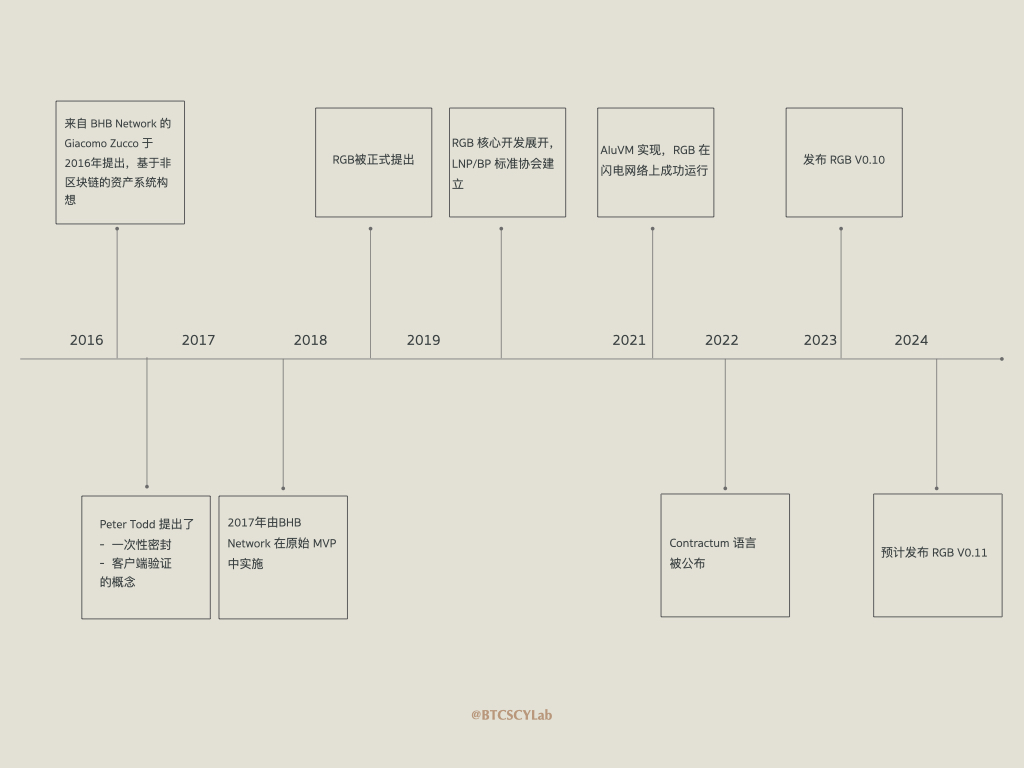
RGBは当初、2016年にBHB Network所属のGiacomo Zucco氏により「非ブロックチェーン型資産システム」として構想された。同年、Peter Todd氏がワンタイムシール(Single-use seal)とクライアントサイド検証(Client-Side Validation)の概念を提唱した。これらの重要なアイデアに触発され、RGBは2018年に正式に提案された。2019年、コア開発者であるMaxim Orlovsky氏がRGBの推進を始め、プロトコルの大半のコード開発と基盤標準設計に携わった。Maxim Orlovsky氏とGiacomo Zucco氏は共同でLNP/BP標準協会(https://www.lnp-bp.org)を設立し、RGBを概念段階から実用化へと導くことを目的とした。同協会はFulgur Ventures、Bitfinex、Hojo財団、DIBA、Pandora Primeなどから支援を受けている。多数の開発作業を経て、2023年4月にバージョンV0.10がリリースされた。これは最初の安定運用可能なバージョンである。2024年1月、RGBのコア開発者は上半期中にできるだけ早くV0.11をリリースする意向を表明している。
RGBプロトコルの最新動向
RGB V0.10の新機能については、他のレポートですでに詳細な分析がある。一方、V0.11はまだ正式リリースされていないため、ここでは開発者やコミュニティの最新の動きを紹介する:
・L-BTCのサポートを追加予定
・RGB資産とLiquid資産間の相互運用性およびクロスチェーンブリッジのアップデート
ただし、RGB V0.11はV0.10と互換性がないため、現在のプロジェクトにとっては移行コストが非常に大きくなる。また、開発進捗が遅れていることから、多くのプロジェクトがV0.11のリリースを待っている状況である。
RGBの設計思想と動作原理
RGBスマートコントラクトはクライアントサイド検証を採用しており、すべてのデータがビットコイン取引の外部、すなわちビットコインブロックチェーンまたはライトニングチャネルの状態外に保存される。これにより、BTCメインネットやライトニングネットワークプロトコルの変更なしに、ライトニングネットワーク上で動作することが可能になる。これがプロトコルのスケーラビリティとプライバシーの基礎を築いている。
RGBは、ビットコインUTXO上に定義されたワンタイムシールを使用しており、これによりスマートコントラクトの状態履歴を持つ当事者は、その一意性を検証できる。言い換えれば、RGBはビットコインスクリプトを利用して、セキュリティモデルおよび所有権・アクセス権の定義を行っている。
RGBは、有向非巡回グラフ(DAG)形式の状態遷移であり、各コントラクトは完全に分離されており、コントラクト所有者(または所有者が情報開示を行った相手)以外には、その存在自体が分からない。
|
有向非巡回グラフ(DAG)とは、複雑なシステムや関係を視覚的に表現できる特殊なグラフ構造である。「有向」とは、都市内の一方通行道路のように、各エッジ(辺)が特定の方向を持っていることを意味する。「非巡回」とは、どの道を通っても起点に戻れない、つまり閉ループが形成されないことを指す。DAGにおいても、あるノードから出発して一連のエッジを経て再びそのノードに戻るようなノード列は存在しない。 この概念をRGBシステムに適用すると、各コントラクトをノード、コントラクト間の関係(例:所有権の移転)を有向エッジと見なすことができる。このような構造により、コントラクト間の関係は明確かつ順序立てられ、ループが形成されることはない。つまり、あるコントラクトが直接的または間接的に自分自身に影響することはない。 |
このような設計により、状態伝達におけるコミットメントが一意かつ改ざん不能となり、二重支払いを防止し、状態遷移の有効性と整合性を実現している。

RGBコントラクトの深層解析
RGBアーキテクチャの基本設計思想を理解した上で、次にコントラクト部分について考察する。現在のスマートコントラクト世界では、開発者が自らまたは委託先にスマートコントラクトコードの開発を依頼することが一般的である。しかし、RGBの設計哲学では、これは好ましくない慣行であり、より多くのコード脆弱性やハッキング事故を招く可能性があると考えられている。そのため、RGBは開発中の脆弱性リスクと監査負担を低減するために、「コントラクトスキーマ(Schema)」という概念を導入している。「コントラクトスキーマ」とはスマートコントラクトの実際のコードであり、発行者はこれを「コントラクトテンプレート」として利用でき、外部のランダムな開発者が作成したカスタムコードを自分でコーディングしたり審査したりする必要がない。
柔軟な拡張性と高い相互運用性
RGBコントラクトは宣言型で定義されており、命令型プログラミングではない。つまり、コントラクトのロジックは一連の命令やステップではなく、ルールセットによってその振る舞いや状態遷移が記述される。これは状態変化の有向非巡回グラフ(DAG)である。局所的状態操作こそが、スキーマの核となる要素である。RGBコントラクトの操作はグローバルではなく、ローカルである。各ノード(または状態)は独自のルールを持ち、自分の状態遷移のみを担当する。これはイーサリアムなどのグローバルアルゴリズムを要求するプラットフォームとは異なり、すべての状態が同じアルゴリズムに従う必要がない。この特性により、RGBは十分な柔軟性と拡張性を持ちながら、高い相互運用性も兼ね備えている。
簡易なスマートコントラクト作成
スキーマは、状態遷移において許可されるグローバルおよび所有状態、シール、メタデータの種類を定義する。RGBはContractum言語を用いてRGBスキーマを作成し、AluVM(算術論理ユニット仮想マシン)上で実行することで、RGBスマートコントラクトの作成を簡素化している。AluVMはレジスタベースの設計であり、ランダムメモリアクセスを提供しないため、スマートコントラクト、リモートコード実行、分散計算、エッジコンピューティングなどに適しており、多様な高度スマートコントラクトユースケースの基盤を提供している。
RGBが安全性とプライバシーを確保する仕組み
RGB自身の設計面から
・非グローバルブロードキャストによるプライバシー:前述の通り、RGBのクライアントサイド検証により、検証プロセスはネットワーク全体ではなく、直接関与する対等者間でのみ行われる。このグローバルブロードキャストではない方式は、プライバシーと検閲耐性を強化する。コントラクト状態の詳細は関係者にのみ可視であり、マイナーにも取引内容は見えない。
・サンドボックス環境によるデータの秘匿性:一方、RGBはすべての操作データをstash(保管庫)に格納する。RGBはブロックチェーンベースではないため、データは他のノードに複製されない。ユーザーがローカルで制御するストレージは、外部攻撃やデータ漏洩のリスクを低減し、データの秘匿性を保証する。RGBは計算プラットフォームであり、各プログラム(「スマートコントラクト」)をサンドボックス環境で隔離しているため、ブロックチェーンベースのプラットフォームよりも優れたスケーラビリティと安全性を提供している。
・同様に、オフチェーンデータであるため、データ喪失リスクも存在する。
・検証とストレージに加えて、インボイス(請求書)システムも安全性とプライバシーを確保する。RGBのコントラクト操作はインボイスの作成を通じて行われ、インボイスには複数のコントラクト操作リクエストを含めることができる。ユーザーが明示的にコントラクト操作を指定・検証することで、操作の正確性と安全性が向上する。同時に、インボイスシステムはユーザー間でのコントラクト操作リクエストの非公開転送をサポートし、取引のプライバシーを強化する。インボイスと特定のコマンドを通じて、トークン移転などの状態移転を実行する。
BTCとのインタラクション面から
・RGBの設計はUTXOと強く紐づいている。BTCメインネットとのインタラクション中、ユーザーはオフチェーンコントラクトを作成してRGB資産を発行し、それをビットコインのUTXOに割り当てる。これはライトニングネットワークと非常によく似ており、その後は前述の方法でオフチェーンでの資産移転、コントラクトインタラクション、検証を行う。
・RGBはSchnorr署名によるマルチシグ、アダプタ署名プロトコル、ポイントタイムロックコントラクト(PTLC)の恩恵を受けるが、これらは純粋にビットコイン自体の恩恵(間接的)によるものである。RGB内部では署名が必要なコンテンツは存在せず(したがってSchnorrは内部で何の変更もしない)、ビットコインスクリプトも使用していない(したがって新しいTapscriptは何の役にも立たない)。
ScaleBitが共同で設立したBTC Security Labは、専門的に設立されたBTCセキュリティ研究所であり、RGBプロトコルの最新動向を研究し、そのコントラクトの安全性を守りつつ、RGBプロトコルの進化およびBTCエコシステムのインフラ整備を共に推進している。
RGBエコプロジェクト一覧
1. BiHelix
公式サイト:https://www.bihelix.net/
BiHelixは、ビットコインネイティブブロックチェーンにRGBプロトコルとライトニングネットワークを統合し、最適化されたノードを構築したビットコインエコインフラである。開発者の使いやすさを高め、ビットコインの利用シーンを拡大し、ビットコインブロックチェーンが直面するスケーラビリティとチューリング不完全性の課題を解決することを目指している。鉱夫、検証者、ノードサービスプロバイダー、取引所、ユーザーのために、より公正な分散型暗号世界を構築する。RGBプロトコルに基づく初のインフラとして、BiHelixは次世代ビットコインの大規模アプリケーションシナリオを創造する。現在のプロジェクトはまだインタラクションを開始しておらず、開発段階にあるため、続報に期待したい。
プロジェクトの特徴
1. 低いユーザーバリア
SLR(Security-Lightning-RGB)プロトコルを使用し、RGBとライトニングネットワークを再パッケージ化し、ライトニングノードの革新的なソリューションを導入して、グローバル汎用決済を実現する。
2. 高い信頼性と拡張性
成熟したクラウドサービスアーキテクチャを採用し、rust-lightningの特性を最大限に活用し、チャネルファクトリー機能をサポートして、チャネルを効率的に管理し、大量にチャネルを作成する。
3. セキュリティとプライバシー保護
状態データをオフチェーンで転送・保存し、再帰的ゼロ知識証明などの技術を用いてマルチパートペイメントと経路選択をランダム化し、プライバシーを保護する。
4. 開発者フレンドリー
包括的な開発ツールを提供し、オープンソースの開発ドキュメント、ツールなどを含む。さらに、スキーマ社会的合意メカニズムを導入し、開発者が簡単にアプリケーションを構築できるようにする。
2. Iris Wallet
公式サイト:リンク
IRIS Walletは、Bitfinexチームが開発した最初のAndroidウォレットであり、RGB統合およびRGB関連ツールに注力しており、代替可能および非代替可能資産(fungible and non-fungible assets)をサポートしている。Iris Walletは、発行から支出、受領までの一連のRGB資産操作をサポートし、すべての機能を馴染み深いウォレットアプリケーションにまとめ、できる限り多くの技術的詳細を抽象化している。現在はまだ実験的なアプリケーションであり、少量のビットコインと低価値資産にのみ使用することを推奨している。
3. DIBA
公式サイト:https://diba.io/
DIBAは、ビットコイン上でRGBプロトコルとライトニングネットワークを使用した最初のNFTマーケットプレイスである。ビットコインブロックチェーン上のノンカストディアル・アート資産に対する人々の理解を形作ることを目指している。
4. Bitmask
公式サイト:https://bitmask.app/
このウォレットはDIBAが開発したもので、RGBエコシステム初のNFTウォレットであり、Webブラウザ上で動作し、MetaMaskのようなイーサリアム系ウォレットと同様にRGBコントラクトとインタラクションできる。現在頻繁にアップデートされており、V0.11のリリースを待っている。
5. Pandora Prime Inc
公式サイト:https://pandoraprime.ch/
Pandora Primeは、Verify Valleyに本社を置くスイスの企業であり、LNP/BPの創立メンバーでもある。
Pandora Primeは、RGBスマートコントラクトとライトニングネットワークの融合により、ビットコインフィナンス(Bitcoin Finance)の時代を開こうとしている。彼らはビットコイン上のプログラマブル資産(RGBTCおよびCHFN)から始め、それらをライトニングネットワークを通じて取引スループットをVISA/MasterCardレベルまで拡張できるようにし、これらの資産を容易に交換できる仕組みを提供している。現在の製品にはMyCitadel(ウォレット)、RGB Explorer(エクスプローラー)、Pandora Networkなどがある。
6. MyCitadel
公式サイト:https://mycitadel.io/
MyCitadelはPandora Primeのブランドであり、2021年にRGB開発者によって作成された、最初のGUI対応RGB対応ウォレットである。クロスプラットフォームデスクトップウォレットおよびiOS/iPadウォレットを提供する。モバイルウォレットは代替可能なRGB資産を処理できる。
7. RGB Explorer
公式サイト:https://rgbex.io/
RGB Explorerは、Pandora Primeが開発した、最初のRGB資産登録およびスマートコントラクトブラウザである。現在、RGB 20、RGB 21、RGB 25をサポートしており、表示可能な資産はLNPBP、RGBTC、dCHF、RGBEXの4種類である。
8. Bitlight Labs(旧称Cosminmart)
公式サイト:https://bitlightlabs.com/
BitlightLabsはRGBプロトコルに基づくインフラを構築しており、ライトニングネットワーク上に複数のアプリケーションを展開する予定であり、RGBユーティリティウォレット「Bitlight Wallet」と、ライトニングネットワークおよびRGBプロトコル上でBitcoinFi自動マーケットメーカーを実現する「Bitswap」を含む。
10. RGB Memes & NFT
10.1 PPRGB
X: @PepeRgb20
PPRGBは現在Liquidネットワーク上で発行されており、RGB V0.11バージョン後にRGB上にマッピングされる予定である(RGB v0.11バージョンでもLiquidとの接続機能のコード開発が進行中)。
10.2 MRGBインスクリプション
MRGBインスクリプションは、RGBプロトコルに基づくクライアント側状態検証およびスマートコントラクトシステムのトークンである。このトークンはビットコインエコシステムの第2層および第3層(オンチェーン外)で動作し、すべてのBRC20パブリックチェーンが直接利用可能なオープンソース基盤プロトコルコードを提供する。
この革新はBRC20パブリックチェーンに巨大なポテンシャルをもたらし、GAS消費の削減、取引速度の向上、全体的なパフォーマンスの改善などが可能になる。MRGBシステムを採用することで、BRC20パブリックチェーンはより効率的に取引を処理し、ユーザーの取引コストを削減できる。同時に、MRGBインスクリプショントークンは取引プロセス中の消耗品としても機能し、BTCの流動性と拡張性を高める。
10.3Single-Use-Seal
シールは、RGB20およびRGB21上の1万件のPFPコレクション、希少UDAおよびトークンであり、Peter Toddが提唱したSingle Use Seal(ワンタイムシール)に由来する名称である。現在、BitlightおよびBitmaskウォレットがv0.11 RGBバージョンに更新するのを待っており、その後に発行される予定である。
10.4Bitman
X: @bitmancity
diba上で1万件のUDAを発行する予定であり、wl+パブリックセールの可能性がある。「BTCの精神を伝える」ことが宗旨であり、プロジェクトの趣旨は高く、BTCエコ貢献者にwlを配布し、パブリックセールの大部分の収益をLNP/BPに寄付する予定である。
BitVM
なぜBitVMなのか?
BitVM(Bitcoin Virtual Machine)は、ビットコインブロックチェーン上で任意の計算を検証できるシステムを導入し、セキュリティを損なわず、ネットワークを変更することなく、複雑な計算(例:チューリング完全なスマートコントラクト)の扉を開く。すべての計算はオンチェーン外で処理されるため、ビットコインブロックチェーンの混雑を軽減できる。
「要するに、BitVMはビットコインネットワーク上でチューリング完全コントラクトを表現できる計算モデルである。」RGBと同様に、BitVMはネットワークのコンセンサスルールを変更する必要がない。
2023年10月9日、ブロックチェーン開発企業ZeroSyncの共同創業者Robin Linus氏がBitVMのホワイトペーパーを公開した。RGBと比べると、BitVMははるかに若い。
BitVMのアーキテクチャ設計
アーキテクチャ
楽観的ロールアップ(Optimistic Rollups)およびMATT提案(Merkelize All The Things)と同様に、詐欺証明(fraud proof)およびチャレンジ・レスポンスプロトコルに基づき、ビットコインのコンセンサスルールを変更する必要がない。BitVMは、巨大なTaptree内に詐欺証明をエンコードすることで、ビットコインがチューリング完全であることを証明している。
ゲート回路設計
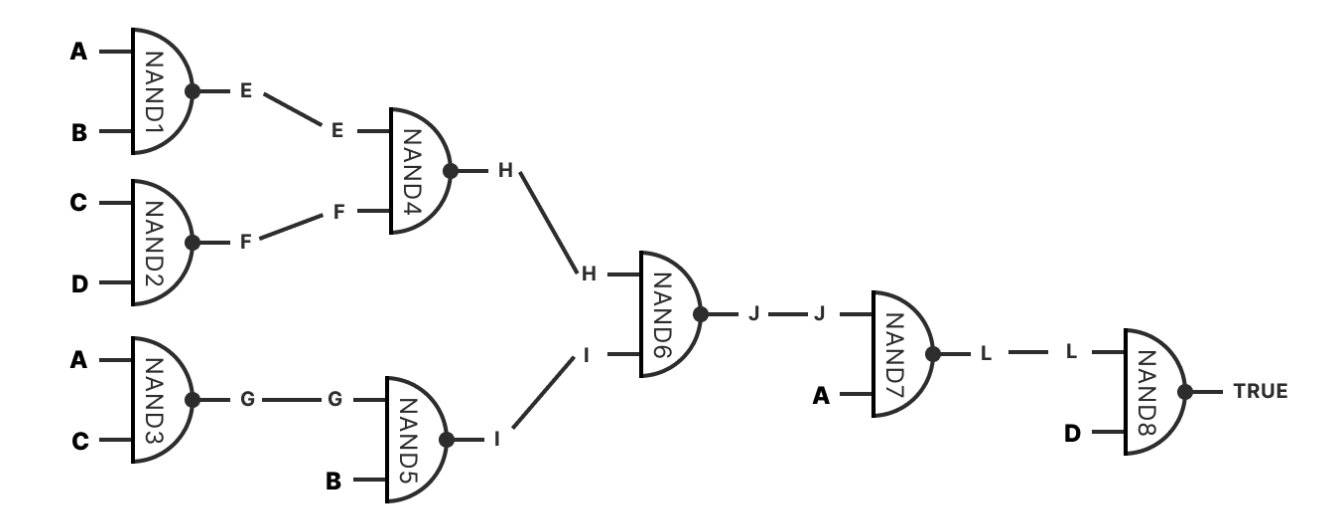
ビットバリューコミットメントは最も基本的なコンポーネントであり、コミッターが特定のビットを「0」または「1」に設定できる。任意の計算可能関数は論理回路として表現でき、論理ゲートコミットメントを構成する。NANDゲート(汎用論理ゲート)を使用して構築され、各ゲートは独自のコミットメントを持つ。ゲートコミットメントを組み合わせることで任意の回路を表現できる。各実行ステップはTapleaf内でコミットされ、同一のTaprootアドレス内で統合される。
BitVMはビットコインのTaprootアップグレードを利用し、二進回路に類似した構造(taptreeと呼ばれる)を構築して機能を実現する。このシステムでは、各UTXOの使用条件はScriptスクリプト内の命令で表され、プログラムの基本単位となる。これらの命令はTaprootアドレス内で二進出力(0または1)を生成し、taptree全体を構築する。taptreeの出力は二進回路の実行結果と見なすことができ、実行可能なプログラムと同等である。taptreeが実行できるプログラムの複雑さは、それを構成するTaprootアドレスの数と複雑さに依存する。つまり、BitVMはビットコインScript命令を二進操作に変換することで、ビットコインネットワーク上でより複雑なプログラムを実行できる能力を実現している。
参加者は二者
現在のモデルは二者に限定されており、参加者を拡張できない。また、BitVMが正常に動作するためには大量のプリサイン(オフチェーン計算)が必要であり、実際には非常に複雑で、効率性に欠ける可能性がある。
詐欺証明とチャレンジ・レスポンスプロトコル
証明者と挑戦者は、同じ取引内で同等量のBTCを賭け金として預ける(入力)。この取引の出力には論理回路が含まれる。事前設定段階で一連の取引にプリサインすることで、誤った主張に対する反論を実現する。BitVMは「楽観的ロールアップ」と比較される。なぜなら、大部分の計算をオンチェーン外で実行し、争議が発生した場合にのみ一部の計算をオンチェーンに提出して争議を解決するからである。
・楽観的ロールアップは第2層スケーリングソリューションであり、計算とデータストレージをオンチェーン外に移すことで、ベースレイヤーの負荷を軽減する。その後、複数の取引をまとめてメインチェーンに投稿する。
・楽観的ロールアップはすべての取引が有効であると仮定する。しかし、ネットワーク参加者が不正行為を認識した場合、詐欺証明を発動できる。詐欺証明とは、誰かの計算が不正確であることを示す証拠であり、チェック後に生成される。

オンチェーン外計算
BitVM上のほぼすべての活動はオンチェーン外で行われる。これには計算タスクの起動、データ共有、提出された主張の検証が含まれる。BitVMは通常、ビットコインブロックチェーン上で計算を実行しない。詐欺の疑いで争議が発生した場合にのみ、計算活動と検証がオンチェーンに公開される。しかし、争議が発生した場合、争議手続きのごく一部がオンチェーンで実行され、不正な当事者を特定するのに十分な範囲で行われる。
上記の前提知識があれば、BitVMの二者間インタラクションの具体的な原理をよりよく理解できる。
BitVMの二者間インタラクションモデルは、証明者(Prover)と検証者(Verifier)を含む。このシステムでは、まず証明者がスマートコントラクトまたはプログラムを作成・提出し、資金を共通管理されるメインルートアドレスに送金する。これらの資金は2-of-2マルチシグで保管される。証明者はまた、検証者に対して、自分のプログラムが約束された出力を生成できることを証明するのに十分な情報を共有する必要がある。
検証者の任務は、証明者のコードを実行し、出力が期待通りかどうかを検証することである。出力が期待通りでない場合、検証者は証明者にチャレンジを発動する。このチャレンジ・レスポンスのやり取りには、オンチェーン外のデータ交換とプリサイン取引の利用が含まれ、計算の正確性を検証する。
計算エラーが発見された場合、検証者はオンチェーンの詐欺証明を通じて証明者の不正行為を公に暴露できる。BitVMシステムでは、証明者の応答が誤りと判明した場合、彼は賭けを失い、資金を失う。逆に、すべての回答が正しい場合、証明者は資金を保持する。このような経済的インセンティブメカニズムは、不正行為を防ぐことを目的としている。
最終的に、このインタラクションにより、争議が発生した場合にのみ、計算検証がビットコインブロックチェーンに移管される。これにより、オンチェーン外で大多数の計算を実行できる。この設計は、ビットコインネットワークの効率性を維持しつつ、ビットコイン上でより複雑なプログラムを実行できる能力を提供している。
BitVMの安全性
アーキテクチャ設計の観点から分析すると、BitVMの安全性は主に以下の点に依存している:
詐欺証明(Fraud Proofs)
争議が発生した場合、検証者は詐欺証明を通じて提出者の誤った主張に異議を唱えることができる。このメカニズムはOptimistic Rollupsに類似しており、ビットコインのコンセンサスルールを変更する必要がない。
チャレンジ・レスポンスプロトコル
BitVMはチャレンジ・レスポンスプロトコルを使用し、提出者と検証者がプロトコルの設定段階で一連の取引に事前に署名する。これらの取引は争議発生時に問題解決に使用される。
オンチェーン外計算とオンチェーン確認
BitVMはオンチェーン外で複雑な計算を実行できるが、争議が発生した場合にのみ、関連する検証と解決がオンチェーンで行われる。この方法により、オンチェーンリソースの消費を削減しつつ、ビットコインブロックチェーンの完全性と安全性を維持する。
預金と罰則メカニズム
提出者が誤った主張をした場合、検証者はその預金を没収できる。このメカニズムにより、攻撃者は常に誤った行動によって預金を失うことになる。
双方契約メカニズム
BitVMのプライバシーを高め、取引コストを削減するが、EVMの多人数メカニズムと比べると汎用性が低下する。
Nostrプロトコル
Nostrプロトコルとは
Nostrの全称は「Notes and Other Stuff Transmitted by Relays」、直訳すると「リレーヤーが転送するノートおよびその他のコンテンツ」である。全称から明らかなように、これは転送プロトコルであり、P2Pプロトコルではない(リレーの存在があるため)。[Githubコード](https://github.com/nostr-protocol)の更新履歴によると、このプロジェクトは2020年11月に開始された。このプロトコルは、検閲に強いグローバルソーシャルネットワークを構築するための最もシンプルなオープンプロトコルを目指しており、中心化されたプラットフォームや機関の支配・干渉を受けずに、ユーザーが任意のタイプのコンテンツを作成、投稿、購読できる分散型ソーシャルプロトコルである。Nostrの発想はビットコインとライトニングネットワークに由来しており、類似の暗号技術とコンセンサスメカニズムを採用し、イベントと呼ばれるデータ構造(Nostrネットワーク)に基づいている。
Nostrプロトコルの構成
公開鍵・秘密鍵ペア
公開鍵・秘密鍵ペア一つがNostrアカウントとなる。Nostrアカウントは従来のユーザー名・パスワード方式ではなく、暗号通貨と同様の公開鍵・秘密鍵方式を使用する。わかりやすく言えば、公開鍵をユーザー名、秘密鍵をパスワードと見なせる。注意すべきは、秘密鍵を紛失した場合、パスワードのようにリセットできない点である。公開鍵はnpub1で始まり、秘密鍵はnsec1で始まる。使用前に公開鍵・秘密鍵を適切に保管する必要がある。一度紛失すれば復元は不可能である。
クライアント
Nostr自体はインターネット上で情報を送信するためのプロトコルにすぎない。ユーザーはNostrプロトコルを使用するためにクライアントソフトウェアが必要である。クライアントはウェブ、デスクトップソフト、またはスマホアプリのいずれかである。クライアントはリレーヤーから情報を読み取り、新たに生成されたデータをリレーヤーに送信して他のクライアントが読み取れるようにする。情報には署名が含まれ、これがデータが真の送信者から送られたことを保証する。クライアントは秘密鍵を使って署名を作成する。デスクトップまたはスマホクライアントを初めて使用する場合、秘密鍵をその中に保存する必要がある。秘密鍵から公開鍵を得ることができる。ウェブクライアントを使用する場合は、秘密鍵を直接保存するのは推奨されず、プラグインを使って秘密鍵を保存するのが望ましい。
リレーヤー
リレーヤーをNostrプロトコルのバックエンドサーバーと見なすことができる。Nostrクライアントは情報をリレーヤーに送信し、リレーヤーは(必ずしもそうではないが)これらの情報を保存し、接続されたすべてのクライアントにブロードキャストする。注意すべきは、リレーヤーは固定されたものではなく、時間とともに大きく変化する可能性がある点である。Nostrプロトコルはリレーヤーに依存してデータを保存・取得するため、ユーザーがクライアントの速度が遅いと感じた場合、接続しているリレーヤーの速度が遅い可能性があり、他のリレーヤーを追加することを検討する必要がある。
NIPs
Nostr実装標準(A Nostr Implementation Possibility、略称NIP)は、Nostr互換のリレーヤーやクライアントソフトウェアが何を必須・推奨・任意で実装すべきかを規定する。『NIP』はNostrプロトコルの動作原理を概説するリファレンスドキュメントである。Nostrは分散型プロトコルであり、特定の中央集権的機関に独占されているわけではない(例:Twitter)。つまり、プロトコルの発展方向はすべての参加者によって決定される。我々は変革を提案・提唱し、他人のアイデアにフィードバックを提供できる。プロトコルコミュニティの積極的なメンバーとして、Nostrネットワークの将来の方向性について一定の発言権を持つ。メインコードベースのNIPはすでに承認されており、pull requestで新たなアイデアを追加できる。
以下に重要なNIPを列挙する:
・NIP-04: メッセージ暗号化、secp256k1アルゴリズムを使用してDiffie-Hellman鍵交換を行い、ポイントツーポイント暗号化を実現
・NIP-05: 公開鍵をドメインにマッピング、記憶しやすくする。例えば、筆者の公開鍵npub10jprg9n3ecjlpez0fyg7y7yvpl66drtjv8rv0hfllxpdxhesuwzs4c2kw6を@NomandJamesというドメインにマッピング
・NIP-06: ニーモニック、暗号通貨ウォレットのニーモニックと同様
・NIP-13: 作業証明。この概念はビットコインの登場よりも前から存在し、現在はブロックチェーンPOWコンセンサス層で広く使用されており、イーサリアムWhisperプロトコルにも応用されている。その原理は、クライアントがメッセージを送信する前に、計算集約型の作業証明を完了することであり、情報を受信するリレーサーバーがこの証明の有効性を検証する。この証明を提供することは計算資源を消費することを意味し、スパムメッセージによるリレーの混雑を防ぐハードルを高める。
・NIP-22: メッセージタイムスタンプ。リレーサーバーにメッセージ作成時刻を通知し、リレーが選択的にメッセージを受信できるようにする。タイムスタンプは過去または未来に設定できる。
・NIP-40: 有効期限。リレーサーバーにメッセージの有効期限を通知し、リレーが削除できるようにする。
・NIP-57: ライトニングネットワークチップリンク。
・NIP-65: リレーサービス推奨リスト。
イベント
イベントはNostr上の唯一の`Object`構造である。各イベント構造にはカテゴリ(`kind`)がある。カテゴリはイベントの種類(ユーザーがどのような操作を実行したか、またはどのような情報を受信したか)をマークする。
Nostrプロトコルの動作
Nostrプロトコルはリレーヤーを通じて動作する。これらのリレーヤーは、同一リレーヤー上のユーザー間でJSONファイルを相互送信できる。
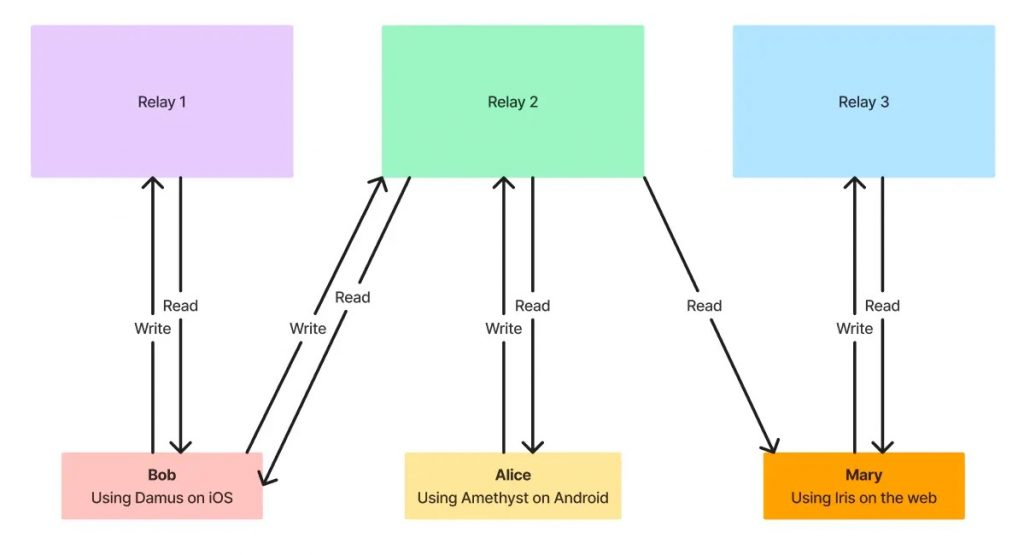
以下に簡略化した図解を用いて、理解を助ける:
図には3つのリレーヤー(Relay)と3人のユーザー(Client)が含まれる。図中の各ユーザーは異なるクライアントを使用している(同じプラットフォームでもない)。
図中の読み取り・書き込み状況は以下の通り:
・BobはAliceのすべてのツイートを見られるが、Maryのツイートは一切見られない(BobはMaryの存在すら知らない)。
・AliceはBobのすべてのツイートを見られるが、Maryのツイートは一切見られない(AliceもMaryの存在を知らない)。
・MaryはBobとAliceのツイートを見られる。Maryはリレーヤー3にのみデータを書き込むが、リレーヤー2(BobとAliceのデータを保存)からデータを読み取ることができる。
Nostrコントラクトの深層解析
Nostrプロトコルは非常に軽量なオープンプロトコルであり、分散型ソーシャルメディアプラットフォームにプロトコル仕様を提供している。ここでは簡単なプロトコルコード分析を試みる:
このプロトコルの基盤はWebSocketサーバー(nostr-relayと呼ばれる)であり、その処理と保存は非常にシンプルなデータ構造、Eventと呼ばれるものである。以下のように記述される:
{
"id": <32バイトのsha256(シリアル化されたイベントデータ)>
"pubkey": <イベント作成者の32バイト16進エンコード公開鍵>,
"created_at": <UNIXタイムスタンプ(秒)>,
"kind": <整数>,
"tags": [
["e", <他のイベントIDの32バイト16進数>, <推奨リレーアドレス>],
["p", <32バイト16進数の鍵>, <推奨リレーアドレス>],
... // 他の種類のタグが後で追加される可能性あり
]
"content": <任意の文字列>,
"sig": <シリアル化されたイベントデータのsha256ハッシュの64バイト署名。これは"id"フィールドと同じ>,
}
イベントは常に署名される(Schnorr型署名を使用)ものであり、さまざまな意味を持つ構造化データを含む。BIP340で定義されたSchnorr型XOnlyPubkeys(現在ビットコインTaprootで使用中)は、プロトコル全体で「アイデンティティ」として使用される。
nostr-clientは、nostr-relayと通信できるアプリであり、任意のイベントセットを購読できる。
フィルターは、クライアントが関心を持つすべてのNostrイベントの集合
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @MoveBit_
















