Pourquoi les monnaies décentralisées doivent-elles être publiques ? Décryptage des choix de confidentialité négligés dans le livre blanc de Satoshi Nakamoto
Auteur : Lithos.eth
Traduction : TechFlow
Le point de vue de TechFlow : Le grand livre public de Bitcoin, en brisant le monopole des intermédiaires financiers traditionnels, expose aussi sans compromis toutes les entrées et sorties de transactions ainsi que les montants sous les projecteurs. Dès la section 10 de son whitepaper, Satoshi Nakamoto avait clairement identifié cette faille architecturale et proposé d'utiliser des clés publiques anonymes comme ligne de défense, mais cela ne constitue qu'un pseudo-anonymat, et non une véritable confidentialité transactionnelle.
Des premières signatures aveugles et preuves à divulgation nulle de connaissance (ZKP), aux transferts confidentiels on-chain de Monero et Zcash, en passant par les contrats intelligents à confidentialité programmable d'Aztec et Oasis Sapphire, sans oublier Ethereum Kohaku qui résout les fuites lors des requêtes de portefeuilles, l'écosystème cryptographique s'éloigne du piège du mélangeur unique. La confidentialité ne consiste pas à tout dissimuler, mais à offrir à chaque individu le pouvoir de choisir quelles données il souhaite rendre visibles au monde.
Bitcoin permet à quiconque de vérifier autonomément l'intégralité de l'historique transactionnel sans solliciter l'autorisation d'une banque.
Pourtant, ce registre publiquement accessible peut révéler des informations personnelles bien plus vastes que ce que les utilisateurs anticipent. Satoshi Nakamoto abordait déjà cette question épineuse dans la section 10 de son premier whitepaper sur Bitcoin.
Depuis, chercheurs cryptographiques et développeurs explorent continuellement des voies technologiques préservant à la fois la confidentialité de l'information et la vérifiabilité des transactions. Après des années d'évolution, quelle distance avons-nous réellement parcourue aujourd'hui ?
Lorsque vous effectuez un paiement en Bitcoin à quelqu'un, dès sa confirmation, cette transaction devient une partie indélébile du registre public mondial.
Toute personne sur terre peut y accéder à tout moment.
Ils peuvent voir précisément la provenance des entrées dépensées, les adresses de sortie qui reçoivent les fonds, les montants exacts attribués à ces sorties, ainsi que la hauteur du bloc et l'horodatage où la transaction a été packagée et confirmée.
Même si les analystes ignorent temporairement votre vrai nom, dès qu'une seule de vos adresses est associée à une identité réelle dans le monde physique, tous vos comportements on-chain passés et futurs deviennent extrêmement faciles à tracer.
Votre revenu salarial, vos niveaux d'épargne, vos échanges commerciaux et vos habitudes de consommation quotidienne pourraient toutes laisser des traces sur ce même registre public.
Pour un système conçu initialement pour permettre des transferts de fonds libres hors du circuit bancaire, il s'agit assurément d'un compromis et d'un arbitrage particulièrement suggestifs.
Et Satoshi Nakamoto n'a rien négligé à ce sujet. Dans le whitepaper original de Bitcoin, l'intitulé de la section 10 était précisément « Vie privée » (Privacy).
Pour comprendre l'avenir de la vie privée sur la blockchain, nous devons revenir aux propos originaux de Satoshi Nakamoto, passer en revue les explorations des pionniers de la cryptographie antérieurs à Bitcoin, et mesurer objectivement les avantages et limites des différentes solutions de confidentialité actuelles.
Avant la naissance de Bitcoin, les pionniers exploreaient déjà des solutions
Les débats sur la confidentialité des monnaies numériques ne sont nullement nés avec Bitcoin.
Dès 1982, David Chaum publiait l'article classique « Blind Signatures for Untraceable Payments » (Signatures aveugles pour des paiements non traçables).
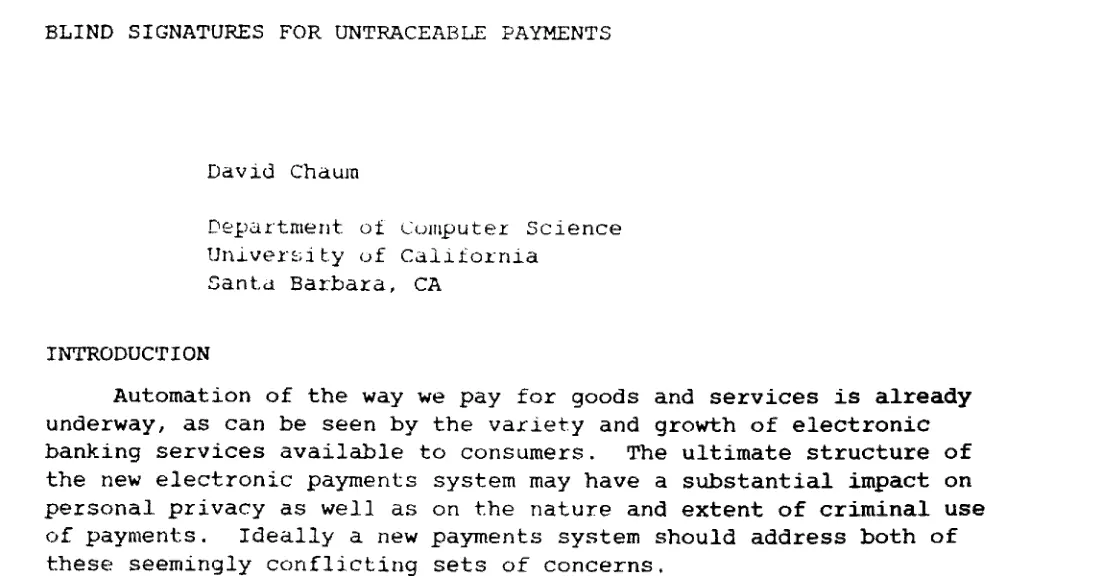
Schéma : Article sur les signatures aveugles publié en 1982 par David Chaum – Blind Signatures for Untraceable Payments
Dans cet article, Chaum examine comment les utilisateurs peuvent obtenir des reçus de paiement signés numériquement sans permettre à l'émetteur d'associer ces credentials de paiement à la transaction finale.
Ce concept est crucial, car une simple transaction divulgue bien plus que le passage de fonds. Elle révèle aussi qui transactonne avec qui, à quel moment, et avec quelle fréquence.
Les travaux de Chaum ont marqué un jalon important pour la monnaie électronique, mais son modèle reposait encore sur des émetteurs centralisés. Protéger les informations de paiement et éliminer la confiance envers les entités centrales constituent deux défis radicalement différents.
D'autres chercheurs et programmateurs ont poursuivi ces recherches dans cette direction, tandis que la communauté cypherpunk décidait de franchir une nouvelle étape majeure.
En septembre 1992, un groupe de cryptographes, programmeurs et défenseurs de la vie privée s'est organisé autour de la liste de diffusion animée par John Gilmore ; Jude Milhon aurait ainsi inventé le terme « Cypherpunk » pour désigner ce collectif.
Leurs centres d'intérêt débordaient des seules monnaies numériques : ils échangeaient passionnément sur les algorithmes de chiffrement forts, les protocoles de communication anonymes, les identités numériques, la liberté de l'information et la capacité des individus à utiliser des logiciels open source pour protéger leur intimité.
Timothy C. May avait rédigé « The Crypto Anarchist Manifesto » (Manifeste de l'anarcho-cryptographe) en 1988, puis le diffusait via Internet lors des premières réunions du mouvement en 1992.
Par la suite, le 9 mars 1993, Eric Hughes publiait officiellement l'influente « A Cypherpunk's Manifesto » (Manifeste d'un cypherpunk).
L'une de leurs affirmations, trente ans plus tard, résonne toujours avec force : À l'ère électronique, la vie privée est indispensable à toute société ouverte.
Schéma : Publication de 1993 par Eric Hughes – A Cypherpunk's Manifesto
Mais Hughes avançait dans ce manifeste un autre argument encore plus profond lorsqu'on analyse la confidentialité blockchain : la vie privée est le pouvoir de se révéler au monde de manière sélective.
Schéma : Eric Hughes affirme dans son texte que « la vie privée est le pouvoir de se révéler au monde de manière sélective »
Il ne prônait pas la dissimulation totale, mais insistait sur le fait que chaque individu doit disposer d'un droit absolu de décision quant au contenu qu'il choisit de montrer au public.
Un commerçant vendant un produit n'a pas besoin de consulter tout votre historique financier ; un destinataire recevant un virement n'a pas besoin d'espionner chacune de vos autres transactions.
Hughes expliquait fort justement : les parties prenantes doivent seulement connaître les informations strictement nécessaires à la transaction. Les détails superflus restent exclus. Ce principe demeure au cœur des débats sur la confidentialité.
Les cypherpunks ne comptaient jamais sur la charité d'autrui pour préserver leur vie privée ; ils étaient convaincus qu'elle devait être codifiée directement. Leur devise la plus célèbre reste : Les cypherpunks écrivent du code.
Les fondements intellectuels menant à Bitcoin
L'avènement de Bitcoin n'est pas tombé du ciel. Avant lui, plusieurs pionniers avaient travaillé pendant des années sur divers composants technologiques des monnaies numériques.
Hashcash (Adam Back, 1997) : un mécanisme de preuve de travail visant à augmenter considérablement le coût marginal des spams et de certaines abus de ressources.
b-money (Wei Dai, 1998) : proposition de système de cash électronique anonyme et distribué.
Bit Gold (Nick Szabo) : proposition de création de rareté numérique basée sur la puissance de calcul, complétée en 2005 par une exposition technique détaillée.
Reusable Proof of Work (RPOW, Hal Finney, 2004) : tentative de transformer les résultats des preuves de travail en jetons numériques transférables.
Ces projets divergeaient entre eux. Aucun n'a directement donné naissance à Bitcoin, et chacun ciblait des problématiques spécifiques, mais ils dessinent ensemble le terroir académique et intellectuel fertile qui a nourri Satoshi Nakamoto.
À cette époque, une vague technologique sérieuse cherchait à bâtir une monnaie numérique indépendante, totalement affranchie des banques commerciales, des États ou des chambres de compensation centralisées.
Dans le whitepaper de Bitcoin, Satoshi Nakamoto cite explicitement Hashcash et b-money dans la bibliographie.
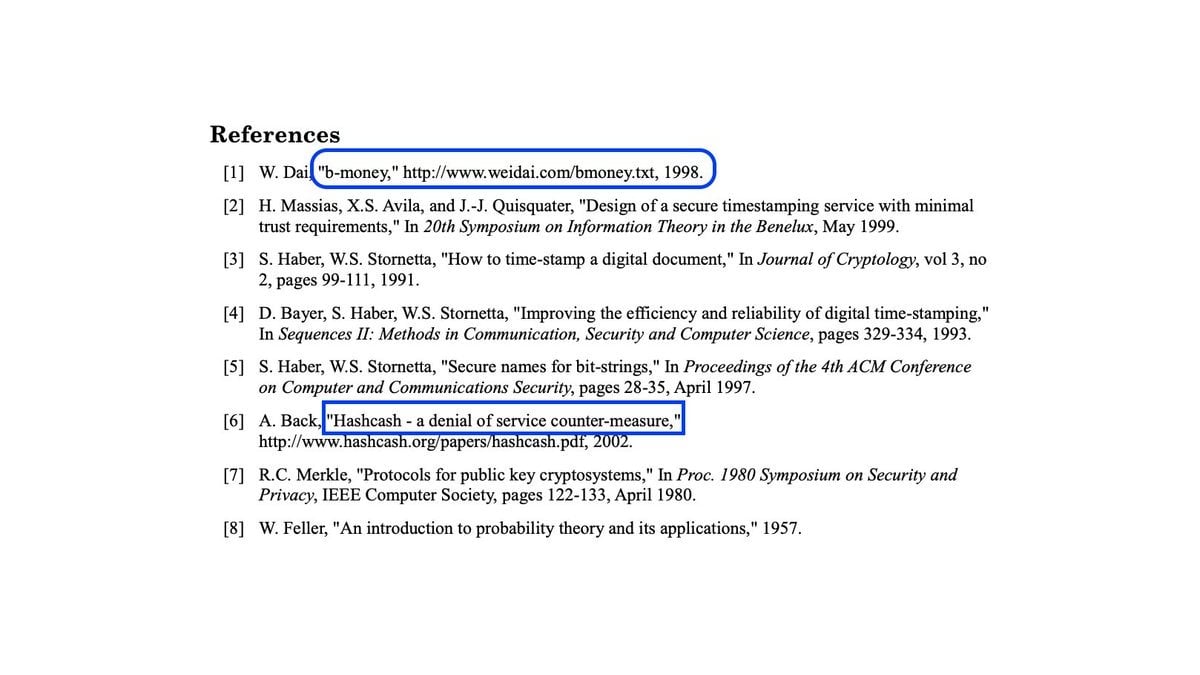
Schéma : Références citant Hashcash et b-money dans le whitepaper de Bitcoin
Bitcoin synthétise ces recherches et résout un défi fondamental majeur : comment faire converger l'ensemble du réseau vers un registre commun, sans organe centralisé capable de prévenir la double dépense ?
Cette percée marque un tournant historique dans l'histoire des cryptomonnaies, mais son prix est évident : toutes les données transactionnelles doivent être rendues publiques au réseau.
La véritable réflexion de Satoshi Nakamoto sur la vie privée
Le 31 octobre 2008, Satoshi Nakamoto publie le whitepaper « Bitcoin : A Peer-to-Peer Electronic Cash System », dont la section 10 est entièrement consacrée à la vie privée.
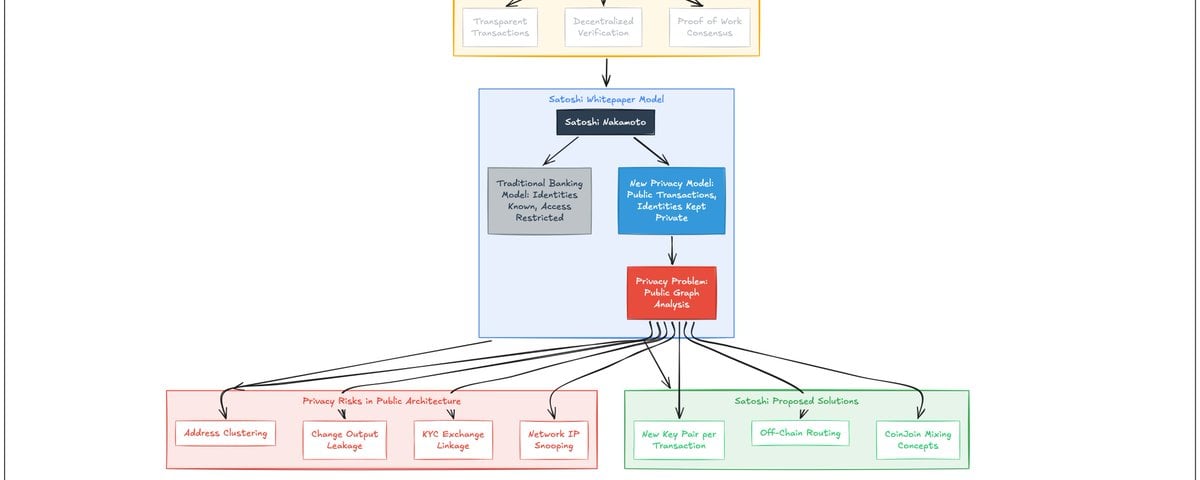
Ouvrant ce chapitre, il oppose le mécanisme de transactions publiques de Bitcoin aux schémas de confidentialité habituels dans la banque traditionnelle.
Dans le modèle bancaire classique, les transactions sont parfaitement transparentes pour la banque, mais invisibles pour le grand public concernant les soldes et flux des tiers.
Logique diamétralement opposée pour Bitcoin : la transaction elle-même doit être broadcastée publiquement à tout le réseau, tandis que l'identité réelle de l'utilisateur reste masquée derrière une clé publique anonyme.
Nakamoto y notait : « L'exigence de publier toutes les transactions exclut les méthodes traditionnelles, mais la confidentialité peut néanmoins être préservée en coupant le flux d'informations à un autre stade : en maintenant l'anonymat des clés publiques. »
Sa stratégie concrète incluait la génération d'une nouvelle paire de clés pour chaque transaction, complexifiant ainsi le suivi permettant d'associer plusieurs paiements liés à une même personne.
Cependant, Nakamoto soulignait également la faiblesse inhérente de ce modèle : lorsqu'une transaction utilise simultanément plusieurs entrées, celles-ci prouvent mathématiquement qu'elles appartiennent toutes au même propriétaire.
Si une seule de ces adresses est reliée à une identité réelle dans le monde physique, toutes les activités on-chain associées risquent d'être déduites et connectées bout à bout.
Il s'agit là d'une distinction conceptuelle capitale : la conception native de Bitcoin offre un pseudo-anonymat, et non une véritable confidentialité transactionnelle.
Bien que votre nom réel ne figure pas directement dans le registre, les détails de chaque transaction on-chain restent exposés. Des données externes suffisent souvent à associer une adresse à une personne physique.
Satoshi Nakamoto n'a jamais prétendu qu'il s'agissait d'une protection absolue. Il proposait simplement, dans un système distribué dépendant fortement de la vérification publique, un compromis pragmatique cherchant à minimiser le lien entre transactions et identités réelles.
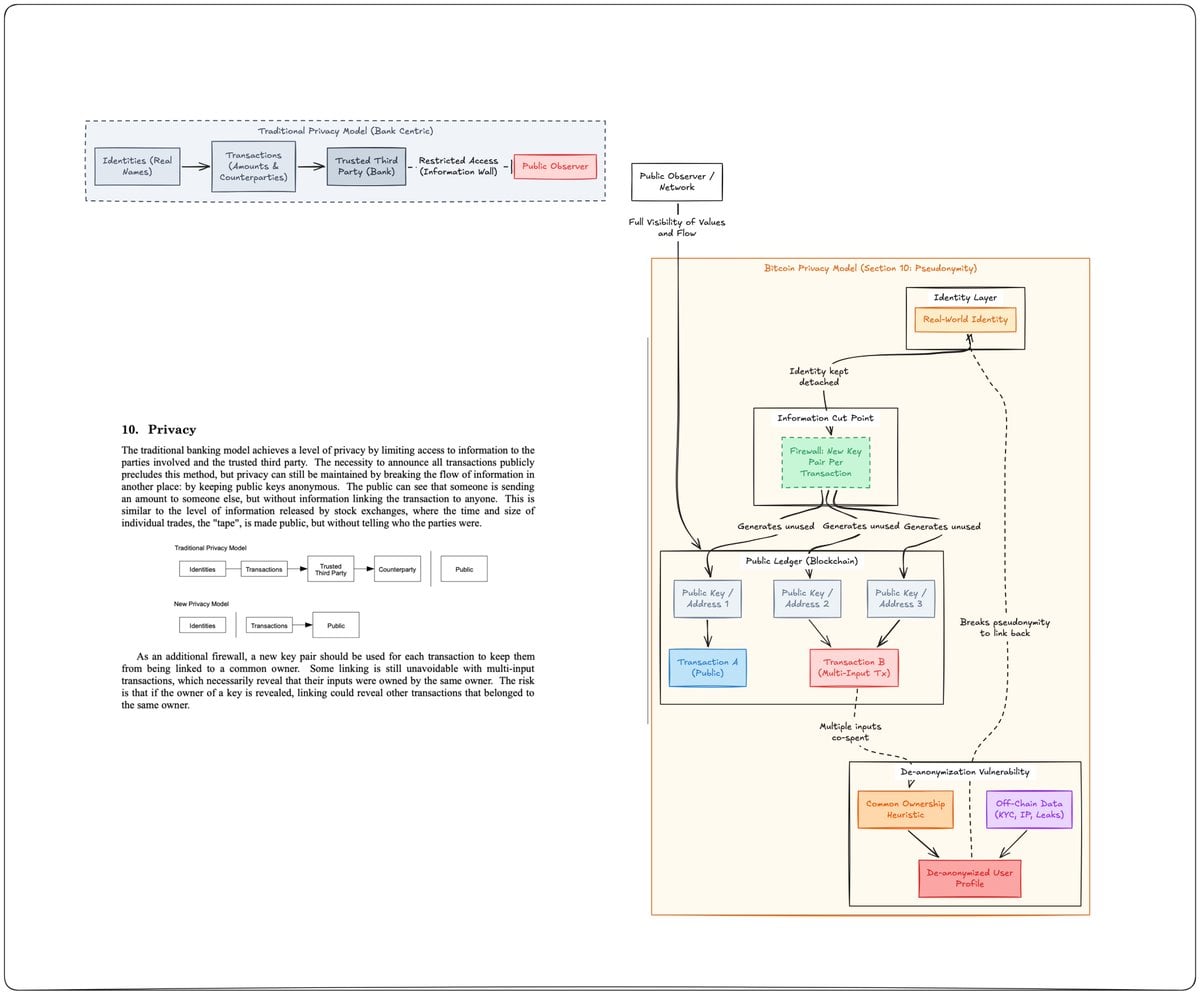
Schéma : Comparaison du modèle de confidentialité traditionnel et du nouveau modèle Bitcoin illustrés dans la section 10 du whitepaper
Que peut-on apprendre depuis une transaction Bitcoin ?
Prenons un exemple concret de paiement quotidien.
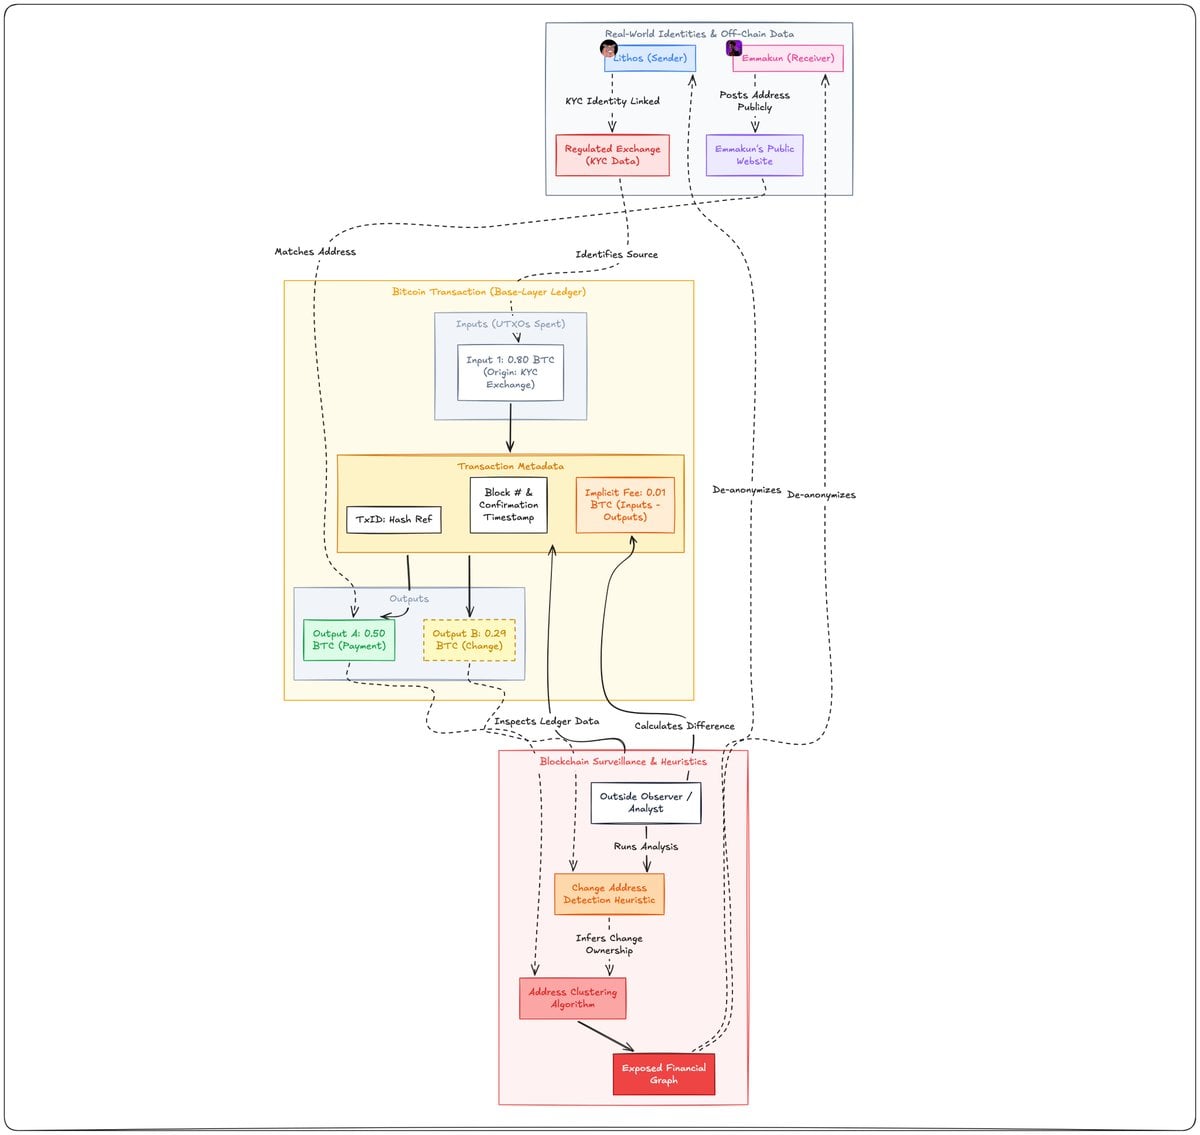
Lithos souhaite envoyer 0,5 BTC à Emma et construit une transaction en utilisant ses UTXO (Outputs Non Dépensés) disponibles.
Cette transaction est broadcastée sur le réseau, packagée dans un bloc et inscrite de manière permanente dans le registre blockchain.
À ce stade, tout observateur hors chaîne peut clairement vérifier les éléments suivants :
· L'UTXO précis consommé ;
· L'adresse de sortie cible recevant les fonds ;
· Les montants exacts attribués à chaque sortie ;
· Les frais de transaction (calculés précisément par différence entre total des entrées et total des sorties) ;
· La hauteur de bloc de confirmation ainsi que l'horodatage.
L'observateur ne connaît peut-être pas au départ les identités réelles de Lithos ou Emma.
Si toutefois les fonds de Lithos proviennent d'une exchange régulée appliquant une identification stricte, ou qu'Emma a précédemment divulgué son adresse de don sur une page web publique,
les analystes on-chain pourront alors aisément lier ces adresses à des personnes physiques et retracer l'intégralité de leur historique transactionnel.
La réalité ajoute une complexité avec les UTXO de monnaie rendu : lors d'une transaction excédentaire, les fonds reviennent généralement à l'expéditeur plutôt qu'au destinataire.
Les firmes d'analyse on-chain utilisent souvent des heuristiques pour deviner quelle sortie correspond au monnayage. Bien que ces règles soient imparfaites, elles permettent de cartographier avec précision les flux financiers.
Conclusion essentielle : même sans enregistrer explicitement de noms, l'historique transactionnel totalement transparent de Bitcoin peut exposer une multitude de données personnelles sensibles.
C'est pourquoi, lorsqu'on discute de Bitcoin, il est impératif de ne jamais confondre « anonymat » et « confidentialité ». Ses adresses sont pseudonymes, et son historique transactionnel de base couche est intégralement public.
Satoshi Nakamoto réfléchissait encore aux enjeux de confidentialité en 2010
L'histoire de Bitcoin comporte également un épisode particulièrement instructif.
Le 11 août 2010, Satoshi Nakamoto participe à une discussion technique approfondie intitulée « Not a suggestion » sur le forum BitcoinTalk.
L'objectif central était alors de savoir si Bitcoin pouvait éviter de stocker intégralement tout l'historique transactionnel dès le départ.
Le verrou réside dans la prévention de la double dépense : si un nœud ne possède pas suffisamment d'informations pour retracer l'intégralité de l'historique, comment pourrait-il garantir qu'un coin n'a jamais été dépensé auparavant ?
Nakamoto explique que la vérification logique de l'absence de double dépense exige théoriquement que chaque nœud ait une vision globale de toutes les transactions du réseau.
Il ajoute ensuite une phrase lourde de sens : « Dans ce contexte, il est difficile d'envisager comment appliquer les preuves à divulgation nulle de connaissance. »
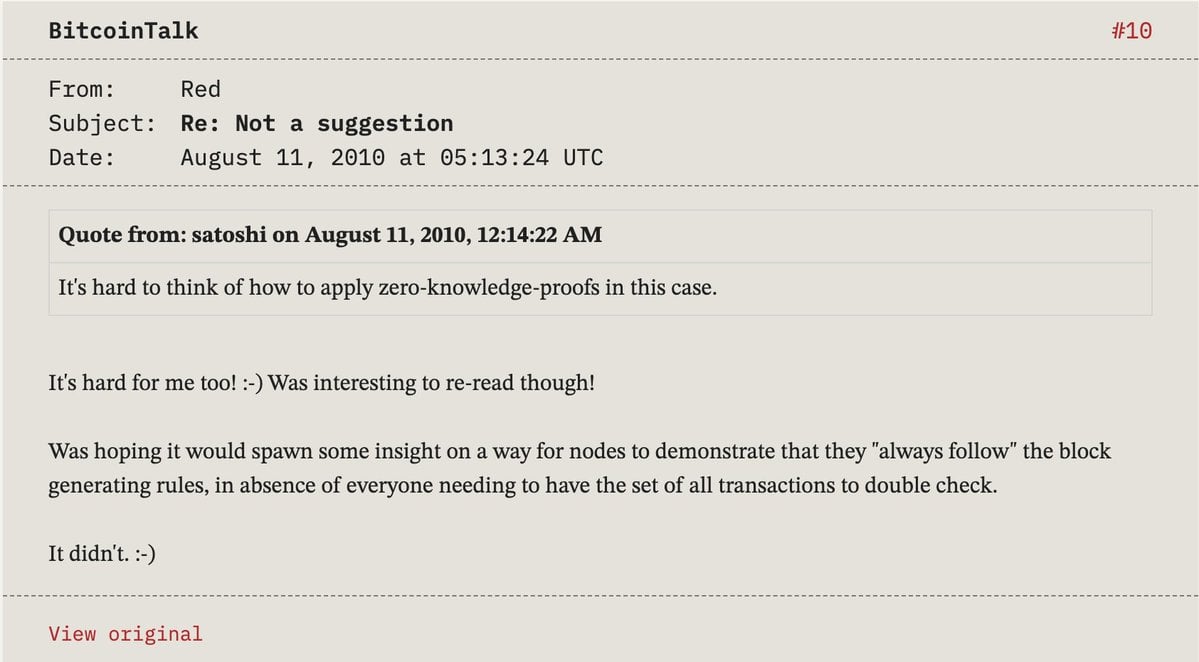
Schéma : Discussion en 2010 de Satoshi Nakamoto sur BitcoinTalk concernant les preuves à divulgation nulle de connaissance et la validation anti-double-dépense
Le contexte de ces propos est essentiel : Satoshi Nakamoto ne dénigrait absolument pas l'utilité des ZKP. Il analysait un problème technique précis : comment un nœud pourrait-il prouver qu'un actif n'a pas fait l'objet d'une double dépense, sans posséder l'historique complet des transactions ?
Autrement dit, comment le réseau peut-il valider une forme d'« inexistence » ? Cela relève d'une dimension technique totalement différente de la question « les paramètres détaillés d'un paiement peuvent-ils être cachés ? »
Rétablir ce détail historique est primordial, car de nombreuses discussions actuelles sur la confidentialité supposent à tort que Nakamoto ignorait purement et simplement la cryptographie ZKP.
Les faits historiques dépassent largement les rumeurs : Satoshi Nakamoto connaissait parfaitement les ZKP et avait mûrement réfléchi aux énormes défis d'ingénierie liés à leur application pour valider l'anti-double-dépense.
Les recherches cryptographiques suivantes ont germé sur ce terrain : les chercheurs ont inauguré un nouveau paradigme utilisant les ZKP pour masquer les détails transactionnels tout en permettant aux nœuds de valider légalement chaque opération.
Passer du masquage d'identités au masquage des détails de paiement
Les recherches en cryptographie ne se sont pas interrompues avec la maturisation de Bitcoin.
En 2013, la publication académique de « Zerocoin: Anonymous Distributed E-Cash from Bitcoin » marque une avancée décisive.
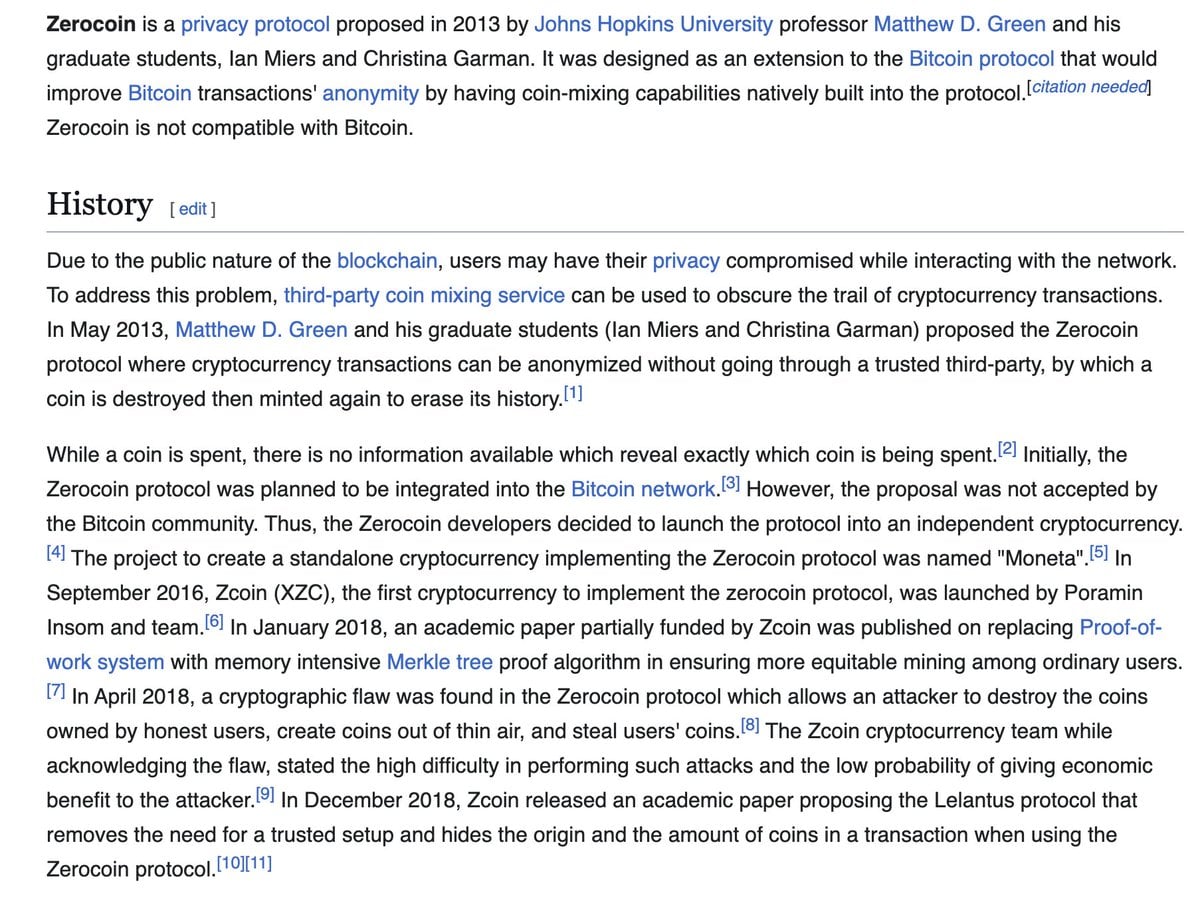
Schéma : Article Zerocoin paru en 2013 – Zerocoin: Anonymous Distributed E-Cash from Bitcoin
Ce papier souligne précisément la faille de Bitcoin : sa structure de registre entièrement publique signifie que sa protection repose exclusivement sur un fragile pseudo-anonymat.
Zerocoin explore comment casser le lien cryptographique entre transaction et origine, mais continue d'exposer la destination et le montant, avec des limites notables en termes de flexibilité des paiements.
En 2014, l'équipe franchit un cap supplémentaire avec « Zerocash: Decentralized Anonymous Payments from Bitcoin ».
Zerocash introduit les preuves zk-SNARKs (preuves à divulgation nulle de connaissance non interactives), réalisant enfin un protocole permettant d'occulter simultanément expéditeur, destinataire et montant, tout en validant rigoureusement l'effectivité du transfert par l'ensemble du réseau.
Il s'agit là d'une élévation profonde du modèle initial de confidentialité défendu par Satoshi.
Tandis que Bitcoin tentait de détacher les adresses publiques des identités réelles, Zerocash cherche à effacer purement et simplement les données transactionnelles des regards publics.
Changement de paradigme majeur : un réseau décentralisé n'a pas besoin de connaître chaque détail en clair d'un paiement pour confirmer qu'il respecte les règles monétaires.
Grâce à des ZKP compacts, le système peut prouver mathématiquement au réseau l'adéquation légale de la transaction, sans jamais divulguer ses paramètres de construction.
C'est précisément pour cette raison que la cryptographie ZKP constitue le joyau central des recherches sur la confidentialité blockchain.
Quel type de protection offrent réellement les systèmes de confidentialité modernes ?
Dans les discussions quotidiennes sur la confidentialité blockchain, il est courant de confondre à tort tous les projets.
Cacher le destinataire n'équivaut pas à cacher le montant ; cacher le montant n'efface pas la topologie transactionnelle on-chain ; et masquer les données chainées ne prévient pas automatiquement les fuites de communications réseau avant l'initiation du paiement.
Il est donc nécessaire de distinguer clairement ces écoles technologiques.
Certains systèmes masquent le receveur tout en laissant le montant visible ; d'autres occultent le montant mais trahissent les requêtes côté portefeuille ou nœuds RPC ; certains protocoles permettent de prouver son éligibilité sans dévoiler son identité complète.
Ces protections relèvent de dimensions sécuritaires distinctes. Examinons quelques implémentations techniques emblématiques.
Bitcoin et Payjoin
Si Bitcoin conserve sa transparence inhérente au niveau du registre de base, cela ne signifie nullement que les développeurs sont restés inactifs sur l'amélioration de la confidentialité.
Les contributeurs communautaires ont mis au point des mécanismes réduisant drastiquement la fiabilité de l'analyse graphiste traditionnelle, parmi lesquels Payjoin (défini dans le BIP 78) est particulièrement représentatif.
Payjoin permet à l'émetteur et au destinataire de construire conjointement une transaction, le receveur injectant volontairement sa propre entrée UTXO.
Pourquoi cet aspect est-il crucial ?
L'analyse de traçage on-chain repose traditionnellement sur l'hypothèse selon laquelle toutes les entrées d'une transaction appartiennent à la même personne. Avec Payjoin, l'injection d'une entrée par le receveur invalide complètement cette règle générale.
Payjoin ne cache ni le montant transactionnel, ni ne transforme Bitcoin en système de paiements confidentiels. Il complexifie surtout considérablement et rend incertaine l'agrégation on-chain par des tiers.
Amélioration très pragmatique, mais qu'il ne faut surtout pas assimiler à une confidentialité totale de bout en bout.
Monero (XMR)
Monero emprunte un chemin différent en intégrant nativement et par défaut une robustesse privacy au sein même de son mécanisme transactionnel.
Il combine plusieurs primitives cryptographiques pour couvrir exhaustivement chaque dimension d'un paiement :
· Ring Signatures (Signatures en anneau) : obscurcit l'émetteur réel, empêchant l'observateur externe d'identifier lequel des membres de l'anneau a effectivement dépensé ;
· Stealth Addresses (Adresses furtives) : génère une adresse temporaire à usage unique par réception, dissociant le transfert de l'adresse publique du receveur ;
· RingCT (Confidential Transactions en anneau) : chiffre et masque les montants précis, tout en permettant au réseau de vérifier la conservation de la masse monétaire.
Ce système présente néanmoins des limites : la confidentialité de l'émetteur reste probabiliste, dépendant de la configuration de l'anneau et des données contextuelles accessibles à l'extérieur.
Monero intègre également le protocole Dandelion++ afin de réduire la traçabilité physique des nœuds lors du broadcast P2P, mais sa documentation officielle précise qu'il ne protège pas contre toutes les interceptions au niveau réseau.
Fournisseur ADSL/VDSL, VPN ou nœuds malveillants distants peuvent continuer à intercepter les signaux d'interaction réseau.
Zcash (ZEC)
Zcash a concrétisé en asset cryptographique mature les recherches académiques issues de Zerocash.
Son atout majeur réside dans les transactions blindées (Shielded Transactions), masquant les informations essentielles grâce aux ZKP.
Dans les transferts entre adresses shielded, le registre public n'indique ni expéditeur, ni destinataire, ni montant, ni mémoire. Les nœuds vérifient uniquement la preuve zéro-knowledge pour garantir la conformité des actifs.
Ce mécanisme offre une confidentialité on-chain nettement plus robuste que le modèle pseudo-anonyme natif de Bitcoin.
Zcash conserve parallèlement des adresses transparentes (Transparent Addresses), dont les interactions restent intégralement visibles.
Le taux d'adoption des transactions blindées, les chemins de fluidité entre pools transparents et blindés, la compatibilité portefeuille et la taille globale du set d'anonymat déterminent directement l'intensité réelle de la protection conférée à l'utilisateur.
Aztec, Oasis Sapphire, Privacy Pools et Kohaku représentent des réponses structurées à ces défis.
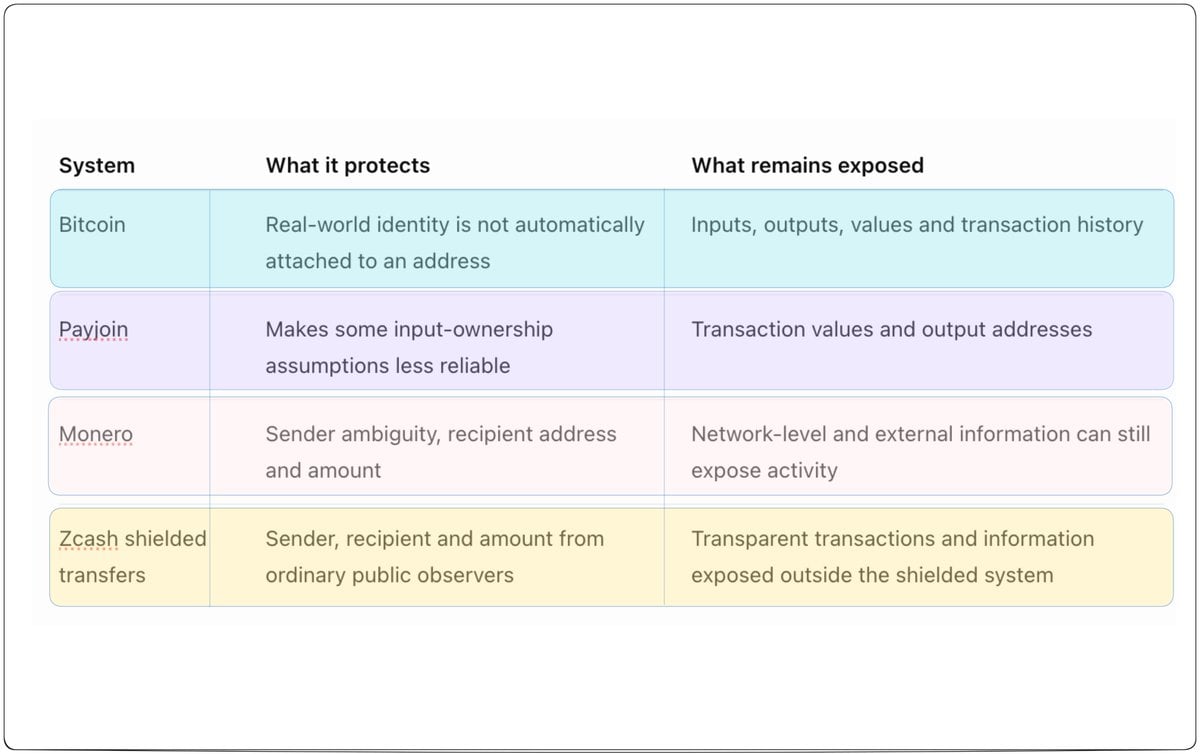
Schéma : Comparaison des caractéristiques de confidentialité on-chain entre Bitcoin, Payjoin, Monero et Zcash
Il convient de souligner que cette comparaison décrit uniquement les données extraites potentiellement par des observateurs depuis le registre blockchain lui-même. Elle n'englobe pas les risques hors chaîne tels que les fuites d'adresse IP, le piratage d'appareils ou la centralisation des identités sur les exchanges.
La confidentialité n'est en aucun cas une fonction statique isolée, mais un arsenal de défenses en profondeur coordonné.
Nouveaux défis de confidentialité au niveau des contrats intelligents applicatifs
Depuis l'émergence de Bitcoin, la plus grande évolution sectorielle ne se limite pas à développer des tokens masquant les détails transactionnels, mais consiste à intégrer la philosophie de confidentialité dans les gènes mêmes des smart contracts et des DApps.
Les interactions on-chain vont bien au-delà des simples transferts : liquidité en staking, DEX, gouvernance DAO, gestion de portefeuille et preuve d'éligibilité.
Chaque interaction libère des données sensibles commerciales ou personnelles : traders évitant que leurs positions ne soient copiées en temps réel par le réseau ; entreprises refusant de rendre publics les flux de trésorerie face à la concurrence ; utilisateurs ordinaires souhaitant prouver leur admissibilité sans exposer leur identité complète.
Les smart contracts à confidentialité programmable répondent à ce paradoxe : leur objectif principal permet aux DApps d'exécuter efficacement des processus complexes sans divulguer publiquement chaque paramètre implicite.
L'industrie travaille actuellement à surmonter ces obstacles par différentes architectures :
Aztec : Couche 2 combinant fonctions privées et publiques
Aztec vise à déployer sur Ethereum une couche 2 centrée sur la confidentialité, permettant aux développeurs de mixer librement fonctions privées et publiques directement dans le code.
La frontière principale réside dans le lieu d'exécution du code :
· Les fonctions privées s'exécutent dans l'Environnement d'Exécution Privé (PXE) local, effectuant les calculs confidentiels et générant les ZKP correspondants avant de soumettre uniquement la preuve au réseau ;
· Les fonctions publiques s'exécutent au sein des orchestrateurs et nœuds, manipulant un état global public lisible par tous. Une unique transaction on-chain peut enchaîner harmonieusement les deux.
Prenons l'exemple du vote décentralisé et anonyme : les électeurs signent localement dans un environnement privé sans révéler leur choix ; les fonctions publiques agrègent ensuite les totaux sur chaîne. Le réseau valide l'exactitude du résultat final sans pouvoir remonter aux votes individuels.
Perspectives limitées également : lorsque le client local interroge un nœud distant pour synchroniser l'état, celui-ci sait implicitement quelles données sont consultées. Un nœud full node est requis pour atténuer davantage cette fuite d'information.
Oasis Sapphire : Contrats secrets basés sur les environnements matériels d'exécution de confiance (TEE)
Aztec privilégiant les preuves côté client, Oasis Sapphire adopte un paradigme entièrement distinct : exécution de contrats intelligents secrets dans des zones d'isolation matérielle TEE.
Le TEE assure une protection matérielle physique du code et des données en cours d'exécution. Sapphire prend en charge l'encryptage total des entrées de transactions et maintient l'état interne secret des contrats, garantissant un traitement sécurisé des paramètres sensibles.
ZKP client et matériel TEE impliquent chacun des arbitrages : le TEE impose une confiance préalable envers le fabricant hardware et sa microarchitecture ; les systèmes ZKP exigent quant à eux la parfaite intégrité des circuits arithmétiques et des preuves mathématiques.
Umbra : Centrée sur les transferts internes aux pools blindés
Dans l'écosystème Solana, Umbra illustre sa refonte architecturale passant de V1 à V2.
La V1 utilisait des comptes token encryptés comme relais vers le pool blindé. La V2 restructure complètement le flux vers un modèle centré sur le pool, permettant aux utilisateurs d'effectuer des mouvements confidentiels directs au sein même de la réserve.
Il faut garder à l'esprit : les dépôts et retraits vers/depuis le pool laissent toujours des traces on-chain. Les montants et fenêtres temporels précis peuvent fournir des indices aux analytiques. La confidentialité primaire opère exclusivement lors des transferts intra-pool.
Privacy Pools : Réalisation d'une divulgation selecte conforme aux régulations
Créé par l'équipe 0xbow, Privacy Pools est un protocole de confidentialité multichaîne sur Ethereum, s'inspirant d'un document académique co-signé par Vitalik Buterin et d'autres auteurs en 2023.
Les utilisateurs déplacent leurs actifs depuis des portefeuilles standards vers le pool blindé. Les Association Set Providers (ASP) filtrent les fonds entrants pour exclure les illégalités, tandis que le système entier fonctionne sans KYC centralisé ni clé arrière globale.
Lors du retrait, l'utilisateur prouve via ZKP que ses fonds appartiennent au pool réglementé filtré, sans révéler l'origine exacte du dépôt. Cette approche préserve la confidentialité financière légitime tout en isolant le pool légal des fonds criminels.
Voilà l'incarnation moderne de l'idée de divulgation sélective proposée par Eric Hughes : conformité réglementaire et confidentialité ne s'excluent plus mutuellement.
Kohaku répond au nerf de la guerre : que fuit le portefeuille avant la transaction ?
Dans le domaine de la confidentialité blockchain subsiste un risque critique longtemps négligé.
Un utilisateur exploitant les meilleurs protocoles de confidentialité peut tout de même tout divulguer prématurément via les requêtes réseau routinières de son portefeuille.
À l'ouverture, le portefeuille interroge normalement les nœuds RPC distants pour synchroniser les soldes, informant littéralement le service des adresses surveillées.
Ces fuites surviennent aussi fréquemment lors des vérifications d'historique, simulations contractuelles ou fetch de métadonnées token. La transaction reste secrète, mais les requêtes network préparatoires s'ouvrent littéralement aux espions.
Kohaku, projet privacy前沿 de l'écosystème Ethereum, combat spécifiquement cette vulnérabilité. Interface open source et norme SDK, Kohaku reconstruit les remparts fondamentaux de l'infrastructure portefeuille.
Kohaku intègre la technologie PIR (Private Information Retrieval). Là où une requête standard transmet un address plain-text, le framework PIR oblige le portefeuille à former une requête cryptographique complexe renvoyant le résultat visé sans que le serveur puisse identifier l'adresse exacte demandée.
Le portefeuille constitue la porte d'entrée première pour gérer keys privées, adresses, permissions signataires et interactions DApps. Si cette interface continue fuiter des metadata, une simple confidentialité couche base ne suffit jamais à boucler la sécurité.
Avec-nous dépassé le modèle de confidentialité de Satoshi Nakamoto ?
Du point de vue des indicateurs techniques spécifiques, la réponse est indiscutablement affirmative.
La conception initiale de Satoshi reposait sur des clés publiques pseudoanonymes et un historique transactionnel totalement transparent. Face au paysage cryptographique actuel :
· Confidentialité transactionnelle : les shields Monero/Zcash réussissent désormais une dissimulation on-chain totale des entrées, sorties et montants ;
· Vérification computationnelle : les frameworks ZKP modernes démontrent mathématiquement au réseau la conformité d'exécutions logiques complexes sans jamais exposer les inputs en clair ;
· Scalabilité applicative : Aztec propose des smart contracts privacy programmables, Oasis Sapphire active le calcul secret TEE, Privacy Pools révolutionne la divulgation sélective réglementée, et Kohaku corrige les fuites de requêtes clientes portfeuille.
Pourtant, répondre que le problème de confidentialité est définitivement réglé reste incorrect.
Une transaction blindée ne couvre pas les IP leaks lors du broadcast ; un contrat privacy n'efface pas les patterns temporels des fonctions publiques ; un shielded pool ne neutralise pas les patterns linking deposits et withdrawals ; une implémentation TEE dépend des hypothèses sécurité du vendeur chipset ; une preuve mathématique brillante ne secourt pas un endpoint hostile compromettant un software infecté.
La sécurité privacy authentique doit envelopper toute la chaîne procédurale : wallets clients, hardware physique, interfaces applicatives, transmissions réseau, smart contracts, jusqu'aux données finales chainées.
Quoi rendre public, quoi maintenir secret ?
Depuis des années, l'industrie blockchain repose fondamentalement sur l'état public universel.
Cette transparence radicale offre une vérification indépendante permittible, mais expose simultanément les réalités financières et existentielles des particuliers et entreprises.
Nous ne plaidons pas pour enfermer toutes les données blockchain dans un blackbox. C'est précisément la logique centrale de la « divulgation sélective » :
· Governance publique et dépenses fiscales exigent transparence absolue et supervision sociétale stricte ; vérification universelle imposée par les protocols réseaux ;
· Épargne privée, salaires, micro-payments quotidiens, positions d'investissement et accords commerciaux ne sauraient être livrés nus au monde entier sous prétexte d'usage blockchain.
Ces deux impératifs cohabitent harmonieusement : prouver son admissibilité sans fournir passeport vierge ; régler factures sans dévoiler cartes bleues concurrentielles ; voter sacralisé avec audit totalité publique ; balance queries sans leaking accounts providers.
Il ne s'agit pas de chercher une dissimulation absolue, mais de défendre la souveraineté sur ses propres données.
Comme Eric Hughes l'énonçait il y a plus de trois décennies : la confidentialité est le pouvoir de se révéler au monde de manière sélective.
Bitcoin a ouvert la marche, mais la traversée n'est pas terminée
Relire la section 10 du whitepaper par Satoshi Nakamoto rappelle que ce qui fascine n'est pas une résolution définitive de toutes les questions privacy par Bitcoin, mais la lucidité exceptionnelle de Satoshi ayant identifié dès le jour 1 la friction profonde entre registres ouverts et vies privées, offrant un engineering compromise contextualisé.
La question persistante des cypherpunks depuis des décennies demeure inchangée : comment jouir des commodités de l'ère numérique sans céder coercitivement des données personnelles sacrées ?
Bitcoin fit le saut capital initial. Chercheurs et ingénieurs suivants progressent inlassablement sur cette trajectoire.
Évaluer projets privacy contemporains implique rejeter slogans marketing, buzzword crypto fashion, ou badges simplistes « privacy enabled ».
Il faut auditer froidement : que recouvre exactement ce système ? Quelles metadata resurfacent daylight ? Sur quelle contrefection trust building repose-t-il security model ? Scénarios production réaliste business world impact analysis required.
La question originelle cypherpunks mérite still deep reflection practitioners every day : why technology systems demand excess information beyond core job descriptions necessity?
Bitcoin permits currency verification absent banks. Current privacy stacks attempt final puzzle piece : preserving this verifiability while returning dignified autonomous self-presentation power back entirely to sovereign individuals.
Références et lectures complémentaires
Cash numérique primitif et Cypherpunks
· David Chaum, Blind Signatures for Untraceable Payments (1982)
· Timothy C. May, The Crypto Anarchist Manifesto (1988)
· Eric Hughes, A Cypherpunk's Manifesto (1993)
· Wei Dai, b-money (1998)
· Adam Back, Hashcash (1997)
Bitcoin et son modèle de confidentialité
· Satoshi Nakamoto, Bitcoin: A Peer-to-Peer Electronic Cash System (2008), Section 10
· Satoshi Nakamoto, BitcoinTalk discussion: Not a suggestion (2010)
· BIP 78: A Simple Payjoin Proposal
Recherches académiques privacy et protocoles frontier
· Miers et al., Zerocoin (IEEE S&P, 2013)
· Ben-Sasson et al., Zerocash (IEEE S&P, 2014)
· Monero Technical Specifications & Dandelion++
· Zcash Documentation: Addresses and Value Pools
· Aztec Network: Private Execution Environment (PXE)
· Oasis Sapphire Confidential EVM Documentation
· Umbra V2 Shielded Pool Documentation
· Privacy Pools (0xbow) Research Paper & Documentation
· Kohaku: Ethereum Privacy Preserving Wallet & SDK
· Ethereum Foundation Reads: PIR for Wallets
Bienvenue dans la communauté officielle TechFlow
Groupe Telegram :https://t.me/TechFlowDaily
Compte Twitter officiel :https://x.com/TechFlowPost
Compte Twitter anglais :https://x.com/BlockFlow_News
 @Lithos_eth