作者:Lithos.eth
编译:深潮 TechFlow
深潮导读:比特币的公共账本在打破传统金融中介垄断的同时,也将所有交易输入、输出与金额毫无保留地曝露在聚光灯下。中本聪在白皮书第 10 节就已清醒指出这一架构缺陷,并提出以匿名公钥作为防线,但这仅仅是假名,而非真正的机密交易。
从早期的盲签名与零知识证明,到 Monero、Zcash 的链上机密转账,再到 Aztec、Oasis Sapphire 的智能合约可编程隐私,以及解决钱包查询泄露的以太坊 Kohaku,加密世界正在走出单一混币的误区。隐私绝非掩盖一切,而是赋予个体选择性向世界展示自身数据的权力。
比特币允许任何人在不征求银行许可的情况下,自主验证完整的交易历史记录。
然而,正是这样一份人人可见的公开记录,可能会泄露远超用户预期的个人隐私。中本聪早在最初撰写的比特币白皮书第 10 节中,就探讨过这个棘手的问题。
从那时起,密码学研究者与开发者们不断探索既能保护信息隐秘,又能保持交易可验证性的技术路径。历经多年演进,我们如今究竟走出了多远?
当你用比特币向他人付款,款项确认的那一刻起,这笔交易就成为了全球公开账本中不可磨灭的一部分。
世界上的任何一个人,都可以随时查阅它。
他们能看清每一笔花费的输入来源、接收款项的输出地址、分配给这些输出的具体金额,以及交易被打包确认的区块高度与时间戳。
分析者或许暂时不知道你的真实姓名,但只要你的某一个地址在现实中与身份产生了关联,你过往与未来的所有链上行为都会变得极易排查。
你的薪水收入、储蓄规模、商业付款往来以及日常消费习惯,都可能在同一个公开账本上留下蛛丝马迹。
对于一个初衷是让人脱离银行体系自由转移资金的系统而言,这无疑是一种耐人寻味的妥协与权衡。
而且,中本聪并没有忽视这一点。在最初的比特币白皮书中,第 10 节的标题正是“隐私”。
要理解区块链隐私的未来走向,我们需要重温中本聪当年的原始论述,回顾比特币诞生前密码学先驱的探索,并客观测算当下各类隐私方案的优势与局限。
在比特币诞生之前,先驱们已在探索解法
关于数字货币的隐私讨论,绝非始于比特币。
早在 1982 年,David Chaum 就发表了经典论文《用于不可追踪支付的盲签名》(Blind Signatures for Untraceable Payments)。
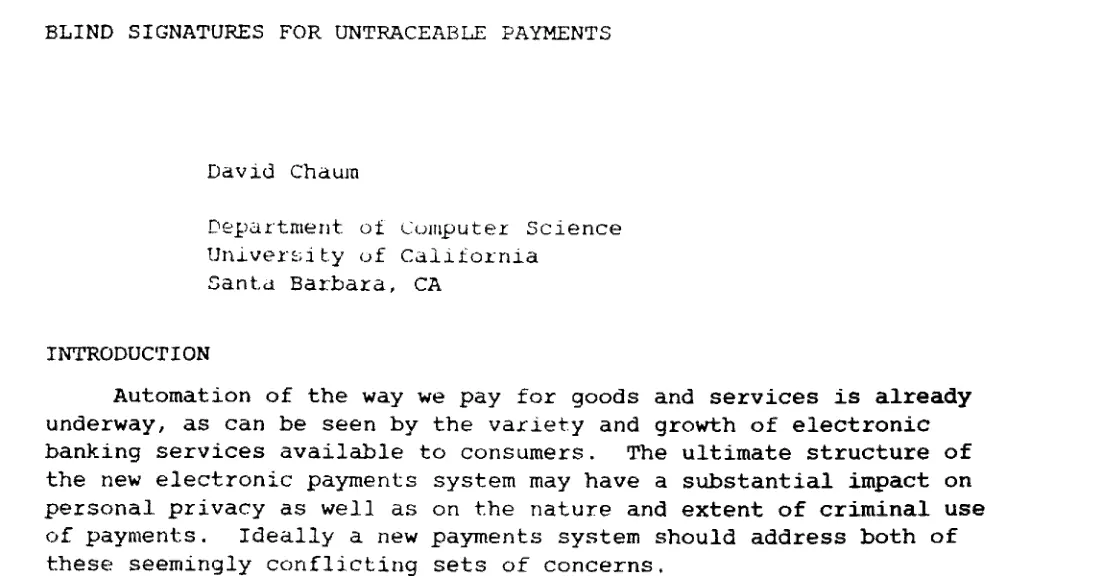
图:1982 年 David Chaum 发表的盲签名论文 Blind Signatures for Untraceable Payments
Chaum 在论文中探讨了用户如何在不让发卡方将支付凭据与最终交易关联的前提下,获取经过数字签名的支付凭证。
这一理念至关重要,因为单次付款所泄露的信息远不止资金换手。它还会暴露谁在与谁交易、何时往来以及交易的频次。
Chaum 的研究为电子现金树立了重要路标,但他的模型依然依赖中心化的发行机构。保护支付信息与消除对中心机构的信任,是两个截然不同的难题。
其他研究人员与程序员继续沿着这个方向深入探索,密码朋克群体决意迈出更大的一步。
1992 年 9 月,一群密码学家、程序员和隐私倡导者围绕由 John Gilmore 主持的邮件列表组织起来,Jude Milhon 据称为这一群体创造了密码朋克这一称谓。
他们的兴趣延伸到了数字货币之外,热烈探讨着强加密算法、匿名通信协议、数字身份、信息自由,以及个体利用开源软件实现自我保护的能力。
Timothy C. May 曾在 1988 年撰写了《加密无政府主义者宣言》(The Crypto Anarchist Manifesto),并在 1992 年运动早期聚会期间通过网络分发。
随后在 1993 年 3 月 9 日,Eric Hughes 正式发表了名留青史的《密码朋克宣言》(A Cypherpunk's Manifesto)。
其中的一句宣言,在三十多年后的今天依然振聋发聩:在电子时代,对于一个开放的社会而言,隐私是不可或缺的基石。
图:1993 年 Eric Hughes 发表的《密码朋克宣言》
但 Hughes 在宣言中提出了另一个在审视区块链隐私时更为深刻的论点:隐私是向世界选择性揭示自我的权力。
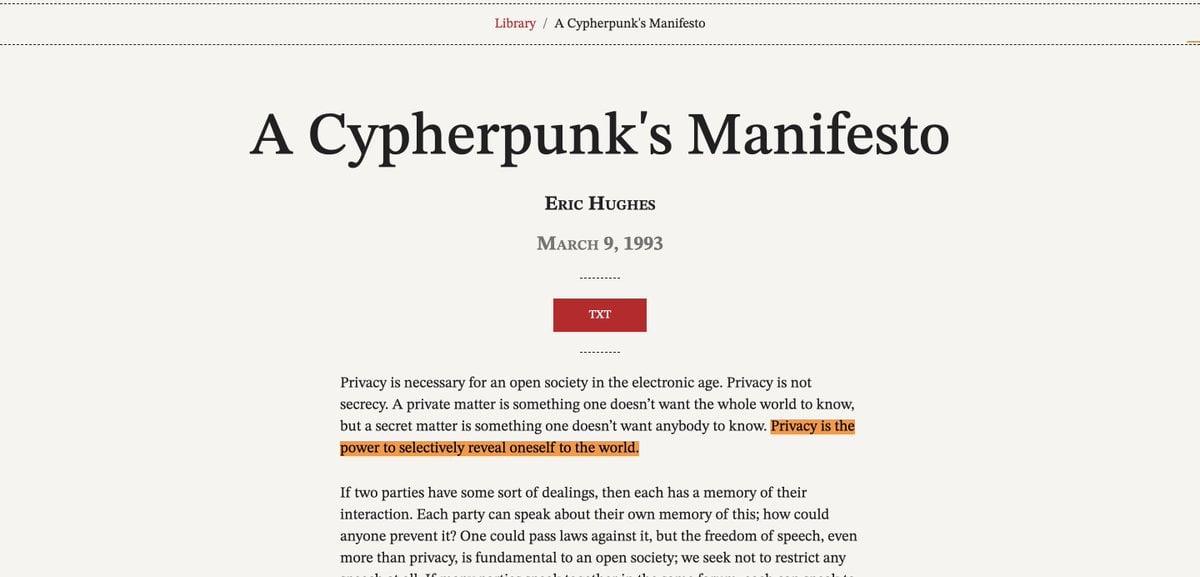
图:Eric Hughes 在宣言中提出“隐私是向世界选择性揭示自我的权力”
他并非主张人们应当把所有事情都隐藏起来,而是强调个体必须对外界呈现什么内容拥有绝对的自主裁量权。
商户向你出售一件商品,并不需要查看你一生的财务流水;收款方收到一笔转账,也无需窥探你钱包里发生的每一笔其他交易。
Hughes 说得很透彻:交易双方应当只知悉完成该笔交易所必需的信息,多余细节概不涉及。这一构想至今仍处于隐私讨论的核心。
密码朋克们从不相信隐私会由他人施舍而来,他们深信必须依靠代码亲自搭建。他们最为人熟知的座右铭正是:密码朋克写代码。
通往比特币的基石思想
比特币的问世绝非凭空发生,在此之前,已有数位先驱在数字货币的不同技术构件上深耕多年。
Hashcash(Adam Back,1997 年):一种工作量证明机制,旨在大幅增加垃圾邮件和特定资源滥用行为的边际成本。
b-money(Wei Dai,1998 年):一种匿名、分布式的电子现金系统设计方案。
bit gold(Nick Szabo):一种围绕计算工作量构建数字稀缺价值的提案,Szabo 随后在 2005 年发表了详尽的技术阐述。
可重用工作量证明(RPOW,Hal Finney,2004 年):尝试让工作量证明的计算结果能够作为可转让的数字代币进行二次流转。
这些探索各自不同,虽然没有哪一个直接演化为比特币,解决的问题也各有侧重,但它们勾勒出中本聪所处的深厚学术与思想温床。
彼时业界已经掀起一股严肃的技术浪潮,试图构建一种完全不依赖商业银行、政府机构或中心化清算机构的独立数字货币。
中本聪的比特币白皮书,在参考文献中明确引用了 Hashcash 与 b-money。
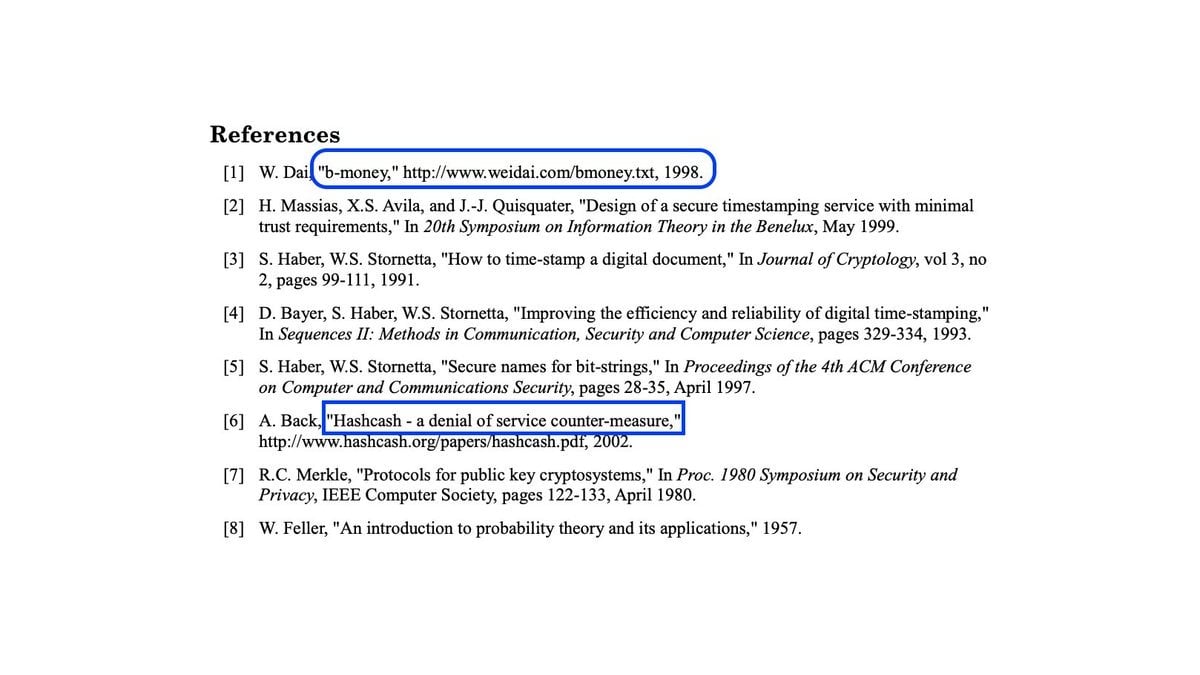
图:比特币白皮书参考文献中对 Hashcash 与 b-money 的引用
比特币融合了早期研究的智慧结晶,并攻克了一个极其艰难的核心命题:如何在没有中心化仲裁机构防止双重支付的前提下,让全网对共同的账本达成共识?
这是加密货币发展史上的里程碑式突破,但它的代价也是显而易见的:所有交易数据必须面向全网公开。
中本聪对隐私的真实论述
2008 年 10 月 31 日,中本聪发布了题为《比特币:一种点对点的电子现金系统》的白皮书,其中第 10 节专论隐私。
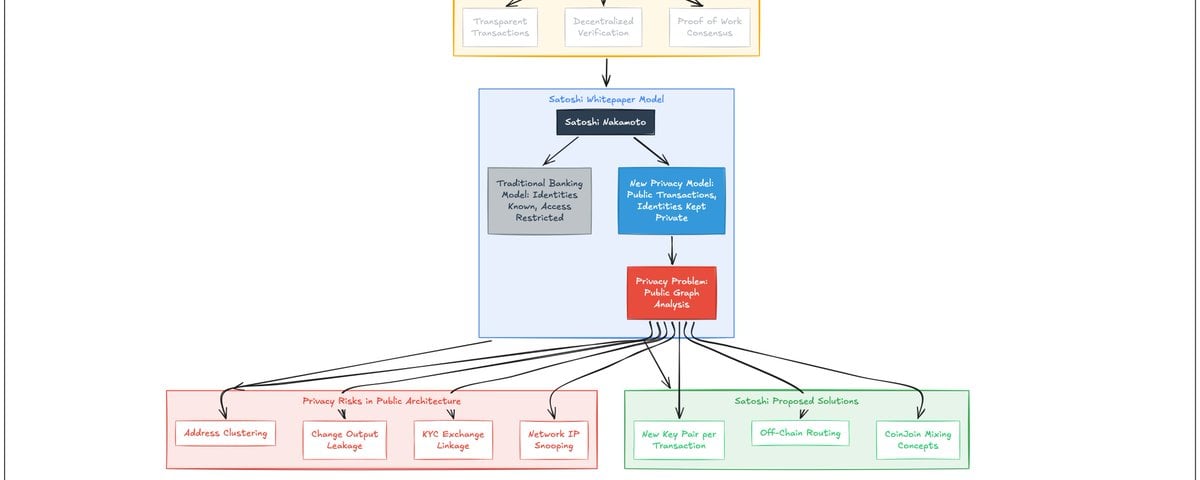
这一章节开篇,便将比特币的公开交易机制与传统银行业务中人们习以为常的隐私模式进行了对比。
在传统银行模式中,交易对银行机构是完全透明的,但普通公众无法窥探他人的账户余额和流水。
比特币的运转逻辑截然相反:交易本身必须向全网广播公开,而用户的真实身份则隐藏在匿名公钥之后。
中本聪写道:“必须公开发布所有交易的要求排除了传统方法,但仍然可以通过在另一个环节切断信息流来维持隐私:保持公钥的匿名性。”
他提出的具体策略包括为每笔交易生成全新的密钥对,以此增加将多笔关联付款归结至同一人的追踪难度。
然而中本聪同样坦诚指出了该模型的固有软肋:当一笔交易合并使用多个输入时,这些输入在数学上必然证明属于同一个所有者。
只要其中某一个地址在现实世界中与真实身份挂钩,那么该地址关联的其他链上活动便会被顺藤摸瓜逐一串联。
这是一个极为关键的概念区分:比特币的原生设计提供的是假名性(Pseudonymity),而不是真正的机密交易(Confidentiality)。
你的真实名字虽然没有直接记录在账本中,但链上每一笔交易的细节皆暴露在外,来自链外的辅助数据足以将链上地址与真人匹配。
中本聪从未宣称这是完美的隐私,他只是在一个极度依赖公开验证的分布式系统中,提出了一种尽可能弱化交易与现实身份关联的务实折中方案。
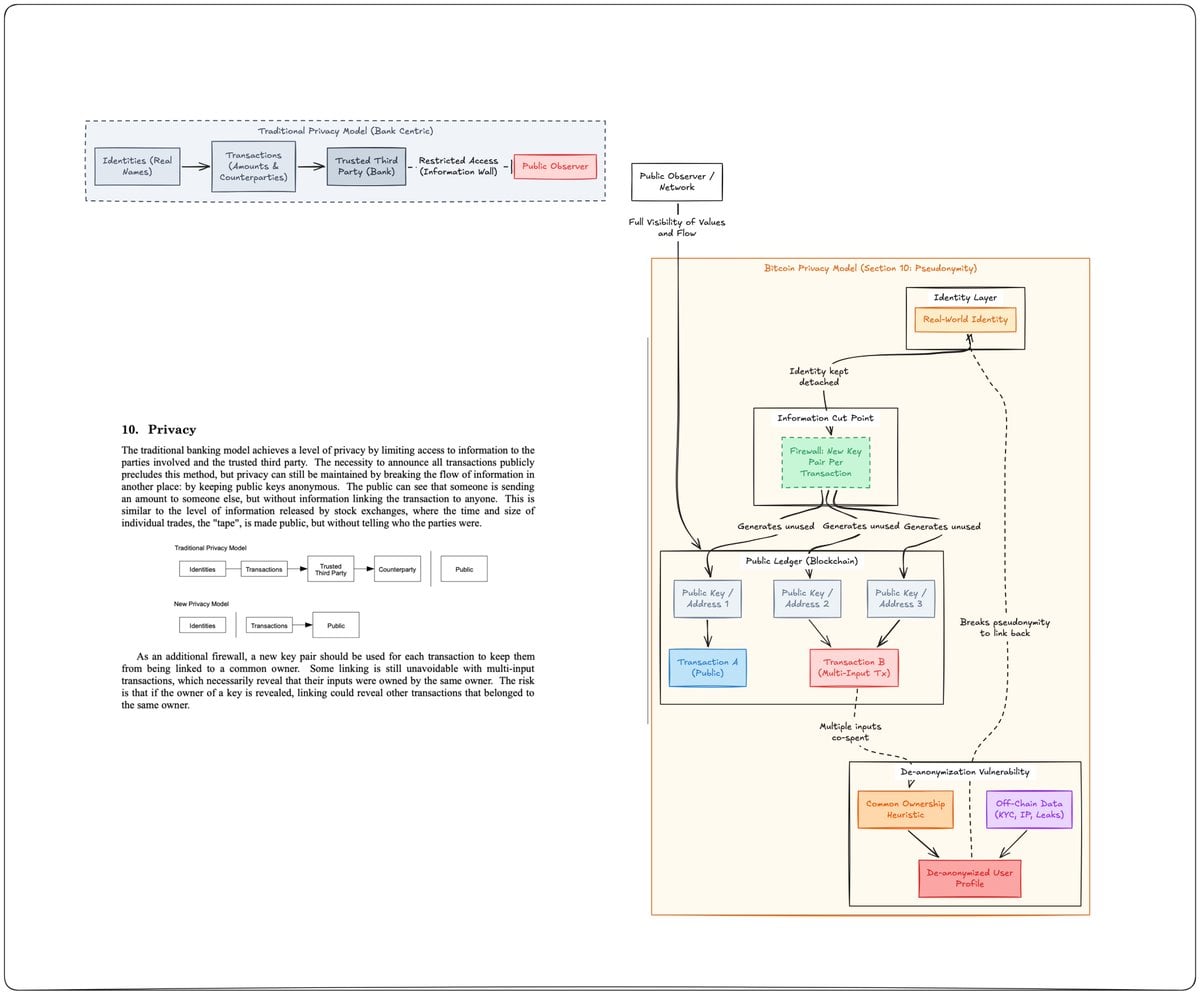
图:中本聪在白皮书第 10 节绘制的传统隐私模型与比特币新隐私模型对比
他人能从一笔比特币交易中看穿什么?
我们可以来看一个具体的日常支付场景。
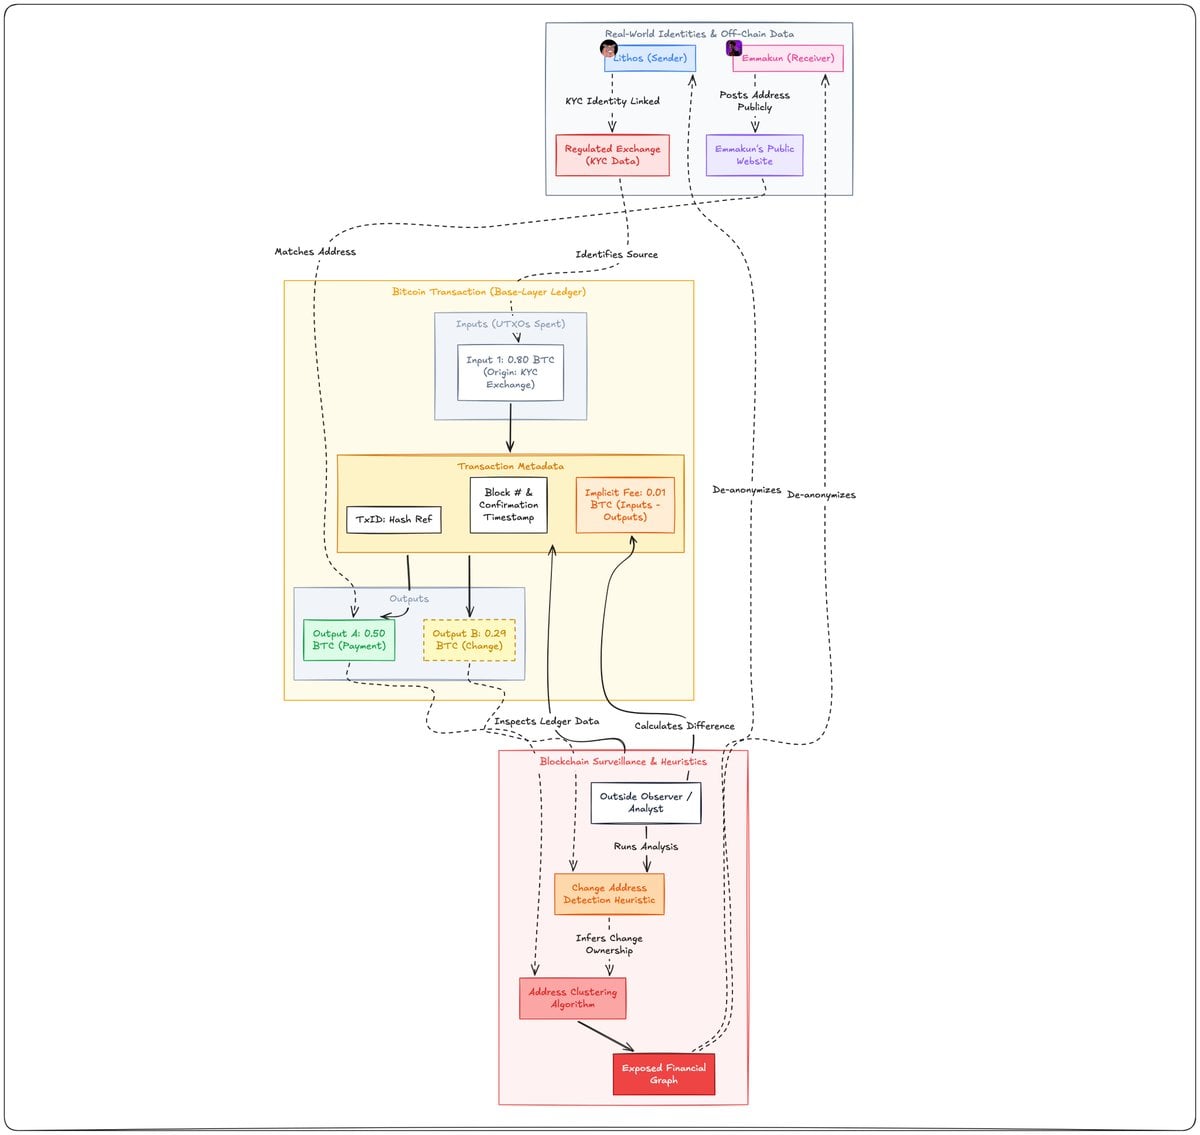
Lithos 打算向 Emma 支付 0.5 枚 BTC,他利用手中现有的未花费交易输出(UTXO)构建了一笔支付交易。
这笔交易被全网广播、打包进区块,并永久写入区块链账本。
此时,任何一名链外观察者都能清晰地查验以下要素:
· 本次交易花费的具体输入 UTXO;
· 接收资金的目标输出地址;
· 分配给各个输出的精确比特币金额;
· 交易手续费(通过输入总额与输出总额的差额精确计算得出);
· 交易被确认入块的具体区块高度以及时间戳。
观察者一开始或许并不知道 Lithos 或 Emma 的现实身份。
但假设 Lithos 的资金来自一家落实了严格实名身份验证的合规交易所,或者 Emma 曾在个人公开网页上公布过自己的捐赠地址。
那么链上分析人员就能轻而易举地将这些地址与现实身份锁定,进而溯源排查他们所有的历史交易轨迹。
现实中还存在找零输出的复杂干扰:当交易产生找零时,资金通常会返回给发送者,而非付给接收方。
链上分析机构往往依靠特定的算法假设来猜测哪一个输出是找零,虽然这些启发式规则并不总是准确,但足以勾勒出极具价值的资金流动图谱。
关键的结论在于:比特币即便从不直接记录姓名,其全透明的交易历史也能暴露大量敏感的个人信息。
这正是在讨论比特币时,我们绝不能将“匿名”与“隐私”混为一谈的原因。它的地址是假名的,而它的基础层交易历史则是彻底公开的。
中本聪在 2010 年仍在思考隐私难题
比特币的发展史上还有一段极具启发性的插曲。
2010 年 8 月 11 日,中本聪参与了 BitcoinTalk 论坛上一场题为“并非建议”的深度技术讨论。
当时的核心议题是:比特币能否避免像最初那样完整存储所有的交易历史数据?
这一考量的瓶颈在于防范双重支付:如果一个网络节点没有掌握足够的信息来追溯全部交易历史,它如何能够确认一枚币之前未被花费过?
中本聪解释道,验证双花行为的不存在,在逻辑上要求节点对全网所有相关交易具备全局认知。
紧接着他写下了一句意义深远的话:“在这种情况之下,很难想到如何应用零知识证明。”
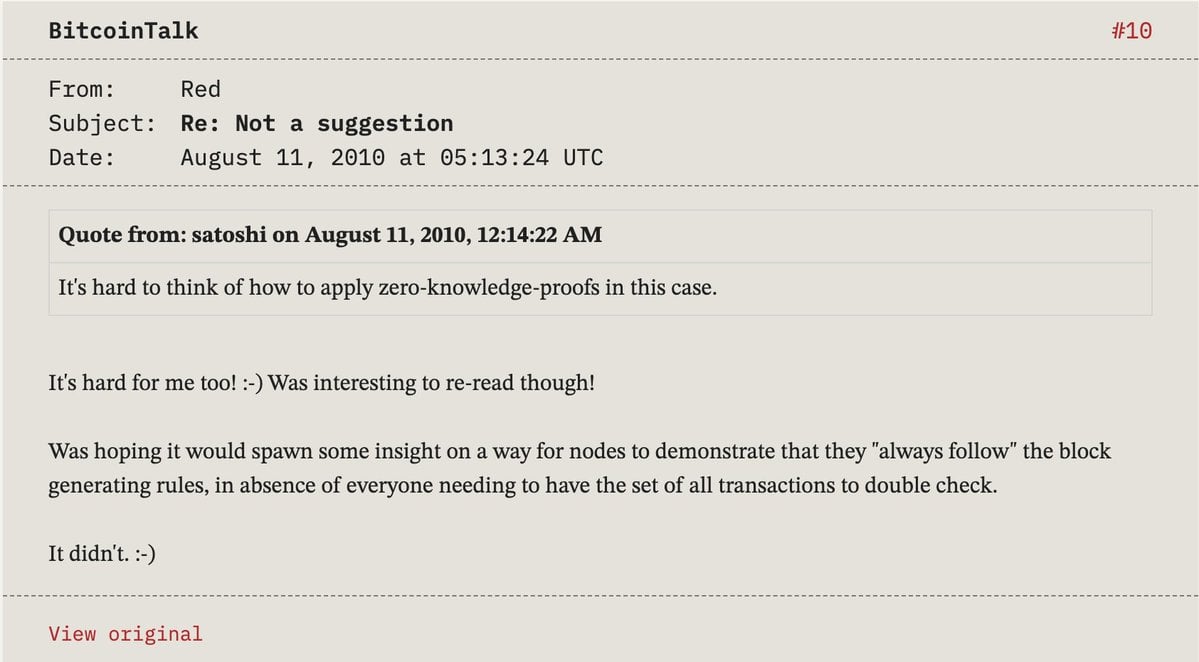
图:2010 年中本聪在 BitcoinTalk 上关于零知识证明与双花验证的讨论
这段话的语境极其重要:中本聪绝非认为零知识证明毫无用处,他探讨的是一个特定的技术难题:节点如何在不掌握全量交易历史的情况下,证明一笔资产未曾发生过双花?
换言之,网络如何验证某种“不存在性”?这与“证明能否隐藏一笔支付的详细参数”是完全不同的技术维度。
理清这一历史细节至关重要,因为当代很多关于隐私的讨论,往往会误以为中本聪当年全然忽视了零知识密码学。
历史事实远比传言丰富得多:中本聪不仅深知零知识证明的概念,而且曾深入思考过将其应用于比特币双花验证的巨大工程挑战。
随后的密码学探索,正是在这片土壤中生根发芽:研究者们开创了利用零知识证明隐藏交易细节,同时依然允许全网节点校验交易合法性的崭新范式。
从隐匿身份跨越到隐匿支付细节
密码学研究的脚步并未随着比特币的成熟而停歇。
2013 年,学术界发表了开创性论文《Zerocoin:基于比特币的匿名分布式电子现金》(Zerocoin: Anonymous Distributed E-Cash from bitcoin)。
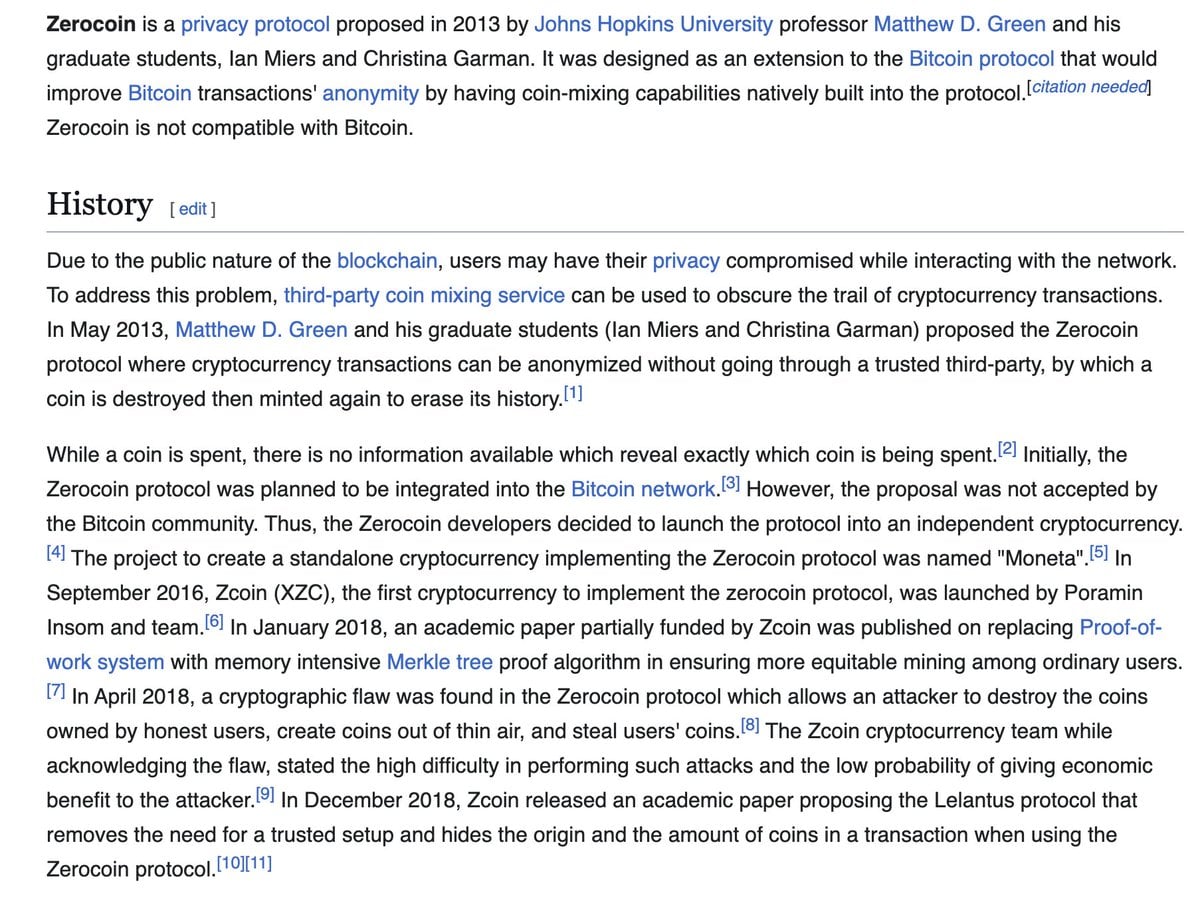
图:2013 年发表的 Zerocoin 论文 Zerocoin: Anonymous Distributed E-Cash from bitcoin
论文精准指出了比特币的硬伤:全公开的账本结构,意味着其隐私保护完全建立在脆弱的假名之上。
Zerocoin 探讨了如何运用密码学打破交易与来源之间的关联,但它仍会暴露收款目的地与支付金额,在支付灵活性上也存在明显局限。
到了 2014 年,研究团队更进一步,推出了《Zerocash:基于比特币的去中心化匿名支付》(Zerocash: Decentralized Anonymous Payments from Bitcoin)。
Zerocash 引入了非交互式零知识证明技术 zk-SNARKs,成功实现了既能全方位隐匿交易的发起方、接收方和转账金额,又能让全网节点严密验证转账有效性的完备协议。
这是对中本聪原始隐私模型的一次深刻升华。
比特币试图将公开地址与现实身份脱钩;而 Zerocash 则探索如何直接将交易数据本身从公众视野中彻底隐去。
这是一个极具里程碑意义的转变:去中心化网络并不需要获知一笔支付的每一个明文细节,才能确认它是否遵守了货币规则。
借助简洁的零知识证明,系统无需向任何人公开交易的构造参数,就能在数学上向全网证明该笔交易合法合规。
这也正是零知识密码学成为区块链隐私研究皇冠明珠的核心根源所在。
当代主流隐私体系究竟在保护什么?
在日常讨论区块链隐私时,人们往往容易将所有项目混为一谈。
但隐藏收款人并不等同于隐藏金额;隐藏金额并不等同于隐藏链上交易拓扑图;而隐藏链上数据,也无法自动杜绝交易发起前的网络通信泄露。
我们有必要将这些技术流派进行清晰的拆分与辨析。
有的系统能够隐藏接收者却保留了金额公开;有的系统掩盖了交易金额,却在钱包端或网络 RPC 节点暴露了查询痕迹;还有的方案允许用户在不泄露全部身份的前提下证明自己符合资质。
这些属于完全不同维度的安全保护,我们可以看几个具有代表性的技术实现。
比特币与 Payjoin
比特币虽然在基础账本层保持着公开透明,但这并不意味着开发者在隐私改善上无所作为。
社区开发者设计了一套令传统链上图谱分析可靠性大幅下降的机制,其中在 BIP 78 中定义的 Payjoin 尤具代表性。
Payjoin 允许付款人和收款人协同构建一笔支付交易,收款方也会主动向这笔交易贡献一个输入 UTXO。
为什么这一点至关重要?
传统链上追踪分析通常基于一个核心假设:一笔交易中的所有输入地址都属于同一个人。但如果在 Payjoin 交易中收款方也注入了输入,这一通用假设便彻底失效。
Payjoin 并没有隐藏交易金额,也没有把比特币改造成机密支付系统,它只是大幅增加了外部机构进行链上资金归集分析的难度与不确定性。
这项改进非常实用,但绝不能将其与端到端的完全机密交易相混淆。
门罗币(Monero)
Monero 另辟蹊径,直接在底层交易机制中默认嵌入了强力隐私保障。
它通过几套核心密码学构件协同运作,全方位遮蔽单次支付的各个维度:
· 环签名(Ring Signatures):混淆真实发送者,让外部观察者无法从混淆环中辨别究竟是哪一个输出被真正花费;
· 隐形地址(Stealth Addresses):为每一笔收款生成一次性目标地址,切断转账与接收者公开地址的联系;
· 环机密交易(RingCT):对交易的具体金额进行加密隐藏,同时依然能让网络验证货币发行与守恒法则。
不过这一体系同样存在边界:发送方隐私具备概率属性,取决于交易环的设置以及外部观察者所能获取的辅助数据。
Monero 还引入了 Dandelion++ 协议以减少交易在 P2P 网络广播时的物理节点可追踪性,但其官方文档明确提醒:这仍无法抵御所有的网络级监听。
用户的宽带服务商、VPN 服务商或恶意远程节点,依然有可能收集到网络层面的交互信号。
大零币(Zcash)
Zcash 将 Zerocash 的学术研究成果转化落地为了成熟的加密资产体系。
其核心杀手锏是屏蔽交易(Shielded Transactions),依托零知识证明隐匿交易的核心信息。
在屏蔽地址之间的转账中,公开账本完全不会暴露发送方、接收方、转账数额以及附言内容,全网节点只需验证零知识证明即可确保资产合法。
这比比特币的原生假名模型拥有更为强固的链上机密性保障。
但 Zcash 同时保留了透明地址(Transparent Addresses),涉及这些地址的交互依然完全对外界可见。
屏蔽交易的使用率、资金在透明池与屏蔽池之间的流动路径、不同钱包的支持情况以及整体匿名集的大小,都直接决定了用户实际获得的隐私保护强度。
此外,Zcash 还引入了观察密钥机制,允许用户在不交出资产花费权力的前提下向特定审计方披露交易详情,展示了“隐私与披露并非零和博弈”的设计哲学。
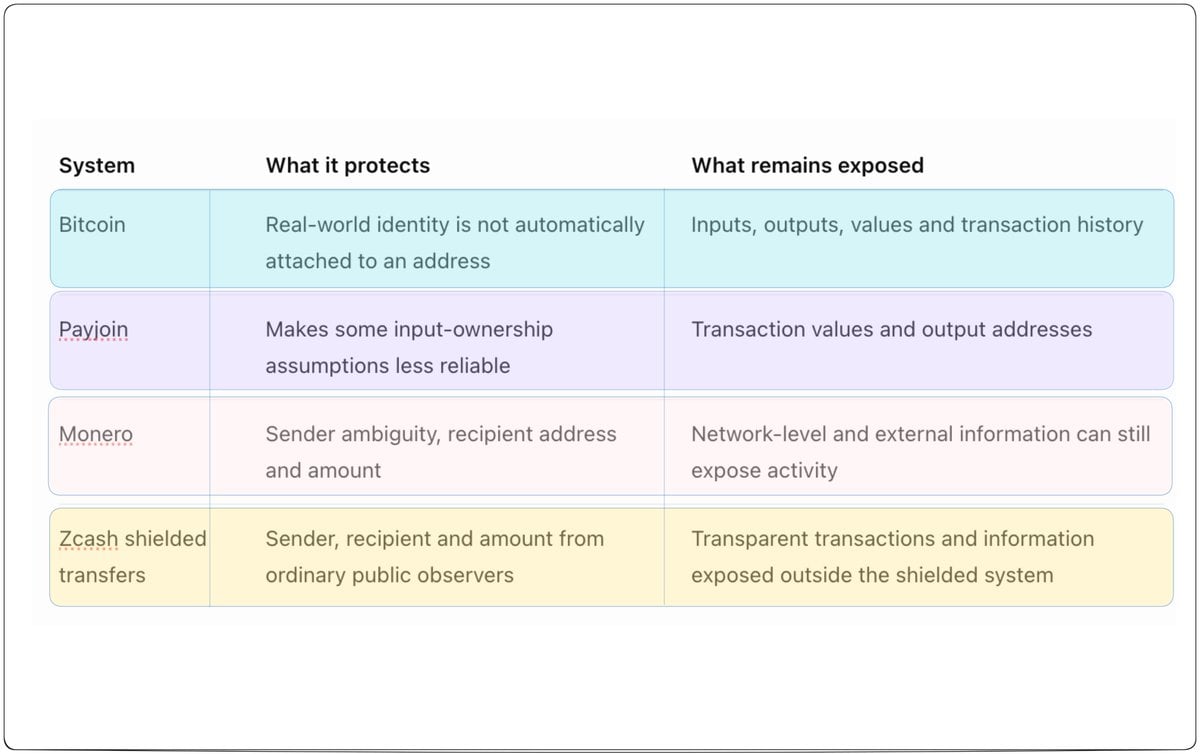
图:比特币、Payjoin、Monero 与 Zcash 链上隐私特性对比
需要强调的是,上述对比仅仅描述了外部观察者能从区块链账本本身获取的链上信息,并不涵盖 IP 地址泄露、设备被黑、交易所实名归集等链外维度的风险。
隐私绝不是单一的静态功能,而是一组相互配合、各司其职的纵深防御体系。
应用层智能合约的全新隐私挑战
自比特币诞生以来,行业最大的演进不仅限于开发掩盖交易细节的代币,更在于将隐私思想注入智能合约与去中心化应用的设计基因中。
如今人们在链上的行为远超简单的转账:借贷质押、去中心化交易、DAO 治理投票、资产配置管理与资格证明。
这些交互无一不在释放敏感的商业与个人数据:交易员不希望底牌仓位被全网实时跟单盯盘,企业不愿向竞争对手透明公开金库资金流向,普通用户需要证明符合资质却无需暴露全部现实身份。
可编程机密智能合约正是为了化解这一矛盾而生,核心目标在于让去中心化应用能够高效执行复杂业务,而无需将过程中涉及的每一项数据明文公之于众。
当前业界正从不同的架构维度破局:
Aztec:兼顾私密与公开函数的 Layer 2
Aztec 致力于在以太坊上构建专注隐私的 Layer 2,其智能合约在代码层面允许开发者灵活混合声明私密函数与公开函数。
核心的分界线在于代码在何处运行:
私密函数部署在用户本地设备的私密执行环境(PXE)中执行,在本地完成机密计算并生成对应的零知识证明,随后仅将证明提交至网络;
公开函数则在全网排序器与节点中执行,使用全网可读的全局公开状态。单笔链上交互可以顺畅串联两者。
以去中心化匿名投票为例:选民在本地私密环境中完成投票签署,无需向外界公开自己的具体选项;公开函数则在链上统一汇聚记票更新总数。全网能够验证最终计票结果无误,却无从逆推每个人的独立选票。
但这也并非没有局限:当本地客户端向远程节点查询网络状态时,远程节点仍能获知该用户正在关注哪些数据,需要运行全节点才能进一步减弱此类信息泄露。
Oasis Sapphire:基于硬件可信执行环境(TEE)的机密合约
与 Aztec 侧重客户端证明的技术路径不同,Oasis Sapphire 采用了完全不同的技术范式:利用可信执行环境硬件隔离区运行机密智能合约。
可信执行环境依靠硬件物理隔离保护正在执行的代码与机密数据,Sapphire 支持全端加密的交易输入与保密的智能合约内部状态,使合约能够安全处理敏感参数。
客户端零知识证明与硬件 TEE 各具取舍:TEE 引入了对硬件制造商安全性与微代码实现的信任前提;而零知识系统则依赖算术电路设计与数学证明体系的完备无误。
Umbra:聚焦屏蔽资金池内部转移
在 Solana 生态中,Umbra 展现了从 V1 走向 V2 的架构革新。
V1 版本利用加密代币账户充当进入屏蔽池的中介,而 V2 则全面重塑为以屏蔽池为核心的资金流转体系,用户可以在资金池内部完成直接的机密流转。
但需要认清的是:向屏蔽池充值与提现的行为依然会在链上留下线索,进出池子的具体金额与时间窗口仍有可能给链上分析提供蛛丝马迹,其核心隐私保护聚焦在池内转移阶段。
Privacy Pools:实现选择性合规披露
由 0xbow 团队打造的 Privacy Pools 是以太坊多链上的合规隐私协议,其灵感源于 2023 年 Vitalik Buterin 等人合著的学术论文。
用户将资产从普通钱包存入屏蔽池,关联集提供商(ASP)会对入池资金进行筛查排除非法资金,同时整个系统不设中心化 KYC 和全局后门查看密钥。
在提款时,用户借助零知识证明证明自己的资金属于经筛查的合规集合,却无需披露具体是哪一笔入池存款,由此在保护合法个人财务隐秘的同时,切断了黑产资金污染合规池的可能。
这正是 Eric Hughes 当年提出的选择性披露思想在现代 DeFi 领域的绝佳体现:合规与隐私不再水火不容。
Kohaku 叩问核心痛点:钱包在交易前暴露了什么?
在区块链隐私领域,还有一个至关重要却长期被忽略的隐患。
一名用户即便使用了最顶级的机密交易协议,也有可能在交易尚未发起前,通过钱包本身的常规网络请求提前泄露了一切。
当钱包打开刷新账户余额时,它通常会向远程 RPC 节点发起数据查询,这一请求直接向服务商告知了用户正在密切关注哪个地址。
同样的泄露也频繁发生在查询历史交易流水、预执行合约交易模拟或获取代币元数据等例行操作中。交易本身或许机密,但交易前发出的网络请求却漏洞百出。
这也正是以太坊生态前沿隐私项目 Kohaku 所全力攻坚的领域。作为一个开源的隐私保护型钱包与 SDK 规范,Kohaku 旨在从钱包基础设施底层重筑防线。
Kohaku 引入了私密信息检索(PIR)技术:在传统余额查询中,服务器接收明文地址并返回数据;而在 PIR 框架下,钱包构建特殊的加密查询,允许服务器返回目标结果,却完全无法探知用户究竟查询了哪一个具体账户。
钱包是用户管理私钥、账户、签名权限与应用交互的第一门户。如果这一入口持续外泄元数据,单靠底层的机密交易永远无法形成安全闭环。
我们超越了中本聪的隐私模型吗?
若从具体的特定技术指标来看,答案毫无疑问是肯定的。
中本聪的初始设计基于假名公钥与完全透明的交易历史。而在当今的加密世界中:
在交易机密性方面,Monero 与 Zcash 的屏蔽交易已经做到了中本聪当年未能实现的输入、输出与金额的全方位链上隐蔽;
在可验证计算方面,现代零知识证明体系已经能够在不暴露明文输入的前提下,向全网数学证明复杂逻辑的合规执行;
在应用拓展方面,Aztec 带来了可编程隐私合约,Oasis Sapphire 实现了硬件机密计算,Privacy Pools 开拓了合规选择性披露,而 Kohaku 则致力于解决钱包客户端的查询泄露。
但如果问隐私问题是否已经被彻底解决,答案依然是否定的。
一笔机密的交易无法隐匿广播时的物理 IP 泄露;一份隐私合约无法抹去公开函数交互的时间规律;一个屏蔽资金池无法抵消进出池子的资金关联;一套 TEE 硬件无法摆脱对芯片厂商的安全假设;一段精妙的数学证明也无法保护一台早已被恶意软件植入的本地设备。
真实的隐私安全必须覆盖全流程链条:从终端钱包、物理硬件、应用界面、网络传输、智能合约,直到最终落地的链上数据。
什么应该公开,什么应当保持私密?
多年以来,区块链行业始终建立在全局公共状态的基石之上。
全透明性带来了无需许可的独立验证能力,却也将普通个体与商业实体的生活与财务脉络暴露无遗。
我们并不主张将区块链上的所有信息全部锁进黑箱,这正是“选择性披露”的核心逻辑所在:
公共治理机构与公共财政支出必须保持阳光透明,接受全社会的严格监督,网络规则的履行必须允许人人可验证;
但普通公民的私人储蓄、工资收入、日常小额支付、投资仓位与商业合同,绝不应当仅仅因为使用了区块链技术,就被迫向全世界毫无保留地暴露。
这两者完全可以并行不悖:个体能够向服务方证明自己具备准入资质,而无需交出整本户口档案;企业能够顺畅结算账目,而无需将资金底牌暴露给竞争对手;选民能够投出神圣的一票,而投票结果完全由公众审计;钱包能够在查询资产时,不向服务商暴露任何具体账户。
这并非在追求绝对的隐匿,而是在捍卫对自己数据的掌控权。
正如 Eric Hughes 在三十多年前写下的名言:隐私是向世界选择性揭示自我的权力。
比特币揭开了序幕,但征程远未完结
每当我们重温中本聪在白皮书第 10 节写下的文字,最令人肃然起敬的并不是比特币一劳永逸地解决了所有隐私命题,而是中本聪从第一天起就清晰地洞察到了公开账本与个人隐私之间的深层张力,并在特定的时代条件下给出了一份务实的工程平衡。
密码朋克数十年来孜孜以求的追问始终未变:人们如何在数字化时代畅享便利,而无需被迫让渡那些本不应被窥视的个人数据?
比特币为这个时代迈出了最关键的第一步,后继的研究者与工程师们正沿着这条道路持续向前开拓。
在评估当下的各类隐私项目时,我们不能仅仅停留在项目方的营销口号、时髦的密码学词汇或简单的“支持机密”标签上。
我们需要冷静审视:这个系统究竟隐藏了什么?又有哪些信息依然暴露在光天化日之下?它的安全假设建立在谁的信用之上?当它进入真实商业世界运行时究竟会发生什么?
那个最初由密码朋克抛出的追问,至今依然值得每一位从业者深思:一个技术系统,凭什么要获知超出其履行本职工作所必需的额外信息?
比特币让我们在没有银行的情况下实现了货币的可验证性;而当代隐私体系正在努力完成的拼图,是在守护这份可验证性的同时,把选择如何展现自我的尊严与权力,完整交还给每一个独立的个体。
参考来源与延伸阅读
早期数字现金与密码朋克
· David Chaum, Blind Signatures for Untraceable Payments (1982)
· Timothy C. May, The Crypto Anarchist Manifesto (1988)
· Eric Hughes, A Cypherpunk's Manifesto (1993)
· Wei Dai, b-money (1998)
· Adam Back, Hashcash (1997)
比特币与其隐私模型
· Satoshi Nakamoto, Bitcoin: A Peer-to-Peer Electronic Cash System (2008), Section 10
· Satoshi Nakamoto, BitcoinTalk discussion: Not a suggestion (2010)
· BIP 78: A Simple Payjoin Proposal
隐私学术研究与前沿协议
· Miers et al., Zerocoin (IEEE S&P, 2013)
· Ben-Sasson et al., Zerocash (IEEE S&P, 2014)
· Monero Technical Specifications & Dandelion++
· Zcash Documentation: Addresses and Value Pools
· Aztec Network: Private Execution Environment (PXE)
· Oasis Sapphire Confidential EVM Documentation
· Umbra V2 Shielded Pool Documentation
· Privacy Pools (0xbow) Research Paper & Documentation
· Kohaku: Ethereum Privacy Preserving Wallet & SDK
· Ethereum Foundation Reads: PIR for Wallets
欢迎加入深潮TechFlow官方社群
Telegram订阅群:https://t.me/TechFlowDaily
Twitter官方账号:https://x.com/TechFlowPost
Twitter英文账号:https://x.com/BlockFlow_News
 @Lithos_eth